[Беспроводное устройство] Как настроить RADIUS?
Отсканируйте QR-код, чтобы открыть эту страницу на вашем смартфоне.
[Беспроводное устройство] Как настроить RADIUS?
Что такое настройка RADIUS?
В этом разделе вы можете настроить дополнительные параметры для авторизации беспроводных клиентов через RADIUS-сервер. Это необходимо при выборе [Метод аутентификации] в [Беспроводное соединение]> [Общие] как «WPA-Enterprise / WPA2-Enterprise».
Примечание: Корпоративный WPA / WPA2 доступен только на одном маршрутизаторе, недоступен в режиме AiMesh.
Как настроить?
Шаг 1. Подключите компьютер к роутеру ASUS через Wi-Fi или Ethernet-кабель.
Шаг 2. Откройте веб-браузер и перейдите в веб-интерфейс ( http://router.asus.com ).
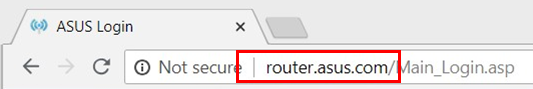
Примечание: обратитесь по ссылке [Wireless Router] Как войти в интерфейс роутера(ASUSWRT) для ознакомления.
Шаг 3: Введите имя пользователя и пароль для входа на страницу входа, а затем нажмите [Войти].
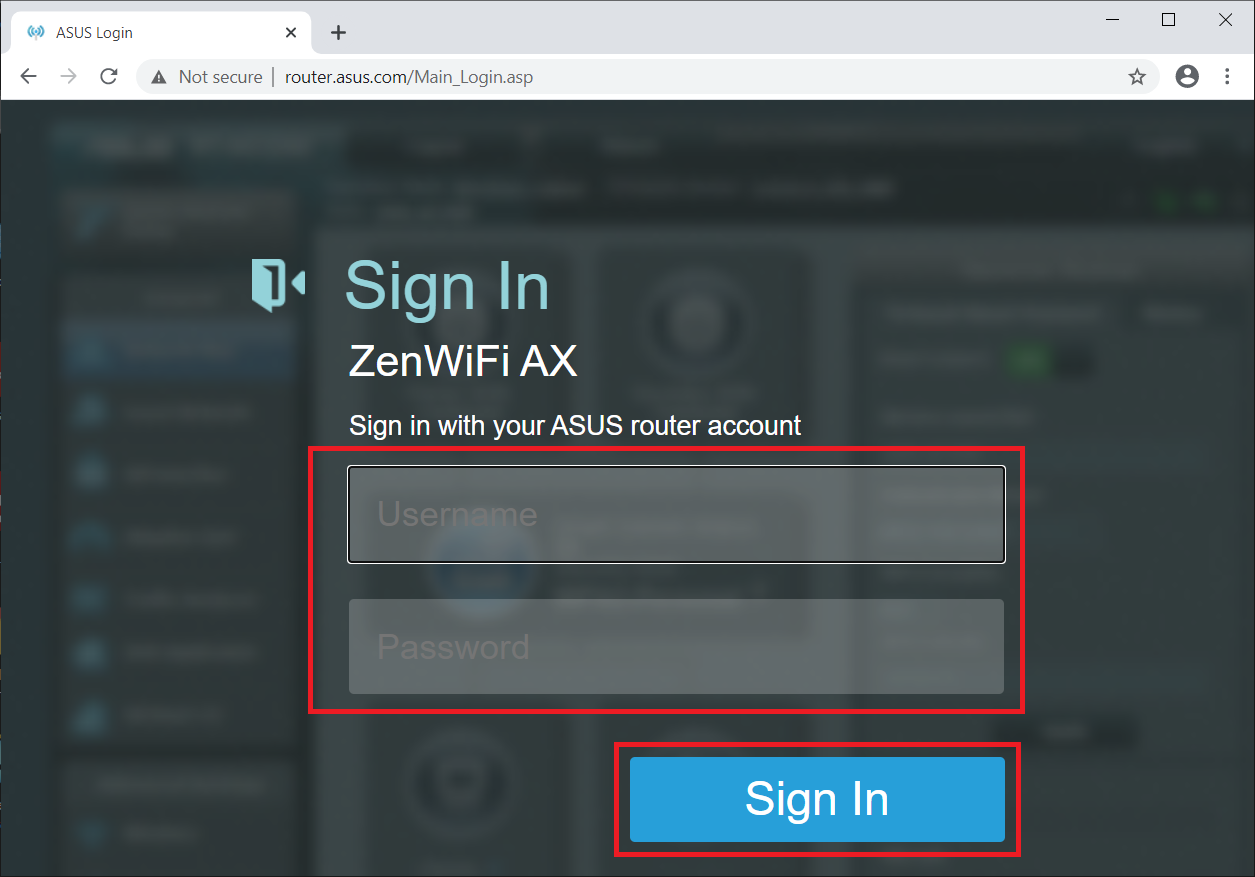
Примечание: Если вы забыли имя пользователя и / или пароль, восстановите маршрутизатор до заводского состояния по умолчанию. Пожалуйста, обратитесь к ссылке Как сбросить настройки роутера?
Шаг 4: Перейдите в [Беспроводная сеть] >> [Общие] и выберите [WPA-Enterprise / WPA2-Enterprise] в опции [Метод аутентификации].
Примечание. [IP-адрес сервера], [Порт сервера] и [Секрет соединения] введите информацию о вашем сервере RADIUS.
Шаг 5: Нажмите [Применить], чтобы изменить метод аутентификации.

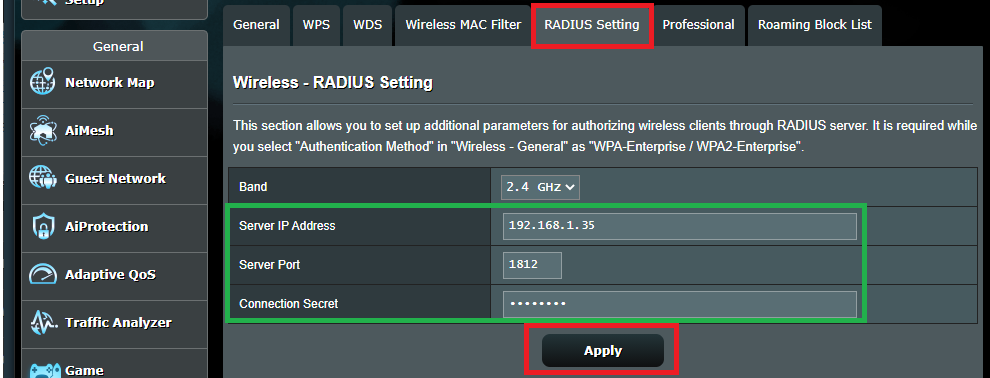
Шаг 6: Перейдите в [Беспроводная сеть] >> [Настройка RADIUS].
Шаг 7: Введите свой радиус [IP-адрес сервера], [Порт сервера] и [Секрет соединения].
Шаг 8: Нажмите [Применить], чтобы сохранить конфигурацию.
Как скачать (Утилиты / ПО)?
Вы можете загрузить последние версии драйверов, программного обеспечения, микропрограмм и руководств пользователя из ASUS Центра Загрузок.
Настройка WPA2 Enterprise c RADIUS
В статье пойдёт речь о вопросах расширенной аутентификации в беспроводной сети через WPA2 Enterprise. Для данной системы используется RADIUS сервер, поэтому рассмотрим краткий пример упрощённой установки и настройки.
О методах аутентификации
В предыдущих статьях, в частности: Особенности защиты беспроводных и проводных сетей. Часть 1 — Прямые меры защиты, — мы рассказывали о различных методах аутентификации.
Более или менее надёжным можно считать алгоритм защиты начиная с WPA2, а самый современный протокол аутентификации — WPA3, входящий в состав новшеств от WiFi 6. Но так как не все ещё перешли на WiFi 6, то WPA2 пока остаётся актуальным.
В свою очередь технология WPA2 подразделяется на два направления: WPA2 Personal и WPA2 Enterprise.
Вариант WPA2 Personal с PSK (Pre-Shared Key), проще говоря, «один-ключ-на все-устройства» используется в небольших (обычно в домашних сетях). При этом единственный ключ (длинная символьная строка не менее 8 символов) хранится на самой точке доступа и на каждом устройстве, подключаемом к беспроводной сети. Когда просят дать «пароль от WiFi», это тот самый ключ и есть.
При увеличении числа клиентов обслуживание такой беспроводной сети превращается в кошмар для сисадмина.
Если кто-то из пользователей со скандалом уволился, умудрился потерять ноутбук или случайно переслал ключ по почте (выложил общем чате, на форуме и так далее) .
В общем, при малейшем подозрении на компрометацию ключа выход может быть только один — сгенерировать новый ключ и заменить его везде: на всех точках доступа и у всех пользователей на всех устройствах. При этом нужно обязательно проверить работает ли доступ у всех пользователей на всех корпоративных (а иногда и личных) девайсах, а ещё ответить на 1000 и 1 вопрос из разряда: «А зачем?», «А почему так произошло?», «А что, теперь постоянно менять придётся?» и так далее и тому подобное.
Поэтому для беспроводных сетей корпоративного уровня используется гораздо более совершенный вариант WPA2 Enterprise. Наиболее очевидной альтернативой общему ключу является индивидуальный ключ для каждого. Разумеется, в этом случае при подключении к сети запрашивается не только ключ, но и имя пользователя. Фактически это возврат к аутентификации на основе логин + длинный пароль. (Спасибо Капитану Очевидность за точные формулировки).
Вопрос в том, где хранить базу пользователей и паролей. Размер встроенной аппаратной флеш-памяти не «резиновый», а если точек доступа несколько, то нужно подумать, как выполнять синхронизацию учётных данных между ними.
Гораздо проще использовать внешний сервер для аутентификации. WPA2 Enterprise использует для этих целей RADIUS.
RADIUS (Remote Authentication in Dial-In User Service) — сервис AAA (Authentication, Authorization, Accounting), основанный на использовании отдельного сервера, взаимодействующего с клиентами (оборудованием) по специальным протоколам.
На сегодняшний момент наиболее популярны следующие реализации:
- Microsoft Network Policy Server (NPS), бывший IAS — для конфигурации используется встроенный инструментарий Microsoft. Соответственно, нужно купить необходимые лицензии.
- Cisco Secure Access Control Server (ACS) 4.2, 5.3 — для администрирования использует веб-интерфейс, имеет широкий набор полезных функций. Это также платный продукт.
- FreeRADIUS — распространяется бесплатно, может использоваться как в «чистом виде», так и вкупе с различными СУБД (MySQL и другие), имеются веб-интерфейсы (DaloRADIUS, Dual-In), в общем, довольно известное решение.
Существуют и другие реализации данного сервиса. Для настройки главное понять принцип взаимодействия с сервером аутентификации, всё остальное можно найти в документации.
Взаимодействие точки доступа с сервером RADIUS
Для обмена данными с сервером RADIUS используется протокол UDP (User Datagram Protocol) по принципу «клиент-сервер». В роли клиента выступает точка доступа (или другое устройство, нуждающиеся в службе аутентификации), которая обращается к серверу RADIUS с запросами о проверке учётных записей.
В зависимости от настройки и схемы использования сервер RADIUS может сообщать клиенту не только информацию об успешной аутентификации, но и другие параметры: VLAN клиентского устройства, IP адрес, QoS профиль и так далее.
Для создания безопасного соединения клиент и сервер RADIUS обладают общим ключом.
В отказоустойчивой production схеме используется более одного сервера RADIUS. Например, точка доступа NWA210AX может использовать для проверки два сервера: основной и резервный.
Кратко рассмотрим порядок взаимодействия
Пользователь подключает устройство (корпоративный ноутбук или любое другое). Для этого он вызывает соответствующий интерфейс для настройки. Появляется окно подключения, где он вводит логин и пароль.
Точка доступа принимает эти данные и для проверки аутентификации передаёт на сервер RADIUS.
Сервер RADIUS по своим записям проверяет данного пользователя и его пароль, и, в зависимости от результата, возвращает одно из значений: «Accepted» (Принято) или «Rejected» (Отклонено).
При получении «Accepted» (Принято) между клиентом и точкой доступа происходит обмен индивидуальными ключами шифрования, действующими только на время, установленное для данной сессии.

Рисунок 1. Использование сервера RADIUS для аутентификации.
Вообще на тему установки RADIUS написано очень много How-to, в том числе интеграцией с различными СУБД, использованию веб-интерфейса и так далее.
Однако невозможно объять необъятное, поэтому сейчас остановимся на самой простой реализации: сервер FreeRADIUS без сторонних продуктов, который настраивается путём изменения конфигурационных файлов.
Описание примера настройки и взаимодействия точки доступа с сервером RADIUS
Конфигурация сервера FreeRADIUS
Это виртуальная машина со следующими характеристиками: RAM 1GB, 1xCPU, виртуальный диск 20GB (можно меньше, лишь бы разместилась операционная система и необходимые пакеты).
В роли гипервизора — Oracle Virtual Box 6.1.18
В качестве гостевой операционной системы для экспериментов использовался дистрибутив Oracle Linux 6.3. В принципе, можно выбрать любой другой дистрибутив, если нет специальных ограничений.
FreeRADIUS — из стандартного репозитория.
Точка доступа
В качестве клиента (точки доступа) — используется модель Zyxel NWA210AX. Это современное устройство, поддерживающее интеграцию в облачной системе Zyxel Nebula и обладающее массой других достоинств.
Несмотря на то, что NWA210AX поддерживает новые протоколы безопасности WiFi 6 и может использовать сервис аутентификации Nebula, в нашем случае она прекрасно выступит в качестве устройства доступа в сети WPA 2 Enterprise.

Рисунок 2. Точка доступа NWA210AX.
Клиент для проверки подключения
В качестве платформы для проверки клиентского подключения — наиболее наглядно данный процесс отображается на последних версиях Mac OS X.
Установка и настройка сервера RADIUS
Перед установкой рекомендуется настроить файервольные правила, в частности, разрешить порты 1812, 1813, а также, если понадобиться, выполнить настройку SELinux. Нашей целью было показать взаимодействие с RADIUS, поэтому такие нюансы, как настройка сети, файервола, других средств безопасности выходят за рамки статьи и остаются за кадром. И мы сразу переходим к установке FreeRADIUS.
sudo install freeradius freeradius-utils -y
Обратите внимание, мы устанавливаем не только пакет freeradius, но и дополнительные инструменты freeradius-utils.
Из этого пакета нам понадобится утилита radclient для проверки пользователей.
После окончания установки настроим запуск сервиса при старте системы:
sudo systemctl enable radiusd
Для проверки запустим FreeRADIUS:
sudo systemctl start radiusd
Проверим его состояние:
sudo systemctl status radiusd
Пример ответа системы:
Дополнительно проверить можно командой:
sudo ps aux | grep radiusd
Ответ системы должен быть примерно таким:
Для настройки нам понадобится только два конфигурационных файла из каталога /etc/raddb:
В файле /etc/raddb/clients настраивается доступ из конкретной сети и задаётся общий ключ для сервера RADIUS и клиентов, в нашем случае — точек доступа.
sudo vi /etc/raddb/clients
Находим подходящий пример записи:
и на его основе создаём свою запись:
Для примера используется самый простейший вариант «из коробки», и по умолчанию информация о пользователях хранится в файле /etc/raddb/users. Создадим двух пользователей: ivan и rodeon.
sudo vi /etc/raddb/users
Обратите внимание на следующее предупреждение в самом конце файла:
Самый простой способ правильной вставки информации о пользователях — найти пользователя bob и добавить прямо под ним следующие строки:
Перезапустим сервис radiusd, чтобы тот перечитал конфигурационные файлы:
sudo systemctl restart radiusd
Предварительная проверка заключается в том, чтобы сервис radiusd повторно в штатном режиме стартовал без сообщений об ошибках. Выше мы уже выполняли такую проверку (после установки FreeRADIUS) командой:
sudo systemctl status radiusd
После того, как убедились в стабильной работе сервиса, выполним проверку через команду radclient с передачей имени пользователя.
sudo echo «User-Name=ivan,User-Password=Pass1van» | radclient 192.168.0.104:1812 auth testing123-3
- команда echo «User-Name= ivan,User-Password= Pass1van» передаёт имя пользователя и пароль;
- 192.168.0.104:1812 — адрес сервера с портом UDP;
- auth testing123-3 — указывается общий ключ testing123-3.
Если всё в порядке, ответ должен быть примерно таким:
Последняя и самая главная проверка: настроить на точке доступа NWA210AX подключение к данному серверу RADIUS и подключить выбранное клиентское устройство к WiFi сети.
Настройка подключения к RADIUS на точке доступа
Чтобы выполнить настройку, необходимо узнать адрес устройства. Для сетевого оборудования Zyxel это можно легко сделать при помощи сетевой утилиты ZON (Zyxel One Networking Utility). О ней можно подробнее узнать и бесплатно скачать на сайте Zyxel.

Рисунок 3. Утилита ZON (Zyxel One Networking Utility).
После того, как мы узнали IP, подключаемся через Интернет браузер.
Появляется первое окно с предложением сразу перейти к управлению через облачную среду Zyxel Nebula. Как уже было сказано выше, использовать «облако» проще, в отличие от автономной работы, в Nebula уже реализован аналог сервера аутентификации (и много чего другого, мониторинг, например). Но в данном случае используется автономная схема, поэтому выбираем режим — Standalone Mode.

Рисунок 4. Окно с предложением сразу перейти в облачную среду Nebula.
Далее идёт окно ввода имени пользователя и пароля. Пользователь по умолчанию — admin, пароль по умолчанию — 1234.

Рисунок 5. Окно ввода пользователя и пароля на NWA210AX.
Далее переходим в раздел Configuration —> AP Management. Нам необходимо настроить SSID профили.
В данном случае у нас два профиля: Wiz_SSID_1 и Wiz_SSID_2.
Для их настройки на соединение с RADIUS нужно задействовать элементы вызова окна редактирования (отмечено красным контуром на рисунке 6).

Рисунок 6. Раздел Configuration —> AP Management. Вызов окна редактирования SSID профиля.
Появится окно Edit SSID Profile Wiz_SSID_1.
В нём нас интересует переход к настройкам Security Profile (отмечено красным контуром на рисунке 7).

Рисунок 7. Окно Edit SSID Profile Wiz_SSID_1.
В появившемся окне Edit Security Profile Wiz_SEC_Profile_1 включаем опцию Primary Radius Server Activate и заполняем поля в соответствии с записями в файле /etc/raddb/clients нашего FreeRADIUS (отмечено красным контуром):
- Radius Server IP Address,
- Radius Server Port,
- Radius Server Secret.
Если есть резервный сервер RADIUS, то необходимо включить Secondary Radius Server Activate и заполнить для него значения (отмечено синим подчёркиванием). У нас тестовая среда, но в production наличие резервного сервера аутентификации обязательно.

Рисунок 8. Окно Edit Security Profile Wiz_SEC_Profile_1.
Среди прочего присутствует вкладка Advance, в которой можно задать дополнительные значения. В данном случае у нас довольно простой пример, поэтому лучше оставить всё по умолчанию.

Рисунок 9. Окно Edit Security Profile Wiz_SEC_Profile_11 с раскрытой вкладкой Advance.
Проверка подключения
Как уже было сказано выше, более или менее точно процесс установки беспроводной связи иллюстрирует интерфейс Mac OS Х.
После того, как в списке подключений нашли соответствующий пункт (по умолчанию он называется Zyxel), операционная система показывает окно ввода имени пользователя и пароля/ключа, хранящегося в системе RADIUS.
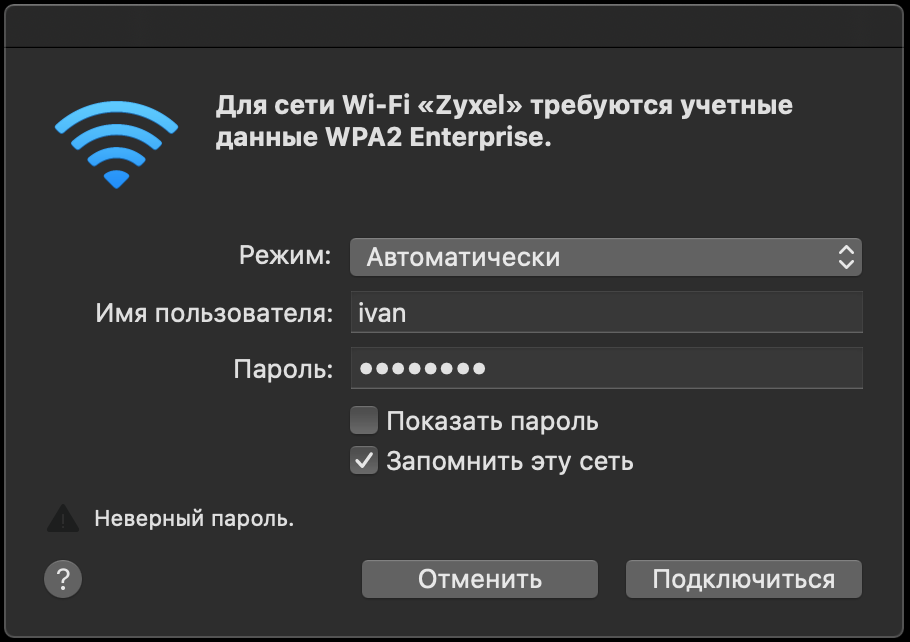
Рисунок 10. Запрос имени пользователя и пароля для входа в беспроводную сеть.
Далее происходит передача сертификата. В OS X об этом свидетельствует окно для подтверждения использования сертификата.

Рисунок 11. Окно проверки сертификата. Дополнительно нажата кнопка «Показать сертификат».
После этого можно работать, например, зайти по адресам, указанным в разделе Полезные ссылки (в конце статьи).
Заключение
Как видим, даже для такого простого примера нам потребовалось довольно много действий. Теперь представьте, что точек в сети довольно много. Позже мы рассмотрим, как можно обеспечить подобную систему аутентификации с меньшими усилиями благодаря облачной систем управления Zyxel Nebula или встроенным аппаратным решениям Zyxel.
Сервер RADIUS: как это работает для аутентификации клиентов
Серверы RADIUS широко используются многими учреждениями, которые предоставляют Wi-Fi возможность подключения с аутентификацией WPA2 / WPA3-Enterprise, то есть аутентификация, при которой у нас будет имя пользователя / пароль или цифровой сертификат для аутентификации в беспроводной сети. Он также широко используется операторами для доступа в Интернет. VPN сервисы для простой и быстрой аутентификации различных VPN-клиентов с использованием имени пользователя и пароля и даже для аутентификации через Ethernet с использованием стандарта 802.1X. Вы хотите подробно узнать, что такое RADIUS-сервер и для чего он нужен?
Что такое RADIUS-сервер и для чего он нужен?
РАДИУС ( Служба удаленного доступа для пользователей с телефонным подключением ) — это протокол, который выделяется тем, что предлагает механизм безопасности, гибкость, расширяемость и упрощенное управление учетными данными для доступа к сетевому ресурсу. Это аутентификация и авторизация протокол Для доступа к сети этот протокол использует схему клиент-сервер, то есть пользователь с учетными данными для доступа к ресурсу подключается к серверу, который будет отвечать за проверку подлинности информации и будет отвечать за определение того, получает ли пользователь доступ к совместно используемому ресурсу. Благодаря использованию серверов RADIUS сетевой администратор может в любое время контролировать начало и конец периода аутентификации и авторизации клиентов, например, мы можем легко исключить пользователя, который ранее вошел в систему по любой причине.
Серверы RADIUS широко используются интернет-операторами (PPPoE), но они также широко используются в сетях Wi-Fi отелей, университетов или в любом другом месте, где мы хотим обеспечить дополнительную безопасность беспроводной сети, его также можно использовать для аутентификации клиентов, которые делают использование протокола 802.1X для Ethernet, и его можно было бы даже использовать для аутентификации клиентов VPN, которые мы хотим, таким образом, у нас будет вся централизованная аутентификация в одной точке простым и простым способом, без необходимости иметь несколько баз данных с разными данными.
Please enable JavaScript
Серверы RADIUS используют протокол в UDP транспортный уровень на порт 1812 для установления соединения между командами для проверки подлинности. Когда мы настраиваем сервер RADIUS, мы можем определить, хотим ли мы, чтобы он использовал TCP или UDP, и мы также можем определить используемый порт, хотя по умолчанию это всегда UDP 1812. Что касается используемых устройств, есть отличные Многие маршрутизаторы могут предложить эту услугу для аутентификации клиентов WiFi на локальном или удаленном сервере RADIUS. Кроме того, можно использовать серверы, OLT и даже NAS-серверы, возможности действительно широки, что позволяет не только устанавливать сервер RADIUS, но и не является чем-то непосильным для пользователя, и это не сложно, потому что производители NAS-серверов уже легко включают внутренний сервер RADIUS. настраиваемый. Серверы RADIUS обычно используют протоколы аутентификации, такие как PAP, CHAP или EAP,
Роли RADIUS-сервера и приложений
Прежде всего, сервер RADIUS предлагает механизм аутентификации пользователя для доступа к системе либо к проводной сети с использованием протокола 802.1X, либо к сети WIFi, если у нас есть аутентификация WPA2 / WPA3-Enterprise, и даже к серверу OpenVPN, если мы правильно ли он настроен для получения базы данных клиентов, которые могут подключаться через этот сервер RADIUS.
После процесса «аутентификации» у нас есть процесс «авторизации», который отличается. Одно дело в том, что мы можем аутентифицироваться в системе, и совсем другое — у нас есть разрешение на выполнение определенных действий. После аутентификации и авторизации у нас есть «Учет», он служит для анализа времени сеанса и записи статистики, которую в дальнейшем можно использовать для сбора данных или просто для создания информативных отчетов.
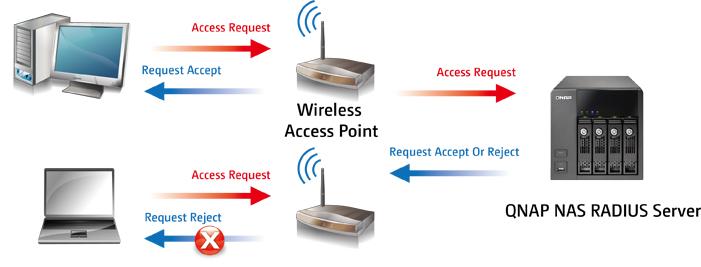
Мы указали, что операторы используют его, чтобы домашние маршрутизаторы пользователей аутентифицировали себя и, таким образом, получали доступ к сетевому ресурсу, который на этот раз позволяет им получить доступ к Интернету. Но одно из преимуществ этого сервера и протокола — гарантировать ограниченный доступ к беспроводным сетям, отелям, ресторанам, школам, библиотекам и так далее, пока не будет завершен длинный список приложений. В этих случаях лица, ответственные за управление сетью, генерируют временные учетные данные, которые разрешают ограниченный доступ с точки зрения времени, после истечения установленной даты учетные данные будут недействительными, и сервер RADIUS не будет проверять использование сети. Управление очень разнообразное, вы можете использовать активные каталоги или базы данных, принадлежащие трансверсальным приложениям.
Что такое FreeRADIUS и почему он связан с серверами RADIUS?
FreeRADIUS всегда связан с сервером RADIUS, потому что это программное обеспечение по преимуществу для установки сервера RADIUS. Если нам необходимо установить сервер RADIUS на любом компьютере (серверах, маршрутизаторах, NAS и т. Д.), Мы всегда будем прибегать к программному обеспечению FreeRADIUS, поскольку оно многоплатформенное, и все операционные системы совместимы с этим программным обеспечением. Это программное обеспечение поддерживает все распространенные протоколы аутентификации, такие как PAP, CHAP, EAP, EAP-TTLS, EAP-TLS и другие. Это программное обеспечение полностью модульное, бесплатное и обеспечивает отличную производительность для аутентификации клиентов.
Некоторые модули, которые мы можем включить в FreeRADIUS, должны обеспечить его совместимость с LDAP, MySQL, PostgreSQL и даже Oracle и другими базами данных, таким образом, мы можем иметь базу данных из тысяч клиентов без каких-либо проблем. Это программное обеспечение настраивается с помощью текстовых файлов конфигурации, однако, есть графические пользовательские интерфейсы для быстрой и простой настройки, как и в случае с pfSense, таким образом, это значительно облегчит настройку сервера RADIUS с помощью FreeRADIUS.
Программное обеспечение FreeRADIUS может быть дополнительно установлено в операционной системе pfSense, популярном межсетевом экране и маршрутизаторе, которые мы можем установить практически на любое оборудование. В этой операционной системе мы можем установить его в разделе пакетов, после установки мы можем ввести его конфигурацию в « Услуги / FreeRADIUS » раздел. В этом меню мы можем настроить этот сервер RADIUS расширенным способом, у нас будут разные вкладки для настройки различных разделов, а в меню «Просмотр конфигурации» мы можем увидеть необработанный файл конфигурации, который создается в результате конфигураций, которые мы сделали в остальных вкладках. Здесь мы также видим интеграцию с SQL и даже с LDAP.
NAS-серверы производителя QNAP также имеют встроенный RADIUS-сервер, гораздо более простой, чем у pfSense, где у нас есть все параметры конфигурации, но этот RADIUS-сервер на основе FreeRADIUS позволит нам выполнять типичные задачи, такие как аутентификация клиента через Wi-Fi. или по кабелю, все, что нам нужно сделать, это включить сервер RADIUS, зарегистрировать клиентов RADIUS (коммутаторы или точки доступа), а также пользователей RADIUS (конечные клиенты, которые будут подключаться).
Как вы видели, сервер RADIUS позволит нам выполнять большое количество аутентификаций и авторизации в другом программном обеспечении, например, у оператора, если используется PPPoE, в бизнес-сетях Wi-Fi с шифрованием WPA2 / WPA3-Enterprise и даже аутентификацией через 802.1 ИКС. FreeRADIUS — это программное обеспечение по преимуществу для настройки и запуска сервера RADIUS практически в любой операционной системе, по этой причине мы всегда говорим о сервере RADIUS или FreeRADIUS как синонимах.
Настройка radius на роутере asus
5 настройка radius – Инструкция по эксплуатации Asus RT-AC68U
Страница 56

4.1.5 Настройка RADIUS
Настройка RADIUS (Remote Authentication Dial In User Service)
обеспечивает дополнительный уровень безопасности при
использовании режима аутентификации WPA-Enterprise, WPA2-
Enterprise или Radius with 802.1x.
Для настройки параметров RADIUS:
1. Убедитесь, что режим аутентификации беспроводного роутера
установлен в значение WPA-Enterprise, WPA2-Enterprise или
ПРИМЕЧАНИЕ: Настройки режима аутентификации для беспроводного
роутера смотрите в разделе 4.1.1 Общие .
2. В меню навигации выберите Дополнительные настройки >
Беспроводная связь > вкладка Настройка RADIUS.
3. Выберите диапазон частот.
4. В поле IP-адрес сервера введите IP-адрес сервера RADIUS.
5. В поле Ключ соединения назначьте пароль для доступа к
Для настройки параметров radius, 5 настройка radius – Инструкция по эксплуатации Asus RT-AC52U
Страница 57
Внимание! Текст в этом документе был распознан автоматически. Для просмотра оригинальной страницы Вы можете воспользоваться режимом «Оригинал».

Настройка RADIUS (Remote Authentication Dial In User Service)
использовании режима аутентификации WPA-Enterprise, WPA2-
Enterprise или Radius with 802.1х.
4.1.5 Настройка RADIUS
Clwdliun Mmli!: Wirelm rovto:
Gomtl IMPS Dmlift! Wrdt!»HU:r*v OANOSScUaig Pr^iiaaiuid]
Wireless — RADIUS setHnsr
I upaddEutd panmriaf^ far ^ihorijing HifllnEE did№1hrou^ ЕШНОЯ EMtw It к nQir*d viliilfl
ysu *HM ‘ШтНкАзел PiiMwtf’ n
-tn«in»r каМа м№ ВФ7. liT.
Для настройки параметров RADIUS:
1. Убедитесь, что режим аутентификации беспроводного роутера
установлен в значение WPA-Enterprise, WPA2-Enterprise или
ПРИМЕЧАНИЕ: Настройкирежимааутентификации для беспроводного
роутера смотрите в разделе 4.1.1 Общие .
2. В меню навигации выберите Дополнительные настройки >
Беспроводная связь > вкладка Настройка RADIUS.
3. Выберите диапазон частот.
4. В поле IP-адрес сервера введите IP-адрес сервера RADIUS.
5. В поле Ключ соединения назначьте пароль для доступа к
Wi-Fi с логином и паролем для каждого пользователя или делаем WPA2-EAP/TLS подручными средствами
С практической точки зрения было бы удобно управлять Wi-Fi сетями, выдавая пароль каждому пользователю. Это облегчает задачу с доступом к вашей беспроводной сети. Используя так называемую WPA2 PSK авторизацию, чтобы предотвратить доступ случайному пользователю, нужно менять ключ, а также заново проходить процесс авторизации на каждом отдельном Wi-Fi устройстве. Кроме того, если вы имеете несколько точек доступа, ключ нужно менять на всех из них. А если Вам надо скрыть пароль от кого-нибудь, придется раздать всем сотрудникам новый.
Представим ситуацию — к вам в офис зашел кто-то посторонний (клиент, контрагент?), и нужно дать ему доступ в интернет. Вместо того, чтобы давать ему WPA2 — ключ, можно сделать для него отдельный аккаунт, который потом, после его ухода, можно удалить заблокировать. Это даст вам гибкость в управлении учетками, а пользователи будут очень довольны.
Мы сделаем удобную схему, применяемую в корпоративных сетях, но полностью из подручных средств с минимальными финансовыми и аппаратными вложениями. Ее одобрит служба безопасности и руководство.
Немного теории
Когда-то давно инженерами IEEE был придуман стандарт 802.1x. Этот стандарт отвечает за возможность авторизации пользователя сразу при подключении к среде передачи данных. Иными словами, если для соединения, например, PPPoE, вы подключаетесь к среде(коммутатору), и уже можете осуществлять передачу данных, авторизация нужна для выхода в интернет. В случае же 802.1x вы не сможете делать ничего, пока не авторизуетесь. Само конечное устройство вас не допустит. Аналогичная ситуация с Wi-Fi точками доступа. Решение же о допуске вас принимается на внешнем сервере авторизации. Это может быть RADIUS, TACACS, TACACS+ и т.д.
Терминология
Вообще авторизация пользователя на точке может быть следующих видов:
- Open — доступна всем
- WEP — старое шифрование. Уже у всех плешь проедена о том, что его ненадо использовать вообще
- WPA — Используется TKIP в качестве протокола шифрования
- WPA2 — Используется шифрование AES
А теперь рассмотрим варианты того, как точка доступа узнает сама, можно ли предоставлять пользователю доступ к сети или нет:
- WPA-PSK, WPA2-PSK — ключ к доступу находится в самой точке.
- WPA-EAP, WPA2-EAP — ключ к доступу сверяется с некоторой удаленной базой данных на стороннем сервере
Также существует довольно большое количество способов соедининея конечного устройства к серверу авторизации (PEAP, TLS, TTLS. ). Я не буду их здесь описывать.
Общая схема сети
Для наглядного понимания приведем общую схему работы нашей будущей схемы: 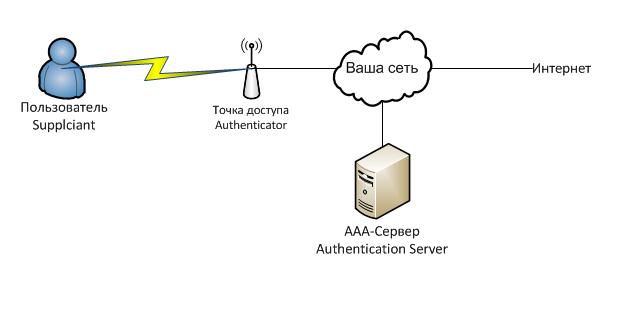
Если словами, то клиенту, при подключении к Wi-Fi — точке предлагается ввести логин и пароль. Получив логин и пароль Wi-Fi точка передает эти данные RADIUS-серверу, на что сервер отвечает, что можно делать с этим клиентом. В зависимости от ответа, точка решает, дать ему доступ, урезать скорость или что-то еще.
За авторизацию пользователей будет отвечать наш сервер с установленным freeradius. Freeradius является реализацией протокола RADIUS, который в свою очередь является реализацией общего протокола AAA. AAA — это набор средств для осуществления следующих действий:
Authentication — проверяет допустимость логина и пароля.
Authorization — проверяет наличие прав на выполнение некоторых действий.
Accounting — учитывает ваши дейсвия в системе.
Сам протокол передает имя пользователя, список атрибутов и их значений для него. То есть, например, атрибут Auth-Type := Reject — отклонить этого клиента, а Client-Password == «password» — сравнить атрибут в запросе со значением password.
Вообще говоря, база аккаунтов и прав для них не обязательно должна храниться на RADIUS-сервере, да и базой может быть что угодно — никсовые пользователи, пользователи домена Windows… да хоть текстовый файлик. Но в нашем случае все будет в одном месте.
Базовая настройка
В этой статье нас будут интересовать в первую очередь WPA2-EAP/TLS способ авторизации.
Практически все современные точки доступа Wi-Fi стоимостью больше 3 тыс. рублей поддерживают нужную нам технологию. Клиентские устройства поддерживают и подавно.
В статье я буду использовать следующее оборудование и програмное обеспечение:
- Точка доступа Ubiquiti NanoStation M2
- Сервер Gentoo и Freeradius
- Клиентское оборудование с установленным програмным обеспечением Windows 7, Android, iOS
Настройка точки доступа
Главное, чтоб точка поддерживала нужный способ аутентификации. Оно может называться по разному в разных устройствах: WPA-EAP, WPA2 Enterprise и т.д. Во всяком случае выбираем аутентификацию, устанавливаем IP-адрес и порт RADIUS-сервера и ключ, который мы вводили в clients.conf при настройке Freeradius.
Приведу картинку с настроенной точки Ubiquiti. Помечено галкой то, что нужно менять. 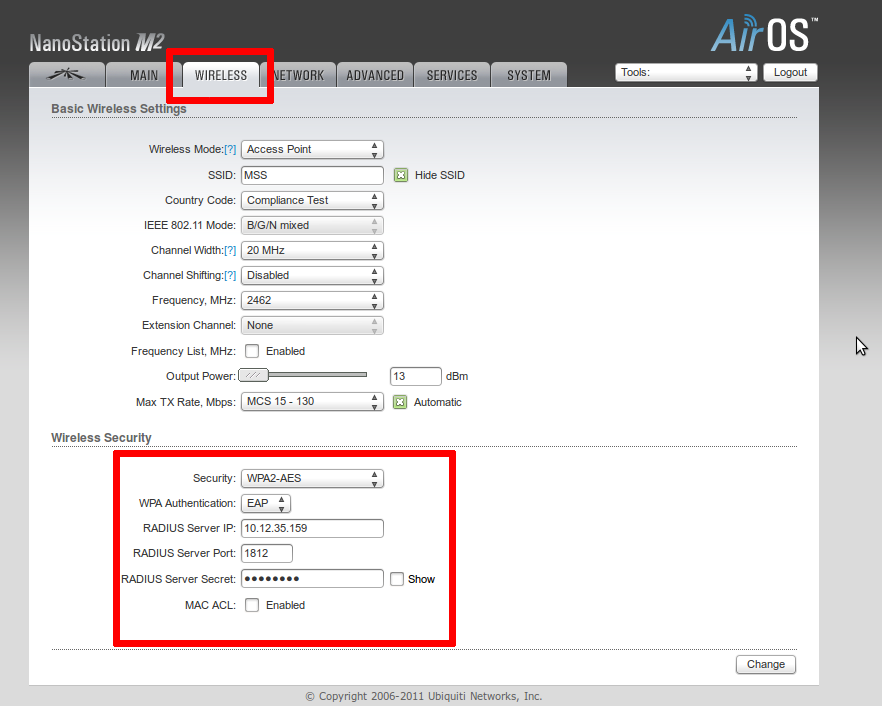
RADIUS-сервер
Зайдем на наш компьютер с Linux и установим RADIUS-сервер. Я брал freeradius, и ставил я его на gentoo. К моему удивлению, в рунете нет материалов, относящихся к настройке Freeradius 2 для наших целей. Все статьи довольно стары, относятся к старым версиям этого програмного обеспечения.
Все:) RADIUS-сервер уже может работать:) Вы можете проверить это так:
Это debug-mode. Вся информация вываливается на консоль. Приступем к его настройке.
Как это водится в Linux, настройка выполняется через конфигурационные файлы. Конфигурационные файлы хранятся в /etc/raddb. Сделаем подготовительные действия — скопируем исходные конфиги, почистим конфигурация от всякого мусора.
Далее добавим клиента — точку доступа. Добавляем в файлик /etc/raddb/clients следующие строки:
Далее добавляем домен для пользователей. Сделаем дефолтовый.
И, наконец, добавляем пользователей в файл /etc/raddb/users:
Ух, можно стартовать!
Наш сервер запущен и ждет подключений!
Настройка клиентов
Пробежимся по настройке основных пользовательских устройств. У наших сотрудников есть клиенты, работающие на Android, iOS и Windows 7. Оговоримся сразу: так как мы используем самосозданные сертификаты, то нам нужно несколько раз вносить всевозможные исключения и подтверждать действия. Если бы мы пользовали купленные сертификаты, возможно, все было бы проще.
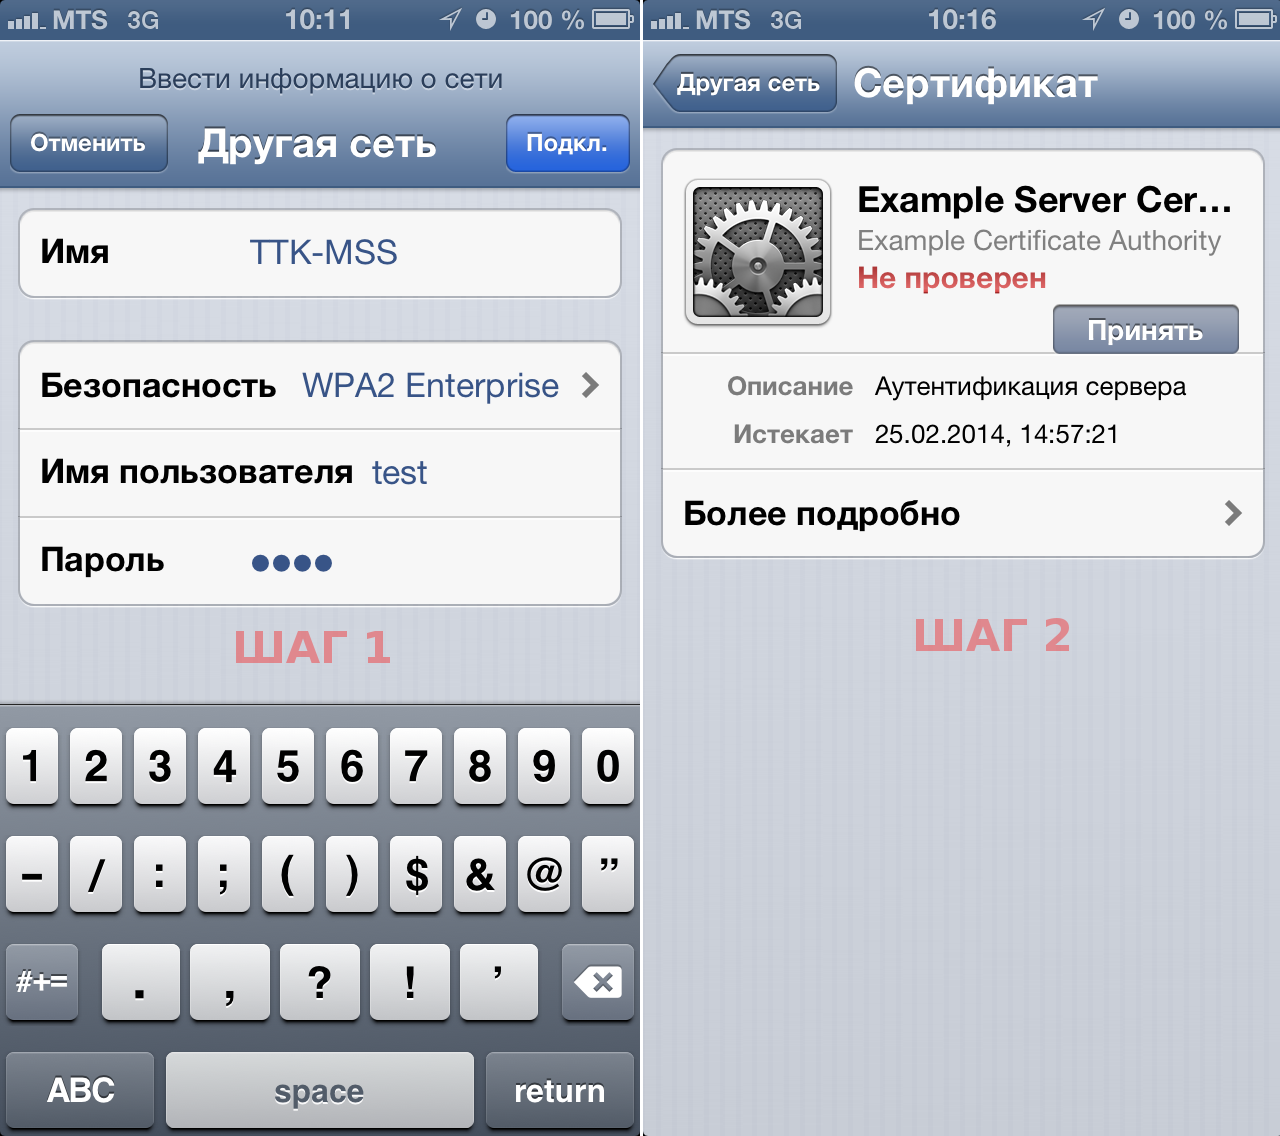
Всех проще дело обстоит на iOS-устройствах. Вводим логин и пароль, нажимаем «Принять сертификат», и вперед.
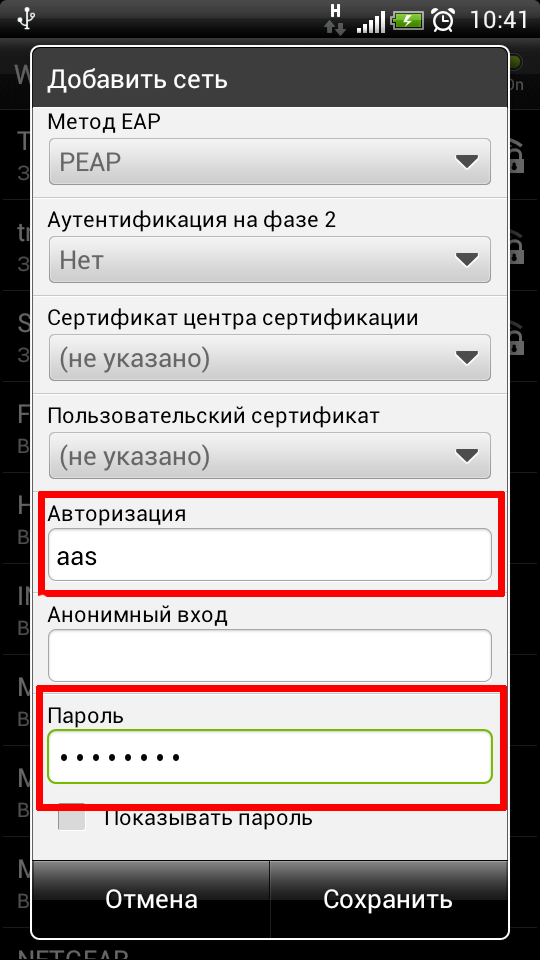
Чуть сложнее выглядит, но на практике все тоже просто на Android. Там немного больше полей для ввода.
Ну и на Windows 7 приедтся немного понастраивать. Осуществим следующие шаги:
Идем в центр беспроводных подключений.
- Устанавливаем необходимые параметры в свойствах Вашего беспроводного подключения
- Устанавливаем необходимые параметры в расширенных настройках EAP
- Устанавливаем необходимые параметры в расширенных настройках Дополнительных параметрах
- Подключаемся в панели задач к Wi-Fi сети и вводим логин-пароль, наслаждаемся доступом к Wi-Fi
Далее представлю скриншоты диалоговых окон специально для похожих на меня людей, у которых глаза разбегаются от диалоговых окон Windows.
Собственный мини-биллинг
Теперь осталась одна проблема — если вы захотите добавить-удалить нового пользователя, то вам придется изменить users и перезапустить radius. Чтобы этого избежать подключим базу данных и сделать свой собственный мини-биллинг для пользователей. Используя БД, вы всегда сможете набросать простенький скрипт для добавления, блокировки, изменения пароля пользователя. И все это произойдет без останова всей системы.
Для себя я использовал Postgres, вы же можете выбрать по своему усмотрению. Я привожу базовую настройку Postgres, не углубляясь в различные права доступа, пароли и прочие хитрости и удобства.
Для начала создаем саму базу данных:
Далее надо создать нужные таблицы. Вообще с Freeradius идет документация по схемам таблиц для различных баз данных, правда в различных дистрибутивах находятся они в разных местах. У меня лично это лежит в /etc/raddb/sql/postgresql/schema.sql. Просто вставьте эти строки в psql, либо просто запустите
На всякий случай добавлю сюда схему для Postgres:
Отлично, база подготовлена. Теперь законфигурим Freeradius.
Добавьте, если ее там нет, в /etc/raddb/radiusd.conf строку
Теперь отредактируйте /etc/raddb/sql.conf под вашу реальность. У меня он выглядит так:
Добавим несколько новых пользователей test1, test2, test3, и… заблокируем test3
Ну, перезапускаем freeradius и пробуем подключиться. Должно все работать!
Конечно биллинг получился ущербный — у нас нигде не хранится информации по аккаунтингу(учету действий пользователя), но и нам здесь этого не надо. Чтобы вести аккаунтинг, необходимы еще и Wi-Fi точки подорооже, чем 3 тыс. рублей. Но уже и так мы с легкостью управлять пользователями.
Что дальше
В последнем разделе мы собрали собственный небольшой биллинг! Остается для полноты картины привернуть какой-нибудь WEB-интерфейс управления Базой Данных, добавить обязательное изменение пароля раз в месяц по крону. А если еще разориться сертификат и контроллер Wi-Fi точек доступа, то у вас в руках есть полноценная корпоративная беспроводная сеть. Но даже без этих затрат и при малых усилиях с Вашей стороны сделав своим пользователям такой доступ, они вам скажут огромное спасибо.