Win32 hllw rendoc 3 что за вирус

Сетевой червь Win32.HLLW.Shadow.based использует уязвимости Microsoft Windows
15 января 2009 г.
Компания «Доктор Веб» информирует о широком распространении опасного сетевого червя Win32.HLLW.Shadow.based (известный также под именем Conficker.worm, Downadup и Kido), который использует несколько альтернативных методов распространения, один из которых — уязвимости операционной системы Windows, которой подвержены Windows 2000 и более поздние версии, вплоть до беты Windows 7. Для упаковки своих файлов Win32.HLLW.Shadow.based применяет постоянно видоизменяющийся (полиморфный) упаковщик, что затрудняет его анализ.
Способы распространения
Сетевой червь Win32.HLLW.Shadow.based, некоторые образцы которого также могут определяться антивирусом Dr.Web как Win32.HLLW.Autorunner.5555, использует для своего распространения сразу несколько способов. Прежде всего — съёмные носители и сетевые диски посредством встроенного в Windows механизма автозапуска. В этом случае имя вредоносного файла является случайным и содержится в папке вида RECYCLER\S-x-x-xx-xxxxxxxxxx-xxxxxxxxxx-xxxxxxxxx-xxxx. Такую же структуру папок использует Корзина Windows для хранения удалённых файлов, что позволяет вирусу оставаться незаметным для пользователя.
Кроме того, червь может распространяться по сети с использованием стандартного для Windows-сетей протокола SMB. При этом для организации удалённого доступа к компьютеру Win32.HLLW.Shadow.based перебирает наиболее часто встречающиеся способы задания пароля, а также пароли из своего словаря. При положительном результате поиска червь копирует себя в системную папку компьютера-жертвы и создаёт задание на запуск через определённый промежуток времени.
Наконец, вирус распространяется по сети с использованием уязвимости, которая устраняется с помощью критичного обновления, описанного в бюллетене Microsoft MS08-067. На целевой компьютер отправляется специально сформированный запрос, приводящий к переполнению буфера. В результате данных действий компьютер-жертва загружает вредоносный файл по протоколу HTTP.
Действия, совершаемые после запуска вируса
После запуска Win32.HLLW.Shadow.based проверяет, в каком процессе он находится, и если это процесс rundll32.exe, то внедряет свой код в системные процессы svchost.exe и explorer.exe. Затем вирус открывает в Проводнике текущую папку и прекращает свою работу.
Если Win32.HLLW.Shadow.based определяет, что он находится не в процессе rundll32.exe, то он создает свою копию со случайным именем и прописывает её в качестве службы Windows, а также в реестр для обеспечения автозапуска после перезагрузки компьютера и останавливает работу службы обновления Windows. Далее в системе устанавливается собственная реализация HTTP-сервера, с помощью которого начинается распространение вируса по сети.
Если вирус определяет, что он находится в процессе svchost.exe, запущенном в качестве DNS-клиента, то внедряет свой код в функции работы DNS на компьютере, тем самым блокируя доступ к сайтам множества антивирусных компаний.
В состав Win32.HLLW.Shadow.based входит драйвер, в функционал которого входит изменение в памяти системного файла tcpip.sys с целью увеличения стандартного ограничения системы на количество одновременных сетевых подключений.
Назначение Win32.HLLW.Shadow.based
Данная вредоносная программа была создана с целью формирования очередной бот-сети. В ходе работы вируса делаются запросы на загрузку исполняемых файлов со специально созданных для этого серверов, установку и запуск этих программ на компьютерах, входящих в эту бот-сеть. Целью преступников может быть как самостоятельное извлечение прибыли из построенной бот-сети, так и её продажа. К сожалению, недостатка в спросе на работающие бот-сети в настоящее время нет.
Процедура лечения системы от Win32.HLLW.Shadow.based и меры по профилактике подобных методов заражений
- Установить патчи, указанные в следующих информационных бюллетенях Microsoft:
- MS08-067 (http://www.microsoft.com/technet/security/bulletin/ms08-067.mspx);
- MS08-068 (http://www.microsoft.com/technet/security/bulletin/ms08-068.mspx);
- MS09-001 (http://www.microsoft.com/technet/security/bulletin/ms09-001.mspx).
- Отключить компьютер от локальной сети и от Интернета. Если компьютеры подсоединены к локальной сети, то вылеченный компьютер необходимо подключать обратно к локальной сети лишь после того, как будут вылечены все компьютеры, находящиеся в сети.
- Скачать текущую версию утилиты Dr.Web CureIt! на неинфицированном компьютере, перенести ее на инфицированный и просканировать все диски, тем самым произведя лечение системы.
Для профилактики распространения вирусов рекомендуется отключать на компьютерах автозапуск программ со съёмных носителей, использовать автоматическое обновление Windows, не применять простые пароли входа в систему.
«Доктор Веб»: обзор вирусной активности за 2021 год
Среди самых популярных угроз в 2021 году фигурировали многочисленные вредоносные программы. Среди них были трояны-дропперы, предназначенные для распространения вредоносного ПО, а также множественные модификации троянов-загрузчиков — они загружают и запускают на компьютере жертвы исполняемые файлы с различной полезной нагрузкой. Помимо этого, злоумышленники активно распространяли бэкдоры.
Среди почтовых угроз самыми популярными оказались стилеры, различные модификации бэкдоров, написанные на VB.NET. Кроме того, злоумышленники активно распространяли PDF-файлы с вредоносной нагрузкой, трояны-загрузчики, а также веб-страницы, представляющие собой форму ввода учетных данных, которая имитирует авторизацию на известных сайтах. Часть распространяемых в почте угроз пришлась на программы, эксплуатирующие различные уязвимости документов Microsoft Office.
В 2021 году вирусная лаборатория «Доктор Веб» опубликовала несколько расследований. Одним из них стало исследование Spyder — модульного бэкдора для целевых атак. Наши специалисты зафиксировали, что хакерская группировка Winnti использовала этот образец для атак на предприятия в Центральной Азии.
Также в прошедшем году аналитики «Доктор Веб» расследовали целевые атаки на российские НИИ. В ходе расследования специалистам нашей компании удалось раскрыть несанкционированное присутствие APT-группы, деятельность которой оставалась незамеченной почти 3 года.
Однако вирусописатели традиционно не ограничивали себя платформой Windows. Атакам регулярно подвергались владельцы устройств на базе ОС Android. Злоумышленники активно распространяли трояны в каталоге Google Play, при этом мы обнаружили первые трояны и в AppGallery. Самыми популярными угрозами для мобильных устройств оказались различные шпионские и банковские трояны, а также загрузчики вредоносного ПО и трояны, способные выполнять произвольный код.
Главные тенденции года
- Активное распространение ВПО для Android, в том числе в официальных каталогах
- Рост числа инцидентов с троянами-вымогателями
- Рост числа мошеннических сайтов
- Распространение сетевого мошенничества
Наиболее интересные события 2021 года
В марте специалисты «Доктор Веб» выпустили масштабное исследование модульного бэкдора, предназначенного для целевых атак. В нашу вирусную лабораторию обратились телекоммуникационная компания из Центральной Азии. Оказалось, что сеть была скомпрометирована хакерской группировкой Winnti. Рассмотренный образец бэкдора для целевых атак BackDoor.Spyder.1 оказался примечателен тем, что его код не выполняет прямых вредоносных функций. Среди основных задач трояна — скрытое функционирование в зараженной системе и установление связи с управляющим сервером с последующим ожиданием команд операторов.
Спустя месяц специалисты «Доктор Веб» опубликовали ещё одно исследование. За помощью обратился российский научно-исследовательский институт — сотрудники заметили некоторые технические проблемы, которые свидетельствовали о наличии вредоносного ПО на сервере локальной сети. Вирусные аналитики выяснили, что НИИ подвергся целевой атаке с использованием нескольких бэкдоров, включая BackDoor.Skeye и BackDoor.DNSep. Примечательно, что впервые сеть была скомпрометирована ещё в 2017 году и с тех пор несколько раз подвергалась атакам, судя по имеющимся данным — сразу несколькими хакерскими группировками.
Летом компания «Доктор Веб» рассказывала о появлении критических уязвимостей диспетчера очереди печати ОС Windows. Уязвимость затрагивала все популярные версии операционной системы. С помощью эксплойтов злоумышленники использовали в своих целях компьютеры жертв. Например, загружали вредоносные трояны-шифровальщики, требующие выкуп за расшифровку поврежденных файлов. Уязвимости CVE-2021-34527 и CVE-2021-1675 получили название PrintNightmare. Для каждой из них вскоре появились официальные патчи от разработчика операционной системы.
Начало осени запомнилось массовым введением QR-кодов, подтверждающих факт вакцинации, в связи с чем активизировались мошенники. Например, злоумышленники часто подделывали сайт портала Госуслуг. Фишинговые сайты предназначались для кражи учетных данных, впоследствии используемых для несанкционированных действий от лица жертв. Количество выявленных фишинговых сайтов резко увеличилось почти на 30%. В дни наибольшей активности мошенников база веб-антивируса Dr.Web SpIDer Gate пополнялась сотнями фейковых сайтов.
Эксплуатация коронавирусной повестки продолжилась и в декабре. Злоумышленники предлагали скачать генератор QR-кодов о вакцинации. На деле же пользователь, который загружал вредоносную программу, получал сразу несколько троянов. Загруженный архив содержал исполняемый файл, который дополнительно доставлял на компьютер жертвы майнер и клипер.
Также в прошедшем году пользователям угрожали уязвимости библиотеки логирования Log4j 2. Наиболее критическая из них — Log4Shell (CVE-2021-44228) основана на том, что при логировании библиотекой Log4j 2 сообщений, сформированных особым образом, происходит обращение к контролируемому злоумышленниками серверу с последующим выполнением кода. Через уязвимости киберпреступники распространяли майнеры, бэкдоры, а также DDoS-трояны. Продукты Dr.Web успешно детектируют полезную нагрузку вредоносного ПО, проникающего на устройства через уязвимости.
Вирусная обстановка
Анализ статистики Dr.Web показал, что в 2021 году пользователей чаще всего атаковали трояны-загрузчики, которые устанавливали вредоносные программы. Помимо этого, на протяжении всего года пользователям угрожали различные бэкдоры и трояны, предназначенные для скрытого майнинга.
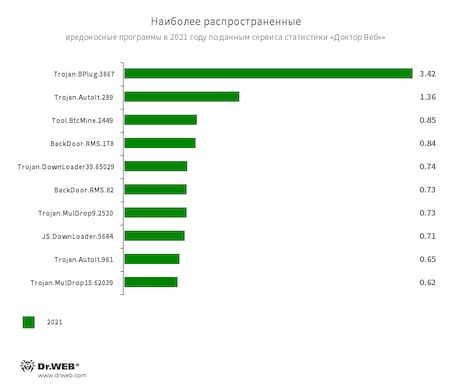
Trojan.BPlug.3867 Вредоносное расширение для браузера, предназначенное для осуществления веб-инжектов в просматриваемые пользователями интернет-страницы и блокировки сторонней рекламы. Trojan.AutoIt.289 Trojan.AutoIt.961 Утилита, написанная на скриптовом языке AutoIt и распространяемая в составе майнера или RAT-трояна. Выполняет различные вредоносные действия, затрудняющие обнаружение основной полезной нагрузки. Tool.BtcMine.2449 Вредоносная программа для скрытого майнинга на устройстве. BackDoor.RMS.178 BackDoor.RMS.82 Бэкдор для удаленного управления компьютером. Trojan.DownLoader35.65029 Троян для загрузки вредоносного ПО на компьютер жертвы. Trojan.MulDrop9.2530 Trojan.MulDrop15.62039 Дроппер, распространяющий и устанавливающий другое вредоносное ПО. JS.DownLoader.5684 Троян, написанный на языке JavaScript, предназначенный для загрузки вредоносных программ.
В почтовом трафике в 2021 году чаще всего распространяли различные бэкдоры, трояны-банкеры и другое вредоносное ПО, использующее уязвимости офисных документов. Кроме того, злоумышленники отправляли в фишинговых рассылках фиктивные формы ввода данных и вредоносные PDF-файлы.
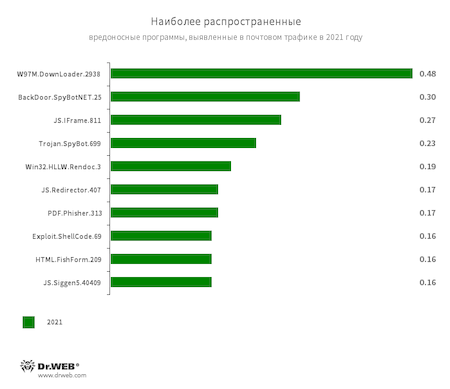
W97M.DownLoader.2938 Семейство троянов-загрузчиков, использующих в работе уязвимости документов Microsoft Office. Предназначены для загрузки на атакуемый компьютер других вредоносных программ. BackDoor.SpyBotNET.25 Бэкдор, написанный на .NET. Способен манипулировать файловой системой (копирование, удаление, создание директорий и т. д.), завершать процессы, делать снимки экрана. JS.IFrame.811 Скрипт, который злоумышленники внедряют в html-страницы. При открытии таких страниц скрипт выполняет перенаправление на различные вредоносные и нежелательные сайты. Trojan.SpyBot.699 Многомодульный банковский троян. Позволяет киберпреступникам загружать и запускать на зараженном устройстве различные приложения и исполнять произвольный код. Win32.HLLW.Rendoc.3 Сетевой червь, распространяющийся в том числе через съемные носители информации. JS.Redirector.407 Вредоносный сценарий на языке JavaScript, размещаемый в коде веб-страниц. Предназначен для перенаправления пользователей на фишинговые или рекламные сайты. PDF.Phisher.313 PDF-документ, использующийся в фишинговой рассылке. Exploit.ShellCode.69 Вредоносный документ Microsoft Office Word. Использует уязвимость CVE-2017-11882. HTML.FishForm.209 Веб-страница, распространяющаяся посредством фишинговых рассылок. Представляет собой фиктивную форму ввода учетных данных, которая имитирует авторизацию на известных сайтах. Введенные пользователем данные отправляются злоумышленнику. JS.Siggen5.40409 Вредоносный сценарий, написанный на языке JavaScript.
Шифровальщики
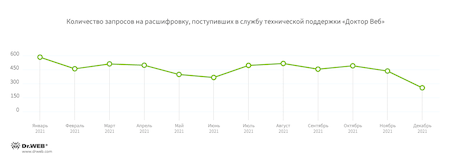
По сравнению с 2020, в 2021 году число запросов на расшифровку файлов от пользователей, пострадавших от шифровальщиков, в антивирусную лабораторию «Доктор Веб» поступило на 26,6% меньше. Динамика регистрации таких запросов в 2021 году показана на графике:
Наиболее распространенные шифровальщики в 2021 году:
Сетевое мошенничество
В течение 2021 года интернет-аналитики «Доктор Веб» обнаружили множество опасных сайтов, большинство из которых оказались связаны с тематикой QR-кодов. В мае были обнаружены страницы, позволяющие купить любые поддельные документы, в том числе и справки о прививке от коронавируса. Мошенники тщательно пытались замаскировать нелегальную деятельность, публикуя на сайте разоблачающие других жуликов статьи.
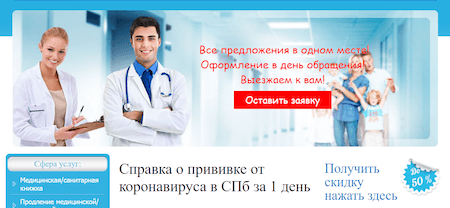
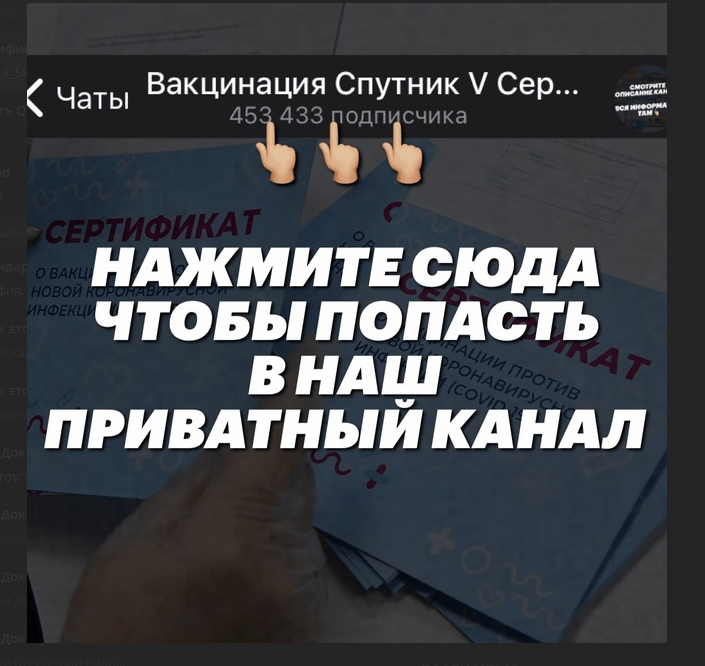
С тех пор злоумышленники не отпускали тему коронавируса, каждый месяц создавая сайты и прочие ресурсы, где можно купить или сгенерировать QR-код. Летом специалисты «Доктор Веб» обнаружили приватные чаты: они кишат предложениями приобрести QR-код и подтверждают «безопасность» процедуры якобы восторженными отзывами тех, кто уже купил сертификат о вакцинации.
Также на волне коронавирусной тематики злоумышленники распространяют фейковые генераторы QR-кодов. Следует помнить, что сертификат о вакцинации нельзя сгенерировать каким-то особым образом, — он генерируется только из ссылки на конкретную страницу портала Госуслуг или информационной системы субъекта федерации, касающуюся факта иммунизации гражданина.
Для мобильных устройств
Согласно статистике детектирований антивирусными продуктами Dr.Web для Android, в 2021 году пользователи ОС Android чаще всего сталкивались с троянами семейства Android.HiddenAds, демонстрировавшими всевозможную рекламу. На их долю пришлось более 83% всех вредоносных приложений, обнаруженных на защищаемых устройствах. Широкое распространение получили трояны, основная функция которых — загрузка других программ, а также скачивание и запуск произвольного кода. По сравнению с 2020 годом, на 43% возросла активность банковских троянов.
Среди нежелательных приложений самыми активными оказались программы семейства Program.FakeAntiVirus, имитировавшие работу антивирусов. Они предлагали пользователям приобрести их полные версии — якобы для лечения выявленных заражений. Также на Android-устройствах встречалось различное ПО, позволяющее следить за их владельцами.
Более чем на 53% выросло число обнаруженных потенциально опасных утилит Tool.SilentInstaller, позволяющих запускать Android-приложения без их установки. Такие инструменты могут использоваться не только в безобидных целях, но и при распространении троянов. Всевозможные рекламные модули и рекламные программы также детектировались довольно часто — их доля превысила 10% от всех выявленных угроз.
В течение года вирусные аналитики компании «Доктор Веб» обнаружили в каталоге Google Play множество угроз. Среди них — приложения-подделки семейства Android.FakeApp, которые злоумышленники используют в различных мошеннических схемах, и трояны Android.Joker, способные загружать и исполнять произвольный код, а также автоматически подписывать пользователей на платные мобильные сервисы. Также здесь встречались рекламные трояны, рекламные приложения и банковские трояны. Кроме того, злоумышленники распространяли вредоносные программы семейства Android.PWS.Facebook, похищавшие необходимые для взлома учетных записей Facebook данные.
Минувший год был отмечен тем, что в каталоге приложений AppGallery для Android-устройств компании Huawei были найдены первые троянские приложения. Ими стали уже знакомые трояны семейства Android.Joker, а также вредоносный модуль Android.Cynos.7.origin, который собирал информацию о мобильных номерах пользователей и демонстрировал рекламу.
Среди угроз, выявленных нашими специалистами в 2021 году, был троян Android.Triada.4912. Злоумышленники встроили его в одну из версий приложения APKPure — клиентского ПО одноименного альтернативного каталога Android-программ. Он загружал различные веб-сайты, а также скачивал другие вредоносные модули и разнообразные приложения. Кроме того, вирусные аналитики «Доктор Веб» обнаружили новое семейство модульных банковских троянов Android.BankBot.Coper. Они перехватывают и отправляют СМС-сообщения, выполняют USSD-запросы, блокируют и разблокируют экран, демонстрируют push-уведомления и фишинговые окна, способны удалять программы, перехватывать вводимую на клавиатуре информацию и выполнять другие вредоносные действия.
Также в минувшем году компания «Доктор Веб» проанализировала популярные в России модели детских смарт-часов на предмет возможных уязвимостей в них. Как показало исследование, безопасность подобных устройств находится на неудовлетворительном уровне. Например, на одной из моделей были предустановленные троянские приложения.
Перспективы и вероятные тенденции
В первую очередь, прошедший год показал, насколько оперативно злоумышленники подстраиваются под ту или иную актуальную тематику. Следует ожидать ещё более хитрых мошеннических схем, связанных с ковидом или другими важными темами грядущего года.
Помимо этого, останутся активными рекламные трояны, всевозможные шифровальщики и другое вредоносное ПО. Корпорациям и компаниям в новом году следует уделять повышенное внимание информационной защите. Как показывает практика, пренебрежение правилами цифровой безопасности многократно увеличивает риски компрометации корпоративной сети. 2021 год запомнился большим количеством «громких» инцидентов с троянами-вымогателями, распространяющимся по модели Ransomware as a Service (RaaS). И эта тенденция продолжит набирать обороты.
Также стоит быть внимательными пользователям устройств, управляемых ОС Android. Ожидается увеличение количества угроз в официальных каталогах приложений.
Win32 hllw rendoc 3 что за вирус
Новости ИТ-отрасли / Новости компании / Лента Ит-Форума


В 2019 году одними из самых распространенных угроз стали троянцы и вредоносные скрипты, предназначенные для незаметной добычи криптовалют. Кроме того, серьезную опасность представляли троянцы, похищавшие пароли и другую конфиденциальную информацию. На протяжении всего года пользователей атаковали банковские троянцы, в том числе Win32.Bolik.2. Вирусные аналитики «Доктор Веб» зафиксировали его распространение в начале весны, а также летом. Эта вредоносная программа обладает свойствами полиморфного файлового вируса и способна заражать другие приложения. Win32.Bolik.2 выполнял веб-инжекты, перехватывал сетевой трафик и нажатия на клавиатуре, а также крал информацию из систем «банк-клиент».
Также весной наши специалисты обнаружили несколько уязвимостей в Steam-клиенте популярной игры Counter Strike 1.6, которые эксплуатировал троянец Belonard. Он объединял зараженные компьютеры в ботнет и превращал их в прокси-серверы.
В почтовом трафике преобладали угрозы, которые загружали на атакуемые компьютеры других троянцев и выполняли произвольный код. Кроме того, в сообщениях электронной почты злоумышленники распространяли майнеров, шпионов и банковских троянцев.
Несмотря на то, что большая часть выявленных вредоносных программ предназначалась для пользователей ОС Windows, владельцы компьютеров под управлением macOS также были в зоне риска. Одной из угроз для них стал бэкдор Mac.BackDoor.Siggen.20, с помощью которого злоумышленники могли загружать и выполнять на зараженных устройствах произвольный код.
Пользователям мобильных устройств на базе ОС Android угрожали рекламные троянцы, шпионское ПО, банкеры и всевозможные загрузчики, которые скачивали другие вредоносные приложения и выполняли произвольный код.
Наиболее интересные события 2019 года
В январе аналитики «Доктор Веб» обнаружили троянца в программе для отслеживания курса криптовалют. Вредоносная программа распространялась вместе с утилитой и устанавливала на зараженные устройства других троянцев. Используя эти программы, хакеры получали возможность красть личные данные пользователей, в том числе пароли от кошельков криптовалют.
В марте аналитики «Доктор Веб» опубликовали подробное исследование троянца Belonard, использующего уязвимости нулевого дня в Steam-клиенте игры Counter-Strike 1.6. Попав на компьютер жертвы, троянец менял файлы клиента и создавал игровые прокси-серверы для заражения других пользователей. Количество вредоносных серверов CS 1.6, созданных Belonard, достигло 39% от числа всех официальных серверов, зарегистрированных в Steam. Теперь все модули Тrojan.Belonard успешно определяются антивирусом Dr.Web и не угрожают нашим пользователям.
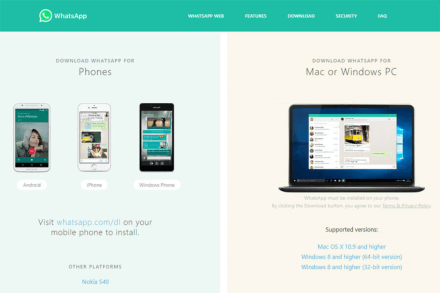
В мае специалисты «Доктор Веб» сообщили о новой угрозе для операционной системы macOS – Mac.BackDoor.Siggen.20. Это ПО позволяет загружать и исполнять на устройстве пользователя любой код на языке Python. Сайты, распространяющие это вредоносное ПО, также заражают компьютеры под управлением ОС Windows шпионским троянцем BackDoor.Wirenet.517 (NetWire). Последний является давно известным RAT-троянцем, с помощью которого хакеры могут удаленно управлять компьютером жертвы, включая использование камеры и микрофона на устройстве. Кроме того, распространяемый RAT-троянец имеет действительную цифровую подпись.
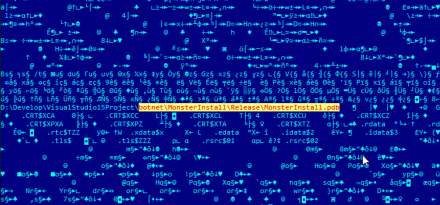
В июне в вирусной лаборатории «Доктор Веб» был изучен образец редкого Node.js-троянца — Trojan.MonsterInstall. Запустившись на устройстве жертвы, он загружает и устанавливает необходимые для своей работы модули, собирает информацию о системе и отправляет ее на сервер разработчика. После получения ответа от сервера он устанавливается в автозагрузку и начинает добычу (майнинг) криптовалюты TurtleCoin. Разработчики этого вредоносного ПО используют для распространения собственные ресурсы с читами к популярным играм, а также заражают файлы на других подобных сайтах.
Вирусная обстановка
По данным серверов статистики «Доктор Веб», в 2019 году на компьютерах чаще всего обнаруживались троянцы и скрипты, выполняющие майнинг криптовалют на устройствах без ведома пользователей. Кроме того, активными были троянцы, которые устанавливали различное вредоносное ПО.
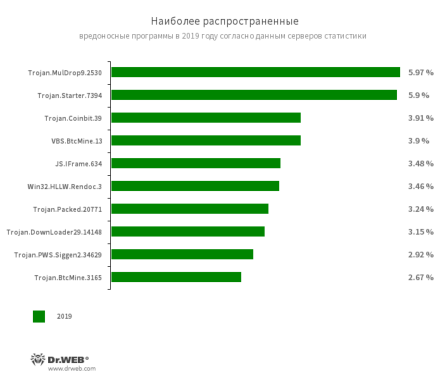
Trojan.MulDrop9.2530 Троянец-дроппер, распространяющий и устанавливающий вредоносное ПО. Trojan.Starter.7394 Представитель семейства троянцев, основное назначение которых — запуск в инфицированной системе исполняемого файла с определенным набором вредоносных функций. Trojan.Coinbit.39 Trojan.BtcMine.3165 Троянцы, занимающиеся незаметной добычей (майнингом) криптовалют с использованием вычислительных ресурсов зараженных устройств. VBS.BtcMine.13 Вредоносный сценарий на языке VBS, выполняющий скрытую добычу (майнинг) криптовалют. JS.IFrame.634 Скрипт, который злоумышленники внедряют в html-страницы. При открытии таких страниц скрипт выполняет перенаправление на различные вредоносные и нежелательные сайты. Win32.HLLW.Rendoc.3 Сетевой червь, распространяющийся в том числе через съемные носители информации. Trojan.Packed.20771 Семейство вредоносных приложений, защищенных программным упаковщиком. Trojan.DownLoader29.14148 Троянец, предназначенный для загрузки другого вредоносного ПО. Trojan.PWS.Siggen2.34629 Представитель семейства троянцев, похищающих пароли.
В почтовом трафике преобладали троянцы, загружавшие и устанавливавшие на атакуемые устройства другое вредоносное ПО. Кроме того, по каналам электронной почты злоумышленники распространяли программы-вымогатели, майнеры, банковских троянцев и шпионов, похищавших конфиденциальные данные.
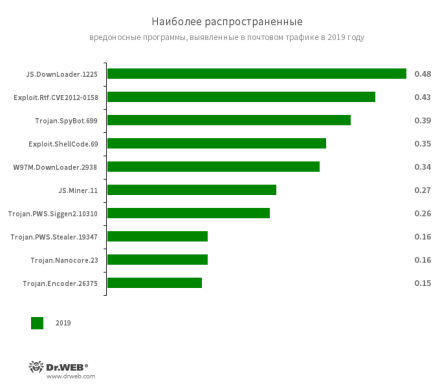
JS.DownLoader.1225 Представитель семейства вредоносных сценариев, написанных на языке JavaScript. Они загружают и устанавливают на компьютер другие вредоносные программы. Exploit.Rtf.CVE2012-0158 Измененный документ Microsoft Office Word, использующий уязвимость CVE2012-0158 для выполнения вредоносного кода. Trojan.SpyBot.699 Многомодульный банковский троянец. Он позволяет киберпреступникам загружать и запускать на зараженном устройстве различные приложения и выполнять поступающие от них команды. Троянец предназначен для хищения средств с банковских счетов. Exploit.ShellCode.69 Семейство троянцев, предназначенных для загрузки на атакуемый компьютер других вредоносных приложений. W97M.DownLoader.2938 Семейство троянцев-загрузчиков, использующих в работе уязвимости офисных приложений. Предназначены для загрузки на атакуемый компьютер других вредоносных программ. JS.Miner.11 Семейство сценариев на языке JavaScript, предназначенных для скрытой добычи (майнинга) криптовалют. Trojan.PWS.Siggen2.10310 Trojan.PWS.Stealer.19347 Представители семейств троянцев, похищающих логины и пароли. Trojan.Nanocore.23 Троянец, с помощью которого злоумышленники подключаются к зараженным компьютерам и управляют ими. Trojan.Encoder.26375 Вредоносная программа, которая шифрует файлы и требует выкуп за их расшифровку.
Троянцы-шифровальщики
По сравнению с 2018 годом, за последние 12 месяцев число обращений в службу технической поддержки компании «Доктор Веб» от пользователей, файлы которых оказались зашифрованы троянцами-энкодерами, выросло на 19,52%. Динамика регистрации таких запросов в 2019 году показана на графике:
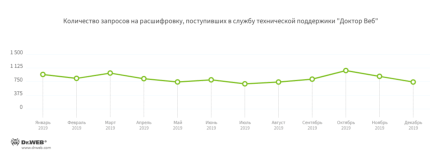
Наиболее распространенные шифровальщики в 2019 году:
-
— 20.18% обращений;
- Trojan.Encoder.18000 — 5.70% обращений; — 5.59% обращений;
- Trojan.Encoder.26996 — 5.15% обращений; — 4.20% обращений.
Опасные и нерекомендуемые сайты
Базы Родительского (Офисного) контроля и веб-антивируса SpIDer Gate регулярно пополняются новыми адресами нерекомендуемых и потенциально опасных сайтов. Среди них — мошеннические и фишигновые ресурсы, а также страницы, с которых распространяется вредоносное ПО. Наибольшее число таких ресурсов было зафиксировано в первом квартале, а наименьшее — в третьем. Динамика пополнения баз нерекомендуемых и опасных сайтов в прошлом году показана на диаграмме ниже.
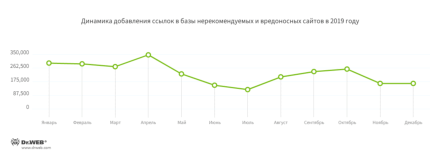
Сетевое мошенничество
В апреле специалисты компании «Доктор Веб» предупредили пользователей о компрометации официального сайта популярного ПО для обработки видео и звука. Хакеры заменили ссылку на скачивание, и вместе с редактором пользователи загружали опасного банковского троянца Win32.Bolik.2. Он предназначен для выполнения веб-инжектов, перехвата трафика, кейлоггинга (регистрации нажатий на клавиатуре) и похищения информации из систем «банк-клиент» различных кредитных организаций.
Позднее хакеры заменили Win32.Bolik.2 на другое вредоносное ПО – один из вариантов шпиона Trojan.PWS.Stealer (KPOT Stealer). Этот троянец крадет информацию из браузеров, аккаунта Microsoft, различных мессенджеров и других программ.
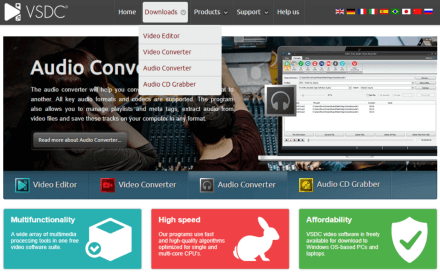
В августе специалисты вирусной лаборатории «Доктор Веб» обнаружили, что в середине лета злоумышленники несколько изменили тактику и для распространения Win32.Bolik.2 начали использовать копии сайтов популярных сервисов. Один из таких ресурсов копировал известный VPN-сервис, а другие были замаскированы под сайты корпоративных офисных программ.
Для мобильных устройств
Пользователям мобильных устройств прошедший год запомнился, прежде всего, активностью троянцев и нежелательных программ, основной задачей которых был показ рекламы. В их числе – многочисленные троянцы семейства Android.HiddenAds.
Например, только в феврале вирусные аналитики «Доктор Веб» обнаружили в Google Play около 40 различных модификаций этих вредоносных приложений, которые установили более 10 000 000 пользователей. А в течение всего года наши специалисты выявили сотни таких троянцев. В общей сложности на их долю пришлось 22,27% всех угроз, детектируемых на Android-устройствах.
Злоумышленники распространяют их под видом полезных программ и даже рекламируют через социальные сети и популярные онлайн-сервисы с многомиллионными аудиториями (например, Instagram и YouTube). Пользователи полагают, что устанавливают безобидные приложения, поэтому троянцы легко проникают на множество устройств.
После установки и запуска троянцы Android.HiddenAds скрывают свои значки из списка программ на главном экране и начинают показывать надоедливую рекламу — баннеры, окна с анимацией и видеороликами. Такая реклама перекрывает окна других приложений и интерфейс операционной системы, мешая нормальной работе с Android-устройствами.
Уже весной наши вирусные аналитики обнаружили троянца Android.InfectionAds.1, эксплуатировавшего критические уязвимости ОС Android. Он заражал другие программы и мог устанавливать приложения без разрешения пользователей. Основной функцией Android.InfectionAds.1 был показ рекламы и подмена рекламных идентификаторов в заражаемых приложениях, в результате чего доход от рекламы поступал вирусописателям, а не разработчикам затронутых программ.
Кроме того, заработок от показа рекламы получали и создатели нежелательных рекламных модулей (Adware), которые многие разработчики сознательно, а иногда и по незнанию встраивают в приложения для их монетизации. Среди угроз, обнаруженных на Android-устройствах, доля таких модулей составила 14,49%.
Как и в прошлые годы, опасность для пользователей представляли различные троянцы-загрузчики и вредоносные программы, которые скачивают других троянцев и приложения, а также способны выполнять произвольный код. К таким угрозам относятся, например, представители семейств Android.DownLoader, Android.Triada и Android.RemoteCode. В 2019 году эти троянцы были одними из самых распространенных угроз, обнаруживаемых на Android-устройствах.
В течение года было выявлено множество новых троянцев-кликеров, которые выполняют автоматические переходы по ссылкам, загружают веб-страницы с рекламой и подписывают пользователей на платные мобильные услуги. Среди таких вредоносных программ, найденных нашими специалистами, были Android.Click.312.origin, Android.Click.322.origin, Android.Click.323.origin и Android.Click.324.origin. Эти и другие подобные троянцы распространяются под видом безобидных и полезных приложений — фоторедакторов, сборников обоев рабочего стола игр и т. п.
В 2019 году серьезную опасность для владельцев Android-устройств вновь представляли банковские троянцы, которые атаковали пользователей по всему миру. Например, в августе и октябре вирусные аналитики «Доктор Веб» обнаружили очередные модификации опасного троянца Android.BankBot.495.origin, нацеленного на клиентов бразильских кредитных организаций. Это вредоносное приложение использует специальные возможности ОС Android (Accessibility Service), предназначенные для людей с ограниченными возможностями. С помощью этих функций банкер похищает конфиденциальные данные, после чего злоумышленники получают доступ к счетам жертв.
Кроме того, продолжились атаки троянца Flexnet, который относится к семейству Android.ZBot. По современным меркам эта вредоносная программа имеет скромный набор функций, которых, однако, хватает для успешной кражи денег со счетов пользователей. С помощью этого банкера киберпреступники переводят деньги жертв на свои карты, счета мобильных телефонов и оплачивают различные услуги.
Прошедший год показал, что актуальной остается проблема кибершпионажа и утечек секретных данных. В июне наши специалисты выявили в Google Play опасного бэкдора Android.Backdoor.736.origin, известного также как PWNDROID1. А уже позднее, в ноябре, была найдена его новая модификация. Этот троянец позволял злоумышленникам дистанционно управлять зараженными Android-устройствами и выполнять на них различные действия — перехватывать СМС-сообщения, следить за телефонными звонками и местоположением устройств, выполнять прослушивание окружения, передавать файлы пользователей на сервер и даже загружать и устанавливать другие программы.
Кроме того, в 2019 году было выявлено новое ПО для наблюдения за пользователями. Такие приложения часто позиционируются как средства обеспечения безопасности детей и других членов семьи, контроля работников и т. п. Они не являются вредоносными, но могут быть использованы в незаконных целях.
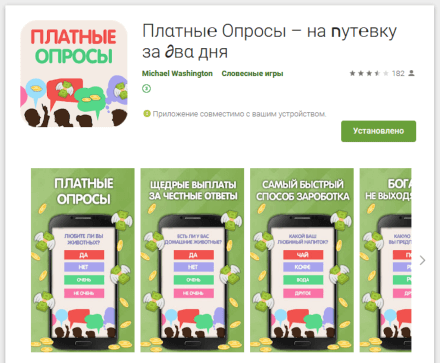
Также пользователям устройств под управлением ОС Android стоило опасаться мошенников. Например, вновь получили распространение троянские программы семейства Android.FakeApp, загружавшие веб-сайты с поддельными опросами. За участие в них потенциальным жертвам предлагалось денежное вознаграждение. Чтобы получить его, пользователи якобы должны были оплатить комиссию или подтвердить свою личность, переведя на счет мошенников определенную сумму. Однако в итоге никакого вознаграждения жертвы не получали и теряли деньги.
Перспективы и вероятные тенденции
В конце 2018 года пользователи сталкивались с множеством информационных угроз, и одним из основных рисков для них были потеря денег и кибершпионаж. По нашему прогнозу, эта тенденция должна была сохраниться и в 2019 году, что оказалось верным.
В наступившем году киберпреступники продолжат использовать вредоносные приложения для своего незаконного обогащения. В связи с этим стоит ожидать роста активности троянцев-майнеров, банковских и рекламных троянцев, а также шпионского ПО, которое будет собирать ценные сведения о пользователях. Кроме того, вероятно появление новых мошеннических схем, а также фишинг-кампаний и спам-рассылок.
При этом под прицелом вновь окажутся не только пользователи Windows: владельцы устройств под управлением macOS, Android, Linux и других платформ останутся под пристальным вниманием вирусописателей и сетевых мошенников. Эволюция вредоносных программ и изобретательность киберпреступников не стоят на месте, поэтому пользователям необходимо соблюдать правила информационной безопасности и применять надежные антивирусные средства.