Как включить TPM 2.0 в BIOS на GIGABYTE и AORUS
После анонса Windows 11 многие пользователи начали интересоваться поддержкой TPM 2.0 в их материнских платах. В данной статье мы рассмотрим этот вопрос для плат от GIGABYTE и AORUS. Здесь вы узнаете, как включить TPM 2.0 в BIOS на GIGABYTE и AORUS и на каких платах это можно сделать.
Согласно информации, опубликованной компанией GIGABYTE (ссылка), программная эмуляция модуля TPM 2.0 присутствует на материнских платах с чипсетами Intel® X299, C621, C232, C236, C246, 200, 300, 400, 500, а также на платах с чипсетами AMD TRX40, 300, 400, 500.
Поэтому, если у вас компьютер с одним из этих чипсетов, то вам не обязательно покупать дискретный TPM модуль. Можно просто активировать программную эмуляцию в настройках BIOS и обновляться до Windows 11. Данная опция называется «Intel Platform Trust Technology (PTT)» или «AMD CPU fTPM». Ниже мы рассмотрим несколько примеров включения TPM в BIOS на материнских платах GIGABYTE и AORUS.
Для процессоров Intel
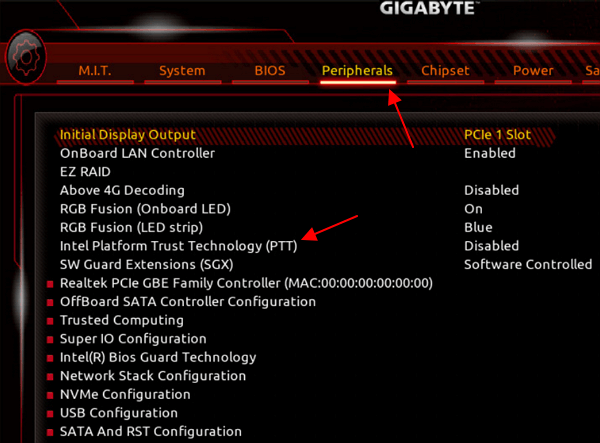
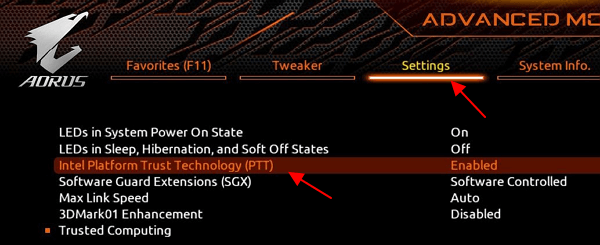
На материнских платах GIGABYTE или AORUS для процессоров Intel нужно зайти в BIOS, открыть раздел « Peripherals » (или « Settings ») и включить опцию « Intel Platform Trust Technology (PTT) »
Для процессоров AMD
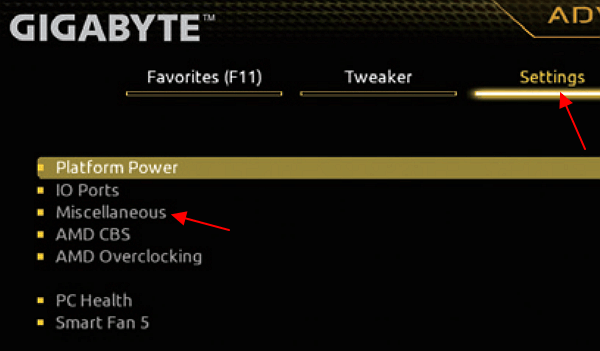
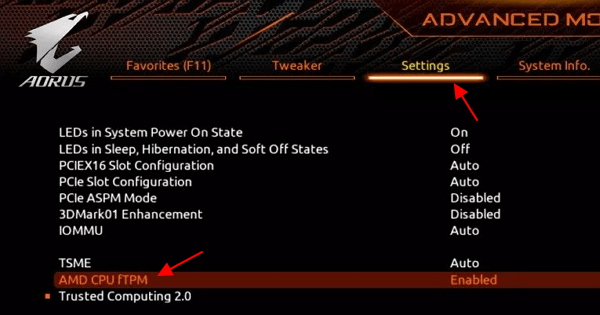
На платах для AMD нужно зайти в BIOS, открыть раздел « Settings — Miscellaneous » (или просто « Settings ») и включить опцию « AMD CPU fTPM ».
Модули TPM от GIGABYTE
Также у GIGABYTE есть и физические модули TPM. Их можно приобрести и установить на материнскую плату, если эмуляция TPM вам не подходит. Ниже приведена таблица с информацией о TPM модулях от GIGABYTE и их поддержке.
Это ориентировочная информация, перед покупкой уточняйте характеристики и поддержку устройств самостоятельно на официальном сайте.
Дополнительно
Точную информацию об установке TPM модуля и включении эмуляции TPM 2.0 в BIOS на GIGABYTE или AORUS нужно искать в инструкции к вашей материнской плате. Получить такую инструкцию можно на официальном сайте, в разделе « Поддержка ».
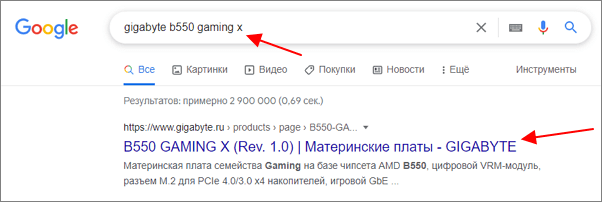
Для этого нужно ввести в поиск Google название материнской платы и перейти на страницу этой платы на сайте GIGABYTE.
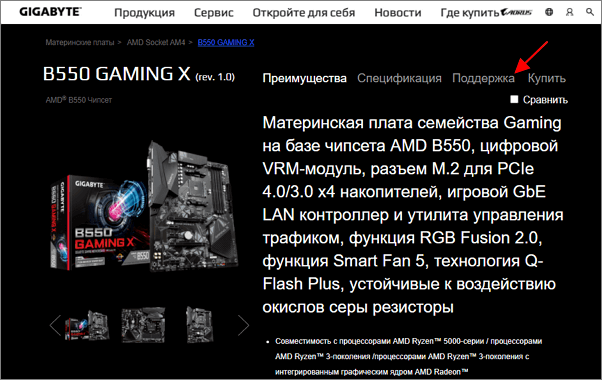
В результате откроется страница с информацией о данной плате. Здесь нужно перейти в раздел « Поддержка ».
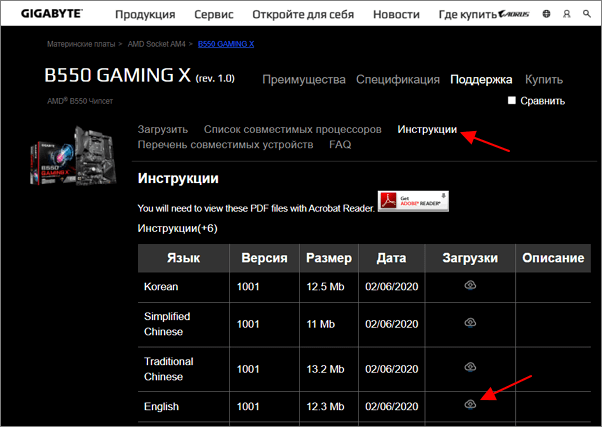
Дальше нужно перейти на вкладку « Инструкции » и открыть инструкцию для материнской платы. Обратите внимание, для получения информации о TPM вам нужно именно инструкция (User manual), а не руководство по установке (Installation Guide).
В инструкции для материнской платы нужно выполнить поиск по слову « PTT » (для плат на базе Intel) или « fTPM » (для плат на базе AMD).
Возможно вам будет интересно:
- Как проверить совместимость компьютера с Windows 11
- Как включить TPM 2.0 в BIOS
- Программа для проверки совместимости с Windows 11
- AMD CPU fTPM Switch: что это в BIOS
- TPM 2.0: как узнать если ли он на компьютере
Создатель сайта comp-security.net, автор более 2000 статей о ремонте компьютеров, работе с программами, настройке операционных систем.
Задайте вопрос в комментариях под статьей или на странице «Задать вопрос» и вы обязательно получите ответ.
Добрый день!
Купил TPM на Infineon SLB9665TT2.0 для Gigabyte AORUS. Но прошивка оказалась старой и он не хочет инициализироваться: «<«Message»:»Attestation statement cannot be verified, rejecting request. TPM firmware needs update.»>».
На сайте производителя (Infineon ) есть только ссылки на ОЕМ-партнёров (Acer, HP, …). Gigabyte там нет.
При скачивании с «чужих» сайтов утилита обновления просто не запускается, ругаясь на несоответствие ПК.
Как можно включить TPM 2 для материнской платы Gigabyte?
Если на вашем компьютере с Windows установлено последнее обновление версии 11, скорее всего, вы уже встречали термин «TPM 2.0». TPM означает Trusted Platform Module, и Microsoft представляет его с функцией безопасной загрузки в качестве обязательных требований для любой системы, которая хочет перейти на Windows 11.
Если вы хотите обновить свой компьютер до Windows 11 и установить материнскую плату Gigabyte, это руководство для вас. Мы кратко коснемся некоторых важных моментов и покажем, как за несколько простых шагов включить TPM на материнской плате Gigabyte.
Что такое TPM?
TPM или Trusted Platform Module — это криптографическая технология. Основная функция этой технологии — действовать как дополнительный уровень безопасности и предотвращать несанкционированный доступ к информации, такой как пароли и ключи шифрования. Эта технология также может хранить другую конфиденциальную информацию, такую как сертификаты и измерения аутентификации.
Существует множество форм TPM. Его можно установить как отдельный физический компонент, который подключается к материнской плате, при условии, что на материнской плате есть гнездо для него. Эта установка является самым безопасным вариантом TPM. Доверенный платформенный модуль также может быть частью ЦП — либо как часть набора микросхем, либо как строка кода. Этот вариант TPM так же, если не так, безопасен, как и установка. Наконец, есть виртуальные TPM. Этот вариант не рекомендуется, так как он уязвим для уязвимостей безопасности и других ошибок.
Доверенный платформенный модуль 1.2 против доверенного платформенного модуля 2.0
Trusted Computing Group впервые представила TPM. В основном существует две версии — TPM 1.2 и TPM 2.0. TPM 1.2 был представлен в 2011 году, а его последняя версия была выпущена в 2015 году. Первая версия TPM 2.0 была выпущена в 2014 году, а последняя версия — в 2019 году, что делает TPM 2.0 более новой и безопасной версией технологии TPM.
Первоначальным анонсом Microsoft был TPM 1.2 для Windows 11. Компания быстро изменила его на 2.0, поскольку в этой версии есть дополнительные алгоритмы безопасности. Кроме того, он предлагает функции для конкретной платформы. Кроме того, TPM 2.0 предоставляет такие функции, как криптография с открытым ключом, создание асимметричной цифровой подписи и т. д.
Почему Windows 11 запрашивает TPM 2.0?
Многие пользователи широко используют ОС Windows. Это делает его приоритетной целью для хакеров и других угроз безопасности. Microsoft утверждает, что одно из основных улучшений в Windows 11 касается отдела безопасности, и TMP 2.0 усиливает это утверждение.
Почти каждый компьютер за последние 5-6 лет может работать с той или иной версией TPM 2.0, и Microsoft хочет удвоить это, чтобы сделать Windows 11 самой безопасной операционной системой.
Как проверить, включен ли TPM на вашем ПК
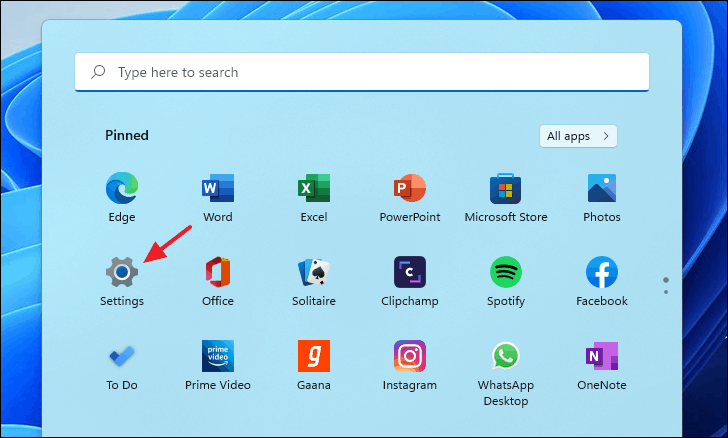
Сначала запустите «Настройки» из меню «Пуск». Вы также можете удерживать клавиши Windows + I вместе, чтобы запустить приложение.
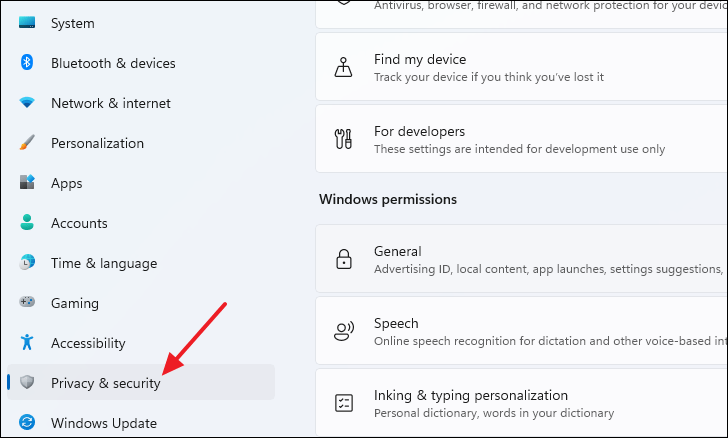
Выберите «Конфиденциальность и безопасность» в левом списке параметров в окне «Настройки».
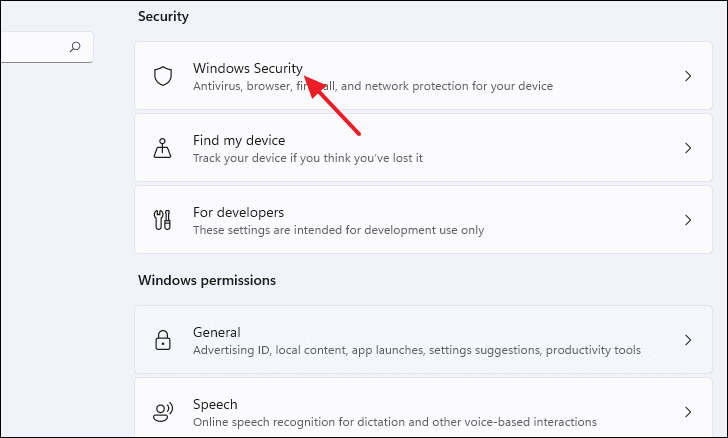
Нажмите «Безопасность Windows». Это будет первая опция в разделе «Безопасность» на странице «Конфиденциальность и безопасность».
Теперь нажмите «Безопасность устройства» в разделе «Области защиты».
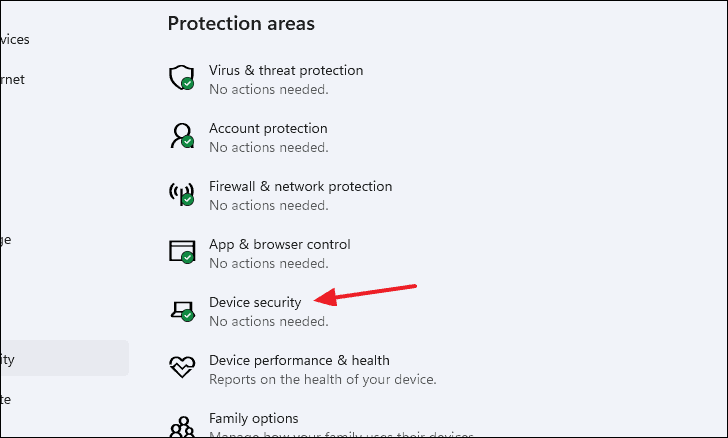
Если вы видите сообщение «Ваш процессор безопасности, называемый доверенным платформенным модулем (TPM), обеспечивает дополнительное шифрование для вашего устройства» в разделе «Процессор безопасности» окна «Безопасность устройства», на вашем компьютере включен TPM 2.0.
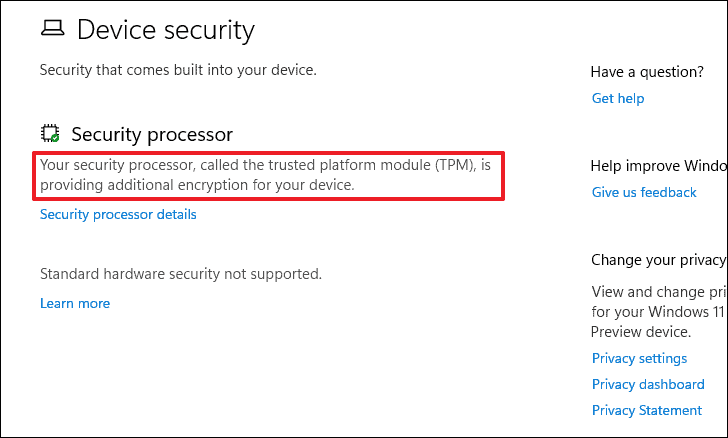
Кроме того, вы можете использовать интерфейс «Управление TPM на локальном компьютере», чтобы проверить, включен ли на вашем компьютере TPM.
Для этого откройте окно «Выполнить», одновременно нажав клавиши « Windows +» R . Затем в диалоговом окне введите tpm.msc и нажмите Enter .
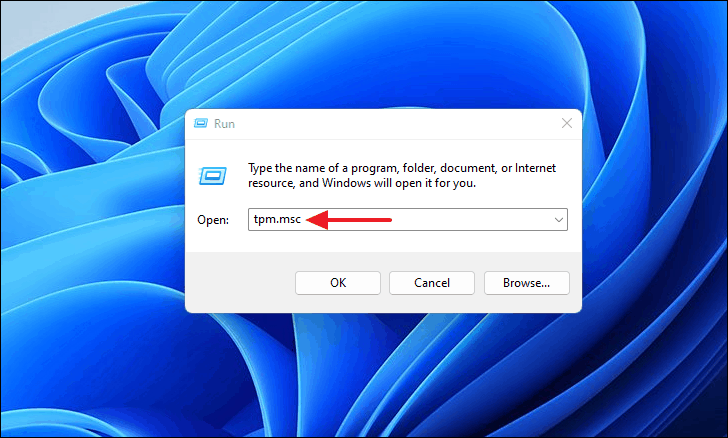
Откроется окно управления TPM. Если вы видите сообщение «TPM готов к использованию» в разделе «Состояние», это означает, что в вашей системе включен TPM 2.0.
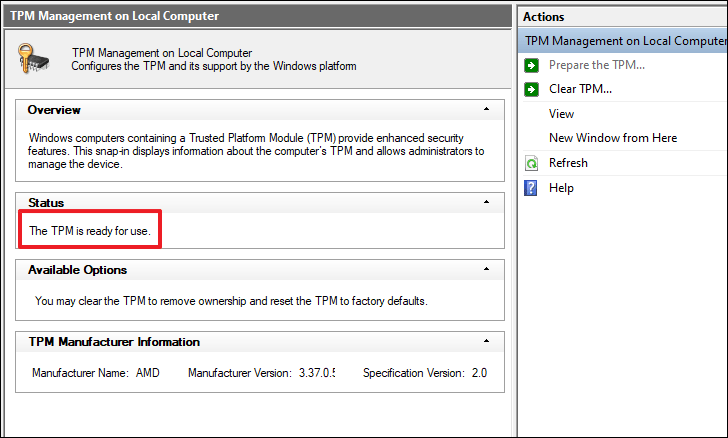
Как включить TPM в настройках BIOS материнской платы Gigabyte
Чтобы включить TPM на материнской плате Gigabyte, вам сначала нужно перейти к настройкам BIOS. Но, прежде чем продолжить, вот предупреждение.
Вмешательство в настройки BIOS может привести к поломке компьютера и даже остановке его загрузки. Мы настоятельно рекомендуем вам следовать точным инструкциям, чтобы избежать внесения ненужных изменений.
Включение TPM на платформах на базе AMD
Здесь у нас есть система на базе AMD. BIOS может выглядеть иначе, если вы используете платформу на базе Intel. Понимание процесса и знание того, что искать, помогут вам легко ориентироваться в меню любой платформы.
Теперь для входа в БИОС. Сначала включите компьютер. Если он уже запущен, перезапустите его. Затем нажмите и удерживайте клавишу Del или Delete на экране загрузки (до появления логотипа Gigabyte). Это та клавиша, которую нужно нажать для входа в БИОС. Он универсален для всех материнских плат Gigabyte.
Когда вы впервые загрузитесь в BIOS, он будет находиться в «EASY MODE», как показано на снимке экрана ниже. Вам нужно перейти в «РАСШИРЕННЫЙ РЕЖИМ», если вы хотите включить TPM. Нажмите «F2», чтобы переключиться в «РАСШИРЕННЫЙ РЕЖИМ».
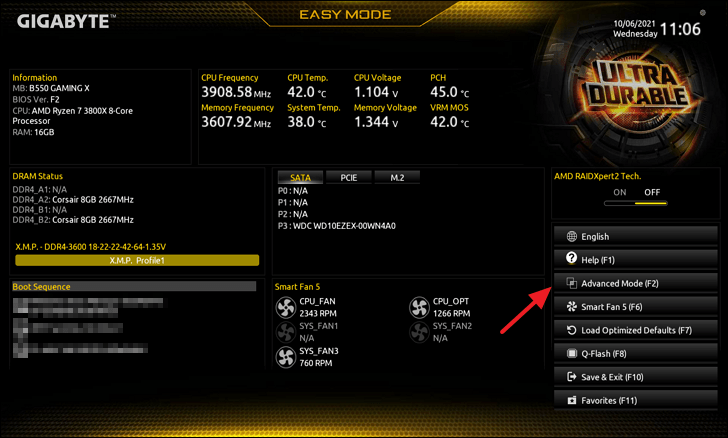
Пользовательский интерфейс «РАСШИРЕННЫЙ РЕЖИМ» будет выглядеть следующим образом. Теперь нажмите на вкладку «Настройки».
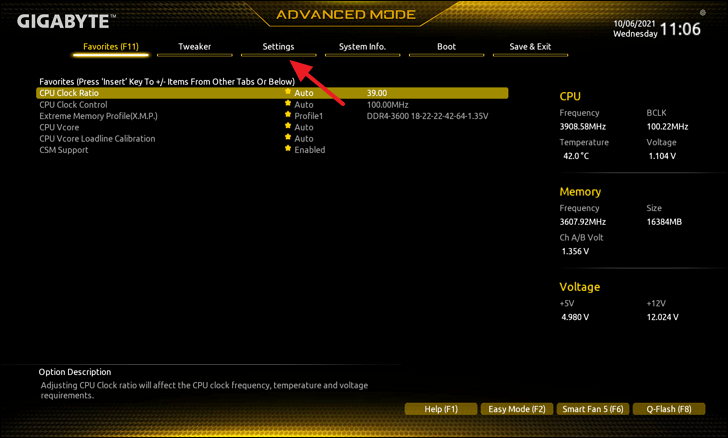
Нажмите на третий вариант с надписью «Разное» на вкладке «Настройки».
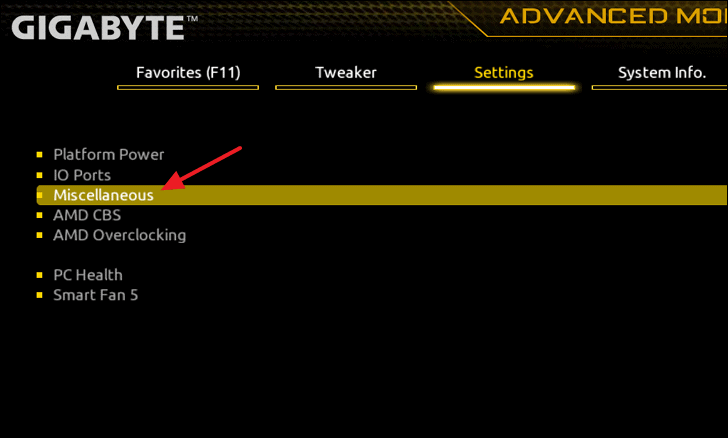
Оттуда нажмите «AMD CPU fTPM».
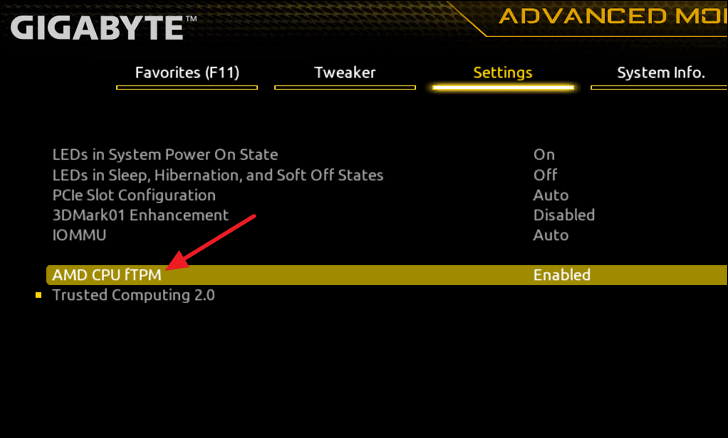
Затем нажмите «Включено», чтобы включить TPM.
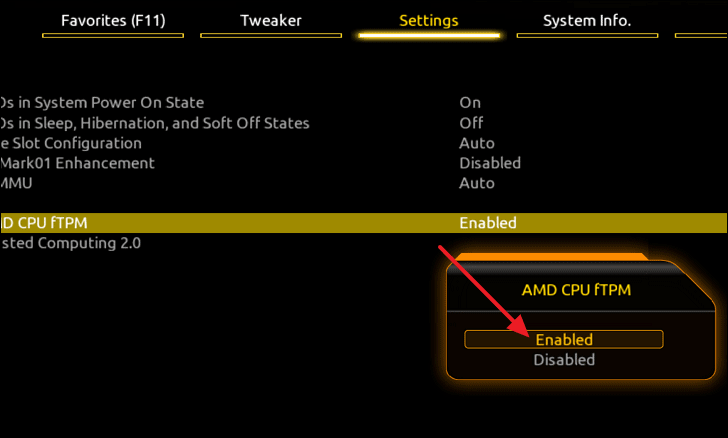
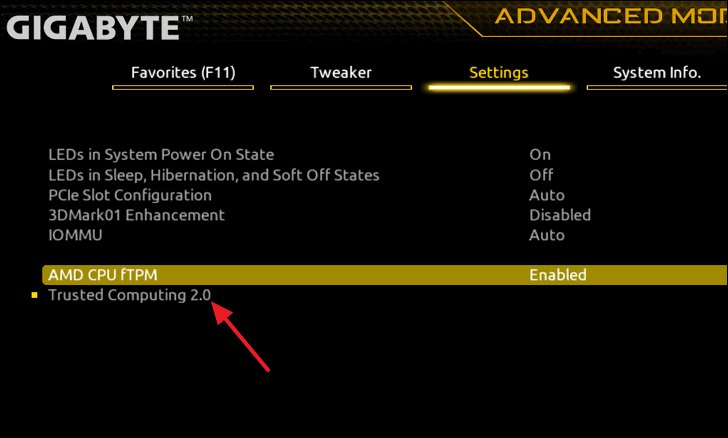
Теперь TPM включен на вашей материнской плате Gigabyte. Вы по-прежнему можете проверить, включен ли TPM, загрузившись обратно в настройки BIOS и нажав «Trusted Computing 2.0» вместо «AMD CPU fTPM».
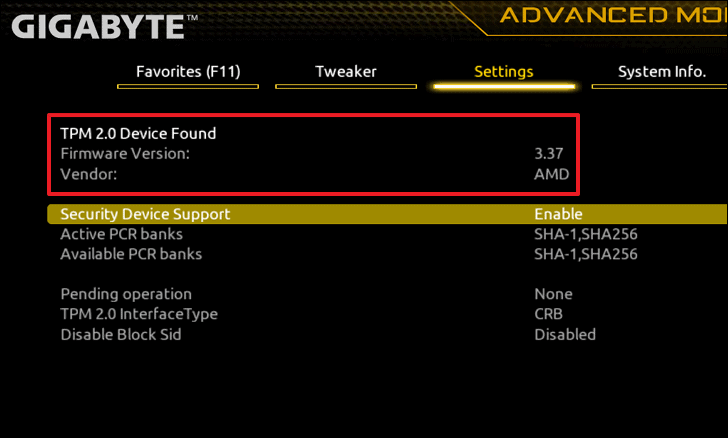
Если он показывает «Обнаружено устройство TPM 2.0», TPM успешно включен на вашей материнской плате Gigabyte. Под этим сообщением вы увидите версию прошивки TPM и поставщика (в данном случае это AMD).
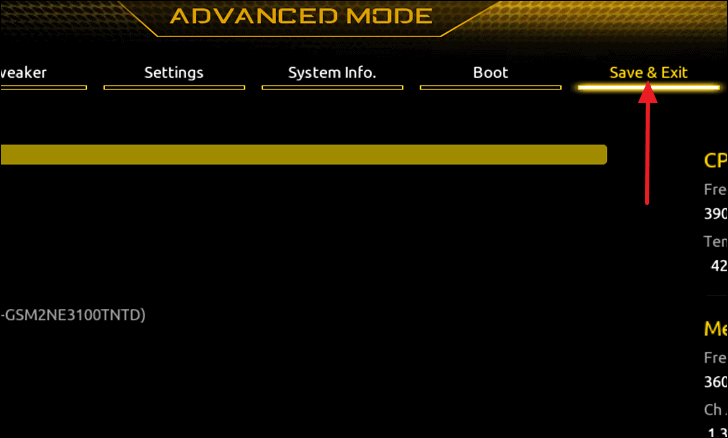
Теперь нажмите «Сохранить и выйти», чтобы сохранить настройки, выйти из меню BIOS и снова загрузиться в Windows.
Затем нажмите «Сохранить и выйти из настройки». Нажмите «Да» в поле UAC.
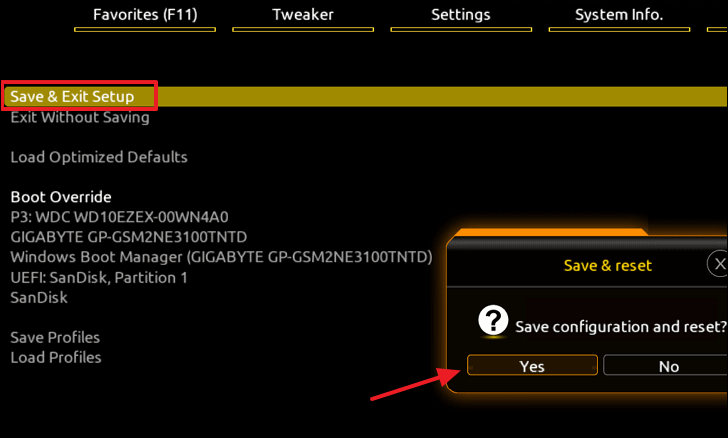
Это перезагрузит ваш компьютер, сохранит настройки и загрузит обратно в Windows.
Поздравляем, теперь вы включили TPM в своей системе и готовы к обновлению до Windows 11.
Включение TPM на платформах на базе Intel
Шаги по включению TPM на материнской плате Gigabyte на базе Intel аналогичны процессу AMD, только с парой незначительных отличий. Вот шаги для включения TPM на платформах на базе Intel:
How to Enable TPM on a Gigabyte Motherboard

TPM (Trusted Platform Module) is a specialized chipset on your computer to provide hardware security using cryptographic keys. It is used in the authentication process since it encrypts and decrypts these keys at high speed.
TPM 1.2 has been around for a long time (released in 2011). However, the newer TPM, TPM 2.0, is said to be more secure than its predecessor. This is because TPM 2.0 utilizes the asymmetric digital signature feature, adding an extra layer of security to your system.
Hence, Microsoft has made it mandatory for each user to install TPM 2.0 on their system before updating to Windows 11. So, this guide mainly focuses on understanding and enabling TPM on a gigabyte gaming motherboard. The definitive process for other motherboard manufacturers is similar to this one, the only difference being the BIOS layout.
So, if you’re looking to enable TPM 2.0 on your system, this is the right place for you. Let’s dive straight into it!
Table of Contents
How to Check if TPM Is Enabled or Not?
TPM is used to secure confidential data in your system, that is, your authentication measurements and certificates. As previously mentioned, TPM 2.0 is a mandatory system requirement for Windows 11 installation.
So, if you’d like to verify whether TPM 2.0 is installed or not on your Windows 10, the steps below show how to. However, if you’re already using the Windows 11 OS and want to verify it for yourself, the steps are the same as below.
- From the Start menu, search for and open tpm.msc .
- Check if TPM is enabled or not through the Status tab.
- Check which version of TPM is installed on your system from Specification Version that’s are under the TPM Manufacturer Information tab.

Enabling TPM on a Gigabyte Motherboard
Windows OS is probably the most widely used OS globally; hence, it’s a common target for spammers and hackers. This is where TPM comes to play, as it prevents firmware attacks from different viruses and malware. It protects sensitive data such as encryption keys and passwords.
TPM 2.0 is also said to be a standard for encryption process in Windows OS, and it can be enabled via the BIOS.
Listed below are the steps to enable TPM on a gigabyte motherboard with an AMD as well as an Intel processor.
For AMD Processor
- Restart your computer.
- Rapidly press the DEL/delete key during startup to enter the system BIOS.
- Press F2 to go to Advanced Mode.

- Go to the Settings tab.
- Select Miscellaneous.
- Click on AMD CPU fTPM and set it to Enabled.

- Finally, click on Save & Exit to save your changes and reboot your computer.
For Intel Processor

- Restart your computer.
- Rapidly press the DEL/delete key during startup to enter the system BIOS.
- Press F2 to go to Advanced Mode.
- Go to the Miscellaneous or Peripherals tab.
- Click on Intel Platform Trust Technology (PTT) and set it to Enabled.
- Finally, Save & exit to save your change and reboot your system.
Related Queries
What Is Secure Boot?
Secure Boot secures your computer during the bootup process. This security feature is provided by UEFI (Unified Extensible Firmware Interface) and prevents attacks from malware and ransomware during startup.
Secure Boot allows your computer to startup only by using software from OEM (Original Software Manufacturer). Hence, its unique security strategy detects and protects your computer from being hijacked and infected by malware and viruses.
Similar to TPM 2.0, Microsoft has also listed secure boot as a mandatory system requirement before installing Windows 11.
How to Check if Secure Boot Is Enabled or Not?
Secure boot prevents attacks on key OS files and the boot loaders of your system. Hence, if you’d like to check if secure boot is enabled on your system or not, the exact steps to do so are listed just below.
This method applies to both Windows 10 and 11.
- From the Start menu, search for and go to System Information.
- Select System Summary from the left panel.
- Find the Secure Boot State field and note if it is enabled or not.

Enable Secure Boot on a Gigabyte Motherboard
If secure boot is not enabled on your system yet, it’s advisable to do so, especially before upgrading to Windows 11. You can manually enable Secure boot through the BIOS settings.
The steps below are shown in regards to a gigabyte motherboard; however, a similar process applies to other motherboard manufacturers as well. Unlike the BIOS layout, the core concept for enabling secure boot remains the same for every system.
For AMD Processor
- Restart your computer.
- Rapidly press the DEL/delete key during start-up to enter the system BIOS.
- Press F2 to go to Advanced Mode.
- Click on the Boot tab.
- Here, if you don’t see the Secure Boot option here, you should Disable the CSM Support.

- Now, click on Secure Boot.
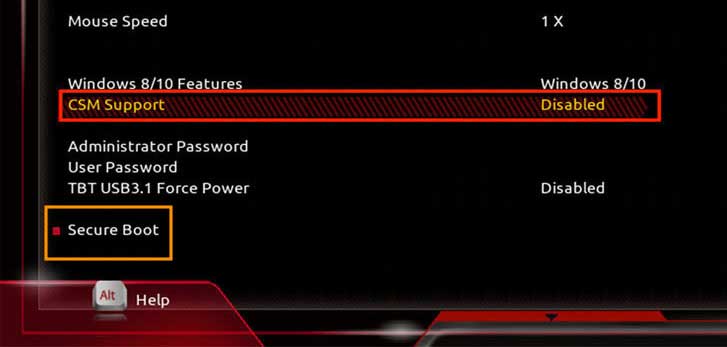
- Set Secure Boot to Enabled.
- Save & Exit to save your changes and restart your PC.
For Intel Processor

- Restart your computer.
- Rapidly press the DEL/delete key during start-up to enter the system BIOS.
- Press F2 to go to Advanced Mode.
- Click on the Boot tab.
- Select SecureBoot.
- Set Secure Boot to Enabled.
- Save & Exit to save your changes and restart your PC.
Utkarsha is a tech writer who specializes in writing about macOS. He has been using the platform since its earliest days, and has written extensively about its various iterations. He also enjoys watching movies and traveling.
Как включить TPM на ноутбуке или компьютере

После анонса Windows 11 среди наиболее частых вопросов пользователей возник новый: как включить TPM 2.0 на компьютере и узнать, включен ли этот модуль. Впрочем, сообщают, что для российских пользователей наличие этого модуля для установки новой ОС не будет обязательным.
В этой простой инструкции несколько примеров включения модуля TPM (Trusted Platform Module) в БИОС/UEFI ноутбуков и компьютеров при его наличии в системе. Если вы не можете включить TPM 2.0 или он отсутствует на компьютере, а задача — обновление до Windows 11, вы можете обновиться до Windows 11 без доверенного платформенного модуля TPM 2.0
Проверяем: возможно, TPM уже включён
Прежде чем выполнять далее описываемые действия, рекомендую заглянуть в диспетчер устройств, привожу пример для Windows 10:
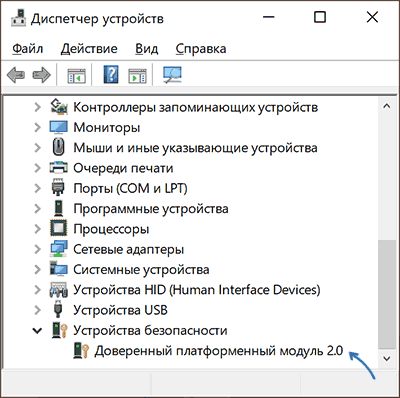
- Нажмите правой кнопкой мыши по кнопке Пуск и выберите пункт «Диспетчер устройств» в контекстном меню.
- В диспетчере устройств обратите внимание на наличие раздела «Устройства безопасности» и на его содержимое.
Если такой раздел есть, а в нем вы видите «Доверенный платформенный модуль», то что-либо включать не требуется, TPM на вашей системе уже включён и, судя по всему, работает.
Дополнительно вы можете:
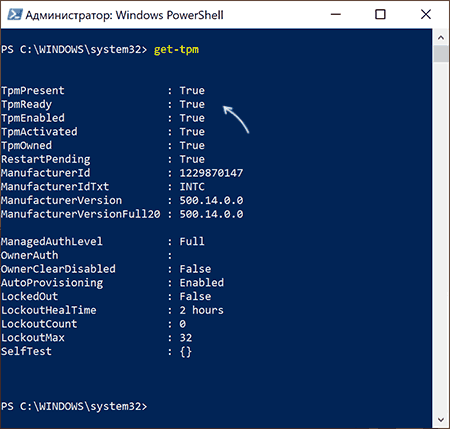
- Использовать команду get-tpm в PowerShell (от имени Администратора) чтобы получить сведения о модуле TPM.
- Нажать клавиши Win+R и ввести tpm.msc для перехода в консоль управления TPM, где также присутствуют сведения о его готовности к работе.
В случае, когда доверенного платформенного модуля TPM не наблюдается, но вы уверены, что на вашем ноутбуке или ПК он в наличии, вероятнее всего, он отключен в БИОС и его можно включить.
Включение модуля TPM в БИОС/UEFI
В зависимости от производителя материнской платы или ноутбука, включение модуля TPM 2.0 (или иной версии) может располагаться в разных разделах настроек БИОС, как правило — в Security, Advanced, в подразделах, связанных с Trusted Computer или Trusted Platform Module (TPM).
Во всех случаях сначала нужно зайти в БИОС (Как зайти в БИОС или UEFI в Windows 10), а после нахождения нужного раздела настроек — убедиться, что Trusted Platform Module (TPM) включён (Enabled). Если нужный пункт отсутствует, есть вероятность, что ваша система не оснащена этим устройством.
Далее — несколько примеров для некоторых устройств, по аналогии можно будет найти нужный пункт и в других версиях БИОС (UEFI):
- На материнских платах ASUS обычно требуется зайти в Advanced — Trusted Computing и переключить TPM Support и TPM State в Enabled.

- На ноутбуках HP загляните в раздел Security, TPM Device должно быть установлено в «Available», TPM State — «Enable».

- На ноутбуках Lenovo обратите на раздел Security, а в нём — подраздел «Security Chip», он должен быть Active.
- На MSI в разделе Advanced следует найти Trusted Computing и убедиться, что Security Device Support установлено в Enabled.
- На некоторых ноутбуках Dell — раздел Security, в подразделе TPM 2.0 включаем пункт TPM On и Enabled.

- На Gigabyte — в разделе Advanced, подразделе Trusted Computing.
Видео
Надеюсь, инструкция помогла. В случае же, если ваше устройство не оснащено модулем TPM, а цель включения — установка Windows 11, не торопитесь менять компьютер, не исключено что доверенный платформенный модуль вам не потребуется.