Компьютерные вирусы и методы борьбы с ними
Калачеевский аграрный техникум
Компьютерные вирусы. Что это такое и как с этим бороться? На эту тему уже написаны десятки книг и сотни статей, борьбой с компьютерными вирусами профессионально занимаются сотни (или тысячи) специалистов в десятках (а может быть, сотнях) компаний. Казалось бы, тема эта не настолько сложна и актуальна, чтобы быть объектом такого пристального внимания. Однако это не так. Компьютерные вирусы были и остаются одной из наиболее распространенных причин потери информации. Известны случаи, когда вирусы блокировали работу организаций и предприятий. Более того, несколько лет назад был зафиксирован случай, когда компьютерный вирус стал причиной гибели человека — в одном из госпиталей Нидерландов пациент получил летальную дозу морфия по той причине, что компьютер был заражен вирусом и выдавал неверную информацию.
Несмотря на огромные усилия конкурирующих между собой антивирусных фирм, убытки, приносимые компьютерными вирусами, не падают и достигают астрономических величин в сотни миллионов долларов ежегодно. Эти оценки явно занижены, поскольку известно становится лишь о части подобных инцидентов.
При этом следует иметь в виду, что антивирусные программы и «железо» не дают полной гарантии защиты от вирусов. Примерно так же плохо обстоят дела на другой стороне тандема «человек-компьютер». Как пользователи, так и профессионалы-программисты часто не имеют даже навыков «самообороны», а их представления о вирусе порой являются поверхностными. Что же такое компьютерный вирус?
Компьютерные вирусы, их анализ и разработка методов обнаружения и лечения.
Компьютерный вирус – это специально написанная программа, обязательным (необходимым) свойством которого является возможность создавать свои дубликаты (не обязательно совпадающие с оригиналом) и внедрять их в вычислительные сети и/или файлы, системные области компьютера и прочие выполняемые объекты. При этом дубликаты сохраняют способность к дальнейшему распространению.
Классификация компьютерных вирусов
Вирусы можно разделить на классы по следующим основным признакам:
- среда обитания;
- операционная система (ОС);
- особенности алгоритма работы;
- деструктивные возможности.
по среде обитания вирусы можно разделить на:
- файловые;
- загрузочные;
- макро;
- сетевые.
Файловые вирусы либо различными способами внедряются в выполняемые файлы (наиболее распространенный тип вирусов), либо создают файлы-двойники (компаньон-вирусы), либо используют особенности организации файловой системы (link-вирусы).
Загрузочные вирусы записывают себя либо в загрузочный сектор диска (boot-сектор), либо в сектор, содержащий системный загрузчик винчестера (Master Boot Record), либо меняют указатель на активный boot-сектор.
Макро-вирусы заражают файлы-документы и электронные таблицы нескольких популярных редакторов.
Сетевые вирусы используют для своего распространения протоколы или команды компьютерных сетей и электронной почты.
Существует большое количество сочетаний — например, файлово-загрузочные вирусы, заражающие как файлы, так и загрузочные сектора дисков. Такие вирусы, как правило, имеют довольно сложный алгоритм работы, часто применяют оригинальные методы проникновения в систему, используют стелс и полиморфик-технологии. Другой пример такого сочетания — сетевой макро-вирус, который не только заражает редактируемые документы, но и рассылает свои копии по электронной почте.
Заражаемая операционная система (вернее, ОС, объекты которой подвержены заражению) является вторым уровнем деления вирусов на классы. Каждый файловый или сетевой вирус заражает файлы какой-либо одной или нескольких OS — DOS, Windows, Win95/NT, OS/2 и т.д. Макро-вирусы заражают файлы форматов Word, Excel, Office97. Загрузочные вирусы также ориентированы на конкретные форматы расположения системных данных в загрузочных секторах дисков.
Среди особенностей алгоритма работы вирусов выделяются следующие пункты:
- резидентность;
- использование стелс-алгоритмов;
- самошифрование и полиморфичность;
- использование нестандартных приемов.
Резидентный вирус при инфицировании компьютера оставляет в оперативной памяти свою резидентную часть, которая затем перехватывает обращения операционной системы к объектам заражения и внедряется в них. Резидентные вирусы находятся в памяти и являются активными вплоть до выключения компьютера или перезагрузки операционной системы. Нерезидентные вирусы не заражают память компьютера и сохраняют активность ограниченное время. Некоторые вирусы оставляют в оперативной памяти небольшие резидентные программы, которые не распространяют вирус. Такие вирусы считаются нерезидентными.
Резидентными можно считать макро-вирусы, посколько они постоянно присутствуют в памяти компьютера на все время работы зараженного редактора. При этом роль операционной системы берет на себя редактор, а понятие «перезагрузка операционной системы» трактуется как выход из редактора.
В многозадачных операционных системах время «жизни» резидентного DOS-вируса также может быть ограничено моментом закрытия зараженного DOS-окна, а активность загрузочных вирусов в некоторых операционных системах ограничивается моментом инсталляции дисковых драйверов ОС.
Использование стелс — алгоритмов позволяет вирусам полностью или частично скрыть себя в системе. Наиболее распространенным стелс-алгоритмом является перехват запросов ОС на чтение/запись зараженных объектов. Стелс-вирусы при этом либо временно лечат их, либо «подставляют» вместо себя незараженные участки информации. В случае макровирусов наиболее популярный способ — запрет вызовов меню просмотра макросов. Один из первых файловых стелс-вирусов — вирус «Frodo», первый загрузочный стелс-вирус — «Brain».
Самошифрование и полиморфичность используются практически всеми типами вирусов для того, чтобы максимально усложнить процедуру детектирования вируса. Полиморфик-вирусы (polymorphic) — это достаточно трудно обнаружимые вирусы, не имеющие сигнатур, т.е. не содержащие ни одного постоянного участка кода. В большинстве случаев два образца одного и того же полиморфик-вируса не будут иметь ни одного совпадения. Это достигается шифрованием основного тела вируса и модификациями программы-расшифровщика.
Различные нестандартные приемы часто используются в вирусах для того, чтобы как можно глубже спрятать себя в ядре ОС (как это делает вирус «ЗАРАЗА»), защитить от обнаружения свою резидентную копию (вирусы «ТРУО», «Trout2»)? затруднить лечение от вируса (например, поместив свою копию в Flash-BIOS) и т.д.
По деструктивным возможностям вирусы можно разделить на:
- безвредные, т.е. никак не влияющие на работу компьютера (кроме уменьшения свободной памяти на диске в результате своего распространения);
- неопасные, влияние которых ограничивается уменьшением свободной памяти на диске и графическими, звуковыми и пр. эффектами;
- опасные вирусы, которые могут привести к серьезным сбоям в работе компьютера;
- очень опасные, в алгоритм работы которых, заведомо заложены процедуры, которые могут привести к потере программ, уничтожить данные, стереть необходимую для работы компьютера информацию, записанную в системных областях памяти, и даже, как гласит одна из непроверенных компьютерных легенд, способствовать быстрому износу движущихся частей механизмов — вводить в резонанс и разрушать головки некоторых типов винчестеров.
Но даже если в алгоритме вируса не найдено ветвей, наносящих ущерб системе, этот вирус нельзя с полной уверенностью назвать безвредным, так как проникновение его в компьютер может вызвать непредсказуемые и порой катастрофические последствия. Ведь вирус, как и всякая программа, имеет ошибки, в результате которых могут быть испорчены как файлы, так и сектора дисков (например, вполне безобидный на первый взгляд вирус «DenZuk» довольно корректно работает с 360К дискетами, но может уничтожить информацию на дискетах большего объема). До сих пор попадаются вирусы, определяющие «СОМ или ЕХЕ» не по внутреннему формату файла, а по его расширению. Естественно, что при несовпадении формата и расширения имени файл после заражения оказывается неработоспособным. Возможно также «заклинивание» резидентного вируса и системы при использовании новых версий DOS, при работе в Windows или с другими мощными программными системами. И так далее. Загрузочные вирусы; Макровирусы; Полиморфик-вирусы; Прочие «вредные программы»; Резидентные вирусы; Сетевые вирусы; Стелс-вирусы; Файловые вирусы; IRC-черви.
Методы обнаружения и удаления компьютерных вирусов
При работе с современным персональным компьютером пользователя (а особенно начинающего) может подстерегать множество неприятностей: потеря данных, зависание системы, выход из строя отдельных частей компьютера и другие. Одной из причин этих проблем (наряду с ошибками в программном обеспечении) и неумелыми действиями самого оператора ПЭВМ, могут быть проникшие в систему компьютерные вирусы. Эти программы подобно биологическим вирусам размножаются, записываясь в системные области диска, или, приписываясь к файлам, производят различные нежелательные действия, которые, зачастую, имеют катастрофические последствия. Чтобы не стать жертвой этой напасти, каждому пользователю следует хорошо знать принципы защиты от компьютерных вирусов.
Способы противодействия компьютерным вирусам можно разделить на несколько групп: профилактика вирусного заражения и уменьшение предполагаемого ущерба от такого заражения; методика использования антивирусных программ, в том числе обезвреживание и удаление известного вируса; способы обнаружения и удаления неизвестного вируса.
- Анализ алгоритма вируса
- Антивирусные программы
- Восстановление пораженных объектов
- Обнаружение неизвестного вируса
- Профилактика заражения компьютера
С давних времён известно, что к любому яду рано или поздно можно найти противоядие. Таким противоядием в компьютерном мире стали программы, называемые антивирусными. Данные программы можно классифицировать по пяти основным группам: фильтры, детекторы, ревизоры, доктора и вакцинагоры.
Антивирусы-фильтры — это резидентные программы, которые оповещают пользователя о всех попытках какой-либо программы записаться на диск, а уж тем более отформатировать его, а также о других подозрительных действиях (например о попытках изменить установки CMOS). При этом выводится запрос о разрешении или запрещении данного действия. Принцип работы этих программ основан на перехвате соответствующих векторов прерываний. К преимуществу программ этого класса по сравнению с программами-детекторами можно отнести универсальность по отношению, как к известным, так и неизвестным вирусам, тогда как детекторы пишутся под конкретные, известные на данный момент программисту виды. Это особенно актуально сейчас, когда появилось множество вирусов-мутантов, не имеющих постоянного кода. Однако, программы-фильтры не могут отслеживать вирусы, обращающиеся непосредственно к BIOS, а также ВООТ-вирусы, активизирующиеся ещё до запуска антивируса, в начальной стадии загрузки DOS, К недостаткам также можно отнести частую выдачу запросов на осуществление какой-либо операции: ответы на вопросы отнимают у пользователя много времени и действуют ему на нервы. При установке некоторых антивирусов-фильтров могут возникать конфликты с другими резидентными программами, использующими те же прерывания, которые просто перестают работать.
Наибольшее распространение в нашей стране получили программы-детекторы, а вернее программы, объединяющие в себе детектор и доктор. Наиболее известные представители этого класса — Aidstest, Doctor Web, Microsoft AntiVims, антивирус Касперского и др. .Антивирусы-детекторы рассчитаны на конкретные вирусы и основаны на сравнении последовательности кодов содержащихся в теле вируса с кодами проверяемых программ. Такие программы нужно регулярно обновлять, так как они быстро устаревают и не могут обнаруживать новые виды вирусов. Ревизоры — программы, которые анализируют текущее состояние файлов и системных областей диска и сравнивают его с информацией, сохранённой ранее в одном из файлов данных ревизора. При этом проверяется состояние BOOT-сектора, таблицы FAT, а также длина файлов, их время создания, атрибуты, контрольная сумма. Анализируя сообщения программы-ревизора, пользователь может решить, чем вызваны изменения: вирусом или нет. При выдаче такого рода сообщений не следует предаваться панике, так как причиной изменений, например, длины программы может быть вовсе и не вирус. Так был случай, когда один начинающий пользователь не на шутку перепутался, когда антивирус AVSP выдал ему сообщение об изменениях в файле CONFIG.SYS. Оказалось, что до этого на компьютер была осуществлена инсталляция менеджера памяти QEMM, который пишет свой драйвер в CONFIG.SYS.
К последней группе относятся самые антивирусы — вакцинаторы. Они записывают в вакцинируемую программу признаки конкретного вируса так, что вирус считает ее уже зараженной.
Все эти программы универсальные и перспективные, сочетающие функции антивирусного сканера, резидентного сторожа и доктора.
В качестве перспективного подхода к защите от компьютерных вирусов в последние годы все чаще применяется сочетание программных и аппаратных методов защиты. Среди аппаратных устройств такого плана можно отметить специальные антивирусные платы, которые вставляются в стандартные слоты расширения компьютера.
2.2.8 Компьютерные вирусы и методы борьбы с ними
Компьютерный вирус – это специально написанная, небольшая по размерам программа (т.е. некоторая совокупность выполняемого кода), которая может «приписывать» себя к другим программам («заражать» их), создавать свои копии и внедрять их в файлы, системные области компьютера и т.д., а также выполнять на компьютере различные нежелательные действия.
Программа, внутри которой находится вирус, называется «зараженной». Когда такая программа начинает работу, то сначала управление получает вирус, который находит и «заражает» другие программы, а также выполняет какие-нибудь вредные действия, например, портит файлы или таблицу размещения файлов на диске, «засоряет» оперативную память и т.д. для маскировки вируса действия по заражению других программ и нанесению вреда могут выполняться не всегда, а, к примеру, при выполнении определенных условий.
Распространяются вирусы в основном по глобальным и локальным сетям, а также переносятся от одной машины к другой на гибких или оптических дисках вместе с инфицированными программами. Заражение машины или программы происходит при: выполнении программы, зараженной вирусом; загрузке ОС с зараженной дискеты; установке на компьютере уже зараженной операционной системы.
Классификация компьютерных вирусов представлена в таблице 1.3.
Классификация компьютерных вирусов
распространяются по компьютерной сети
внедряются в выполняемые файлы
загрузочные
внедряются в загрузочный сектор диска (Boot-сектор)
резидентные
находятся в памяти, активны до выключения компьютера
нерезидентные
не заражают память компьютера, являются активными ограниченное время
никак не влияют на работу компьютера; уменьшают свободную память на диске в результате своего распространения
уменьшают свободную память на диске; создают графические, звуковые и пр. эффекты.
могут привести к серьезным сбоям в работе.
очень опасные
могут привести к потере программ, или системных данных
Особенности алгоритма вируса
вирусы-«спутники»
вирусы, не изменяющие файлы; созздают для EXE-файлов файлы-спутники, имеющие то же самое имя, но с расширением .COM
вирусы-«черви»
распространяются в компьютерной сети; рассылают свои копии, вычисляя сетевые адреса других компьютеров
«паразитические»
изменяют содержимое дисковых секторов или файлов
«студенческие»
крайне примитивные вирусы, часто нерезидентные и содержащие большое число ошибок
«стелс»-вирусы
перехватывают обращения операционной системы к пораженным файлам или секторам дисков и “подставляют” вместо себя незараженные участки информации; при обращении к файлам используют достаточно оригинальные алгоритмы, позволяющие “обманывать” резидентные антивирусные мониторы
«вирусы-призраки»
достаточно труднообнаруживаемые вирусы, не имеющие сигнатур, т.е. не содержащие ни одного постоянного участка кода.
макровирусы
используют возможности макро-языков, встроенных в системы обработки данных.
При заражении компьютера вирусом важно его обнаружить. Для этого следует знать об основных признаках проявления вирусов. К ним можно отнести следующие:
прекращение работы или неправильная работа ранее успешно функционировавших программ;
медленная работа компьютера;
невозможность загрузки операционной системы;
исчезновение файлов и каталогов или искажение их содержимого;
изменение даты и времени модификации файлов;
изменение размеров файлов;
неожиданное значительное увеличение количества файлов на диске;
существенное уменьшение размера свободной оперативной памяти;
вывод на экран непредусмотренных сообщений или изображений;
подача непредусмотренных звуковых сигналов;
частые зависания и сбои в работе компьютера.
Следует отметить, что вышеперечисленные явления необязательно вызываются присутствием вируса, а могут быть следствием других причин. Поэтому правильная диагностика состояния компьютера представляет собой довольно сложную задачу.
Каким бы ни был вирус, пользователю необходимо знать основные методы защиты от компьютерных вирусов.
Для защиты от компьютерных вирусов можно использовать:
общие средства защиты информации, которые полезны также как и страховка от физической порчи дисков, неправильно работающих программ или ошибочных действий пользователя. К таким средствам относят резервное копирование информациииразграничение прав доступак информации;
профилактические меры, позволяющие уменьшить вероятность заражения вирусом;
специализированные программы-антивирусыдля защиты от вирусов
Для обнаружения, удаления и защиты от компьютерных вирусов разработаны специальные программы, которые называются антивирусами.
Антивирусная программа, как правило, состоит из следующих частей: монитор, сканер, центр управления и модуль, отвечающий за обновление антивирусных баз через Internet. Противодействие вирусам оказывают два компонента: монитор и сканер.
Первый все время загружен в памяти компьютера и перехватывает вирусы «на лету», т.е. в момент открытия файлов, приема электронной почты, а также при попытке сетевого червя атаковать ваш компьютер через локальную вычислительную сеть. Часто имеется такая разновидность монитора, как Script-Checker. Последний загружается лишь перед запуском Windows-интерпретатора сценариев, а после проверки сразу же выгружается. Это позволяет экономить системные ресурсы.
Сканер (также называется полифаг) обследует все программы, документы и системные области на предмет наличия характерных признаков вируса. Сканер, как и монитор, осуществляет поиск характерной последовательности байтов, так называемой сигнатуры вируса. Правда, в случае полиморфного вируса эта методика не срабатывает, тогда применяются более сложные алгоритмы. В частности, простейшие полиморфные вирусы могут быть обнаружены с помощью некоторой перебираемой маски, сложные полиморфные вирусы требуют принципиально других алгоритмов. Иногда для обнаружения полиморфных вирусов может использоваться так называемый эмулятор процессора, т. е. программная модель центрального процессорного устройства.
Чаще всего программа может вылечить поврежденный файл, бесследно удалив найденные вирусы, однако иногда помогает лишь уничтожение зараженного файла.
Наряду с методом поиска вирусов по сигнатуре электронные лекари используют эвристический анализ. Так называется алгоритм, предназначенный для обнаружения фрагментов программ, типичных для компьютерных вирусов. Эвристические анализаторы используются полифагами для обнаружения вирусов, не входящих в базу данных полифага. Эффективность его определяется соотношением обнаруженных вирусов и так называемых ложных срабатываний (подозрений на наличие вируса в файлах, в которых его нет).
Проблема эвристического анализа в том, что он не всегда может правильно определить наличие вируса. С другой стороны, только с помощью такого анализа можно выследить новые вирусы. Некоторые электронные лекари позволяют послать файл с новым вирусом производителю программы, чтобы он быстро разработал противоядие и включил его в свой продукт.
В результате все большего распространения вредоносного ПО многие компании задумались о своей безопасности и стали приобретать антивирусные программы, что в свою очередь привело к росту количества производителей подобных продуктов. Несмотря на то, что сегодня известно несколько десятков таких программ, рассмотрим последние версии наиболее используемых антивирусных программ в Украине.
McAfee VirusScan. Насыщенность пакета McAfee VirusScan различными инспектирующими функциями позволяет обеспечить качественную и полную защиту ПК от вирусных атак. В состав продукта входит множество модулей, предоставляющих возможность контролировать запуск различных файлов на жестком диске, электронную почту, загрузку файлов из Internet и даже блокировать выполнение вредоносных Java- и ActiveX-компонентов во время Web-серфинга.
Управление периодичностью запуска монитора, сканера модуля обновления антивирусных баз и ядра программы осуществляется из консоли управления, там же можно осуществить конфигурирование каждой из утилит. Если компьютер поражен загрузочным вирусом, McAfee VirusScan позволяет создать загрузочную дискету с компактным сканером, который конфигурируется и выполняется из командной строки.
McAfee VirusScan показал очень высокие результаты при обнаружении вредоносных программ, особо продукт отличился при дезинфекции вирусов. При сканировании полифаг потребляет весьма мало ресурсов, кроме того, есть режим его запуска одновременно с включением экранной заставки.
KAV Personal Pro. Программа KAV (Kaspersky AntiVirus) отличается максимальной функциональностью — в состав пакета помимо общепринятого сканера и монитора входят также утилита для проверки электронной почты и сценариев, модуль для создания загрузочной дискеты и ревизор диска. Для доступа ко всем утилитам используется единый центр управления. Хотя надо отметить некоторую насыщенность интерфейса различными опциями, и вследствие этого определенную сложность в конфигурировании для начинающего пользователя.
KAV показал один из лучших результатов по обнаружению и удалению вирусов, червей и троянских коней, и кроме того, достаточно высокую скорость сканирования. Частично такая скорость обусловлена тем, что KAV, как и большинство других антивирусных программ, не излечивает вирусы в заархивированных файлах, а только детектирует их наличие.
К отрицательным характеристикам продукта можно отнести разве что довольно высокое потребление ресурсов, в частности оперативной памяти. Несмотря на это, KAV удержалась в пределах 15 % потребления ресурсов, принятых за максимально возможную величину при тестировании.
Norton AntiVirus. К достоинствам антивирусных продуктов Питера Нортона можно отнести продуманный интерфейс, легкость инсталляции, умеренную цену. NAV отличается большим набором различных функций, для полного комплекта ему не хватает разве что ревизора дисков. При работе со сканером можно прибегнуть к услугам мастера, значительно облегчающим применение NAV для начинающих пользователей. Антивирусные базы актуализируются через Internet, причем можно задать регулярное автоматическое обновление.
Монитор пакета NAV проверяет всю входящую и исходящую электронную почту. В случае обнаружения инфекции монитор автоматически пытается ликвидировать заразу, если же это невозможно сделать, он блокируют доступ к зараженному файлу и предлагает поместить его в карантин.
DrWeb. Весьма популярная программа на просторах СНГ DrWeb немного уступает своему земляку антивирусу Касперского по функциональности – так в состав персональной версии входит лишь монитор, полифаг и планировщик. Обновление антивирусных баз производится через Internet автоматически. В целом, пакет DrWeb произвел приятное впечатление своим простым и удобным интерфейсом, хорошей документацией и качественным эвристическим анализатором.
Лабораторная работа №1.1 Знакомство с Windows XP. Окна и диалоги, панель задач. Рабочий стол Windows XP. Главное меню системы. Работа с файлами и папками с помощью программ Мой Компьютер и Проводник
Цель работы: получить представление об ОС Windows XP, ее интерфейсе, принципах работы, освоить технологию работы с манипулятором «мышь»; изучить структуру и типы окон; получить основные навыки работы с файлами и папками в программах Мой Компьютер и Проводник.
Методические указания
Windows XP – многозадачная операционная система с графическим интерфейсом.
Операционная система Microsoft Windows XP, создана на основе технологии NT и является прямой наследницей системы Windows 2000. При сохранении высоких показателей надежности, безопасности и быстродействия, система стала более простой в освоении, в ней появилось множество средств, предназначенных для индивидуальных домашних пользователей
Система поставляется в нескольких вариантах, ориентированных на разные особенности применения. Версия Microsoft Windows XP Home Edition предназначена для индивидуальных пользователей, чаще всего работающих на домашнем компьютере. В этой версии особый упор сделан на работу с рисунками, аудио и видео. Версия Microsoft Windows XP Professional предназначена, как ясно из названия, для профессионалов. Эта версия наиболее часто используется в организациях.
Windows XP Professional. Практически не отличается от нее версия Windows XP Home Edition. Об имеющихся незначительных отличиях будет особо указано.
Никаких действий по запуску (загрузке) установленной операционной системы предпринимать не нужно – просто включите ПК.
Управлять работой Windows XP проще всего с помощью мыши. Когда вы двигаете мышь по поверхности, на экране перемещается указатель мыши. Большинство выполняемых на компьютере действий осуществляется путем указания объекта на экране и нажатием кнопки мыши. Чтобы указать на объект, переместите мышь так, чтобы кончик указателя мыши закрывал нужный объект на экране.
Основные действия мыши – «клик» (быстрое однократное нажатие левой клавиши, сопровождаемое звуком «клик») и «двойной клик» (быстрое двукратное нажатие левой клавиши). При наведении указателя мыши на объект (без клика) возникает всплывающая подсказка о данном объекте.
Важнейшая функция мыши – реализация метода Drag and Drop (Тащи и Отпусти). Поместив курсор мыши на какой-либо объект (значок, ярлык или папку) и нажав левую или правую клавишу, можно, не отпуская нажатой клавиши, перетащить объект в нужное место – например, в другое окно, в другую папку, в корзину «для мусора» и т.д.
Щелчок (клик) правой кнопки мыши на выделенном объекте вызывает меню, называемое контекстнымилиобъектнымс перечнем ряда операций, допустимых для заданного объекта.
Борьба с компьютерными вирусами
Компьютерный вирус – вредоносная программа, которая, попадая в систему, может нарушить работу различных ее узлов, как софтовых, так и аппаратных. Разновидностей вирусов на данный момент выявлено несколько, и все они имеют разные цели – от простого «хулиганства» до отправки личных данных создателю кода. В этой статье разберем основные способы борьбы с вредителями, проникшими в ваш компьютер.
Признаки заражения
Коротко поговорим о том, по каким признакам можно определить наличие вредоносного ПО. Основные – самопроизвольный запуск программ, появление диалоговых окон с сообщениями или командной строки, исчезновение или появление файлов в папках или на рабочем столе – недвусмысленно сообщают, что в системе появился вирус.
Дополнительно стоит обратить внимание на частые зависания системы, повышенную нагрузку на процессор и жесткий диск, а также на несвойственное им поведение некоторых программ, например, браузера. В последнем случае могут без запроса открываться вкладки, выдаваться предупреждающие сообщения.
Способ 1: Специальные утилиты
Если все признаки указывают на присутствие вредоносной программы, то нужно постараться самостоятельно удалить вирус с компьютера Виндовс 7, 8 или 10 для минимизации неприятных последствий. Первый и самый очевидный способ – воспользоваться одной из бесплатных утилит. Такие продукты распространяются разработчиками антивирусного программного обеспечения. Из основных можно выделить Dr.Web CureIt, Kaspersky Virus Removal Tool, AdwCleaner, AVZ.
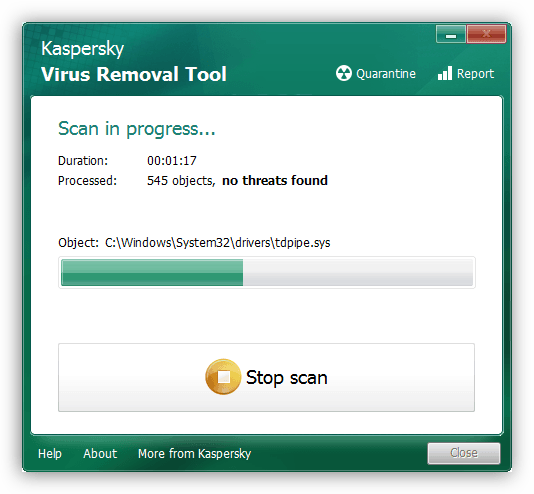
Эти программы позволяют просканировать жесткие диски на предмет наличия вирусов и удалить большинство из них. Чем раньше вы прибегнете к их помощи, тем эффективней будет лечение.
Способ 2: Онлайн-помощь
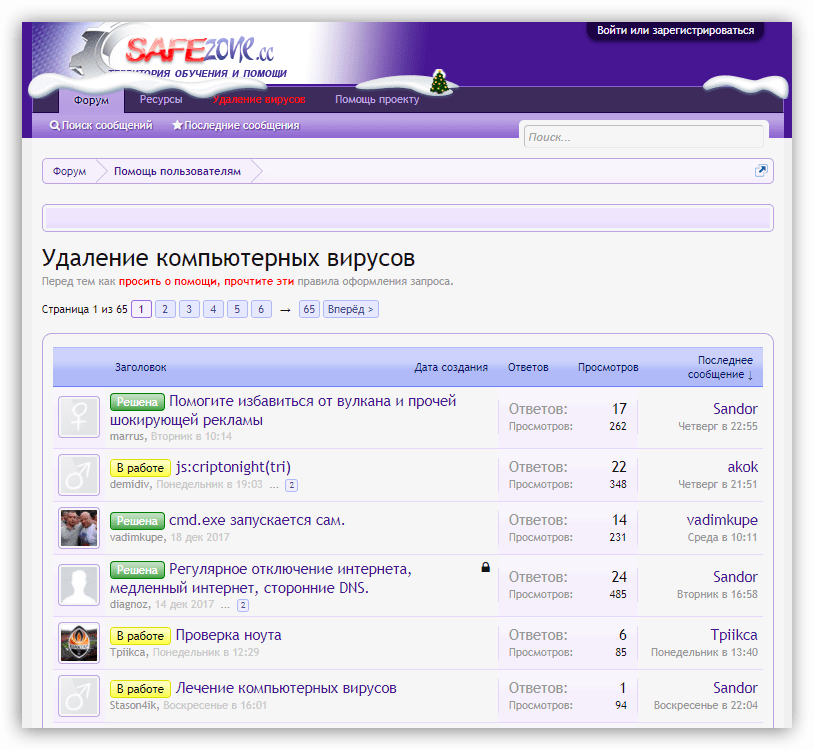
В том случае, если утилиты не помогли избавиться от вредителей, необходимо обратиться к специалистам. В сети существуют ресурсы, на которых эффективно и, что немаловажно, бесплатно помогают в лечении проблемных компьютеров. Достаточно прочитать небольшой свод правил и создать тему на форуме. Примеры сайтов: Safezone.cc, Virusinfo.info.
Способ 3: Радикальный
Суть этого способа заключается в полной переустановке операционной системы. Правда, здесь есть один нюанс – перед установкой необходимо отформатировать зараженный диск, желательно с удалением всех разделов, то есть сделать его абсолютно чистым. Сделать это можно как вручную, так и с помощью специальных программ.
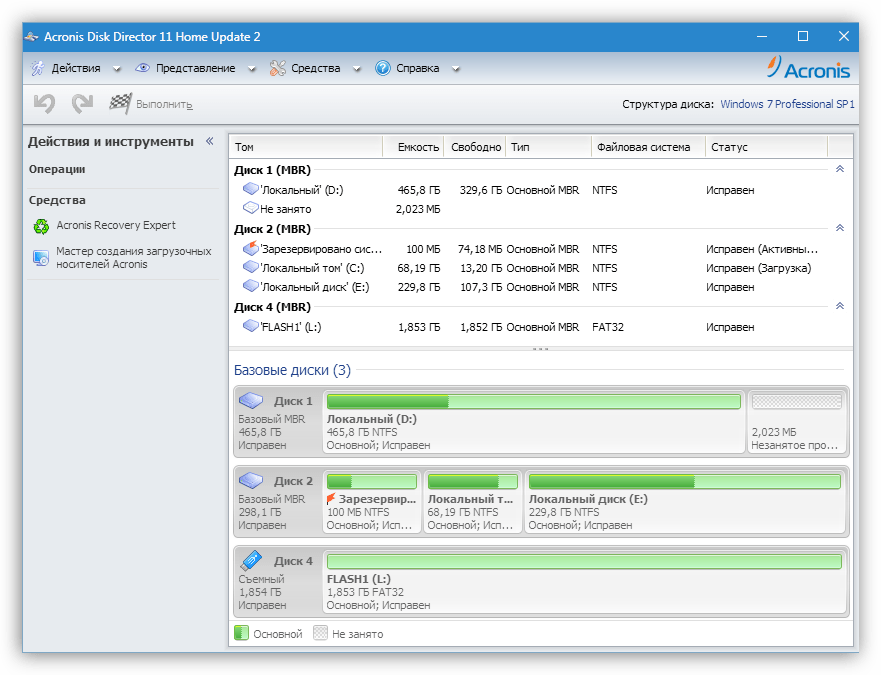
Только выполнив это действие, можно быть уверенным в том, что вирусы удалены полностью. Далее можно приступать к установке системы.
Подробнее узнать о том, как переустановить операционную систему, вы можете на нашем сайте: Windows 7, Windows 8, Windows XP.
Способ 4: Профилактика
Все пользователи знают прописную истину – лучше предотвратить заражение, чем потом бороться с последствиями, но не многие следуют этому правилу. Ниже рассмотрим основные принципы профилактики.
-
Антивирусная программа. Такой софт просто необходим в тех случаях, когда на компьютере хранится важная информация, рабочие файлы, а также если вы активно серфите и посещаете множество незнакомых сайтов. Антивирусы бывают как платные, так и бесплатные.
Заключение
В заключение можно сказать следующее: борьба с вирусами – извечная проблема пользователей Windows. Старайтесь не допустить проникновения вредителей в ваш компьютер, так как последствия могут оказаться весьма печальными, а лечение не всегда бывает эффективным. Для верности установите антивирус и регулярно обновляйте его базы, если не предусмотрена функция автоматического апдейта. Если же заражение произошло, не стоит паниковать – информация, предоставленная в этой статье, поможет избавиться от большинства вредителей.
Компьютерные вирусы и методы борьбы с ними
Компьютерный вирус — программный код, встроенный в другую программу или документ, предназначенный для несанкционированного действия на несущем компьютере. Основные типы комп. вирусов: программные вирусы, загрузочные вирусы, макровирусы.
Программные вирусы -блоки программного кода, целенаправленно внедренные внутрь других программ. При запуске проги, несущей вирус, происходит запуск этого вирусного кода. Вирусный код может воспроизводить себя в теле других программ — размножаться. Создав достаточное кол-во копий, прог. вирус может перейти к разрушительным действиям (вирусная атака). Самые разрушительные могут инициировать форматирование жесткого диска.
Загрузочные вирусы — отличаются методом распространения. Они поражают не программные файлы, а определенные системные области магнитных носителей (гибких и жестких дисков). Кроме того, на включенном компе они могут временно располагаться в оперативной памяти.
Макровирусы — это особая разновидность вирусов поражает документы, выполненные в некоторых прикладных программах, имеющих средства для исполнения макрокоманд. К таким документам относятся документы текст. редактора Microsoft Word (расширение.DOC). Заражение происходит при открытии файла документа в окне программы, если в ней не отключена возможность исполнения макрокоманд.
Существуют следующие виды компьютерных вирусов по признаку вероломности: 1. вирусы, которые моментально поражают компьютер — они могут отформатировать жесткий диск, испортить таблицу размещения файлов, испортить загрузочные сектора, стереть BIOS, т.е. наносят быстрый и непоправимый ущерб компьютеру. 2. вирусы, действующие на компьютере продолжительно время — они постепенно заражают программы на компьютере, не выдавая своего присутствия.
Методы защиты. Основное средство защиты — антивирусные программы (Антивирус Касперского, Доктор Веб, Нортон Антивирус) и своевременное обновление антивирусных баз. Работы только с файлами из доверенных источников.
46. Деловая графика.
Системы деловой графики предназначаются для графического отображения данных, хранимых в электронных таблицах или в базах данных. Широкое применение персональных компьютеров в управлении предприятиями, в экономических расчетах и имитационном моделировании стимулирует создание систем деловой графики, которые позволяют наглядно отображать соотношение различных числовых показателей в удобной для восприятия форме. К деловой графике относятся диаграммы, схемы, презентации. Диаграммы строятся по числовым данным и обычно используются для компактного и наглядного представления больших массивов данных. Схемы отражают структуру и взаимосвязи в системе взаимодействующих объектов. Презентации, т. е. набор графических материалов, предназначены для сопровождения и иллюстрации устного выступления (демонстрация слайдов). В современных презентациях часто используется анимация, т. е. создание иллюзии движения объектов на экране. Это позволяет иллюстрировать с помощью компьютера лекции и доклады. В пакете MS Office работу по подготовке и демонстрации слайдов можно выполнить с помощью программы PowerPoint.
Иллюстративная графика. Системы иллюстративной графики предназначаются для создания машинных изображений, которые играют роль иллюстративного материала. Это могут быть условные схемы, эскизы.
С точки зрения внутреннего представления выделяются два класса объектов иллюстративной графики.
1. Изображения на основе регулярных структур (примитивов). Примерами могут служить прямоугольники, круги, треугольники.
2. Изображения на основе нерегулярных структур. В эту категорию попадают такие изображения, которые можно сопоставить с картинами, создаваемыми художником. На ПК такие изображения создаются методом свободного рисования, где вместо кистей и красок используются специальные функции, управляемые под действием клавишных команд или сигналов от манипулятора типа мышь (растровая графика — поскольку все изображение слагается, в конечном счете, из множества (цветных) точек растра их атрибутов (цветов).
Понравилась статья? Добавь ее в закладку (CTRL+D) и не забудь поделиться с друзьями: