Как включить безопасную загрузку в Windows 11 и Windows 10

Если установщик Windows 11, а возможно и какая-то программа или игра (такое тоже возможно) сообщает о том, что его не устраивает состояние безопасной загрузки и её необходимо включить — сделать это сравнительно легко, но возможны нюансы.
В этой инструкции подробно о способах включить безопасную загрузку на вашем компьютере или ноутбуке, при условии, что это возможно. Обратите внимание, если задача — установка Windows 11, существуют возможности запуска установки и без включенной безопасной загрузки (Secure Boot), например — создание загрузочной флешки в Rufus с отключением проверки совместимости при чистой установке, или обновление с обходом требований для установки.
Проверка состояния безопасной загрузки, особенности работы после включения
Прежде чем начать, о том, где вы можете проверить текущее состояние безопасной загрузки в Windows 11 или Windows 10:
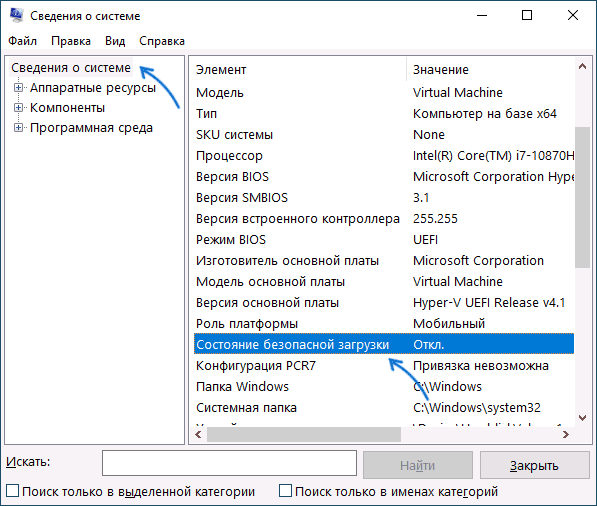
- Нажмите правой кнопкой мыши по кнопке «Пуск», выберите пункт «Выполнить», введите msinfo32 и нажмите Enter. В разделе «Сведения о системе» вы увидите пункт «Состояние безопасной загрузки» с её текущим статусом.
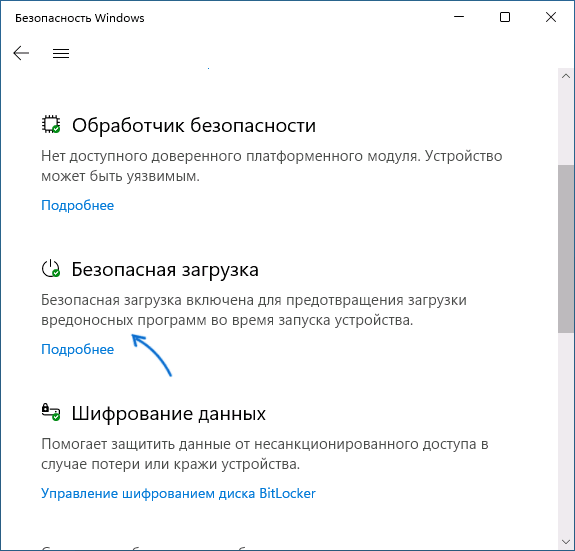
- Можно зайти в окно «Безопасность Windows», например, с помощью значка в области уведомлений и открыть раздел «Безопасность устройства». Если вы наблюдаете там пункт «Безопасная загрузка» с зеленой отметкой, она включена. Иначе — нет.
Ещё один важный момент: загрузка с включенной безопасной загрузкой возможна только для систем, установленных в UEFI-режиме на GPT диск.
Если, к примеру, у вас Windows 10 и установлена в Legacy-режиме на диск MBR, после включения Secure Boot она перестанет загружаться. Возможные варианты действий: конвертировать диск в GPT с помощью mbr2gpt.exe и включить UEFI-загрузку, либо использовать вариант с чистой установкой с флешки и обходом требований Windows 11, как было указано в начале статьи.
Включение безопасной загрузки Secure Boot в БИОС/UEFI
Само включение безопасной загрузки или Secure Boot выполняется не в Windows 11/10, а в БИОС/UEFI вашего компьютера или ноутбука. Для того, чтобы включить её, необходимо:
- Зайти в БИОС при включении/перезагрузке устройства. На ноутбуках для этого обычно используется клавиша F2 (или сочетание Fn+F2), которую необходимо ритмично нажимать сразу после появления заставки производителя (но бывают и другие варианты клавиши), на ПК как правило используется клавиша Delete. Более подробно: Как зайти в БИОС/UEFI на компьютере или ноутбуке.
- Найти раздел БИОС, на котором доступна опция включения (установка в Enabled) функции Secure Boot. Учитывайте, что на очень старых компьютерах такой настройки может и не быть. Как правило, она располагается где-то в разделе Security, Boot, System Configuration, иногда — Advanced Settings. Несколько примеров расположения будут приведены далее.
- Сменить состояние Secure Boot на Enabled (если ранее выполнялась очистка ключей Secure Boot, восстановить их), сохранить настройки БИОС/UEFI (обычно выполняется клавишей F10 или на вкладке Exit) и перезагрузиться обратно в систему.
Примеры расположения опции для включения безопасной загрузки (Secure Boot)
Ниже — несколько примеров, где можно найти опцию включения безопасной загрузки на разных материнских платах и ноутбуках. У вас может отличаться, но логика везде одна и та же.
Ещё раз отмечу: включить безопасную загрузку можно только в случае, если у вас включен режим загрузки UEFI, а режим Legacy/CSM отключен, иначе опция будет недоступна. В некоторых вариантах БИОС переключение в режим загрузки UEFI выполняется путем выбора типа операционной системы (OS Type) между Windows 11/10/8 и «Other OS» (нужно выбрать Windows).
На разных версиях материнских плат и ноутбуков включение Secure Boot реализовано слегка по-разному. Обычно пункт «Secure Boot» можно найти на вкладке «Boot» или «Security». При этом для OS Type может потребоваться выставить Windows UEFI Mode (параметр может и отсутствовать).
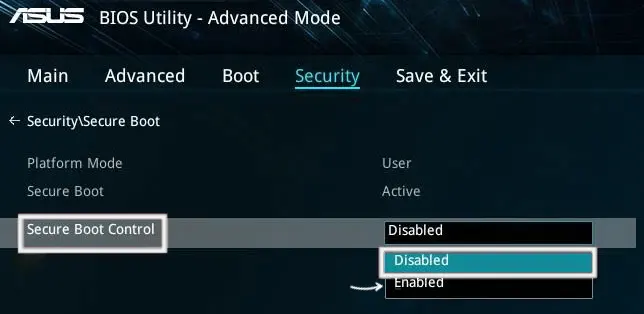
Также, для доступности пункта настройки безопасной загрузки в БИОС может потребоваться перейти в Advanced Mode, обычно — по клавише F7.
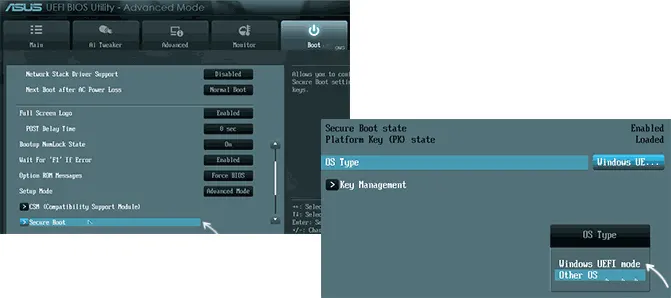
В некоторых случаях может потребоваться восстановление ключей безопасной загрузки, обычно выполняется следующим образом: в Advanced Mode в BIOS на вкладке Boot или в Secure Boot — Key Management выбираем Load Default PK и подтверждаем загрузку ключей по умолчанию.
AsRock
Настройка для включения безопасной загрузки на материнских платах AsRock обычно находится в разделе «Security».

Зайдя в раздел необходимо будет установить значение Secure Boot в Enabled, а если выбор недоступен, включить стандартный Secure Boot Mode и установить ключи по умолчанию (Install default Secure Boot keys).

Как правило, опция включения Secure Boot на ноутбуках Acer находится либо в разделе Advanced — System Configuration, либо в Boot или Authentication.
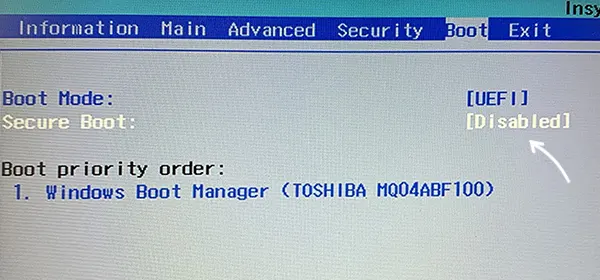
Также помните, о том, что должен быть включен режим загрузки UEFI, а не Legacy/CSM для возможности изменения состояния безопасной загрузки на Enabled.
Lenovo
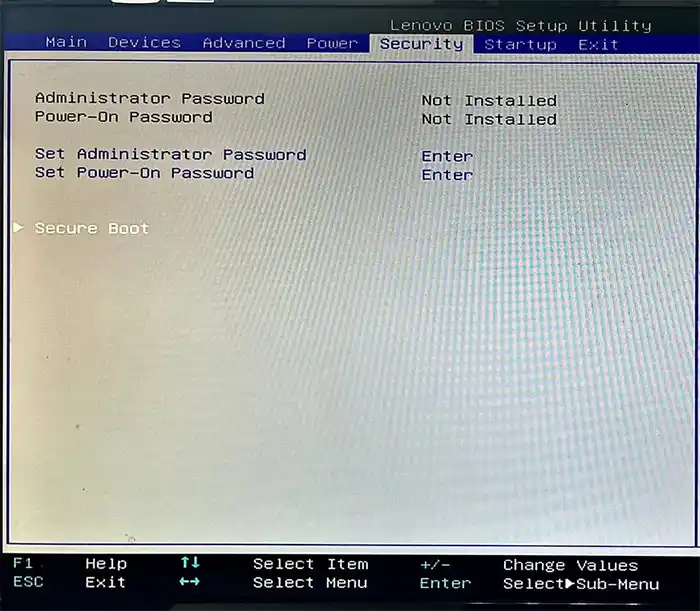
ПК и ноутбуки Lenovo имеют разные варианты интерфейса БИОС, но обычно нужная опция находится на вкладке Security, как на фото ниже:

Ещё один пример с ноутбука Lenovo:
Gigabyte
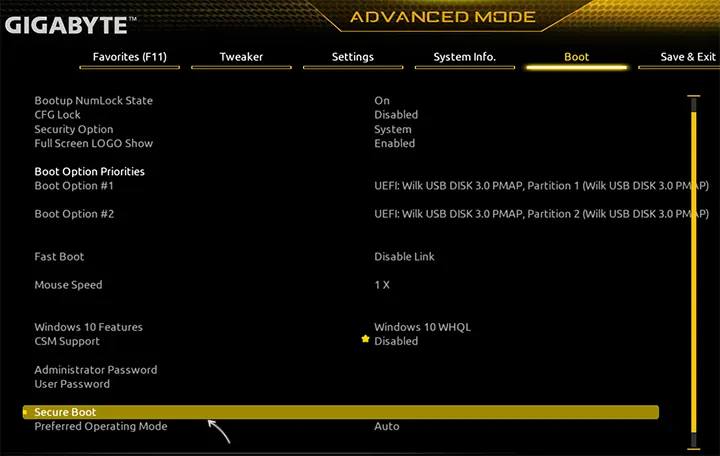
Варианты отключения Secure Boot на материнских платах и ноутбуках Gigabyte могут отличаться, обычно порядок действий следующий:
- На вкладке Boot или BIOS отключить CSM Support, и выбрать тип операционной системы или установить пункт Windows 8/10 Features в, соответственно, Windows 8/10, а не Other OS.
- После этого должен появиться пункт Secure Boot, в который необходимо зайти, чтобы включить безопасную загрузку.
Ещё несколько вариантов
Несколько дополнительных мест расположения опции включения Secure Boot (устанавливаем в Enabled) на старых Dell, Gigabyte, HP:

Также, если в вашем интерфейсе БИОС предусмотрен поиск, можно использовать его:

В случае, если вы не нашли способа включить безопасную загрузку на вашей материнской плате, либо её не удается перевести в Enabled, укажите её марку и модель в комментариях, я постараюсь подсказать, где именно требуется включать этот параметр. Кстати, часто достаточно просто сбросить настройки БИОС (Load Defaults на вкладке Exit), чтобы включить безопасную загрузку, так как на большинстве современных материнских плат она по умолчанию включена.
Secure Boot: как отключить защиту или настроить правильно в UEFI
Компьютерные вирусы стали неотъемлемой частью нашей жизни. О них слышали даже те люди, которые сроду не пользовались компьютерами. Для улучшение защиты от зловредного ПО и был внедрен протокол Secure Boot. О том, с чем его едят и как его отключать будет подробно описано в статье.
Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
Secure Boot — одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа. Например, при упорстве с помощью UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Не одними только эстетическими побуждениями руководствовались творцы UEFI. Одной из важных целей при разработке было обнаружить и ограничить влияние вредоносного ПО. Предполагалось, что технология станет препятствовать его загрузке вместе с операционной системой (ОС), а также исполнению на уровня ядра ОС после ее запуска. Честь исполнять эту важную миссию выпала на протокол Secure Boot. Техническая реализация была такой: использовалась криптографическая схема с открытыми и закрытыми сигнатурами (электронными цифровыми подписями, ЭЦП). В общем виде цели были достигнуты, но на практике это требовало определенных и правильных действий не только со стороны пользователей, но и со стороны производителей компьютерного оборудования. Описание всего процесса займет много времени, так что остановимся на ключевых особенностях:
- программные компоненты (драйвера, загрузчики ОС) имеют специальные ЭЦП, также они есть и в прошивке материнки, но характеристики этих ЭЦП отличается;
- при использовании ресурсов компьютера компоненты должны доказать при помощи ЭЦП, что они не вирусы;
- ключевой фактор безопасности — закрытый ключ, который в идеале должен быть уникальным у каждого ПК.
Сложности с технологией начались еще на этапе внедрения, когда Microsoft заявила, что с помощью протокола будет ограничивать установку других ОС на компьютеры с предустановленной Windows. Тогда от таких планов отказались под натиском общественности, но осадок остался. На сегодня основная сложность заключается в том, что производители материнских плат используют одинаковые закрытые ключи для всей своей продукции либо для отдельных линеек. В любом случае благие намерения привели к тупику.
В подавляющем большинстве случаев отключать Secure Boot стоит для решения двух проблем:
- Если не устанавливается или не загружается ОС.
- При невозможности загрузиться с загрузочной флешки.
Secure Boot сам по себе никаким образом не нагружает систему, так как работает на более низком программном уровне. Отключение протокола однозначно не улучшит отзывчивость системы и не повысит быстродействие процессора.
Как отключить защиту Secure Boot в БИОСе?
Отметим, что некоторые пользователи ошибочно думают, что протокол Secure Boot отключается в BIOS. У этой достаточно примитивной прошивки нет, не было, и не может быть поддержки СекюрБут. Этот протокол безопасности работает исключительно на UEFI и отключение нужно производить именно там. Природа этой ошибки вполне простая. За многие годы пользователи привыкли, что все, что возникает на экране до загрузки ОС это и есть БИОС. В действительности времена этой программной надстройки уходят и она уже является устарелой в любом отношении.
Примеры отключения Secure Boot на разных ноутбуках и материнских платах
Общий алгоритм всегда один и тот же:
- Вход в UEFI.
- Поиск нужной опции.
- Отключение SecureBoot.
- Запись изменений.
Важно, что этот протокол безопасности поддерживается только в Windows 8 и более поздних версиях. Следовательно, если у вас в прошивке материнской платы включен Secure Boot, но на ПК установлена Windows 7, то ничего отключать не надо. Опция безопасной загрузки все равно не работает, а возможные проблемы с запуском ОС нужно искать в других местах.
Как отключить Secure Boot и UEFI на ноутбуке Acer Aspire?
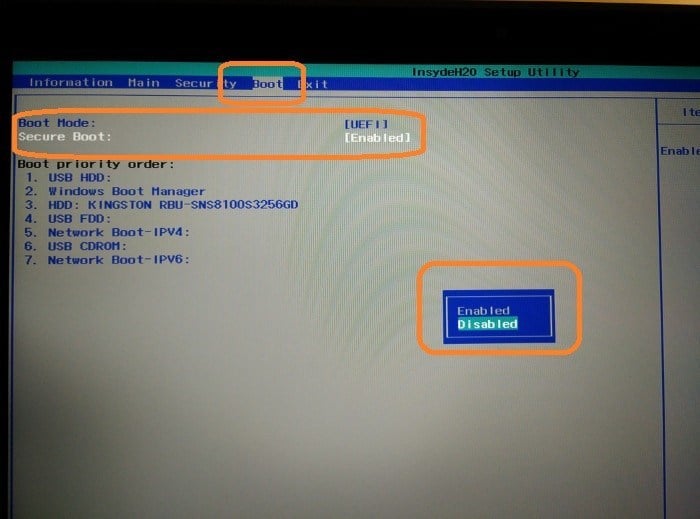
Есть много моделей ноутбуков этого производителя, но специфика такова, что сначала требуется создать собственный пароль. Общий алгоритм действия следующий:
- заходите в BIOS-UEFI нажатием на клавишу F2 или Delete;
- переходите во вкладку «Security», выбираете опцию «Set Supervisor Password»;
- в специальном окошке 2 раза вводите пароль. Не изощряйтесь, используйте простую комбинацию;
- успешность будет подтверждена сообщением «Changes have been saved»;
- переходите во вкладку «Boot» и в строке «Boot Mode» указываете значение «Legacy»;
- жмете F10 и выполняете запись модификаций установок;
- при последующей перегрузке снова войдите в UEFI;
- переходите во вкладку «Security», выбираете опцию «Set Supervisor Password», вводите ранее указанный пароль;
- переходите во вкладку «Boot» и в строке «Secure Boot» указываете значение «Disabled»;
- снова сохраняете изменения.
Отключение Secure Boot на ноутбуках Pavilion и других моделях HP?
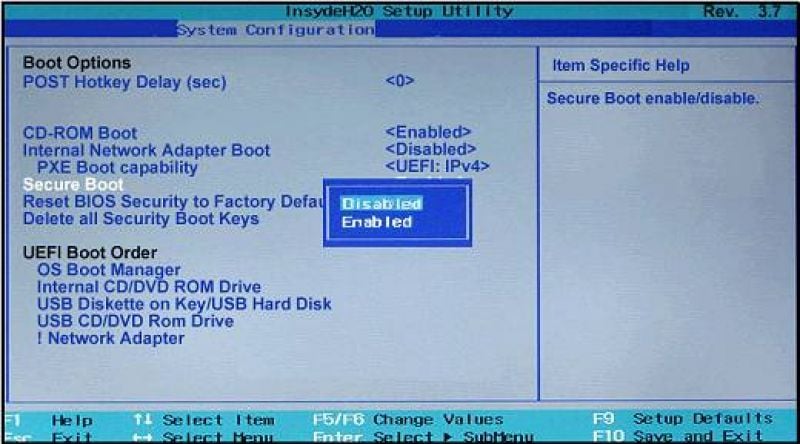
- Для входа в биос жмите на ESC или ESC => F10 перед запуском Windows.
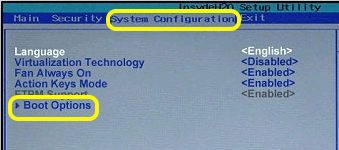
- Перейдите во вкладку «System Configuration», а в ней отыщите строчку «Boot Options».
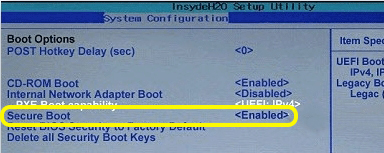
- Установите для критерия «Secure Boot» опцию «Disabled», а для критерия «Legacy support» — «Enabled».
- Система спросит, действительно ли вы готовы изменить настройки — подтвердите это нажатием на «Yes».
- В конце нужно сохранить выполненные изменения нажатием на F10 и подтверждением «Yes».
При последующей перезагрузке будьте внимательны. Система перестрахуется и включит «защиту от дурака». Нужно смотреть на то, что идет после надписи «Operating System Boot Mode Change (021)» — там будет указана цифровая последовательность. Наберите ее и нажмите Enter. Если вам нужно просто отключить Secure Boot, то дальше ничего делать не нужно. Если же изначально все делалось ради возможности загрузиться с USB-носителя, то сразу после прохождения «защиты от дурака» жмите ESC, а потом F9. Установите требуемой флешке максимальный приоритет, чтобы она грузилась первой на жесткий диск.
На ноутбуках Dell
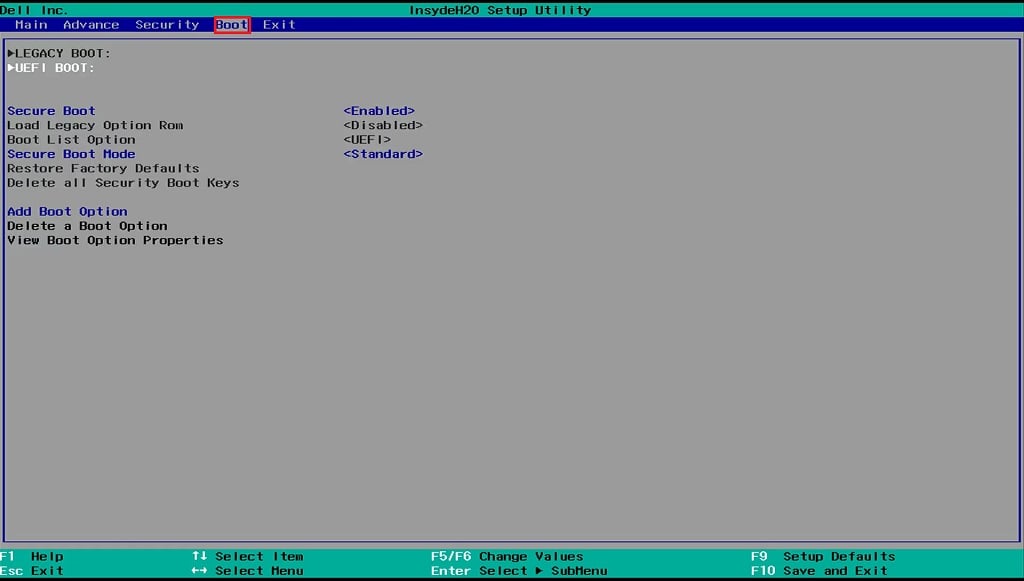
- F12 сразу после включения компьютера и перед стартом ОС.
- В верхней панели переходите во вкладку Boot и заходите в подраздел UEFI BOOT.
- Устанавливаете для критерия «Secure Boot» опцию «Disabled».
- Сохраняете изменения (F10 => «Yes») и перезагружаете ноутбук.
Secure Boot на ноутбуках Леново и Тошиба
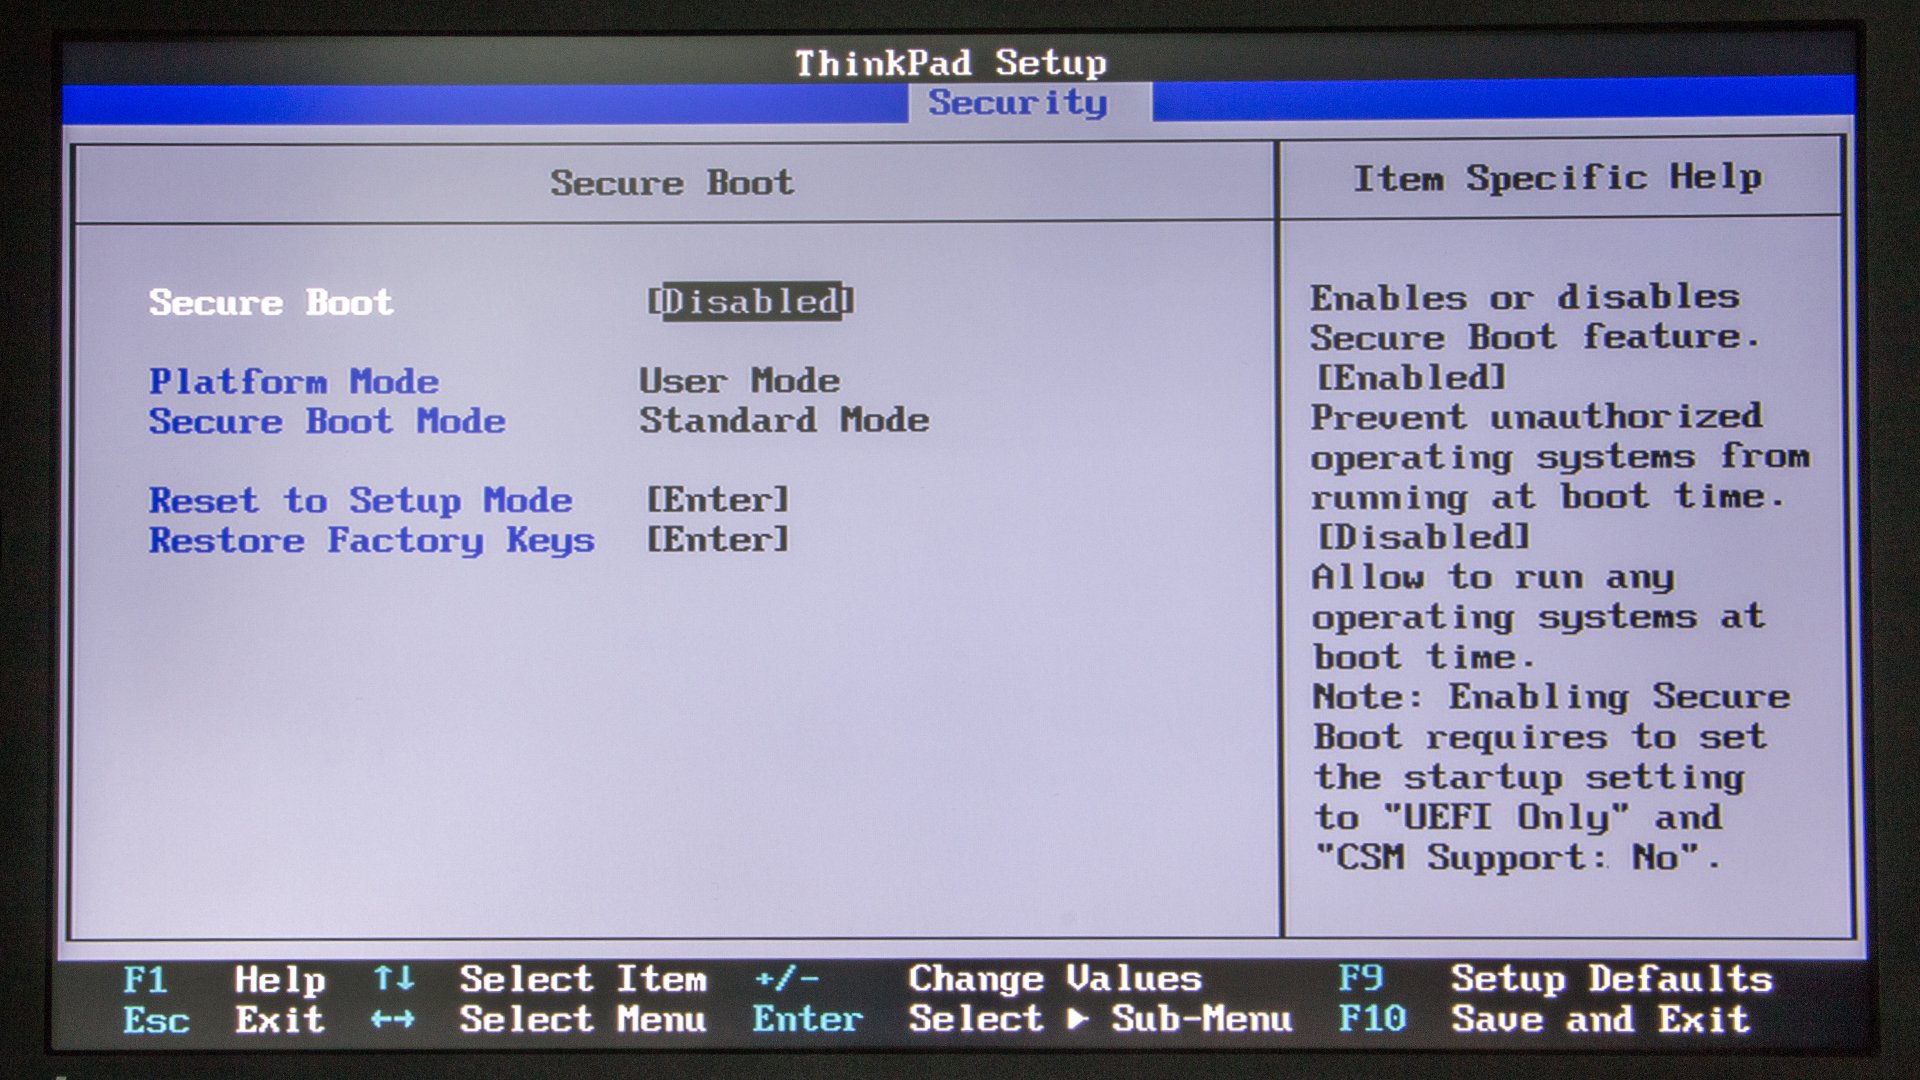
Для входа в UEFI на этих устройствах нужно жать F12, после чего выполнять следующие действия:
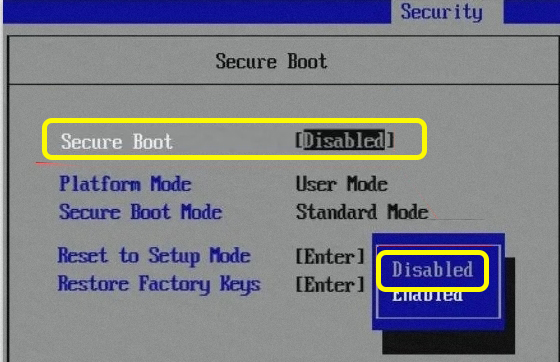
- перейдите во вкладку «Security»;
- установите для критерия «Secure Boot» опцию «Disabled»;
- перейдите на вкладку «Advanced», а в ней зайдите в меню «System Configuration»;
- установите для критерия «Boot Mode (OS Mode Selection)» опцию «CSM Boot (CMS OS), (UEFI and Legacy OS)»;
- сохраните все нажатием на F10 => «Yes».
Отключения Secure Boot на материнских платах
Рынок материнских плат для настольных компьютеров достаточно консервативен и явными лидерами являются 2 компании: Asus и Gigabyte. Они поставляют более половины всего оборудования, так что рассматривать способы деактивации Secure Boot рациональней всего именно в разрезе этих производителей. В любом случае третье и четвертое место давно оккупировали MSI и ASRock, — первая четверка полностью состоит из компаний Тайваня. Итог: принципиальных различий в инструкции по отключению все равно не будет и большая часть пользователей найдет ниже именно то, что ищет.
Отметим, что перейти сразу в UEFI можно в некоторых случаях напрямую с Windows (от 8 версии и более поздних). Для этого пробуйте следующее:
- На рабочем столе справа вызовите выдвижную панель.
- После следуйте по пути: «Параметры» => «Изменение параметров…» => «Обновление и…» => «Восстановление»;
- В возникшем окне найдите опцию перезагрузки системы и установите в этой строке значение «Настройки по UEFI» или «Параметры встроенного ПО UEFI»;
- После жмите на «Перезагрузить» и в дальнейшем должен автоматически запуститься UEFI.
Как отключить Secure Boot на материнской плате Gigabyte?
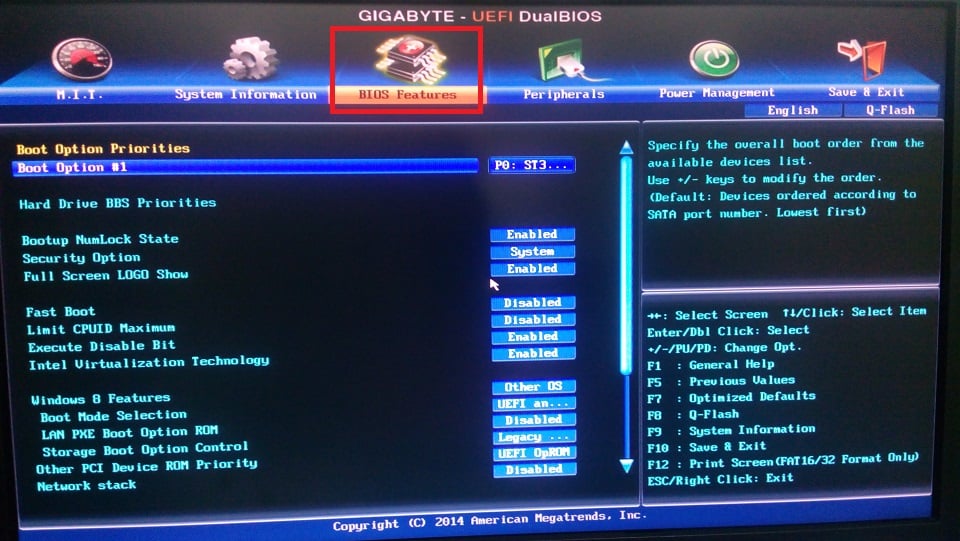
После входа в UEFI (нажатием на F12 перед запуском ОС) действуйте следующим образом:
- перейдите во вкладку «BIOS Features»;
- установите для критерия «Windows 8 Features» опцию «Other OS»;
- для критерия «Boot Mode Selection» — «Legacy only» или «UEFI and Legacy» (между ними нет особой разницы);
- для критерия «Other PCI Device ROM Priority» — «Legacy OpROM».
После всего нужно выполнить запись изменений, то есть нажать F10 => «OK».
Материнские платы и ноутбуки Асус
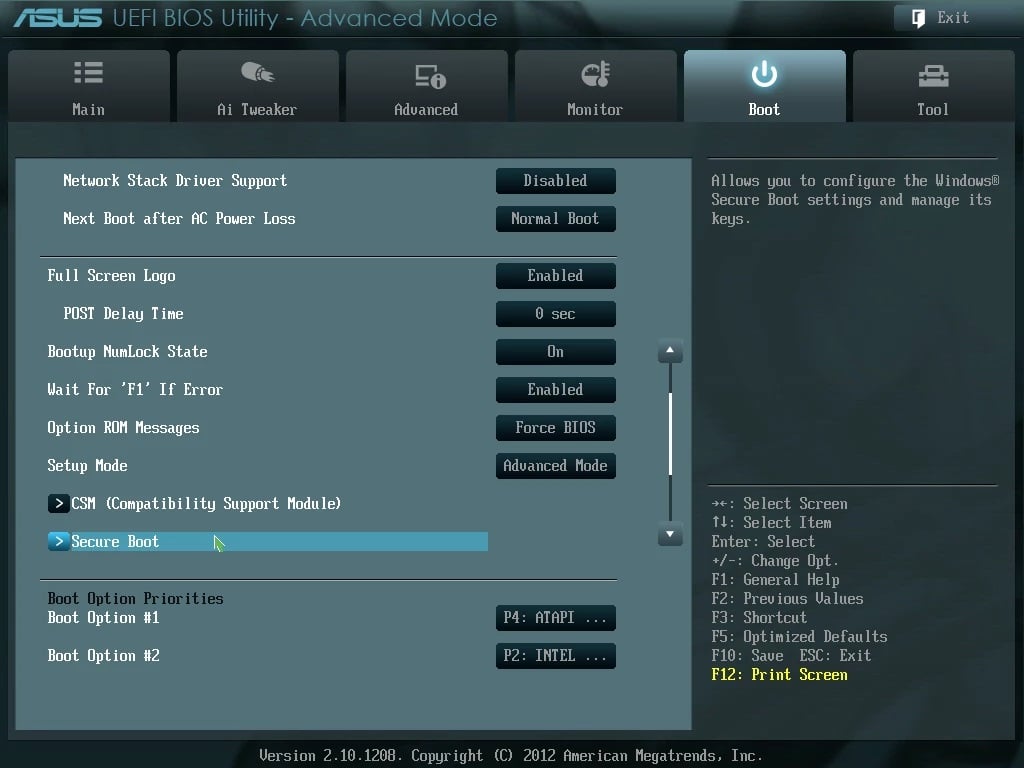
Сразу отметим, что чаще всего на материнках именно этого производителя появляется ошибка при загрузке ОС: Invalid signature detected. Check Secure Boot Policy in Setup. В большинстве случаев для устранения проблемы следует выключить Secure Boot, а для этого необходимо:
- зайти в UEFI — жмите перед загрузкой ОС на F2, Delete или комбинацию клавиш Fn+F2;
- на начальном экране жмите на F7 (Advanced Mode), а потом перейдите в меню «Boot» => «Secure Boot Menu»;
- укажите в строчке «Secure Boot State» значение «Enabled», а в строчке «OS Type» — «Other OS»;
- вернитесь на один уровень назад в меню «Boot» => «Compatibility Support Module (CSM)»;
- установите в строчке «Launch CSM» значение «Enabled», а в строчке «Boot Device Control» — «UEFI and Legacy …» либо «Legacy OpROM …», а в строке «Boot From Storage Devices» — «Both Legacy opROM first», либо «Legacy opROM first»;
- после этого жмите на F10 и сохраняйте все изменения, а после проверяйте корректность выполненных настроек.
Конкретно для ноутбуков Asus алгоритм будет следующим:
- зайдите в UEFI;
- перейдите во вкладку «Security»;
- отыщите строчку «Secure Boot Control», укажите в ней значение «Disabled»;
- перейдите во вкладку «Boot»;
- отыщите строчку «Fast Boot», установите в ней значение «Disabled», а в строке «Launch CSM» значение «Enabled».
Как узнать активирована ли функция Secure Boot на Windows?
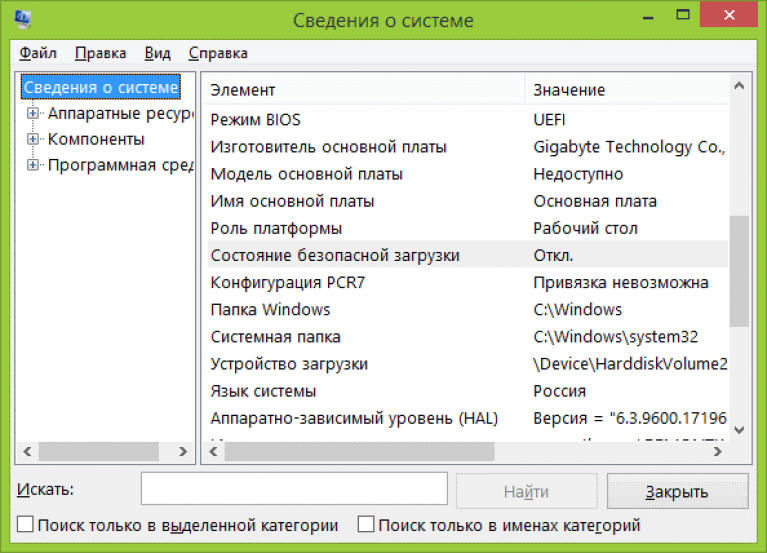
Этот протокол несложно активировать и деактивировать, а для понимания текущего статуса есть несколько проверенных подходов:
Безопасная загрузка Windows 11: как включить и отключить режим Secure Boot в UEFI/BIOS

Windows 11
В последней версии Виндовс 11 обязательным требованием для установки стало наличие прошивки UEFI с безопасной загрузкой и процессор с поддержкой модуля защиты информации TPM 2.0. Если возраст процессора с момента выпуска не более 5 лет, то он точно поддерживает данный модуль, но еще не факт, что функция быстрой загрузки включена в UEFI.
В этой статье разберемся, как включить безопасную загрузку для Виндовс 11, как ее отключить и какие требования для этого нужны.
Что такое безопасная загрузка в Windows 11
Безопасная загрузка (Secure Boot) в Windows 11 – это часть UEFI, протокола, который занимается предотвращением внедрения хакерского кода и вирусов в момент загрузки системы. Он занимается проверкой цифровых подписей у ОС и драйверов в момент включения ПК. При отсутствии нужной подписи компьютер попросту не включится, а выдаст ошибку.
В 2017 году очень много компьютеров было атаковано вредоносным кодом, вирусом-вымогателем по имени Petya. При загрузке компьютера он маскировался под драйвер.
Поддержка Secure Boot в Виндовс появилась еще с восьмерки и актуальна по сей день. Не прошли и мимо популярных дистрибутивов на Linux: CentOS. Fedora, Ubuntu, Debian и других.
Для установки Windows 11 компьютер должен поддерживать безопасную загрузку.
Однако можно обойти это ограничение командой в консоли или создать загрузочную флешку под Windows 11 через Rufus, отключив проверку требований.
Проверка состояния функции
Прежде всего необходимо проверить, в каком статусе находится функция. Эта информация находится в приложении «Сведения о системе».

Открываем приложение вводом названия в поиске пуска или вызываем окно «Выполнить» кнопками Win+R и вводим команду msinfo32.

В новом окне стоит обратить внимание на строчку «Состояние безопасной загрузки» и «Режим Bios».
Опишем несколько возможных сценариев:
- Bios в режиме UEFI и загрузка «Вкл» означает, что вам повезло, уже все включено и ничего делать не нужно.
- У Bios режим UEFI, но состояние загрузки в положении «Выкл». В этом случае достаточно зайти в UEFI и включить только безопасную загрузку.
- Хуже всего, если режим Bios – (Legacy support) «устаревший», а состояние безопасной загрузки Windows 11 – «не поддерживается».
В последнем случае есть два варианта:
- Ваш ПК морально устарел и не поддерживает UEFI. В отличие от устаревшего Bios, режим UEFI имеет более отзывчивый и привычный интерфейс. Чаще всего в нем есть управление мышкой. В этом случае безопасную загрузку включить не получится.
- У вас современный компьютер, но он запущен в режиме совместимости CSM (эмуляция устаревшего режима Биос). Чтобы исправить устаревший режим Биос для Windows 11, нужно будет в первую очередь выключить режим совместимости, а потом уже переходить к пункту Secure Boot.
Важный момент! Для работы Secure Boot у вас должен быть диск с разметкой GPT. Жесткий диск со стилем разделов MBR при включении безопасной загрузки нельзя будет выбрать в качестве загрузочного, так как его не будет в списке.
- Жмем правой кнопкой мыши на Пуск и выбираем «Управление дисками».

- Далее выбираем нужный диск, жмем правой кнопкой и выбираем «Свойства».

- Открываем вкладку «Тома» и смотрим строчку «Стиль раздела».
В случае MBR поможет только конвертация в GPT. Это можно сделать при установке Windows 11 или в уже установленной Виндовс 10. Нужна только консоль.
Конвертация диска с MBR в GPT
Рассмотрим инструкцию на примере установленной системы.
Для конвертации нужно загрузиться с помощью командной строки:
- Кликаем правой кнопкой по пуску и выбираем «Параметры». Открыть окно можно комбинацией клавиш Win+I.
- Переходим в раздел «Центр обновления Windows», переходим в «Дополнительные параметры» и выбираем пункт «Восстановление».

- Напротив надписи «Расширенные параметры запуска» нажимаем кнопку «Перезагрузить сейчас».
- После перезагрузки идем по пути «Поиск и устранение неисправностей» — «Дополнительные параметры» и «Командная строка».

Теперь пробежимся по командам, которые нужно будет ввести по порядку.
- mbr2gpt /validate – проверка возможности конвертации. В случае успеха будет надпись «Validation completed successfully».
- mbr2gpt /convert – команда запускает процесс конвертации.
При вводе первой команды возможен другой статус – «Failed». Это означает, что установлено несколько дисков и нужно уточнить его номер. Или диск разбит на много разделов и конвертация невозможна.
В этом случае нам поможет утилита Diskpart:

- Сначала запускаем ее командой diskpart.
- Вводим list disk, чтобы отобразить список дисков.
- Определяем нужный по размеру и запоминаем номер.
- Теперь выходим из дискпарта командой exit.
Возвращаемся к первой команде, сюда нужно добавить номер диска, на примере диска 1 это выглядит так: mbr2gpt /disk:1 /validate.
Далее остается вписать вторую команду, тоже с номером диска – mbr2gpt /disk:1 /convert.
После конвертации остается сперва отключить режим совместимости CSM и затем включить безопасную загрузку.
Вход в BIOS
Включение режима безопасной загрузки для Windows 11 или 10 происходит в самом UEFI (Bios).
Читайте подробную статью, как зайти в BIOS на Windows 11. Ниже приведу краткую инструкцию для нескольких способов входа в среду Bios.
Через параметры

- Открываем окно одновременным нажатием кнопок Win+I.
- Переходим по пути «Центр обновления Windows» — «Дополнительные параметры» -«Восстановление» и выбираем «Перезагрузить сейчас».
- После перезагрузки кликаем на «Поиск и устранение неисправностей», далее «Дополнительные параметры» — «Параметры встроенного ПО UEFI».
При включении
Классический способ зайти в Биос — это нажать определенную кнопку при включении компьютера.
Для настольных компьютеров чаще всего это Del, для ноутбуков могут быть и вариации F2-F10.
Обычно кнопку, которую нужно нажать, пишут снизу при появлении первого экрана с логотипом производителя материнской платы.
Если не нашли кнопку, воспользуйтесь перебором клавиш F или зайдите в UEFI первым способом.
Расположения опции у популярных производителей МП
Теперь в настройках Биоса нужно включить secure boot. Ниже приведем инструкции, как включить состояние безопасной загрузки Windows 11/10 для Asus, Gigabyte, MSI и других популярных марок материнских плат.
Пункты могут быть расположены и в других местах, все зависит от модели платы и версии Биоса. Если не нашли нужную опцию, попробуйте воспользоваться поиском. После смены настроек не забудьте их сохранить.
Настройки находятся в расширенном меню Advanced mode, оно открывается кнопкой F7.
- Открываем раздел Boot и переходим в «CSM (Compatibility Support Module)», в «Launch CSM» выбираем «Disabled».

- Возвращаемся обратно в этот же раздел и выбираем «Secure boot», в пункте «OS Type» ставим «Windows UEFI Mode» и пункт ниже ставим в «Enabled».

- Сохраняем изменения кнопкой F10.
Gigabyte
Как и у Asus, нужно включить продвинутое меню кнопкой F7.
- В разделе Bios/Boot ищем строчку «CSM Support» и переводим в положение «Disabled».

- В самом низу заходим в раздел «Secure boot» и в пункте «Secure boot Enable» выставляем «Enabled».

ASRock

- В разделе Boot находим пункт «CSM» выбираем его и переводим в положение «Disabled».
- «Secure Boot» находится в разделе Security, тут ставим «Enabled».
Переходим в раздел Boot и в нем как раз два нужных нам пункта:

- «Boot mode» ставим «UEFI».
- «Secure Boot» переводим в «Enabled».
Lenovo

- В разделе Boot переводим строчку «Boot mode» в режим «UEFI».
- Далее переходим в Security и тут «Secure Boot» переводим в «Enabled».
У MSI последовательность действий следующая:
- В разделе «Settings» переходим в «Advanced», «Windows 10WHQL Support» или «Bios CSM/UEFI mode» переводим в «UEFI».

- Выбираем верхний раздел слева «Settings», «Boot mode select» ставим в положение «UEFI».

- Тут же снизу выбираем пункт «Secure boot» и включаем «Secure boot support». Возможно нахождение функции в разделе «Security».

Не забываем сохранить изменения перед выходом.
Отключение
Выключать функцию целесообразно, если планируется установка старых операционных систем, или тех, которые не поддерживают безопасную загрузку. Включенная функция будет попросту мешать загрузке операционной системы.
Чтобы отключить безопасную загрузку для Windows 10, нужно зайти в Биос и найти там пункт «Secure boot», обычно находится в разделах Загрузка или Безопасность устройства («Boot» или «Security») и перевести его в положение «Disabled».
Как отключить безопасную загрузку (Secure Boot): ответ Бородача
Secure Boot – это защитный режим BIOS/UEFI, при котором микро-система блокирует загрузку программ и операционной системы без авторизационного ключа (как бы без лицензии). Сама функция вшита в BIOS/UEFI и не является частью Windows и только использует её. Чаще всего стоит вопрос, как отключить Secure Boot на компьютере или ноутбуке, когда невозможно загрузить хоть какое-то программное обеспечение с загрузочной флешки или диска (CD/DVD).
Это также касается и установки Windows, Linux (Ubuntu) или других операционных систем. То есть мы вставляем загрузочный носитель, но вот самой загрузки и установки не происходит. Также на восьмерке (Виндовс 8 и 8.1) можно частенько встретить сообщение об ошибке:
Безопасная загрузка Secure Boot настроена неправильно
Многие могут задаться вопрос – а зачем нужна эта функция вообще? – для домашнего использования функция защиты загрузки только мешает, ведь вы можете спокойно её выключить. Да и обычный пользователь туда просто так не полезет. Чаще всего функция нужна для корпоративных клиентов. В таком случае на BIOS дополнительно устанавливают пароль доступа. Это чтобы хитрые клерки не загрузили в офисную сеть опасное ПО.
ШАГ 1: Вход в BIOS/UEFI
Есть два способа зайти в мини-систему. Выберите подходящий для вас вариант.
Способ 1: Горячие клавиши
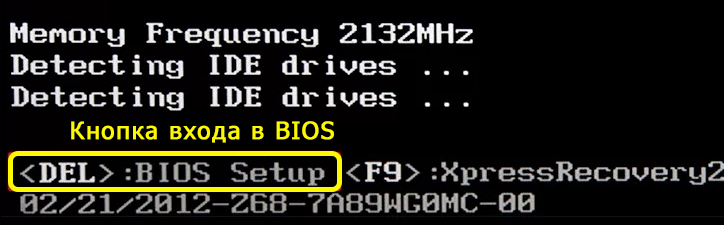
Перезагружаем или включаем компьютер. С самого начала загрузки ПК вам нужно зажать или несколько раз понажимать на вспомогательную кнопку. Ориентируйтесь на начальный экран и подсказки, которые вы там увидите. Чаще всего используются клавиши:
Del F1 F2 F12 Esc
ПРИМЕЧАНИЕ! На некоторых ноутбуках, нужно дополнительно зажать клавишу Fn .
Способ 2: Запуск через режим восстановления
ПРИМЕЧАНИЕ! Режим восстановления можно запустить и без установленной системы, но для этого вам понадобится загрузочная флешка или диск с той же версией Виндовс. Просто загружаемся с неё, и кликаем по ссылке «Восстановление системы». Далее сразу начинаем с 5-го шага этой главы.
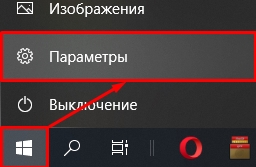
- «Пуск» – «Параметры».
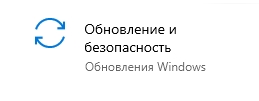
- Открываем раздел «Обновление и безопасность».
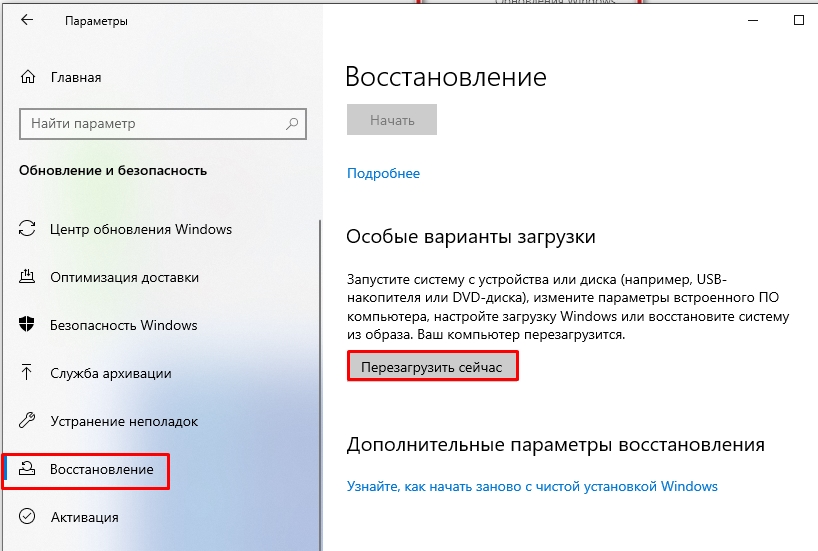
- Во вкладке «Восстановления» в подразделе «Особые варианты загрузки» (в правом блоке) жмем по кнопке перезагрузки.
- Компьютер перезагрузится и запустит режим восстановления.
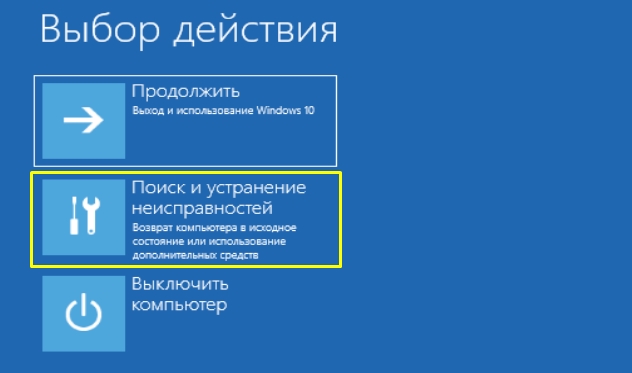
- Жмем по надписи «Поиск и устранение неисправностей».
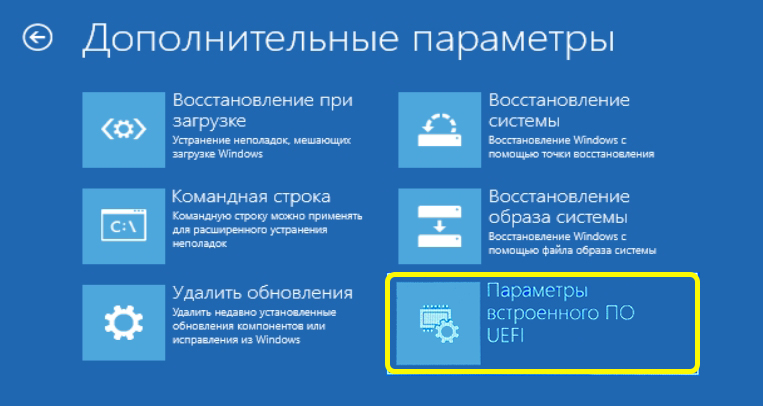
- «Параметры встроенного ПО UEFI».
Способ 3: Другие способы
ШАГ 2: Отключение
Теперь мы подошли к шагу отключения безопасной загрузки (или Secure Mode) в БИОСе или UEFI. Тут может встать проблема в том, что версии и прошивки интерфейса отличаются в зависимости от установленной материнской платы в компьютере или ноутбуке. Поэтому ориентируйтесь на скриншоты, которые я прикрепил. Или вы можете самостоятельно найти эту настройку. Обычно системы BIOS и UEFI не такие большие, поэтому можно просто пошариться по каждой вкладке.
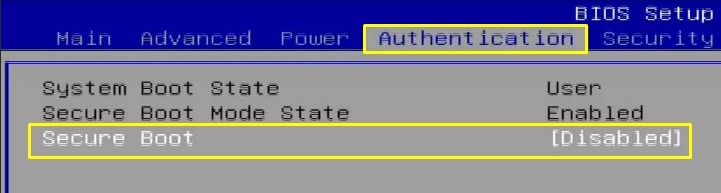
Как правило, настройка «Secure Boot» находится в разделах с названием: «Загрузка», «Безопасность», «Boot», «Security», «Authentication», BIOS Features. Настройка также может находиться на главной.
ВНИМАНИЕ! После отключения функции не забудьте сохранить изменения, нажав по соответствующей клавшие – смотрите на подсказку с левой стороны. Чаще всего это клавиша F10 .
Материнские платы Gigabyte
Переходим в «BIOS Features» – находим нужный нам пункт и отключаем.
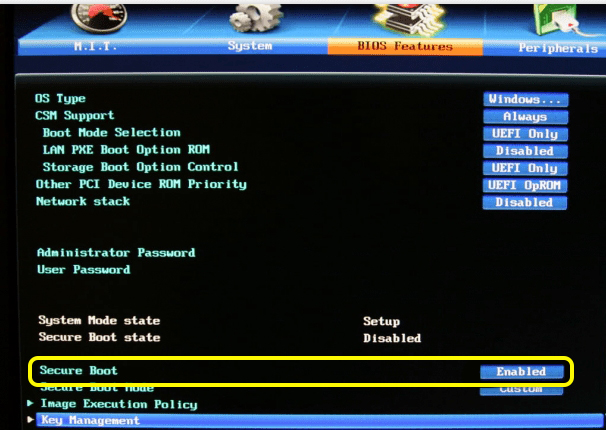
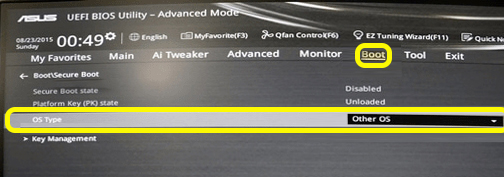
На главной страничке сверху во вкладках найдите пункт «Загрузка» или «Boot». Перейдите туда. Теперь находим «Secure Boot». Смотрите, чтобы режим «Secure Boot State» был в выключенном состоянии «Disabled». Дополнительно, на всякий случай установите настройки «OS Type» в режим «Other OS». Это нужно для того, чтобы если даже каким-то образом защита будет включена, то блокировки при загрузке стороннего ПО не будет.
- Общий раздел «System Configuration».
- «Boot Options».
- Находим нашу настройку в списке ниже и отключаем (Disabled).
Lenovo, Toshiba, Acer
Здесь все достаточно просто – заходим в режим защиты «Security», выбираем нашу конфигурацию и деактивируем.
В некоторых версиях основной раздел может называться как «Authentication».
Как узнать, включена ли Secure Boot?
Вам не обязательно заходить в UEFI или БИОС, чтобы проверить, что данная функция включена. Можно воспользоваться уже установленной системой.