Решение проблем конфигурации с помощью групповых политик.
Групповые политики нужны для управления операционной системы Windows. Они применяются во время персонализации интерфейса, ограничения доступа к определенным ресурсам системы и многого другого. Используют данные функции преимущественно системные администраторы. Они создают однотипную рабочую среду на нескольких компьютерах, ограничивают доступ пользователям. В этой статье мы подробно разберем групповые политики в Windows 7, расскажем про редактор, его настройку и приведем некоторые примеры групповых политик.
Редактор групповой политики
В Windows 7 Домашняя Базовая/Расширенная и Начальная редактор групповых политик просто отсутствует. Разработчики позволяют использовать его только в профессиональных версиях Виндовс, например, в Windows 7 Максимальная. Если вы не обладаете этой версией, то те же действия вам придется выполнять через изменения параметров реестра. Давайте подробнее рассмотрим редактор.
Запуск редактора групповой политики
Переход к среде работы с параметрами и настройками осуществляется за несколько простых действий. Вам только необходимо:
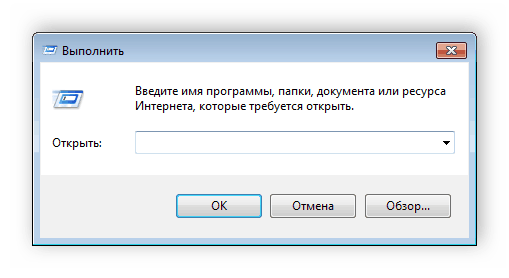
- Зажать клавиши Win + R, чтобы открыть «Выполнить».
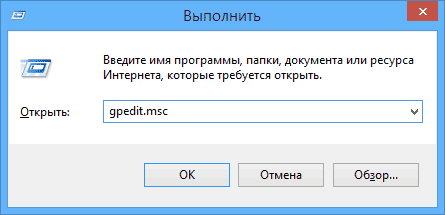
- Напечатать в строке gpedit.msc и подтвердить действие, нажав «ОК». Далее запустится новое окно.
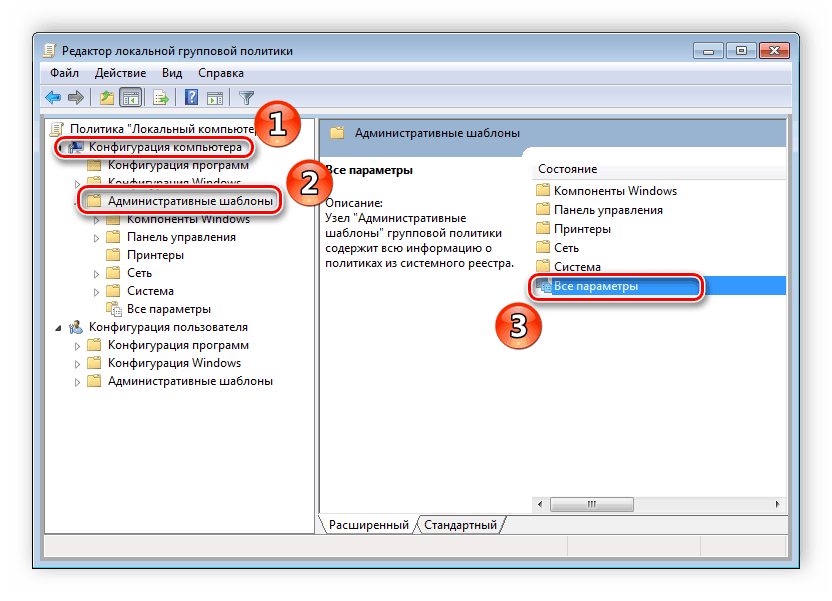
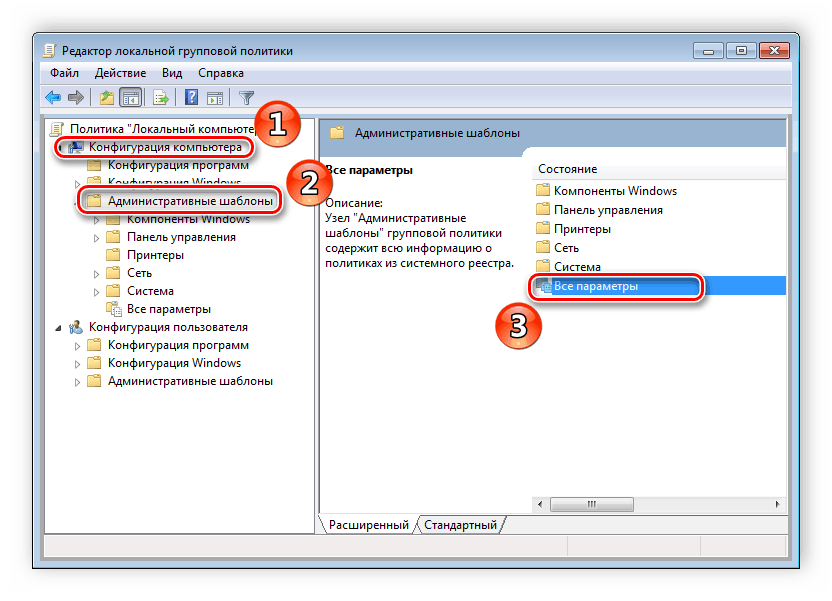
- Выберите, например, «Конфигурация компьютера», откройте раздел «Административные шаблоны» и перейдите в «Все параметры».
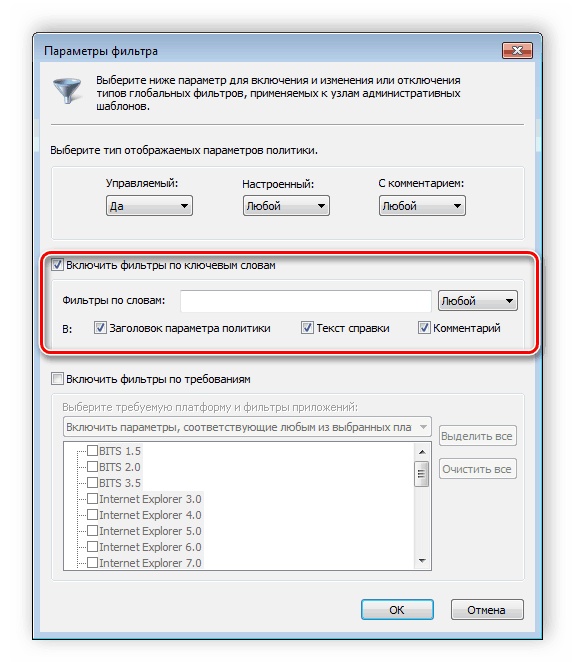
- Разверните всплывающее меню «Действие» и перейдите в «Параметры фильтра».
- Поставьте галочку возле пункта «Включить фильтры по ключевым словам». Здесь имеется несколько вариантов подбора соответствий. Откройте всплывающее меню напротив строки ввода текста и выберите «Любой» – если нужно отображать все политики, которые соответствуют хотя бы одному указанному слову, «Все» – отобразит политики, содержащие текст из строки в любом порядке, «Точный» – только параметры, точно соответствующие заданному фильтру по словам, в правильном порядке. Флажками снизу строки соответствий отмечаются места, где будет осуществляться выборка.
- Нажмите «ОК» и после этого в строке «Состояние» отобразятся только подходящие параметры.
- Откройте редактор.
- Перейдите в папку «Конфигурация пользователя», «Административные шаблоны», «Система» и «Варианты действий после нажатия Ctrl + Alt + Delete».
- Откройте любую необходимую политику в окне справа.
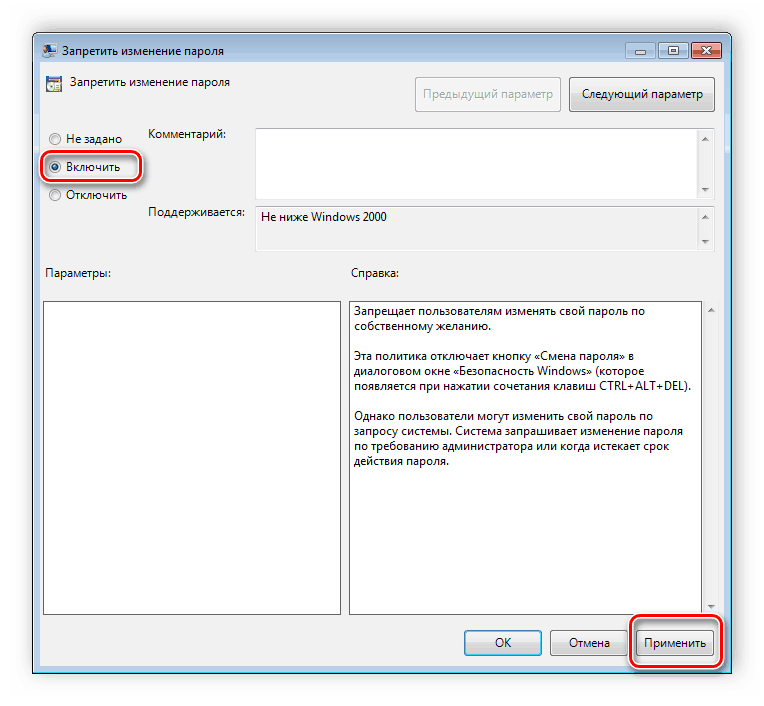
- В простом окне управления состоянием параметра поставьте галочку напротив «Включить» и не забудьте применить изменения.
- Перейдите к редактированию реестра.
- Перейдите к разделу «System». Он находится по этому ключу:
- Там вы увидите три строки, отвечающие за появление функций в окне безопасности.
- Откройте необходимую строку и поменяйте значение на «1», чтобы активировать параметр.
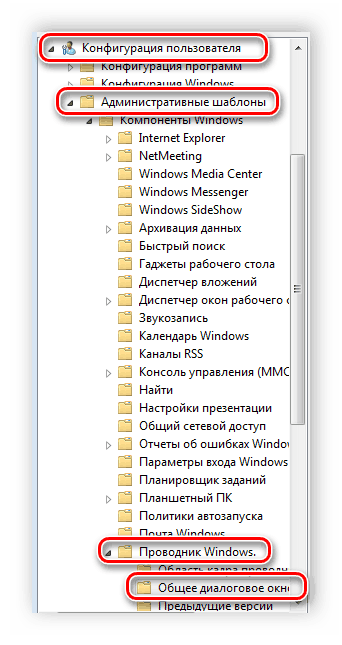
- Перейдите в редактор, выберите «Конфигурация пользователя», перейдите к «Административные шаблоны», «Компоненты Windows», «Проводник» и конечной папкой будет «Общее диалоговое окно открытия файлов».
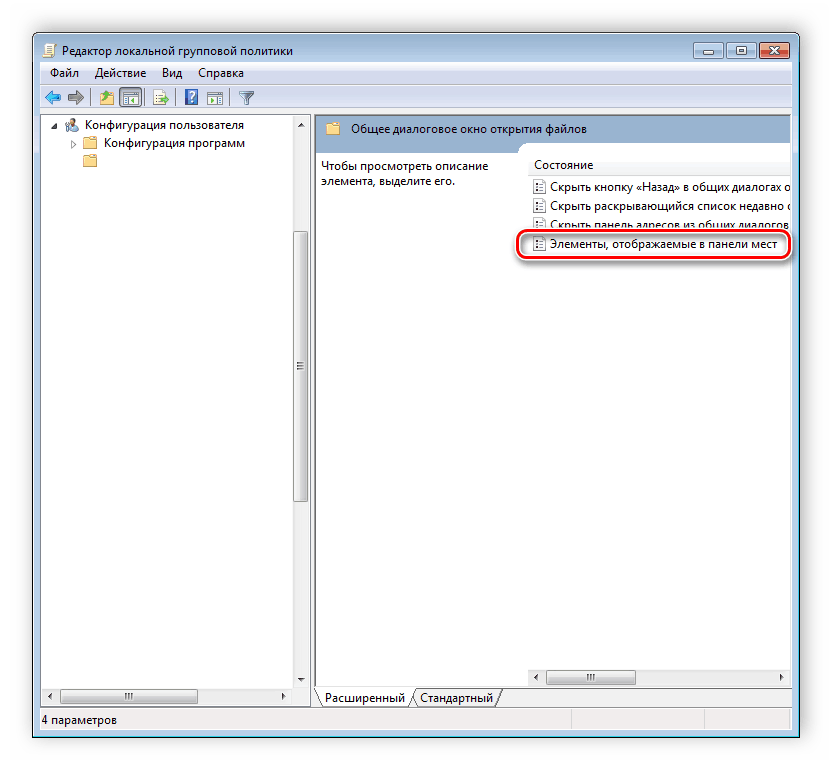
- Здесь вас интересует «Элементы, отображаемые в панели мест».
- Поставьте точку напротив «Включить» и добавьте до пяти различных путей сохранения в соответствующие строки. Справа от них отображается инструкция правильного указания путей к локальным или сетевым папкам.
- Перейдите по пути:
- Выберите папку «Policies» и сделайте в ней раздел comdlg32.
- Перейдите в созданный раздел и сделайте внутри него папку Placesbar.
- В этом разделе потребуется создать до пяти строковых параметров и назвать их от «Place0» до «Place4».
- После создания откройте каждый из них и в строку введите необходимый путь к папке.
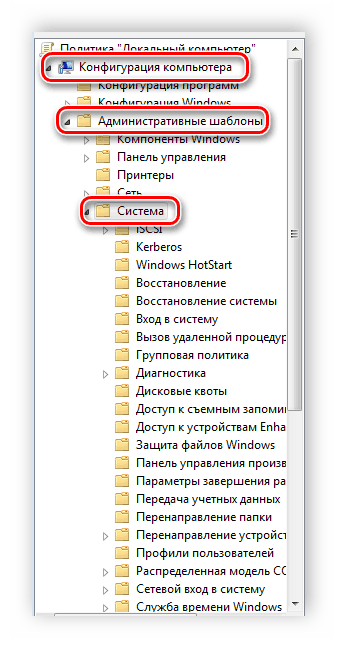
- Откройте редактор и перейдите к «Конфигурация компьютера», «Административные шаблоны», после чего выберите папку «Система».
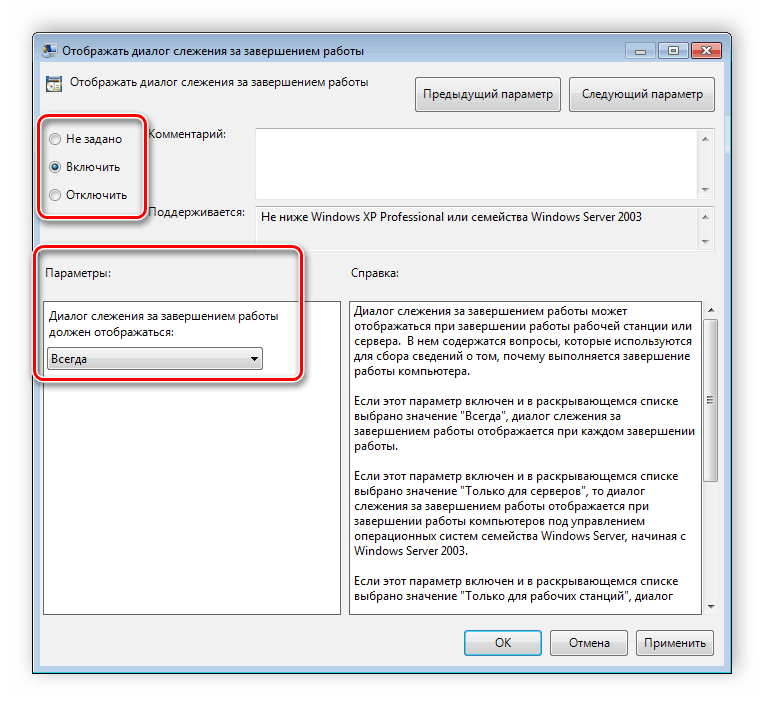
- В ней нужно выбрать параметр «Отображать диалог слежения за завершением работы».
- Откроется простое окно настройки, где необходимо поставить точку напротив «Включить», при этом в разделе параметры во всплывающем меню необходимо указать «Всегда». После не забудьте применить изменения.
- Политика и свойства не установлены – применяются параметры по умолчанию
- Политика не установлена, применено пользовательское свойство – система использует свойство пользователя.
- Политика установлена, свойство не используется – система будет использовать политику.
- Политика установлена и установлено пользовательское свойство – система будет использовать политику, а свойство нет
- Не задано – применяется свойство пользователя.
- Включить – в этом состоянии в реестре значение параметра меняется на 1 (или 0), что соответствует активному состоянию
- Выключить – соответствующий параметр в реестре имеет значение 0
- Конфигурация программ — параметры, касающиеся приложений на компьютере.
- Конфигурация Windows — настройки системы и безопасности, другие параметры Windows.
- Административные шаблоны — содержит конфигурацию из реестра Windows, то есть эти же параметры вы можете изменить с помощью редактора реестра, но использование редактора локальной групповой политики может быть более удобным.
- Запретить доступ к средствам редактирования реестра
- Запретить использование командной строки
- Не запускать указанные приложения Windows
- Выполнять только указанные приложения Windows
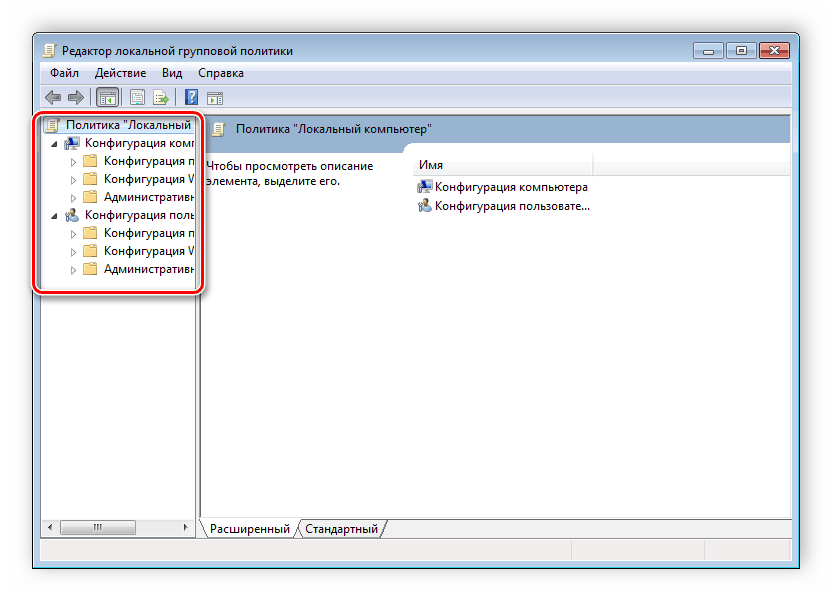
- Левая панель — содержит древовидную иерархическую структуру категорий политик. Политики состоят из двух категорий: Конфигурация компьютера и Конфигурация пользователя. Политики конфигурации компьютера применяются ко всем пользователям и выполняются перед входом в систему. Политики конфигурации пользователя применяются только к текущему пользователю и не применяются до тех пор, пока пользователь не войдет в систему.
- Правая панель — содержит политики той категории, которая выбрана в левой панели. Описание параметров и настройки.
- Windows 7 Home Basic
- Windows 7 Home Premium
- Не задано: реестр не изменяется
- Включено: в реестре отражается включение параметра политики.
- Отключено: в реестре отражается отключение параметра политики
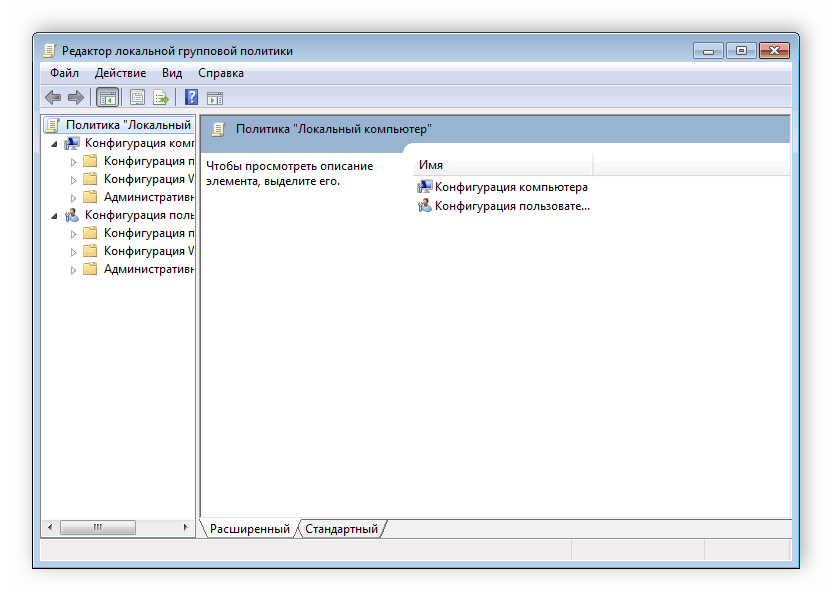
Теперь можно приступать к работе в редакторе.
Работа в редакторе
Разделяется главное окно управления на две части. Слева располагается структурированные категории политик. Они в свою очередь делятся еще на две различные группы – настройка компьютера и настройка пользователя.
В правой части отображается информация о выбранной политике из меню слева.
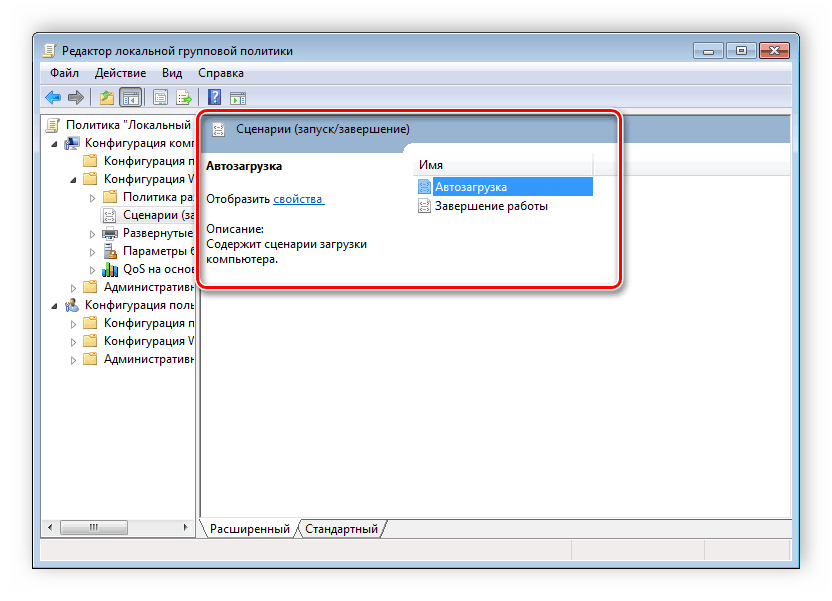
Из этого можно сделать вывод, что работа в редакторе осуществляется путем перемещения по категориям для поиска необходимой настройки. Выберите, например, «Административные шаблоны» в «Конфигурации пользователя» и перейдите в папку «Меню «Пуск» и диспетчер задач». Теперь справа отобразятся параметры и их состояния. Нажмите на любую строку, чтобы открыть ее описание.
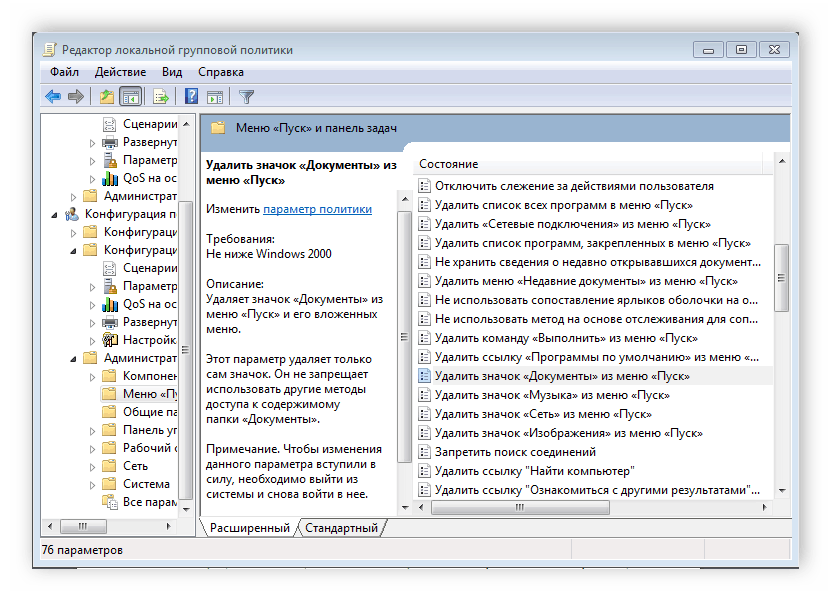
Настройки политики
Каждая политика доступна для настройки. Открывается окно редактирования параметров по двойному щелчку на определенную строку. Вид окон может отличаться, все зависит от выбранной политики.
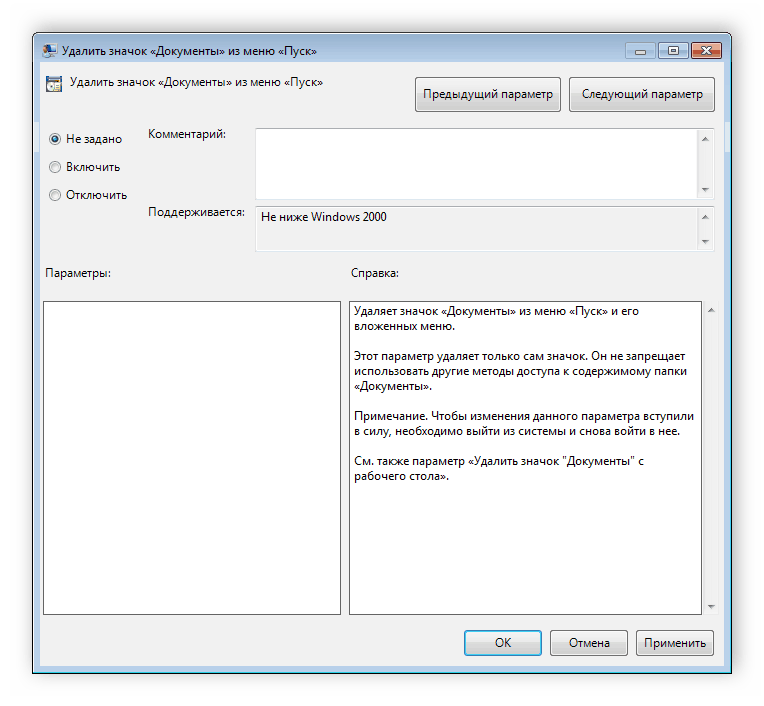
Стандартное простое окно имеет три различных состояния, которые настраиваются пользователем. Если точка стоит напротив «Не задано», то политика не действует. «Включить» – она будет работать и активируются настройки. «Отключить» – находится в рабочем состоянии, однако параметры не применяются.
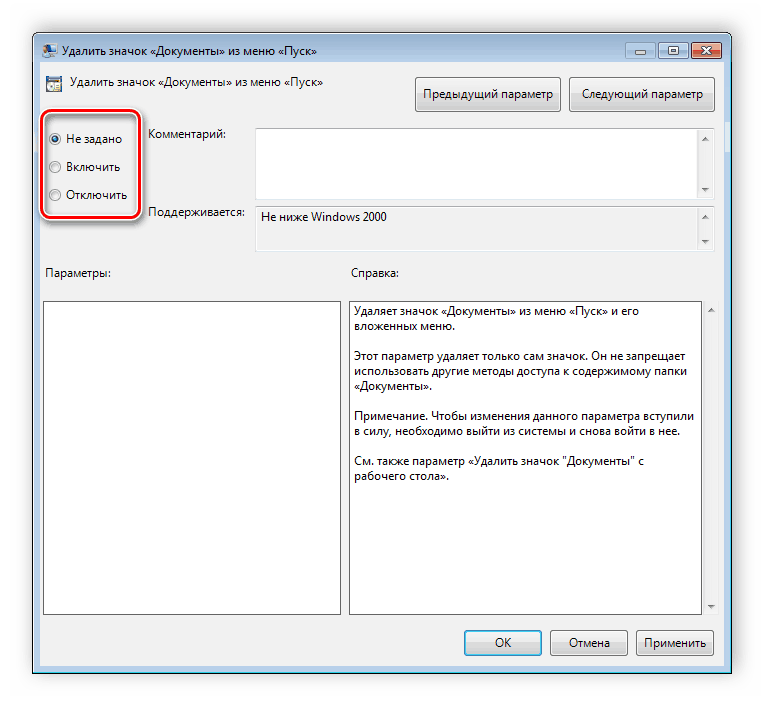
Рекомендуем обратить внимание на строку «Поддерживается» в окне, она показывает, на какие версии Windows распространяется политика.
Фильтры политик
Минусом редактора является отсутствие функции поиска. Существует множество различных настроек и параметров, их больше трех тысяч, все они разбросаны по отдельным папкам, а поиск приходится осуществлять вручную. Однако данный процесс упрощается благодаря структурированной группе из двух ветвей, в которых расположились тематические папки.
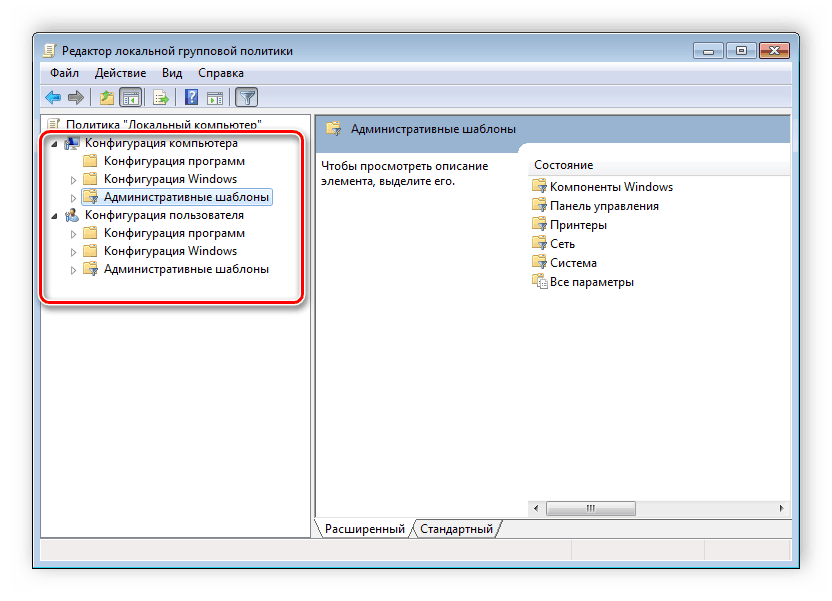
Например, в разделе «Административные шаблоны», в любой конфигурации, находятся политики, которые никак не связаны с безопасностью. В этой папке находится еще несколько папок с определенными настройками, однако можно включить полное отображение всех параметров, для этого нужно нажать на ветвь и выбрать пункт в правой части редактора «Все параметры», что приведет к открытию всех политик данной ветви.
Экспорт списка политик
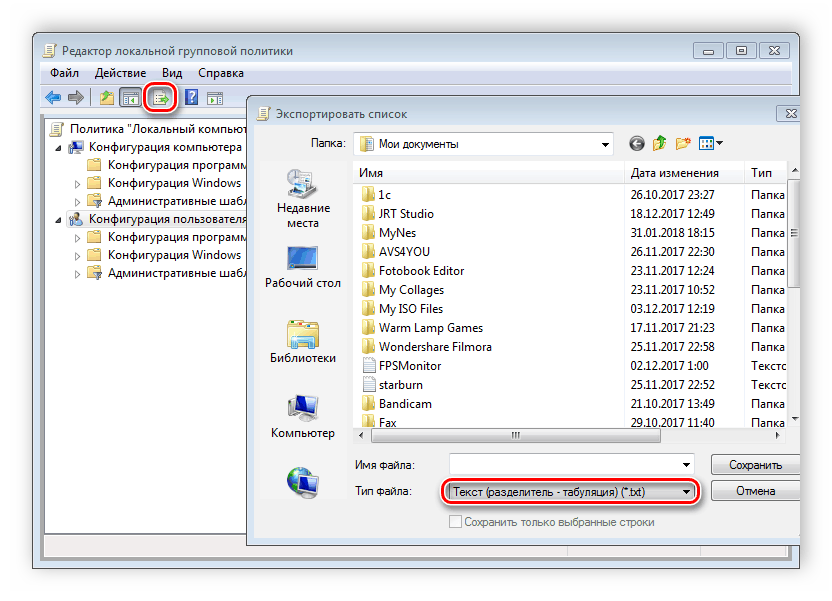
Если все-таки появляется необходимость найти определенный параметр, то сделать это можно только путем экспорта списка в текстовый формат, а потом уже через, например Word, осуществлять поиск. В главном окне редактора есть специальная функция «Экспорт списка», он переносит все политики в формат TXT и сохраняет в выбранном месте на компьютере.
Применение фильтрации
Благодаря появлению ветви «Все параметры» и улучшению функции фильтрации поиск практически не нужен, ведь лишнее откидывается путем применения фильтров, а отображаться будут только необходимые политики. Давайте подробнее рассмотрим процесс применения фильтрации:
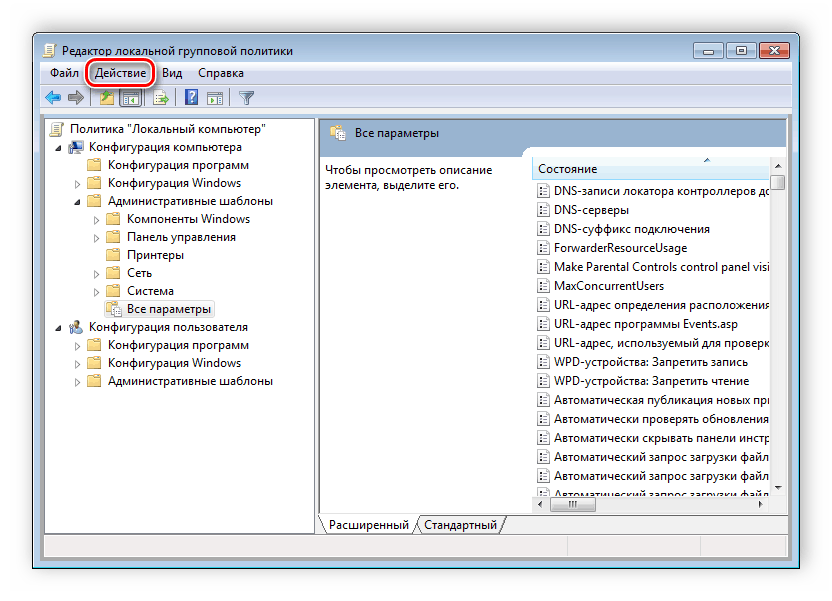
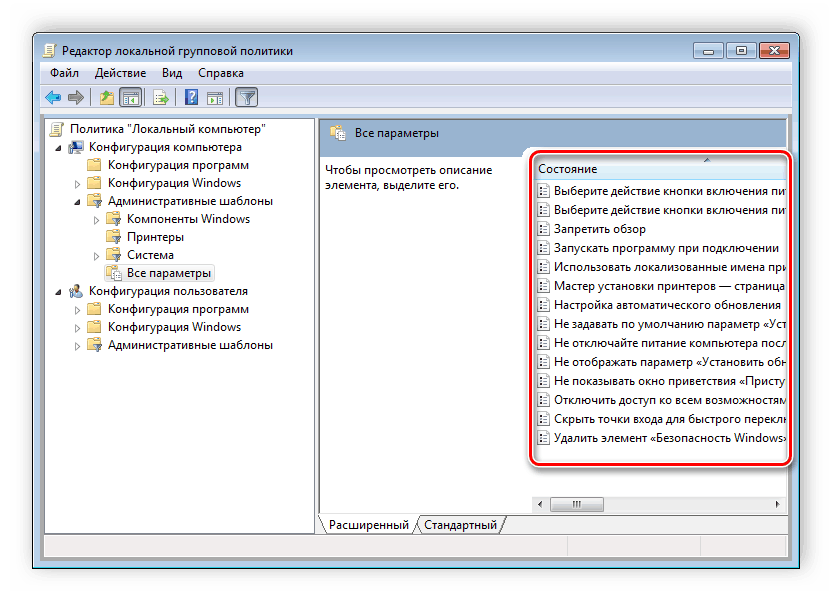
В том же всплывающем меню «Действие» ставится или убирается галочка напротив строки «Фильтр», если нужно применить или отменить заранее заданные настройки подбора соответствий.
Принцип работы с групповыми политиками
Рассматриваемый в этой статье инструмент позволяет применять множество самых разнообразных параметров. К сожалению, большинство из них понятно только профессионалам, использующим групповые политики в рабочих целях. Однако и обычному пользователю есть что настроить, используя некоторые параметры. Разберем несколько простых примеров.
Изменение окна безопасности Windows
Если в Виндовс 7 зажать сочетание клавиш Ctrl + Alt + Delete, то будет запущено окно безопасности, где осуществляется переход к диспетчеру задач, блокировка ПК, завершение сеанса системы, смена профиля пользователя и пароля.

Каждая команда за исключением «Сменить пользователя» доступна для редактирования путем изменения нескольких параметров. Выполняется это в среде с параметрами или путем изменения реестра. Рассмотрим оба варианта.
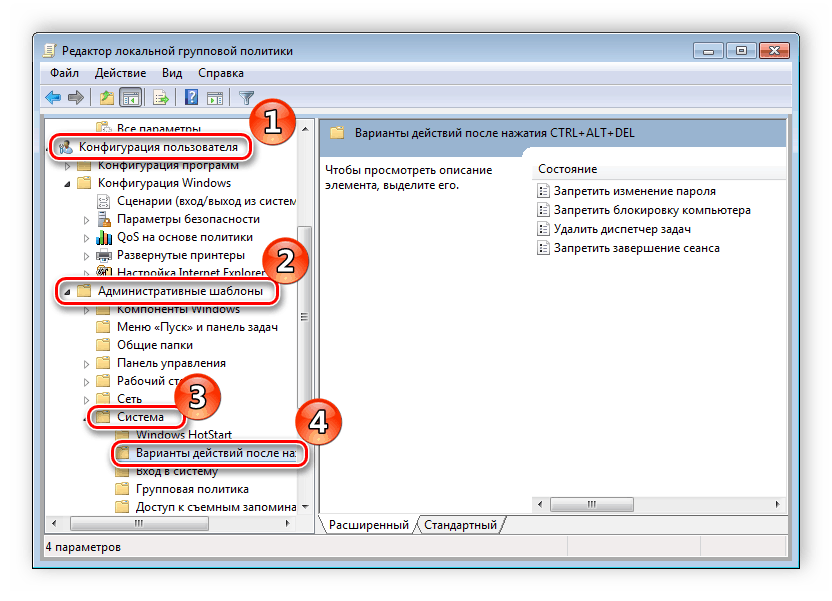
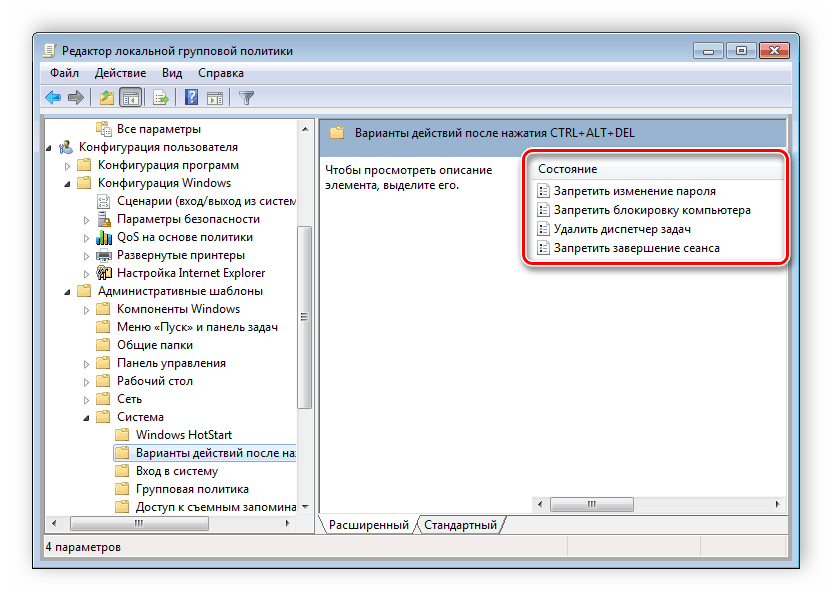
Пользователям, у которых нет редактора политик, все действия нужно будет выполнять через реестр. Давайте рассмотрим все действия пошагово:


После сохранения изменений деактивированные параметры больше не будут отображаться в окне безопасности Windows 7.
Изменения панели мест
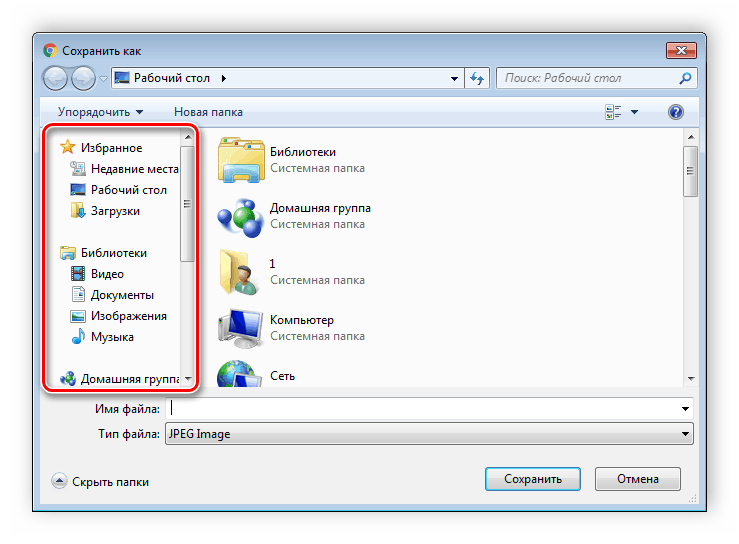
Многие используют диалоговые окна «Сохранить как» или «Открыть как». Слева отображается навигационная панель, включая раздел «Избранное». Данный раздел настраивается стандартными средствами Windows, однако это долго и неудобно. Поэтому лучше воспользоваться групповыми политиками для редактирования отображения значков в данном меню. Редактирование происходит следующим образом:
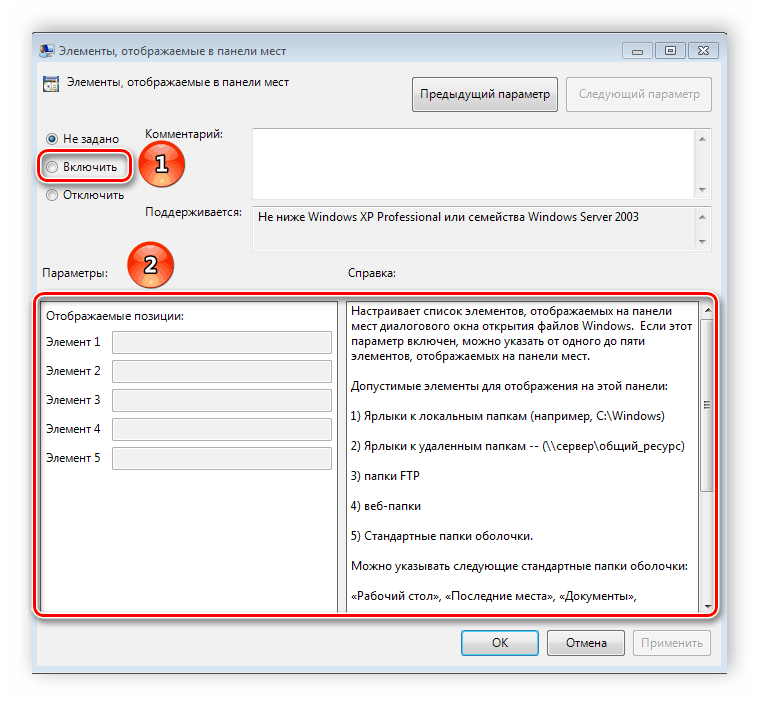
Теперь рассмотрим добавление элементов через реестр для пользователей, у которых отсутствует редактор.

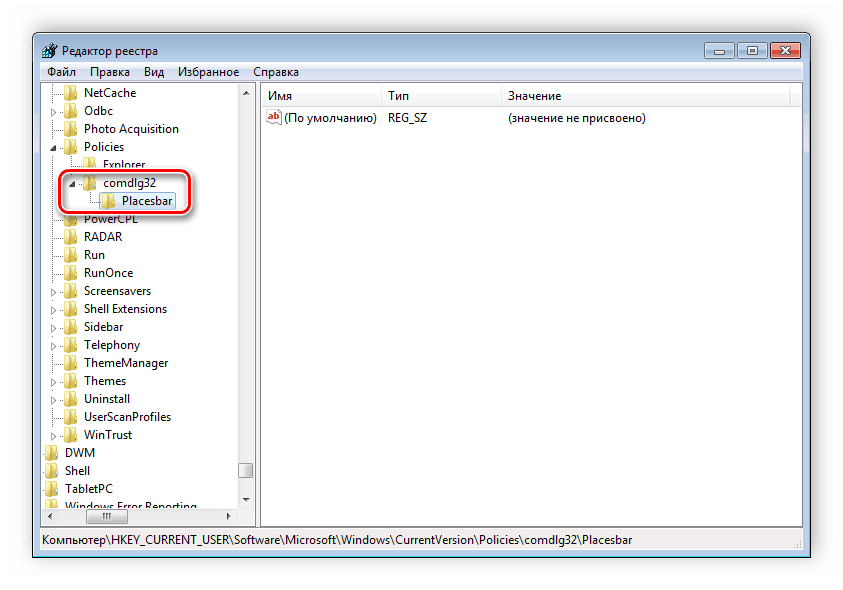

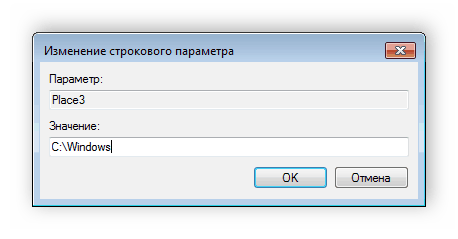
Слежение за завершением работы компьютера
Когда вы завершаете работу за компьютером, выключение системы происходит без показа дополнительных окон, что позволяет не быстрее выключить ПК. Но иногда требуется узнать почему происходит выключение или перезапуск системы. В этом поможет включение специального диалогового окна. Включается оно с помощью редактора или путем изменения реестра.
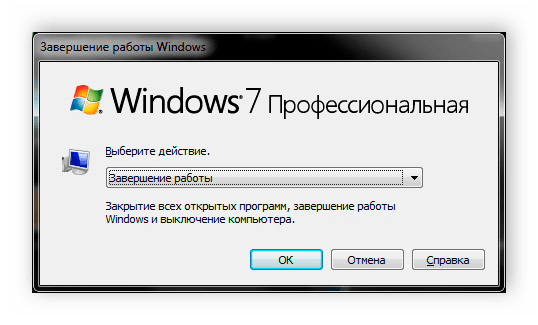

Данная функция включается и через реестр. Вам нужно совершить несколько простых действий:
Административные шаблоны в Windows 7: основы
“Административные шаблоны” или “Административные политики” в Windows 7 – это специально созданный файл, в котором находятся настройки реестра. Операционная система считывает эти настройки как при запуске, так и при входе пользователя.
Параметры “Административных шаблонов” находятся в Редакторе локальной групповой политики, и присутствую как в узле “Конфигурация компьютера“, так и в узле “Конфигурации пользователя“.
Так что же такое политика и как ими пользоваться
Рассмотри такое известное свойства рабочего стола Windows 7, как “Обои“. Вы можете поменять обои в любое время, так же и сменить заставку, тему. Все это пользовательские свойства. Политики, устанавливаемые администратором имеют более высокий приоритет, чем свойства пользователя. В системе приоритеты политик и свойств распределяются следующим образом:
Вывод прост: если применена политика, установлена администратором, то все попытки пользователя изменить свойства останутся без результата.
Еще одно большое преимущество “Административных шаблонов” – это изменение параметров конфигурации без редактора реестра (regedit). Не надо искать в реестре раздел, имя ключа или параметра. Достаточно войти в “Редактор локальной групповой политики” и изменить состояние нужной политики, тем более, что политика управляет окружением всех пользователей. Администратору достаточно изменить состояние политики, чтобы изменения были применены для всех пользователей.
Примечание: чтобы изменять параметры в “Редакторе локальной политики“, необходимо иметь права “Администратора“.
Запуск “Редактора локальной политики”
Чтобы открыть “Редактор локальной групповой политики” нажмите кнопку Пуск – Выполнить и введите команду gpedit.msc, и нажмите клавишу ОК. В открывшемся “Редакторе локальной групповой политики” видим “Административные шаблоны” присутствуют как в “Конфигурации компьютера“, так и в “Конфигурации пользователя“. Соответственно параметры “Конфигурации компьютера” находятся в разделе HKEY_LOCAL_MACHINE\Software\Policies, а параметры “Конфигурации пользователя” в разделе HKEY_CURRENT_USER\Software\Policies.Так же параметры могут быть и в разделе SOFTWARE\Microsoft\Windows\CurrentVersion\Policies. Доступ к этим параметрам имеют только администраторы.

Практическое применение политик
Вернемся к свойству экрана и посмотрим, как можно отключить этот параметр. Запускаем Редактор локальной групповой политики. В левой панели переходим в раздел Конфигурация пользователя – Административные шаблоны – Панель управления – Окно свойств экрана. В правой панели два раза кликаем мышкой на “Отключить окно свойств экрана в панели управления“. Как видим политика имеет три состояния:
Если выбрать состояние Включить, то при попытке открыть окно свойств экрана, появится сообщение, что выполнение этого действия запрещено.
Как видим “Административные шаблоны” достаточно мощный инструмент в управление компьютером, тем более, что в Windows 7 эти политики были значительно обновлены и расширены. Применение тех или иных политик требует определенной осторожности, достаточно посмотреть список политик, который находится в Административных шаблонах.
В этой небольшой статье мы затронули лишь малую часть возможностей Административных шаблонов. Более подробно узнать о Редакторе локальной групповой политики можно из справки, которая вызывается из меню редактора. В этой справке есть большой раздел по настройке Internet Explorer.
Редактор локальной групповой политики Windows для начинающих

В этой статье поговорим о еще одном инструменте администрирования Windows — редакторе локальной групповой политики. С его помощью вы можете настроить и определить значительное количество параметров своего компьютера, установить ограничения пользователей, запретить запускать или устанавливать программы, включить или отключить функции ОС и многое другое.
Отмечу, что редактор локальной групповой политики недоступен в Windows 7 Домашняя и Windows 8 (8.1) SL, которые предустановлены на многие компьютеры и ноутбуки (однако, можно установить Редактор локальной групповой политики и в домашней версии Windows). Вам потребуется версия начиная с Профессиональной.
Дополнительно на тему администрирования Windows
Как запустить редактор локальной групповой политики
Первый и один из самых быстрых способов запуска редактора локальной групповой политики — нажать клавиши Win + R на клавиатуре и ввести gpedit.msc — этот способ будет работать в Windows 8.1 и в Windows 7.
Также можно воспользоваться поиском — на начальном экране Windows 8 или в меню пуск, если вы используете предыдущую версию ОС.
Где и что находится в редакторе
Интерфейс редактора локальной групповой политики напоминает другие инструменты администрирования — та же структура папок в левой панели и основная часть программы, в которой можно получить информацию по выбранному разделу.

Слева настройки разделены на две части: Конфигурация компьютера (те параметры, которые задаются для системы в целом, вне зависимости от того, под каким пользователем был совершен вход) и Конфигурация пользователя (настройки, относящиеся к конкретным пользователям ОС).
Каждая из этих частей содержит следующие три раздела:
Примеры использования
Перейдем к использованию редактора локальной групповой политики. Я покажу несколько примеров, которые позволят увидеть, как именно производятся настройки.
Разрешение и запрет запуска программ
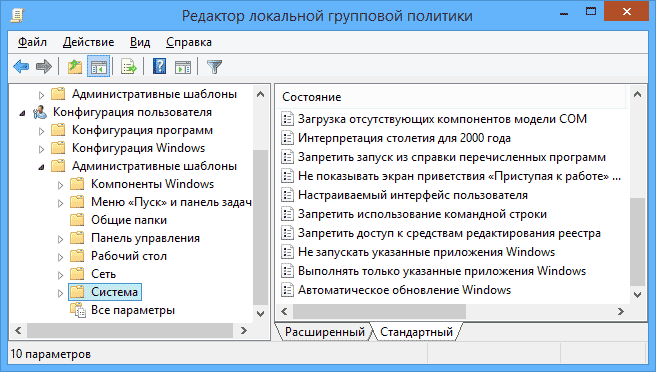
Если вы пройдете в раздел Конфигурация пользователя — Административные шаблоны — Система, то там вы обнаружите следующие интересные пункты:
Два последних параметра могут быть полезными даже обычному пользователю, далекому от системного администрирования. Кликните дважды по одному из них.
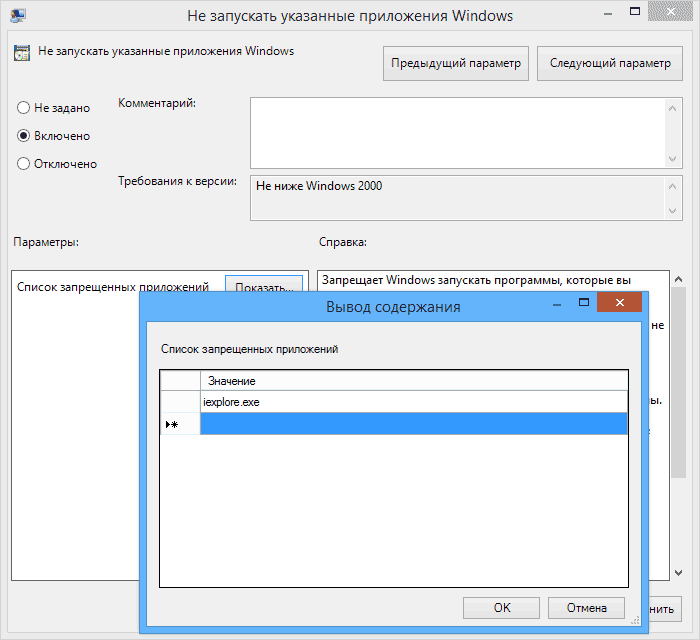
В появившемся окне установите «Включено» и нажмите по кнопке «Показать» около надписи «Список запрещенных приложений» или «Список разрешенных приложений», в зависимости от того, какой из параметров меняется.
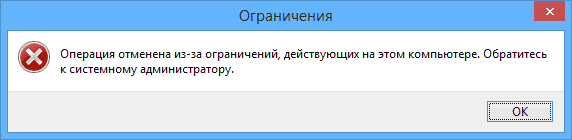
Укажите в строчках имена исполняемых файлов программ, запуск которых нужно разрешить или запретить и примените настройки. Теперь, при запуске программы, которая не разрешена, пользователь будет видеть следующее сообщение об ошибке «Операция отменена из-за ограничений, действующих на этом компьютере».
Изменение параметров контроля учетных записей UAC
В разделе Конфигурация компьютера — Конфигурация Windows — Параметры безопасности — Локальные политики — Параметры безопасности имеется несколько полезных настроек, одну из которых можно и рассмотреть.
Выберите параметр «Контроль учетных записей: поведение запроса на повышение прав для администратора» и дважды кликните по нему. Откроется окно с параметрами этой опции, где по умолчанию стоит «Запрос согласия для исполняемых файлов не из Windows» (Как раз поэтому, всякий раз, при запуске программы, которая хочет изменить что-то на компьютере, у вас запрашивают согласие).
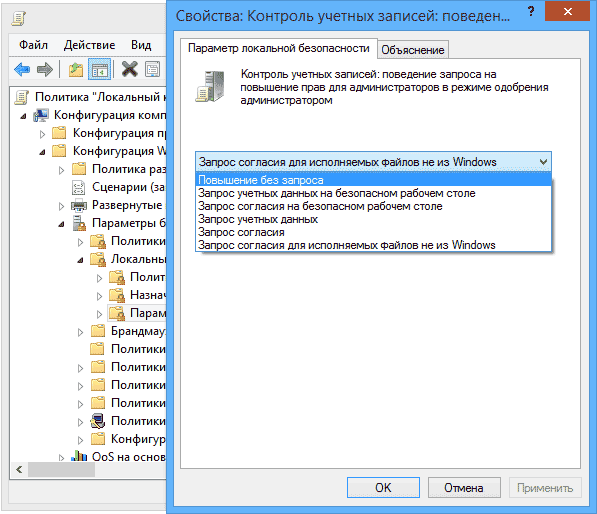
Вы можете вообще убрать подобные запросы, выбрав параметр «Повышение без запроса» (только этого лучше не делать, это опасно) или же, напротив, установить параметр «Запрос учетных данных на безопасном рабочем столе». В этом случае, при запуске программы, которая может внести изменения в системе (а также для установки программ) каждый раз потребуется вводить пароль учетной записи.
Сценарии загрузки, входа в систему и завершения работы
Еще одна вещь, которая может оказать полезной — скрипты загрузки и выключения, которые вы можете заставить выполняться с помощью редактора локальной групповой политики.
Это может пригодиться, например, для запуска раздачи Wi-Fi с ноутбука при включении компьютера (если вы реализовывали ее без сторонних программ, а создав Wi-Fi сеть Ad-Hoc) или выполнения операций резервного копирования при выключении компьютера.
В качестве скриптов можно использовать командные файлы .bat или же файлы сценариев PowerShell.

Сценарии загрузки и выключения находятся в Конфигурация компьютера — Конфигурация Windows — Сценарии.
Сценарии входа в систему и выхода — в аналогичном разделе в папке «Конфигурация пользователя».
Например, мне нужно создать сценарий, выполняемый при загрузке: я дважды кликаю по «Автозагрузка» в сценариях конфигурации компьютера, нажимаю «Добавить» и указываю имя файла .bat, который следует выполнить. Сам файл должен находится в папке C:\WINDOWS\System32\GroupPolicy\Machine\Scripts\Startup (этот путь можно увидеть по нажатию кнопки «Показать файлы»).
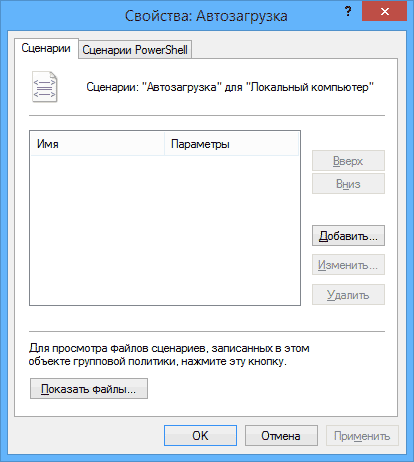
В случае, если сценарий требует ввода каких-то данных пользователем, то на время его исполнения дальнейшая загрузка Windows будет приостановлена, до завершения работы скрипта.
В заключение
Это лишь несколько простых примеров использования редактора локальной групповой политики, для того, чтобы показать, что такое вообще присутствует на вашем компьютере. Если вдруг захочется разобраться подробнее — в сети есть масса документации на тему.
А вдруг и это будет интересно:
03.03.2015 в 20:30
привет всем! у меня вопрос. а что если включил Выполнять только указанные приложения Windows? как его отключить если не заходит в gpedit или mmc или подобные команды? можно как то из livecd запускать какие-нибудь программки и отключить? спасибо!
04.03.2015 в 10:57
Здравствуйте. Да, можно. С LiveCD вы можете открыть файлы реестра установленной на компьютере Windows и убрать ограничения в нем. Инструкция ищется в Google по запросу Run Only Specified Programs in Windows using registry (будет инструкция по включению ограничения, но из нее легко понять, как его выключить).
25.05.2016 в 15:27
А как использовать «Редактор локальной групповой политики » применимо к конкретному пользователю? К примеру, я не хочу, чтоб ребенок из своего профиля мог зайти в «Панель управления».
26.05.2016 в 09:47
Конфигурация пользователя — Административные шаблоны — Панель управления — Запретить доступ к панели управления (включено).
Или HKEY_CURRENT_USER\ Software\ Microsoft\ Windows\ Current Version\ Policies\ Explorer, создаем значение DWORD32 с именем NoControlPanel и ставим значение 1.
Это для текущего пользователя.
Про gpedit для другого пользователя (на англ): goo.gl/QjDUkM
05.03.2017 в 21:06
Здравствуйте. У меня такая проблема — винда русская, а все настройки локальной политики безопасности на английском, немного не удобно как для меня. Существует ли какой то русик или просто где то надо поменять значение в реестре?
06.03.2017 в 09:35
Здравствуйте. По описанию похоже, что у вас либо нелицензионная система, сделанная автором сборки «русской», либо отдельно установленный языковой пакет. В данной ситуации сделать локальные политики на русском языке не получится (во всяком случае, мне способ не известен).
29.07.2017 в 08:36
Не может найти gpedit.msc нет такого файла в Windows 8.1….
30.07.2017 в 12:29
Его нет в версии «Домашняя» и «Для одного языка».
18.07.2018 в 13:33
И что теперь делать?
18.07.2018 в 13:43
можно установить, вот так: https://remontka.pro/cannot-find-gpedit-msc/ а можно не пользоваться редактором локальной групповой политики.
26.09.2018 в 13:19
Здравствуйте!
Есть ли такая возможность в вин7 проф.: с помощью административных шаблонов запретил запуск некоторых приложений виндовс. Есть ли возможность поставить пароль на изменение этих шаблонов? Чтоб другие не смогли снят запрет.
26.09.2018 в 13:36
Здравствуйте.
Да: Конфигурация пользователя — Административные шаблоны — Система — Не запускать указанные приложения Windows. Там устанавливаем «включено» и указываем конкретные приложения.
А пароль он по идее и так стоит — это пароль администратора. Т.е. если вам нужно, чтобы пользователь не менял, он не должен быть администратором (создать отдельного пользователя для работы).
21.01.2019 в 14:41
Такой вопрос: можно-ли с помощью Редактора локальной групповой политики ограничить видимость определенных файлов в локальной сети? Т.е. на фирме есть несколько компьютеров которые подключены по локальной сети. Есть мой ПК, назовем ПК Р, на моем ПК Р открыто доступ к некоторым папкам в которых много разных под папок с файлами разных расширений. Можно как-то или какой-то программой ограничить доступ к определенным типам файлов в этих папках?. Т. е. чтобы во всех папках, которые открыты для общего доступа, отображались только файлы с расширением *.jpeg и *.pdf ?
23.01.2019 в 13:09
Здравствуйте.
Мне неизвестен такой способ. Гугл тоже как-то ничего не подсказывает.
07.06.2019 в 23:11
Здравствуйте. Скажите пожалуйста, знаете ли вы как найти ключ реестра конкретной групповой политики? Да, можно гуглить его, но это далеко не всегда помогает. Нужно через powershell применить некоторую гпо, а ее путь в реестре неизвестен. Буду безумно благодарен за ответ, спасибо.
Настройка Меню «Пуск» и Панель задач через Редактор локальной групповой политики

Редактор локальной групповой политики является оснасткой консоли управления Microsoft (MMC) и используется для редактирования объектов локальной групповой политики (GPO). В Windows Server 2008 R2 и версиях Windows 7 Профессиональная, Максимальная и Корпоративная доступны редактор локальной групповой политики и оснастка «Результирующая политика».
Открытие редактора
Чтобы открыть редактор локальной групповой политики, нажмите кнопку Пуск, выберите Выполнить или нажмите клавиши Win + R , затем введите gpedit.msc
Откроется окно Редактор локальной групповой политики, состоящее из двух частей:
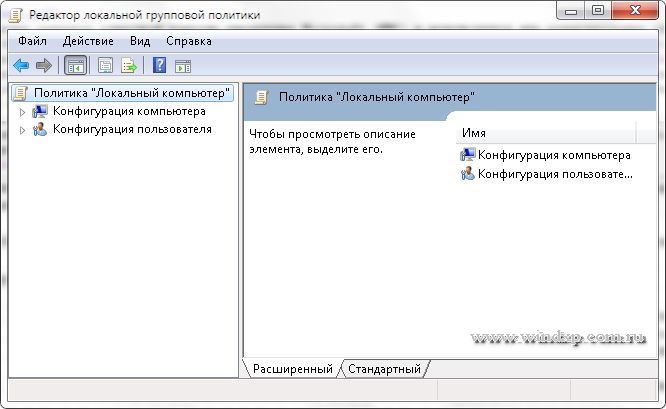
Примечание: Редактор локальной групповой политики не присутствует в следующих версиях Windows:
Настройка Меню «Пуск» и Панель задач
В окне редактора локальной групповой политики в разделе Конфигурация пользователя находим Административные шаблоны — Меню Пуск и Панель задач
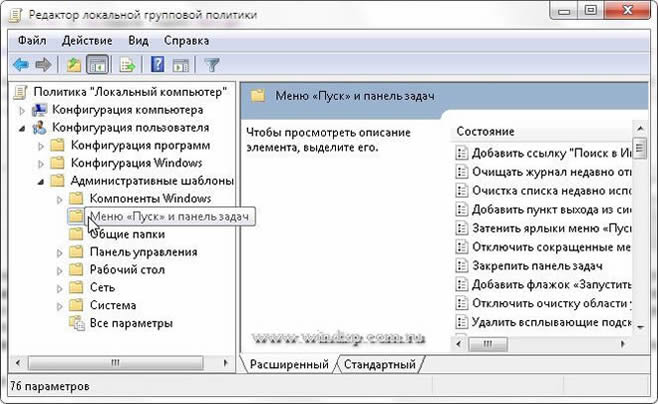
Административные шаблоны — это параметры политики на основе данных реестра, которые появляются в редакторе локальной групповой политики в узле «Административные шаблоны» как в узле конфигурации пользователя, так и в узле конфигурации компьютера. Иерархия создается, когда редактор локальной групповой политики считывает XML-файлы административных шаблонов (ADMX).
Редактирование параметров
Для редактирования параметров политики необходимо:
-
Для просмотра описания параметра политики щелкните его имя в столбце Параметр
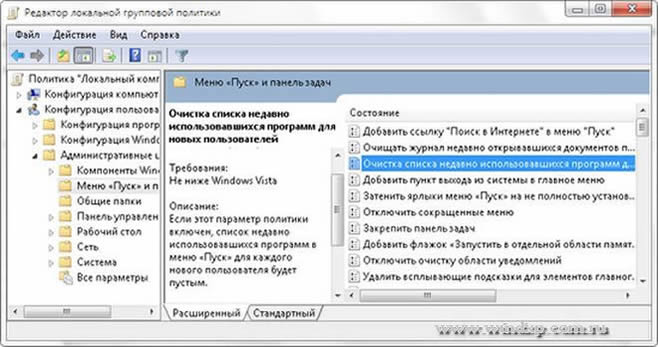
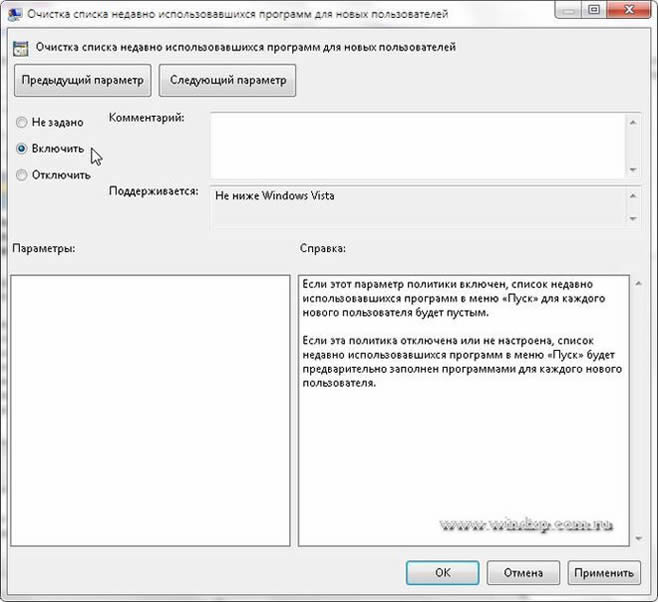
Для завершения данной процедуры необходимо иметь право «Редактирование параметров» для редактирования объекта групповой политики. По умолчанию члены группы безопасности «Администраторы домена«, «Администраторы предприятия» или «Создатели-владельцы групповой политики» имеют право «Редактирование параметров» для редактирования объекта групповой политики.
Рекомендации
Рекомендуется использовать Редактор локальной групповой политики для внесения изменений в реестр Windows, так как он предоставляет более простой и понятный интерфейс, что позволит избежать ошибок, которые могут привести компьютер в неработоспособное состояние.
Корпорация Майкрософт настоятельно рекомендует создать резервную копию системного реестра перед внесением в него какие-либо изменений, а также изменять только те параметры, назначение которых вам известно, или на которые вам указали