Управление пользователями в Windows
Учетная запись – это совокупность данных о пользователе, необходимая для его аутентификации и предоставления доступа к его личным данным и настройкам. Таким образом, учетная запись состоит из имени пользователя и пароля (либо иных способов аутентификации). Пароль зачастую зашифрован или хэширован. Учетная запись может хранить фотографию пользователя или иное изображение, учитывать давность различные статистические характеристики поведенияпользователя в системе.
Не редко за одним компьютером работают несколько пользователей. В Linux управление пользователями удобнее производить в командной строке. В группе семейств операционных систем Microsoft такая возможность так же присутствует, как и GUI (Graphical User Interface).
Управление учетными пользователями является одной из основных обязанностей системного администратора. Очень удобно объединять пользователей в группы, редактировать их права доступа в зависимости, например, от должности в компании. От этого напрямую зависит обеспечение безопасности информационной системы.
2 . Управление учетными записями через lusrmgr.msc
Сразу после установки Windows мы начинаем работу с правами Администратор. Данные права в ОС позволяют, например, создавать, изменять, удалять иные учетные записи, выполнять любые операции по настройке системы.
Для управления учетными записями используется оснастка lusrmgr.msc (рис. 1). Мы также можем открыть её, введя название в поле команды «Выполнить», либо же во внутрисистемный поиск.
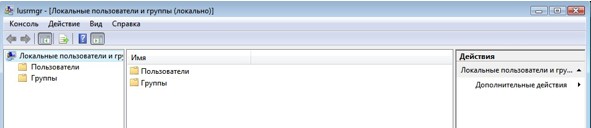
Рис. 1. Окно lusrmgr.msc
Для того, чтобы создать учетную запись, нужно сделать следующее:
- Перейти в папку «Пользователи» (рис. 2).
- В строке меню выбираем «Действие», затем «Новый пользователь».
- Обязательно заполняем поле «Пользователь», остальное при необходимости (рис. 3).
Рис. 2. Пользователи в ОС

Рис. 3. Создание пользователя
Группа пользователей — это совокупность учетных записей пользователей, которые имеют одинаковые права и разрешения безопасности. Учетная запись пользователя должна быть членом хотя бы одной группы пользователей.
Разные пользователи имеют разные потребности, администратор может распределить нужные разрешения и запреты. Если у нас много пользователей, то удобно распределить права не индивидуально, а по группам пользователей. В Windows есть несколько встроенных групп: Администраторы (Administrators), Пользователи (Users), Опытные пользователи (Power Users), Операторы архива (Backup Operators), Гости (Guests), Пользователи удаленного рабочего стола, DHCP Administrators, DHCP Users и WINS Users. Мы также можем создать свою группу. Для этого:
- Переходим в папку «Группы» (рис. 4).
- В строке меню выбираем «Действие», затем «Создать группу».
- Обязательно заполняем поле «Имя группы», остальное при необходимости (рис. 5.1 — 5.2).
Рис. 4. Список всех групп

Рис. 5.1. Создание группы
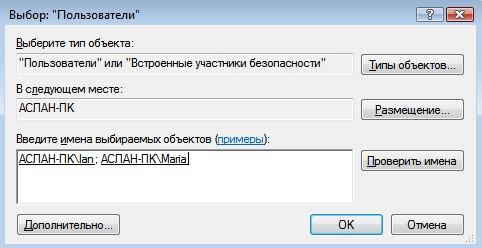
Рис. 5.2. Добавление пользователей в группу
Просмотреть, к каким группам принадлежит пользователь можно в папке «Пользователи», нажав правой кнопкой мыши на пользователя, затем выбрав «Свойства», «Членство в группах». Если мы перейдем во вкладку «Общие», то сможем управлять паролем пользователя, а также, при необходимости, отключить учетную запись (рис. 6).
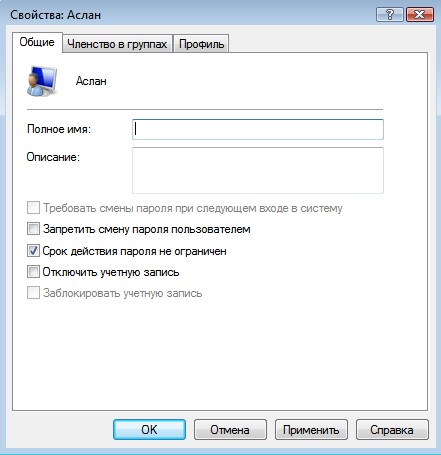
Рис. 6. Управление во вкладке «Общие»
Администратор также может задавать ограничения по времени действия пароля, для этого необходимо воспользоваться оснасткой gpedit.msc. Далее перейти в «Конфигурация компьютера», «Конфигурация Windows», «Параметры безопасности», «Политика учетных записей», «Политика паролей» (рис. 7).
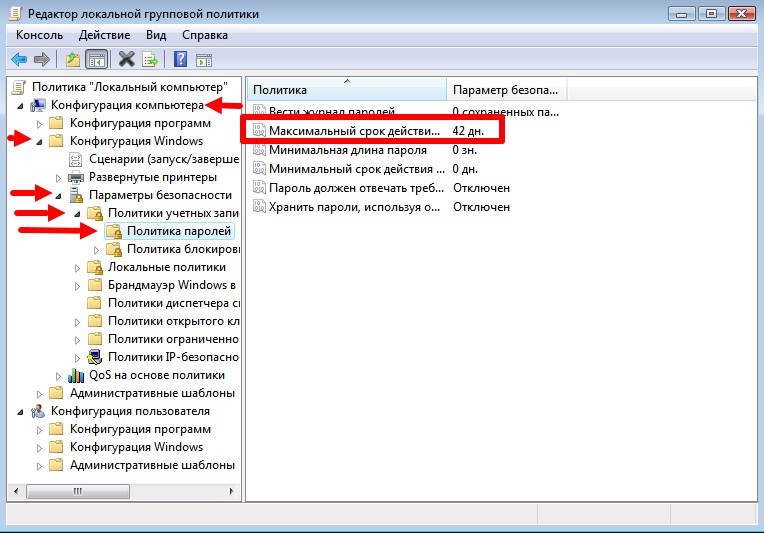
Рис. 7. Изменение времени действия пароля
3 . Управление учетными записями через cmd
Как и говорилось ранее, управление учетными записями мы можем производить через командную строку. Для начала мы пропишем команду whoami и whoami /user (рис. 8). Первая отображает сведения о текущем пользователе, вторая дополнительно показывает SID (security identifier). SID — это структура данных переменной длины, которая идентифицирует учетную запись пользователя, группы, домена или компьютера. Последние 4 цифры указывают на относительный идентификатор безопасности объекта (RID). 3 набора цифр перед RID это как раз и есть SID.
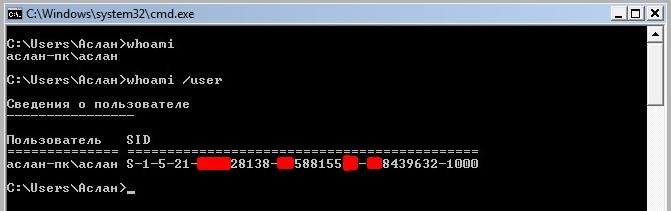
Рис. 8. whoami и whoami /user
Для дальнейшего управления учетными записями нам понадобиться команда net user. С помощью неё мы сможем:
- добавить учетную запись (net user NAME PASSWORD /ADD) (рис. 9.1);
- добавить пароль учетной записи (net user NAME PASSWORD) (рис. 9.4);
- переименовать учетную запись (wmic useraccount where name=’NAME’ rename ‘NEWNAME’) (рис. 9.2);
- просмотреть информацию об учетной записи (net user NAME) (рис. 9.3);
- изменить пароль учетной записи (net user NAME NEW_PASSWORD);
- отключить учетную запись (net user NAME /active:no);
- удалить учетную запись (net user NAME /delete) (рис. 9.5).
Рис. 9.1. Добавление учетной записи
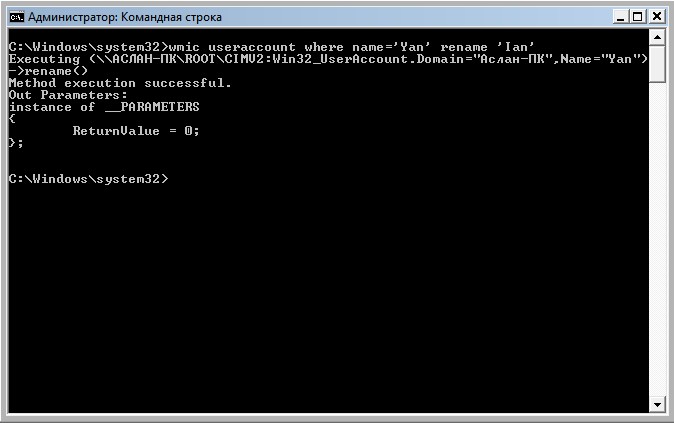
Рис. 9.2. Добавление учетной записи
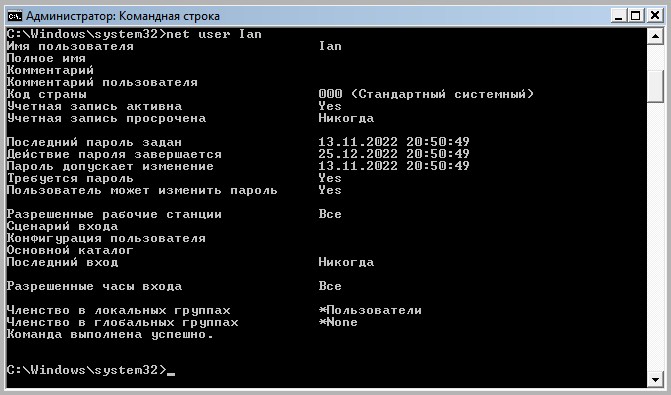
Рис. 9.3. Добавление учетной записи
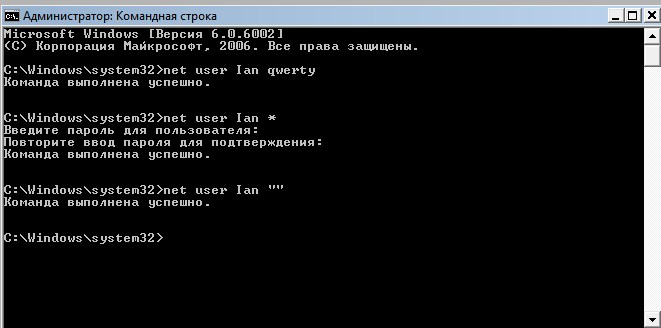
Рис. 9.4. Добавление пароля к учетной записи
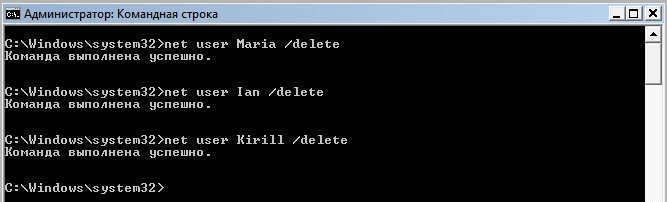
Рис. 9.5. Удаление учетной записи
Для работы с группами необходимо использовать команду net localgroup. Например, с помощью неё мы можем:
- вывести список всех локальных групп (net localgroup);
- добавить локальную группу (net localgroup GROUPNAME /add);
- добавить учетные записи существующих пользователей в группу (net localgroup GROUPNAME USERNAME1 USERNAME2 /add /domain);
- вывести список пользователей локальной группы (net localgroup GROUPNAME).
4 . Заключение
Таким образом, ознакомившись с основами управления пользователями в операционной системе Windows можно сделать следующие выводы:
Создание учетной записи, изменение пароля учетной записи и многие другие действия можно выполнять как через различные оснастки, так и через командную строку. Во втором случае мы можем использовать, например, команду net user. Также и с изменениями групп, они тоже могут выполняться двумя вышеописанными способами.
Для обеспечения информационной безопасности необходимо сортировать их учетные записи по группам, где можно вводить ограничения их прав (например, просмотр определенных папок).
Долганов Ян Львович
Студент по направлению “Прикладная информатика”
Мои научные интересы относятся к области администрирования ОС и различных языков программирования.
© 2023 Me. This work is licensed under CC BY NC ND 4.0
Published with Wowchemy — the free, open source website builder that empowers creators.
Tutorial Windows User Account Management
Tutorial Windows User Account Management. Managing who has access to your server, and what type of access that person is an important part of server administration . It assumes your Windows Server is on a Workstation and not a part of an Active Directory domain. The process for resetting an Active Directory user account is different and out of scope for this article. This article will address multiple areas relating to user accounts on the Windows operating system.
To determine if your server is on a workstation , or an Active Directory domain , launch PowerShell and run the following command:
The output of the above command will be as follows:
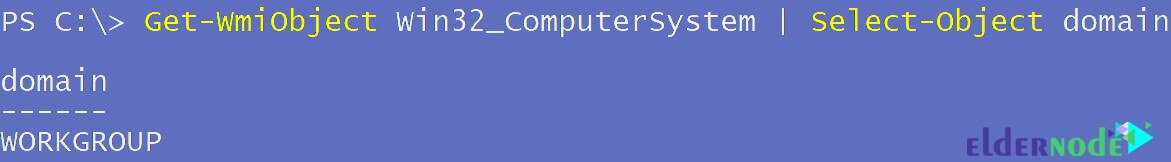
Table of Contents
Computer Management Tool
You will use the Computer Management tool to create and manage Windows accounts .
Note: We will perform all of our user management from this tool.
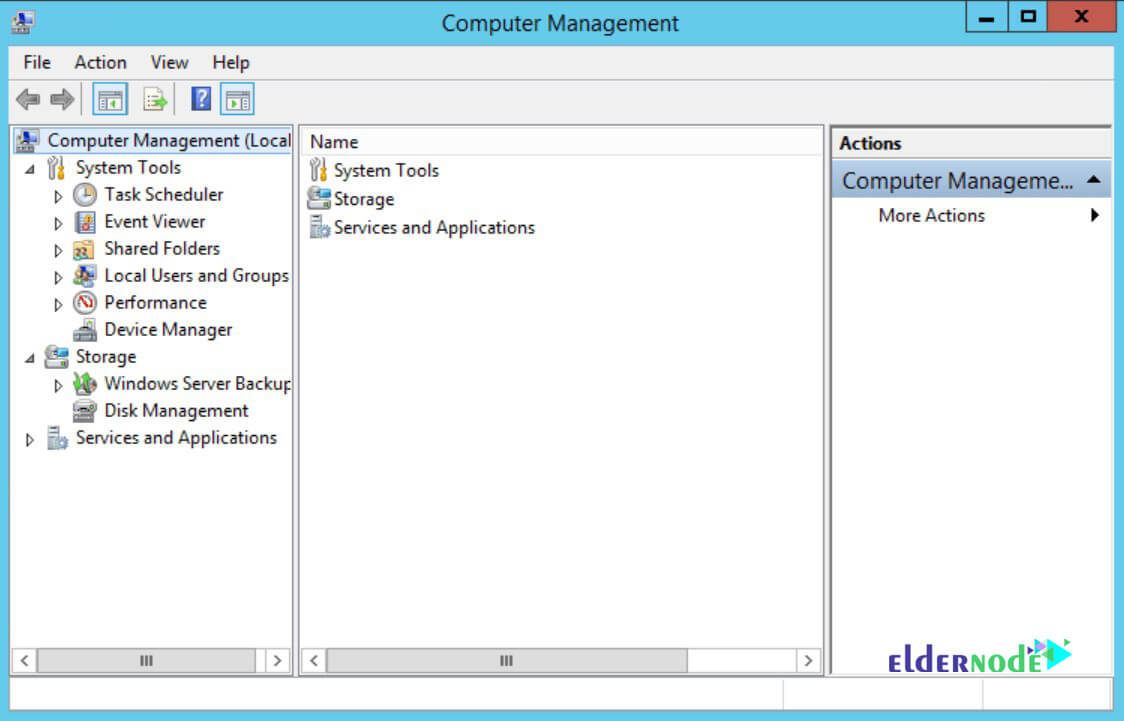
To open the Computer Management tool, in a command prompt, or in a PowerShell console, type the following and then press enter :
You can also right-click the start button and select Computer Management .
You’ll see a tool comparable to the following:
How to Create Accounts
While using the Computer Management tool, expand Local Users and Groups and click the Users folder.
You can now view all the existing user accounts on the server on the right-hand pane.
To create a new user , perform the following steps:
1. Select More Actions under the Actions pane on the right.
2. select New User .
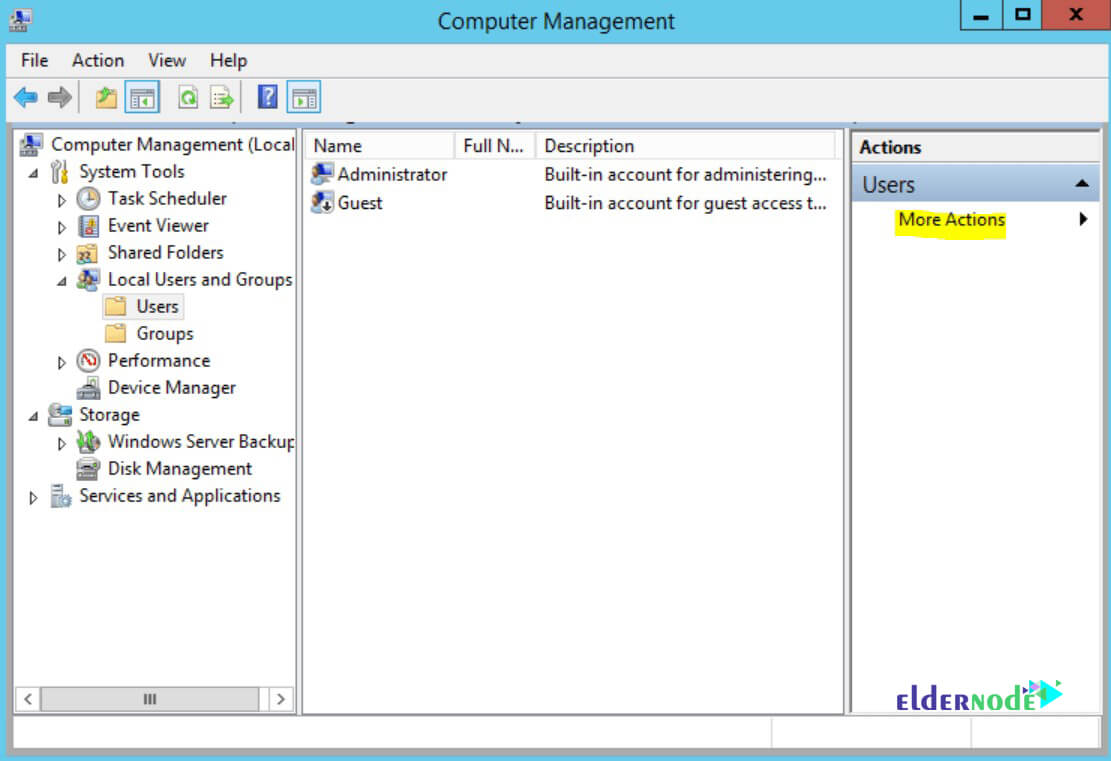
The New User window will pop up where you can fill out the following information:
- – User Name: (Required)
- – Full Name: (Optional descriptor)
- – Description: (Optional descriptor)
- – Password: (Optional)
The following options are available upon creating a new user account:
A) You can select the following option if creating an account for someone other than yourself:
The user must change the password upon login.
B) The following option is optional and is used for special occasions:
The user cannot change the password.
C) The following option is commonly used for service accounts:
Password never expires.
D) The following option is optional and is used for special occasions:
The account is disabled.
When you are ready to go, hit create and your new user account should show up.
How to Reset Password for User Accounts
This is an easy task within the Windows Management tool. You can do the following to reset your password for an account:
1. In Windows Management expand Local Users and Groups and click the Users container.
2. Locate the user account you want to edit in the middle pane, and right-click the account .
3. Select Set Password .
4. Read the notice pop up , and select Proceed .
5. Set the password and hit OK .
Password Requirements
The password requirements are customizable on your server, but the default values are below for reference:
– Be at least six characters in length.
– Contain characters from three of the following four categories:
– English uppercase characters (A through Z)
– English lowercase characters (a through z)
– Base 10 digits (0 through 9)
– Non-alphabetic characters (for example, !, $, #, %)
– Not contain the user’s account name or parts of the user’s full name that exceed two consecutive characters.
– Complexity requirements are enforced when passwords are changed or created.
How to Add Users to Groups
Groups allow you to manage permissions and the right assignments for multiple users at a time.
There are many system groups created by default when you install windows. Assigning users to these system groups gives specific rights to users such as Backup Operator .
If you would like a user to have remote desktop privileges, but not be an administrator, you assign them to the Remote Desktop Users group.
Assigning a user to the Administrators group, by default gives the account Remote Desktop Users privileges.
To assign a user account to a local group perform the following steps:
1. In Windows Management expand Local Users and Groups .
2. Click the Groups container.
3. Locate the group you want to add the user to, right-click it and select Add to Group .
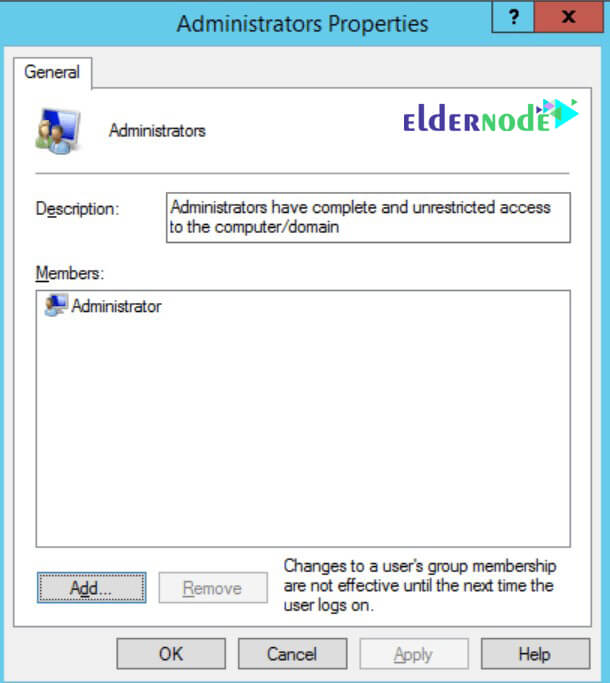
4. In the new window, you will see the current members of the group.
5. Select Add at the bottom.
6. A new window will pop up Select Users .
7. Enter the account name to add, and hit check names .
8. Hit OK to add the account to the group.
How to Create Groups
To create a new group in Windows Management execute the following:
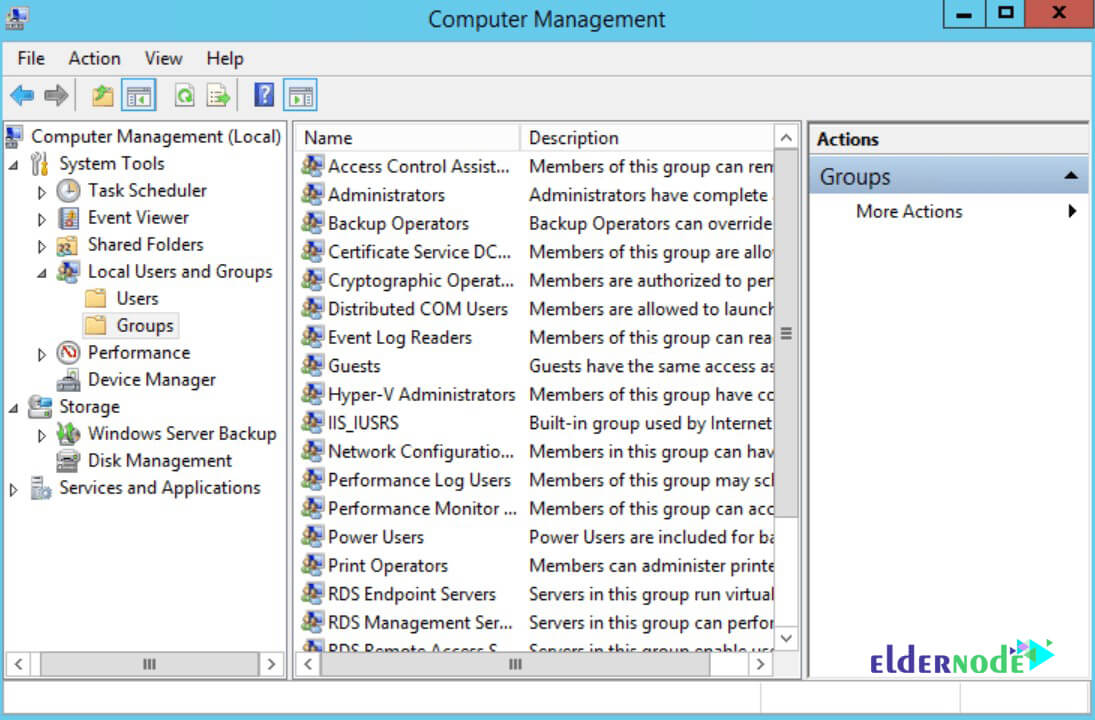
1. In Windows Management expand Local Users and Groups .
2. Click the Groups container.
3. Select More Actions under the Actions pane on the right.
4. Select New Group . The New Group window will pop up.
5. Assign a group name.
Note: The description is optional.
6. You can add accounts to the group upon creation by clicking add .
7. Select Create .
Tutorial Windows User Account Management.
How to Delete and Disable Accounts
When users no longer require access to your server, you might want to revoke their access by deleting or disabling their accounts.
Typically, you will want to disable accounts for a short period before deleting them. This allows you to recover from issues that might arise from removing an account. To disable an account in the Windows Management tool perform the following steps:
1. In Windows Management expand Local Users and Groups .
2. Click the Users container.
3. Locate the user account you want to edit in the middle pane, and right-click the account.
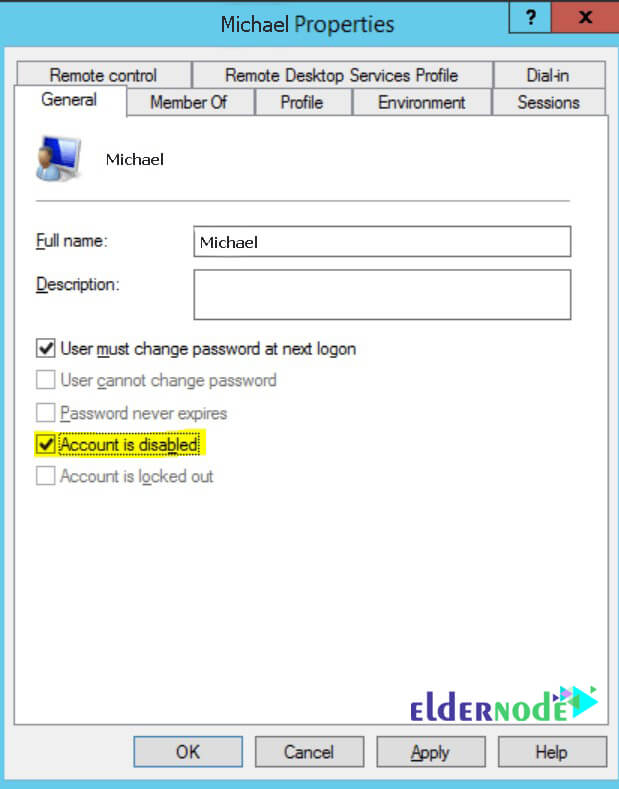
4. Select properties to expose the account properties window.
5. Under the General tab, select the Account is disabled box and hit OK .
To delete an account in the Windows Management tool perform the following steps:
1. In Windows Management expand Local Users and Groups .
2. Click the Users container.
3. Locate the user account you want to edit in the middle pane, and right-click the account.
4. Select Delete .
5. Read the notice and select Yes when ready.
Dear user, we hope you would enjoy this tutorial, you can ask questions about this training in the comments section, or to solve other problems in the field of Eldernode training, refer to the Ask page section and raise your problem in it as soon as possible. Make time for other users and experts to answer your questions.
Windows User Account Management
Managing who has access to your server, and what type of access that person is an important part of server administration. This article will address multiple areas relating to user accounts on the Windows operating system. It assumes your Windows Server is on a “Workstation” and not a part of an Active Directory domain. The process for resetting an Active Directory user account is different and out of scope for this article.
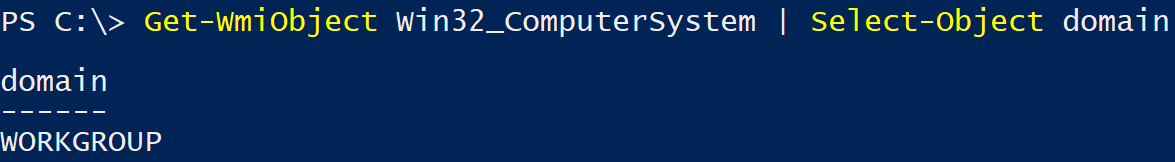
To determine if your server is on a workstation, or an Active Directory domain, launch PowerShell and run the following command.
Get-WmiObject Win32_ComputerSystem | Select-Object domain
The output looks similar to this:
Jump to a Specific Topic
Computer Management Tool
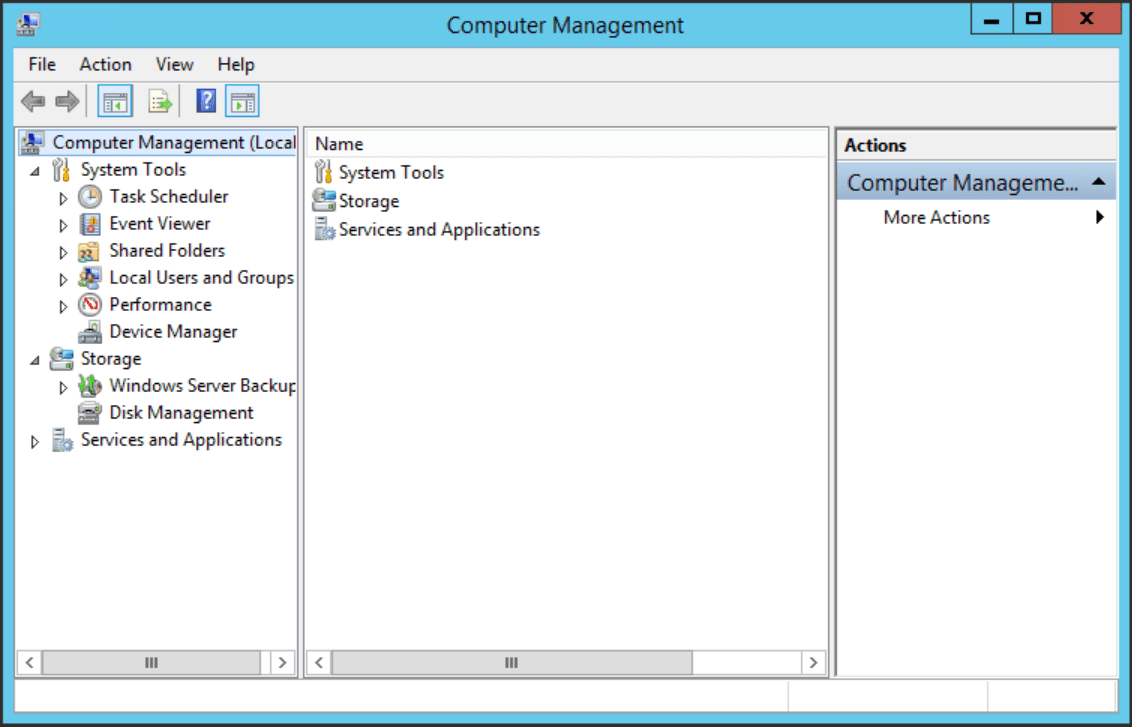
You will use the “Computer Management” tool to create and manage Windows accounts. We will perform all of our user management from this tool.
To open the Computer Management tool, in a command prompt, or in a PowerShell console, type the following.
- compmgmt.msc
- Press Enter
Alternatively, you can right-click the start button and select “Computer Management”. You’ll see a tool comparable to the following.
Creating Accounts
While using the Computer Management tool, expand “ Local Users and Groups ” and click the “ Users ” folder. You can now view all the existing user accounts on the server on the right-hand pane.
To create a new user, perform the following steps.
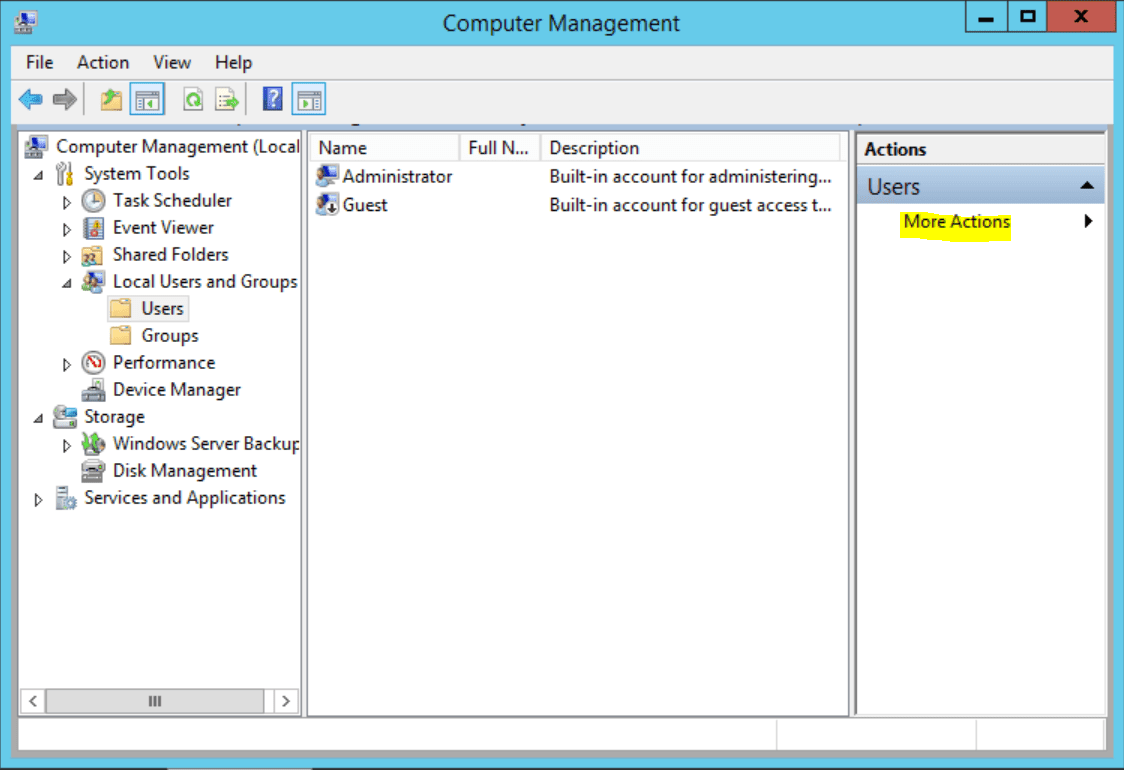
- Select “ More Actions ” under the “ Actions ” pane on the right, and then select “ New User ”.
The “ New User ” window will pop up where you can fill out the following information.
- User Name: (Required)
- Full Name: (Optional descriptor)
- Description: (Optional descriptor)
- Password: (Optional)
The following options are available upon creating a new user account.
- The user must change the password upon login. (Select this if creating an account for someone other than yourself)
- The user cannot change the password. (Optional. For specific use cases)
- Password never expires. (Typically used for service accounts)
- The account is disabled. (Optional. For specific use cases)
When you are ready to go, hit create and your new user account should show up.
Resetting Password for User Accounts
You may need to reset a password for a user account for multiple reasons. This is an easy task within the “Windows Management” tool.
To reset an account password, perform the following steps:
- In Windows Management expand “Local Users and Groups” and click the “Users” container.
- Locate the user account you want to edit in the middle pane, and right-click the account.
- Select “Set Password”
- Read the notice pop up, and select Proceed.
- Set the password and hit OK.
The password requirements are customizable on your server, but the default values are below for reference.
- Not contain the user’s account name or parts of the user’s full name that exceed two consecutive characters
- Be at least six characters in length
- Contain characters from three of the following four categories:
- English uppercase characters (A through Z)
- English lowercase characters (a through z)
- Base 10 digits (0 through 9)
- Non-alphabetic characters (for example, !, $, #, %)
- Complexity requirements are enforced when passwords are changed or created.
Please note, when resetting the password for the administrator account, be sure to also update your Liquid Web Manage panel to continue receiving Heroic Support.
Adding Users to Groups
Groups allow you to manage permissions and right assignments for multiple users at a time. There are many system groups created by default when you install windows. Assigning users to these system groups gives specific rights to users such as “Backup Operator”. If you would like a user to have remote desktop privileges, but not be an administrator, you assign them to the “Remote Desktop Users” group. Assigning a user to the “Administrators” group, by default gives the account “Remote Desktop Users” privileges.
To assign a user account to a local group perform the following steps.
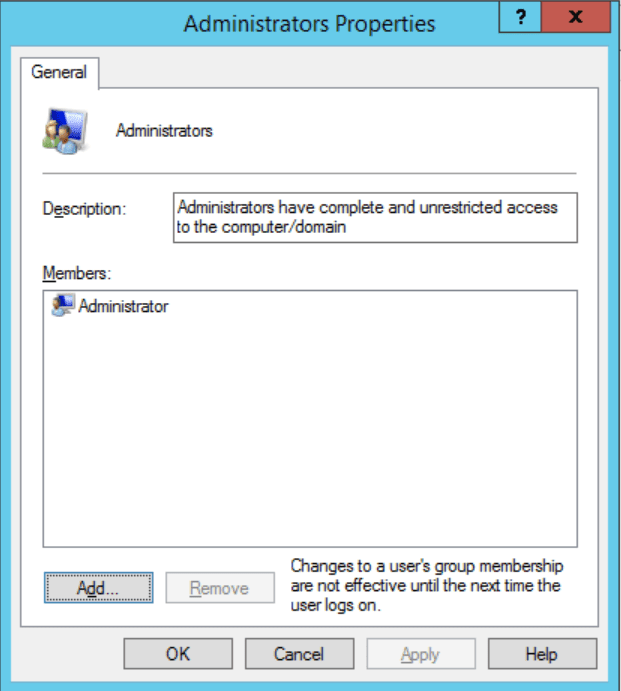
- In Windows Management expand “ Local Users and Groups ” and click the “ Groups ” container.
- Locate the group you want to add the user to, right click it and select “ Add to Group ”
- In the new window, you will see the current members of the group. Select “ Add ” at the bottom.
- A new window will pop up “ Select Users ”.
- Enter the account name to add, and hit check names.
- Hit OK to add the account to the group.
Creating Groups
Occasionally, we might need to create custom groups. Typical use cases are for assigning folder or file level permissions.
To create a new group in Windows Management execute the following.
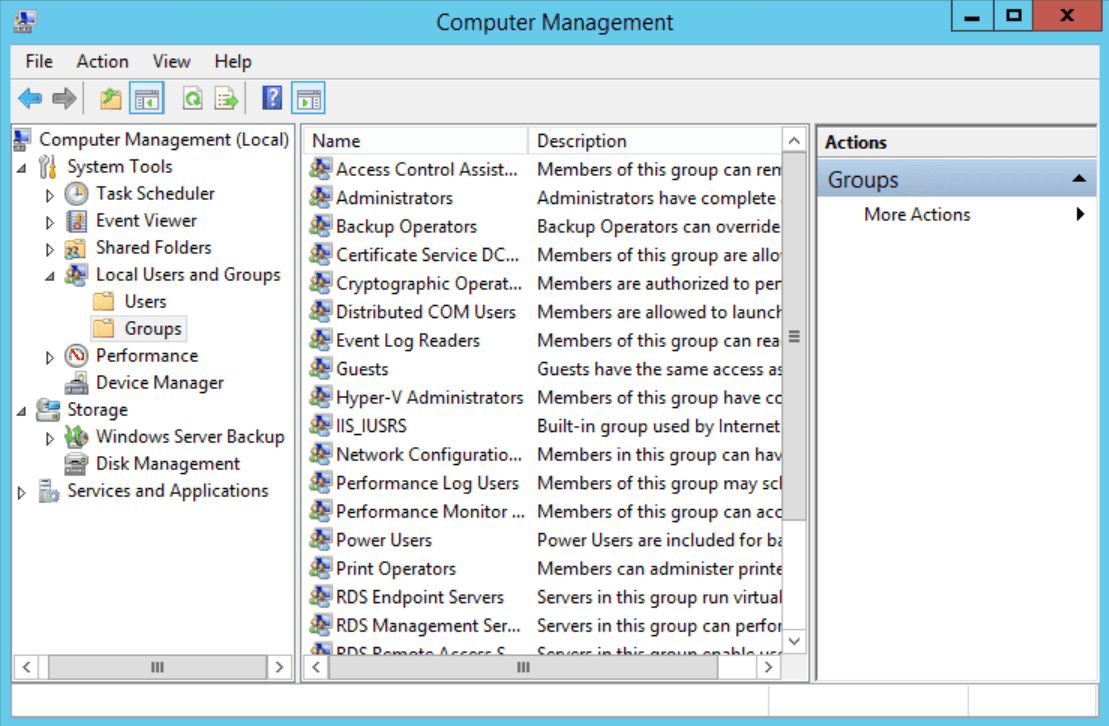
- In Windows Management expand “ Local Users and Groups ” and click the “ Groups ” container.
- Select “ More Actions ” under the “ Actions ” pane on the right, and then select “ New Group ”.
- The “ New Group ” window will pop up.
- Assign a group name.
- The description is optional.
- If you like, you can add accounts to the group upon creation by clicking “ add ”.
- Select Create .
Your new group should now be available to assign members.
Deleting and Disabling Accounts
When users no longer require access to your server, you might want to revoke their access by deleting or disabling their account. Typically, you will want to disable accounts for a short period before deleting them. This allows you to recover from issues that might arise from removing an account.
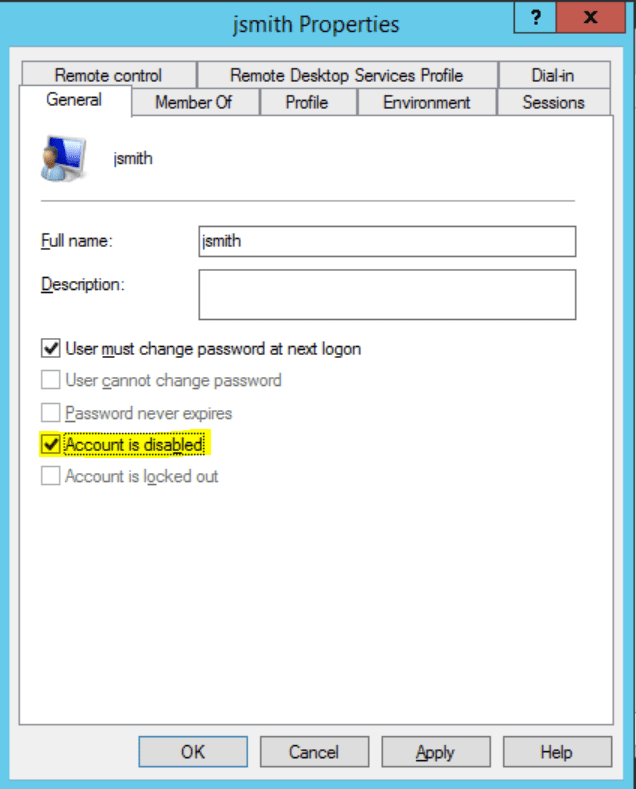
To disable an account in “Windows Management” tool perform the following steps.
- In Windows Management expand “ Local Users and Groups ” and click the “ Users ” container.
- Locate the user account you want to edit in the middle pane, and right-click the account.
- Select properties to expose the account properties window.
- Under the “ General ” tab, select the “ Account is disabled ” box and hit OK.
To delete an account in “Windows Management” tool perform the following steps.
- In Windows Management expand “ Local Users and Groups ” and click the “ Users ” container.
- Locate the user account you want to edit in the middle pane, and right-click the account.
- Select “ Delete ”
- Read the notice and select “ Yes ” when ready.
Our Support Teams are filled with talented admins with intimate knowledge of multiple web hosting technologies, especially those discussed in this article. If you are Fully Managed VPS customer and you are uncomfortable with performing the outlined steps, we are a phone call, chat or ticket away from assisting you with this process.
UAC что это такое и как удалить
UAC, он же User Account Control, это стандартный инструмент Windows, который есть во всех свежих версиях операционной системы. Данный инструмент является компонентом безопасности, благодаря которому контролируются учётные записи. На этой странице мы подробно рассказали, что это за инструмент, и как его удалить или отключить.

Что такое инструмент UAC
Понять, что такое UAC, проще всего по переводу полного названия – User Account Control, это значит «Контроль учётных записей».
Именно УАК или КУЗ выдает сообщение о том, что программа или процесс пытаются внести изменения в работу ОС или жесткий диск, когда это происходит, например:

Существует 4 варианта запросов:
- Операционная система требует разрешения на продолжение операции. В этом случае разрешение требуется ПО или процессу, который может внести критические изменения в работу ОС. Если вы увидели такое оповещение, то проверьте имя программы, а также разработчика – и разрешите или запретите продолжение работы.
- Сторонняя программа требует разрешения на продолжение работы. В этом случае разрешение требуется программе, которая не является компонентом Windows, но при этом ПО имеет и действительную цифровую подпись, содержащую ее имя и издателя. Благодаря такой подписи вы можете легко и быстро убедиться в надежности данного ПО.
- Неопознанная программа пытается получить доступ к этому компьютеру. Все программы, у которых нет действительной цифровой подпись, являются неопознанными, такими же являются и утилиты, чья подпись не подтверждена. Отсутствие подписи – это не приговор, например, многие игры, скаченные через Торрент, не имеют никакой подписи, однако могут быть нормальными. Тем не менее, уделите внимание такому оповещению больше, чем для ПО с действительной подписью. В случае, если вы сомневаетесь в надежности, то перед продолжением процесса, его будет неплохо проверить антивирусом.
- Программа была заблокирована. Это самая серьезная ситуация в работе UAC, в этом случае ПО было заблокировано согласно актуальной политике настройки инструмента. Чтобы разблокировать ПО нужно дополнительное действие – его может сделать только администратор Windows. Если вы столкнулись с такой ситуацией, и это не объясняется настройками, то рекомендуем отказаться от продолжения операции, так как высок риск возникновения проблем.
User Account Control запрашивает у вас дополнительное разрешение на продолжение процесса. Если вы устали от таких вопросов и полностью доверяете всем производителям и процессам, то вы можете отключить UAC.
Однако, мы рекомендуем не удалять инструмент полностью, так как он отвечает за безопасность вашего компьютера или ноутбука, и без него защита ПК не будет комплексной, поэтому без видимых на то причин, деактивировать инструмент не стоит ни в коем случае. Мы рекомендуем настроить работу службы так, чтобы она не была надоедливой – но при этом всё же работала и защищала ваш компьютер.
Настройка инструмента UAC
Существует 4 основных состояния, в которых служба может работать:
- Постоянные уведомления – самый активный режим, в этом случае окно оповещения появляется поверх всех окон, и реагирует как на программы, так и на процессы. Без вашей реакции невозможно продолжить работу.
- Уведомления о действии программ – в этом режиме вы будете получать меньше оповещений, так как они будут приходить только от программ. Если вы самостоятельно вносите изменения, то оповещения не будет.
- Предупреждения только об изменениях в критических файлах – данный вариант является «программой минимум» для всех, так как оповещает об изменениях или о попытке внести изменения в критически важные системные файлы.
- Отсутствие уведомлений – отключение работы. Этот режим не рекомендуется, так как вы перестанете контролировать ситуацию со внесением изменений в работу вашего компьютера.
Всё это настраивается по клику на «Настройка выдачи таких уведомлений» в окошке, которое оповещает вас:
Также это можно настроить в «Конфигурация системы» через Панель управления, в разделе Сервис:

Здесь вам нужно найти параметр «Настройка контроля учётных записей», в этом же разделе производится и отключение службы. Далее перед вами откроется визуальный интерфейс, где вы должны передвинуть ползунок:

Обратите внимание, что это н просто настройка уведомлений, это настройка работы всего сервиса – то есть, если вы отключите уведомления, то вместе с этим отключится и защита. Поэтому, не отключайте уведомления, если вы не хотите остаться без надежного инструмента, который блокирует нежелательные процессы и предотвращает критические проблемы.
Вы можете открыть это окно настроек вызвав команду UserAccountControlSettings.exe через интерфейс Выполнить. Для этого используйте комбинацию горячих клавиш WIN+R, а далее введите UserAccountControlSettings.exe и нажмите кнопку Enter. В результате у вас откроется тоже самое окно настроек.
Как отключить UAC на Windows
Если даже самый минимальный режим работы, когда оповещения приходят только о самых важных и критических проблемах, вам не подходит и вы хотите отключить службу, то ваш порядок действий должен быть следующим:
- Кликните по кнопку Пуск и в строке «Начать» выберите команду msconfig.
- В открывшемся окне перейдите на другую вкладку – Сервис.
- Далее найдите в списке команду «Отключить контроль учетных записей», выберите эту команду одним кликом левой кнопки мыши.
- Кликните на кнопке «Запуск».
- Перезагрузите ваш ПК, после этого инструмент UAC будет отключен.
В будущем, чтобы включить инструмент обратно, вам будет достаточно на той же вкладке «Сервис» через msconfig выбрать противоположную команду – «Включить контроль учетных записей» и как и ранее кликнуть по кнопке Запуск, после чего опять перезагрузить компьютер – всё, работа службы будет восстановлена.
Альтернативные варианты отключения User Account Control
Есть и альтернативный вариант, как отлючить UAC на Windows – через Панель управления. Данный способ будет многим удобнее, если вы работаете на Windows 7. Всё просто, повторите следующие действия:
- Зайдите в Панель управления;
- Зайдите в настройки Учётных записей;
- Найдите пункт «Изменения параметров контроля учётных записей»:

- И далее вы вновь окажетесь в том же разделе настройки, что описан выше. Здесь вы можете выбрать как необходимые параметры безопасности, так и отключить службу полностью.
Второй альтернативный вариант – с использованием командной строки. В этом случае вам вовсе не придётся взаимодействовать с визуальным интерфейсом, достаточно использовать командную строку для отключения User Account Control. Вызовите CMD и скопируйте следующую команду:
Если вы хотите полностью отключить работу UAC, то добавьте в конце 0 /f. Далее нажмите Enter и перезагрузите систему. Чтобы восстановить работу службы, нужно задать тот же код, но в конце добавить d 1 /f.
Если у вас остались вопросы по отключению UAC на Windows, то рекомендуем следующий ролик:
В этом ролике подробно разобрали момент не только самого отключения, но и настройки службы. Мы настоятельно рекомендуем использовать именно минимальные настройки – в этом случае система не будет вас постоянно отвлекать сообщениями, но у вас останется минимально допустимый уровень защищённости. Если же вы принимаете все риски на себя, то можете смело деактивировать инструмент – но в этом случае используйте полноценные антивирусные решения.
Всех, у кого возникли комментарии или вопросы, ждём под статьей в разделе комментарии – мы будем рады обсудить вместе с вами ваши проблемы и мысли. Пишите обо всех трудностях, в том числе, если наша инструкция неполная – добавляйте свой личный опыт.