Remove Trojan:Win32/Mamson.A!ml

Trojan:Win32/Mamson.A!ml is a malicious threat that may cause damage to the computer. It can perform many actions on the computer such as steal data and track your sessions.
Windows Defender may have scanned this malware from your system and typically it could remove it with ease as well. But if it was unable to remove the virus, you may follow the given procedure below.
A trojan virus typically spread in the same way that most computer viruses do. Trojan:Win32/Mamson.A!ml can infiltrate a computer system in several methods, but the following are the most typical ones:
Spam email attachments: It is the most common and widely used strategy. It deceives the intended recipient into downloading malicious software that is attached to the attackers’ email. The files are either bundled together or disguised as documents, movies, and voicemails in the attachments.
Drive-by Download: It occurs when a person visits an infected website that has been injected with a malicious script that causes a random piece of software to be downloaded. Hackers can then use these flaws to obtain unauthorized access to targets’ systems once they’ve been clicked.
Torrent files: It is used by millions of pirates all over the world to obtain pirated movies and records, as well as cracked versions of premium software. If you’re downloading from a torrent site, it’s worth checking the file extension because it’s usual to find that a pirated movie or music is contaminated with a virus if it’s in the.exe format. Moreover, torrent files should be scanned for malware after download.
On the off chance that the built-in Windows security cannot remove Trojan:Win32/Mamson.A!ml. You may utilize Malwarebytes Anti-Malware to handle the removal of the threat.
The procedure below will assist you in removing Trojan:Win32/Mamson.A!ml as well as any computer dangers lurking in the system.
Use Malwarebytes to Remove Trojan:Win32/Mamson.A!ml
This program is one of the most effective anti-malware programs available. They have some of the greatest threat detection software, ensuring that any unwanted threats on your computer are eliminated Windows Defender cannot remove the threat, you can utilize this antivirus program to complete the task. Furthermore, even if Trojan:Win32/Mamson.A!ml is completely removed from the computer, we recommend that you run a complete scan just in case.
- Visit the antivirus website or click the button above to download the most up-to-date version of the software that best suits your requirements.

- Follow the software installation instructions until they are completed.
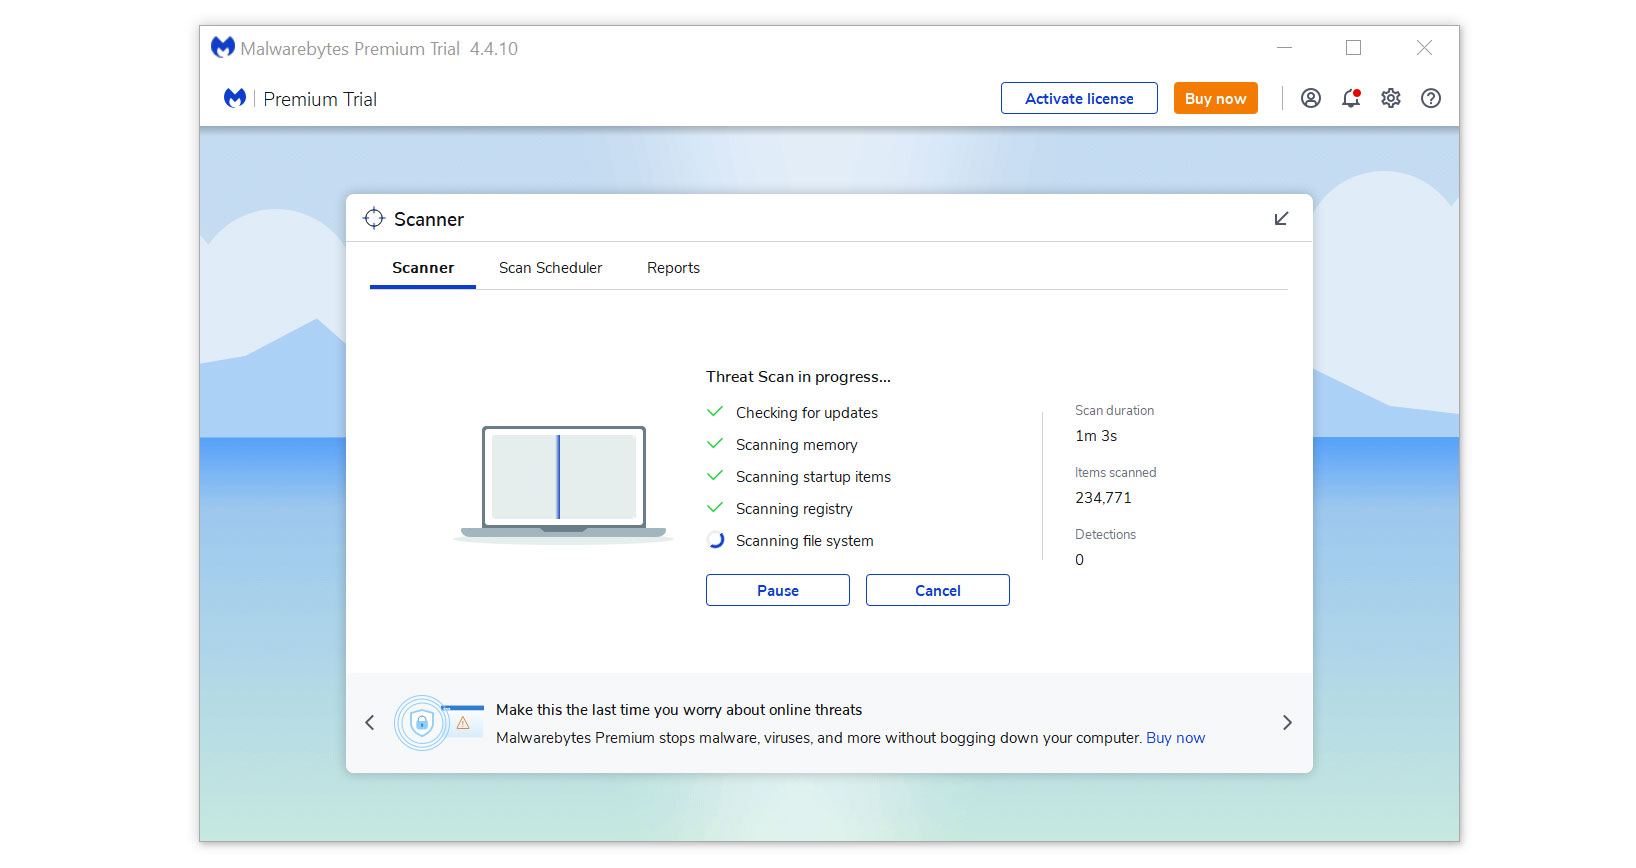
- Run a complete malware scan on the machine and wait for it to finish.
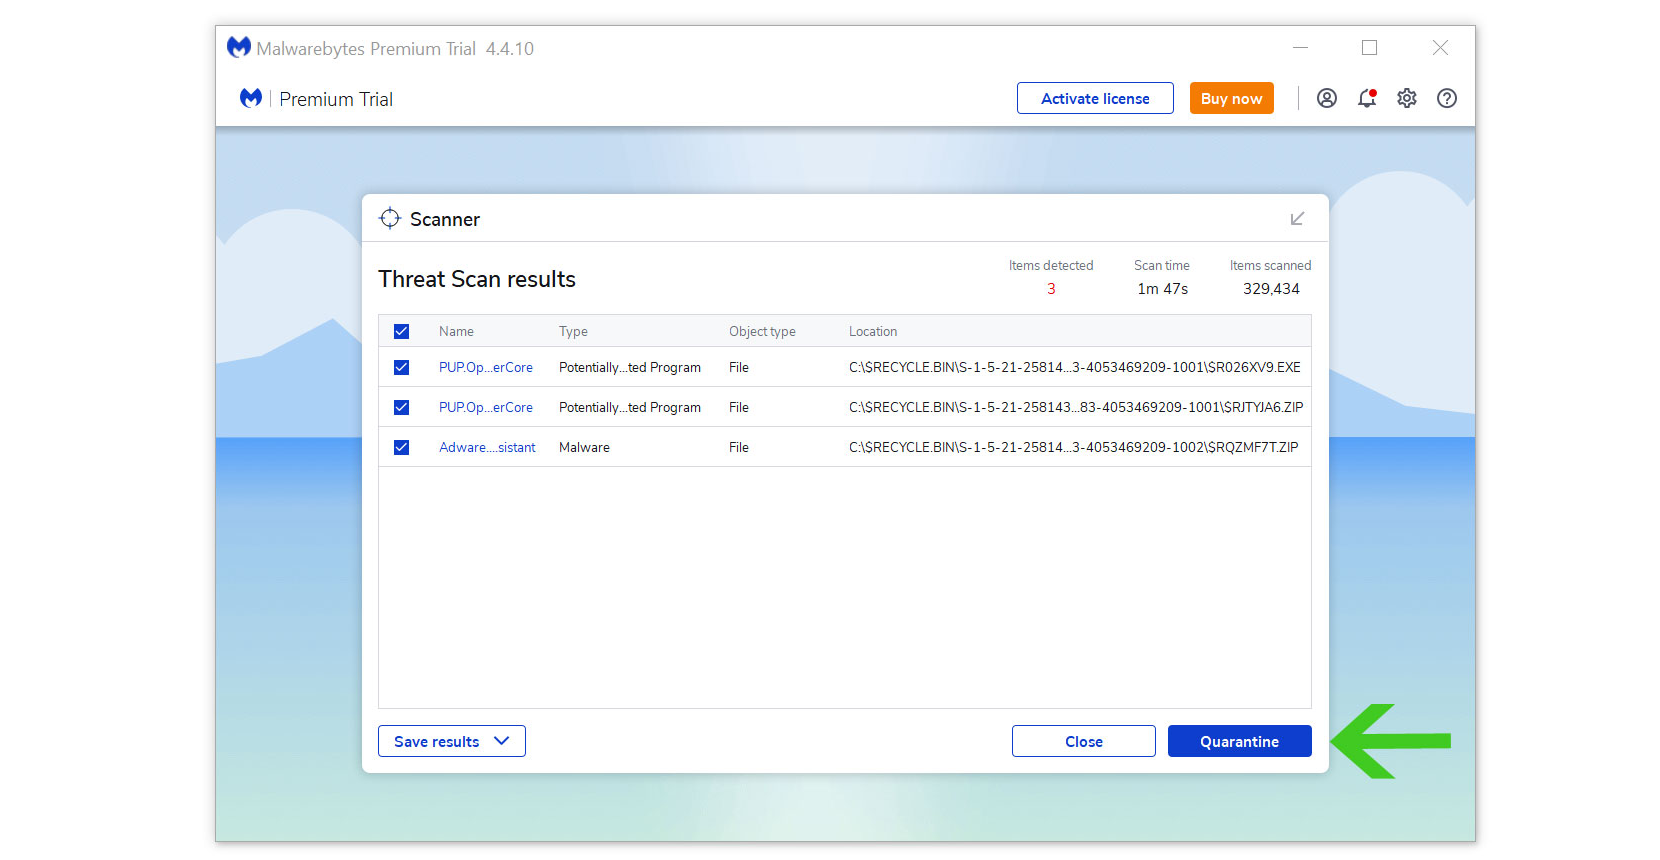
- All the detected threats found on the computer will be shown on the screen and clicking the «quarantine» button to remove them.
How to remove Mamson Trojan from PC?

 The name of this type of malware is a reference to a widely known tale about Trojan Horse, that was used by Greeks to get in the city of Troy and win the war. Like a dummy horse that was made for trojans as a present, Mamson trojan virus is dispersed like something legit, or, at least, effective. Malicious apps are hiding inside of the Mamson trojan virus, like Greeks inside of a big wooden dummy of a horse. 1
Trojan viruses are among the leading malware kinds by its injection rate for quite a long time. And now, during the pandemic, when malware got tremendously active, trojan viruses raised their activity, too. You can see a lot of messages on various websites, where users are whining about the Mamson trojan virus in their computer systems, as well as requesting assisting with Mamson trojan virus clearing.
Trojan Mamson is a kind of virus that infiltrates into your PC, and after that performs a wide range of destructive features. These features depend upon a sort of Mamson trojan: it may function as a downloader for additional malware or as a launcher for another harmful program which is downloaded in addition to the Mamson trojan. Over the last two years, trojans are also distributed via email add-ons, and most of cases used for phishing or ransomware injection.
Mamson 2 also known as
| Elastic | malicious (high confidence) |
| MicroWorld-eScan | Trojan.GenericKD.45039489 |
| FireEye | Generic.mg.e70096fbd9c1e8be |
| ALYac | Trojan.GenericKD.45039489 |
| Cylance | Unsafe |
| Sangfor | Malware |
| K7AntiVirus | Trojan ( 00574cd31 ) |
| BitDefender | Trojan.GenericKD.45039489 |
| K7GW | Trojan ( 00574cd31 ) |
| Cyren | W32/MSIL_Kryptik.CLB.gen!Eldorado |
| Symantec | Trojan.Gen.2 |
| Avast | Win32:DangerousSig [Trj] |
| Kaspersky | HEUR:Backdoor.MSIL.NanoBot.gen |
| Alibaba | Backdoor:MSIL/NanoBot.05727390 |
| ViRobot | Trojan.Win32.Z.Genkryptik.2777712 |
| Ad-Aware | Trojan.GenericKD.45039489 |
| Emsisoft | Trojan.GenericKD.45039489 (B) |
| Comodo | Malware@#3nkii8kv8k8pd |
| DrWeb | Trojan.DownLoader36.28760 |
| TrendMicro | Backdoor.MSIL.NANOCORE.USMANLH20 |
| McAfee-GW-Edition | PWS-FCSR!E70096FBD9C1 |
| Sophos | Mal/Generic-S |
| SentinelOne | Static AI – Malicious PE |
| Webroot | W32.Trojan.Gen |
| Kingsoft | Win32.Hack.Undef.(kcloud) |
| Microsoft | Trojan:Win32/Mamson.A!ac |
| Gridinsoft | Trojan.Win32.Kryptik.oa |
| Arcabit | Trojan.Generic.D2AF3F81 |
| ZoneAlarm | HEUR:Backdoor.MSIL.NanoBot.gen |
| GData | Trojan.GenericKD.45039489 |
| Cynet | Malicious (score: 100) |
| AhnLab-V3 | PUP/Win32.Agent.C4264992 |
| McAfee | PWS-FCSR!E70096FBD9C1 |
| Malwarebytes | Trojan.Crypt.MSIL.Generic |
| Panda | Trj/CI.A |
| ESET-NOD32 | a variant of MSIL/GenKryptik.EYML |
| TrendMicro-HouseCall | Backdoor.MSIL.NANOCORE.USMANLH20 |
| Yandex | Trojan.GenKryptik!2JS2+BBQsjQ |
| MAX | malware (ai score=82) |
| Fortinet | MSIL/GenKryptik.EYML!tr |
| BitDefenderTheta | Gen:NN.ZemsilCO.34700.PkX@a8WiBZj |
| AVG | Win32:DangerousSig [Trj] |
| Cybereason | malicious.8172da |
| Paloalto | generic.ml |
| Qihoo-360 | Generic/Backdoor.BO.5c9 |
What are the symptoms of Mamson trojan?
- Presents an Authenticode digital signature;
- Network activity detected but not expressed in API logs;
The common symptom of the Mamson trojan virus is a steady appearance of various malware – adware, browser hijackers, et cetera. Because of the activity of these harmful programs, your system becomes really sluggish: malware absorbs big amounts of RAM and CPU capabilities.
Another visible impact of the Mamson trojan virus presence is unknown processes showed in task manager. Frequently, these processes might try to simulate system processes, however, you can understand that they are not legit by looking at the genesis of these tasks. Pseudo system applications and Mamson trojan’s processes are always specified as a user’s processes, not as a system’s.
How to remove Mamson trojan virus?
- Download and install Loaris Trojan Remover.
- Open Loaris and perform a “Standard scan“.
- “Move to quarantine” all items.
- Open “Tools” tab – Press “Reset Browser Settings“.
- Approve the reset pressing “Yes” button in the appeared window.
- Restart your computer.
To eliminate Mamson trojan and also be sure that all additional malware, downloaded with the help of this trojan, will certainly be removed, too, I’d suggest you to use Loaris Trojan Remover.
 Mamson trojan virus is incredibly hard to erase manually. Its paths are incredibly tough to track, and the modifications implemented by the Mamson trojan are concealed deeply inside of the system. So, the possibility that you will make your system 100% clean of trojans is pretty low. And don’t ignore malware that has been downloaded and install with the help of the Mamson trojan virus. I assume these arguments suffice to assure that removing the trojan virus by hand is an awful strategy.
Mamson removal guide
To detect and eliminate all malware on your personal computer using Loaris Trojan Remover, it’s better to make use of Standard or Full scan. Removable scan, as well as Custom, will scan only specified folders, so these checks are not able to provide the full information.

You can spectate the detects till the scan process goes. However, to perform any actions against detected malicious programs, you need to wait until the process is over, or to interrupt the scan.

To designate the specific action for each detected viruses, choose the arrow in front of the name of detected malicious items. By default, all malware will be sent to quarantine.

How to remove Mamson Trojan?

Name: Mamson
Description: Trojan Mamson is a kind of virus that infiltrates into your computer, and after that performs different destructive functions. These features depend upon a type of Mamson trojan: it can act as a downloader for many other malware or as a launcher for another destructive program which is downloaded in addition to the Mamson trojan. During the last two years, trojans are also dispersed via e-mail attachments, and most of situations utilized for phishing or ransomware infiltration.
Что такое Win32/uwamson.a!ml и как его удалить
Удалите подозрительные записи реестра, чтобы удалить вирус
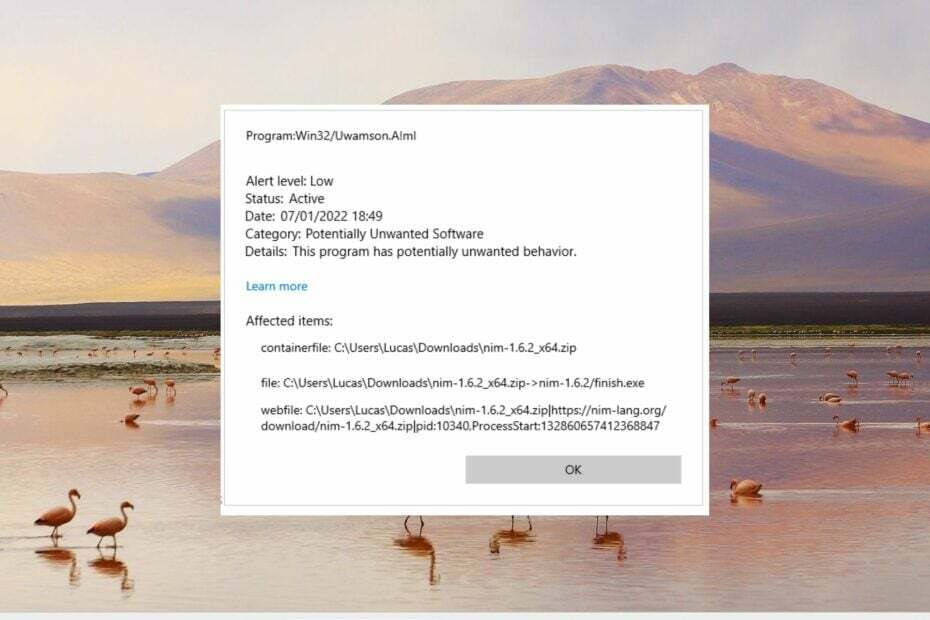
- Win32/uwamson.a!ml — это опасный компьютерный троян, запрограммированный на повреждение компьютерной системы и доступ к личной информации пользователя.
- Вредоносная программа собирает конфиденциальную информацию, такую как учетные данные для входа в систему, платежные реквизиты и личные файлы, и отправляет ее злоумышленнику.
- Сканирование вашего ПК антивирусом и удаление подозрительных записей поможет удалить вредоносное ПО.
Икс УСТАНОВИТЕ, НАЖИМАЯ НА СКАЧАТЬ ФАЙЛ
Чтобы исправить системные проблемы ПК с Windows, вам понадобится специальный инструмент. Fortect — это инструмент, который не просто очищает ваш компьютер, но имеет репозиторий с несколькими миллионами системных файлов Windows, хранящихся в их исходной версии. Когда на вашем ПК возникает проблема, Fortect исправит ее за вас, заменив поврежденные файлы свежими версиями. Чтобы устранить текущую проблему с ПК, выполните следующие действия:
- Загрузите Fortect и установите его. на вашем ПК.
- Fortect был скачан пользователем 0 читателей в этом месяце.
Win32/uwamson. A!ml — очень опасная компьютерная вредоносная программа, которая не только наносит вред компьютерной системе, но и затрагивает лично пользователя. Киберпреступники проникают на ваш компьютер с помощью вируса и незаметно осуществляют незаконные и мошеннические действия.
В этом руководстве мы расскажем все о Win32/Uwamson. A!ml и эффективные способы избавиться от него.
Что такое Win32/Uwamson. А!мл?
Win32/uwamson. A!ml — неприятный компьютерный троян, способный уничтожить ваши важные данные или передать вашу личную информацию злоумышленникам. Вредоносное ПО разработано с целью зарабатывания денег всеми возможными незаконными способами.
Вирус обычно проникает в систему, где программы загружаются из ненадежных источников и неавторизованных электронных писем.
Злой Win32/uwamson. A!ml удается долгое время оставаться скрытым, и его обнаруживают только после того, как уже нанесен серьезный ущерб.
Вирус записывает личные данные, такие как пароли, номера кредитных карт, IP-адреса и нажатия клавиш на зараженной машине, чтобы злоумышленники могли получать деньги.
Как удалить win32/uwamson. A!ml с вашего компьютера?
Прежде чем внедрять перечисленные ниже сложные решения, следует попробовать эти обходные пути и посмотреть, помогут ли они.
- Откатите любой недавно установленный Центр обновления Windows .
- Просканируйте свой компьютер на наличие вредоносных программ, используя Защитник Windows или сторонний антивирус.
- Найдите разные экземпляры win32/uwamson. A!ml на вашем диске и удалите их.
Совет эксперта:
СПОНСОР
Некоторые проблемы с ПК трудно решить, особенно когда речь идет об отсутствующих или поврежденных системных файлах и репозиториях вашей Windows.
Обязательно используйте специальный инструмент, например Защитить , который просканирует и заменит ваши поврежденные файлы их свежими версиями из своего репозитория.
Если эти методы не помогли удалить win32/uwamson. A!ml с вашего ПК с Windows, попробуйте следующие методы.
1. Загрузите компьютер в безопасном режиме
- Удерживайте кнопку питания в течение нескольких секунд, чтобы выключить компьютер с Windows.
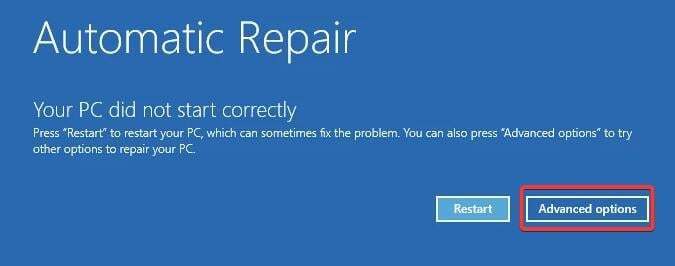
- Нажмите кнопку еще раз, чтобы включить устройство, и снова выключите его, как только появится логотип Windows. Повторяйте этот шаг до тех пор, пока Автоматический ремонт отображается экран.
- Ударь Расширенные настройки кнопку, чтобы запустить процесс автоматического восстановления.
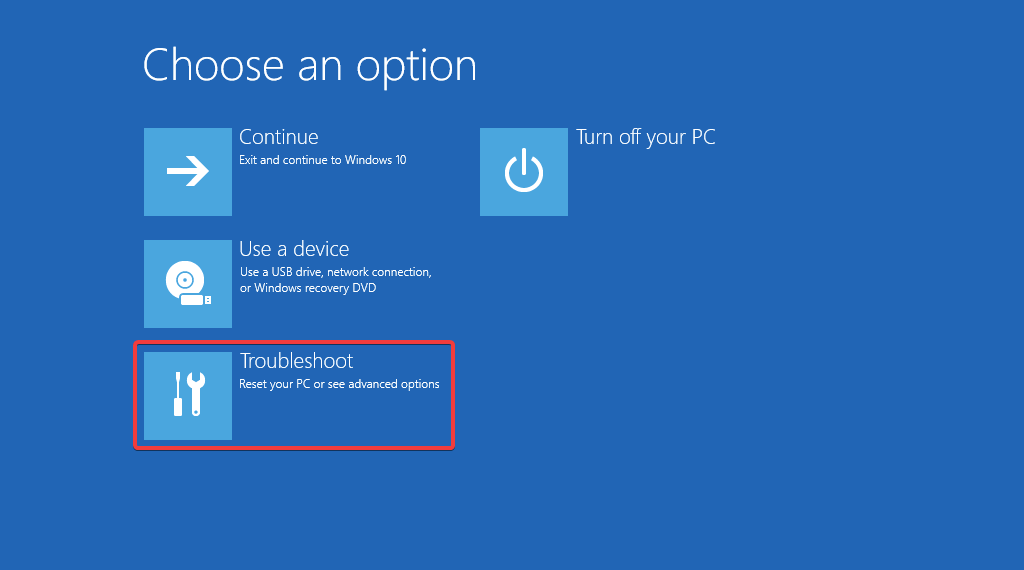
- Далее выберите Устранение неполадок вариант из следующего окна.
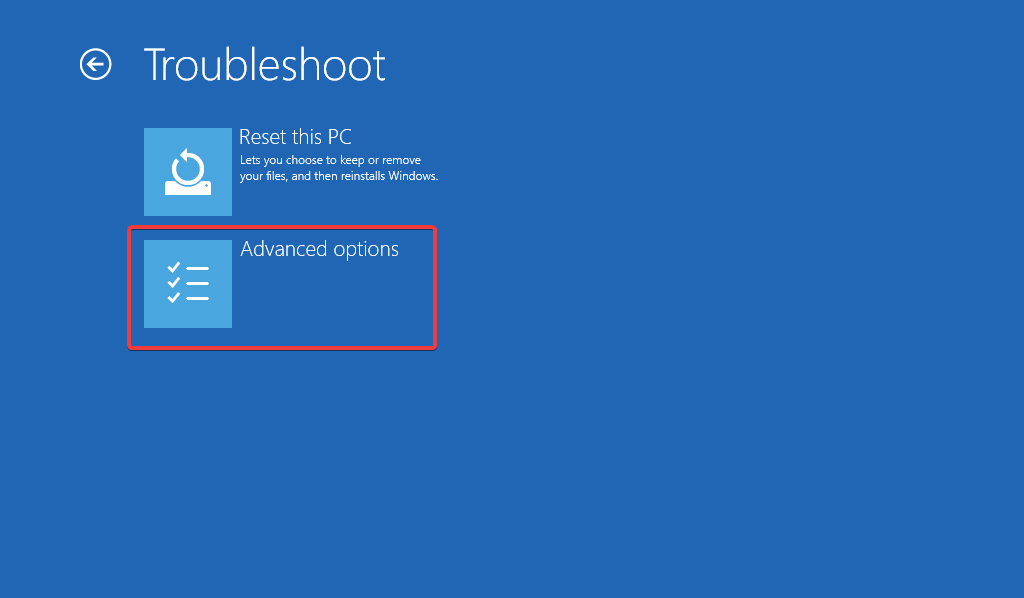
- Далее выберите Расширенные настройки.
- Нажмите Параметры запуска из Расширенные настройки окно.
- Появится список вариантов безопасного режима. нажмите F5 ключ для включения Безопасный режим с поддержкой сети.
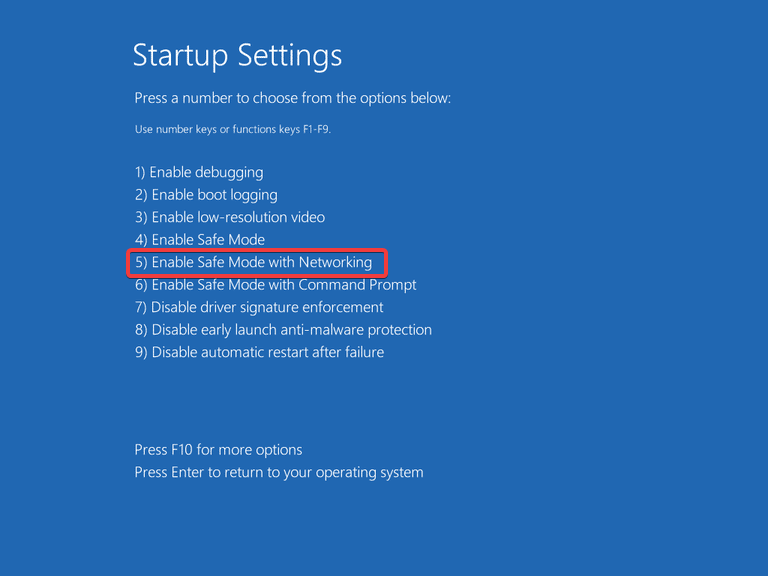
В безопасном режиме ваш компьютер работает с ограниченным набором файлов, приложений и драйверов. Теперь вы можете попробовать различные методы устранения неполадок, чтобы удалить файл win32/unwamson. Троян A!ml с вашего ПК.
2. Завершите вредоносные фоновые задачи
- Щелкните правой кнопкой мыши Окна значок на панели задач и выберите Диспетчер задач из меню быстрых ссылок.
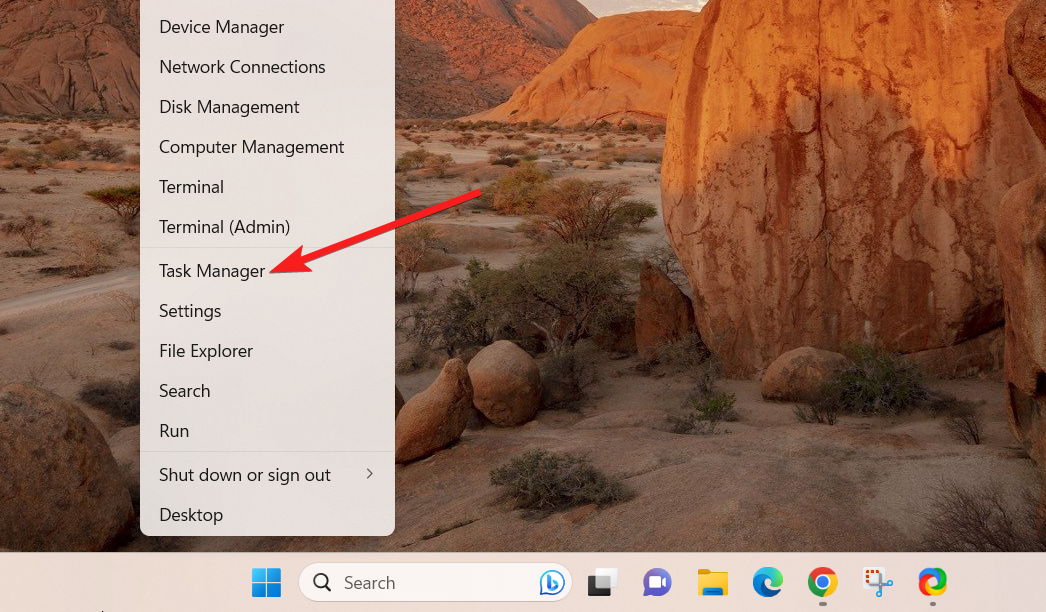
- Искать Win32/Увамсон. А!мл или любые другие подозрительные фоновые процессы в Процессы вкладка
- Щелкните процесс правой кнопкой мыши и выберите Завершить задачу вариант из контекстного меню.
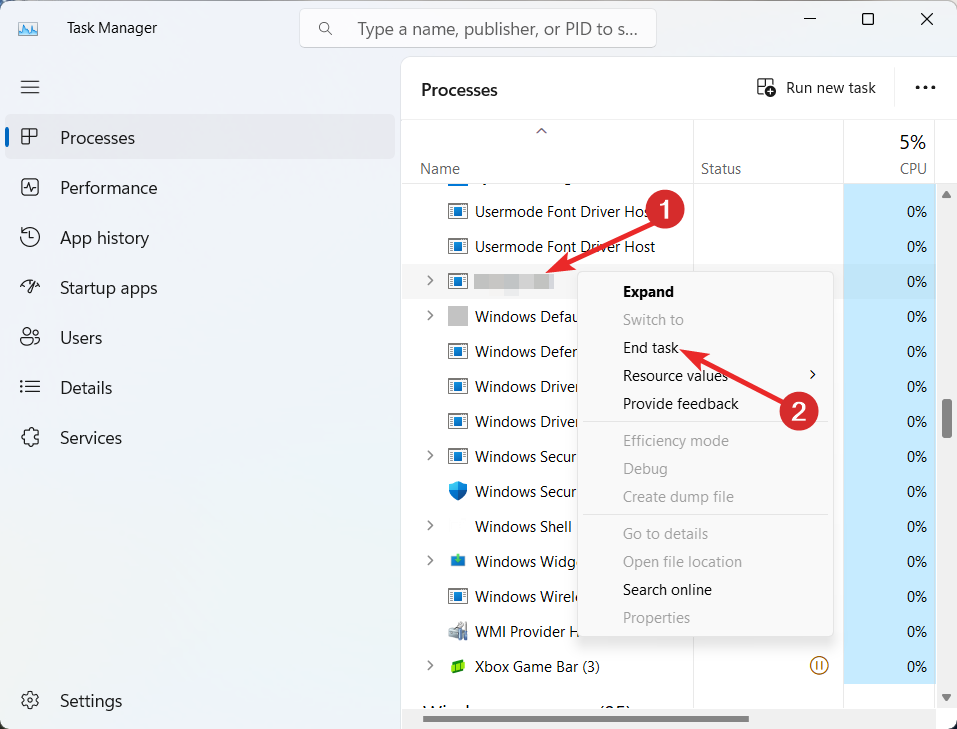
Уничтожение вредоносных фоновых процессов из диспетчера задач должно временно помешать вирусам нанести дальнейший вред и заразить ваш компьютер.
Подробнее об этой теме
- Что такое Bloom.exe и как от него быстро избавиться?
- Клавиша табуляции не работает? Как включить это и альтернативы
- Удалить ключ не работает? Как включить это и альтернативы
- Что такое Google Lead Services и следует ли их удалить?
- Ошибка 0x80072f78 в Windows 10 и 11: как ее исправить
3. Удалите Win32/uwamson. А!мл
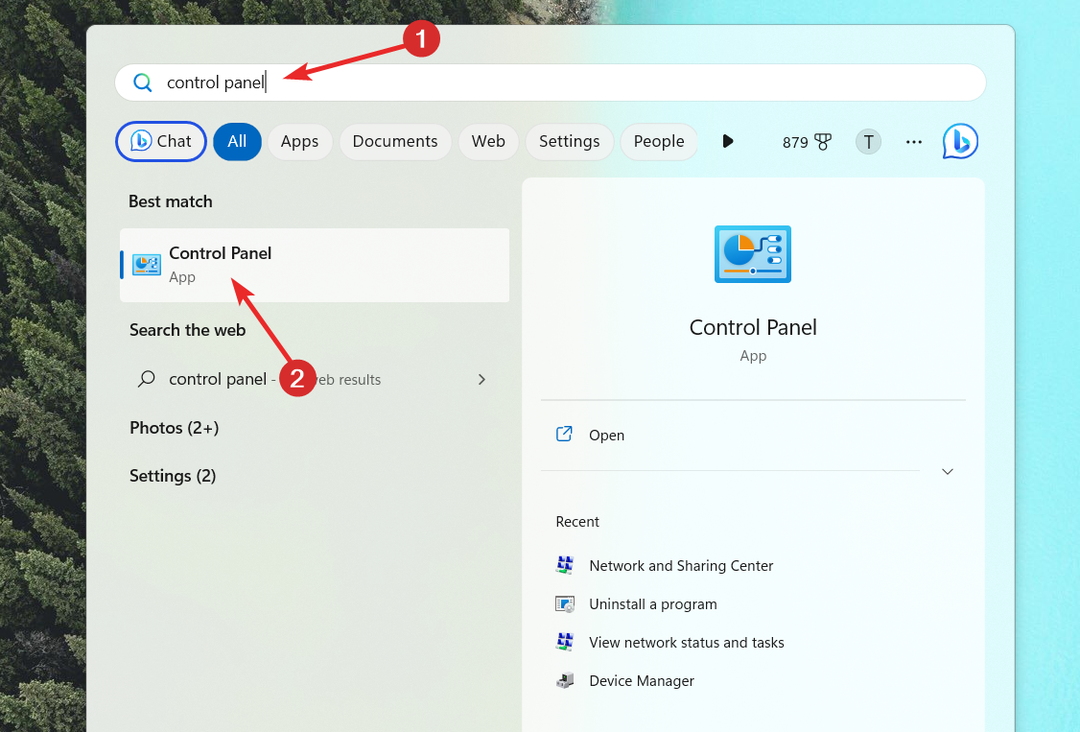
- нажмите Окна ключ, тип панель управления в строке поиска вверху и нажмите Панель управления в результатах поиска.
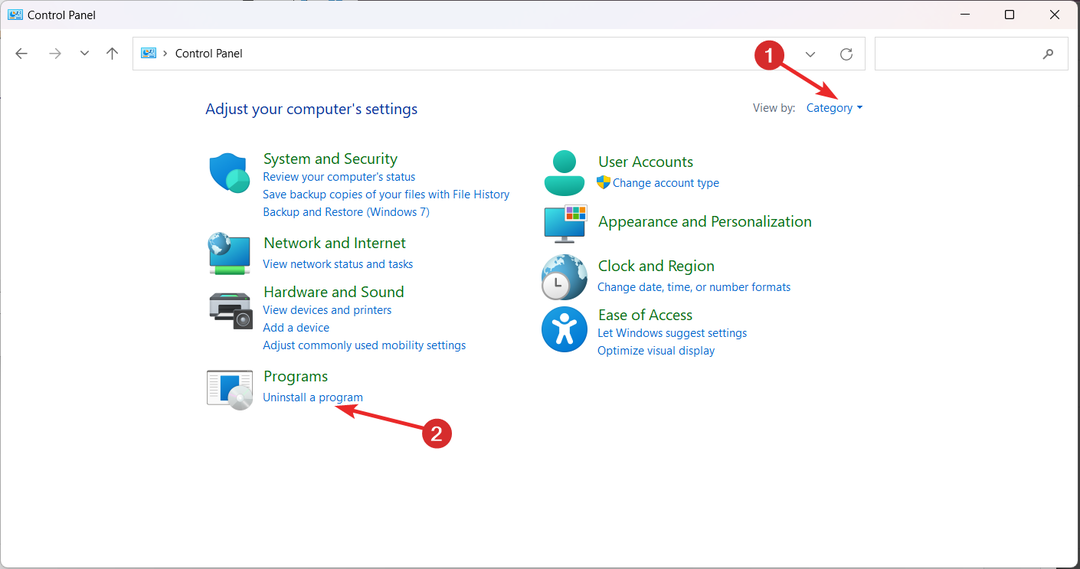
- Выбрать Категория вариант в Просмотр по раскрывающийся список в правом верхнем углу и нажмите Удалить программу вариант.
- Ищите и выбирайте Win32/uwamson. А!мл и другие подозрительные приложения в списке установленных программ и нажмите кнопку Удалить опция в верхней строке меню.
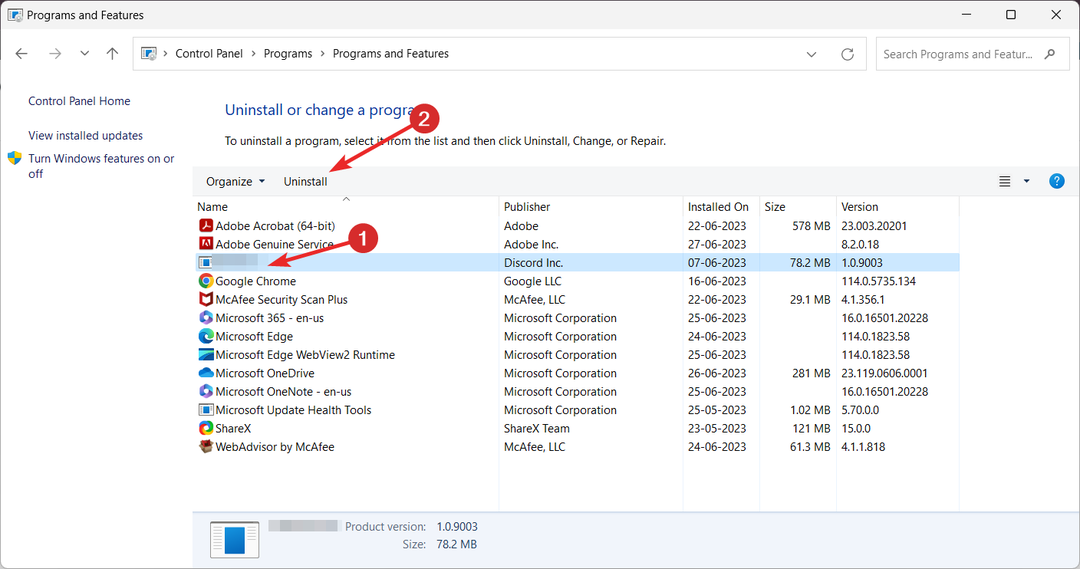
- Следуйте пошаговым инструкциям мастера удаления, чтобы завершить процесс.
- После того, как вредоносная программа будет удалена с вашего ПК, перезагрузите компьютер, чтобы полностью удалить папку установки.
4. Удалите вредоносные записи реестра
Прежде чем приступить к следующему решению, рекомендуется создать резервную копию реестра Windows и не вмешиваться в основные ключи.
- Использовать Окна + р ярлык для запуска Бегать диалоговое окно, введите следующую команду в текстовое поле и нажмите кнопку Входить ключ. regedit
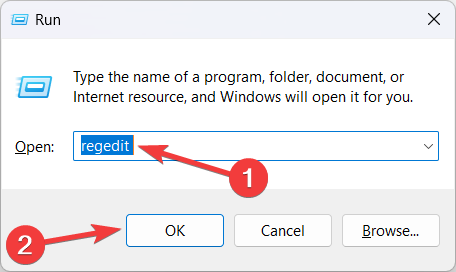
- Перейдите по следующему пути в адресной строке, чтобы получить прямой доступ к Бегать ключ реестра. HKEY_CURRENT_USER/Программное обеспечение/Майкрософт/Windows/CurrentVersion/Выполнить
- Ищите win32/uwamson. Вирус A!ml в списке подразделов. Вредоносная программа также может быть замаскирована под некоторыми другими именами, такими как OUzzckky, Shakira и I-WORM.LEE, VBS/. [электронная почта защищена] , ЛИ.
- Если вы столкнетесь с какими-либо подозрительными подразделами, щелкните правой кнопкой мыши по каждому из них и выберите Удалить вариант из контекстного меню.
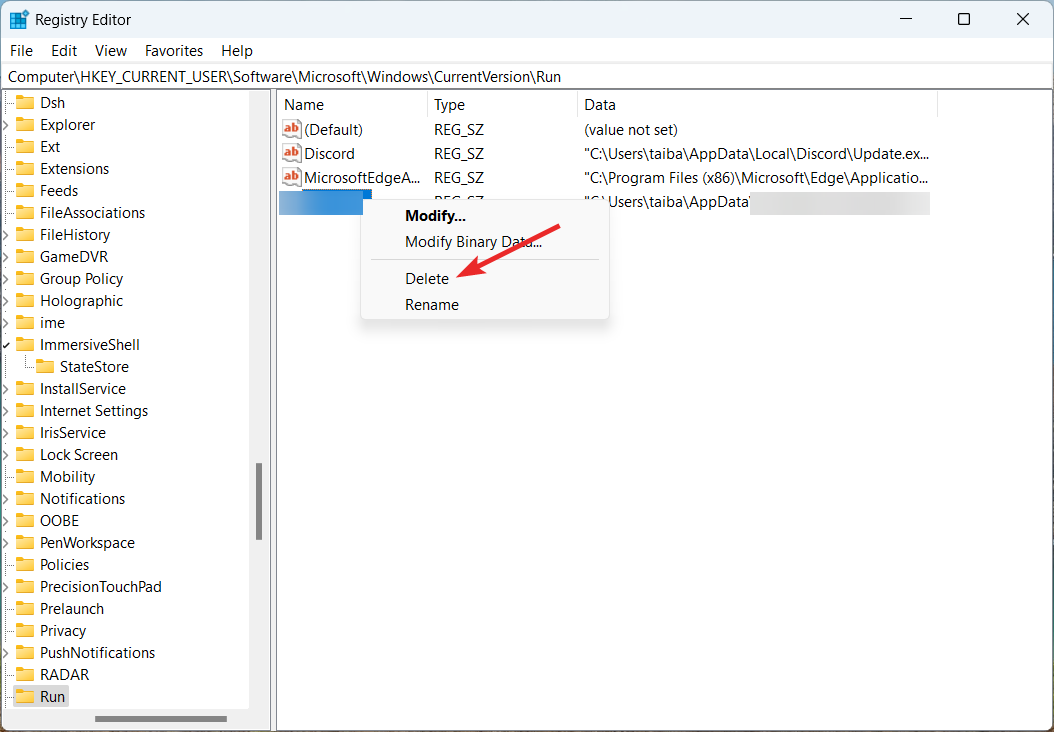
- После того, как все подозрительные ключи успешно удалены, выйдите из редактора реестра и перезагрузите компьютер, как обычно.
Удаление подозрительных записей реестра из ключа «Выполнить» гарантирует, что вредоносный файл win32/uwamson. Программа A!ml не будет автоматически запускаться на вашем ПК после перезагрузки.
5. Перезагрузите компьютер
- Использовать Окна + я ярлык для запуска Настройки приложение.
- Из Настройки системы раздел, выбирай Восстановление расположен справа.
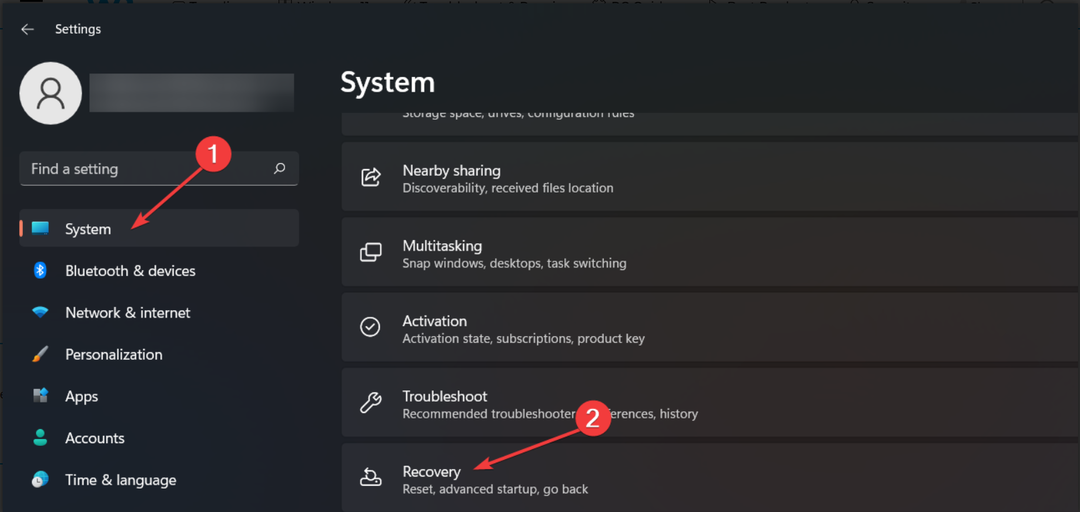
- нажмите Сбросить ПК кнопка присутствует под Варианты восстановления раздел.
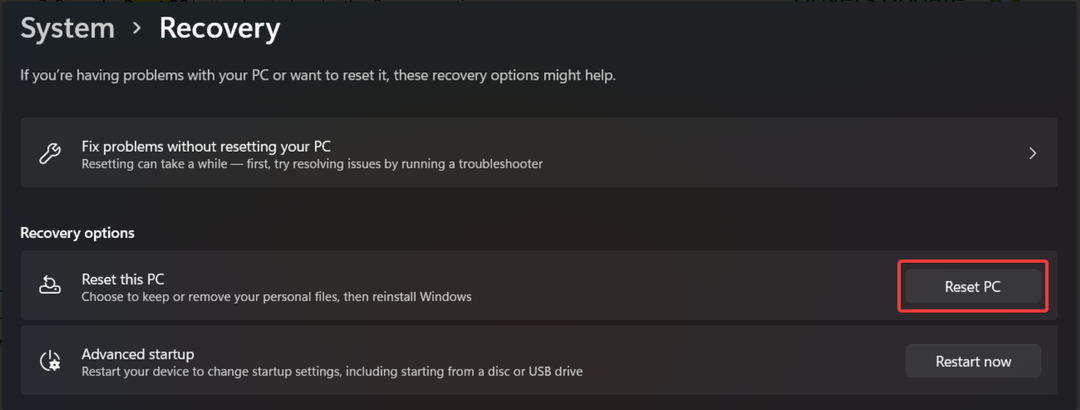
- А Сбросить этот компьютер окно появится на экране. Выбрать Сохранить мои файлы возможность перезагрузить компьютер без потери важных файлов.
- В следующем окне укажите метод, который вы хотели бы выбрать для переустановки Windows. Вы можете пойти с Локальная переустановка возможность установить Windows локально.
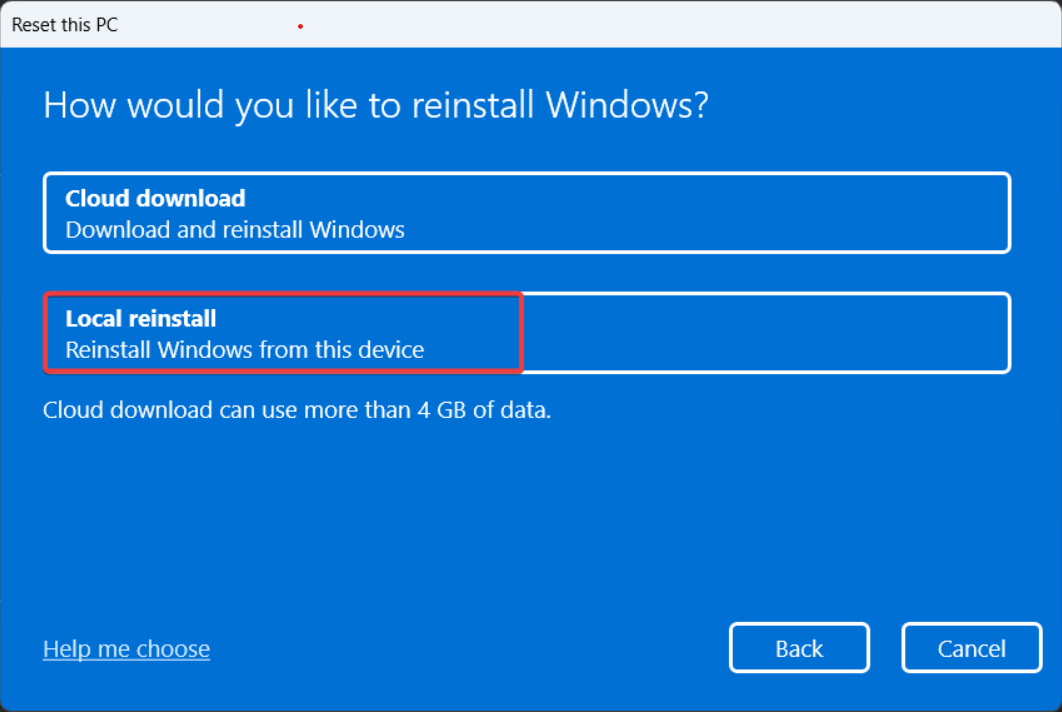
Переустановка Windows удалит все неправильно настроенные параметры и сторонние приложения, включая вредоносный win32/uwamson. Программа A!ml, наносящая вред вашему компьютеру.
Вот и все! Надеюсь, вам удалось удалить смертельно опасный файл win32/uwamson. Вирус A!ml с вашего ПК с помощью методов, перечисленных в этом руководстве.
Если вам нужна дополнительная помощь в этом отношении, не стесняйтесь, напишите нам сообщение в разделе комментариев.
Все еще испытываете проблемы?
СПОНСОР
Если приведенные выше рекомендации не помогли решить вашу проблему, на вашем компьютере могут возникнуть более серьезные проблемы с Windows. Мы предлагаем выбрать комплексное решение, такое как Защитить для эффективного решения проблем. После установки просто нажмите кнопку Посмотреть и исправить кнопку, а затем нажмите Начать ремонт.
ИСПРАВЛЕНИЕ: Защитник Windows не может удалить троянские угрозы Троян проблемы с защитником Windows Кибербезопасность
Если Защитник Windows не удаляет троянов, очевидно, что он не обеспечивает наилучшей защиты.Переключитесь на стороннее антивирусное программное обеспечение, предназначенное для борьбы с опасными вр.
Обновите свою Windows, чтобы защититься от атаки полного контроля Троян Поврежденный драйвер Кибербезопасность
Пользователи Windows снова становятся уязвимыми для атак вредоносных программ.Уязвимость драйвера увеличилась.Как мы уже сообщил, ранее в этом месяце Компания Eclypsium, занимающаяся кибербезопасно.
Троян Emotet вернулся с новой фишинг-кампанией Office проблемы с Malwarebytes Троян Кибербезопасность
Банковский троян Emotet вернулся с новым фишинговым мошенничеством Microsoft Office. Если вы нацелены, вы получите вредоносное электронное письмо, которое будет содержать URL-адрес или зараженный д.
Краткое руководство по устранению Trojan:Win32/Mamson.A: простой метод удаления

Сегодня я занимался серфингом на своем компьютере и заметил, что производительность моей системы снижается по сравнению с повседневным использованием. Я обнаружил, что Trojan:Win32/Mamson.A находится внутри моего компьютера. Я не понимаю, как эта программа проникает в мою Систему и что они от меня хотят. Я каждый раз сталкиваюсь с ошибкой и другими проблемами на моем компьютере. Я понятия не имею, как с этим бороться. Итак, пожалуйста, помогите мне получить полную информацию о Trojan:Win32/Mamson.A и процедуре его удаления. Заранее спасибо!
Что такое Trojan:Win32/Mamson.A?
Trojan:Win32/Mamson.A описывается как ужасная и мучительная компьютерная угроза, относящаяся к группе вредоносных троянских программ. Этот хитрый компьютерный вирус имеет возможность скрытно проникать во все виды операционных систем Windows, включая XP, Vista, NT, Server 2003, Server 2008, 7, 8, 8.1 и почти 10. Однажды проникнув в целевую систему, он может глубоко спрятаться. себя в вашу Систему. Это очень легковоспламеняющийся компьютерный вирус, который предназначен для повреждения реестра DNS и сбоя файлов .dll вашей системы. Помимо этой угрозы, он может заменить свое первоначальное имя и изменить место хранения, чтобы пользователь не смог его обнаружить. Этот вирус очень непредсказуем и скрыт в файлах формата HTML, exe или doc. Этот вирус также может отключить защиту брандмауэра и заблокировать антивирус вашей системы.
Как Trojan:Win32/Mamson.A попадает внутрь ПК?
Это вредоносное ПО на самом деле проникает внутрь ПК-жертвы через загрузку торрент-файлов, игр, фильмов, видео, множества бесплатных приложений, порнографии и т. д., вложений нежелательной почты или спама, обмена файлами через Bluetooth, обмена файлами между узлами, обмена файлами по сети, совместного использования пакетов. файлов и так далее. Наиболее распространенным способом внедрения этой вредоносной программы является загрузка приложения. Бесплатные обновления медиаплеера, Java-плеера, Adobe Reader, VLC-плеера и других системных приложений.
Плохое влияние Trojan:Win32/Mamson.A
Trojan:Win32/Mamson.A действительно очень надоедливое и раздражающее компьютерное вредоносное ПО, которое вызывает множество проблем и вредоносных задач в вашей системе. Кроме того, он может повредить все важные файлы и данные, которые хранятся на жестком диске вашей системы. После этого он отображает ошибки BSOD в вашей системе, что приводит к снижению производительности вашего ПК. Более того, он может легко отслеживать ваши записи и конфиденциальные файлы, которые размещены на жестком диске или диске Google. Поэтому рекомендуется установить рекомендованные экспертами средства защиты от вредоносных программ, которые помогут навсегда удалить Trojan:Win32/Mamson.A из вашей системы.
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
Примечание: — Trojan:Win32/Mamson.A — это действительно очень техническая проблема, которая, как думают обычные пользователи. Если вы раздражены и раздражены его злобной деятельностью и раздражением, то вот вам помощь. Ниже мы предлагаем полное решение для эвакуации Trojan:Win32/Mamson.A из вашей зараженной системы. Внимательно прочитайте его и используйте руководство для защиты ПК от нежелательных угроз, таких как Trojan:Win32/Mamson.A.
Для удаления Trojan:Win32/Mamson.A из вашей зараженной системы есть 2 возможных метода:
Лучший и простой трюк для удаления Trojan:Win32/Mamson.A:
Trojan:Win32/Mamson.A создан очень умными программистами (хакерами Black-hat), которые используют очень хитрые коды, которые очень трудно удалить вручную из системы. Поэтому группа хакеров White-hat создает антивирусное программное обеспечение для борьбы с злыми действиями хакеров Black-hat. Средство автоматического удаления лучше всего подходит для удаления Trojan:Win32/Mamson.A из зараженной системы, поскольку оно полностью сканирует вашу систему за несколько минут и находит все проблемы, созданные внутри компьютера. Но, если вы решите использовать процесс удаления вручную, есть много шансов, что вы не сможете искать в каждой папке и Trojan:Win32/Mamson.A остается оставаться внутри ПК. Вот почему, средство автоматического удаления является лучшим вариантом для устранения любой угрозы с ПК, а также будет защищать вашу личность и ПК в будущем. Если вы используете пробную версию антивируса для сканирования на ПК, то вы не будете тратить на это ни копейки.
Руководство по установке автоматического удаления инструмента для:
Прежде всего, нажмите ниже, чтобы загрузить инструмент защиты от вредоносных программ.
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
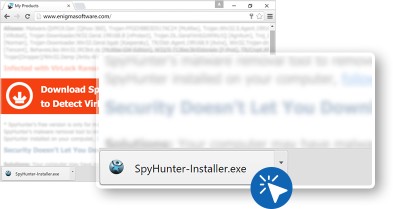
После завершения загрузки сделайте двойной щелчок на загруженном «. exe »файл
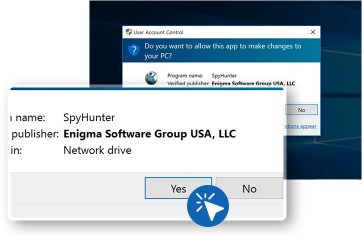
Скорее всего, требуется разрешение « Администратор », если появятся всплывающие окна, нажмите « Да ».
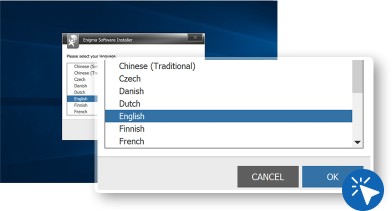
Выберите лучший язык, чтобы легко понять антивирус
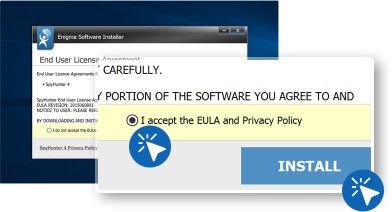
После этого нажмите «Продолжить», а затем примите « Лицензионные соглашения с конечным пользователем ». нажмите кнопку «Установить» .
- Теперь ваш инструмент защиты от вредоносных программ готов к работе.
- Сделайте двойной щелчок на ярлыке антивируса SpyHunter на рабочем столе.
Когда антивирусная программа открыта, она предоставляет вам различные варианты, и первое, что вам нужно сделать, это нажать « Начать новое сканирование »:
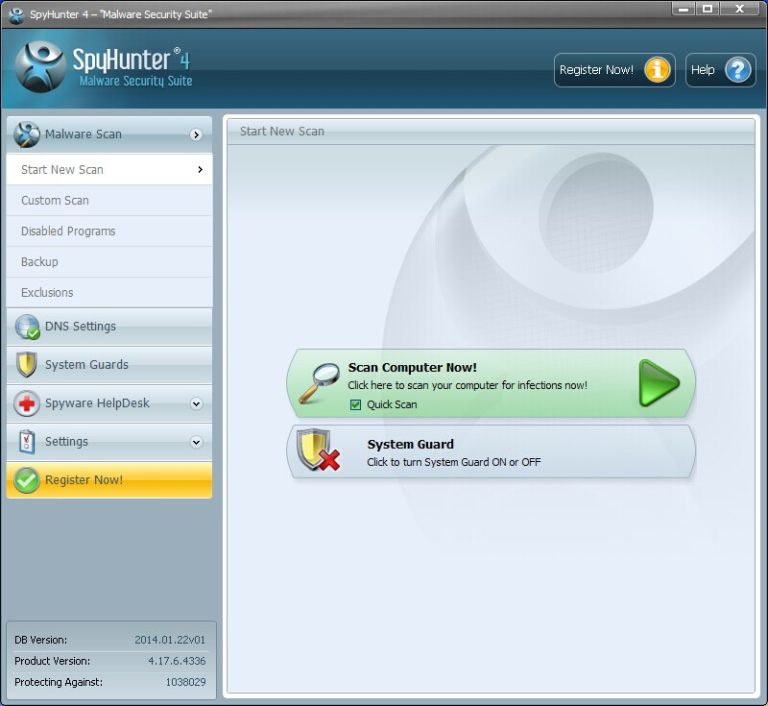
После этого «SpyHunter» начнет сканирование вашей системы на наличие угроз.
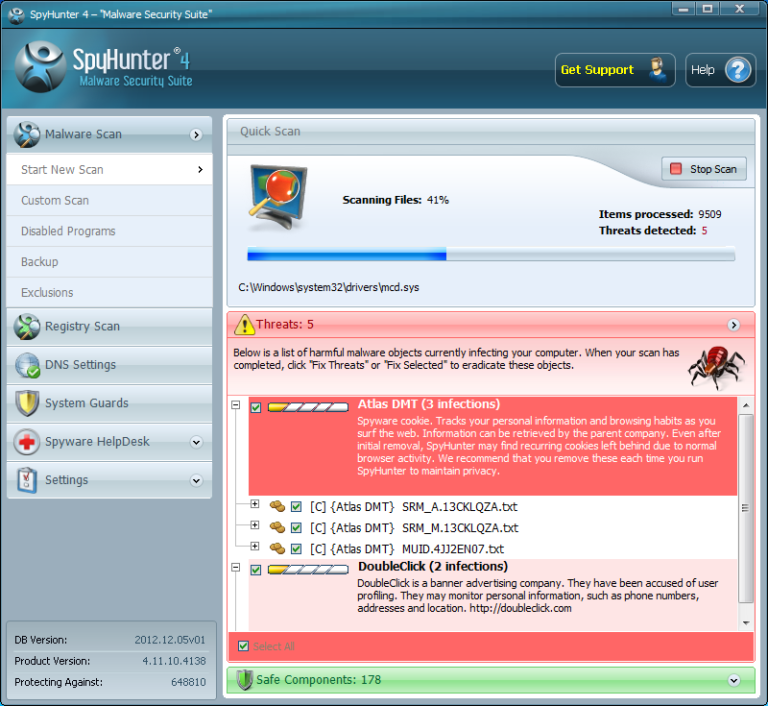
После завершения сканирования вы получите подробную информацию о результатах, а затем нажмите « Устранить угрозы », чтобы удалить имеющиеся угрозы с ПК .
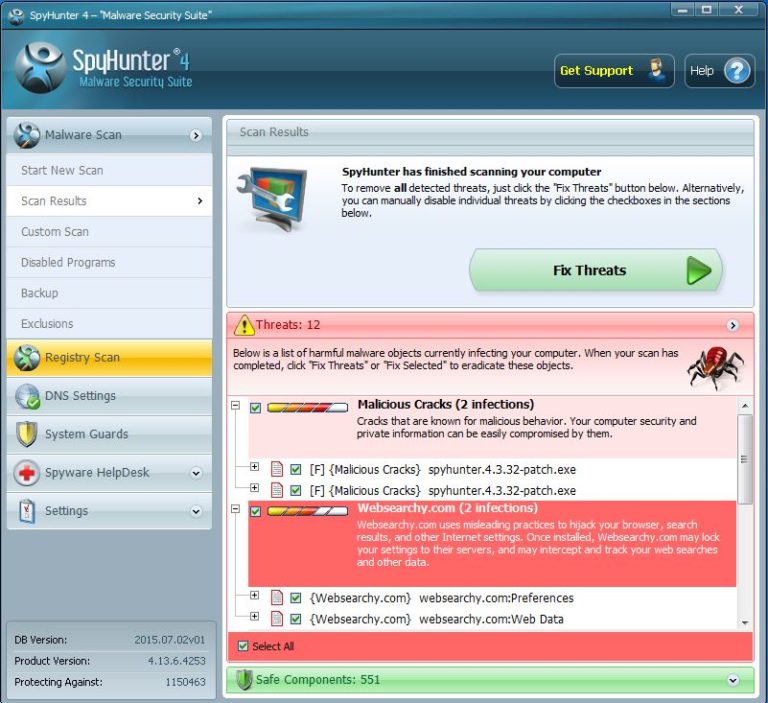
Если вы все еще получаете ошибки в устранении Trojan:Win32/Mamson.A или других вредоносных программ, не паникуйте, SpyHunter предоставит вам « SpyWare HelpDesk », откуда служба технической поддержки поможет вам в решении ваших проблем.
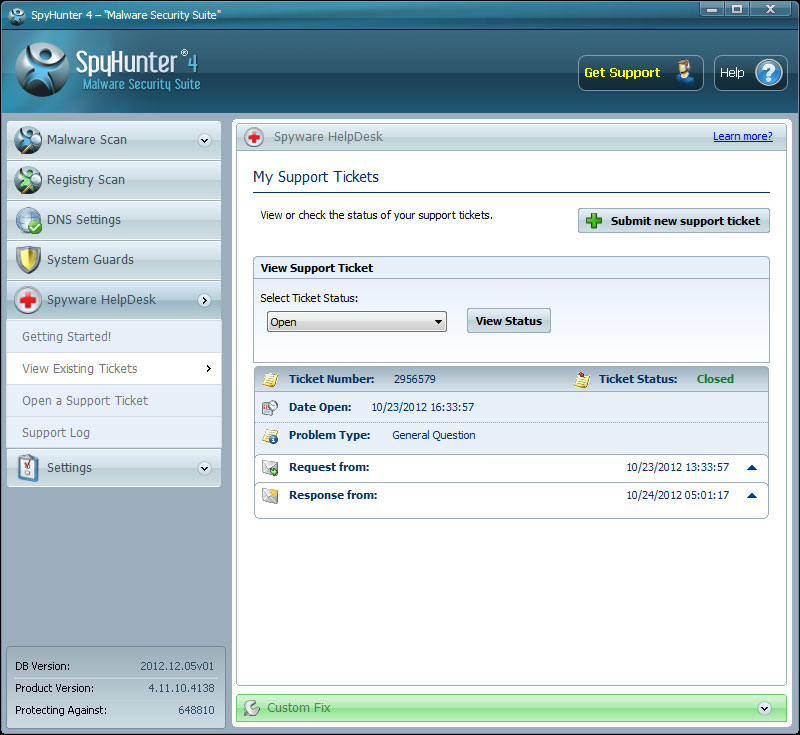
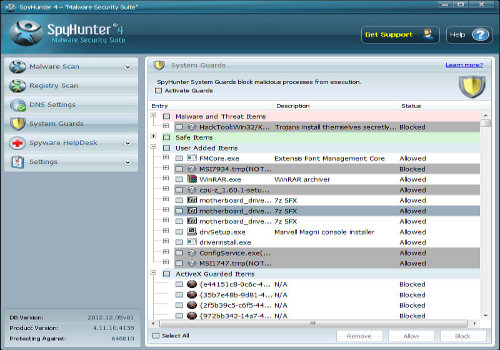
SpyHunter поставляется со встроенным именем брандмауэра как « System Guard », которое защищает вашу систему от предстоящих опасностей.
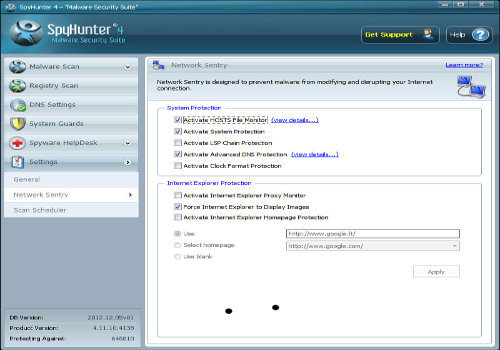
В ходе исследований эксперты по кибербезопасности установили, что все вирусные атаки на компьютерные сети. Таким образом, SpyHunter поставляется с встроенной « Сетевой страж », который защищает все ваше сетевое соединение.
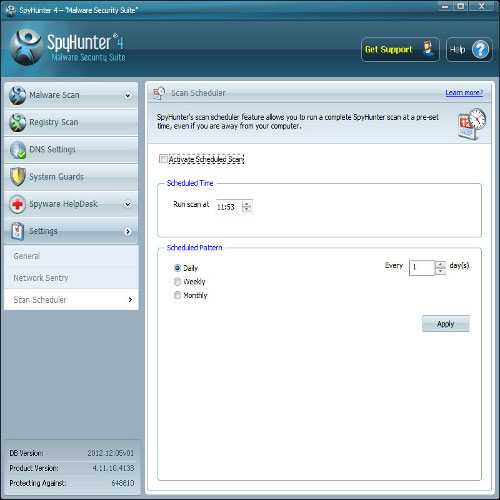
Существует также опция « Расписание сканирования », которая сканирует ваш компьютер к установленному вами времени. Это поможет вам регулярно сканировать ваш компьютер на наличие зараженных файлов или программ, которые попали в порочные пути.
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
Техническая процедура для удаления Trojan:Win32/Mamson.A (руководство по устранению Trojan:Win32/Mamson.A):
Черные хакеры — очень умные программисты, они создают свои программы таким образом, чтобы их программы легко скрывались в вашей Системе. Trojan:Win32/Mamson.A может быть удален из вашей системы вручную, если у вас есть четко определенные знания компьютера. Для применения процедуры « Удаление вручную » пользователи / жертвы должны иметь знания по сетям, компьютерным приложениям, реестрам, DNS раздел, и они также должны искать вирус в каждой папке. Вот почему эксперты по безопасности / аналитики предлагают использовать инструмент автоматического удаления, потому что в ручном режиме вы должны тратить свое драгоценное время, если бы вы могли оставить эту работу на инструменте защиты от вредоносных программ, который может искать каждую папку на ПК за несколько минут. В противном случае, если вы все еще хотите использовать ручной процесс и рисковать, ниже приведено руководство по удалению Trojan:Win32/Mamson.A с зараженного компьютера, пройдите его и искорените угрозу с ПК.
Как запустить компьютер в «безопасном режиме»:
Прежде всего, вам необходимо «перезагрузить» вашу систему.
Во время загрузки жертва / пользователь должны несколько раз нажать «F8 ».
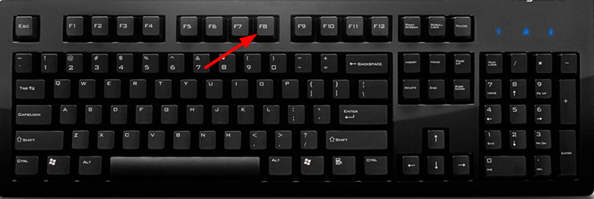
После этого у вас будет возможность выбрать « Безопасный режим », « Безопасный режим с поддержкой сети » и « Безопасный режим с командной строкой ». Вы должны выбрать « Безопасный режим с поддержкой сети ».
Когда ваша система загружается в безопасном режиме, вы должны открыть диспетчер задач, чтобы уничтожить все нежелательные процессы, запущенные Trojan:Win32/Mamson.A
Для открытия « Диспетчера задач » пользователи должны нажать одновременно « Ctrl + Shift + Esc ».
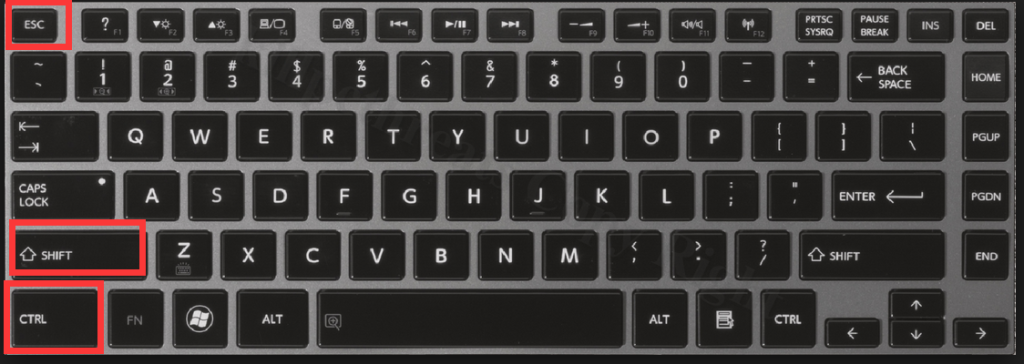
Узнайте нежелательный процесс или приложение, в котором у вас есть сомнения или связанные с Trojan:Win32/Mamson.A.
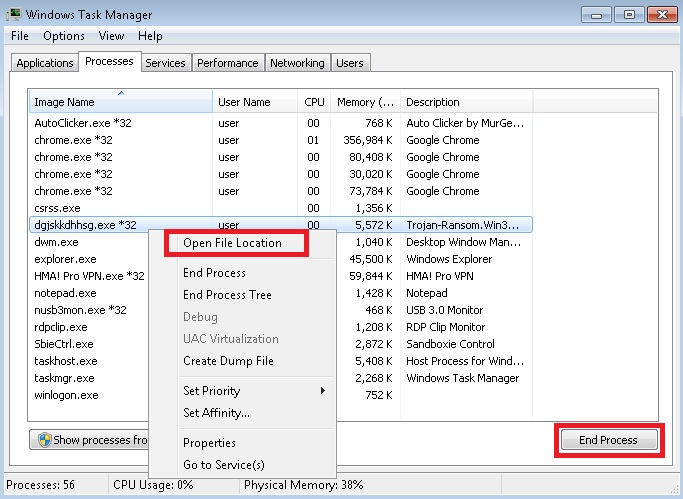
- После нахождения вредоносных программ нажмите [ Завершить процесс ].
- Вы также можете записать местоположение процесса, чтобы вы могли легко удалить его. Для этого вам нужно щелкнуть правой кнопкой мыши по следующему процессу, а затем нажать « Открыть местоположение файла » после этого местоположения заметки.
- Теперь вам нужно открыть команду [ Run ], чтобы щелкнуть вместе « Windows logo + R », а затем ввести следующую позицию Trojan:Win32/Mamson.A в команде«Run» и удалить ее навсегда.
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
Очень важно удалить Trojan:Win32/Mamson.A или другие нежелательные файлы из ОС Windows:
Для удаления Trojan:Win32/Mamson.A из Windows Vista, XP, 7, 8 или 8.1 следуйте приведенным ниже инструкциям.
Прежде всего, вы должны нажать на кнопку « Пуск », которая отличается в разных версиях, но вы легко можете ее найти.
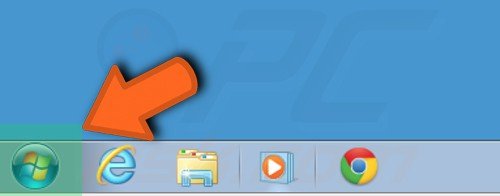
После нажатия на кнопку « Windows START », вы должны найти « Панель управления ». Вы можете искать об этом.
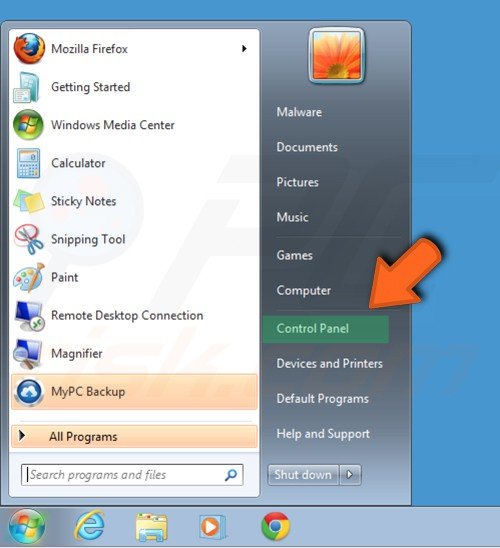
Когда вы находитесь внутри « Панели управления », вы получите много вариантов там, где вы должны найти « Программы и функции » и нажать на нее.
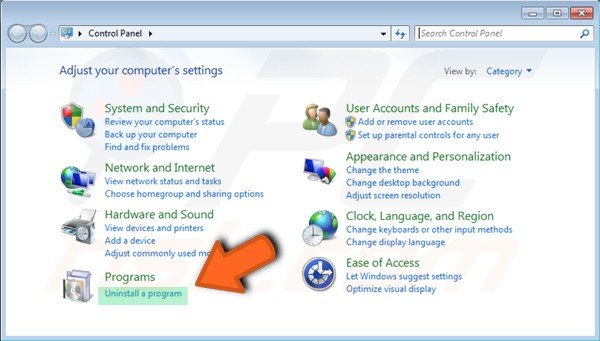
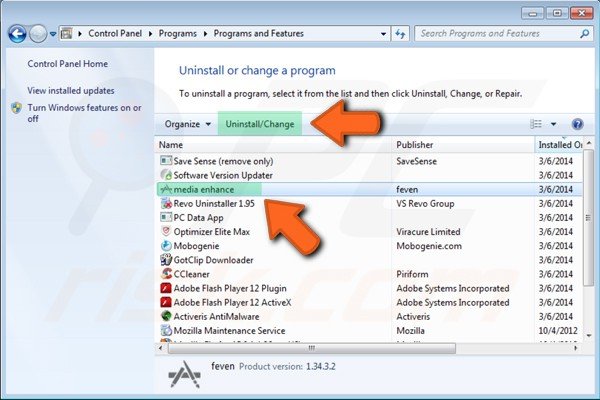
И теперь вам нужно найти неизвестные программы или Trojan:Win32/Mamson.A. затем выберите элемент и нажмите « Удалить / Изменить ».
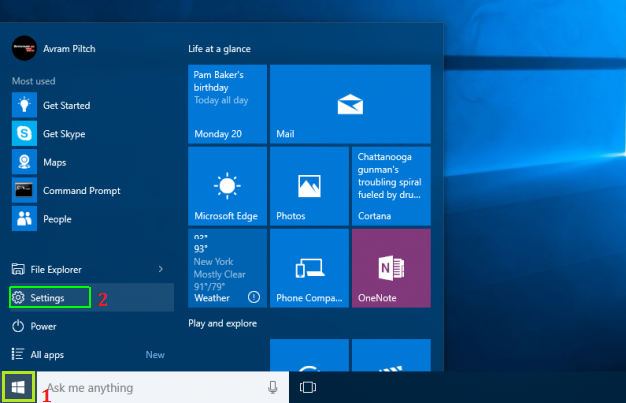
Но если вы используете «Windows 10», то есть другой способ удалить Trojan:Win32/Mamson.A:
Прежде всего, нажмите кнопку «СТАРТ» в Windows , а затем выполните поиск «Настройки».
Когда вы находитесь в «Настройки», нажмите «Система».
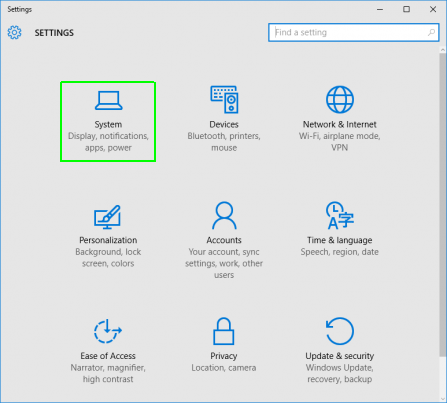
В системе найдите « Приложения и функции » и нажмите на нее.
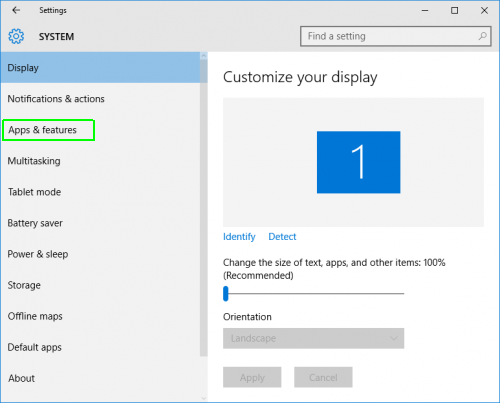
В « Приложениях и функциях » вы должны найти все вредоносные элементы и Trojan:Win32/Mamson.A, а затем нажать «Удалить».
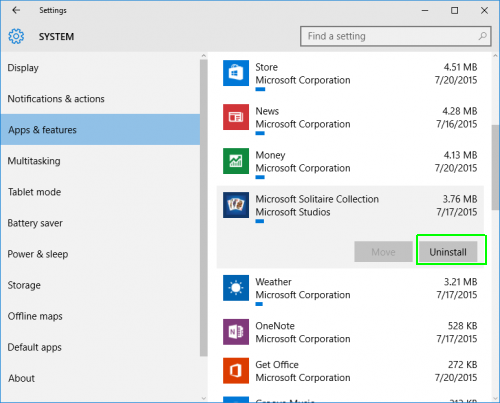
Теперь вредоносное приложение удаляется из Системы.
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
Все вредоносные программы или Trojan:Win32/Mamson.A могут изменить ваш DNS-адрес, чтобы перенаправить ключевые слова для поиска на спонсируемый сайт:
Для безопасного просмотра вы должны заблокировать все перенаправления и для этого следуйте инструкциям.
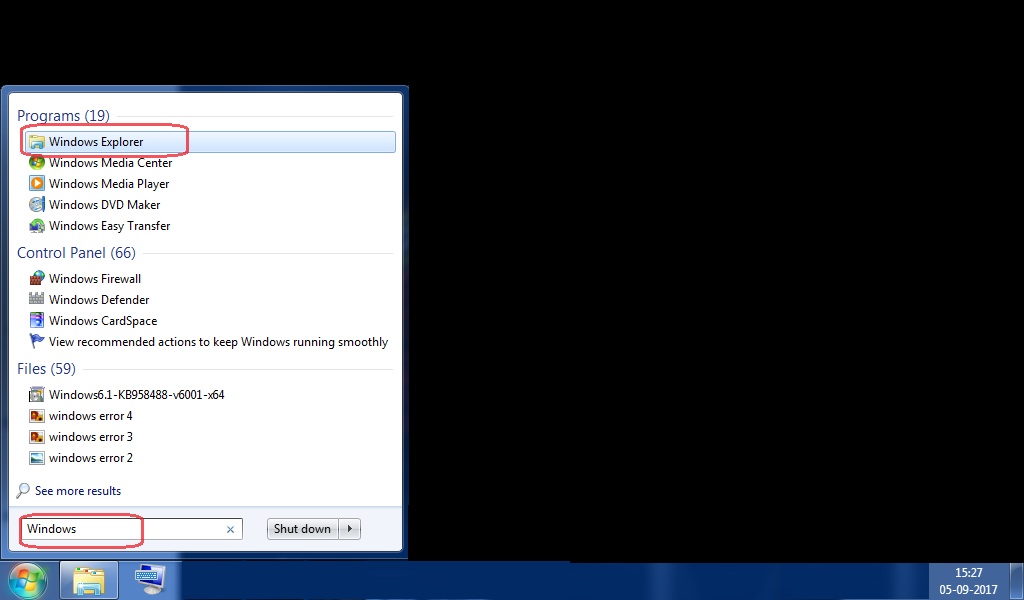
Прежде всего откройте Windows Explorer. Прежде всего открытый проводник Windows. Найдите этот адрес папки C:// Windows/System32/drivers/etc/Host.
Если ваша Система заражена Trojan:Win32/Mamson.A или другим вредоносным ПО, есть вероятность, что в этом разделе будет добавлено много нежелательных IP-адресов.
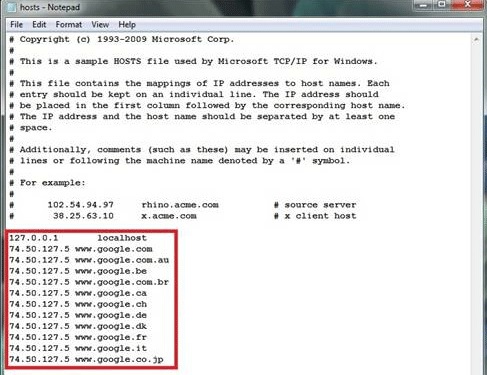
После этого вам нужно удалить все нежелательные IP-адреса, но не удалять записи локального хоста.
После удаления всех нежелательных IP-адресов сохраните файл и выйдите из проводника Windows.
После очистки файла хоста теперь вы можете легко сбросить настройки DNS:
Для сброса настроек DNS вам необходимо перейти в « Панель управления »;
Как только вы окажетесь в « Панели управления », найдите « Центр управления сетями и общим доступом » или « Опции сети ».
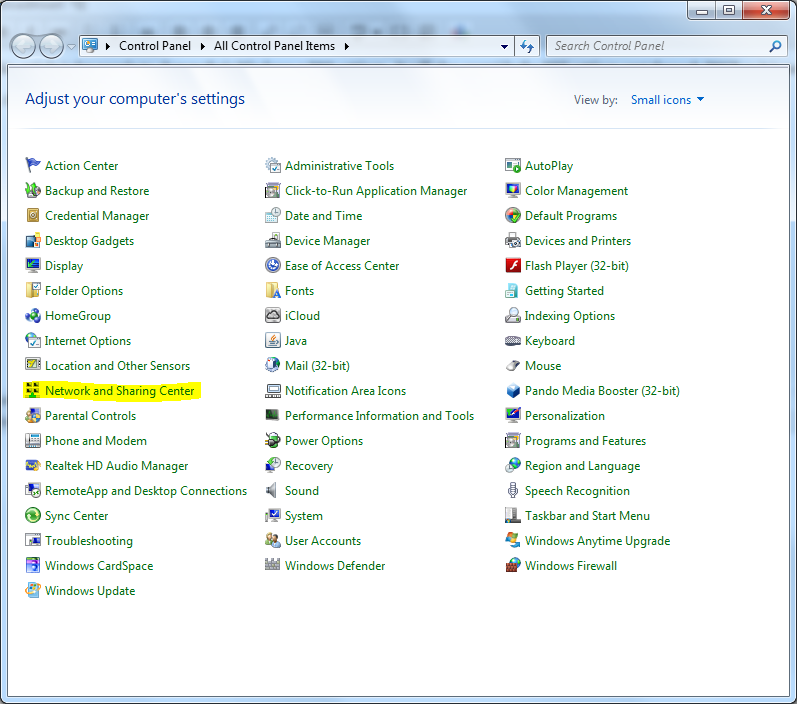
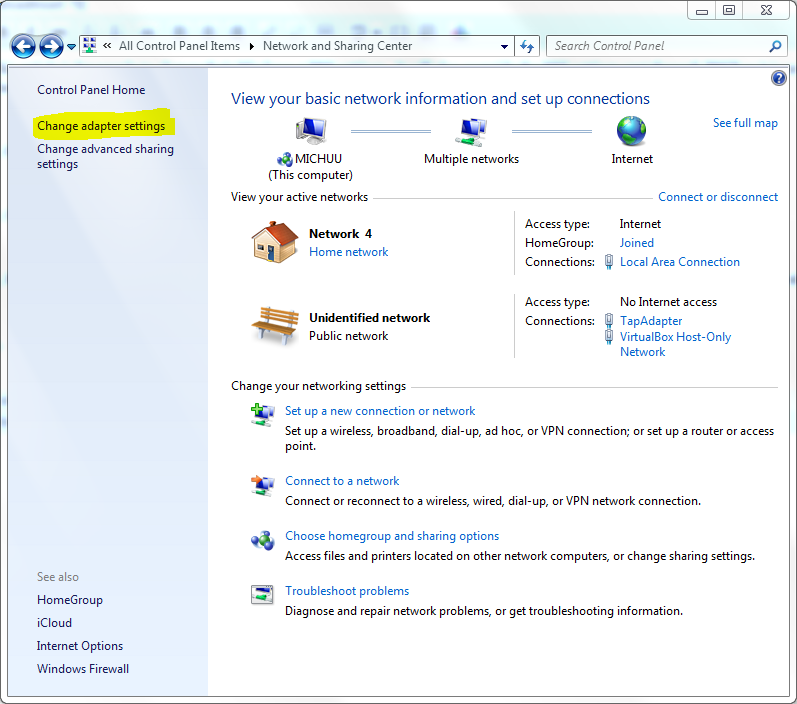
Внутри « Центра управления сетями и общим доступом » вы должны найти « Изменить настройки адаптера » (вы найдете его на левой боковой панели).
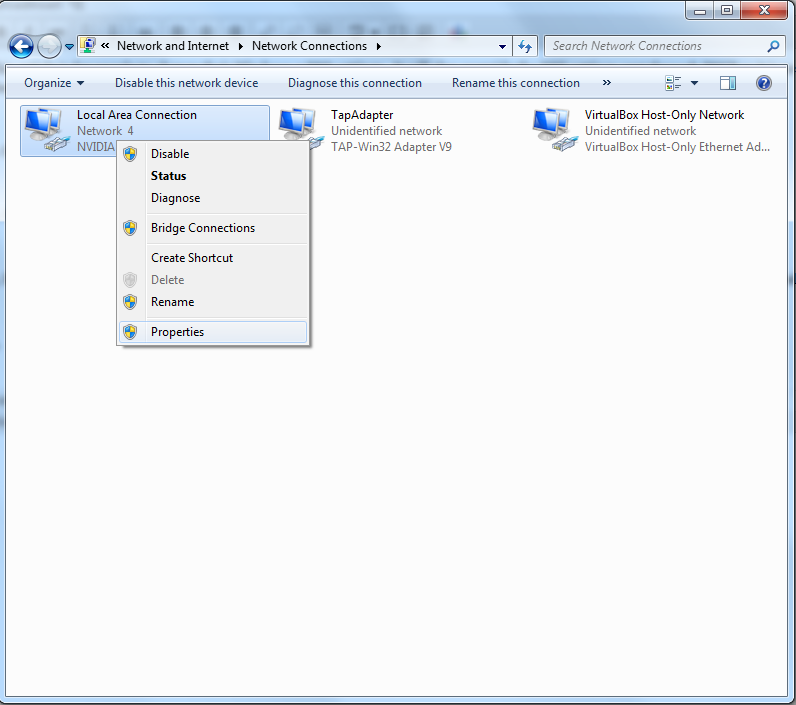
В « Настройках адаптера » вы получите всю сеть, связанную с вашим устройством. Сделайте « Правый клик » на « Имя сетевого устройства » и выберите «Свойства».
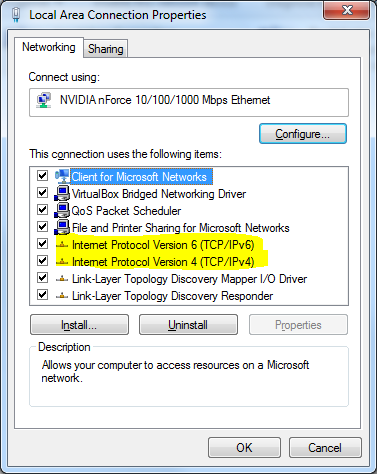
Когда вы находитесь в «Свойствах», выберите « IP-версию » для DNS и затем снова нажмите «Свойства» .
После нажатия на кнопку «Свойства» в всплывающем окне в этом окне вы должны нажать на «Дополнительно» вариант.
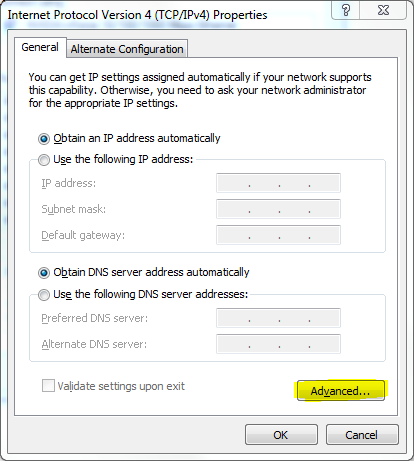
В разделе «Дополнительно» вы найдете DNS, в верхних вкладках кликните по нему.
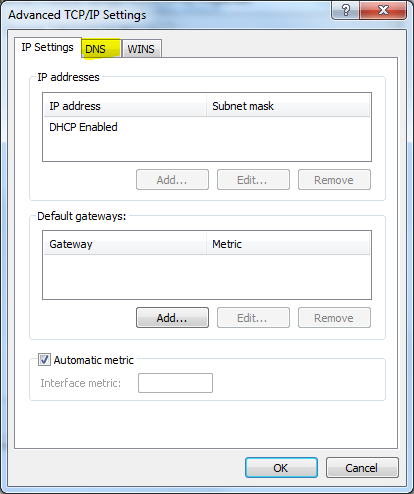
В разделе «DNS» вы должны нажать «Добавить», затем ввести « IP-адрес сервера Tier2 » и снова нажать « Добавить» .
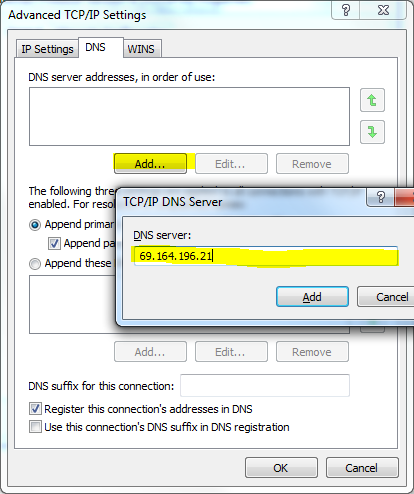
Для получения более подробной информации о «IP-адресе сервера Tier2» вы можете бесплатно посетить [https://www.opennicproject.org/nearest-servers/]. На этом сайте вы получите всю информацию об IP-адресах.
«Ради вашего блага, мы хотели бы сообщить, что используйте эти шаги только в том случае, если вы знаете об этом, иначе вы испортите системные файлы и потеряете свою руку из вашей системы. Вместо того, чтобы тратить свое драгоценное время, используйте программу защиты от вредоносных программ, которая защищает ваш компьютер и экономит время ».
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
Когда ваш компьютер заражается любой вредоносной угрозой, такой как Trojan:Win32/Mamson.A, он создает поддельные записи реестра и многое другое.
Как удалить поддельные записи реестра из зараженной системы:
Для того, чтобы надежно удалить поддельный реестр , созданный Trojan:Win32/Mamson.A первых пользователей должны удалить скрытые файлы из Trojan:Win32/Mamson.A:
Для этого необходимо открыть « Панель управления ».
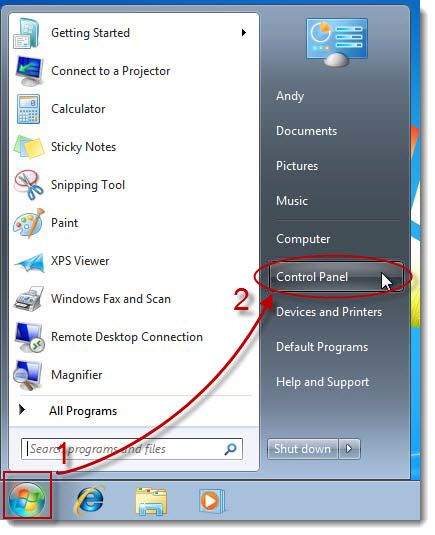
В разделе « Панель управления » необходимо нажать « Внешний вид и персонализация ».
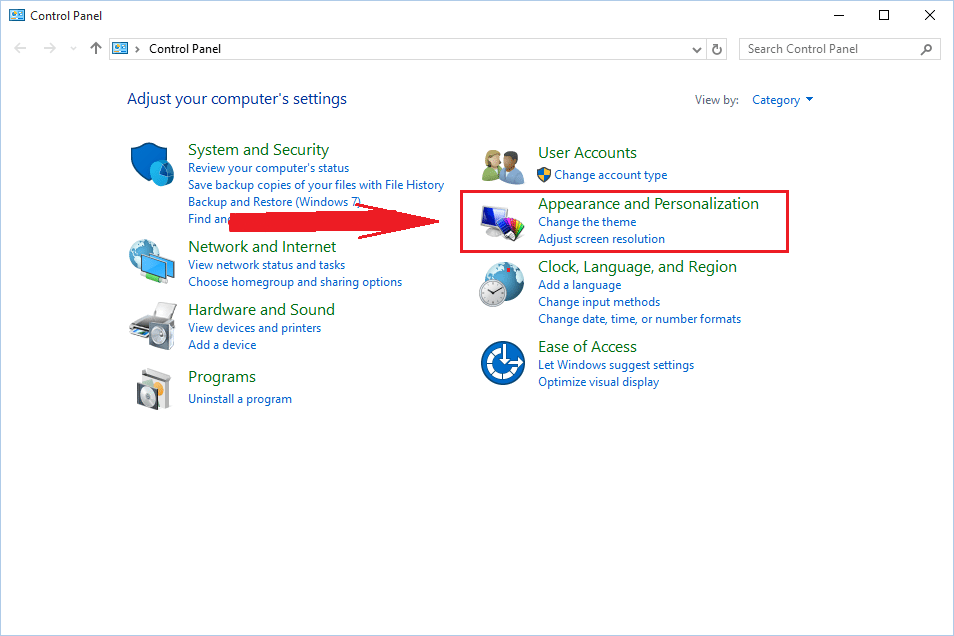
В « Внешний вид и персонализация » найдите « Папка вариант », нажмите на нее. После этого в этом окне появится всплывающее окно, нажмите на вкладку «Вид» .
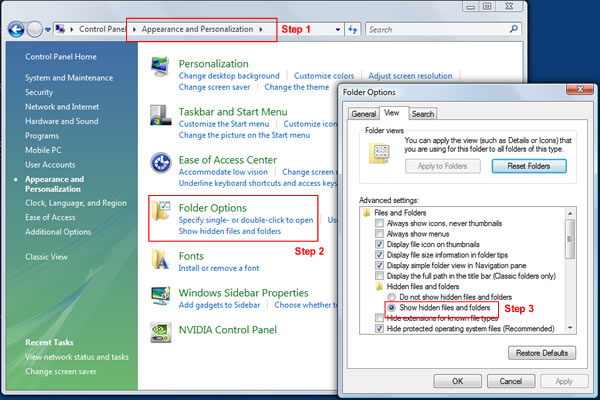
- Выберите « Показать скрытые файлы и папки », это поможет вам показать все скрытые файлы и папки, доступные в системе.
- Теперь для проверки всех скрытых файлов перейдите в следующие файлы [C: \ Users \ имя пользователя \ AppData \ Local \ Temp] .
- Удалите все доступные файлы и папки в папке Temp. (может потребоваться разрешение администратора, затем просто нажмите «Продолжить».)
Теперь мы готовы удалить реестр, созданный Trojan:Win32/Mamson.A из системы:
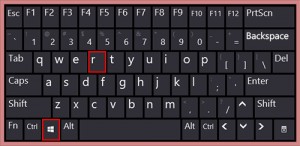
Чтобы открыть редактор реестра, сначала нужно открыть команду «RUN» , для этого нажмите кнопку « Windows logo + R ».
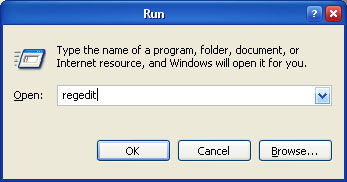
В поле «RUN» необходимо ввести «regedit», эта команда откроет редактор реестра Windows.
Сразу после ввода «regedit» откроется новое окно с именем «Редактор реестра Windows».
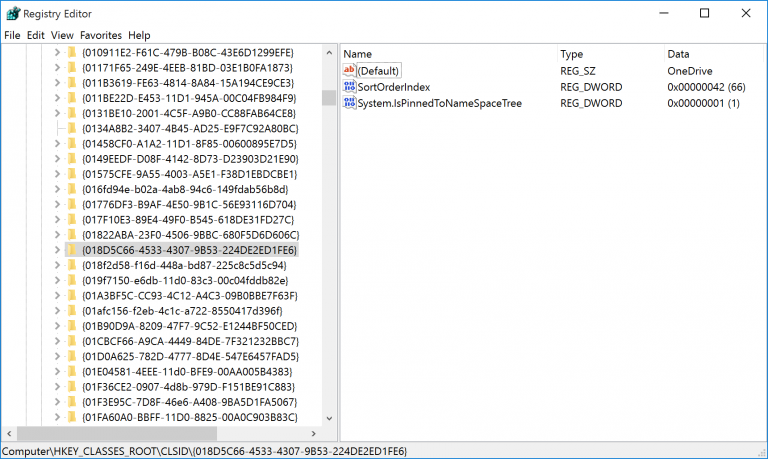
Жертвы должны открыть каждый ящик и удалить оттуда Trojan:Win32/Mamson.A или связанные с ним записи реестра.
Вот некоторые распространенные файлы реестра, зараженные Trojan:Win32/Mamson.A:
[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Explorer \ Папки оболочки]
Startup = «C: \ windows \ start menu \ Programs \ startup»
[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Explorer \ Папки пользовательских оболочек]
Startup = «C: \ windows \ start menu \ Programs \ startup»
[HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ explorer \ Папки пользовательских оболочек]
«Common Startup» = «C: \ windows \ меню пуска \ программы \ автозагрузка»
[HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ explorer \ Папки оболочки]
«Common Startup» = «C: \ windows \ меню пуска \ программы \ автозагрузка»
HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ RunServices]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ RunServicesOnce]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ Run]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ RunOnce]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Run]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ RunOnce]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ RunServices]
«Whwhat» = «c: \ runfolder \ [Malware] .exe «
[HKEY_CLASSES_ROOT \ exefile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_CLASSES_ROOT \ comfile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_CLASSES_ROOT \ batfile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_CLASSES_ROOT \ htafile \ Shell \ Open \ Command] @ = «\»% 1 \ «% *»
[HKEY_CLASSES_ROOT \ piffile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_LOCAL_MACHINE \ Software \ CLASSES \ batfile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_LOCAL_MACHINE \ Software \ CLASSES \ comfile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_LOCAL_MACHINE \ Software \ CLASSES \ exefile \ shell \ open \ command] @ = «\»% 1 \ «% *»
[HKEY_LOCAL_MACHINE \ Software \ CLASSES \ htafile \ Shell \ Open \ Command] @ = «\»% 1 \ «% *»
[HKEY_LOCAL_MACHINE \ Software \ CLASSES \ piffile \ shell \ open \ command] @ = «\»% 1 \ «% *»
Обратите внимание:- большинство экспертов по безопасности рекомендуют использовать инструмент безопасности и инструмент для сканирования вредоносных программ, например SpyHunter, для удаления вредоносных программ, а не для ручного процесса. Ручной процесс может быть опасным в ситуации. Пользователи используют этот процесс небрежно. Неосторожное использование ручного процесса может повредить файлы операционной системы, вызвав сбой системы. Именно поэтому многие эксперты по безопасности рекомендуют использовать инструмент безопасности. Кроме того, SpyHunter поставляется с бесплатным сканером вредоносных программ, который позволяет бесплатно сканировать весь компьютер.
Компьютер / ПК Эксперты руководство по безопасности ПК от Trojan:Win32/Mamson.A:
Учитывая все обстоятельства, единственный величайший фактор в сохранении такой опасности, как болезнь Trojan:Win32/Mamson.A, лежит на вас. Действительно, даже вы на данный момент внедряете Anti-Malware, и вы проверяете свой компьютер удобным, если у вас нет шансов быть преднамеренно направленным на ваш ПК при его использовании. Это ясно, чтобы заразиться Trojan:Win32/Mamson.A еще раз. В соответствии с этим, вам просто необходимо соблюдать осторожность, чтобы не подвергаться влиянию риска в будущем, и несколько указаний и рекомендаций, указанных здесь, в идеале, сохранят ваш компьютер от заражения в ближайшее время.
- Постоянно обновляйте антивирусные программы.
- Используйте надежные пароли для важных данных, чтобы избежать взлома.
- Выведите из строя емкости автоматического запуска для загруженных документов и вставленных дисков.
- Квадратное автоматическое обновление от организации внутри системы.
- Забудьте о неясных бенефициарных электронных письмах.
- Воздерживаться от взаимодействия с открытым исходным кодом, как Wi-Fi.
- Используйте брандмауэр на основе оборудования, чтобы обезопасить систему от загрязнения.
- Отправьте страховку DNS от естественного изменения.
- Используйте расширение и программирование рекламного блокиратора, помня о конечной цели серфинга, без каких-либо дополнительных рекламных акций и уведомлений о мусоре
- Старайтесь не использовать какие-либо ненадежные или неофициальные области для просмотра и загрузки записей в браузере.
Благодарим Вас за посещение нашего сайта, мы надеемся, что вы получили ваше решение.
Для любой другой информации или предложения, не стесняйтесь связаться с нами.
Специальное предложение: Spyhunter Anti-Malware
EnigmaSoft предлагает бесплатный пробный период в течение 7 дней с помощью средства защиты от вредоносных программ Spyhunter (Windows) & (MAC) операционной системы.