Lodge 4 Hacker
Matrix is a 1999 science fiction-action film written and directed by Larry and Andy Wachowski. The film depicts a future in which reality as perceived by most humans is actually a simulated reality created by sentient machines to pacify and subdue the human population, while their bodies’ heat and electrical activity are used as an energy source.
 Matrix wallpapers and Matrix effects are even popular today. When we hear the word ‘matrix’ first thing that come into our mind will be the green matrix effect.Here, I am going to show «How to make an matrix code effect in an command prompt»
- Open the Notepad and just type/copy anyone of the below matrix code effect and save it as matrix.bat
- Now open that matrix.bat file you will get an matrix effect in command prompt
Matrix Code Effect -II
title Hacker’s Lodge Matrix Re-Reloaded
color 2
cd\
CLS
@ECHO OFF
dir /S /W /L /D /Q /R
Matrix Code Effect -III
title Hacker’s Lodge Matrix Re-Reloaded
@echo off
:top
color 2
echo %random%%random%%random%%random%%random%%random%%random%%random%%random%%random%%random%%random%%random%%random%%random%
goto top
Getting Started with Windows Command Prompt

Developer or not, there’s no doubt you came across a Command Prompt — that dark window with cryptic text that creeps everyone. Today we’ll face those fears. Starting with simple steps to more advanced topics, this comprehensive guide to the world of CMD will take you from novice to ninja in no time.
Although this guide is primarily aimed at the Windows audience, I’ll also mention similarities to the Linux terminal so you can draw parallels between the two. I’m using Windows 10.
Other episodes in the series
Manage your Operating System using Command Prompt
In this chapter, we’ll continue where we left off the in the introduction to Command Prompt. We’ll learn how to manage…
Command Prompt Scripting & Security
In the final chapter of this CMD series, we’ll focus on security and writing code. We’ll learn how to protect data…
What is Command Prompt?
Command Prompt, often referred to as Bash or Terminal is a command-line interface program used to execute commands on the operating system. Its purpose is to manage our computers from a single window using code.
Everything from navigating directories and managing files to booting, scheduling tasks, writing custom scripts, setting up networks, and installing apps is just a niche of what Command Prompt can do.
Let’s dive right in.
Navigation
To open a Command Prompt on your PC, look for search and type CMD.
Click on the first option and it should display the Command Prompt window located in your root directory.
For easier understanding, this is the same root directory in the Explorer view.
Basically, the Command Prompt is another way to going to navigate the computer, manage files and folders, and many other things using special commands that we’re going to learn today.
List directories
To start let’s list all the files and folders in the directory we’re currently in. The command that can achieve that is dir for Windows or ls for Linux. Since we’re using Windows we’ll use the former.
This lists all the files and folders in the root directory, just as we’ve seen in the Explorer view above.
Change Directory
To enter a specific directory we type cd followed by the name of the directory.
Notice here that I’m typing all lowercase (desktop), even though the folder name is in a capital case (Desktop). Unlike Unix terminals where we have to be specific about casing, on Windows CMD casing does not matter most of the time. So we could type CD DESKTOP and it would produce the same result.
As we entered a new directory we can notice that the path has changed from Users\Mirza to Users\Mirza\Desktop . This means that we moved up one directory.
We can once again use dir command to list all directories here as well.
Auto-Complete
Within the Desktop directory, we have three more directories, cars, colors, and movies. We could enter any by typing cd <folder-name> but that’s a bit slow, especially if we had folders with really long names.
What we can do is type cd and then hit the tab key. What this will do is toggle between directories within the current directory.
Neat trick. It also works if we type a few letters of the directory we want to enter, e.g:
Now we only toggle between directories starting with the letter C.
Finally, we hit enter and we should enter the selected directory.
Back to the previous directory
We went into another directory. We could go deeper, but let’s learn how to go back. To go back to the previous directory we use cd .. .
And here we’re in the Desktop directory again. Repeating the same command we should find ourselves back in the root directory.
The command cd.. also works on Windows, while cd .. works both on Windows and Unix.
Change multiple directories
So far we’ve been navigating one directory at a time, forward and back. If we know the exact path to a specific directory we can use it to navigate multiple directories at once.
The same applies to navigating back. This time instead of writing folder names we’re going to use cd.. followed by / . Each slash takes us back down one directory.
Change to the drive root directory
I’ve already mentioned that the CMD first opens in the root directory of our current logged-in user (in my case C:\Users\Mirza), but we can go further back to the drive directory.
Now we’re at the beginning of the C drive.
Change drives
If you noticed I’m actually in C drive on my machine. If you have multiple drives (C, D, E), you can switch between them. Let’s go to D drive.
As you can see now we’re at D drive. To go back to C drive we just input C:
Current Working Directory
Sometimes we may want to check in which directory we’re in or copy the path of the directory. For such cases, we make use of cd command alone ( pwd on Unix) that does just that.
This prints the path of the working directory, starting from the root.
We’ve already acknowledged that the folder Desktop has a lot of subfolders within. From cars to colors and movies.
Using the tree command we can list all the sub-directories as the tree structure.
We can narrow down the results by using the find flag /f followed by the name of the folder (cars) we want to inspect.
Create Read Update Delete
Now let’s learn how to create and manage files and folders.
Create Directory
To create a directory we use a mkdir command followed by the name of the directory.
A newly created directory should appear in the list.
On Windows, we can also use md command to create directories. Let’s create a folder that has multiple words. To achieve this we need to wrap the directory name with quotes.
Create Multiple Directories
Using the same mkdir command we’ve used above we can create multiple directives in line one after another.
Create a File
To create a file we make use of cd command followed by the current directory . greater than > and the name of the file. The Unix variant is touch hello.txt .
Now we should see a hello.txt text file in the directory.
Another way to create a file is by using the echo command. This method allows us to insert text into a newly created file.
The text in between echo and >> symbols will be inserted into the file (Pascal.txt) we’re creating.
We can verify that we have a new file in our folder using the dir command.
Preview Content of File
This one is as simple as it sounds. Use type command
( cat Unix variant) followed by the name of the file to preview.
Content from the file gets printed in the terminal. It also works on multiple files.
Open Text files
We’ve already learned that we can preview text files using type command, however, Windows does not allow editing files directly through the Command Prompt.
What we can do is open a file using notepad (or any other text editor)
From this point, the file is fully editable (unless it’s set to read-only in the properties).
If the file does not exist, notepad will prompt us to create a new file and then allow us to edit it.
If you’re using Visual Studio Code, you can open text files in it.
Just like before with start . , we can use code . to open an instance of Visual Studio Code in the current directory.
You can also find online versions of Nano and Vim that can run on Windows and use either to edit files directly through the Command Prompt.
Rename
To rename files and folders, we use the rename command (or ren shorthand), followed by the old name, then the new name.
Let’s change the name of the cat folder.
The same applies to files.
With files, we can also change the extension.
Delete File
To delete a file we use del command followed by the name of the file.
We can verify that the file is gone.
We can also delete files within folders other folders.
For example, there is a color.txt file inside “bmw“ folder.
Running del command against this directory will delete all files within this directory.
First, we’ll get a prompt that will ask if we want to do it or not. If we choose yes, all files within “bmw“ directory will be deleted.
The file is gone.
Let’s use the same command against multiple files.
This time we’re going to add two additional commands, /Q (no question prompts) and /S (look within subdirectories)
Both files are deleted.
Delete Folder
To remove a directory we use rmdir command (or rd for short).
The directory “games” is deleted.
However, this command will not work on the “cars” directory as it is not empty. To remove it we’ll make use of the previous combination of /Q and /S to delete a directory as well as its subdirectories.
The next thing to learn is how to copy files from one directory to another.
Let’s copy our file blue.txt into the colors directory. ( copy , file , directory )
We can check that the blue.txt file is in Desktop, but it’s also in the colors directory.
I added a song to the Desktop and I want to move it to the music directory.
To do that we use the move command where we specify the file name, followed by the path location or the name of the directory which we want to move our file into.
Now let’s enter the music directory and verify that the file is there.
Start
The Start command is used to launch programs through Command Prompt.
If we open up a Command Prompt, type start , and hit enter, it will launch another Command Prompt instance.
If we create a new directory (e.g. greetings) and then type start greetings, it will open a new explorer window in that directory.
If we want to open an explorer in the current directory we type start .
We can also open explorer in the previous directory using start ..
Launch programs
Inside the Command Prompt, we can type start chrome and hit enter and it will launch a new Google Chrome window.
To open a particular website in Chrome you can type it in and hit enter.
If Chrome is already open, it will display the content in a new tab of the existing window. We can also tell it to open in a new window:
Or incognito Window
If we just type in start www.google.com it will open up the page in the default browser. In my case, that’s Google Chrome.
Run the Executables
To run an executable through Command Prompt, type the name of the file followed by the extension and hit enter.
Почувствуй себя хакером
4. Набираем команду dir/s нажимаем Enter и наблюдаем за бегущими зелёными строками.
(Строки, если что, бегут не бесконечно и когда нибудь закончатся ))) )
5. Растягиваем окошко размером побольше и наблюдаем )))

создаёшь текстовый документ пишешь
echo %random% %random% %random% %random% %random% %random% %random% %random%
потом нажимаешь сохранить как называешь matrix.bat
открываешь эту вкладку и всё чувствуй себя хакером!
Лучше color 17, ваще топчик будет
Немного Информационной Безопасности
Я в IT 7 лет, 2 из них работаю в ИБ. Полного гайда как выстаивать безопасность не будет. Хочу лишь рассказать:
Многие системы ИБ, защищая от вредоносов именно из интернета, работают на "сервисах", и платных "подписках", которые в свою очередь и есть та самая Big Data.
Условно, у нас есть точка в выхода в интернет, тут-то мы и ставим железяку, которая фильтрует каждый пакет. Она филтрует его очень по-разному, как только это возможно. С разными протоколами — по-разному. Смотрим адрес источника, смотрим домен — условно pikabu.ru. У нас, как у большой компании занимающейся ИБ, есть базы данных с "плохими" и "хорошими" сайтами, IP адресами, хэшами файлов(уникальный слепок файла).
Ну и мы, собственно, по этой подписке, получаем свежие базы данных, прям как обновления антивируса. У нас есть базы URL(плохие сайты), базы серверов command and control(адреса плохих серверов), базы антивируса тоже есть, базы спамеров есть, и есть базы с уязвимостями(IPS/IDS).
И вот тут надо всё это настроить правильно — сначала отсеиваем крупную рыбу — IP-адреса, сайты, запрещаем доступ ко всяким порно, играм и тп. По подписке мы получаем всё это в отсортированов виде по категориям, чтоб удоьненько сразу одной галкой блокировать все соц.сети например.
Но у нас есть телеграмм, через который можно скачать что угодно. А как мы знаем, он у нас шифрованный и никакие ключи, никому не передаёт — дыра. Либо запретить телеграмм, блокировать, либо, что делать?
А мы ставим агент на машину — будь то Windows, Android, iOS, macOS, которая всё-всё что туда записывается, поступает — анализируется. И тоже всё фильтруем по нашим базам, по нашей Big Data'е.
Если интересно расскажу подробнее, можно даже серию постов забабахать про разные продукты, с которыми я более-менее знаком. Если интересно то как — простым языком, или больше деталей, сленга?
Я ради плюсов пишу, но если будет только парочка — мне хватит. Спасибо.
Разработчики DENUVO попытаются доказать, что Земля плоская
Разработчики Denuvo попытаются доказать, что их защита не влияет на производительность в играх
Для этого в конце года запустят специальную программу, в рамках которой «доверенные СМИ»™ протестируют игры с защитой DENUVO и без неё, а затем опубликуют результаты. Об этом рассказал Стив Хьюин — один из «эффективных менеджеров» компании. Конкретной даты запуска Стив назвать не смог, равно как и объяснить, как несколько миллиардов ассемлерных инструкций виртуальной машины (VM) могут работать быстрее одной ассемблерной инструкции, заложенной в игре без DENUVO.
Вирусная рассылка, маскирующуаяся под "электронную повестку"
Вчера наша, и многие другие компании получили письма следующего вида:
Внимание! Письмо не открывать, вложения не открывать, и тем более не запускать исполняемые файлы из него!
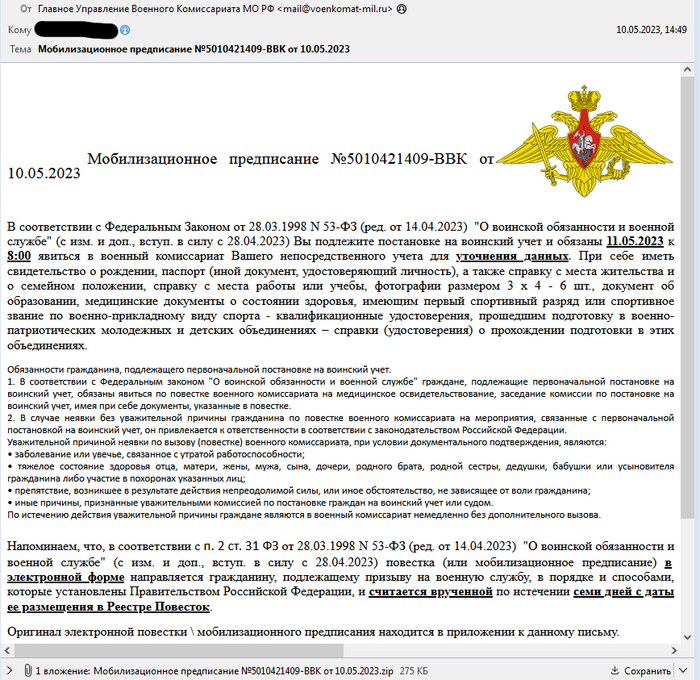
Если вы обнаружили следы вредоносного ПО немедленно отключите компьютер от локальной сети и свяжитесь с Вашим системным администратором!
Проверить что компьютер заражен можно открыв в проводнике папку «%appdata%\..\Local», например
В ней будет лежать скрипт вида 93e90a923.js
Имя файла будет варьироваться. Так-же, в планировщике задач есть задание следующего вида
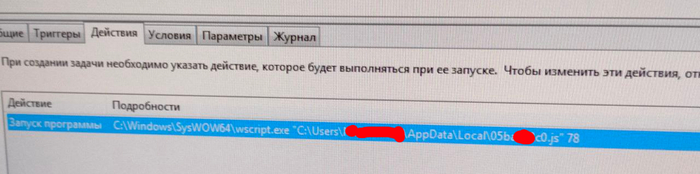
Для системных администраторов следует заблокировать IP адрес 185.203.119.240.
Если у вас есть соединения на этот IP — в Вашей сети есть зараженные ПК.
Изначальный скрипт соединяется с сейрвером по одному из 60-ти доменных имен или с одним из 300-та генерируемых в зависимости от текущей даты. Скрипт содержит в себе кейлоггер и другие инструменты получения информации о системе. Далее запускается код, полученный с сервера. В нашем случае это был кейлоггер со сбором информации о цифровых подписях. кейлоггер запускался в виде закодированого скрипта через powershell.
Если на вашем ПК были электронные подписи — крайне рекомендую обратится в удостоверяющий центр для их отозыва и выпуска новых.
Для деактивации требуется:
Удалить задачу из планировщика заданий
Завершить все процессы wscript.exe, powershell.exe, а так же другие подозрительные процессы.
Проверить ветку реестра [HKEY_CURRENT_USER\Software\Microsoft\Windows\DWM] — в ней хранятся последние данные работы скрипта, лог нажатий клавиш, электронные ключи и другие данные.
Рекомендую так же удалить все файлы, созданные в момент создания скрипта .js
В данный момент активен только один из доменов указанных в скрипте: 3A60DC39_ONLINE
Еще один не оплачен: 3a60dc39_fun. Полный список доменных имен на 10.05.23 https://pastebin.com/wu9D79Cv
О какой функции Windows компьютера мало кто знает?
Пост с reddit, самые популярные комментарии:
Windows + V. Журнал буфера обмена. Выводит список последних скопированных текстов и картинок. Многие считают, что могут копировать только один фрагмент текста за раз.
CTRL + Backspace. Удаляет все слово за один раз, чтобы не нажимать Backspace несколько раз. Также Ctrl-стрелка [влево, вправо] перемещает курсор назад или вперед на одно слово, а Ctrl-Shift-стрелка позволяет выделять сразу слова.
Windows + Shift + S. Инструмент быстрого скриншота, который сохраняется в буфер обмена
Подстаканник также можно использовать для воспроизведения старых компакт-дисков.
Windows + L — блокировка рабочего стола. Windows + D — показать рабочий стол. Многие на работе до сих пор удивляются таким чудесам.
CTRL + Shift + T — открывает последнее случайно закрытое окно в браузере. В хроме также откроет все вкладки, открытые в предыдущем сеансе.
Если вы выключите компьютер, вы можете выйти на улицу. Горячие клавиши там не работают.
CTRL + пробел на выделенном тексте в Word. Восстанавливает все форматирование текста по умолчанию. Отлично подходит для копирования текста в электронное письмо/документ с различным форматированием/шрифтом/размером текста и т. д.
ALT-коды Windows для ввода символов и тому подобного. Довольно весело.
CTRL + SHIFT + Windows + B — быстрая перезагрузка видеодрайвера в Windows 8/10: в случаях сбоя, если во время игры все зависло.
В комментариях пишут, что это работает в большинстве только для Windows 10+ (кроме пунктов 4 и 7)
Если это сделал человек — это можно взломать
На хакерском соревновании удалось найти эксплоиты и скомпрометировать Tesla Model 3, Windows 11, macOS и Ubuntu
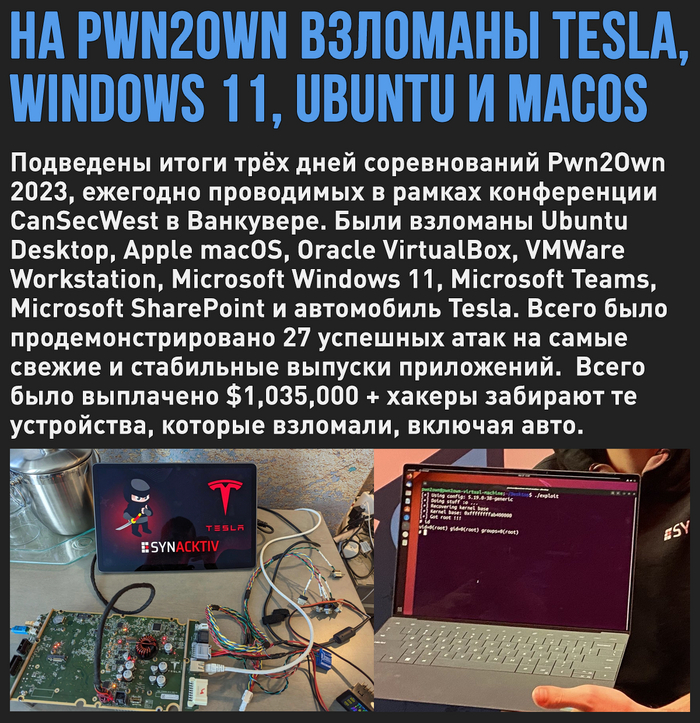
Сборник лучших выпусков из журнала xaker 2022 года с ссылками на скачивание
. вся информация представлена в ознакомительных целях, вы можете практиковать пентест на виртуальных машинах на своём домашнем пк .
всех с наступающем нг товарищи
оставьте положительный комментарий если материал был полезен
наш телеграмм
Ответ на пост «Сайт OLD-DOS наконец спасен!»
Эм. я вам сейчас плюсов везде натыкаю, как образцовым антимундакам. Спасибо, милые человеки. Респект, уважуха, долгих лет жизни и всё такое.

Сайт OLD-DOS наконец спасен!
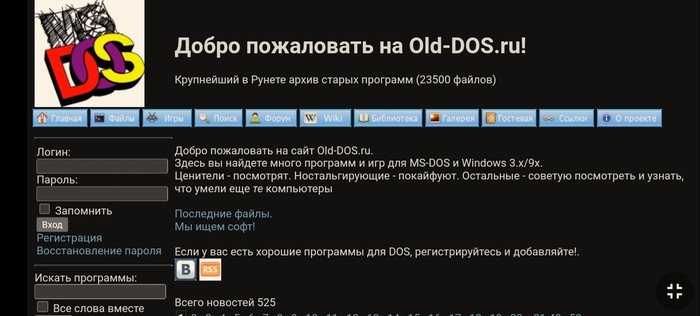
Хорошо, что ребята с данного сайта перенсли с немецкого сервера на наш русский родной сервер.
Старые программы и системы от DOS до чистых сборок Windows XP для ретро-компьютеров от i286 до Pentium D (самый первый двухядерный процессор в мире) окончательно спасены. Ура!
Вытащили файлы с иностранных сайтов и серверов.
Спасибо за поддержку.
Что случилось с дисками A и B в Windows?
Увидел этот заголовок на Ютьюбе.
Мысль первая, — «Ну это-ж очевидно!»
Для тех кто не понял, — они зарезервированы для флоппи дисководов 💾
Вопрос для любителей ретро железа
Цель : захват видео для видеообзора старого железа. Приблизился вплотную к созданию видеообзоров на старое железо.
К примеру имеется старый компьютер с которого необходимо произвести захват видео с экрана.
Пусть то окно виндовс или скорее ДОС. Если с более менее свежими компьютерами типа пентиум 3 примерно понятно, то что делать скажем на 286 или даже PC XT? Снимать видео с экрана камерой?
Железа с функцией захвата видео у меня нет, да и монитор скажем EGA весьма специфичен в плане интерфейса.
Как выходят из положения другие ? Используют софт или аппаратный приспособы ?
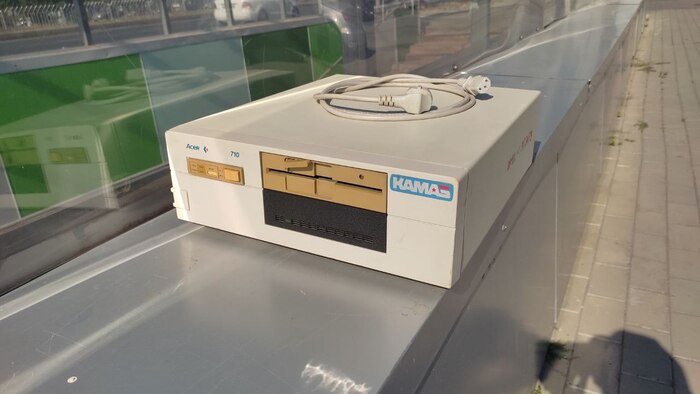
Для затравки можно взять данный образец середины 80х годов со встроенной CGA картой. Внешние карты он не стартует. Придется колхозить телевизор для элементарного вывода изображения.
Можно конечно читерить используя DosBox но тогда смысл весь теряется. Эмуляция железа на мощном ПК не равно работе натурального старого компьютера в данном случае.
FAT USB CREATOR
FAT USB CREATOR — Это бесплатная утилита, для установки файловых систем fat12 и fat16, на флешки, без форматирования.
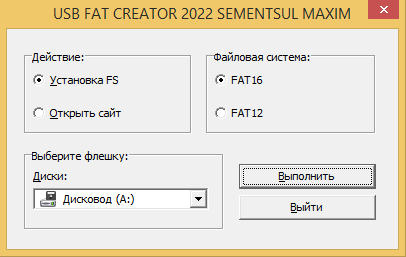
Данная программа является единственной программой, способной устанавливать FAT12, на флешки. Программа получилась в результате попытки создания другой програмы, которая должна была устанавливать раннее версии MS-DOS, на флешку. Дело в том что ранние версии MS-DOS работали в fat12 и я думал что будет достаточно установить бутсектор дискеты на флешку и немного его подкаректировать в hex-редакторе, чтобы обноружились файлы загрузчика, но сама система MS-DOS 3x и 4x не захотела работать на флешке. Так-как я потратил много времени на программу для установки ранних версий MS-DOS, мне не хотелось всё бросить без какого-либо результата, поэтому я взял свои наработки и создал программу для установки fs fat, на флешку.
Парадоксом является тот факт, что можно накидать на флешку в fat16 файлов, а потом установить fat12, в результате файлы как будто пропадут, но если вернуть fat16, с помощью данной программы, то файлы появятся на флешке. Это конечно не удивительно, если знать мат-часть, но может пригодится для шифрования информации.
MS-BOOT FROM USB
MS-DOS BOOT FROM USB — Это бесплатная утилита, для записи MS-DOS 5.0, 6.22 и 7.01, на флешки, и внешние USB жёсткие диски.
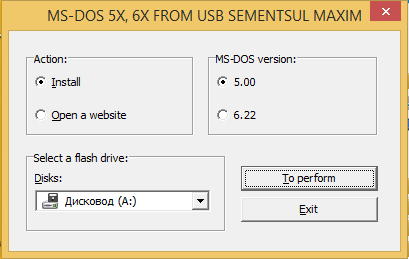
С помощью этой программы можно записать как чистую версию MS-DOS 7.01, так и уже обжитую, со всеми периферийными драйверами, и полезными программами, такими как: RAR, Volkov Commander, MPXP160, и т.д. Касательно MS-DOS 5.0, 6.22, то MS-DOS BOOT FROM USB — это единственная программа, которая умеет полноценно записывать эти версии MS-DOS, на флешку, так-как другие программы записывают образы дискет этих ос, в бут сектор, в результате чего система расчехляется в рам память и не сохраняет изменения на диске.
Для загрузки с загрузочной флешки MS-DOS, созданной в MS-DOS BOOT FROM USB, на компьютерах с UEFI, нужно отключить Secure Boot.
Не хардом единым, или софта пост
До этого было много постов по старому железу и девайсам, теперь настала очередь ПО. Официального, и не очень😉
Начнем с операционных систем, а именно с «Полуоси», OS/2 Warp 4.
На IBM PC-[Не помню] с Socket5 работает вполне успешно. Давно ей не занимался, надо бы найти этот системник и обзор сделать)
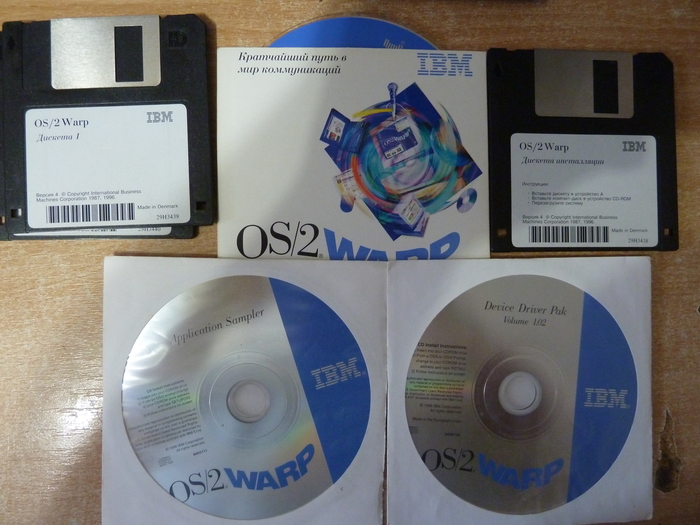
В 90’е годы в нашей стране Windows активно распространяли неофициальные издатели)

Были варианты с офисом и всем фаршем)
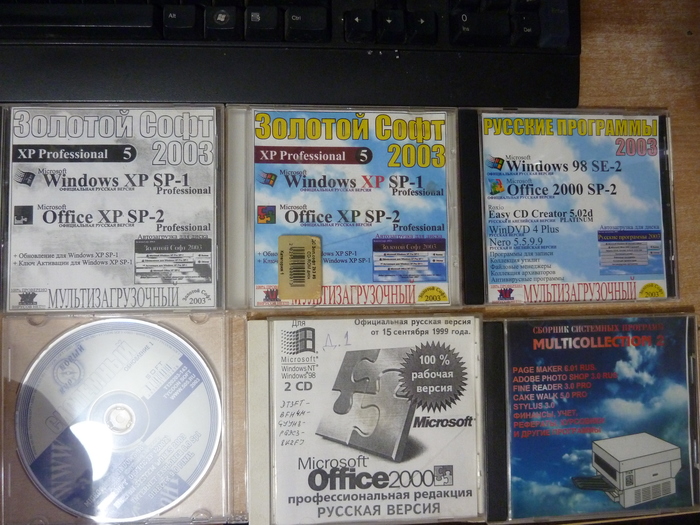
Нечто подобное, только более раннее. Даже для Win 3.1 программы есть)
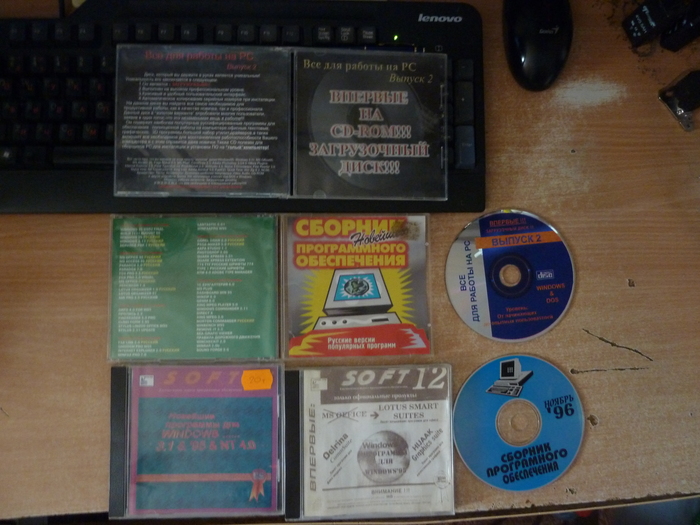
Немного из серии «Аспирин/Реаниматор», и их дальнейшее развитие. Зачастую такие сборники были поистине спасительными)
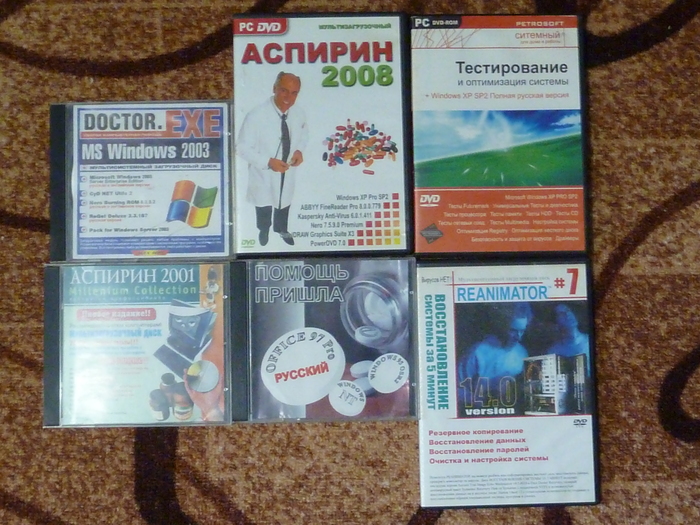
Офисные сборники. На втором диске есть Win95, успешно работающая на AcerMate😇, с офисом вместе)

Все для дизайнера. Где-то есть дискеты с фотошопом для Win 3.1, поискать бы не помешало)
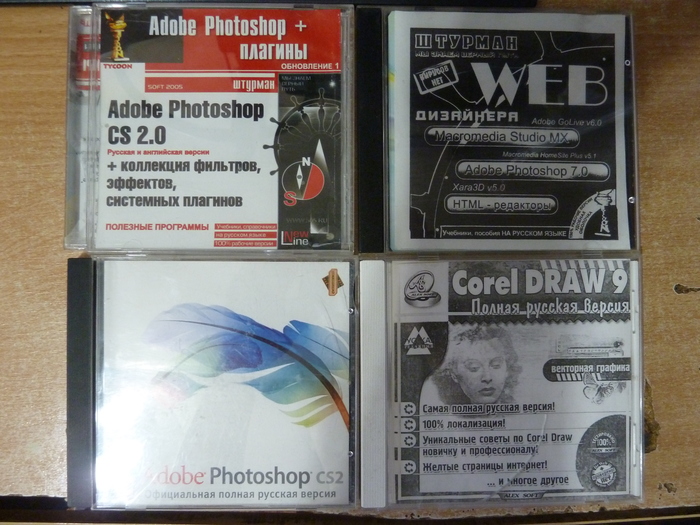
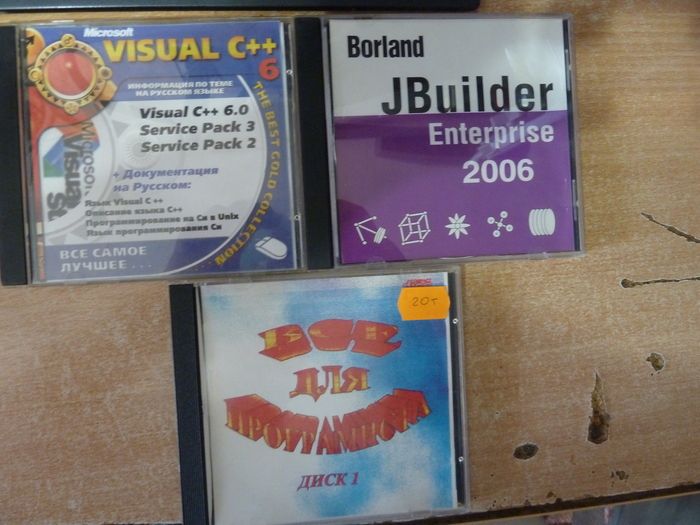
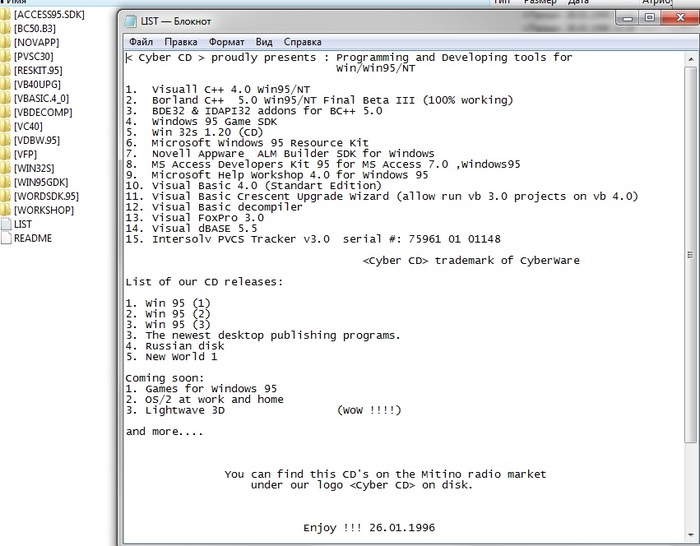
«Радость погромиста» и содержимое нижнего диска
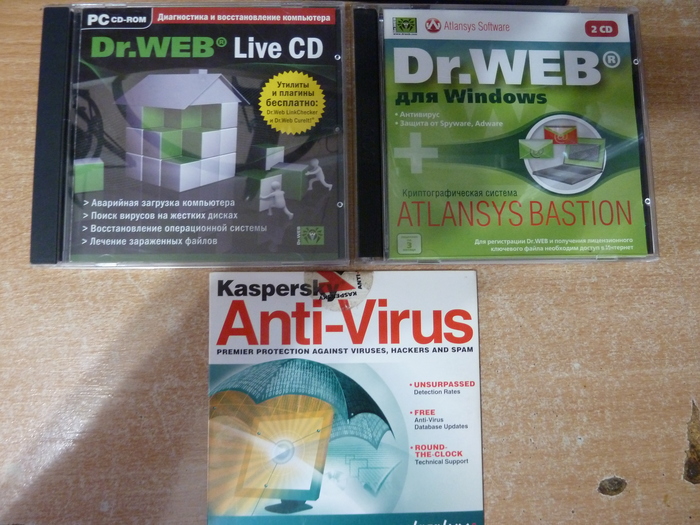
DrWeb и программа передачи данных в ФСБ😄 Когда-то LiveCD был довольно неплох, жив ли проект сейчас не знаю, давно не интересовался.
Просто полезные сборники. На втором только FreeWare🙂

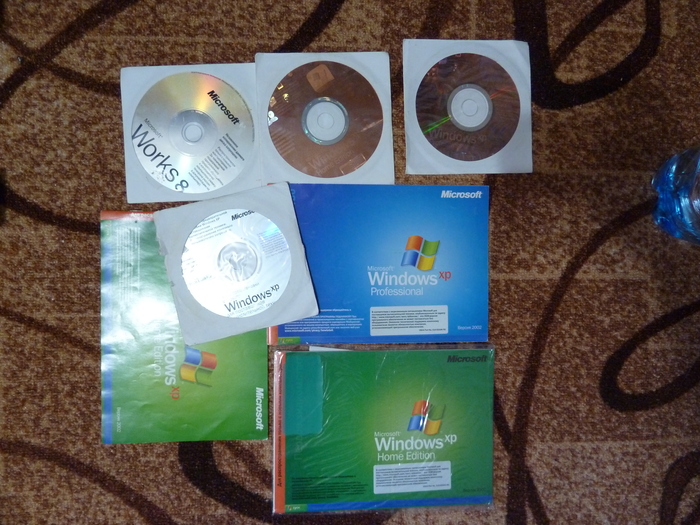
И напоследок, немного Windows XP😂 и Works8😉
Ботнет атакует устройства на Android с открытыми отладочными портами
В середине июня 2018 года известный ИБ-специалист Кевин Бомонт (Kevin Beaumont) в очередной раз обратил внимание на то, что многие производители смартфонов на Android оставляют функциональность Android Debug Bridge (ADB) включенной по умолчанию, что подвергает устройства опасности, в том числе и удаленной. Дело в том, что опция ADB over WiFi позволяет разработчикам так же подключаться к гаджету через Wi-Fi, без использования USB-кабеля.
В целом эту проблему нельзя назвать новой. Еще в феврале 2018 года аналитики Qihoo 360 Netlab обнаруживали малварь ADB.miner, которая сканировала сеть в поисках устройств с открытыми отладочными портами ADB (чаще всего это порт 5555). Так как под управлением Android работают не только смартфоны и планшеты, заражению также подвергались, к примеру, «умные» телевизоры и различные приставки для ТВ.
Немногим больше месяца назад Бомонд обнаружил, что во многих гаджетах прямо «из коробки» активна функциональность ADB over WiFi, о чем их владельцы, как правило, даже не догадываются. Так как поисковик Shodan недавно добавил возможность поиска устройств с доступным интерфейсом Android Debug Bridge, теперь индекс таких гаджетов стремительно растет с каждым днем. В июне Бомонд обнаружил более 80 000 проблемных устройств в одном только Китае.
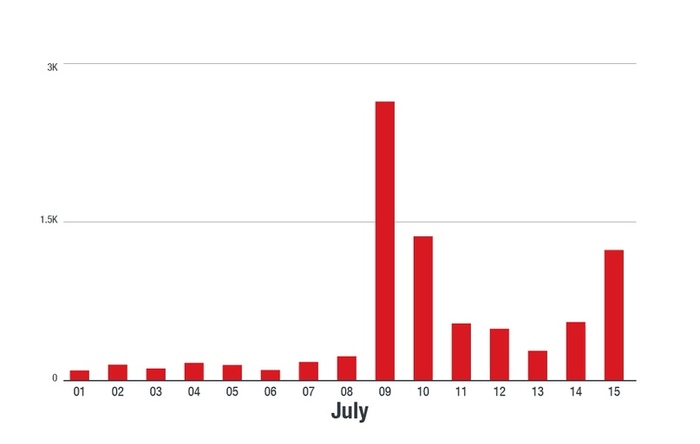
Теперь о новой волне атак на уязвимые гаджеты с открытыми портами ADB сообщили аналитики компании Trend Micro. По информации специалистов, новая волна сканирований началась 9-10 июля 2018 года, и большая часть трафика исходила из Китая и США. Начиная с 15 июля, к атакам также присоединились и корейские IP-адреса.
Исследователи рассказывают, что обнаружив уязвимое устройство, злоумышленники передают на него (через ADB) shell-скрипт, который, в свою очередь, загружает еще один специальный shell-скрипт, предназначенный для второй стадии атаки и ответственный за запуск вредоносных бинарников третьей стадии.
После успешного заражения устройства, малварь ликвидирует ряд опасных для себя процессов и запускает собственные дочерние процессы, один из которых позволяет ей распространяться далее, подобно червю. Также вредонос связывается с управляющим сервером, расположенным по адресу 95[.]215[.]62[.]169. Ранее этот адрес уже встречался экспертам, так как был связан с работой ботнета Satori.
По данным аналитиков Trend Micro, пейлоад малвари предназначается для организации DDoS-атак (может использовать UDP, TCP SYN, TCP ACK и так далее). Учитывая связь, обнаруженную между этой вредоносной кампанией и ботнетом Satori, эксперты полагают, что за всем этим стоит один и тот же хакер или хакерская группа, и кто-то строит таким образом новый ботнет.
Так как малварь обладает потенциалом червя, исследователи предполагают, за этой кампанией могут последовать и другие атаки, а сейчас злоумышленники, очевидно, лишь проверяют эффективность работы своих инструментов и новой тактики.
Согласно подсчетам Trend Micro, в настоящее время перед атаками на порты ADB уязвимы не менее 48 000 устройств. Среди них различные мультимедийные гаджеты, «умные» ТВ, смартфоны и так далее. Исследователи напоминают, что от подобных атак не защитит никакой пароль, поэтому рекомендуют не «светить» такие устройства в интернете напрямую, располагая их за роутерами и файерволами.
Кто-то сейчас взламывает ваш компьютер …
Всем привет, это Компьютер76, и мы снова продолжаем издеваться над нашими коллегами и друзьями, подсовывая им разные лжевирусы, с помощью которых можно свести с ума любого добропорядочного пользователя. Сегодня наш вирус под названием «кто-то взламывает компьютер » будет выглядеть как хаотично изменяющийся код на экране монитора. Представлю два варианта этого вируса, читайте до конца. Вот снимок с экрана:

Сразу оговорка. Наилучший эффект лжевируса достигается, если прикол занимает всё пространство монитора, однако это будет возможно только на компьютере под управлением Windows XP. Windows 7 нам позволит это сделать, только набрав команду wmic , и крови у врага попьёт прилично. Всё, что нам, как впрочем, и всегда, нужно, так это Блокнот (если захотите что-то написать по-русски, воспользуйтесь редактором AkelPad — ссылка для скачивания ниже в статье) и пару строк кода. Заодно вам покажу, как сделать этот прикол единовременно, получив на мгновение доступ к чужому компьютеру, пока хозяин вышел покурить, или, как всегда, подсунуть в компьютер другу, чтобы тот ужасался вирусу в ваше отсутствие. Поехали.
Открываем консоль команд (cmd) и прописываем последовательно следующие команды.
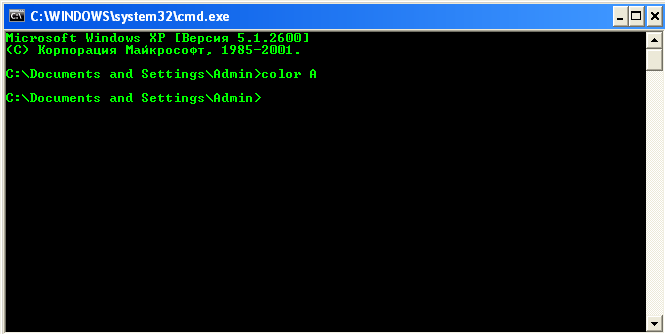
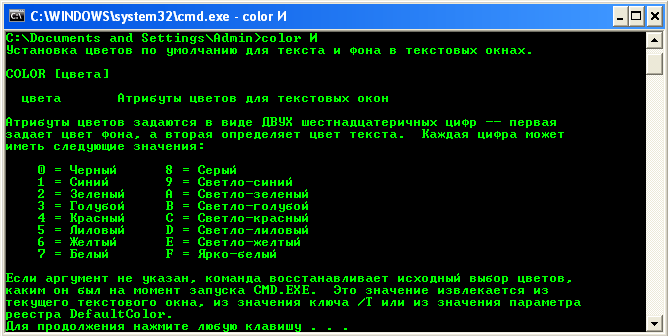
- Для придания эффекта изменим привычную цветовую гамму консоли на незнакомую рядовому пользователю. По мотивам фильма « Матрица » я предлагаю зелёные символы на чёрном фоне. Это достигается командой
(если пожелаете изменить цвета, намеренно ошибитесь в литере А, поставив любой другой символ; консоль сразу выдаст возможные варианты, а вы попробуйте сами)
- усилим эмфазу, развернув это дело на полный экран (работает, напомню, только в ХР; консоль в Windows 7 разворачивается в полный экран набором специальной команды в консоли же wmic) одновременным нажатием клавиш ALT + Enter:
в командной строке пропишем:
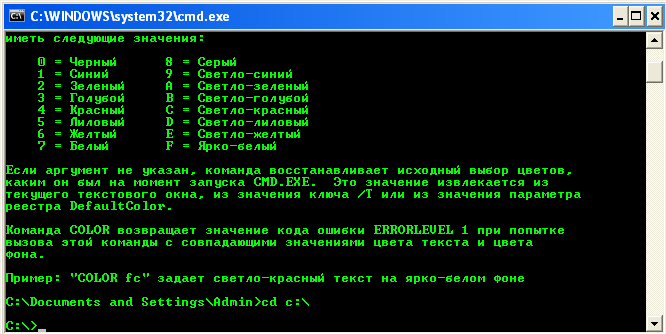
следом ещё одна команда:

Понеслась… Всё готово. Быстренько покиньте место преступления.
ALT + Enter в Windows XP, повторно нажатый, вернёт развёрнутое во весь экран окно в нормальный режим. Когда надоест, просто закройте консоль. Теперь давайте сделаем это с возможностью запуска самим ничего не подозревающим пользователем. Напишем бат-файл. Для этого откроем программу Блокнота или NotePad++ и повторим код в той последовательности, как вы вводили его в консоли, то есть в документе должна быть такая запись:

Однако этот вирус можно модернизировать, разбавив его предварительным сообщением, в котором можно сначала с жертвой «поговорить». И вот здесь-то вам и понадобится альтернатива Блокноту от Windows в виде компактного редактора AkelPad. Он позволит вам внести фразы на русском, которые корректно отображаются в консоли (Блокнот с этим не справляется). Запускаем AkelPad и измените пару строк на манер:
После запуска этого файла жертва на экране увидит сначала сообщение:
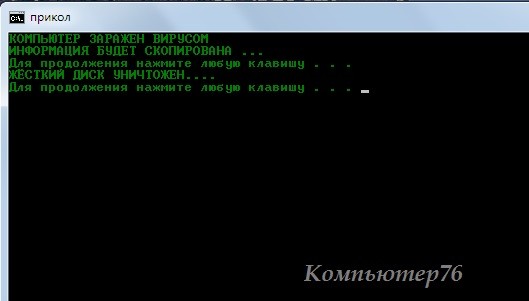
Сохраним лжевирус «кто-то взламывает компьютер «, записав документ под любым именем с расширением .bat.

Остаётся, как всегда, спрятать прикол подальше, создать ярлык лжевируса на Рабочем столе жертвы. При этом поменяв значок и название ярлыка в его свойствах на приемлемые и нейтральные. Если хотите, чтобы «вирус» поразил врага сразу после запуска Windows, поместите ярлык в папку Автозагрузки (Все программы).