How to open / unlock unreadable 7z rar zip files
PeaZip, like any archive management utility, needs the user to provide the correct password to work on encypted archives extraction, in order to access and extract encrypted files, and in some cases even to list the content of the archive — i.e. if sender used «encrypt filenames» option (7Z archives) making archive table of content unreadable without providing correct password.
Read more about how to open 7z rar tar zip archive files, as well as using PeaZip to open unsupported files extensions.
Recover lost / forgotten password

Open unreadable (forged or corrupted) files
- The archive header is encrypted and it’s not possible to read it before providing the right password to unlock it . 7Z, ARC, PEA, and RAR file formats supports header / TOC encryption, also known as encryption of file names. Notably, ZIP files does not support that feature , so unreadable ZIP archives (which cannot be extracted or opened for browsing archive content) are generally too corrupted to be read, or may have file extension changed (being a 7z or rar disguised as zip file, or even an exe file disguised as an archive), which is a strong hint of possible forgery — in those cases the files should not be trusted for opening and, especially, should not be trusted for extraction. In PeaZip’s file/archive browser you can enter the password clicking the proper context menu entry or clicking on the padlcok icon in the status bar or pressing F9
- The archive may be corrupted (it can happen quite frequently, i.e. when there is an error during a download of a file, or due to a failure on the memory support), or be a fake file (i.e. a non-archive file or random data renamed with archive type extension), or in worst case it may have been purposely altered. In those cases the files cannot (and in worst cases, should not) be «unlocked»: you will need to retrieve an intact copy of the file: re-download it from a trusted source or restore it from a reliable backup copy.
Why does PeaZip prompts a password request?


What to do with an unreadable file
- when downloading a file from the web or while saving a mail attachment, check if the download is reported to have been completed correctly (please note some download managers and some mail client make the file available for users before the actual download is completed!)
- check if the size of the archive is the one expected
- check if the checksum/hash of the file is the one expected — some sources reports checksum / hash of files for allowing users to perform this integrity check
- open the file with an hexadecimal editor to see if its content seems normal or if it is higly uniform filled with zeroes (to reduce fragmentation some downloaders pre-allocates the full size of the downloaded file, then replaces the content with the actual file), and to verify if the archive header is correct for the file type declared in the extension (sometimes an attacker may disguise a file type for another changing file extension).
- try to download it again or try to find another, more reliable source (or mirror) of the same file, see if other online users had encountered problems with the same archive
- in PeaZip, you can try a decryption password, and you can try listing archive’s content in flat mode clicking on the expand «plus» icon (or pressing F6)
- finally, try to open it with a different extraction utility that may be more error tolerant: please note that this may not be a good solution, as relying on less stringent error checks on the archive may result in unexpected and undetected errors in the extracted files.
Read more about unreadable files and password protection: checksum and hash functions, encryption articles on Wikipedia, Diceware password generation tips.
Learn how to create encrypted 7Z files with hidden filenames, feature which is also available when creating encrypted RAR files (if WinRar is available on the same system). Creating encrypted ZPAQ files filenames are always encrypted (hidden), as well as when creating encrypted PEA archives.
Synopsis: How to open unreadable or encrypted 7z rar zip archives. Remove password prompt. Unlock forgotten or lost passwords. Recover locked data with forgotten password. Read corrupted files. Open password protected encrypted files. What are nd how to detect unreadable files due forgery or data corruption.
Topics: open encrypted files, unlock password protected archives, recover lost password, open unreadable files
PeaZip > FAQ > How to open / unlock unreadable 7z rar zip files
Восстановление пароля 7z
Для восстановления забытого пароля к архиву 7z, просто перетащите файл сюда и следуйте дальнейшим инструкциям.
Максимальный размер файла: 100MB
Если размер вашего файла превышает ограничение, обратитесь в службу поддержки для получения других вариантов.
Каковы шансы на восстановление пароля?
Бесплатная проверка на слабые пароли дает результат примерно в 22% случаев и происходит практически мгновенно, до одной-двух минут.
Если пароль не будет подобран при бесплатной проверке, то вам будет предложена проверка по базе из 20+ миллиардов паролей. Это наша «тяжелая артиллерия», и проверка по такой базе может занять до нескольких часов в зависимости от версии архива и загруженности нашего вычислительного кластера. Подбор пароля в этом случае заканчивается успешно примерно в 61% случаев.
Здесь более подробная информация о шансах на восстановление пароля.
Как удалить пароль из архива 7z?
Если вы уже знаете пароль к архиву, то это сделать очень просто. Нет возможности просто удалить пароль из уже защищенного архива 7z, но вы можете извлечь архив в папку, а затем добавить все файлы в новый 7z-архив без пароля.
Если же пароль вам неизвестен, то для начала его нужно восстановить. Просто перетащите файл на наш сайт и дождитесь результата!
| Восстановление пароля 7z (*.7z) | |||||
|---|---|---|---|---|---|
| Описание | Вероятность успеха | Расчетное время | Цена | ||
| Восстановление слабого пароля | ≈ 22% | Несколько минут | Бесплатно | Приступить | |
| Восстановление сильного пароля | ≈ 61% | До 24 часов | 1 850,00 ₴ * | Приступить | |
| Брутфорс по заданной маске ** | 100% *** | Зависит от сложности маски | По запросу | Отправить запрос | |
* Вы платите только за успешное восстановление пароля, после завершения работы.
** Мы последовательно перебираем все возможные варианты паролей в соответствии с указанной маской. Чтобы составить правильную маску, нам нужна вся информация о структуре пароля, включая его максимальную длину и набор символов. Полный перебор всех вариантов паролей невозможен. К примеру, поиск 10-символьного пароля вслепую даже на нашем высокопроизводительном кластере займет тысячи лет, потому что существует более 60 квинтиллионов (60 * 10 18 ) возможных вариантов. Вы можете рассчитать количество вариантов пароля и приблизительное время поиска с помощью нашего брутфорс калькулятора.
*** 100% успешное восстановление пароля гарантируется только в случае, если вы указали правильную маску. Мы не сможем восстановить пароль, если указана неверная маска (набор символов и длина пароля). Поэтому, пожалуйста, заказывайте брутфорс по маске только в том случае, если точно знаете структуру пароля: его максимальную длину и набор символов.


Правовая информация
Используя сервис, предоставляемый сайтом LostMyPass.com, вы соглашаетесь с тем, что не нарушаете законов и положений по вопросам авторского права или конфиденциальности, существующих в вашей стране и сообществе. Кроме того, вы гарантируете, что являетесь владельцем авторских прав на документ, пароль к которому вы намерены восстановить, или же являетесь законным представителем правообладателя.

Процесс оплаты осуществляется нашим онлайн-посредником Paddle.com. Paddle.com является официальным получателем платежей для всех наших заказов. Paddle производит обработку всех финансовых запросов и осуществляет возвраты платежей.
Пожалуйста, ознакомьтесь с Условиями и положениями для получения дополнительной информации…
How to unlock a password protected 7z file?

Archiving a 7z file is one of the best services for compressing any heavy sized file or folder to a single file. It provides full security to save your data from theft and viruses. It also offers an encryption feature that allows the user to lock a 7z file with a strong password. But sometimes the user has forgotten that password from his mind so, there is no manual method is available to unlock or open password protected 7z file. But through this blog, I am introducing the automated solution to get back your lost password.
Best Robotic solution for password protected 7z file
The most extraordinary and brilliant tool 7z Unlocker software is provided by eSoftTools. It will simply unlock or open password-protected 7zip files and is able to recover the password of any length or combination of character. Its tool can come with simple GUI or UI for every user and works on several of the advanced recovery techniques like Brute force attack, Mask Attack, and Dictionary attack to break the 7z file password. You can save recovered 7zip password through Copy to Clipboard function with all supported 7z file up to 19.00 versions and Windows versions up to 10.
Some great, unique and special Features of 7z file unlocking program:-
#Able to recover the password of any length or combination of characters.
# Has multiple advanced algorithm Password recovery techniques or strategies to recover your password instantly like- Brute Force attack, Mask Attack, and Dictionary Attack to unlock a password protected 7zip file.
#It comes with a simple and straight forward graphical interface (GUI or UI) by which any user (technical or non-technical) can utilize this software for making the recovery without any hassle.
# Compatible with all of 7z file and Windows O/S version up to 10 (32 & 64 bit).
#Offers a free trial version facility to get a quick analysis of “software working” and recovering the first 3 characters or letters of your lost 7z file password.
Как восстановить утерянный пароль к архиву с помощью видеокарты
С тех пор как разработчики поняли, что хранить пароль в тексте небезопасно, мы видим только хеш — набор значений, которые генерируются на основе пароля. Такое преобразование выполняется хеш-функцией по заданному алгоритму и является односторонним.
Существуют разные алгоритмы хеширования: MD5, SHA-1, SHA-2 и прочие. Чтобы восстановить пароль из хеша, можно использовать метод перебора. Нам достаточно создавать хеш для каждого возможного пароля и сравнивать его с тем хешем, который нужно расшифровать. Фактически нам нужно взять файл, вытащить из него хеш и расшифровать его программой-взломщиком. Методика извлечения хеша для каждого алгоритма разная, и сложность перебора каждого из них варьируется.
Как рассчитать сложность перебора? Не вдаваясь глубоко в заковыристый матан, можно сказать, что это зависит как от длины пароля, так и от набора используемых в нем символов:
например, числовой пароль 0-9 содержит 10 символов. Пятизначный пароль содержит m=5 знаков. Число комбинаций будет P=m^n или 5 в степени 10 — 9765625.
Если же учитывать латинские символы — большие и маленькие, то это 26*2+10=62 и наше P равно уже 5 в степени 62!
Я видел, как в течение недели с помощью двух 22-ядерных Xeon восстанавливают пароль к zip. Ни такими ресурсами, ни стольким временем для подбора пароля я не располагал и задумался об использовании в своих целях графического чипа. Вычислительная мощь этих устройств сейчас у всех на слуху. Производители графических ускорителей — AMD и Nvidia. Nvidia обладает CUDA — собственным закрытым API для вычислений на GPU, который по синтетическим тестам на 20% быстрее открытого аналога OpenCL, но не каждая программа обладает SDK к нему. Кроме того, карты Nvidia уступают картам AMD в вычислениях, реализованных на OpenCL. Эта проблема частично лечится свежими драйверами, но разрыв все равно остается. В конечном итоге мы также упремся в количество вычислительных блоков видеокарты.
Ниже я рассмотрю решение Hashchat, которое работает на OpenCL и позволяет подключить до 128 видеокарт одновременно. Хотя такой возможности для этого теста нет, предположительно имеет смысл отдать предпочтение среднему ценовому сегменту, поскольку карт можно поставить больше, а разница в производительности непропорциональна цене.
Инструменты для восстановления пароля
Hashcat — преемник ранее используемых утилит oclHashcat/cudaHashcat. Заявлен как самый быстрый инструмент для подбора утерянного пароля. Начиная с версии 3.0, поддерживает использование как CPU, так и GPU, но не для всех алгоритмов. Например, с помощью GPU нельзя подобрать пароль к Bcrypt. Зато к MD5 и SHA-1 пароли подбираются довольно быстро. Работает с более чем 200 хешами. По сути, является универсальным кроссплатформенным решением.
Для получения некоторых из них понадобится утилита ниже:
John The Ripper — инструмент администратора по восстановлению утерянных паролей — легендарная утилита хак-софта. Популярна из-за поддержки большого количества хешей и их автораспознавания. Поддерживает множество модулей, включая сторонние. John The Ripper даже включен в Kali Linux, но в урезанном виде. Только у этой программы я нашел совершенно необходимые расширения для извлечения хешей из других форматов: zip2john, rar2john, pdf2john.py, pfx2john.exe и много еще чего интересного.
Cain & Abel — тоже в представлении не нуждается. Программа имеет даже собственный сниффер.
Существуют и другие инструменты, однако они либо плохо документированы и не имеют GUI, либо уступают в скорости. Поддержка разных типов хешей также важна. Таким образом, останавливаемся на Hashcat.
В качестве примера мы используем произвольный архив 7zip. Генерируем архив самостоятельно. 7zip использует алгоритм AES256
Для восстановления хеша пользуемся утилитой 7z2hashcat. Фактически это скрипт на Perl. Качаем его по ссылке и распаковываем.
В результате в текстовом файлике увидим искомый хеш. Далее настроим наш Hashcat:
GUI иногда выдает ошибки и вылетает при завершении поиска. Тем не менее, чекпоинт предусмотрен, мы можем вернуться к последней запущенной сессии и продолжить начатый поиск на вкладке Custom commands & Services.
Hashcat сам определит все устройства GPU / CPU в компьютере и начнет расшифровку.
Тестируем возможности программы
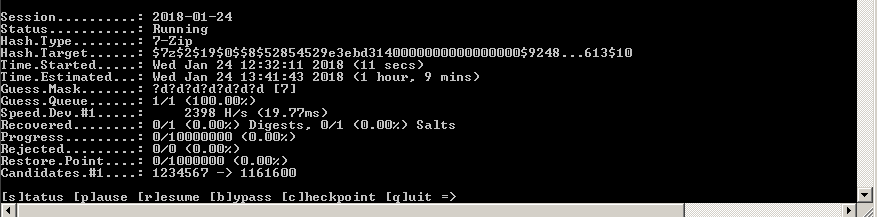
Запускаем Hashchat. Указываем тип хеша как m 11600 (7zip), обновление статуса поиска каждые 60 секунд, выходной файл и маску для поиска.
Поиск по маске позиционируется улучшенным вариантом брутфорса. Зная что-то о паттерне пароля, мы можем значительно ускорить перебор. Предположим, это дата, имя или год или любые предполагаемые символы, например, ?R ?R ?R — любые три символа русского алфавита.
В данном случае это любые семь цифр. Стоит учитывать, что если длина пароля составляет шесть цифр, то мы его не найдем и нужно повторить попытку. Для автоматизации процесса предусмотрена галочка «инкремент».
Итог: в файле E:\asus\result.txt. Пароль 3332221 подобран примерно за 10 секунд.
Пробуем увеличить длину пароля. Скорость перебора заметно упала — до 635 паролей в секунду.
Результат: пароль 3334566611 — 10 знаков. Для его восстановления потребовалось около трех минут.
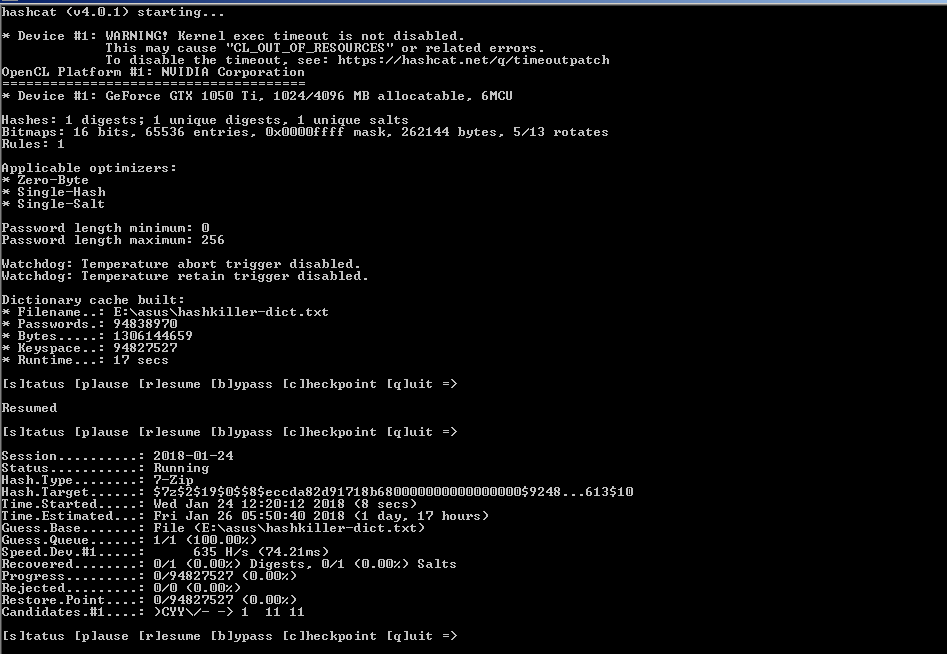
Усложним задачу. Пароль теперь состоит из букв латинского алфавита и цифр. Длина пароля выросла до 11 знаков. В программе есть ряд опций еще более ускоряющих подбор. Очевидный вариант — подобрать с помощью базы стандартных паролей.
Ставим словарь HashKiller Passwords. В папке программы уже есть пример — слов так на 1000. Добавляем наш словарик во вкладке «Wordlists & Markov». Скачиваем словарик HashKiller Passwords, а затем извлекаем его, к примеру, в папку Dict.
Пример запуска:

Markov является еще одним вариантом комбинированного подбора и имеет отдельный исполняемый файл. https://ru.wikipedia.org/wiki/Цепь_Маркова
Опция плохо документирована. В справке к GUI для набора символом ?d?l?u (Латинские буквы и цифры) рекомендуется значение 40.
Также мы используем гибридную атаку. Это поиск слова из словаря с добавлением окончания маски, к примеру, Password113, Qwe1235.
Также в программе существуют готовые маски в формате .hcmask, которые позволяют перебрать известные паттерны строчка за строчкой. Лишние строки можно комментировать, открыв этот файл Блокнотом. Их также можно использовать как с опцией «инкремент», так и комбинировать со списком слов.
Помимо гибридных атак программа поддерживает правила подбора по определенным алгоритмам, выявленным опытным путем, которые дают хорошие результаты.
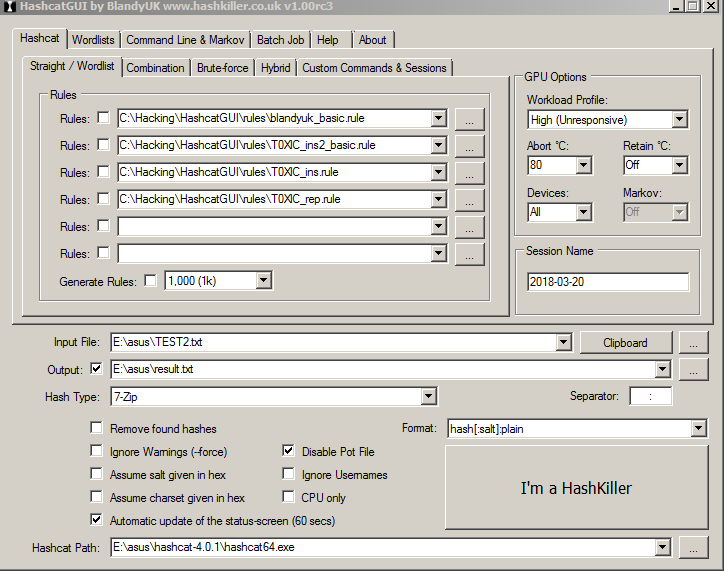
Так называемый перебор по правилам является самой технически сложной атакой и представляет собой язык программирования. По словам разработчиков, такой подход работает быстрее, чем регулярные выражения. Готовые правила уже можно использовать, загрузив их в GUI из каталога rules в Hashchat. С учетом указанных опций за 2,5 часа программа выдала результат.
Пароль Property123
Радужные таблицы
В примере у нас довольно сложный алгоритм шифрования. Если вы подбираете, например, хеш к MD5 за разумное время, и ваш пароль так и не подобран, имеет смысл обратить внимание на последний аргумент — радужные таблицы. Это расчетные значения хешей для всех распространённых паролей, которые были посчитаны и сохранены в условной таблице. Зная алгоритм хеширования, можно загрузить таблицу в память и провести поиск нужного хеша. Обычно они используются для подбора большого количества паролей в кратчайшие сроки, например, всех утекших паролей к веб-приложению, но это другая история.
На сегодняшний день есть два проекта, поддерживающие различные типы хешей:
- Rainbowcrack — поддерживает четыре алгоритма хеширования: LN/NTLM, MD5 и SHA-1
- rcracki_mt или rcracki для Linux -MD4, MD5, DoubleMD5, SHA1, RIPEMD160, MSCACHE, MySQL323, MySQLSHA1, PIX, LMCHALL, HALFLMCHALL, NTLMCHALL, ORACLE
Заключение
Не обладая большими вычислительными ресурсами, сегодня все же можно расшифровать даже очень стойкие типы хешей. Учитывая их широкое распространение в качестве стандарта, на данный момент, многие приложения являются уязвимыми априори. Возможно, в ближайшем будущем нас ожидает переход на такие стандарты, как SHA-2 или ГОСТ_Р_34.11-2012. Пока же остается лишь пользоваться общими рекомендациями по генерации паролей: