Поиск и удаление майнера в Windows 10
Для начала рекомендуется проверить, есть ли на компьютере вредоносное ПО. Существует несколько признаков, которые указывают на то, что происходит майнинг криптовалюты без согласия пользователя. Причем эти процессы губительно влияют на работу аппаратных компонентов устройства, а также замедляет производительность системы.
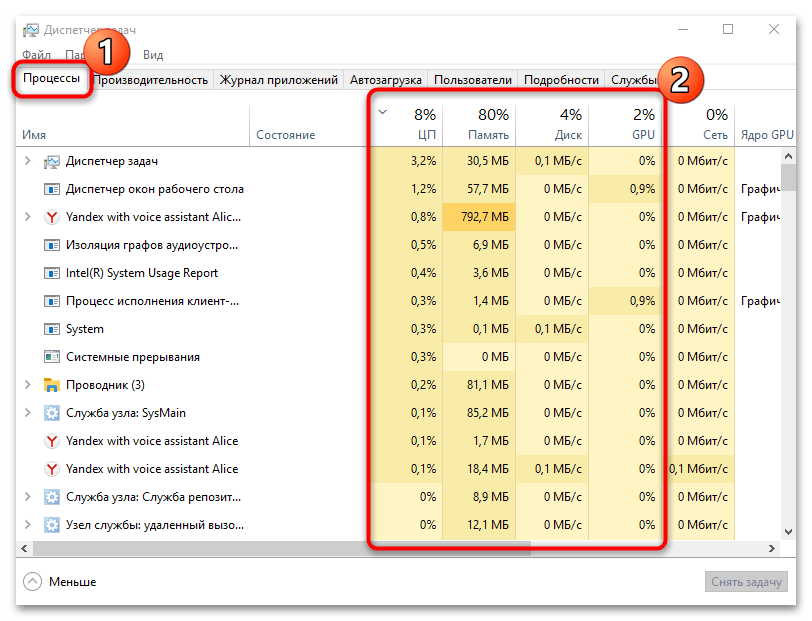
В первую очередь закройте все приложения и браузер, затем проверьте загруженность компонентов через «Диспетчер задач». Посмотрите данные на вкладке «Процессы», чтобы понять, насколько активно работает видеокарта, центральный процессор, жесткий диск и оперативная память.
Читайте также: Методы запуска «Диспетчера задач» в Windows 10
В течение нескольких минут понаблюдайте за активностью процессов в режиме полного бездействия. Если даже в этом случае «железо» сильно нагружается, то, скорее всего, работает майнер.
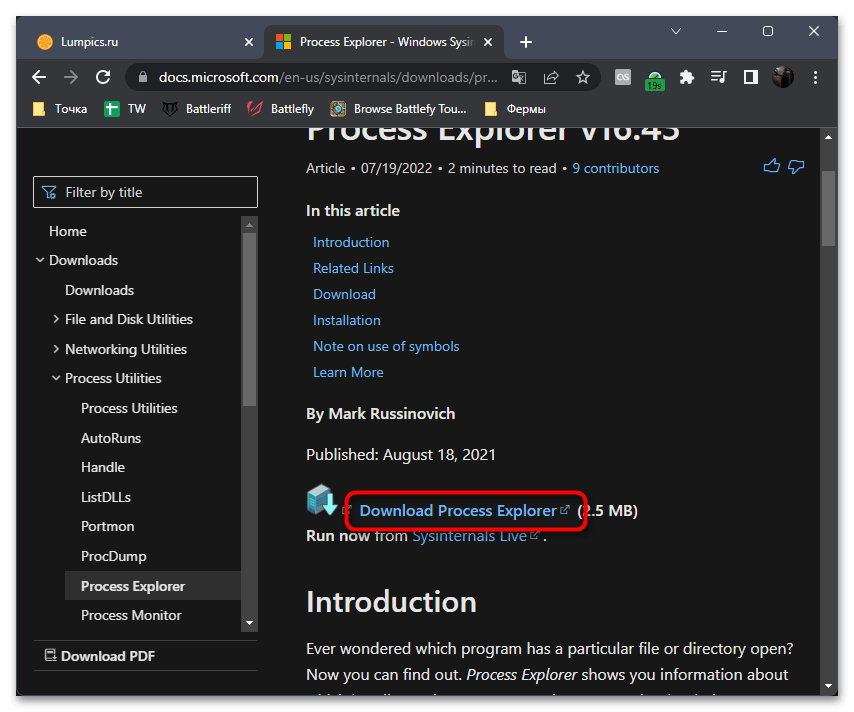
При этом обратите внимание на то, что нагрузку на видеокарту отображают только новые версии «Диспетчера задач», доступные в Windows 10 и Windows 11. Многие майнеры как раз задействуют это комплектующее для проведения транзакций или создания новых блоков, значит, в старых ОС через штатное средство можно пропустить активность вредоносной программы и подумать, что она отсутствует. К тому же злоумышленники не стоят на месте и не зря скрытые майнеры называются «скрытыми». Они могут завершать свое действие при открытии «Диспетчера задач». Мы бы рекомендовали осуществлять проверку нагрузки на комплектующие при помощи сторонних мониторов, лучшим из которых является Process Explorer.
-
Можете не беспокоиться о безопасности Process Explorer, поскольку данная программа была разработана одним из сотрудников Microsoft и сейчас распространяется бесплатно на официальном сайте с документацией. Собственно, туда и нужно перейти, чтобы найти кнопку «Download Process Explorer» и скачать ПО на свой компьютер.
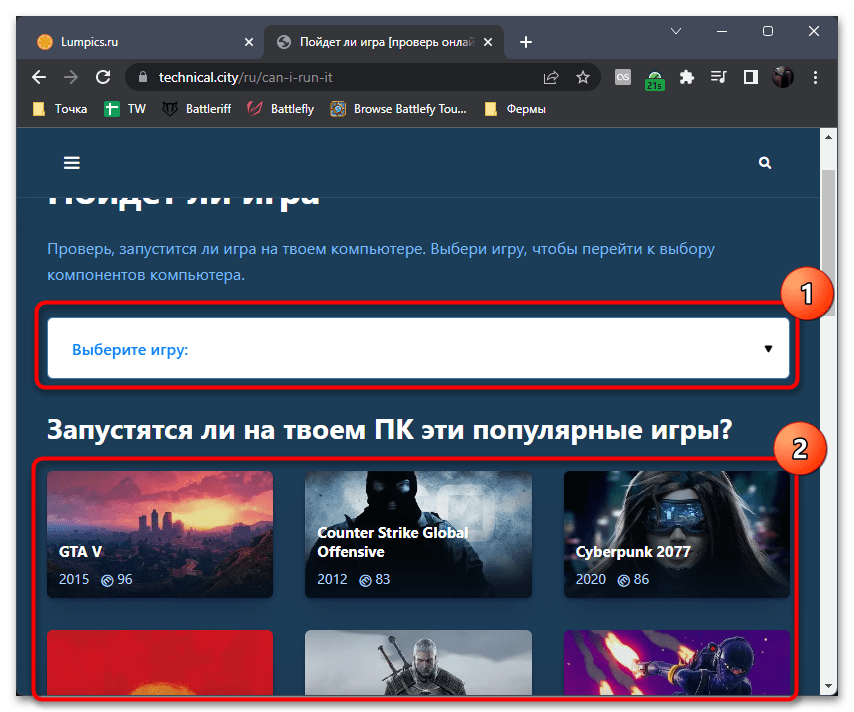
Дополнительно обратим внимание тех пользователей, кто думает, что какая-то игра, скачанная из неофициальных источников, может запускать скрытый майнер на вашем компьютере. Проверка такого типа заражения производится еще одним методом. Сначала понадобится найти системные требования игры и сравнить их со своими комплектующими, оценив, какая производительность должна быть при ее запуске. Сделать это можно как в официальных магазинах игр, так и на сторонних сайтах.
Следующий этап — определение нагрузки на железо во время самой игры. Осуществляется это при помощи любой программы для мониторинга системы в играх. Если видеокарта или процессор необоснованно нагружены на 100%, например в слабых играх, которые должны «летать» на вашей сборке, стоит задуматься о том, не используется ли вместе с игрой скрытый майнер. О его обнаружении мы и поговорим далее.
Способ 1: Антивирусные программы
Один из наиболее эффективных методов избавиться от майнера – это использование специальных программ для удаления вирусов с компьютера. Как правило, антивирусы принимают майнинговый софт за вредоносный и избавляются от него таким же образом, как и от обычных вирусов. В нашем отдельном материале описаны все способы проверки и удаления вредоносного ПО с помощью сторонних и встроенных средств, а также для профилактики.
Подробнее: Борьба с компьютерными вирусами
После того как проверка на вирусы с помощью специализированного софта завершена, рекомендуется очистить реестр системы, поскольку деятельность майнера могла вызвать различные системные ошибки, которые необходимо исправить для стабильной работы Windows 10. Обычно для этих целей используются отдельные приложения, о которых более подробно написано в нашей отдельной статье.
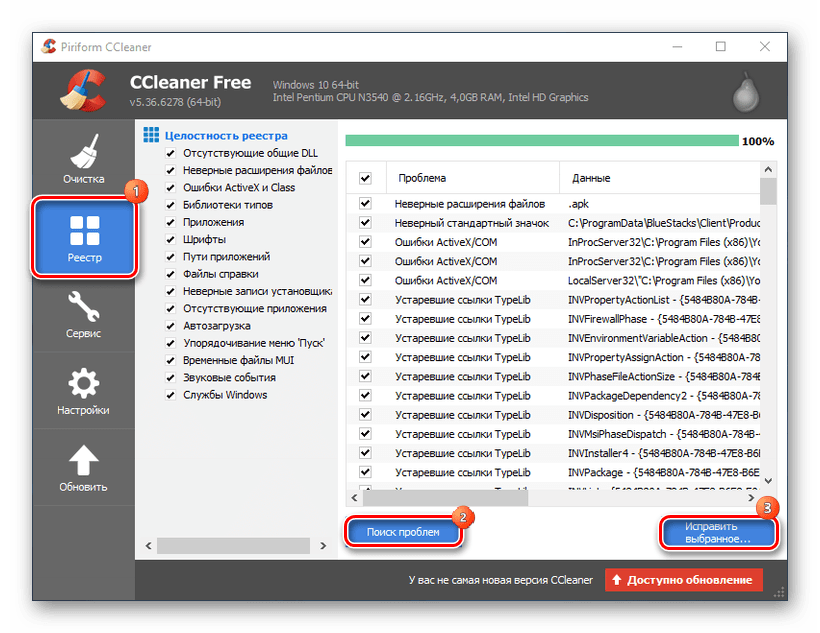
Подробнее: Как очистить реестр Windows от ошибок
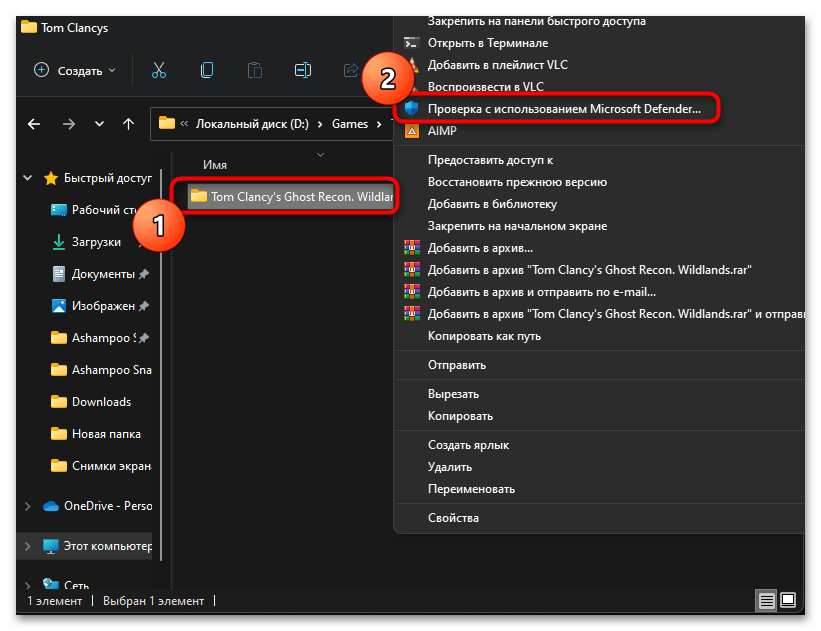
В некоторых случаях и стандартный Защитник Windows тоже может оказаться полезным. Относится это как раз к тем играм, которые были скачаны их сторонних источников. Если они нелицензионные, антивирус и так в большинстве найдет какие-то угрозы, воспринимая их за трояны или другие типы вирусов. Однако нас интересует не это, а какие именно файлы он посчитает вирусами. Возможно, какой-то из них и является скрытым майнером, а не модифицированной библиотекой, которая нужна для запуска игры. Осуществляется такая проверка следующим образом:
- Найдите корневой каталог с этой нелицензионной игрой и щелкните по нему правой кнопкой мыши. Из контекстного меню выберите пункт «Проверка с использованием Microsoft Defender».
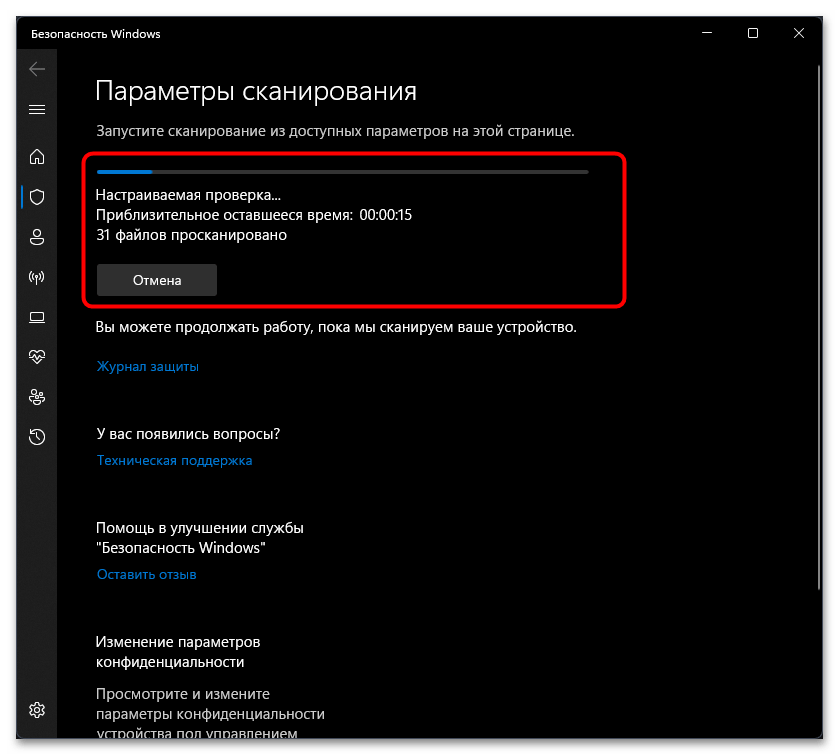
- Проверка начинается сразу же, поэтому вам остается только ожидать ее завершения.
- Если угрозы были найдены, вы будете уведомлены об этом и сможете перейти в раздел «Все недавние элементы». Посмотрите детальную информацию о файле, тип угрозы и действие, которое Защитник выполнил автоматически (если потом окажется, что это не скрытый майнер, можно задать параметр игнорирования угрозы).
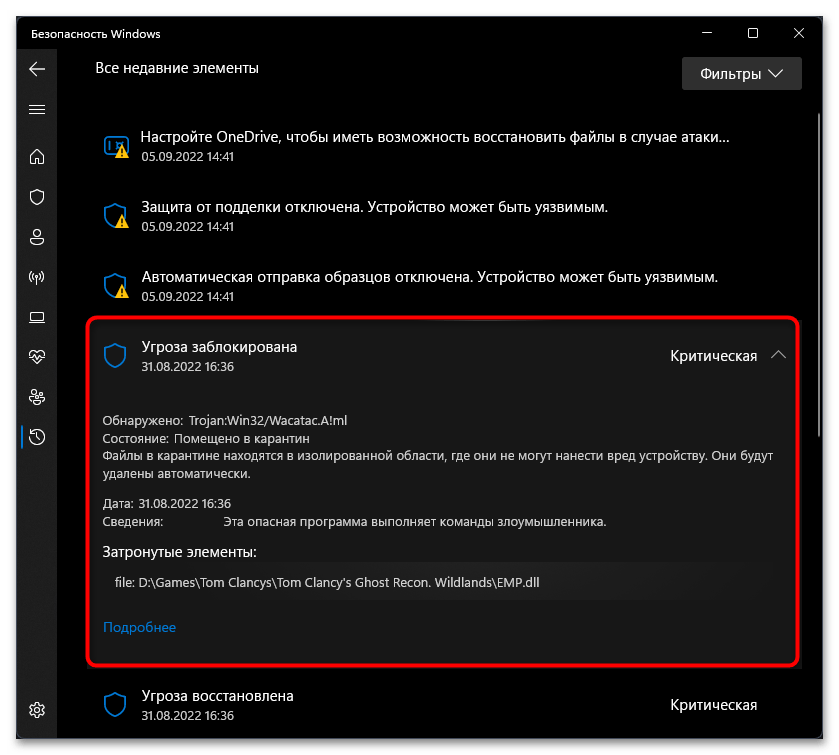
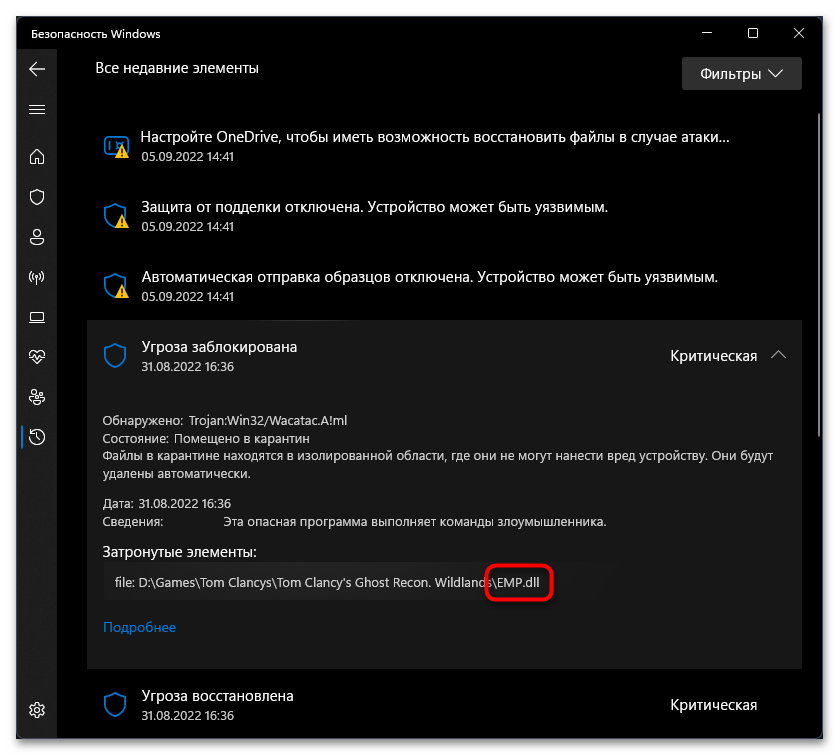
- Самая важная информация — название зараженного файла. Скопируйте или запомните его, после чего осуществите поиск в интернете или запустите игру и посмотрите, будет ли создан процесс, связанный именно с этой библиотекой, и нагрузит ли он видеокарту либо процессор.
Способ 2: «Диспетчер задач»
Еще один способ избавиться от майнера в Windows 10 – это самостоятельно определить подозрительный процесс, затем очистить все данные, связанные с ним, в «Редакторе реестра». Однако это непростая задача, требующая от пользователя внимательности и уверенности в том, что он делает. В противном случае из реестра можно удалить что-то важное, нарушив работу Windows. Рекомендуется выполнять все точно по инструкции, чтобы избежать нестабильной работы операционной системы, а также обратиться к данному варианту, если другие способы из статьи не оказали должного эффекта и проблема не была устранена:
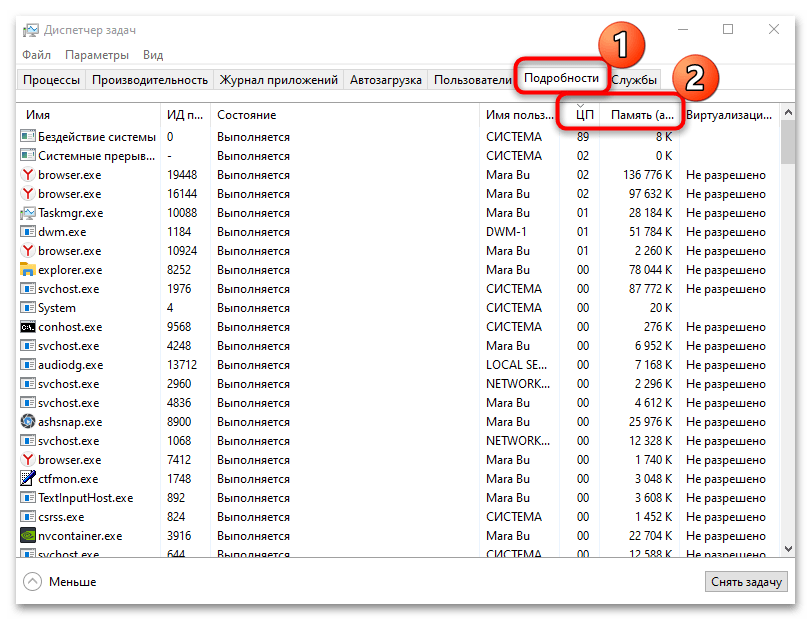
- Запустите «Диспетчер задач». На вкладке «Подробности» найдите процесс, который больше всех остальных нагружает систему. Для упорядочивания по степени загрузки нажмите на вкладку «ЦП», чтобы узнать нагрузку на процессор, или «Память» для определения загруженности ОЗУ. Важно проверять в интернете предназначение каждого процесса (ищите по его названию), чтобы случайно не избавиться от важного системного процесса. Обычно в названиях майнеров присутствует множество различных непонятных символов.
- Когда подозрительный процесс оказался найден, скопируйте его название, затем создайте точку восстановления системы, чтобы можно было вернуть исходное состояние, если допустите ошибку при выполнении следующих шагов.
После процедуры потребуется перезагрузить систему. Если теперь с нагрузкой ПК все в порядке, что можно проверить через «Диспетчер задач», значит, действия выполнены верно. В противном случае откатите систему до исходного состояния, используя созданную в Шаге 3 точку восстановления.
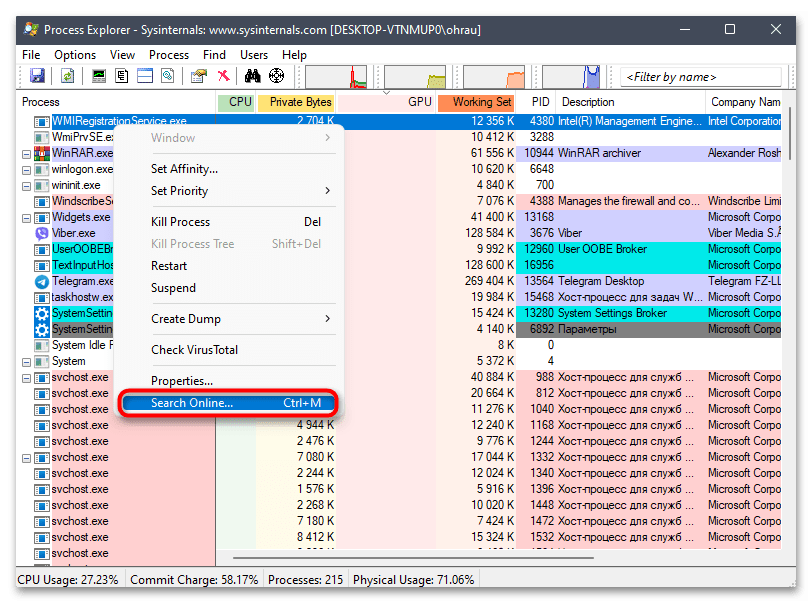
Допустим, через «Диспетчер задач» не удалось найти подозрительный процесс и отследить его активность. В таком случае снова поможет Process Explorer, о взаимодействии с которым уже было сказано выше. Если вы обнаружили подозрительные задачи, которые нагружают процессор или видеокарту, можно оперативно перейти к их поиску через интернет. Для этого в самом мониторе щелкните по процессу правой кнопкой мыши и из контекстного меню выберите пункт «Search Online».
Ознакомьтесь с выдачей в браузере, чтобы понять предназначение этого процесса и уровень его безопасности. Если окажется, что это действительно скрытый майнер, понадобится выполнить действия для его удаления. Скорее всего, сайт, на котором вы найдете информацию о данном вредоносном ПО, предоставит сведения о пути его нахождения или записи в реестре, которая отвечает за запуск майнера. Все это придется найти и удалить, а затем еще раз запустить CCleaner или используемый антивирус. Соответственно, программу или игру, которая была связана с этим скрытым майнером, тоже лучше удалить, иначе процесс вместе с файлом может создаться заново.
Способ 3: Защита от браузерного майнинга
Важно уметь защитить свой компьютер, в том числе и браузер, от майнеров, и для этого существует несколько способов, о которых мы расскажем далее. А по ссылке ниже вы сможете прочитать инструкцию в ситуации, когда подозреваете, что майнер уже есть в веб-обозревателе. Если при его использовании компьютер начинает виснуть и тормозить, есть вероятность того, что кто-то неправомерно добывает криптовалюту через браузер.
Вариант 1: Отключение JavaScript
Отключение JavaScript — очень спорный момент. С одной стороны, это рекомендуется делать в целях безопасности, но с другой – появится проблема с открытием некоторых сайтов или запуском различных сценариев. Однако если вы периодически посещаете сомнительные в плане безопасности сайты, можете на время выключать данную функцию, активируя ее обратно для привычного интернет-серфинга. На примере Яндекс.Браузера разберем, как отключить JavaScript:
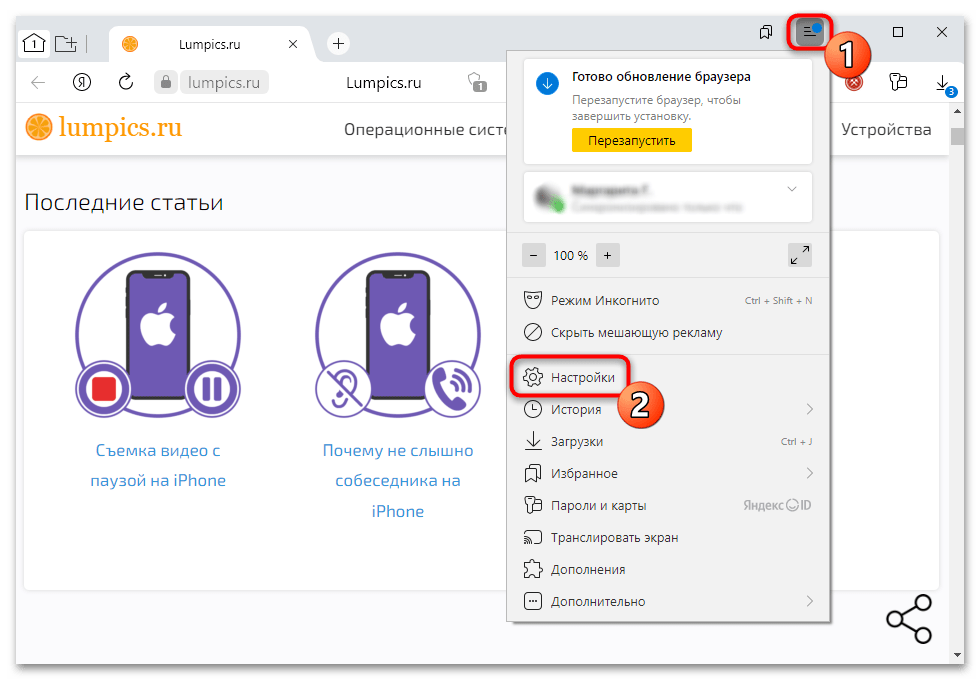
- Нажмите на три горизонтальные полоски на верхней панели и из меню выберите пункт «Настройки».
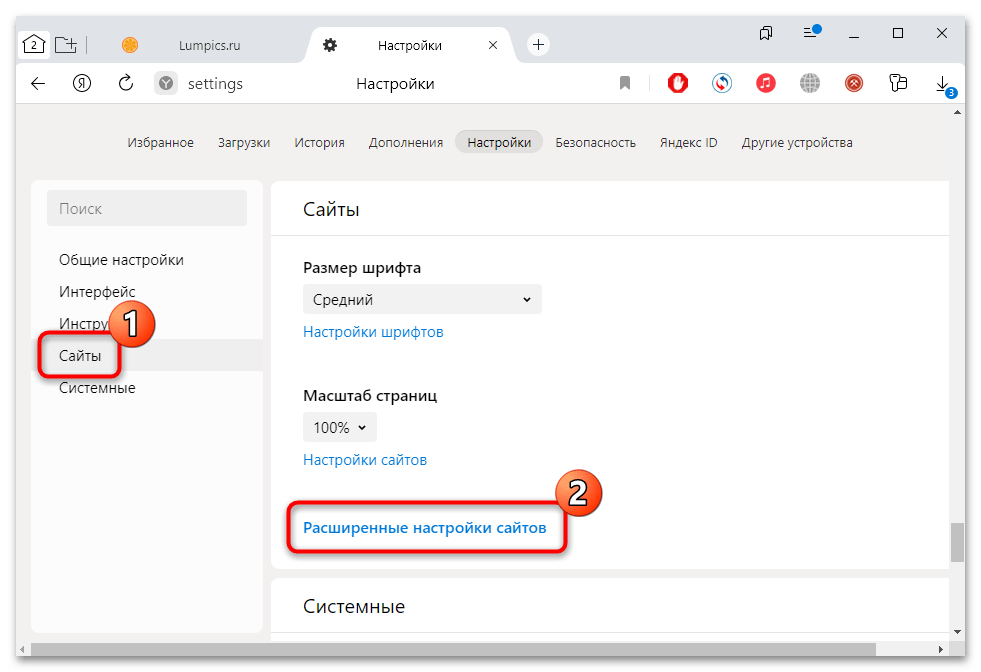
- На вкладке «Сайты» найдите строку «Расширенные настройки сайтов» и нажмите на нее.
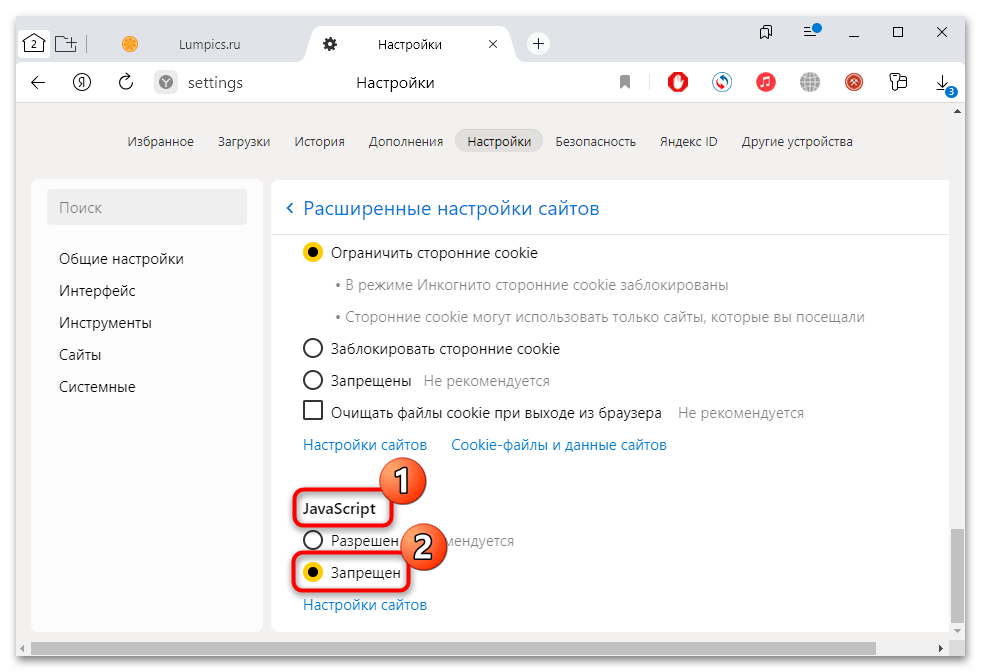
- В блоке «JavaScript» задайте значение «Запрещен».
Принцип действия в различных браузерах может отличаться, но в большинстве обозревателей реализована поисковая строка в настройках, что позволит быстро отыскать параметр.
Вариант 2: Расширение для браузера
Для безопасности пребывания в сети рекомендуется устанавливать специальные расширения, которые блокируют подозрительные ссылки и назойливую рекламу. Например, такие популярные дополнения, как AdBlock Plus или uBlock Origin предусматривают в списке фильтров сервера, к которым обращаются криптомайнеры. Кроме того, если вы не против смотреть рекламу и поддерживать используемые сайты, всегда можете настроить белый список — в результате этого действие расширения будет отключаться каждый раз, когда вы заходите на доверенный интернет-ресурс.
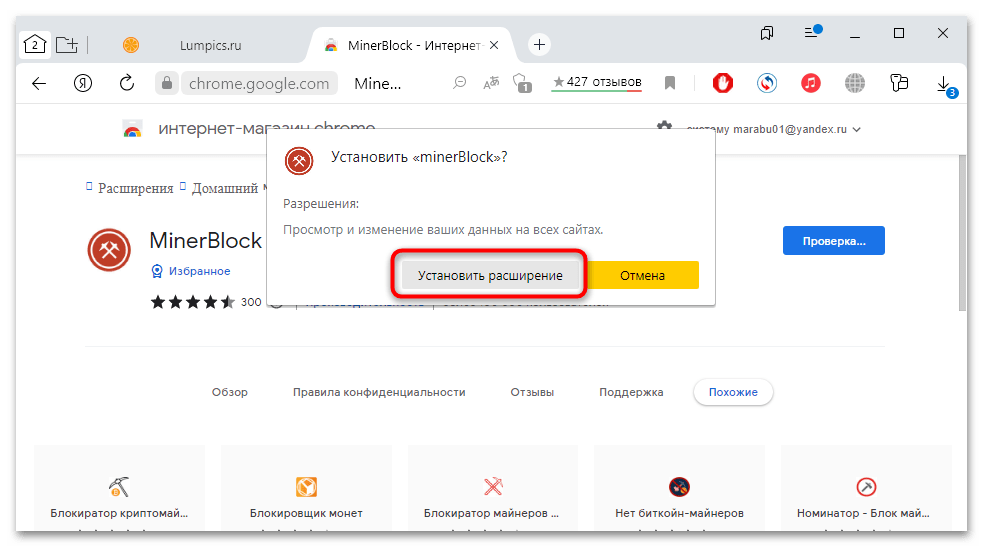
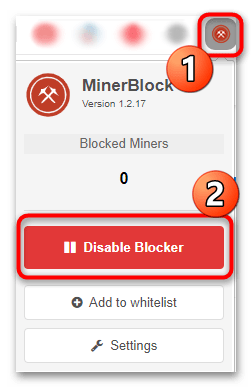
Существуют специальные расширения, которые предназначены для блокировки майнеров в браузере, причем разработчики регулярно и оперативно обновляют базу запрещенных скриптов, использующих ресурсы ПК для добычи криптовалюты. К таким дополнениям относится MinerBlock, который доступен для бесплатного скачивания в интернет-магазине Google Store.
- Достаточно нажать на кнопку установки и подтвердить действие во всплывающем окне. После инсталляции он автоматически начинает работу, защищая браузер от майнера. Доступны настройки расширения, а также возможность добавлять сайты в исключения.
- Чтобы отключить работу расширения, нажмите на его иконку на верхней панели, затем воспользуйтесь кнопкой «Disable Blocker».
Вариант 3: Специализированный софт
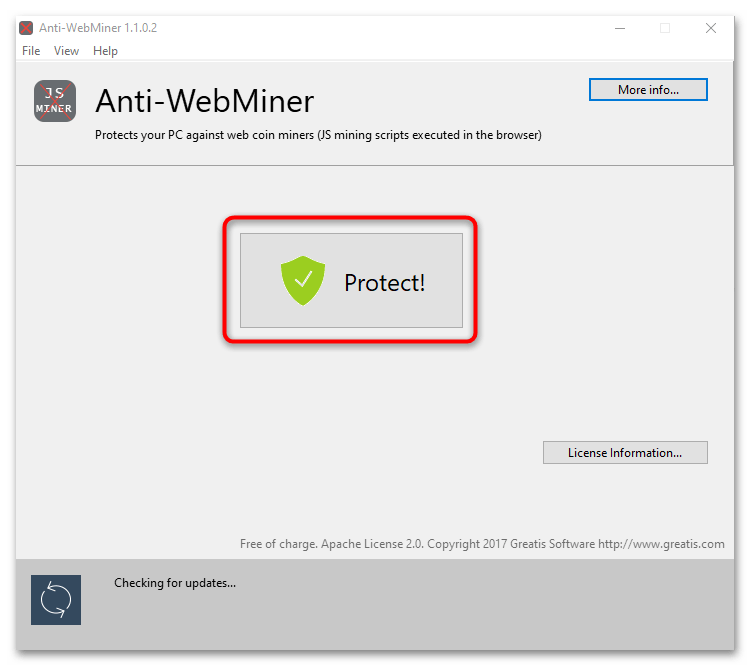
Специальное приложение Anti-WebMiner работает с файлами hosts, блокируя различные сценарии веб-майнинга. Если к домену обращаются такие скрипты, оно перенаправляет их. Когда программа закрывается, изменения удаляются, возвращая состояние файлов к изначальному.
- Скачайте и установите программу. В главном окне нажмите на кнопку «Protect», которая запускает работу блокировщика. После этого можно посещать любые сайты в интернете. Если ресурс окажется подозрительным, то утилита заблокирует доступ к нему.
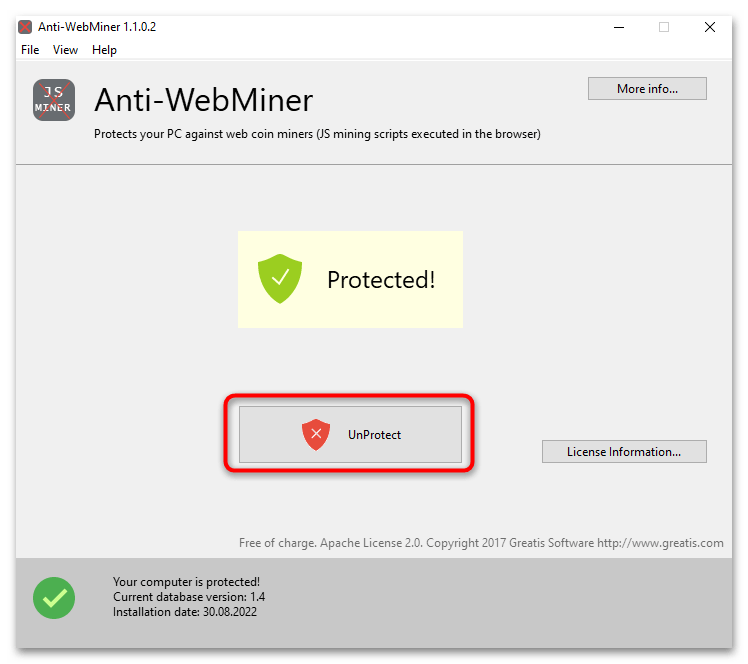
- Для завершения работы программы достаточно кликнуть по кнопку «UnProtect» внизу или закрыть окно.
Как удалить скрытый майнер
Шутки шутками, но недавно столкнулся с такой ситуацией, когда после перезагрузки мой далеко не слабый комп вдруг в простое начал шуметь, температура процессора сразу поднялась до 70 градусов, как при игре. Открываю диспетчер задач, нагрузка резко падает, и всё становится как обычно. После закрытия диспетчера задач вдруг опять вентиляторы начинают шуметь, процесс начинает греться, открываю диспетчер задач, история повторяется. Если открыть Диспетчер задач и быстро отсортировать по нагрузке на процессор, то становится видно, что систему грузит программа MicrosoftHost.exe, которая находится в папке C:\ProgramData\WindowsTask\. Сразу первым делом пытаюсь зайти на сайт Dr.Web, чтобы скачать CureIt, но при переходе на сайт, меня вдруг перекидывает на страницу 8.8.8.8 вроде, или что-то такое было. Ну после этого я сразу понял, что подцепил какой-то вирус, если погуглить по названию процесса, то пишут, что это скрытый майнер, что объясняет почему там грузит систему одна программа. Притом, если скачать CureIt с телефона и запустить на компе, то CureIt находит вирус и удаляет, как будто бы. Но после перезагрузки всё остаётся также.
Решил написать, как почистить данный вирус, если знать что делать, то времени занимает немного, но поначалу я часа полтора сидел, пока всё почистил. Но некоторые моменты сделаны довольно хитро, если не очень хорошо ориентируешься в компах, то фиг почистишь этот вирус.
В общем для того, чтобы эту бяку полностью вычистить надо проделать следующие шаги.
Сразу говорю, я точно уже не помню, как назывались процессы и т.д., и это действия только для того типа скрытого майнера, который я поймал, у других могут отличаться. Но думаю сама последовательность действий может помочь.
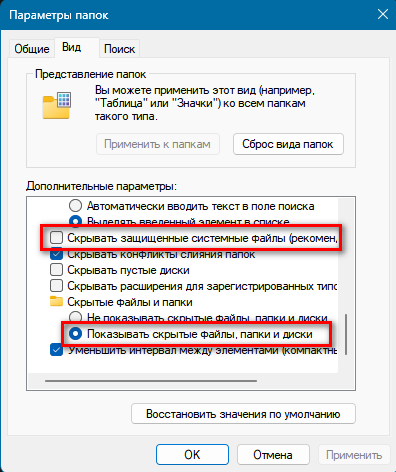
1. Первым делом включаем отображение системных файлов, потому что папки с вирусом созданы как системные. И включаем отображение скрытых файлов. После всех действий можно обратно выключить. Нужно сделать как на скрине.
2. После этого открываем файл hosts, который находится в папке C:\Windows\System32\drivers\etc\. Там будет видно много строк наподобие такой
Не помню точно, на какой адрес было перенаправление, но в файле будет куча подобных строк, с адресами всех популярных антивирусов. Удаляем все эти строки, и сохраняем файл hosts. Редактировать надо в режиме администратора, иначе прав не хватит.
3. Теперь надо найти все процессы вируса. Было несколько папок с вирусом, которые лежали в папке C:\ProgramData\. Чтобы наверняка их найти, открываем Диспетчер задач, и включаем отображение столбца Командная строка, и ищем процессы, которые находятся в папке C:\ProgramData\. Например, помню был один вирус, который назывался Realtek HD, он был со значком динамика, т.е. маскировался под звуковые драйвера, но запущен он был не из папки C:\Windows\System32\, а из папки C:\ProgramData\.
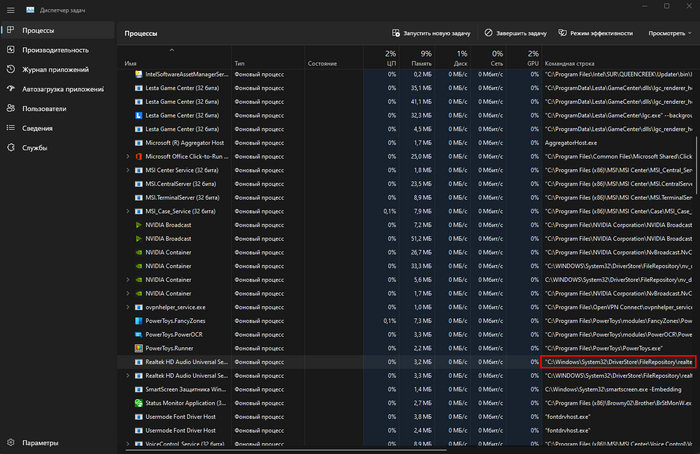
Если нашли такой процесс, нажимаем правой кнопкой на процесс, далее Свойства, и открываем вкладку Цифровые подписи, у нормальных драйверов и процесс будут подписи, у вируса их не будет.
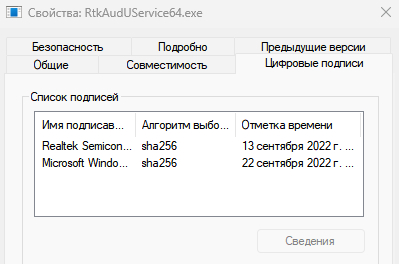
Находим все такие процесс, которые лежат в папках внутри C:\ProgramData\ и останавливаем их, иначе не получится удалить папку, пока программа внутри неё запущена.
4. Далее заходим в папку C:\ProgramData\. Там видим кучу системных папок, среди которых будут папки с именами известных антивирусов (думаю из-за этого CureIt и не мог ничего сделать, потому что не было прав на папку), и папки, в которых лежат процессы, которые мы остановили. Сделать с этими папками мы ничего не можем, т.к. при попытке открыть или что-то сделать, нам пишет, что нет прав, даже если у нас права администратора.
С каждой папкой нам необходимо сделать следующие действия:
Нажимаем правой кнопкой -> Свойства -> Безопасность -> Дополнительно.
В открывшемся окне мы видим, что у этой папки нет владельца. Нажимаем Изменить и указываем свою учетную запись владельцем.
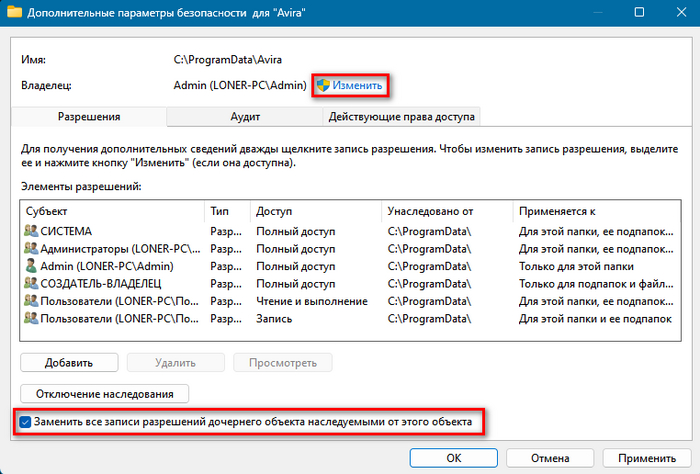
И обязательно ставим галочку для дочерних объектов. После этого везде нажимаем ОК, чтобы сохранить. Теперь спокойно удаляем эту папку. Это нужно сделать со всеми папками с именами антивирусов и с процессами, которые мы ранее удалили. После этого надо в зайти в папки
C:\Program Files (x86)\
И точно также изменить владельца и удалить папки с именами антивирусов и различных программ от вирусов. Мне к 20 папке надоело проделывать все эти действия, поэтому можно сделать проще, через командную строку. Можно сразу в блокноте подготовить список всех папок и выполнить
takeown /F C:\ProgramData\Avira\ /R /D Y
takeown /F C:\ProgramData\DrWeb\ /R /D Y
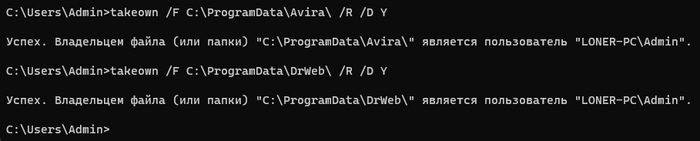
5. Готово. После этого можно скачать тот же CureIt и всё проверить, также можно обратно скрыть системные файлы. И ещё этот майнер добавил свои папки в исключения Защитника Windows, на всякий случай надо тоже оттуда удалить эти папки.
1. Файл хост скрыт и его не открыть. Ищем его содержание в инете, вставляем в блокнот, сохраняем с названием host, и вставляем в папку etc с заменой.
2. Майнер блокирует запуск всех ехе, и не дает запуск антивируса? Скачиваем RogueKiller. Прога написанная на основе браузера инернетэкплорер. Запускается при ЛЮБЫХ запретах, и чистит их. После чего запускаем уже антивирус.
Такие пакости всегда лучше убирать, запускаясь с флешки, никаких танцев с бубнами и прятками не будет. У большинства топовых антивирусников есть загрузочный образ для флешки со всем необходимым.
Оо, у меня был точно такой же вирус! Изобретательный до жути.
Спасибо за шпаргалку, надеюсь, никому больше не пригодится 😅
Ответ на пост «Очередной обновление Windows 10 убивает подключение к сети»
С данной проблемой не сталкивался пока, возможно, что где-то всплывёт. Но хорошо, что уже понятно, где копать в случае чего. Тем более что не далее как позавчера был инцидент: с утра никто из пользователей не мог зайти на сетевые папки на 2012 сервере.
Обновление KB5028228 грохает авторизацию в домене, если контроллер домена работает на Самбе. После его установки клиенты не могут зайти на сетевые шары — ошибка "невозможно установить доверительные отношения станции с контроллером домена".
Про Винду 10, а также более новые сервера (2019) тоже что то похожее писали на Reddit, но там другое обновление так пакостит. Кажется KB5028166. Но если "домен на Самбе" вам ни о чём не говорит, то скорее всего вас эта проблема не коснётся. Либо это проблемы вашего админа.
Ответ на пост «Ответ на пост "Очередной обновление Windows 10 убивает подключение к сети"»
Не совсем в тему, но тоже об обновлениях. Есть у меня ноут Acer ES1-711 и это далеко не новая машинка, зато с огромным дисплеем 17.3″ и офигенной клавиатурой. С ним приключилась беда — умер жёсткий диск 🙁
Не такая уж и критичная проблема, было решено поставить SSD и сразу накатить 10-ку (раньше Windows 7 стояла). Однако столкнулся с проблемой — пропал тачпад, ну ,то-есть, вообще пропал и даже в диспетчере устройств его нет. Погуглив слегка, нашел, что решение просто офигенное, а именно нужно в BIOS режим тачпада переключить из advanced в basic. Вот только у меня и опции такой не было -_-.
Ну ок, обновил BIOS и все появилось. Тач тоже завелся)
Офигеть как меня впечатлило, что устройство просто может пропасть при обновлении, а решать нужно обновлением BIOS. Может это и норма, но с таким ранее не сталкивался
Ответ на пост «Очередной обновление Windows 10 убивает подключение к сети»
Пишу, потому что годный пост адски заминусили на ровном месте.
Позавчера обновился и сеть отвалилась. Сначала искал проблему в роутере, провайдере, проводе и тд. Перезагружался 10раз, переставлял драйвера сетевой, проводил сброс сети, ничего не помогло. Решил откатом системы до последнего обновления. А только что снова винда обновилась, и снова отвалилась сеть. Вот полез посмотреть номер обновления, забил в гугол и вот выпал этот заминусованнный пост.
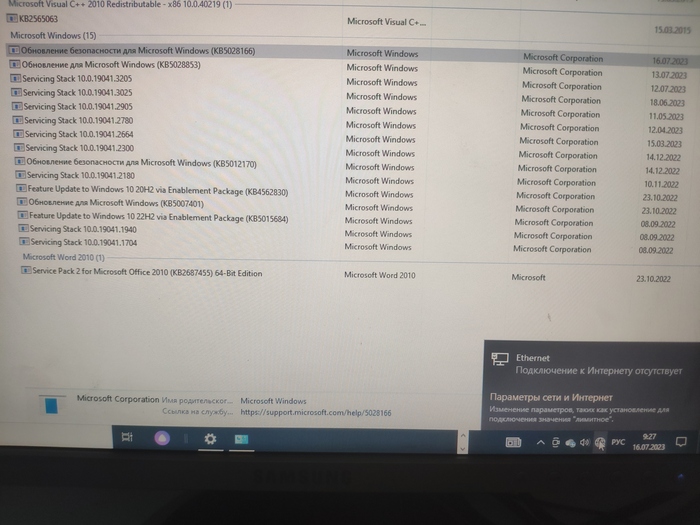
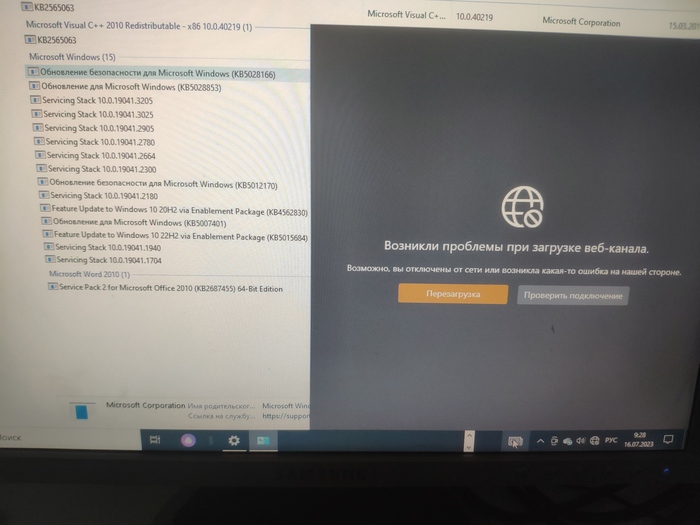
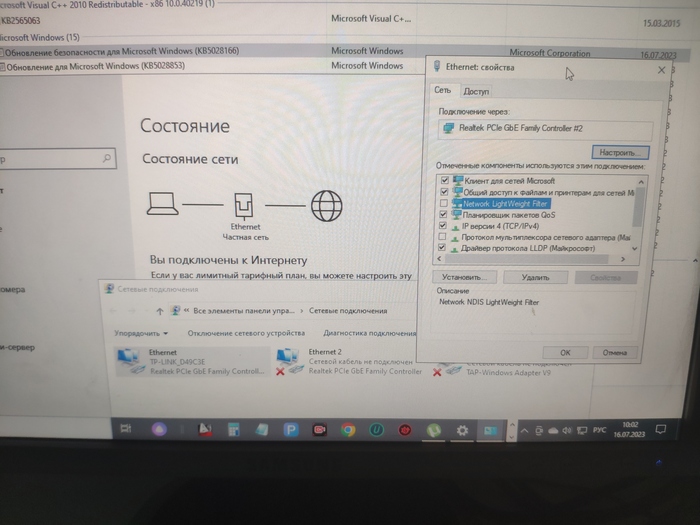
Возможно проблема происходит только на определённом железе, но она есть. Вылечилось всё удалением галочки Network LightWeight Filter. Даже без перезагрузки. Надеюсь рецидивов не будет. Всём добра.
Ответ на пост «Очередной обновление Windows 10 убивает подключение к сети»
Для тех у кого с обновой вывалилось сетевое подключение, решение проблемы:
В свойствах подключения найти Network LightWeight Filter и снять с него галочку. Без рейтинга, просто чтобы сэкономить людям немного времени.
Ответ LbISS в «Скачиваем плейлист с Youtube без регистрации и смс»
Простите, но эти батники изврат в наши дни, при наличии нормального графического интерфейса для yt-dlp.
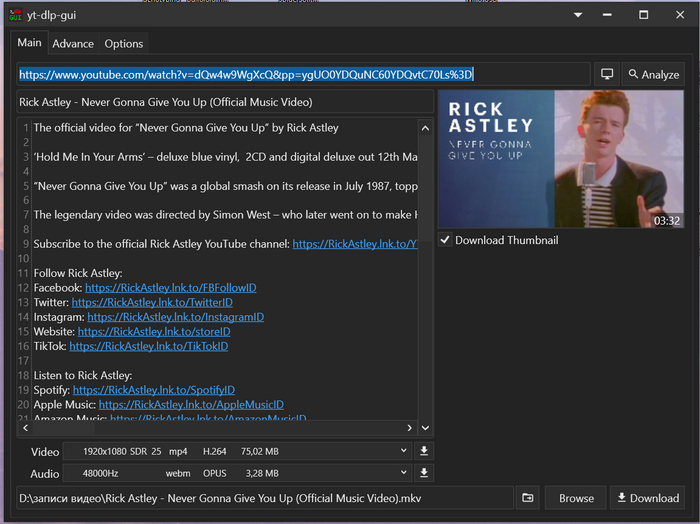
Для тех, кто не хочет собирать вручную, есть автоматический инсталлятор: https://github.com/kazukikasama/youtube-dlp-gui-installer. Вся его суть в том, что он скачивает в одну папку последние версии yt-dlp, ffmpeg, aria (менеджер быстрой загрузки) и собственно интерфейса, да создаёт ярлыки и анинсталлер.
Тут легко увидеть все варианты картинки и аудио, можно скачать их отдельно, или их автоматически склеит в готовое видео.
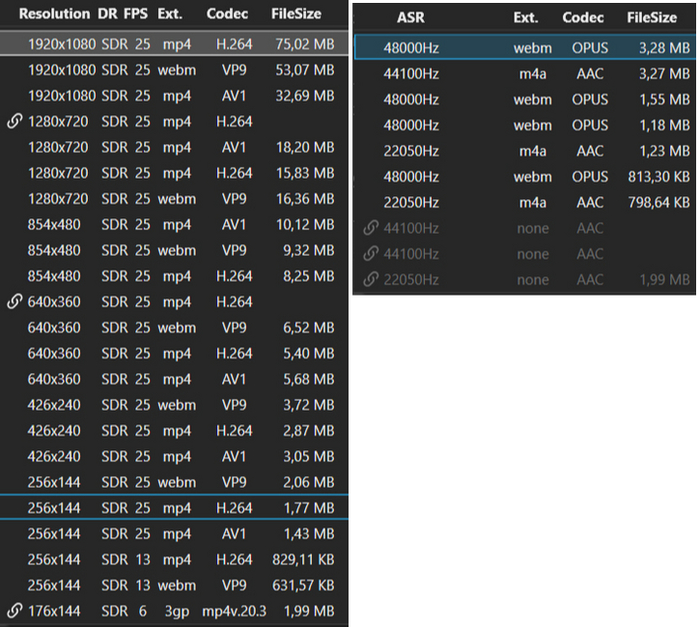
Обновления ютуба на данный интерфейс влияют точно так же, как и на yt-dlp — то есть, если качать перестало, надо зайти на https://github.com/yt-dlp/yt-dlp/releases/latest и скачать новую версию yt-dlp.exe и заменить файл в папке программы (по-умолчанию это %localappdata%\yt-dlp-gui)
Ответ LbISS в «Скачиваем плейлист с Youtube без регистрации и смс»
Вотжешь блин придумали чесать левое ухо правой рукой через голову.
А чем не угодила приложуха: Open-Video-Downloader ?
Не, я понимаю, староверы, батники и все такое, но гуевой программой же удобнее.
Я ей уже давно пользуюсь, сколько курсов с ютубчика было скачено.
Ответ на пост «Скачиваем плейлист с Youtube без регистрации и смс»
О, сам как раз полгодика назад разбирался с этим. Прошлая софтина сдохла, надо было искать новое решение.
Для автоматизации я накидал пару батников, который упрощают работу с YT-DLP для меня с типовой настройкой. Вот как выглядит моя папка:

yt-dlp-run.bat — скачивание одной ссылки. Вставляете ссылку, нажимаете enter — профит.
yt-dlp-run_mult.bat — скачивание нескольких ссылок подряд. Вставляете ссылку, enter, качается, дальше просит следующую ссылку, так бесконечно, пока не закроете окно.
yt-dlp-run_file.bat — скачивание ссылок из файла yt-dlp_links.txt. Вставляете в файл все нужные ссылки (одна ссылка — одна строка), запускаете — выкачивает все файлы. Для составления списка обычно я использую хром, открываю все нужные видео, дальше использую расширение «Copy All Urls» — оно копирует как раз в таком формате все открытые вкладки ( https://chrome.google.com/webstore/detail/copy-all-urls/djdm. )
Все батники качают видео в лучшем доступном разрешении.
Всё качается в папку /Download в той же директории.
Все батники берут куки из хрома. То бишь скачаны видео будут под тем аккаунтом, под которым вы сейчас залогинены в хроме. Последние 2 недели в chrome есть проблемы с этим, возможно будет работать только при закрытом хроме или надо будет проставить флаг: ( https://github.com/yt-dlp/yt-dlp/issues/7271 )
Наличии ffmpeg.exe обязательно, можете просто скачать файл с офф. сайта и положить в директорию.
Инструкция только под винду. Те, у кого линукс, сами знают, что делать.
Контент всех батников можно проверить — открыв блокнотом, если опасаетесь, что я что-то там понаписал.
Файлик yt-dlp-run_ws.bat не прикладываю, т.к. это более сложная конфигарция — я рисую кнопки прям на странице ютуба и прокидываю на локальный сервак, а он дёргает этот файл. Нужно куча ещё всего, что для обычного пользователя поднимать непросто.
Ну и как обычно принято у программистов в опенсорсе — «файлы поставляются as is, используются вами на свой страх и риск и автор не несёт ответственности за любые последствия использования этих файлов.» 🙂
P.S.: Для тех, для кого «эти ваши консоли» — лес дремучий, рекомендую попробовать Jdownloader 2. Опенсорсная тулза для скачивание всего откуда угодно, с ютуба тоже.
Компьютерный мастер. Часть 270. Как изощрённо вирус с антивирусами боролся. примитивно, но эффективно.
Вчера был интересный случай, у клиента были жалобы на годовалый ноут на Ryzen-5 5300U, что он шумит громко и постоянно включается кулер даже с закрытой крышкой и меня вызвали заменить термопасту и почистить. но всё оказалось гораздо интереснее:
Я сразу заметил что windows 10 без антивируса и решил установить китайца Total 360, и первое с чем столкнулся, что не могу зайти на его сайт, ну думаю хз санкции давай через VPN попробую, через vpn скачал. но тут сюрприз антивирус просто не запускается, скачал касперского также через vpn и та же история. Скачать drweb cureit не возможно, через пару секунд после начала его загрузки любой браузер закрывался автоматически.
Я начал искать системные ошибки и неожиданно понял что сайт remontka.pro тоже не открывается. и тут я допер, что у нас в компе кто-то живет, причем очень хитрый майнер. при работе неожиданно начинают крутиться кулеры, но при попытке в диспетчере задач увидеть кто грузит систему там никого нет и вентилятор сразу успокаивается. т.е. вирус отслеживает наши действия в режиме онлайн.
Прикол как именно он запретил запуск установщиков антивирусов, он прописал запрет в реестре на запуск конкретных файлов:
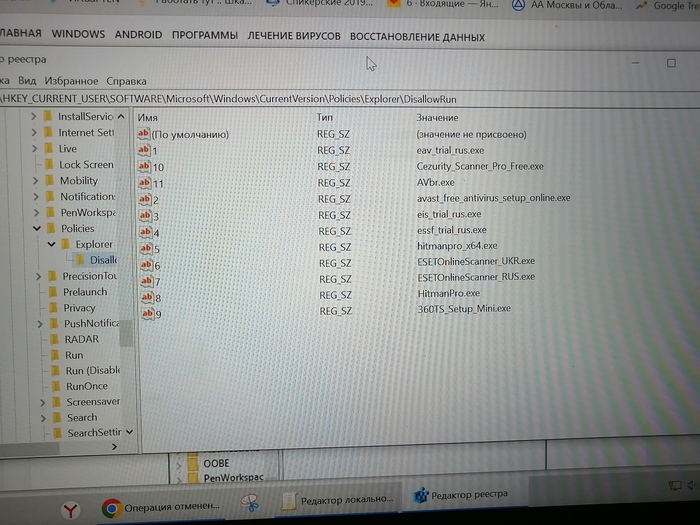
А в файле HOSTS запрещенными оказалось более сотни сайтов, помогающие выявить вирус.
Причем даже после удаления ключей в реестре и файла хост, антивирусы начали скачиваться и запускаться, но отказывались устанавливаться, выдавая разнообразные ошибки. оказывается вирус применил ещё один хитрый трюк, он создал в C:\Program Files стандартные папки установки для всех антивирусов, сделал их только для чтения и скрыл пометив как системные. вот грязный извращенец)))
загрузка в безопасном режиме, чистка руками папок в C:\Program Files, подключение телефона в качестве usb модема и через него закачка CUREIT, антивирусная проверка, затем загрузка в обычном режиме еще один прогон CUREIT удаление вируса:
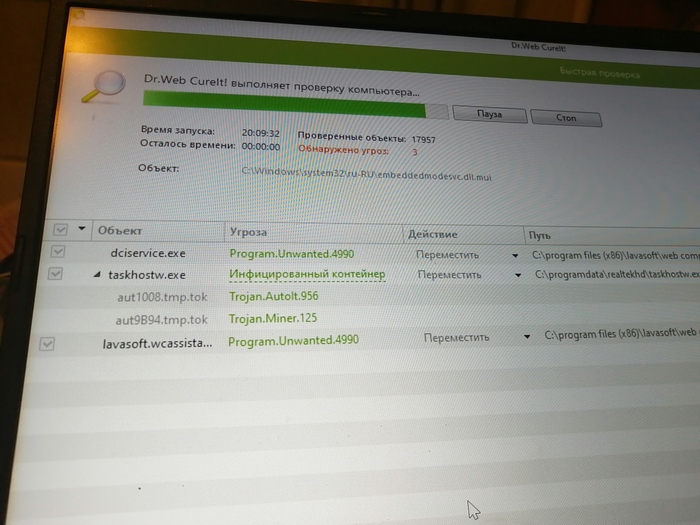
установка полноценного 360 Total Security, всем рекомендую кстати работает быстро ловит все известные вирусы не хуже касперского. Конечно передаёт все ваши данные товарищу СИ, но присмотр большого брата никому ещё не мешал)))
По итогам клиент доволен, ноут работает бесшумно, не греется и не просыпается с закрытой крышкой.
Rutracker и модераторы в доле с майнерами
На известном нам сайте с недавних пор пошли непонятные движения, и некоторые раздачи модераторы Намеренно игнорируют, несмотря на очевидные факты
Например раздача на программу Malwarebytes repack by Emir Cardan
169 / 8 на момент написания поста
После установки программы начинаются заметные тормоза системы и кулер набирает обороты улетая в космос.
Хорошо, сносим программу через панель управления, но эффекта ноль.
В диспетчере задач появляется несколько интересных процессов taskhos, taskhostw которые ведут в подпапку RealtekAudio, с которой нельзя просто так взаимодействовать через консоль cmd или в проводнике, она скрыта не обычным способом Windows, и просто так с ней ничего не сделать
Так вот , загрузка цп 100% в простое
При заходе в диспетчер стремительно падает, и при попытке открыть расположение вредных процессов закрывается диспетчер задач и окно папки появляется на долю секунды
При попытке установить антивирусники или спец софт для удаления подобной поеботы Майнер создаёт нам проблемы — закрытия, ошибки и т.д
Всплывают также разные процессы интересные связанные с вирус и один фейк svchost
Система дымит и лагает но
Модераторы сайта глубоко наплевать на вас, они видимо в доле или по братской любви разрешают таким раздачам висеть
Решается быстрой заморозкой всех связанных процессов в process hacker и успеть за 5 секунд открыть расположение фейкового taskhost процесса который откроет ProgramData/RealtekAudio
Windows покажет нам что тут пусто, это не так. Выделенные в process hacker процессы убиваем и сразу несём папку в корзину из «пути» и очищаем ее
После запускаем восстановление системы методами Windows или методом с cyberforum где есть много сообщений о подобном вирус
Эволюция как она есть
Порой так интересно наблюдать за эволюцией компьютерных вирусов. Вот так подхватишь какую-то дрянь, начинаешь разбираться и так увлекаешься этим делом, прямо чувствуешь себя Дроздовым. И ведь каждый раз найдешь что-то новенькое, уловки любой ценой защититься от всяких там юзверей.
Немного пояснения: в виду своей деятельности и лени пришлось раскурочать свою винду в решето. Понятно, что никаких антивирусов она и не видела никогда, да и тот же win defender отправлен в вечный сон реестром и гпо, открытая удаленка и вседоверяющий файервол. Никакой адекватной защиты в трёх словах.
Но и соответственно отлов вирусов, в частности майнеров, для меня не в новинку.
История: как-то заметил, что система стала виснуть на ровном месте. Лезем в диспетчер задач загрузка 100% и через секунду 10%. Классика.
Ну, думаю, приключение на 20 минут.
Лезу качать DrWeb cureit. Открываю сайт, браузер крашится. Ага. Знаем, проходили.
Лезем качать ProcessLasso. Любимый softportal, и тут нате переадресация на домен гугла.
Это дело тоже не в новинку: лезем искать файл hosts, и вот тут пошли интересности. А файла-то нету. Тут я списал на свою глупость, что вдруг где-то не там искал, все-равно к тому моменту cureit уже была скачана на ноут и перекинута на шару.
Ставим сканить систему, а параллельно находим ProcessLasso на другом сайте и начинаем выискивать процессы, которые как-то неадекватно кушают ресурсы. Таких оказалось несколько taskhost, который в диспетчере именовался COM Surrogate, audiodg и ещё парочка, которые позже cureit пачкой и почистил.
Что в этом оказалось интересного. При попытке открыть расположение файла происходил краш проводника и диспетчера задач, но во время фриза системы удалось углядеть путь до файла: C:/program data/realtek hd
Лезем туда напрямую, и. папки нет(видимость всех скрытых файлов папок включена). Не отчаиваемся, открываем консоль и пробуем искать оттуда. Все прекрасно видит, и даже позволяет залезть и полистать файлики.
По итогу cureit все почистил. И тут я вспомнил про hosts, полез туда же консолькой и о чудо, файлик-то на месте, открываем, удаляем тонну строк переадресации на 8.8.8.8, сохраняем, заменяем, радуемся жизни.
Позже узнал, что данный вирь сидит в новых репаках от "xatab'a". Что за люди. Ничего святого в них нет.
На этом я думал, что все и порешилось, пока на моих же глазах в систему удаленно не вошёл некий John — скрытая, как позже выяснилось, учетка с правами администратора. Но об этом уже в следующий раз, если кому-то будет это интересно.
Ответ на пост «Как удалить скрытый майнер»
1. Файл хост скрыт и его не открыть. Ищем его содержание в инете, вставляем в блокнот, сохраняем с названием host, и вставляем в папку etc с заменой.
2. Майнер блокирует запуск всех ехе, и не дает запуск антивируса? Скачиваем RogueKiller. Прога написанная на основе браузера инернетэкплорер. Запускается при ЛЮБЫХ запретах, и чистит их. После чего запускаем уже антивирус.
Никогда не было и вдруг опять!
— Вы компьютеры ремонтируете?
— У нас такая проблема: скачали обновление для программы «Очень нужная программа для бухгалтерии», а при установке антивирус ругался, мы два раза пробовали, потом антивирус отключили, программа обновилась, комп перезагрузился и теперь не включается. Вы поможете?
Как избавиться от вируса-майнера?
Проблема заключается в том, что где-то раз в плюс-минус 5 минут комп чуток подвисает — идёт 100% загрузка проца и, скорее всего, видюхи, судя по работе её кулера. Ну, и естественно, что эти тормоза не приносят ничего приятного в пользование компом.
Непосредственно перед этим скачком автоматически закрывается диспетчер задач, если он был до этого открыт.
Я пробовал гуглить проблему и вышел на киберфорум, где нашёлся топик со схожими симптомами. Там говорят, что это майнер и советуют скачать AVZ и в нём выполнить некий скрипт. Далее проблема стала за тем, что я просто не смог запустить AVZ, так как после открытия программы она тут же автоматически закрывается. В итоге я запустил её и выполнил скрипт из безопасного режима, однако это вообще ничего не дало.
Тогда я попробовал зарегиться на форуме и создать тему уже непосредственно по своему случаю, но сразу после авторизации браузеры стали автоматически закрываться 🙁
Также пробовал использовать ESET и Avast, но с ними та же беда, что с AVZ: я просто не могу их установить — они закрываются.
Винду переустанавливал месяц назад — это тоже не помогло. Встроенные в винду брандмауэр и защитник у меня если что включены, настройки параметров выдачи уведомлений о вносимых в ОС изменениях тоже включены и ничего не показывают. Кстати, что характерно, загрузка проца и подвисания не такие жёсткие, когда отсутствует доступ к инету.
В общем, я не знаю, что делать и надеюсь, что мне тут подскажут решение этой проблемы.
Кажись, нашёл гадёныша:
В папке C — ProgramData — RealtekHD находится файл taskhostw, который запускает периодически процесс taskhost с описанием COM surrogate!
При попытке зайти в папку место хранения файла папка тут же закрывается.
Гугл выдаёт, что это таки майнер (ситуация вообще 1 в 1 как у меня)
Как я чинил компьютер
Небольшой офис, чуток компов. Один из них начинает неадекватно себя вести. Нет прав на эксплорер, нет прав на диспетчер задач, глюки в ворде, тормозит, работать невозможно. Хозяйка компа говорит, что началось всё после тыкания в него флешкой. Ну, ок, вирус, думаю. Просканировал поверхность диска на всякий, качнул в сторонке лив сиди от каспера и запустил скан.
Тут приходит вторая мадам и говорит, что ей край нужно чота отправить в госорганы при помощи ЭЦП, которая на той самой флешке. Предупреждаю, что на ней, скорее всего, вирус, и тыкать ею в комп (ноут) нельзя. Но она говорит ,что сёдня — это крайний день для этого. Ну, ок, я предупредил..
Пока я гляжу на результаты сканирования, приходит эта вторая мадам и говорит могильным голосом, что у неё всё то же самое. Я про себя удовлетворённо подумал, что это хорошо, это, значит, точно вирус, а ей сказал встать в очередь. Между тем я понимаю, что сканирование затягивается и предлагаю разойтись. Все кто куда, а я домой с её ноутом подмышкой.
Дома я начинаю вникать в происходящее. Первым делом пытаюсь запустить сканирование ноута. Не выходит ничо. Каспер лив сиди пишет, что диск смонтирован только для чтения, и лечение будет невозможно, а дрвеб лив сиди при загрузке просит ввести логин и пасс при старте дебиана (на нём его лив сиди основан). Что за логин — неизвестно. Неудача.
Начинаю уже понемногу психовать. Думаю, выну диск, подрублю к своему компу и просканирую. Открываю крышку ноута — диска нет. Понимаю, что диск ССД М2. Нужно разбирать дальше. Разобрал дальше, воткнул таки себе, прогнал вебом, каспером. Нету вирусов.
Продолжаю психовать и начинаю нервничать.
Собрал всё взад, включаю. Всё по-прежнему. Обратил внимание, что в винде нет пункта «выключение», есть только «выход». Нажал. Логично появилось окно для авторизации и с полем для ввода пароля. Понимаю, что пароля не знаю. Выяснил, что его не было вовсе. Понимаю, что не понимаю, что делать.
Сварганил флешку с утилиткой Dism, прибиваю пасс, перезагружаюсь..
Нашёл в инете, как убрать пасс при помощи реестра и дистриба виндовс. Проделываю это вот всё, но на этапе net user мне cmd сообщает, что запрос отклонён, нет прав доступа.
Ладно. Стартую снова c dism, активирую задизабленную учётку Администратор. Перезагружаюсь. Выбираю Админа. Хоба! Просит ввести пароль.
Какой в ж0пу пароль? Ладно. Убираю пароль у админа. Перезагружаюсь. Снова не помогло. Пароль при загрузке чудом возвращается.
Понимаю, что это уже вызов, ибо подобного не встречал. Всякое было, от cabanas и до шифровальщиков, но тогда хотя бы знал, кто передо мной. Тут же гранды антивирусописательства говорят, что вируса-то нет. Но, тем не менее, кто-то при загрузке что-то делает..
Тут звонит владелица ноута и просит его вернуть. Хочет отдать его другому челу, а меня умоляет заняться тем, первым компом, ибо в пнд он позарез будет нужен. Он основной, там 1С и прочая требуха. Ну, ок. Отвёз ноут, стал долбиться с компом. Напомню, поведение у них идентичное.
Ради статистики решил загрузиться в безопасном режиме. Внезапно, но комп загрузился. Хм. Стал тупо перебирать всё, что запускается при старте. Стал отключать всякие обновления адобе, драйверы принтеров, службы, названия которых я не знаю ) Внезапно натыкаюсь, что служба сбора статистики (дословно не помню) Аваст отключаться не хочет. Пишет, что отказано в доступе. Немного поколебавшись, сношу Аваст. Перезагружаюсь. Вытаращив глаза, понимаю, что всё работает. Звоню товарищу, которому отдали ноут, прошу снести Аваст. И у него тоже всё заработало.
Вишенка на торте: Аваст у них был Про. Платный.
Итого угробил я на это всё полторы суток практически.
Как подозреваю, флешка была ни при чём, просто авасты обновились одновременно. А флешка — совпадение.
Потом я её пихал куда ни попадя и проверял всем подряд — никаких последствий.
Что это было со стороны Аваста — так и не понял. Но был немножечко в ..недоумении.
Как найти и удалить майнер: инструкция по устранению и профилактике
Чем опасен? Найти и удалить майнер – первостепенная задача при малейших подозрениях на его наличие. Такое вредоносное ПО сильно нагружает процессор, видеокарту, а также может похитить данные.
Как устранить? Существует несколько способов избавиться от майнера. Самый простой – использовать антивирусы со встроенной функцией, но это не всегда работает. В таком случае придется заниматься чисткой вручную.
Материал опубликован исключительно в ознакомительных целях и не является инвестиционной рекомендацией.
Признаки и опасность майнера
Зловредные программы могут попасть на ПК разными путями:
- Веб-обозреватель. При открытии сомнительного сайта вирус проникает в систему. Есть разновидности, которые активны только онлайн, как только пользователь покидает страницу, все приходит в норму.
- Скачивание и установка приложений и файлов также может привести к заражению.
Даже если вести себя в сети очень аккуратно, то все равно очень велик риск получить зловреда. Поэтому для обеспечения безопасности компьютера рекомендуется установить надежный антивирусный пакет.
Miner несет серьезную угрозу для программной и аппаратной частей ПК и может нанести следующий ущерб:
- Сокращение срока эксплуатации процессора, видеокарты, оперативной памяти, кулера. Долговременная добыча крипты сопровождается огромным потреблением ресурсов, поэтому все комплектующие изнашиваются быстрее.
- Снижение производительности. Для своей работы Miner задействует практически все мощности компьютера-жертвы. На другие задачи, решаемые пользователем, они тратятся по остаточному принципу.
- Получение доступа к персональным данным. Майнер – это разновидность трояна, поэтому способен отследить конфиденциальную информацию и передать мошенникам. Поэтому преступники используют в своих корыстных целях не только производительность машины, но и сведения о ее владельце.
Обнаружить деятельность майнера обычными методами непросто, поскольку он содержит программный модуль, контролирующий запуск сканера, и при обнаружении его активности тут же убирает свои процессы из диспетчера задач. Есть разновидности вирусов, блокирующих работу программ мониторинга и даже редактора реестра.
Способы найти майнер
С задачей поиска майнера в принципе справляются современные антивирусные программы, но они в большинстве случаев используют сигнатурный принцип поиска, поэтому их нужно всегда своевременно обновлять. Запускать проверку необходимо регулярно, особенно при появлении внезапных «зависаний» ПК.


Диспетчер задач
Операционная система (ОС) Windows имеет в своем составе диспетчер задач – программу, с помощью которой можно производить мониторинг и настройку многих важных параметров, в том числе и проследить активность текущих процессов.
Последовательность шагов для обнаружения майнера через диспетчер задач:
- Запустить программу;
- Нажать «Подробнее» в левом нижнем углу окна.
- Закрыть все ненужные процессы, сняв нагрузку с ЦП и оперативной памяти.
- В колонке GPU произвести сортировку приложений.
- Внимательно отслеживать работу программ в течение 10-15 минут. Рекомендуется произвести несколько таких наблюдений в различное время. Во время мониторинга нельзя запускать никаких сторонних программ.
Если увидели, что какой-то подозрительный процесс оказывает аномально высокую нагрузку на процессор, то надо узнать какой программе он принадлежит. Посмотреть эту информацию можно во вкладке «подробности». Если это вирус, то необходимо от него избавиться.
Если самостоятельно справиться со зловредом не получилось, необходимо обратиться к специалисту.
Бывают случаи высокой нагрузки на процессор при работающем браузере. Это может быть признаком наличия веб-майнера. Тревога будет ложной, если на компьютере слабый ЦП. В этом случае такая ситуация, скорее всего, норма.
AnVir Task Manager
Пользуется популярностью специальная утилита AnVir Task Manager, которая имеет гораздо более расширенный функционал по сравнению со встроенным инструментарием операционной системы.
Скачав и запустив программу, можно получить ряд полезных дополнений к управлению процессами и сервисами: от обнаружения и удаления вирусов до повышения общей производительности компьютера за счет оптимизации параметров.
Удаление майнера с помощью программ
Некоторые разновидности вируса-майнера нельзя удалить без помощи специального ПО.
Антивирусная программа может определить майнера, но ей не всегда удается его нейтрализовать. Тогда нужно действовать в ручном режиме.
Чаще всего заразить компьютер можно при скачивании файлов с сомнительных сайтов. Если после этого возникли проблемы, то можно попытаться справиться самостоятельно. Прежде всего нужно деинсталлировать подозрительное приложение, а затем приступить к поиску и удалению скрытого майнера.
При удачном стечении обстоятельств (например, вирус типовой и несложный) удалить его не составит труда. Нужно открыть «Диспетчер задач» любым способом. Если в перечне процессов есть такой, который нагружает ЦП или GPU более, чем на 20 %, то, возможно, это и есть нежелательное ПО. Необходимо предпринять действия по его удалению. Иногда при этом возможна потеря всех несохраненных данных.
К сожалению, этот рецепт бесполезен для большинства современных вирусов. Таким образом, если попытка не увенчалась успехом, можно попробовать следующий метод:
- Произвести проверку ПК антивирусным сканером. При обнаружении зловреда и невозможности нейтрализовать его, следует выполнить перезагрузку.
- В самом начале в зависимости от версии системы следует быстро нажать клавишу F8 или shift+F8. Выбрать загрузку операционной системы в безопасном режиме с поддержкой сетевых драйверов. В версиях Windows 10 для активации входа нужно запустить конфигурацию системы msconfig, и в открывшемся окне поставить соответствующие галочки.
- После загрузки системы убедиться, что подключение к сети Интернет активно.
- Запустить браузер.
- Найти и скачать Antispyware, при помощи которой можно избавиться от этих угроз.
Очевидно, что профилактика эффективнее лечения. Поэтому лучше не ждать заражения, а заблаговременно установить хороший антивирус.
В Windows 10 существует возможность включения загрузки в безопасном режиме через клавишу F8. Для этого надо:
- запустить режим командной строки, нажав Win + R и введя в появившемся окне cmd;
- прописываем строку: bcdedit /set
bootmenupolicy legacy и нажимаем enter; - если понадобиться отключить функцию, то пишем: bcdedit /set default bootmenupolicy.
Современные антишпионские утилиты умеют не только обезвреживать вредоносные программы, но настраивать браузер и оптимизировать работу операционной системы.
Опытные пользователи часто применяют очень умелую и эффективную программу-сканер Dr.Web CureIt!
Удаление майнера через реестр
Один из действенных способов избавиться от любого нежелательного ПО, в том числе и майнера, очистка реестра системы. Но этот метод подходит только для опытных пользователей, знающих и понимающих суть проводимых манипуляций. В противном случае можно причинить непоправимый вред и придется переустанавливать Windows. Все действия в редакторе реестра следует производить очень внимательно и в строгом соответствии с инструкцией. Использовать глубокую очистку реестра следует только в том случае, если другие методы не помогли. Для этого надо:
- Произвести запуск «Диспетчера задач». Определить какой из активных процессов в наибольшей степени нагружает ЦП или GPU. Очень важно по названию точно определить назначение программы (информацию можно найти в интернете) для того, чтобы не удалить по ошибке какой-нибудь важный компонент ОС. Нужно внимательно читать имя, потому что создатели майнеров часто их маскируют под вполне благонадежные файлы, изменив одну из букв.
- В случае точной идентификации зловреда нужно скопировать его название. Затем создать точку восстановления системы для возврата в исходное состояние в случае неудачи.
- Запустить «Редактор реестра». В поле поиска на панели задач нужно ввести regedit и выбрать соответствующую стандартную программу.
- В левой части окна выделить «компьютер» для поиска по всем ветвям. Затем нужно перейти на вкладку «Правка», и активировать функцию «Найти».
- Написать название определенного ранее вируса и нажать на кнопку «Найти далее».
- Удалить найденные совпадающие записи. Перед тем как нажать на кнопку, еще раз внимательно все проверьте. При малейших сомнениях лучше поискать информацию в интернете.
Изменения вступят в силу только после перезагрузки операционной системы. Если после очистки реестра ПК работает в нормальном режиме и в диспетчере задач не обнаруживается наличие подозрительных процессов, нагружающих центральный процессор или оперативную память, то, значит, процедура прошла успешно. При возникновении каких-либо неполадок всегда есть возможность вернуть исходное состояние ОС, используя заблаговременно созданную точку восстановления.
Если в диспетчере задач не видно подозрительных процессов, то может помочь использование Process Explorer. Эта программа, позволяющая расширить функционал стандартного системного монитора. Среди особенностей есть возможность поиска в интернете информации обо всех найденных сомнительных задачах, активно нагружающих центральный процессор или видеокарту компьютера. Для этого достаточно нажать правой кнопкой мыши (ПКМ) на его обозначение и выбрать в контекстном меню пункт «Search Online».
Стоит внимательно изучить полученные сведения для того, чтобы иметь представление об опасности файла. Если подозрения подтвердятся, и действительно удалось найти скрытый майнер, то следует его удалить. Как это сделать, подробно описано выше. После удаления рекомендуется еще раз запустить сканер антивируса и тщательно проверить систему. Разумеется, приложение или игра, в которой скрывался майнер, также подлежит деинсталляции для того, чтобы избежать рецидива.
Защита браузера от майнера
Очень редко антивирусные пакеты даже от известных производителей обладают возможностью блокировки майнеров, встроенных в код сайта. Тем не менее, существуют эффективные методы для борьбы с этими угрозами.
Отдельные пользователи видят выход в блокировке работы JavaScript, изменяя соответствующие настройки в браузере. Действительно, это довольно неплохой метод, но тут есть определенные тонкости. Дело в том, что некоторые страницы или их элементы без включенных скриптов просто не загрузятся.
Лучше производить гибкую настройку использования скриптов, применяя специальные дополнения и расширения для браузеров. Например, известный блокировщик нежелательных элементов — AdBlock, который, вопреки расхожему мнению, убирает не только назойливую рекламу, но и имеет внушительную встроенную систему фильтров. С его помощью можно отключить какой-либо отдельный тип скрипта на всех сайтах.
Информация о ссылках на скрипты-майнеры в HTML давно общеизвестна. Поэтому, произвести блокировку вируса будет легко, достаточно прописать в AdBlock путь к скрипту и создать новое правило. Очевидно, что создатели вирусов тоже совершенствуют свои творения, придают им новый функционал и способности. Поэтому, заниматься ручным поиском и блокировкой новых и малоизвестных зловредов малопродуктивно. Предпочтительнее использовать специальные программы для борьбы с проблемой. Например, инсталлировать эффективное расширение-антимайнер.
В современном мире, в котором IT-сфера играет все более определяющую роль, появление новых модификаций вирусов опережает развитие средств борьбы с ними. Поэтому настоящей стопроцентной защиты от киберугроз просто не существует. Снизить риск заражения поможет элементарная осторожность и внимательность. Не стоит посещать сомнительные сайты, скачивать подозрительное программное обеспечение, следить за обновлением антивируса и пр.
Как найти и удалить вирус-майнер с компьютера
Во время онлайн-серфинга есть риск заразить компьютер скрытым вирусом-майнером. Он может самостоятельно использовать ПК или ноутбук для майнинга криптовалюты. Причем антивирус не всегда эффективен против такой программы, и от неё бывает сложно избавиться.

Что такое скрытый майнинг-вирус
Вредоносные программы-майнеры относятся к троянской группе вирусов. Они незаметно проникают в систему Windows и начинают использовать аппаратные ресурсы компьютера или ноутбука для майнинга криптовалюты.
Как только пользователь обнаружил, что такой майнинг выполняется с его ПК, необходимо сразу избавиться от вредоносной программы.
Чем опасен вирус-майнер для ПК
Если троян находится в системе Windows, то использование компьютера или ноутбука становится небезопасным. Любые пароли могут быть вычислены, а данные — удалены или украдены.
Если это троянская программа для майнинга, то она еще и негативно влияет на видеокарту и процессор. Работать на перегруженном ПК становится некомфортно. К тому же скрытый майнинг приводит к ускоренному износу оборудования.
Особенно чувствительны к таким нагрузкам ноутбуки. Они могут выходить из строя уже через несколько часов фонового майнинга. Вот почему нужно как можно скорее избавляться от скрытых программ.
Виды скрытых вирусов для майнинга
Вирусы для майнинга можно разделить на две основные группы.
Скрытый криптоджекинг
Такой вирус не загружается на ПК или ноутбук, а существует в виде встроенного в сайт онлайн-скрипта.
Когда пользователь попадает на зараженную страницу, скрипт активируется и ресурсы компьютера или ноутбука начинают использоваться для майнинга криптовалюты. А поскольку майнинг-программа встроена в сайт, антивирус не может ее удалить.
Обнаружить, что вредоносный скрипт начал работать против компьютера, можно по возросшей загрузке процессора.
Классический майнинг-вирус
Такой вирус имеет вид архива или файла. Он устанавливается незаметно, против желания пользователя. Если его не удалить, он будет запускаться при каждом включении компьютера.
Как правило, у такой программы только одна функция – использовать ПК для майнинга криптовалюты. Но иногда можно «подхватить» скрытый вирус, который проверяет кошельки пользователя и переводит его средства на счета хакера.
Как понять, что ПК заражен
Чтобы удалить вирус-майнер, его необходимо распознать. Проверьте компьютер антивирусом и выполните поиск зараженных файлов, если обнаружены такие симптомы:
Перегрузка видеокарты. Распознать эту проблему можно по внешним признакам: GPU начинает сильно шуметь (из-за интенсивного вращения кулера) и становится горячей на ощупь. Также определить нагрузку можно при помощи бесплатной программы GPU-Z.
Медленная работа ПК. Когда компьютер или ноутбук тормозит, нужно через диспетчер задач проверить нагрузку процессора. Если этот показатель на уровне 60% и более, то система Windows может быть заражена вирусом-майнером.
Повышенный расход RAM. Скрытый майнер использует все доступные ресурсы компьютера, в том числе оперативную память.
Удаление файлов, информации или настроек против желания пользователя и без его одобрения.
Повышенный расход онлайн-трафика. Скрытый майнер активен постоянно. А иногда трояны могут быть частью ботнета – хакерской сети, которая используется для DDOS-атак против внешних систем.
Замедление работы браузера. При поиске и посещении сайтов происходит отключение онлайн-соединения или удаление вкладок.
Диспетчер задач находит процессы с незнакомыми названиями, например «asikadl.exe».
Как найти и удалить скрытый вирус-майнер
Если обнаружен хоть один из описанных симптомов, необходимо проверить систему Windows антивирусом. Он помогает бороться против вредоносного софта и удалять его.
После проверки антивирусом стоит запустить программу Ccleaner или её аналог. Она находит и убирает из системы Windows весь мусор, который работает против неё. Для завершения процесса удаления нужно перезагрузить компьютер.
Иногда появляются вирусы для майнинга, которые могут добавлять себя в список доверенных программ. Тогда антивирус не сможет их найти и удалить.
Также новые майнеры умеют обнаруживать диспетчер задач и отключаться до того, как он появится на экране. Но в любом случае нужно проверять все процессы.
Ручной поиск скрытого майнера
Для ручной проверки компьютера откройте реестр:
Нажмите сочетание клавиш Win+R.
В появившемся окне введите слово regedit.
В открывшемся реестре можно обнаружить подозрительный процесс.
Для проверки необходимо:
в строке поиска ввести название вредоносной задачи;
нажать кнопку «Найти».
Таким образом можно обнаружить процессы, которые расходуют ресурсы. Часто у них названия в виде случайного набора символов.
После этого нужно избавиться от всех найденных подозрительных записей и перезагрузить компьютер. Если скрытый майнинг обнаружится повторно, значит, избавиться от вируса не удалось и нужно проверять компьютер другими способами.
Поиск скрытого майнера через планировщик задач
Чтобы вычислить скрытый майнинг через планировщик в Windows 10:
введите taskschd.msc в поле «Открыть»;
В окне планировщика заданий нужно найти и открыть папку «Библиотека планировщика заданий». В ней будут процессы, которые загружаются автоматически. Если кликнуть по любому из них, то в нижней части окна отобразится информация о задаче.
Здесь нужно проверить вкладки «Триггеры» и «Действия»:
В «Триггерах» указано, когда и как часто запускается процесс. Обратите внимание на те, что активируются при каждом включении ПК.
В «Условиях» можно найти информацию о том, за что именно отвечает этот процесс: например, за обнаружение и загрузку определённой программы.
Подозрительные процессы необходимо убрать. Для этого нужно кликнуть правой кнопкой мыши по названию задачи и выбрать пункт «Отключить». При этом удаления майнинг-вируса не происходит, но он не сможет полноценно работать.
Остановив подозрительные задачи, нужно проверить загрузку процессора. Если он начал работать нормально, то найденные программы нужно убрать из автозагрузки. Удаление выполняется так же, как и отключение, только кликнуть нужно на пункт «Удалить».
Более тщательно проверить автозагрузку можно с помощью бесплатной программы AnVir Task Manager. Она ищет и проверяет задачи, которые запускаются автоматически.
Для обнаружения и удаления более сложного вредоносного софта нужно загрузить антивирус, например программу Dr. Web. Она выполняет глубокую проверку системы Windows. Через ее интерфейс можно избавиться от любых подозрительных файлов и процессов (не только от скрытого майнинга).
Перед тем как удалять вирус, лучше создать бэкап для восстановления системы.
Защита компьютера от майнинг-вирусов
Защитить ПК помогут следующие рекомендации:
Установите на ПК образ чистой и проверенной системы Windows. Если обнаружены признаки заражения скрытым майнером, нужно запустить процесс ее восстановления. Это можно делать каждые 2—3 месяца.
Установите антивирус. Важно регулярно обновлять антивирусные базы.
Не забывайте проверять информацию о программах перед их скачиванием. Так можно обнаружить вирус для майнинга еще до того, как он попадет на ПК.
Проверяйте антивирусом все скачанные файлы и при обнаружении вируса удаляйте его. Так можно избавиться от программ скрытого майнинга, которые уже скачаны, но еще не запущены.
Работайте онлайн с включенными антивирусом и брандмауэром. Если софт обнаружит опасный сайт, лучше его закрыть.
Внесите опасные сайты в файл hosts. Для этого можно использовать списки с портала GitHub. В нём есть раздел с информацией для обнаружения браузерного майнинга. Там же размещена инструкция, как защититься от вирусов.
Не выполняйте действия от имени администратора. Если таким образом запустить программу-майнер, то она получит максимальный доступ к ресурсам ПК и избавиться от нее будет очень сложно.
Разрешите запуск только проверенных программ. Для этого в системе Windows есть утилита secpol.msc. В ней можно создать политику проверки и ограниченного использования ПО.
Установите разрешение на использование только определенных портов. Соответствующие настройки находятся в меню антивируса и брандмауэра.
Установите на роутере надежный пароль, а также уберите его обнаружение и удаленный онлайн-доступ.
Запретите другим пользователям поиск и установку программ.
Поставьте пароль к системе Windows, чтобы исключить возможность несанкционированного использования ПК.
Не заходите на сомнительные сайты без онлайн-сертификатов. Безопасные ресурсы можно узнать по значку ssl (https).
Заблокируйте скриптовые коды JavaScript, которые находятся в настройках браузера. Так можно убрать возможность запуска вредоносного кода, подключающегося онлайн через браузер. При этом подвижные элементы сайтов тоже перестанут корректно определяться и отображаться.
Включите обнаружение и защиту против майнинга в браузере Chrome. Это можно сделать в настройках в разделе «Конфиденциальность и безопасность».
В качестве дополнительной меры защиты можно установить фильтры поиска и удаления рекламных баннеров – AdBlock, uBlock и прочие.