Как найти и удалить майнер с компьютера Windows

Я, журналист Telegram-канала, Раевская Ксения. Хочу рассказать вам как обнаружить вирусы-майнеры, избавиться и обезопасить свой компьютер от них.
Некоторые пользователи время от времени встречаются с зависаниями ПК. Этому есть множество причин — от слабых комплектующих до заполненной памяти. Но так же устройства начинают виснуть из-за компьютерных вирусов. Они бывают разными, но мы приведем в пример вирусы, которые добывают криптовалюты за счет вычислительных мощностей зараженных ПК. Такие вредоносные программы являются очень популярными среди злоумышленников еще с 2018 года. Именно поэтому мы считаем, что спустя 4 года каждому пользователю нужно знать, как найти майнер на компьютере Windows 7, 10 вовремя. В противном случае ПК может сломаться. Также есть риск утечки персональных данных.
Что такое вирус-майнер
Вирус-майнер — это вредоносная компьютерная программа, которая использует вычислительные ресурсы ПК для добычи криптовалюты. Такая программа работает в автоматическом режиме и никак не уведомляет пользователей о добыче монет.
Принцип работы
Вирус-майнеры (далее зловреды) создают хакеры и с помощью вредоносных программных обеспечений (ПО) задействуют ресурсы зараженных ПК для добычи криптовалют. Вирусы майнят цифровые монеты прямо на компьютерах жертв, после чего автоматически отправляют добытые криптовалюты на кошельки злоумышленников.
Чем опасен
В основном происходит быстрый износ компьютерных комплектующих. Майнеры сильно нагружают их и оборудование попросту не выдерживает ежедневного майнинга. Как итог компьютеры выходят из строя быстрее, чем при обычном режиме работы.
Обычно ломаются такие комплектующие как:
Модули оперативной памяти (ОЗУ или DRAM);
Как мы уже сказали ранее, ПК со скрытыми майнерами могут сильно тормозить и зависать и это связано с высокой загрузкой комплектующих. Оборудование не успевает обрабатывать другие задачи.
Многие вирус-майнеры собирают информацию о пользователях, а так же воруют фотографии и другие файлы, регистрационные данные разных аккаунтов и даже криптовалютные кошельки. Что в свою очередь приводит к сливу сведений, потере учетных записей и сбережений.
Способы заражения вирусом
Существует 2 основных метода загрузки замаскированного майнера:
Скачивание файлов из непроверенных источников. Часто зловреды встроены в нелицензированный контент.
Чтение спама. В рассылки злоумышленники тоже встраивают вредоносные программы. Но пока что заражение через спам — редкость.
Обычно криптомайнер скачивается сразу с искомым файлом. Но и возможно, что сначала загружается мошенническая утилита, которая незаметно скачивает вирус из интернета чуть позже. Такие утилиты не присылают уведомление о загрузках.
Как прячется на ПК
Работу вирус-майнеров обычно контролируют удаленные сервисы, маскирующие программы на ПК. При этом сервисы автоматически контролируют запуск ПО, их поведение в системе и другие действия.
Обычно вирусы отключаются при запуске тяжелых приложений: программ для обработки видео, требовательных игры и пр. Автоматическое отключение криптомайнеров позволяет зараженным ПК полностью тратить свои ресурсы на открытые приложения. И тогда компьютер лишь временно не виснет и не тормозит. После закрытия тяжелых приложений вредоносные ПО снова начинают функционировать.
Часть удаленных сервисов отслеживают программы системного мониторинга. Злоумышленники настраивают автоматическое отключение майнеров, если пользователи запускают ПО. Вирусные программы «выгружаются» из списка текущих процессов и становятся незаметными.
Как найти майнер на компьютере
Обнаружить ПО могут антивирусы с обновленными базами данных, но в основном они находят лишь простые вредоносные софты. Однако проверять компьютеры на наличие майнеров антивирусами все равно полезно. Делать это рекомендуется при внезапном появлении зависаний ПК.
Найти хорошо скрытые криптомайнеры трудно. Есть 2 эффективных метода их обнаружения:
Через диспетчер задач;
С помощью сторонних программ.
В операционную систему (ОС) Windows встроена служба мониторинга текущих процессов (Диспетчер задач), позволяющая отслеживать нагрузку на различные комплектующие ПК, которую создают открытые приложения. Также через диспетчер можно:
Настраивать автозапуск программ;
Принудительно закрывать приложения.
Открыть диспетчер задач можно нажатием сочетания клавиш Ctrl+Shift+Esc, а также через поиск в меню «Пуск».
Алгоритм отслеживания майнера через диспетчер задач:
Нажать «Подробнее» в левом нижнем углу окна;
Завершить работу лишних приложений через раздел «Процессы». Нужно закрыть запущенные программы, браузеры и прочее, что бы освободить ресурсы компьютера;
Отсортировать приложения по колонке «Графический процессор»(В некоторых версиях Windows 10 она называется GPU);
Проследить за работой служб и программ. Лучше провести несколько мониторингов по 10-15 минут в разное время. При проверке нельзя даже двигать компьютерной мышью.
В случае появления случайного процесса с высокой нагрузкой GPU нужно изучить его происхождение. Сделать это можно через вкладку «Подробности». Если появившимся процессом окажется вирус, необходимо срочно избавиться от майнера на компьютере.

Самые опасные майнеры автоматически выключают службу в течение 5 минут в среднем. Это явный признак наличия зловредов. Их нужно срочно обнаружить и удалить. Если сделать это самому не получается, лучше обратиться в сервисный центр.
Иногда в диспетчере отображается ненормально высокая загрузка центрального процессора из-за браузера, когда он запущен. В иных же случаях это определенно скрытый веб-майнер. Но если в компьютер или ноутбук установлен слабый процессор, чаще всего переживать не о чем.
AnVir Task Manager
Старые версии ОС Windows не имеют колонки «Графический процессор» в диспетчере и для обнаружения скрытых криптовалютных майнеров нужно применять сторонние ПО. Одно из таких — популярный утилит для мониторинга — AnVir Task Manager, позволяет отслеживать гораздо больше данных, чем встроенный инструмент Windows.
Для начала его работы нужно запустить программу и не совершать никаких действий. Если в ПО появится активность, которая сильно нагружает CPU или GPU, потребуется вычислить ее происхождение. Скрытый майнер нужно убрать, воспользовавшись любым доступным способом.
Как удалить майнер с ПК
Существуют 3 метода удаления майнера:
С помощью «лечащей» утилиты;
Вручную через реестр.
Использование антивируса — самое логичное действие. Если он установлен на ПК, его нужно применить в первую очередь. К сожалению, только часть антивирусов может обозначить их как потенциальные угрозы. Их тоже требуется устранять.
Удалить вирусы также можно вручную. Для начала нужно распознать майнер, а затем выполнить следующие действия:
Нажать Win+R на клавиатуре;
Ввести команду regedit;
Кликнуть по «Да» в появившемся окне;
Нажать Ctrl+F, чтобы открыть окно поиска;
Ввести название процесса, за которым скрывается вирус-майнер;
Нажать «Найти далее»;
Удалить все совпадения в выдаче реестра;
После выполнения последнего шага реестр обновится. Файлы предполагаемого майнера удалятся. Чтобы проверить результат, нужно будет снова проследить за вычислительной нагрузкой на комплектующие компьютера через «диспетчер задач».

Как защитить ПК от майнеров
Не скачивать файлы из непроверенных источников. Обычно это главный путь заражения компьютеров криптомайнерами;
Не рекомендуется посещать подозрительные сайты. Они могут фоново без разрешений пользователей загружать вредоносные программы на компьютер.
Злоумышленники специально разрабатывают веб-сервисы для добычи криптовалют на компьютерах интернет-пользователей. Такие сайты автоматически запускают майнинг при посещениях. При этом они не заражают сам компьютер.
Существует 2 основных метода защиты от скрытого майнинга в браузере:
Деликатный — использование расширений;
Грубый — отключение JavaScript (JS) через настройки браузера.
Первый метод отличается удобством. Браузерные расширения блокируют подозрительные скрипты выборочно. Они постоянно проводят онлайн-проверки ПК на майнеры, что позволяет не нарушать работу пользователя с надежными сайтами.
Рассмотрим 3 примера расширений для блокировки скриптов:
ScriptBlock — для браузера Chrome.
NoScript — для Firefox.
ScriptSafe — для Chrome.
Оказать помощь могут и блокировщики браузерной рекламы. Например, такие как AdBlock и uBlock (имеют списки серверов, на которых работают скрытые криптомайнеры).
К тому же существуют специальные расширения для блокировки браузерных майнеров, чьи разработчики периодически обновляют списки скрытых добытчиков криптовалют. В число таких расширений входят NoCoin, MinerBlock и др.
Второй метод с отключением JavaScript считается грубым, в связи с нарушением работы многих сайтов. Сервисы с большим числом опций часто функционируют именно на JavaScript. Отключаем скрипт и сайты перестанут нормально работать. Однако метод почти на 100% гарантирует очистку от скрытых криптомайнеров.
Алгоритм отключения скрипта на примере Chrome:
Нажать «Настройка и управление Google Chrome» (иконка с 3 вертикальными точками в правом верхнем углу интерфейса);
Открыть вкладку «Настройки»;
Перейти в раздел «Конфиденциальность и безопасность»;
Открыть «Настройки сайтов»;
Выбрать JavaScript под пунктом «Контент»;
Нажать «Запретить сайтам использовать JavaScript».
За седьмым шагом последует исполнение программных кодов JS, которое станет запрещено в Chrome. При необходимости через настройки браузера можно создать исключения для надежных знакомых сервисов.

Программы для поиска майнеров на ПК
Сейчас существует множество программных обеспечений для мониторинга системных процессов и обнаружения зловредов. В таблице ниже представлены 3 наиболее популярных софта, позволяющих пользователю найти и удалить скрытый вирус-майнер на своем ПК.
Как найти и удалить майнер: инструкция по устранению и профилактике
Чем опасен? Найти и удалить майнер – первостепенная задача при малейших подозрениях на его наличие. Такое вредоносное ПО сильно нагружает процессор, видеокарту, а также может похитить данные.
Как устранить? Существует несколько способов избавиться от майнера. Самый простой – использовать антивирусы со встроенной функцией, но это не всегда работает. В таком случае придется заниматься чисткой вручную.
Материал опубликован исключительно в ознакомительных целях и не является инвестиционной рекомендацией.
Признаки и опасность майнера
Зловредные программы могут попасть на ПК разными путями:
- Веб-обозреватель. При открытии сомнительного сайта вирус проникает в систему. Есть разновидности, которые активны только онлайн, как только пользователь покидает страницу, все приходит в норму.
- Скачивание и установка приложений и файлов также может привести к заражению.
Даже если вести себя в сети очень аккуратно, то все равно очень велик риск получить зловреда. Поэтому для обеспечения безопасности компьютера рекомендуется установить надежный антивирусный пакет.
Miner несет серьезную угрозу для программной и аппаратной частей ПК и может нанести следующий ущерб:
- Сокращение срока эксплуатации процессора, видеокарты, оперативной памяти, кулера. Долговременная добыча крипты сопровождается огромным потреблением ресурсов, поэтому все комплектующие изнашиваются быстрее.
- Снижение производительности. Для своей работы Miner задействует практически все мощности компьютера-жертвы. На другие задачи, решаемые пользователем, они тратятся по остаточному принципу.
- Получение доступа к персональным данным. Майнер – это разновидность трояна, поэтому способен отследить конфиденциальную информацию и передать мошенникам. Поэтому преступники используют в своих корыстных целях не только производительность машины, но и сведения о ее владельце.
Обнаружить деятельность майнера обычными методами непросто, поскольку он содержит программный модуль, контролирующий запуск сканера, и при обнаружении его активности тут же убирает свои процессы из диспетчера задач. Есть разновидности вирусов, блокирующих работу программ мониторинга и даже редактора реестра.
Способы найти майнер
С задачей поиска майнера в принципе справляются современные антивирусные программы, но они в большинстве случаев используют сигнатурный принцип поиска, поэтому их нужно всегда своевременно обновлять. Запускать проверку необходимо регулярно, особенно при появлении внезапных «зависаний» ПК.


Диспетчер задач
Операционная система (ОС) Windows имеет в своем составе диспетчер задач – программу, с помощью которой можно производить мониторинг и настройку многих важных параметров, в том числе и проследить активность текущих процессов.
Последовательность шагов для обнаружения майнера через диспетчер задач:
- Запустить программу;
- Нажать «Подробнее» в левом нижнем углу окна.
- Закрыть все ненужные процессы, сняв нагрузку с ЦП и оперативной памяти.
- В колонке GPU произвести сортировку приложений.
- Внимательно отслеживать работу программ в течение 10-15 минут. Рекомендуется произвести несколько таких наблюдений в различное время. Во время мониторинга нельзя запускать никаких сторонних программ.
Если увидели, что какой-то подозрительный процесс оказывает аномально высокую нагрузку на процессор, то надо узнать какой программе он принадлежит. Посмотреть эту информацию можно во вкладке «подробности». Если это вирус, то необходимо от него избавиться.
Если самостоятельно справиться со зловредом не получилось, необходимо обратиться к специалисту.
Бывают случаи высокой нагрузки на процессор при работающем браузере. Это может быть признаком наличия веб-майнера. Тревога будет ложной, если на компьютере слабый ЦП. В этом случае такая ситуация, скорее всего, норма.
AnVir Task Manager
Пользуется популярностью специальная утилита AnVir Task Manager, которая имеет гораздо более расширенный функционал по сравнению со встроенным инструментарием операционной системы.
Скачав и запустив программу, можно получить ряд полезных дополнений к управлению процессами и сервисами: от обнаружения и удаления вирусов до повышения общей производительности компьютера за счет оптимизации параметров.
Удаление майнера с помощью программ
Некоторые разновидности вируса-майнера нельзя удалить без помощи специального ПО.
Антивирусная программа может определить майнера, но ей не всегда удается его нейтрализовать. Тогда нужно действовать в ручном режиме.
Чаще всего заразить компьютер можно при скачивании файлов с сомнительных сайтов. Если после этого возникли проблемы, то можно попытаться справиться самостоятельно. Прежде всего нужно деинсталлировать подозрительное приложение, а затем приступить к поиску и удалению скрытого майнера.
При удачном стечении обстоятельств (например, вирус типовой и несложный) удалить его не составит труда. Нужно открыть «Диспетчер задач» любым способом. Если в перечне процессов есть такой, который нагружает ЦП или GPU более, чем на 20 %, то, возможно, это и есть нежелательное ПО. Необходимо предпринять действия по его удалению. Иногда при этом возможна потеря всех несохраненных данных.
К сожалению, этот рецепт бесполезен для большинства современных вирусов. Таким образом, если попытка не увенчалась успехом, можно попробовать следующий метод:
- Произвести проверку ПК антивирусным сканером. При обнаружении зловреда и невозможности нейтрализовать его, следует выполнить перезагрузку.
- В самом начале в зависимости от версии системы следует быстро нажать клавишу F8 или shift+F8. Выбрать загрузку операционной системы в безопасном режиме с поддержкой сетевых драйверов. В версиях Windows 10 для активации входа нужно запустить конфигурацию системы msconfig, и в открывшемся окне поставить соответствующие галочки.
- После загрузки системы убедиться, что подключение к сети Интернет активно.
- Запустить браузер.
- Найти и скачать Antispyware, при помощи которой можно избавиться от этих угроз.
Очевидно, что профилактика эффективнее лечения. Поэтому лучше не ждать заражения, а заблаговременно установить хороший антивирус.
В Windows 10 существует возможность включения загрузки в безопасном режиме через клавишу F8. Для этого надо:
- запустить режим командной строки, нажав Win + R и введя в появившемся окне cmd;
- прописываем строку: bcdedit /set
bootmenupolicy legacy и нажимаем enter; - если понадобиться отключить функцию, то пишем: bcdedit /set default bootmenupolicy.
Современные антишпионские утилиты умеют не только обезвреживать вредоносные программы, но настраивать браузер и оптимизировать работу операционной системы.
Опытные пользователи часто применяют очень умелую и эффективную программу-сканер Dr.Web CureIt!
Удаление майнера через реестр
Один из действенных способов избавиться от любого нежелательного ПО, в том числе и майнера, очистка реестра системы. Но этот метод подходит только для опытных пользователей, знающих и понимающих суть проводимых манипуляций. В противном случае можно причинить непоправимый вред и придется переустанавливать Windows. Все действия в редакторе реестра следует производить очень внимательно и в строгом соответствии с инструкцией. Использовать глубокую очистку реестра следует только в том случае, если другие методы не помогли. Для этого надо:
- Произвести запуск «Диспетчера задач». Определить какой из активных процессов в наибольшей степени нагружает ЦП или GPU. Очень важно по названию точно определить назначение программы (информацию можно найти в интернете) для того, чтобы не удалить по ошибке какой-нибудь важный компонент ОС. Нужно внимательно читать имя, потому что создатели майнеров часто их маскируют под вполне благонадежные файлы, изменив одну из букв.
- В случае точной идентификации зловреда нужно скопировать его название. Затем создать точку восстановления системы для возврата в исходное состояние в случае неудачи.
- Запустить «Редактор реестра». В поле поиска на панели задач нужно ввести regedit и выбрать соответствующую стандартную программу.
- В левой части окна выделить «компьютер» для поиска по всем ветвям. Затем нужно перейти на вкладку «Правка», и активировать функцию «Найти».
- Написать название определенного ранее вируса и нажать на кнопку «Найти далее».
- Удалить найденные совпадающие записи. Перед тем как нажать на кнопку, еще раз внимательно все проверьте. При малейших сомнениях лучше поискать информацию в интернете.
Изменения вступят в силу только после перезагрузки операционной системы. Если после очистки реестра ПК работает в нормальном режиме и в диспетчере задач не обнаруживается наличие подозрительных процессов, нагружающих центральный процессор или оперативную память, то, значит, процедура прошла успешно. При возникновении каких-либо неполадок всегда есть возможность вернуть исходное состояние ОС, используя заблаговременно созданную точку восстановления.
Если в диспетчере задач не видно подозрительных процессов, то может помочь использование Process Explorer. Эта программа, позволяющая расширить функционал стандартного системного монитора. Среди особенностей есть возможность поиска в интернете информации обо всех найденных сомнительных задачах, активно нагружающих центральный процессор или видеокарту компьютера. Для этого достаточно нажать правой кнопкой мыши (ПКМ) на его обозначение и выбрать в контекстном меню пункт «Search Online».
Стоит внимательно изучить полученные сведения для того, чтобы иметь представление об опасности файла. Если подозрения подтвердятся, и действительно удалось найти скрытый майнер, то следует его удалить. Как это сделать, подробно описано выше. После удаления рекомендуется еще раз запустить сканер антивируса и тщательно проверить систему. Разумеется, приложение или игра, в которой скрывался майнер, также подлежит деинсталляции для того, чтобы избежать рецидива.
Защита браузера от майнера
Очень редко антивирусные пакеты даже от известных производителей обладают возможностью блокировки майнеров, встроенных в код сайта. Тем не менее, существуют эффективные методы для борьбы с этими угрозами.
Отдельные пользователи видят выход в блокировке работы JavaScript, изменяя соответствующие настройки в браузере. Действительно, это довольно неплохой метод, но тут есть определенные тонкости. Дело в том, что некоторые страницы или их элементы без включенных скриптов просто не загрузятся.
Лучше производить гибкую настройку использования скриптов, применяя специальные дополнения и расширения для браузеров. Например, известный блокировщик нежелательных элементов — AdBlock, который, вопреки расхожему мнению, убирает не только назойливую рекламу, но и имеет внушительную встроенную систему фильтров. С его помощью можно отключить какой-либо отдельный тип скрипта на всех сайтах.
Информация о ссылках на скрипты-майнеры в HTML давно общеизвестна. Поэтому, произвести блокировку вируса будет легко, достаточно прописать в AdBlock путь к скрипту и создать новое правило. Очевидно, что создатели вирусов тоже совершенствуют свои творения, придают им новый функционал и способности. Поэтому, заниматься ручным поиском и блокировкой новых и малоизвестных зловредов малопродуктивно. Предпочтительнее использовать специальные программы для борьбы с проблемой. Например, инсталлировать эффективное расширение-антимайнер.
В современном мире, в котором IT-сфера играет все более определяющую роль, появление новых модификаций вирусов опережает развитие средств борьбы с ними. Поэтому настоящей стопроцентной защиты от киберугроз просто не существует. Снизить риск заражения поможет элементарная осторожность и внимательность. Не стоит посещать сомнительные сайты, скачивать подозрительное программное обеспечение, следить за обновлением антивируса и пр.
Как удалить прячущийся майнер и понять что он вообще есть
Предисловие: не все майнеры загружают цп на 100, бывает им хватает 10, 20, 30 %.
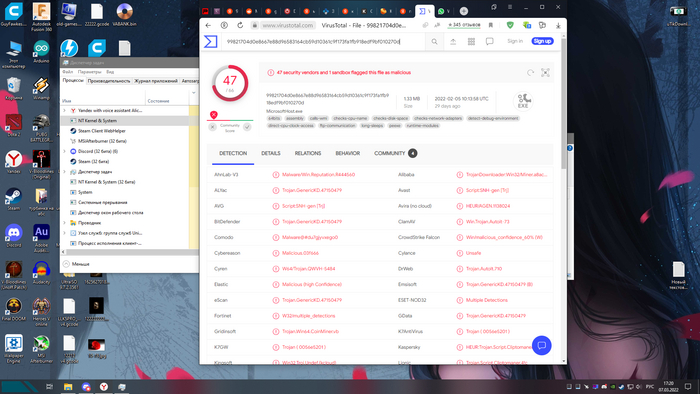
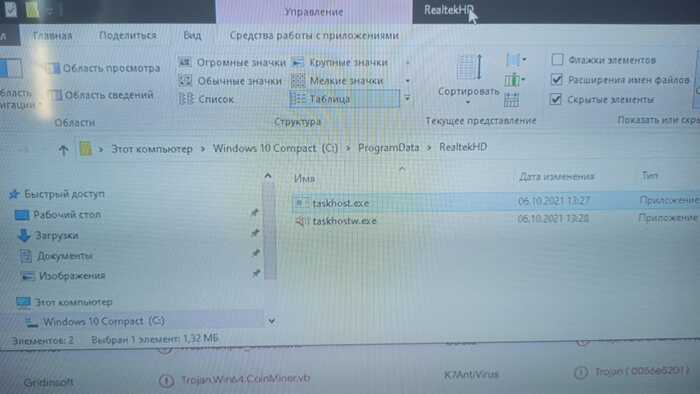
Прекрасным днём играл я в доту, все как бы работает вопросов нет, играю я по несколько часов подряд, и компьютер время от времени начинал гудеть сильнее чем стабильно в игре(системник), и тут мы с другом решили проверить, у кого сколько FPS в игре( качество плавности изображения кадров в секунду), и на моей RTX 2060 оказалось меньше чем на его GTX1050ti. Разгоном дело не решилось, скачали оба MSI Afterburner, и в игре решили тестить. У него стабильно 100-110, у меня то 120-130 то 80-90. Я открыл дисперчер задач и вернулся в игру, и оп)- фпс то подрос на 3-4 минуты) Открыл диспечер задач а там ничего нету( Подождав 4 минуты в игре открыл диспечер и стал смотреть убегающие процессы( по нагрузке),нашёл подозрительный процесс NT Kernel & System, отправил его в Virustotal(онлайн сайт) проверки вирусов, и попадание) скрин прилагаю мож кому поможет( маскируется под звуковую карту Realtek) На скрине слева процесс майнера, справа сводка по файлу после анализа. Удаляться просто так не захотел, скачал прогу Unlocker, и с помощью ней через перезагрузку удалил) В моем случае он потреблял 20-30% примерно. В папке файлы были невидимые. Оба улетели. Забыл добавить: при открытии диспечера задач он приостанавливает деятельность на 3-4 минуты, потом Сам закрывает диспечер задач)
А на телефоне как-то майнер можно выявить? Или это просто сайты прожорливые стали?
)) если у вас нету рут прав( липо полных прав некоторым приложениям), то очень маловероятно если телефон современный. Думаю может создать пост, как на любом современном телефоне избавиться от ненужного ПО на официальной прошивке без рут прав? Что думаете?
Драйвер звуковой прячется в Program Files.
недавно затупил и поймал майнер, понял по гулу вентиляторов когда комп должен как бы «на расслабоне»
Он всячески увиливал, выключаясь при запуске диспетчера задач. Была какая-то отдельная программа которая следила за активностью компа и включала-выключала майнер.
А еще закрывала сторонние программы типа ProcessExplorer
Смог поймать майнер загрузив цпу другой программой, тогда прога-следилка сильно тормазила и не успевала вырубать майнер.
Потом нашел где лежит майнер и зловредная следилка.


Этот майнер в процессах называется «Системные прерывания», по научному тротлинг — сброс производственных мощей, дабы не перегреть процессор
Любой вирусняк, маскирующийся под что-то, всегда палится своим аномальным расположением в структуре каталогов.
у меня почему-то после открытия диспетчера показывает 99% загрузки, а потом через секунду-другую нормализуется. и так каждый раз. Черт поймешь что с этим не так. даже винду переставлял — пофигу

По имени отсортируйте, каждый процесс который не знаете правой кнопкой, расположение файла, и файл в вирус тотал) а там и поймете — толи железо стало слабое для совр, толи план питания маленький стоит, толи вирь)
Пул интересов велик)
@Desobi31, вот сделал ты пост чтобы помочь другим, а в итоге, те кто столкнулись с этим, этот пост не найдут. А все потому что ты не написал ни название файлов, ни название майнера текстом. Поиск пикабу или гугла не выдаст результаты по запросу.
лезут ручками в интернеты, куда не надо. Сколько в тематических пабликах читал про людей отхвативших майнеры, это в 99% игруны-опездолы, которых хлебом не корми, дай какой-нибудь мод/патч и еще какую-нибудь парашу установить на свою онлайндрочильню. Я уже лет 5 как отказался от антивируса вообще — никаких блять вирусов, уже забыл как они выглядят. Для успокоения души раз в полгода прогоняю Cureit и всё.
Привет дай мне пожалуйста свои данные «discord, Instagram,viber и тд» поможешь пожалуйста удалить майнер
desobi31@yandex.ru, только с таким майнером сталкивался
Спасибо! Ваша статья помогла мне определить виновника. Правда, программа не помогла — у меня эта папка как-то особо хитро пряталась от проводника, в том числе от анлокера.
Помогло удаление всех подозрительных процессов во вкладке подробности — они имеют автора запуска user и одинаковые имена, одна из них — иконку звуковых дров. Затем — открытие консоли от админа, и rmdir /s C:\ProgramData\RealtekHD
Именно оно: у четверых людей рандомных это встретил..
Ты всегда такой душный или только по средам?
Не сидеть под рутом — стандартная практика для рядовых пользователей, что делать если словил — выше сказали и не один раз.
Заметь не в ключе "консоль в помощь" которую 80% народа и не знает как запустить, а вполне удобными инструментами.
А если хочется, ну прямо очень-очень, подушнить, то напомню: есть sdk для, блин, выпуска собственных сертификатов под драйвера. И они прекрасно работают в условиях non-root УЗ без дополнительных плясок. Продолжим играть в заумных зануд?
Время — самый главный ресурс любого из нас. Некоторые сборки упрощяют жизнь в одном усложняя в другом, рентабильней без всякого г поставить и удалить один майнер к примеру, чем все с нуля самому лвзить отключать, добиваться прав админа
И где же был встроенный Defender когда вы майнер поймали?
И бесплатный Avast тоже в TOP’е? Всё ясно с этим тестом.
Все отключено и на учетке администратора нахожусь( ниже писал что часто то драйвера без подписи нужны и тд)
А что у вас конкректно вызывает подозрения? опишите в трех словах все железо и покажите диспечер задач план где загрузка цп
Майнер или не майнер, но нынче вирусы в Планировщике задач себя запускают.
Ну не все, где то в соседней ветке пост потерял процитировать, вирус сам себя подгружает через определенные порты при загрузке с реестра, еще и запороленый) несмогу правильно описать так как там все прям сильно геморно-хитро) найду допишу сюда
Достаточно посмотреть несколько обзоров/рейтингов антивирусов, где дефендер регулярно около 1го места. Вообще странно, что майки не запили его ещё во времена висты.
Хоть кто то знает) Неужели простым людям надо все показывать и рассказывать типо такого и это интересно?)
Что за прога? Можешь ссылку или полное название?
У меня дрчит хард 100%. Не могу ничего выловить. Даже дрвеб из под доса проверял — 0. Задолбало, ничего невозможно делать.
Хотел новый комп купить, не успел неделю буквально, теперь своего старичка 2012 года надо починить, иначе п. ц.
У вас старый жеский, а в вин 10 предзагрузка файлов работает для современной скорости работы для новых жеских твердотелов, а старые жеские с этим не справляются и это нужно отключать в винде) писать много поищете про индексацию файлов в вин 10 в гугле пж)
ProcessExplorer на такой случай.
Также проверять таск какегоблядьтамввинде (короче планировщик задач) и реестр на предмет левых записей.
В дальнейшем не сидеть под рутом (да заведите уже себе обычную учетку), отключить автозапуск флешек и смотреть что качаешь.
Да даже на торрентах. Даже на проверенных. (Пидарасам с рутора — огромный и пламенный привет за раздачу Bastion с вшитым, в msi-пакет, майнером. Десять лет прошло, а до сих пор заверения модеров "вывсеврете" помню.)
Такая учетка не всем подходит: кто то часто пользуется самопальными дровами без подписи например, и переключаться в безоп режим с откл подписями не вар)
У меня сейчас непонятная хрень на ноуте. Если ничего не делается на ноуте, если не нажимать кнопки и не двигать мышкой, то процесс System загружает проц на 30-50%. Как только шевельнул мышкой, то нагрузка пропадает. Стоковый диспетчер задач открыт и я вижу нагрузку. Process explorer не показывает что именно грузит в ветке system. Каспер и cureit ничего не находят. В компах разбираюсь, а вот этого червяка не могу найти и победить. Ось 10, обновления последние
Могу попробывать Вам помочь) это бывает изза перегрева этот подпроцесс Системные прерывания растет — (называется Тротлинг(не путать с троллингом)), сброс производственных мощей для того чтобы комп не перегрелся как один из вариантов
Windows Defender со всеми обновлениями для начала, если винда лицензия
А если паленая винд?)
А шо за фон, стесняюсь спросить?
Фон захламленный раб стол)
Значит вы вероятнее всего столкнулись с подобным)
Я вам не говорю покупать всё, начиная с Windows и заканчивая WinRAR’ом. Я сказал лишь что антивирус в наше время стоит «копейки». Проще купить и забыть, чем лазить по интернету в поисках способа вычислить майнер, а потом в итоге всё равно переустанавливать ОС.
P.S. Сам использую пиратское ПО. Всё кроме антивируса. Антивирус купил.
P.S.2. Что там с антивирусом не пойдёт? Норм всё идёт. И Windows пиратский работает и всё остальное.
Антивирус не всегда хорошее дело — Лично видел, как в 2017 году антивирус NOD при сканировании архивов криво их сшивал обратно( когда большой размер архива он их делит для сканирования по своей базе), и получались битые файлы после него. А если уж пошло дело про безопастность, то зачем покупать, если провели сравнение антивирусов, и встроеный Defender ничуть не хуже покупных отдельно? Скрин прилагаю

Я на рутрекере игру скачала, покупать за 4000 не по карману, какова вероятность там что-то подхватить?
В жестком диске есть зона которая не поддается форматированию,в ней хранится архитектура самого жесткого насколько помню,и если вирус поместили именно туда то даже после полного форматирования жесткий после включения будет снова заражен.
Ну если вы к примеру школьник и не пользуетесь например Онлайн-банками на ПК и соответственно на ПК нет более ценной информации, чем сохранения игр, то можно конечно и не предохраняться. Во всех остальных случаях рекомендую всё-таки использовать антивирус. Тем более что стоят они по сути «копейки» если брать допустим на 3 ПК на 3 года тот же NOD32 получается в пересчёте на 1 ПК на 1 год выйдет меньше 300 руб..
Что за прога? Можешь ссылку или полное название?
У меня дрчит хард 100%. Не могу ничего выловить. Даже дрвеб из под доса проверял — 0. Задолбало, ничего невозможно делать.
Хотел новый комп купить, не успел неделю буквально, теперь своего старичка 2012 года надо починить, иначе п. ц.
а антивирь у вас какой стоит?
Не о чем рассказать
Давным давно, когда трава была зеленее, а грудь задорнее, я была достаточно юна, чтоб стесняться некоторых посещаемых мной сайтов.
Компьютер тогда для меня был шайтан-машиной с чудесами со всего света.
"Лучшее порно только для вас!" И довольно занятные гифки. И над всей этой красотой извещение о том, что Винда заблокирована, но вот вам номер телефона.
Кровь застыла в жилах, а пот увлажнил одежду похлеще любых интересных видео. Благо, был у меня знакомый знакомого моего знакомого, к которому я помчалась, зная, что ему глубоко пох на мою активность в интернете.
Как же он смеялся.
Славный парень. Я ему три литра пива, он мне ликбез про вирусы и несколько полезных программулек и команд на всякий случай.
Месяца два спустя моя мама, женщина предпенсионного возраста, шепотом попросила меня посмотреть её компьютер.
О! Знакомые гифки)
Мама искала аудиосказки для моего племянника. Ну а я пару месяцев назад как раз неудачно скачала музыку. В общем, не нам друг друга осуждать.
У меня, конечно, уже было лекарство.
Спустя почти двадцать лет с моего первого знакомства с компьютерными вирусами.
Вычищая намедни хрень с компа ребенка, взгрустнулось мне. Не те нынче вирусы, без задора. Я лечу их, даже не купив три литра пива парнишке, у которого материнка прикручена к стене. Хотя нет, есть у меня парнишка на крайний случай, но он берет деньгами и не делится секретами.
Без огонька работают современные вирусоделы. Не о чем рассказать.
Вирусная рассылка, маскирующуаяся под "электронную повестку"
Вчера наша, и многие другие компании получили письма следующего вида:
Внимание! Письмо не открывать, вложения не открывать, и тем более не запускать исполняемые файлы из него!
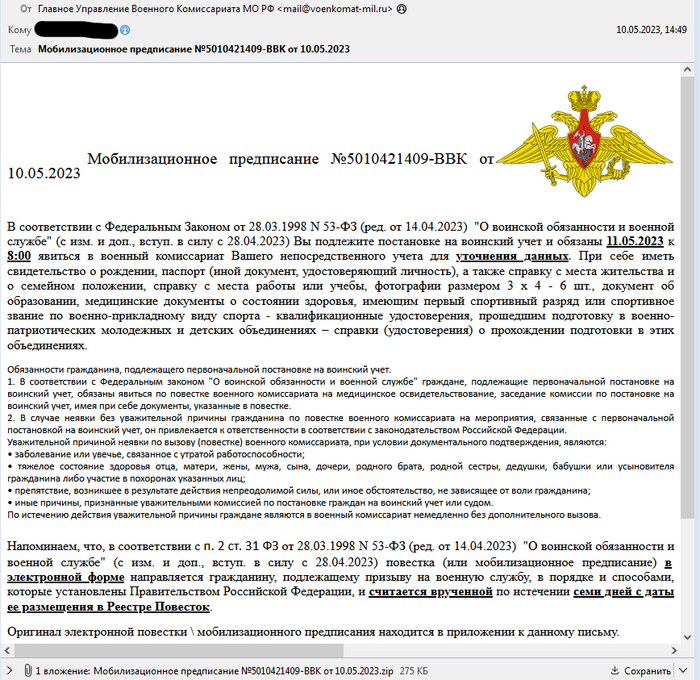
Если вы обнаружили следы вредоносного ПО немедленно отключите компьютер от локальной сети и свяжитесь с Вашим системным администратором!
Проверить что компьютер заражен можно открыв в проводнике папку «%appdata%\..\Local», например
В ней будет лежать скрипт вида 93e90a923.js
Имя файла будет варьироваться. Так-же, в планировщике задач есть задание следующего вида
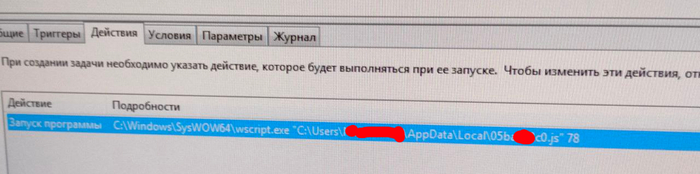
Для системных администраторов следует заблокировать IP адрес 185.203.119.240.
Если у вас есть соединения на этот IP — в Вашей сети есть зараженные ПК.
Изначальный скрипт соединяется с сейрвером по одному из 60-ти доменных имен или с одним из 300-та генерируемых в зависимости от текущей даты. Скрипт содержит в себе кейлоггер и другие инструменты получения информации о системе. Далее запускается код, полученный с сервера. В нашем случае это был кейлоггер со сбором информации о цифровых подписях. кейлоггер запускался в виде закодированого скрипта через powershell.
Если на вашем ПК были электронные подписи — крайне рекомендую обратится в удостоверяющий центр для их отозыва и выпуска новых.
Для деактивации требуется:
Удалить задачу из планировщика заданий
Завершить все процессы wscript.exe, powershell.exe, а так же другие подозрительные процессы.
Проверить ветку реестра [HKEY_CURRENT_USER\Software\Microsoft\Windows\DWM] — в ней хранятся последние данные работы скрипта, лог нажатий клавиш, электронные ключи и другие данные.
Рекомендую так же удалить все файлы, созданные в момент создания скрипта .js
В данный момент активен только один из доменов указанных в скрипте: 3A60DC39_ONLINE
Еще один не оплачен: 3a60dc39_fun. Полный список доменных имен на 10.05.23 https://pastebin.com/wu9D79Cv
Rutracker и модераторы в доле с майнерами
На известном нам сайте с недавних пор пошли непонятные движения, и некоторые раздачи модераторы Намеренно игнорируют, несмотря на очевидные факты
Например раздача на программу Malwarebytes repack by Emir Cardan
169 / 8 на момент написания поста
После установки программы начинаются заметные тормоза системы и кулер набирает обороты улетая в космос.
Хорошо, сносим программу через панель управления, но эффекта ноль.
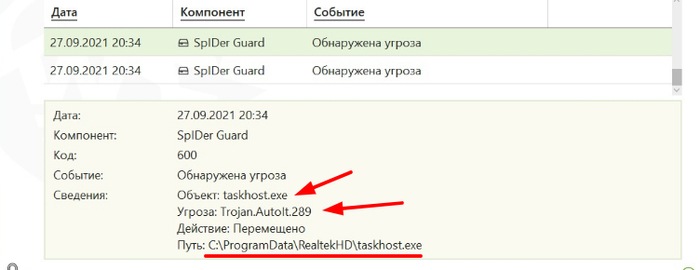
В диспетчере задач появляется несколько интересных процессов taskhos, taskhostw которые ведут в подпапку RealtekAudio, с которой нельзя просто так взаимодействовать через консоль cmd или в проводнике, она скрыта не обычным способом Windows, и просто так с ней ничего не сделать
Так вот , загрузка цп 100% в простое
При заходе в диспетчер стремительно падает, и при попытке открыть расположение вредных процессов закрывается диспетчер задач и окно папки появляется на долю секунды
При попытке установить антивирусники или спец софт для удаления подобной поеботы Майнер создаёт нам проблемы — закрытия, ошибки и т.д
Всплывают также разные процессы интересные связанные с вирус и один фейк svchost
Система дымит и лагает но
Модераторы сайта глубоко наплевать на вас, они видимо в доле или по братской любви разрешают таким раздачам висеть
Решается быстрой заморозкой всех связанных процессов в process hacker и успеть за 5 секунд открыть расположение фейкового taskhost процесса который откроет ProgramData/RealtekAudio
Windows покажет нам что тут пусто, это не так. Выделенные в process hacker процессы убиваем и сразу несём папку в корзину из «пути» и очищаем ее
После запускаем восстановление системы методами Windows или методом с cyberforum где есть много сообщений о подобном вирус
Эволюция как она есть
Порой так интересно наблюдать за эволюцией компьютерных вирусов. Вот так подхватишь какую-то дрянь, начинаешь разбираться и так увлекаешься этим делом, прямо чувствуешь себя Дроздовым. И ведь каждый раз найдешь что-то новенькое, уловки любой ценой защититься от всяких там юзверей.
Немного пояснения: в виду своей деятельности и лени пришлось раскурочать свою винду в решето. Понятно, что никаких антивирусов она и не видела никогда, да и тот же win defender отправлен в вечный сон реестром и гпо, открытая удаленка и вседоверяющий файервол. Никакой адекватной защиты в трёх словах.
Но и соответственно отлов вирусов, в частности майнеров, для меня не в новинку.
История: как-то заметил, что система стала виснуть на ровном месте. Лезем в диспетчер задач загрузка 100% и через секунду 10%. Классика.
Ну, думаю, приключение на 20 минут.
Лезу качать DrWeb cureit. Открываю сайт, браузер крашится. Ага. Знаем, проходили.
Лезем качать ProcessLasso. Любимый softportal, и тут нате переадресация на домен гугла.
Это дело тоже не в новинку: лезем искать файл hosts, и вот тут пошли интересности. А файла-то нету. Тут я списал на свою глупость, что вдруг где-то не там искал, все-равно к тому моменту cureit уже была скачана на ноут и перекинута на шару.
Ставим сканить систему, а параллельно находим ProcessLasso на другом сайте и начинаем выискивать процессы, которые как-то неадекватно кушают ресурсы. Таких оказалось несколько taskhost, который в диспетчере именовался COM Surrogate, audiodg и ещё парочка, которые позже cureit пачкой и почистил.
Что в этом оказалось интересного. При попытке открыть расположение файла происходил краш проводника и диспетчера задач, но во время фриза системы удалось углядеть путь до файла: C:/program data/realtek hd
Лезем туда напрямую, и. папки нет(видимость всех скрытых файлов папок включена). Не отчаиваемся, открываем консоль и пробуем искать оттуда. Все прекрасно видит, и даже позволяет залезть и полистать файлики.
По итогу cureit все почистил. И тут я вспомнил про hosts, полез туда же консолькой и о чудо, файлик-то на месте, открываем, удаляем тонну строк переадресации на 8.8.8.8, сохраняем, заменяем, радуемся жизни.
Позже узнал, что данный вирь сидит в новых репаках от "xatab'a". Что за люди. Ничего святого в них нет.
На этом я думал, что все и порешилось, пока на моих же глазах в систему удаленно не вошёл некий John — скрытая, как позже выяснилось, учетка с правами администратора. Но об этом уже в следующий раз, если кому-то будет это интересно.
Как избавиться от вируса-майнера?
Проблема заключается в том, что где-то раз в плюс-минус 5 минут комп чуток подвисает — идёт 100% загрузка проца и, скорее всего, видюхи, судя по работе её кулера. Ну, и естественно, что эти тормоза не приносят ничего приятного в пользование компом.
Непосредственно перед этим скачком автоматически закрывается диспетчер задач, если он был до этого открыт.
Я пробовал гуглить проблему и вышел на киберфорум, где нашёлся топик со схожими симптомами. Там говорят, что это майнер и советуют скачать AVZ и в нём выполнить некий скрипт. Далее проблема стала за тем, что я просто не смог запустить AVZ, так как после открытия программы она тут же автоматически закрывается. В итоге я запустил её и выполнил скрипт из безопасного режима, однако это вообще ничего не дало.
Тогда я попробовал зарегиться на форуме и создать тему уже непосредственно по своему случаю, но сразу после авторизации браузеры стали автоматически закрываться 🙁
Также пробовал использовать ESET и Avast, но с ними та же беда, что с AVZ: я просто не могу их установить — они закрываются.
Винду переустанавливал месяц назад — это тоже не помогло. Встроенные в винду брандмауэр и защитник у меня если что включены, настройки параметров выдачи уведомлений о вносимых в ОС изменениях тоже включены и ничего не показывают. Кстати, что характерно, загрузка проца и подвисания не такие жёсткие, когда отсутствует доступ к инету.
В общем, я не знаю, что делать и надеюсь, что мне тут подскажут решение этой проблемы.
Кажись, нашёл гадёныша:
В папке C — ProgramData — RealtekHD находится файл taskhostw, который запускает периодически процесс taskhost с описанием COM surrogate!
При попытке зайти в папку место хранения файла папка тут же закрывается.
Гугл выдаёт, что это таки майнер (ситуация вообще 1 в 1 как у меня)
Случаи из практики 129
Мужчина 32 года:
— Скажите, а вы можете упрятать меня в психбольницу? – боязливо спросил мужчина, так крепко удерживая в руках сумку, что у него побелели костяшки пальцев.
— У меня не больше власти чем у обычного гражданина, — совершенно спокойным голосом ответила я. – Так что можете не переживать.
— Это хорошо, — кивнул он, — а то у меня жена и ребенок. Так они могут остаться без кормильца. Плюс, вряд ли босс оставит мне работу после того, как узнает, что меня упрятали в дурку.
— Понимаю… Может быть расскажете, что привело вас ко мне?
— В начале прошлого месяца у меня началась суточная смена – я работаю в службе поддержки одного большого корпоративного продукта. То есть можно спать в ночное время, но если вдруг что-то случится, то мне позвонят и нужно будет быстро найти решение. Работенка не пыльная, платят хорошо, но во время дежурств часто приходится просыпаться посреди ночи и садиться за компьютер. Так что в эти дни я ухожу спать на кухню вместе с ноутбуком, чтобы не мешать жене.
— В ту ночь вы именно так и сделали?
— И очень об этом пожалел… — замогильным голосом произнес он. – Мне позвонил оператор, сказал, что часть клиентов не может получить доступ к некоторым функциям и необходимо что-нибудь придумать. Делать нечего: умылся холодной водой, поставил кофеварку и сел за комп. Где-то через час стало клонить в сон, но я взял себя в руки и доделал задачу, после чего начали происходить странные вещи… Экран замерцал и на нем появилось полупрозрачное женское лицо. От страха я чуть не перевернул стол, отпрыгнул в сторону и снова посмотрел туда. Лицо виднелось поверх всех окон и стало чуть ярче, а потом из динамиков послышался тихий стон и шепот: «Зря ты это сделал». Я попятился назад, но зацепил ногой порожек между кухней и коридором и упал.
— Надеюсь вы ничего не сломали?
— Только набил шишку на голове, — хмыкнул он. – Проснулся только утром, причем на диване, с открытым на столе ноутбуком. И если бы не кровоподтек, то я бы подумал, что это просто такой сон и все. Но в итоге решил, что видимо переработался, стукнулся где-то, а потом на автомате заснул. И все было хорошо ровно три дня, пока у меня по графику снова не наступило дежурство. На этот раз вставать приходилось два раза: в двенадцать и в три ночи.
— Вы снова увидели странное лицо?
— Жуткое мертвенно-бледное женское лицо, — клиента буквально трясло у меня на глазах. – Оно неожиданно появилось на экране и тихо-тихо засмеялось. Меня проняло так, что аж сердце остановилось и тут оно заговорило: «Беги…». Кажется, в этой фразе было еще что-то, но я уже не расслышал, пытаясь как можно быстрее покинуть кухню. Прибежал к жене, разбудил ее, попросил пойти проверить. Она поначалу не поверила и просто отвернулась к стене, но я все не унимался, и она таки встала…
— Ничего, в том то и дело. Короче, я уже не мог работать за ноутбуком, поэтому сел за второй компьютер, подключился и доделал дело. Жену при этом попросил не ложиться без меня. Она только сказала, что мне нужно больше отдыхать или, еще лучше, поехать в отпуск, которого у меня уже давно не было. В итоге мы улеглись, и я до конца ночи не смог сомкнуть глаз.
— После этого это лицо еще появлялось?
— Еще дважды, причем в последний раз я плюнул и остался с женой, чтобы потом работать не на ноутбуке. И что вы думаете – эта тварь добралась до меня и там! Вы представляете?! Я кинулся к жене, растолкал ее, но пока она проснулась – на экране ничего не осталось. Короче, она сказала, что у меня что-то не в порядке с головой и предложила вызвать скорую, но я сразу же отказался, прекрасно понимая к чему это ведет. Если бы меня упекли в психушку, то жена бы осталась одна с дитем на руках. Поэтому-то я и решил для начала пойти к частному специалисту.
— Разумно, — задумчиво сказала я. – Скажите, Георгий – у кого-нибудь из ваших родственников были похожие инциденты? Или может быть психические заболевания?
— Да вроде нет: отец с матерью живы-здоровы, один дедушка умер от инфаркта, второй много пил, обе бабушки дожили до глубокой старости — ничего подозрительного.
— А как дела в семье, дружно ли вы живете?
— Ну, после родов мы с Настей немного отдалились друг от друга, но это нормально – вы же понимаете, ребенок забирает большую часть ее времени.
— А сколько вашему малышу?
— Скоро пять лет, вовсю ходит в садик и даже английский знает лучше меня – настоящий вундеркинд.
— Чем занимается ваша супруга?
— Она домохозяйка, ну еще плетет всякие там ожерелья из бусин и продает через онлайн-магазины, но это не особо прибыльное дело.
— Понимаю… А что насчет работы – много ли стрессовых ситуаций, может быть тяжелый руководитель?
— Нет, нет, Николай – отличный мужик. С коллегами все тоже ровно, мы даже частенько собираемся все вместе – укрепляем коллектив, так сказать.
— То есть, подытожив все вами сказанное – живете вы неплохо, и нет ничего такого, что могло бы вызвать стресс такого размера, что у вас начались галлюцинации?
— Вроде того… И что это может значить?
— Что вам, для начала, нужно обратиться к специалисту по компьютерам – пусть он проверит, нет ли в системе каких-либо вредоносных программ. Только прошу вас, сделайте это незаметно ото всех. Зайдите или позвоните в какую-нибудь контору и попросите все проверить. Помимо этого, вам следует сдать некоторые анализы – существуют прецеденты, когда людям начинали мерещится всякие образы из-за дефицита некоторых веществ. Сейчас я вам все распишу.
— Было бы здорово, если бы всему виной оказался вирус или нехватка витаминов – а то мне через три дня опять на дежурство, а я уже на грани срыва.
— Не волнуйтесь, мы с вами во всем разберемся…
Ответ на пост «Как удалить прячущийся майнер и понять что он вообще есть»
Для отслеживания подозрительных процессов очень удобен продвинутый менеджер процессов от самой майкрософт, называется ProcessExplorer.
Качается отсюда: https://docs.microsoft.com/en-us/sysinternals/downloads/proc. (сам сайт майкрософта, так что источник безопасен).
После запуска в меню выбираем эти два пункта:
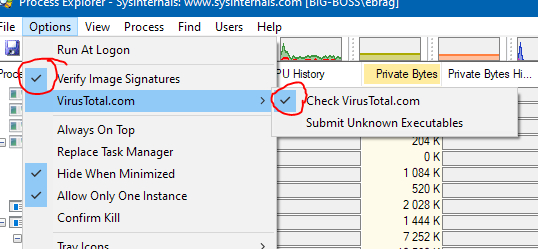
И соглашаемся на условия конфиденциальности вирустотала.
Бинго, теперь у вас появится новая колонка в списке процессов, где отображается результат проверки на вирустотале, плюс проверка цифровой подписи запущенного файла. По нажатию на цифры сработки откроется страница вирустотала с отчётом.
ВАЖНО: сами файлы не передаются в вирустотал, он просто ищет там готовые результаты на файл с таким же хешем, так что особо мощный интернет не нужен! Если такого файла найденно не будет, то так и будет написано в данной колонке, и только по нажатию файл будет залит для проверки!
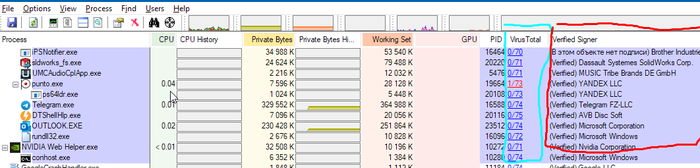
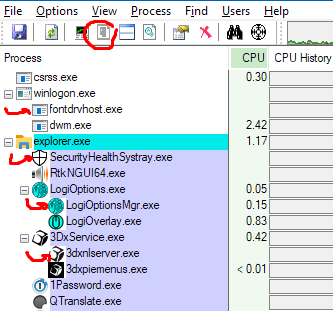
Так же, из полезных бонусов данной программы:
1) процессы отображаются в виде дерева, то есть вы видите, какими процессами они запущенны (на скрине показал кнопку активации данного режима)
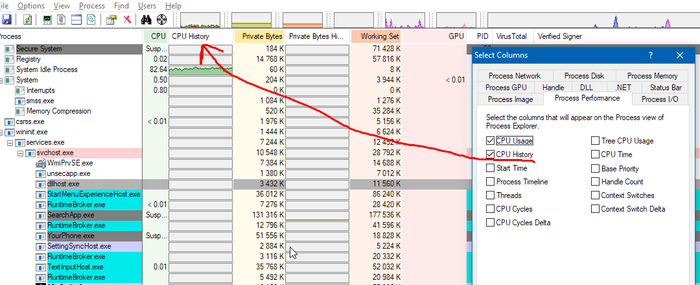
2) можно вывести графики загрузки (память, проц, диск, видяха итд) для каждого процесса в таблице (правой кнопкой на название колонок, там выбрать пункты с «history» — это и есть графики)
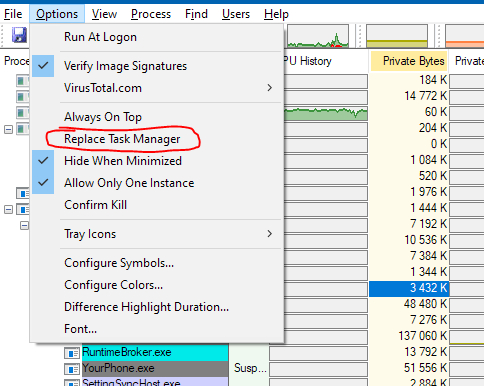
3) Можно заменить этой программой встроенный менеджер процессов (для этого надо не просто открыть файл из архива, а сохранить его где-нибудь на компе)
4) продвинутые графики загрузки системы, открываются по нажатию на главный график сверху окна программы
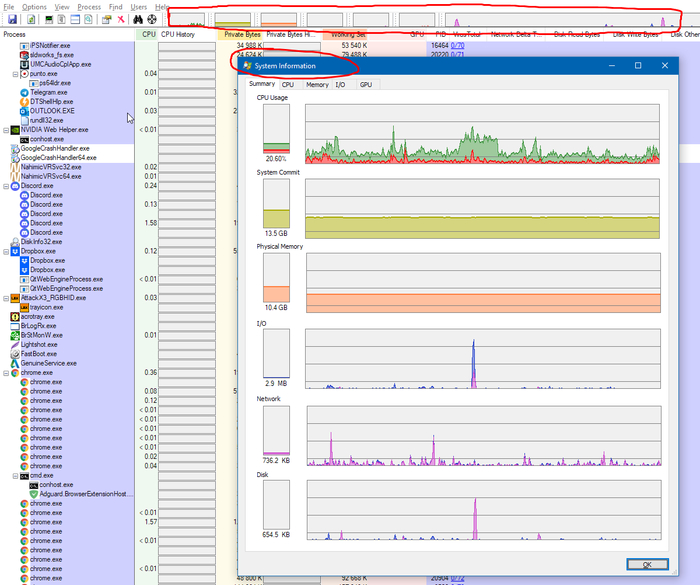
Надеюсь, кому-то эта информация будет полезна. Сам использую данный инструмент уже лет 8, родной виндовый менеджер уже кажется убогим.
Ответ на пост «Ничего личного.Просто бизнес»
Предлагаю список «Коллектор, риэлтор и похоронный агент» — пополнить списком — «Продавец из ДНС «. Это перекуп в квадрате «Пользуется должностным положением (бронирует видяхи ещё до поступления), не выполняет своих обязанностей (не продаёт по цене магазина), портит обычным людям жизнь (перепродаёт видяхи по двойной-тройной цене).
Ответ на пост «Вирус майнер nt kernel system и как с ним бороться. ( Когда открываю диспетчер задач фпс повышается )»
Эхх. где ты раньше был.
Тоже напоролся на этот вирус, пришлось долго мучаться, но всё же смог его удалить.
Если кому поможет, то боролся я с ним так: Пока искал инфу про этот вирус, напоролся на этот сайт: https://it-tehnik.ru/virus/virus-close-browser.html С него я скачал старую версию Касперского. Т.к. сайт не официальный, то вирус его не закрывал. Позже в самом Касперском я обновил его до актуальной версии и просто провёл сканирование и последующую очистку компа.
А теперь немного про сам вирус — это майнер, который весьма хорошо прячется. Как и многие другие вирусы, как только включаешь диспетчер задач, он перестаёт нагружать комп. Но он сам выключает диспетчер задач раз в минуту-две (точное время не засекал). Мой Windows Defender (винда не лицензионная) его практически не засекал. Всё что он находил — один файл, который после удаления он находил снова. и снова. и снова. Можно скачать другой антивирус, но при входе на официальный сайт он просто закрывал браузер. Казалось бы, можно скачать с другого сайта, либо с внешнего носителя, но и тут может выйти облом — этот вирус может не дать открыть некоторые антивирусы, либо не дать им провести проверку.
Может мой способ не самый лучший, но я всё равно хочу его опубликовать, мало ли кому поможет.
Вирус майнер nt kernel system и как с ним бороться. ( Когда открываю диспетчер задач фпс повышается )
Привет пикабушники. Вчера задефал свой ПК от этого злое***его вируса. Гори в аду его создатель.
Хочу поделиться с вами как его обнаружить и удалить. Подойдет для неопытных юзеров.
Итак. Проверяем есть ли он у вас.
Первым делом попробуйте зайти на официальный сайт антивирусов таких как nod32 и касперский. Если не пускает и сбрасывает соединение, значит у вас вирус.
Далее. Открываете диспетчер задач(Ctrl+shift+ESC), сортируете задачи по имени и нажимаете на клаве кнопки NT. Если есть процесс nt kernel system, значит это та самая хрень.
Объясню. Этот вирус скрывается в процессах ненагружая пк когда диспетчер задач открыт.
Как только вы его закроете, он начинает сильно нагружать видеокарту, особенно когда играете. Я лично играл в Varhammer vermintide 2 и там было 30 фпс на ЛЮБЫХ настройках игры.
Когда я запускал диспетчер задач, фпс сразу возрастал до 60.
Если диспетчер будет открыт более пол минуты, вирус сам его закрывает.
У этой дряни есть активная фаза. Когда вы начнете гуглить его название в браузере, или же устанавливать антивирус, он будет всячески мешать. НО его можно в диспетчере на секунд 5-10 отключить клавишей delete. Если попробуете открыть расположение файла процесса, то вас кинет в несуществующую директорию local/realtec HD. Да, он маскируется еще и под драва звука.
Итак, у вас уже горит задний проход. ЧТО ДЕЛАТЬ?!
1. открываете через инкогнито браузер, ищете «доктор веб». Он его детектит.
2.Качаете дока. достаточно демо версии Security Space.
3. Устанавливаете, вызываете диспетчер задач, находите процесс кнопками NT(сортировка по имени) и постоянно удаляете когда он появляется, пока не установите доктора. (диспетчер задач не закроется пока вы будете постоянно удалять этот процесс, их кстати у меня было 2. Это активная фаза вируса)
4. Антивирус попросит перезапустить пк. Подчиняемся.
5. После перезапуска запускаем ярлык на раб столе «сканировать»
6. Ждем.
Готово. Антивирус напишет название файла в котором нашел вирус, у меня это был Auslogic defrag. Дефрагментировал комп называется. И так же он покажет пораженные файлы. Жмем излечить и комп здоров.
Удачи.
Майнер NT Kernel & System под видом Realtek HD
Дело было одним вечером, сижу я значит ничего не заподозрив, понимаю что уж сильно начал шуметь мой компьютер.
Подумал ну Яндекс браузер кушает процессор плюс видео в ютубе, ай да забыл я об этом.
Вдруг 4-ый день этого жёсткого звука меня пробило насквозь. Что-то тут не так.
При запуске компьютер только только появился рабочий стол процессор шумит с видеокартой на максимум.
Беру дело в руки открываю диспетчер для просмотра активности вижу спокойный результат.
Уши не обманешь слышу как кулеры в ПК становятся тише.
АГА ЗНАЧИТ ВОТ ОНО КАК, сразу в голову приходит мысль что тут что-то ведь не ладное.
Открываю я значит программу для просмотра FPS в играх (там ещё показывается температура, нагрузка всех цепей), закрываю диспетчер задач, вижу опа через секунд 15, что процессор что видеокарта идут в разрыв, понимаю что нада копать глубже.
Значит тут понимаю нужно смотреть резко в диспетчере тут опа вижу приложение которое всё кушало — NT Kernel & System, знаю есть такое в виндовсе решил копнуть глубже вижу что данная система отвечает за режим системы. Открыв информацию о нём, решил просмотреть где сидит данный процесс и получаю путь Program Data/Realtek HD
Я понимаю что программа виндовса которая отвечает за прерывание находится в папке с звуковыми драйверами, к тому же она полностью пустая. Вижу как мой диспетчер закрылся сам по себе.
Тут я уже всё понял и знал куда копать начал проверку на вирусы делать, нет ничего абсолютно.
Проверял я Microsoft Defender доверия к нему больше. В итоге 0
ставлю на скачку Dr.Web при установке выдавало ошибку постоянно.
Вирус начал закрывать установщик я психанул открыл диспетчер и просто закрывал этот вирусняк. В общем я установил его он запросил перезагрузку, я с вздохом перезагружаю ПК
Господи он начал сам перезагружаться 6 раз
На 7 выдало ошибку какую-то (жаль нету фоток)
Я с горем пополам вижу справа в углу мою любимую службу которую он заблокировал.
Читатели этого поста не задерживайтесь с проверкой на вирусы..
И берегите свои видеокарты от каких-то тварюк !

Скрытый майнер
Ни для кого не новость, что сейчас все "эти ваши интернеты" кишат вирусами-майнерами. Но зная об этом я всё равно такой где-то как-то словил. А заметил я его деятельность только потому, что он не умел прятаться в диспетчере задач. Естественно он шифровался под системные процессы, но делал это как-то палевно, ибо ну не может процесс GREP (утилита поиска строк) отжирать на 99% процессор. Ну загуглил что это за процесс такой и просто его удалил из системы, ибо мне он не нужен. Но при следующем же запуске этот майнер шифранулся под другим системным процессом, точно уже не помню, что-то связанное со справкой Windows. Ну также загуглил, также удалил из системы и так повторялось раз 5. Пока он не стал шифроваться уже под нужный мне процесс. Здесь я понял что, так до синего экрана доудаляюсь, и решил что-то придумать. Так как систему переустанавливать было в лом, да и слишком много было установлено программ для работы, решил это дело создав простую задачу в планировщике задач Windows. (Система у меня Windows 10, естественно, купленная за пиастры).
Благо если грохнуть процесс за которым прячется майнер, то он не возобновлял свою деятельность до следующей загрузки системы. Скопипастил простой скрипт на завершение процесса, подставил нужный процесс и разместил задание в планировщике, чтобы скрипт срабатывал через три минуты после старта системы (майнер стартовал каждый раз через разное время после пуска винды, но не позднее трёх минут) и вопрос был решён. Стоит оговориться, что перепробовал все типы антизаразы (антивирусы, антималвары и иже с ними, включая загрузочные флешки) и ниодна программа не смогла найти что-то подозрительное.
Ну вопщем жизнь продолжилась, я на коне, "великий победун майнера без переустановки винды".
Но в один прекрасный момент ребёнок сел посмотреть мультики в ютюбе и через пару минут системник просто вырубился. Никакой реакции на кнопку включения. Прохожу все основные этапы "Ничё не понимаю", в материнке остаётся только процессор, но кнопка питания также не оказывает никакого воздействия. И вот только когда я откинул питание процессора, материнка пыталась стартануть, мгновенно покрутив куллерами. Ну у меня сразу два подозрения, либо блок питания, либо материнка (процессор вне подозрения, ибо мировая статистика гласит, что шанс выхода его из строя нуль целых хрен десятых). Проверяю бп на рабочей системе, всё окай. Остаётся материнка. Тащу на работу админам мать и проц. Выясняется, что именно проц и накрылся (второй раз мне так везёт, причём первый раз amd 6000+ накрылся много веков назад, в этот раз Intel i5 4570). Ну делать нечего, наконец-то решаюсь перейти на Рязань. Собрал систему, винду не переустанавливал. Ну и естественно после перехода с 4х ядер на 6 двухпоточных, захотелось помериться пипирками с друзьями. Первым делом запускаю Aida64 и врубаю оверлей на температуру и загрузку процессора и немного прифигеваю. Только что я запускал тяжёлую игру и через диспетчер задач процессор грузился максимум на 7%. А тут я на рабочем столе, в фоне ничего не запущено, а аидовский оверлей мне показывает загрузку процессора 100% и температуру под 90 градусов! Открываю диспетчер задач, аидовский оверлей моментально показывает 1% загрузки и температура падает до 40 градусов. Закрываю диспетчер задач, нагрузка моментально 100%. Ради интереса попробовал несколько сторонних диспетчеров задач, история повторялась. В общем у меня был ещё один майнер, но уже по умнее другого. Он вообще не палился любым диспетчером. Но почему-то спалился именно аидой. Видимо эта тварь мне постоянно насиловала процессор и он в итоге сгорел. Остаётся загадкой какого хрена проц не тротлил или не вырубился по защите от перегрева? Ну и естественно проц забрал с собой на тот свет один канал оперативной памяти. Саму оперативку пока нет возможности проверить. В итоге винду всё-таки пришлось переустановить. И ещё есть подозрение, что майнер был подхвачен через те самые пиастры за которые "приобреталась" windows (но это не точно). Аиду поставил в автозагрузку. Надеюсь моя статья кому-нибудь спасёт процессор. Всем бобра!
P. S. Извиняюсь за велик и могуч русская языка!
Как обнаружить майнер на компьютере: анализируем работу «железа»


Под скрытым майнером подразумевается программа-вирус, которая использует ресурсы вашего компьютера для добычи криптовалют. Делается это в автоматическом режиме без ведома пользователя и каких-либо предупреждений.
В Telegram-канале «Лайфхакер» только лучшие тексты о технологиях, отношениях, спорте, кино и многом другом. Подписывайтесь!
В нашем Pinterest только лучшие тексты об отношениях, спорте, кино, здоровье и многом другом. Подписывайтесь!
Чаще всего поймать скрытый майнер можно при скачивании файлов из непроверенных источников. Обычно это какой-то пиратский контент, который пользуется большой популярностью среди пользователей. Также наткнуться на подобный вирус можно при получении различных спам-рассылок. В любом варианте вы получаете желаемое, а вместе с этим на ваш компьютер может быть загружен скрытый майнер или утилита для его автоматического скачивания из Сети.
Как обезопасить ПК от скрытых майнеров
Прежде всего ограничьте посещение непроверенных сайтов и сразу же закрывайте любые информационные порталы, на которые ругается антивирус или защита браузера.
Установите качественное антивирусное ПО и постоянно его обновляйте.
Сделайте глубокие проверки периодическими, например, каждую ночь или раз в три дня, чтобы удалять любой мусор.
В идеальной ситуации отберите ряд надежных ресурсов для просмотра кино, прослушивания музыки и прочее, а также ограничьте скачивание контента с пиратских порталов.
Чем опасен скрытый майнер
Майнер заставляет ваш ПК работать на максимальном уровне производительности, а значит, даже при выполнении несложных офисных задач компьютер может изрядно тормозить. Длительная работа на пределе своих возможностей рано или поздно скажется на «железе».
В первую очередь может пострадать видеокарта, процессор, оперативная память и даже система охлаждения, которая просто не сумеет справиться с ежедневными стресс-тестами.
Первый признак присутствия майнера — торможение на простых задачах и незамолкающий кулер.
Также майнеры вполне могут получить доступ к вашим персональным данным, хранящимся на компьютере. Здесь в ход может пойти всё: начиная от простых фотографий и заканчивая данными различных аккаунтов и электронных кошельков. А это уже очень опасно.
В чём опасность скрытого майнера
В целом, работа майнер-бота похожа на обычный вирус: он также «прикидывается» системным файлом и перегружает систему, постоянно что-то скачивая и загружая. Главное его отличие от вирусных программ в том, что цель майнеров – не навредить системе, а использовать её в своих целях. Процессор постоянно перегружен, так как добывает криптовалюту создателю ПО. А самая большая проблема заключается в том, что стандартные антивирусники не могут определить проблему и найти майнер на компьютере. Приходится бороться с ботами самостоятельно. Нужно «выслеживать» файл в реестрах и процессах, проводить сложные манипуляции по его полному удалению, а это не всегда просто для среднестатистического пользователя. Плюс ко всему, разработчики научились создавать программы-невидимки, отследить которые через диспетчер задач не получится. В глубинах системных файлов будет ещё и резервный исходник, позволяющий программе восстановиться в случае обнаружения антивирусной программой или ручного удаления. Так как же распознать и удалить такой софт?

Ввиду сложности обнаружения приходится опираться на собственные ощущения. Майнеры заметно перегружают систему, благодаря чему компьютер начинает сильно тормозить. Это сказывается и на технической составляющей ПК: страдают процессор, видеокарта, оперативка и даже система вентиляции. Если вы слышите, что ваш кулер постоянно работает на пределе – стоит задуматься, не подхватили ли вы майнера. Ко всему прочему добавим, что stealth miner’ы с лёгкостью крадут данные пользователя, в том числе пароли от аккаунтов и электронных кошельков.
Как майнеру удаётся прятаться
Обычно за работу майнера на вашем ПК отвечает отдельный сервис, который позволяет прятать и маскировать угрозу. Именно такой спутник контролирует автозапуск и поведение вируса, делая его незаметным для вас.
К примеру, данный сервис может приостанавливать работу майнера при запуске каких-то тяжёлых шутеров. Это позволяет освободить ресурсы компьютера и отдать их игре, чтобы пользователь не почувствовал тормозов и проседания частоты кадров. По закрытию шутера вирус вновь возьмётся за работу.
Этот же сервис сопровождения способен отследить запуск программ мониторинга активности системы, чтобы быстро отключить майнер, выгрузив его из списка запущенных процессов. Однако особенно опасные вирусы и вовсе могут попытаться отключить средства сканирования на вашем компьютере, исключив обнаружение.
Методы маскировки и сокрытия майнера
В среде операционной системы семейства Windows за работу описываемого ПО отвечает отдельный сервис, позволяющий маскировать и прятать такие вредоносные программы. Этот сервис берет под контроль всю систему автозагрузки компьютера, что позволяет скрыть майнер от пользователя и даже администратора системы.
Сервис может замедлять или совсем останавливать работу майнера при запуске ресурсоемких программ или игр. Это делается, чтобы сбить с толку пользователя во время развлечения, чтобы он так и не начал предпринимать активные действия по тому, как найти скрытый майнер на Windows 10 и удалить его их системы. Как только программа закроется вирусное ПО снова возьмет ресурсы компьютера под контроль.
Сервис способен определять запуск диагностического ПО или Диспетчера задач и быстро закрыть майнер. Благодаря этому, пользователь не увидит его в списке запущенных задач. Продвинутые вирусы при этом продолжают процесс добычи криптовалюты. Майнер продолжает работать и грузить систему, но пользователь не видит его ни во встроенных, ни во внешних программах диагностики Виндовс и оборудования.
Как обнаружить скрытый майнер
Если вы стали замечать, что компьютер стал изрядно тормозить и греться, в первую очередь стоит запустить проверку антивирусом со свежими базами. В случае с простыми майнерами проблем быть не должно. Угроза будет обнаружена и устранена. С хорошо скрывающими своё присутствие вирусами придётся повозиться.
Отследить скрытые майнеры позволит систематический мониторинг «Диспетчера задач», который на Windows можно открыть при помощи комбинации клавиш Ctrl + Alt + Del или Ctrl + Shift + Esc. В течение 10–15 минут вам нужно просто понаблюдать за активными процессами при полном бездействии. Закройте все программы и даже не шевелите мышкой.

Если при таком сценарии какой-то из активных или же внезапно появившихся процессов продолжает нагружать «железо» — это верный повод задуматься. Происхождение такого процесса можно проверить с помощью вкладки «Подробности» или через поиск в интернете.
Многие скрытые майнеры, использующие в основном видеокарту ПК, могут не нагружать центральный процессор, а значит, и в «Диспетчере задач» на старых версиях Windows они не засветятся. Именно поэтому лучше оценивать нагрузку на «железо» с помощью специализированных утилит, таких как AnVir Task Manager или Process Explorer. Они покажут куда больше стандартного инструмента Windows.
Некоторые майнеры способны самостоятельно отключать «Диспетчер задач» через несколько минут после его запуска — это тоже признак потенциальной угрозы.
Отдельно стоит выделить ситуацию, когда «Диспетчер задач» демонстрирует чрезмерную нагрузку на процессор со стороны браузера. Это вполне может быть результатом воздействия веб-майнера, функционирующего через определённый веб-сайт.
Как искать вирус-майнер?

Если в процессе прочтения материала, описываемые ситуации показались знакомыми или в прошлом возникало подозрение, что ноутбук или компьютер загружены свыше того, что делаете вы сами, проведите вивисекцию, следуя ряду указаний:
- Откройте перечень программ, который используется в обычной ситуации и оцените нагрузку через диспетчер задач. В нормальной ситуации ничего не должно бросаться в глаза;
- Проверяем стабильность работы ОС запуском ресурсозатратной игры и/или используем программы оценки производительности системы. При периодической проверке показатели не должны разнится, если таковое происходит, в системе присутствует крот;
- Запустить специализированную программу, например, AIDA 64 проверяющую степень загруженности процессора и видеокарты приложениями, работающими в фоновом режиме.

Лучше всего произвести все процедуры и сравнить их показатели между собой, а также с информацией, полученной при прошлых проверках.
Разница производительности в 5 – 10% прямо говорит, что вирус майнер поселился на ПК и ситуацию необходимо срочно исправлять.
Отдельной строкой! Есть ситуации, когда поиск вредоносного майнера усложняется искусственно, его разработчиком. Первый момент – отключение майнера при вызове диспетчера задач. Просмотр активных процессов тогда лишен смысла, поскольку сравнить производительность не с чем. Решением в такой ситуации будет открытие диспетчера в фоновом режиме постоянно, пока вредоносное ПО не будет удалено. Второй момент – отключение диспетчерского приложения через определенное время. То есть Вы помните, что открывали его, но в какой-то момент не наблюдаете среди активных программ или в трее.
Решением данных ситуация будет установка и запуск программ, отслеживающих все активные процессы, например, AnVir Task Manager.
Она проведет качественный анализ и выдаст рекомендации по перечню работающих приложений которые считает подозрительными, ненужными или откровенно вредоносными и поможет их удалить.

перейти
Как удалить скрытый майнер с компьютера
Первым и самым логичным оружием в борьбе против такой напасти является антивирус, о чём уже было сказано выше. Однако нередко майнеры не распознаются как зловредные угрозы. Максимум они приравниваются к потенциально опасным, особенно если на компьютер попали вместе с пиратской игрой или взломанной программой.
В случае отсутствия у вас мощного антивируса можно прибегнуть к помощи небольших лечащих утилит. В пример можно привести Dr.Web CureIt!, которую нередко используют для поиска скрытых майнеров. Распространяется она бесплатно.
Вручную, без каких-либо сторонних инструментов удаление вируса также возможно, но вы должны быть на 100% уверены, что обнаружили именно майнер. В таком случае вам нужно перейти в реестр, набрав regedit в поиске Windows, и в нём сочетанием клавиш Ctrl + F запустить внутренний поиск (или же через «Правка» → «Найти»).

В открывшейся строке введите название процесса из диспетчера, за которым, по вашему мнению, скрывается майнер. Все обнаруженные совпадения нужно удалить через контекстное меню. После этого можно перезагрузить компьютер и оценить изменения нагрузки на «железо».
Как избавиться от скрытого майнера?
Провести проверку с целью подтверждения подозрений о присутствии вирус майнера на ПК позволит глубокая проверка хорошим антивирусом.
Однако, таковая позволит только уточнить присутствие и в некоторых случаях укажет на конкретное место размещения.
Выковырять злодея из жесткого диска будет куда проблематичнее, поскольку не мало программ имеют функцию восстановления из *bat файла в случае, если встроенный сканер не находит исполнительный файл.
Важно! Лучшим решением в ситуации, когда достоверно известно о присутствии вирус-майнера на ПК будет полное форматирование диска и переустановка операционной системы. Именно в таком порядке, поскольку исполняемые файлы майнеров не хранятся в тех папках, где их будут искать и не привязаны к конкретной ОС, то есть могут активироваться и после ее переустановки.
Согласно статистике, наибольшее количество заражений вирус-майнерами происходит после скачивания пиратского контента с торрент-треккеров.
Если трудности с производительностью возникли внезапно и привлекли Ваше внимание, вспомните, что из последнего было загружено и куда именно.
Важно удалить файлы, из которых установился вирус перед его удалением, чтобы при перезапуске все не вернулось на круги своя.
Слабый вирус-майнер
Поскольку пишут их под заказ, сложность и умение выживать напрямую зависят от цены. Для злоумышленников, не имеющих возможности массово заражать ПК и построить крупную прибыльную бот-сеть покупать дорогие скрипты не удобно, следовательно, они ограничиваются дешевыми и простыми в надежде на то, что “клиенты не заметят проблем”.
Настройки вредоносного ПО содержат и возможность редактирования нагрузки.
Первым делом, после удаления всего подозрительного с жесткого диска открываем диспетчер задач и закрываем все процессы, которые не знаем или которые занимают более 10% мощности.
Обращайте внимание на загруженность CPU (процессор) и GPU (видеокарта) сверх нормы и закрывайте их по очереди.
Не имеющий возможности восстановления или автозапуска после перезагрузки вирус-майнер уничтожен.

Сложные программы скрытого майнинга
К ним относятся версии, умеющие скрывать свое присутствие в системе, отключающиеся пред открытие диспетчера задач или сами его закрывающие.
Некоторые версии даже отслеживают запуск антивируса и удаляют исполнительную часть, восстанавливаясь после перезагрузки.
Несмотря на кажущуюся сложность избавления от проблем, оно возможно, главное четко следовать алгоритму поиска и удаления вирус майнера с ПК и запастись терпением: