Создание пользователя в Linux. Команды adduser и useradd
Для создания пользователей в Linux можно использовать графические утилиты, предоставляемые дистрибутивом, или воспользоваться командной строкой.
Для создания пользователей из командной строки обычно используют утилиты adduser или useradd. Рассмотрим, использование данных утилит.
В чем отличия adduser и useradd?
useradd — это низкоуровневая утилита для создания пользователей в Linux.
adduser — представляет собой более простое решение для создания пользователей и по факту является надстройкой над useradd, groupadd и usermod.
Утилита adduser доступна не во всех дистрибутивах Linux. Реализация adduser также может отличаться. Если в дистрибутиве присутствует утилита adduser, то для создания пользователей рекомендуется использовать именно ее.
Команда adduser
Создание пользователя командой adduser
Рассмотрим, как создать обычного пользователя командой adduser
Чтобы создать нового пользователя, выполняем команду adduser и указываем имя пользователя (вместо pupkin укажите имя пользователя, которого вы создаете):
После запуска данной команды, вы должны ввести пароль для нового пользователя. Затем будет предложено ввести дополнительную информацию о пользователе: имя, номер комнаты (кабинета), телефоны и комментарий. Вводить эту информацию необязательно. Просто нажимайте Enter , чтобы пропустить ввод данных.
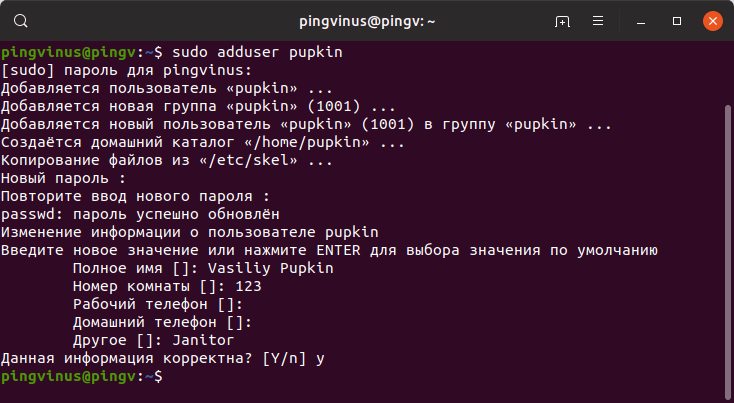
В результате выполнения команды adduser будут выполнены следующие действия:
- Создается новый пользователь с именем, которое вы указали при выполнении команды.
- Создается группа с тем же именем.
- Создается домашний каталог пользователя в директории /home/имяпользователя
- В домашний каталог копируются файлы из директории /etc/skel
Команда useradd
Синтаксис команды useradd
Команда useradd принимает в качестве аргумента имя пользователя, а также различные опции.
Синтаксис команды следующий:
Создание нового пользователя
Чтобы просто создать пользователя используется команда useradd без каких-либо опций. Указывается только имя пользователя.
Данная команда создает нового пользователя с системными параметрами по умолчанию, которые прописаны в файле /etc/default/useradd
Чтобы пользователь мог войти в систему, необходимо задать для него пароль. Для этого используем команду:
Создание нового пользователя с домашней директорией в /home
Создадим пользователя и его домашнюю директорию.
Домашняя директория создается по умолчанию в каталоге /home . Имя директории совпадает с именем пользователя.
Создание нового пользователя с произвольной домашней директорией
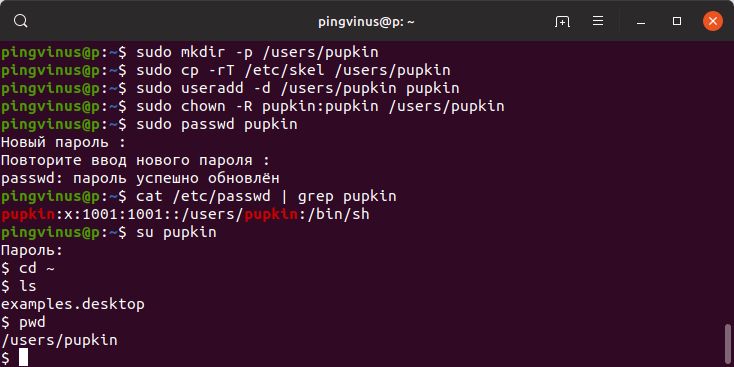
Чтобы создать пользователя с домашней директорией, расположенной в произвольном месте, используется опция -d , после которой указывается путь до директории. Директорию необходимо создать заранее.
Создаем домашнюю директорию для будущего пользователя:
Копируем файлы и директории, которые по умолчанию создаются в домашней директории пользователя в данной системе. Данные файлы находятся в директории /etc/skel
Создаем пользователя и указываем домашнюю директорию:
Меняем права доступа у домашней директории:
Задаем пароль для пользователя:
Можно просмотреть информацию о пользователе, которая сохранена в файле /etc/passwd
Создание нового пользователя с произвольными UID, GID
Каждый пользователь в Linux имеет свой числовой идентификатор — UID, а также идентификатор основной группы пользователя — GID.
При создании пользователя можно задать произвольные номера UID и/или GID. При указании номера группы, группа с этим номером должна быть создана заранее.
Создание пользователя с указанием оболочки (shell)
По умолчанию новые пользователи создаются с оболочкой /bin/sh Чтобы задать другую оболочку, используется опция -s /путь/до/оболочки
Создать пользователя и добавить его в группы
Обычно пользователи в Linux принадлежат нескольким группам. Чтобы при создании нового пользователя задать группы, к которым он будет принадлежать, используется опция -G список,групп
Заключение
Мы рассмотрели примеры создания нового пользователя в Linux с использованием команд adduser и useradd . Команда adduser более простая и в большинстве случаев рекомендуется использовать именно ее.
Sorry, you have been blocked
This website is using a security service to protect itself from online attacks. The action you just performed triggered the security solution. There are several actions that could trigger this block including submitting a certain word or phrase, a SQL command or malformed data.
What can I do to resolve this?
You can email the site owner to let them know you were blocked. Please include what you were doing when this page came up and the Cloudflare Ray ID found at the bottom of this page.
Cloudflare Ray ID: 8038f8c8ba70b9e9 • Your IP: Click to reveal 178.175.133.149 • Performance & security by Cloudflare
How to Add and Remove Users on Ubuntu 20.04

The very first task when you are provisioning a new Ubuntu system is adding and removing users. Users have different permission levels and specific settings for various GUI (Graphic User Interface) and CLI (Command Line Interface) applications.
In this journal entry, we will be having an understanding on how we can add and remove user(s) account on Ubuntu 20.04.
Before We Begin
Only root or users with sudo privileges can create and remove users.
New users can be created in two ways:
- From the command line.
- Through the GUI.
Adding a User from the Command Line
In Ubuntu, there are two command-line tools that you can use to create a new user account: useradd and adduser.
useradd is a low-level utility. adduser is a script written in Perl that acts as a friendly interactive frontend for useradd.
Adding a new user is quick and easy, simply invoke the adduser command followed by the username. For example, to create a new user account named djuser you would run:
Adding user ‘djuser’ …
Adding new group ‘djuser’ (1001) …
Adding new user ‘djuser’ (1001) with group ‘djuser’ …
Creating home directory ‘/home/djuser’ …
Copying files from ‘/etc/skel’ …
You will be asked a series of questions. Enter and confirm the new user password. Providing an answer to all other questions is optional.
New password:
Retype new password:
passwd: password updated successfully
Changing the user information for djuser
Enter the new value, or press ENTER for the default
Full Name []:
Room Number []:
Work Phone []:
Home Phone []:
Other []:
Is the information correct? [Y/n]
After entering all the information, you’ll be prompted to confirm that the information you entered is correct.
The command will create the new user’s home directory, and copy files from /etc/skel to it. Within the home directory, the user can write, edit, and delete files and directories.
If you want the new user to be able to perform administrative tasks, you need to add the user to the sudo group :
Adding a User through the GUI
If CLI (Command Line Interface) is not your forte and you are more comfortable working with the GUI, then you can follow below steps:
- Open the settings window and click on the “Users” tab.
- Click on the “Unlock” button, and enter your user password when prompted.
After providing the password, the “Unlock” button will change to a green “Add User” button.
3. Click on the “Add User” button. This will open up new dialog window where we can provide the new User details.
4. You can select whether the new user will have Standard or Administrator privileges.
5. Once you are done with the information, click on the “Add” button.
Removing a User from the Command Line
In Ubuntu, you can use two commands to delete a user account: userdel and its interactive frontend deluser.
To delete the user, invoke the deluser command and pass the username as the argument:
The above command will remove the user identity but not the user files.
If you want to delete the user and its home directory and mail spool, use the — remove-home flag:
sudo deluser — remove-home djuser
Removing a User through the GUI
- Open the settings window and click on the “Users” tab.
- Click on the “Unlock” button, and enter your user password when prompted.
- Click on the username you want to delete, and you will see a red “Remove User” button on the bottom right corner.
4. Click the “Remove User” button, and you will be prompted whether to keep or delete the user home directory. Clicking on one of those buttons removes the user.
Conclusion
Adding and Removing users in a Linux environment is one of the basic skills for an Administrator/User of Linux should possess. In this journal entry, we can across the steps on how we can add and remove users in Ubuntu 20.04.
[Пост] Управление доступом в Linux
При развертывании нового приложения в продуктовой среде возникает множество нежданных ошибок, большая часть из них — ошибки прав доступа. Примерно полгода назад собрал информацию в данном по посте. Наконец-то дошли руки довести до ума, так что представляю на суд.
Основные правила управления доступом
Объекты (например, файлы и процессы) имеют владельцев. Владельцы обладают обширным (но необязательно неограниченным) контролем над своими объектами.
- Вы являетесь владельцами новых объектов, создаваемых вами.
- Пользователь root с особыми правами, известный как суперпользователь, может действовать как владелец любого объекта в системе.
- Только суперпользователь может выполнять административные операции особого значения.
Владельцем файла всегда является один человек, тогда как в группу владельцев могут входить несколько пользователей. По традиции информация о группах хранилась в файле /etc/group .
Основное
Пользователь — это любой кто пользуется компьютером.
Под каждого пользователя, создается свой каталог, пользователю назначается командная оболочка (командный интерпретатор, используемый в операционных системах семейства UNIX). Например: /bin/bash, /bin/zsh, /bin/sh и другие.
Каждому пользователю назначается идентификационный номер (User ID). Сокращенно номер обозначается как UID, является уникальным идентификатором пользователя. Операционная система отслеживает пользователя именно по UID, а не по их имени.
Также, каждому пользователю назначается пароль для входа в систему.
Каждый пользователь принадлежит минимум к одной или нескольким группам.
Помимо пользователей, существуют группы. Так же как и пользователь, группа обладает правам доступа к тем или иным каталогам, файлам, периферии. Для каждого файла определён не только пользователь, но и группа. Группы группируют пользователей для предоставления одинаковых полномочий на какие-либо действия.
Каждой группе назначается идентификационный номер (group ID). Сокращённо GID, является уникальный идентификатором группы. Принадлежность пользователя к группе устанавливается администратором.
Управление пользователями
Просмотр
Вся информация о пользователях хранится в файле /etc/passwd .
Каждый аккаунт занимает одну строку, в формате account:password:UID:GID:GECOS:directory:shell
- account — имя пользователя.
- password — зашифрованный пароль пользователя.
- UID — идентификационный номер пользователя.
- GID — идентификационный номер основной группы пользователя.
- GECOS — необязательное поле, используемое для указания дополнительной информации о пользователе (например, полное имя пользователя).
- directory — домашний каталог ($HOME) пользователя.
- shell — командный интерпретатор пользователя (обычно /bin/sh).
Получение информации о пользователях
- w – вывод информации (имя пользователя, рабочий терминал, время входа в систему, информацию о потребленных ресурсах CPU и имя запущенной программы) о всех вошедших в систему пользователях.
- who – вывод информации (имя пользователя, рабочий терминал, время входа в систему) о всех вошедших в систему пользователях.
- who am i или whoami или id – вывод вашего имени пользователя.
- users – вывод имен пользователей, работающих в системе.
- id <имя_пользователя> – вывод о идентификаторах пользователя: его uid, имя_пользователя, gid и имя первичной группы и список групп в которых состоит пользователь
- groups <имя_пользователя> – вывод списка групп в которых состоит пользователь.
Добавление пользователя
Добавление пользователя осуществляется при помощи команды useradd.
sudo useradd vasyapupkin
- -b Базовый каталог. Это каталог, в котором будет создана домашняя папка пользователя. По умолчанию /home.
- -с Комментарий. В нем вы можете напечатать любой текст.
- -d Название домашнего каталога. По умолчанию название совпадает с именем создаваемого пользователя.
- -e Дата, после которой пользователь будет отключен. Задается в формате ГГГГ-ММ-ДД. По умолчанию отключено.
- -f Количество дней, которые должны пройти после устаревания пароля до блокировки пользователя, если пароль не будет изменен (период неактивности). Если значение равно 0, то запись блокируется сразу после устаревания пароля, при -1 — не блокируется. По умолчанию -1.
- -g Первичная группа пользователя. Можно указывать как GID, так и имя группы. Если параметр не задан будет создана новая группа название которой совпадает с именем пользователя.
- -G Список вторичных групп в которых будет находится создаваемый пользователь
- -k Каталог шаблонов. Файлы и папки из этого каталога будут помещены в домашнюю папку пользователя. По умолчанию /etc/skel.
- -m Ключ, указывающий, что необходимо создать домашнюю папку. По умолчанию домашняя папка не создается.
- -p Зашифрованный пароль пользователя. По умолчанию пароль не задается, но учетная пользователь будет заблокирован до установки пароля.
- -s Оболочка, используемая пользователем. По умолчанию /bin/sh.
- -u Вручную задать UID пользователю.
Если при создании пользователя не указываются дополнительные ключи, то берутся настройки по умолчанию. Посмотерть настройки по-умолчанию можно с помощью команды useradd -D .
Если вас не устраивают такие настройки, вы можете поменять их выполнив sudo useradd -D -s /bin/bash , где -s это ключ из таблицы выше.
Изменение пользователя
Изменение параметров пользователя происходит с помощью утилиты usermod. Пример использования:
sudo usermod -c «Эта команда поменяет комментарий пользователю» vasyapupkin
Изменить пароль пользователю можно при помощи утилиты passwd.
sudo passwd vasyapupkin
Утилита passwd может использоваться и обычным пользователем для смены пароля.
Основные ключи passwd:
- -d Удалить пароль пользователю. После этого пароль будет пустым, и пользователь сможет входить в систему без предъявления пароля.
- -e Сделать пароль устаревшим. Это заставит пользователя изменить пароль при следующем входе в систему.
- -i Заблокировать учетную запись пользователя по прошествии указанного количества дней после устаревания пароля.
- -n Минимальное количество дней между сменами пароля.
- -x Максимальное количество дней, после которого необходимо обязательно сменить пароль.
- -l Заблокировать учетную запись пользователя.
- -u Разблокировать учетную запись пользователя.
Установка пустого пароля пользователя
Супер пользователь с помощью утилит командной строки passwd и usermod или путем редактирования файла /etc/shadow может удалить пароль пользователь, дав возможность входить в систему без указания пароля.
sudo passwd -d vasyapupkin или sudo usermod -p «» vasyapupkin
После этого имеет смысл принудить пользователя установить себе новый пароль при следующем входе в систему.
sudo passwd -e vasyapupkin
Удаление пользователя
Для того, чтобы удалить пользователя воспользуйтесь утилитой userdel.
sudo userdel vasyapupkin
- -f Принудительно удалить пользователя, даже если он сейчас работает в системе.
- -r Удалить домашний каталог пользователя.
Управление группами
Создание группы
Программа groupadd создаёт новую группу согласно указанным значениям командной строки и системным значениям по умолчанию.
sudo groupadd testgroup
- -g Установить собственный GID.
- -p Пароль группы.
- -r Создать системную группу.
Изменение группы
Сменить название группы, ее GID или пароль можно при помощи groupmod.
sudo groupmod -n newtestgroup testgroup # Имя группы изменено с testgroup на newtestgroup
- -g Установить другой GID.
- -n Новое имя группы.
- -p Изменить пароль группы.
Удаление группы
Утилита groupdel не имеет никаких дополнительных параметров.
sudo groupdel testgroup
Управление пользователями группы
Для управления пользователями группы используется утилита gpasswd. Чтобы занести пользователя в группу:
gpasswd -a [user] [group]
Вывод пользователя из группы:
gpasswd -d [user] [group]
Файлы конфигурации
/etc/passwd
В файле /etc/passwd, который упоминался ранее, хранится вся информация о пользователях кроме пароля. Одна строка из этого файла соответствует описанию одного пользователя. Примерное содержание строки таково:
Строка состоит из нескольких полей, каждое из которых отделено от другого двоеточием. Значение каждого поля:
- vasyapupkin Имя пользователя для входа в систему.
- x Необязательный зашифрованный пароль.
- 1000 Числовой идентификатор пользователя (UID).
- 1000 Числовой идентификатор группы (GID).
- Vasya Pupkin Поле комментария
- /home/vpupkin Домашний каталог пользователя.
- /bin/bash Оболочка пользователя.
Второе и последнее поля необязательные и могут не иметь значения.
/etc/group
В /etc/group, как очевидно из названия хранится информация о группах. Она записана в аналогичном /etc/passwd виде:
Строка состоит из нескольких полей, каждое из которых отделено от другого двоеточием. Значение каждого поля:
- vasyapupkin Название группы
- x Необязательный зашифрованный пароль.
- 1000 Числовой идентификатор группы (GID).
- vasyapupkin,petya Список пользователей, находящихся в группе.
В этом файле второе и четвертое поля могут быть пустыми.
/etc/shadow
Файл /etc/shadow хранит в себе пароли, по этому права, установленные на этот файл, не дают считать его простому пользователю. Пример одной из записей из этого файла:
- vasyapupkin Имя пользователя для входа в систему.
- xxx Необязательный зашифрованный пароль.
- 15803 Дата последней смены пароля.
- 0 Минимальный срок действия пароля.
- 99999 Максимальный срок действия пароля.
- 7 Период предупреждения о пароле.
- [пусто] Период неактивности пароля.
- [пусто] Дата истечения срока действия учётной записи.
Sudo и su
Зная чей-либо пароль, можно непосредственно зарегистрироваться в системе под его именем, введя команду su имя_пользователя .
Программа su служит для выполнения от имени указанного пользователя (по умолчанию — root) указанной команды/программы (по умолчанию — той программы, что определена в качестве оболочки (shell) для указанного пользователя) и запрашивает она пароль указанного пользователя.
О программе sudo можно сказать почти то же самое, за двумя исключениями:
- Нет «программы по умолчанию». для запуска оболочки, определённой для указанного пользователя, надо передать программе опцию -i.
- По умолчанию запрашивается не пароль указанного пользователя, а пароль пользователя, выполняющего программу sudo. какому пользователю, какие программы и от чьего имени можно запускать, определяется содержимым конфигурационного файла /etc/sudoers (редактируется с помощью программы visudo).
Управление доступом
У каждого объекта в Linux есть свой идентификатор, а так же права доступа, применяемые к данному идентификатору. Идентификатор есть у пользователя — UID, у группы — GID, у файла — inode.
Собственно inode является, как идентификатором файла/каталога, так и сущностью, которая содержит в себе информацию о файле/каталоге. Например такую, как: принадлежность к владельцу/группе, тип файла и права доступа к файлу.
Для каждого объекта файловой системы в модели полномочий Linux есть три типа полномочий:
- Полномочия чтения (r от read).
- Записи (w от write).
- Выполнения (x от execution).
В полномочия записи входят также возможности удаления и изменения объекта. Право выполнения можно установить для любого файла. Потенциально, любой файл в системе можно запустить на выполнение, как программу в Windows. В Linux является ли файл исполняемым или нет, определяется не по его расширению, а по правам доступа. Кроме того, эти полномочия указываются отдельно для владельца файла, членов группы файла и для всех остальных.
Собрав вышесказанное в кучу, то есть представив 3 правила (rwx) для трех групп (владелец, группа, остальные) запись прав доступа будет выглядеть вот так: rwx rwx rwx . Пример прав директории:
Кроме указанного представления полномочий доступа (символьного), существует так же и числовое представление. Для общего понимания, приведу таблицу соответствия числового (двоичного и десятичного) значения прав доступа и буквенного:
| владелец | группа | остальные | |
|---|---|---|---|
| буквенное | rwx | r-x | r– |
| двоичное | 111 | 101 | 100 |
| двоичное в десятичных | 421 | 401 | 400 |
| десятичное | 7 | 5 | 4 |
Управление правами доступа
Управление правами доступа происходит с помощью команды chmod, управление владельцем файла происходит с помощью команды chown. Синтаксис команд следующий:
chmod [к_какой_группе_прав][что_сделать_с_правами][какие_права] <над_каким_объектом>
chmod [права] <над_чем>
- [к_какой_группе_прав] может быть:
- u (от user) — владелец-пользователь.
- g (от group) — владелец-группа.
- o (от other) — остальные пользователи.
- a (от all) — все вышеперечисленные группы вместе.
- + — добавить.
- — — убрать.
- = — присвоить указанное.
- r — чтение.
- w — запись.
- x — выполнение.
Использование команды chown выглядит следующим образом: chown user:group file (-R рекурсивно)
Права доступа к символьным ссылкам
Если посмотреть на права символьных ссылок, то они всегда выглядят так: rwxrwxrwx. Дело в том, что права на символьную ссылку не имеют особого значения. При использования ссылки драйвер файловой системы пересчитывает реальный путь к файлу и применяет права доступа, определенные для реального пути уже без учета символьной ссылки.
Специальные атрибуты
- Sticky bit — бит закрепления в памяти.
Сегодня sticky bit используется в основном для каталогов, чтобы защитить в них файлы. В такой каталог может писать ЛЮБОЙ пользователь. Из такой директории пользователь может удалить только те файлы, владельцем которых он является. Примером может служить директория /tmp , в которой запись открыта для всех пользователей, но нежелательно удаление чужих файлов.
- SUID — он же Set User ID.
Атрибут исполняемого файла, позволяющий запустить его с правами владельца. В Unix-подобных системах приложение запускается с правами пользователя, запустившего указанное приложение. Это обеспечивает дополнительную безопасность так как процесс с правами пользователя не сможет получить доступ на запись к важным системным файлам, например /etc/passwd, который принадлежит суперпользователю root. Если на исполняемый файл установлен бит suid, то при выполнении эта программа автоматически меняет “эффективный userID” на идентификатор того юзера, который является владельцем этого файла. То есть, не зависимо от того — кто запускает эту программу, она при выполнении имеет права хозяина этого файла.
- SGID — он же Set Group ID. Аналогичен SUID, но относится к группе. При этом, если для каталога установлен бит SGID, то создаваемые в нем объекты будут получать группу владельца каталога, а не пользователя.
Хотелось бы так же провести аналогию с ОС Windows. В указанной операционной системе права регулируются на основе списков ACL. В Linux тоже такое возможно, это реализуется с помощью пакета acl, но данный вопрос в текущей теме я рассматривать не буду. Еще одно важное замечание! В Windows можно определить права доступа на каталог, и они автоматически распространяются на все файлы и поддиректории (если вы явно не указали иного). В Linux права доступа сохраняются в inode файла, и поскольку inode у каждого файла свой собственный, права доступа у каждого файла свои. Так же, права доступа пользователя и группы не суммируются, как в Windows. Если программа выполняется с правами пользователя и группы, которым принадлежит файл — работают только права хозяина файла.
Исполняемый файл с установленным атрибутом suid является “потенциально опасным”. Без установленного атрибута, файл не позволит обычному пользователю сделать то, что выходит за пределы прав пользователя (пример, программа passwd позволяет пользователю изменить только собственный пароль). Но, даже незначительная ошибка в такой программе может привести к тому, что злоумышленник сможет заставить её выполнить ещё какие-нибудь действия, не предусмотренные автором программы. Стоит очень осторожно относиться к данным атрибутам! Как найти в системе файлы с атрибутом SIUD и др.
При создании новой директории в директории с уже установленным SGID-битом, у созданной директории SGID-бит устанавливается автоматически!
Обозначение атрибутов Sticky, SUID, SGID
Специальные права используются довольно редко, поэтому при выводе программы ls -l символ, обозначающий указанные атрибуты, закрывает символ стандартных прав доступа. Пример: rwsrwsrwt, где s — SUID, s — SGID, t — Sticky. В приведенном примере не понятно, rwt — это rw- или rwx? Определить, стоит ли символ стандартных прав доступа под символами s и t — просто. Если t маленькое, значит x установлен. Если T большое, значит x не установлен. То же самое правило распространяется и на s.
В числовом эквиваленте данные атрибуты определяются первым символом при четырехзначном обозначении (который часто опускается при назначении прав), например в правах 1777 — символ 1 обозначает sticky bit. Остальные атрибуты имеют следующие числовое соответствие:
- 1 — sticky bit
- 2 — SGID
- 4 — SUID
Права доступа по-умолчанию для вновь создаваемых объектов файловой системе.
В Linux, при создании какого-либо файла или каталога предоставляемые права определяются по определенному алгоритму (формуле). Не вдаваясь в подробности и для большего понимания сути скажу, что есть исходные права доступа:
- 0666 — для файлов.
- 0777 — для каталогов.
Есть такая штука как umask, которая задана для каждого пользователя и хранится в виде строчки umask <значение_umask> в файле .bash_profile. Итого, у вновь создаваемого каталога будут права равные исходным правам доступа — umask.
Узнать текущий umask можно, введя команду umask без параметров. Пример:
Как видно из примера, umask установлен 0022, исходные права доступа равны 0666 — для файлов и 0777 — для каталогов. В результате получаем: