Secure Boot: как отключить защиту или настроить правильно в UEFI
Компьютерные вирусы стали неотъемлемой частью нашей жизни. О них слышали даже те люди, которые сроду не пользовались компьютерами. Для улучшение защиты от зловредного ПО и был внедрен протокол Secure Boot. О том, с чем его едят и как его отключать будет подробно описано в статье.
Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
Secure Boot — одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа. Например, при упорстве с помощью UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Не одними только эстетическими побуждениями руководствовались творцы UEFI. Одной из важных целей при разработке было обнаружить и ограничить влияние вредоносного ПО. Предполагалось, что технология станет препятствовать его загрузке вместе с операционной системой (ОС), а также исполнению на уровня ядра ОС после ее запуска. Честь исполнять эту важную миссию выпала на протокол Secure Boot. Техническая реализация была такой: использовалась криптографическая схема с открытыми и закрытыми сигнатурами (электронными цифровыми подписями, ЭЦП). В общем виде цели были достигнуты, но на практике это требовало определенных и правильных действий не только со стороны пользователей, но и со стороны производителей компьютерного оборудования. Описание всего процесса займет много времени, так что остановимся на ключевых особенностях:
- программные компоненты (драйвера, загрузчики ОС) имеют специальные ЭЦП, также они есть и в прошивке материнки, но характеристики этих ЭЦП отличается;
- при использовании ресурсов компьютера компоненты должны доказать при помощи ЭЦП, что они не вирусы;
- ключевой фактор безопасности — закрытый ключ, который в идеале должен быть уникальным у каждого ПК.
Сложности с технологией начались еще на этапе внедрения, когда Microsoft заявила, что с помощью протокола будет ограничивать установку других ОС на компьютеры с предустановленной Windows. Тогда от таких планов отказались под натиском общественности, но осадок остался. На сегодня основная сложность заключается в том, что производители материнских плат используют одинаковые закрытые ключи для всей своей продукции либо для отдельных линеек. В любом случае благие намерения привели к тупику.
В подавляющем большинстве случаев отключать Secure Boot стоит для решения двух проблем:
- Если не устанавливается или не загружается ОС.
- При невозможности загрузиться с загрузочной флешки.
Secure Boot сам по себе никаким образом не нагружает систему, так как работает на более низком программном уровне. Отключение протокола однозначно не улучшит отзывчивость системы и не повысит быстродействие процессора.
Как отключить защиту Secure Boot в БИОСе?
Отметим, что некоторые пользователи ошибочно думают, что протокол Secure Boot отключается в BIOS. У этой достаточно примитивной прошивки нет, не было, и не может быть поддержки СекюрБут. Этот протокол безопасности работает исключительно на UEFI и отключение нужно производить именно там. Природа этой ошибки вполне простая. За многие годы пользователи привыкли, что все, что возникает на экране до загрузки ОС это и есть БИОС. В действительности времена этой программной надстройки уходят и она уже является устарелой в любом отношении.
Примеры отключения Secure Boot на разных ноутбуках и материнских платах
Общий алгоритм всегда один и тот же:
- Вход в UEFI.
- Поиск нужной опции.
- Отключение SecureBoot.
- Запись изменений.
Важно, что этот протокол безопасности поддерживается только в Windows 8 и более поздних версиях. Следовательно, если у вас в прошивке материнской платы включен Secure Boot, но на ПК установлена Windows 7, то ничего отключать не надо. Опция безопасной загрузки все равно не работает, а возможные проблемы с запуском ОС нужно искать в других местах.
Как отключить Secure Boot и UEFI на ноутбуке Acer Aspire?
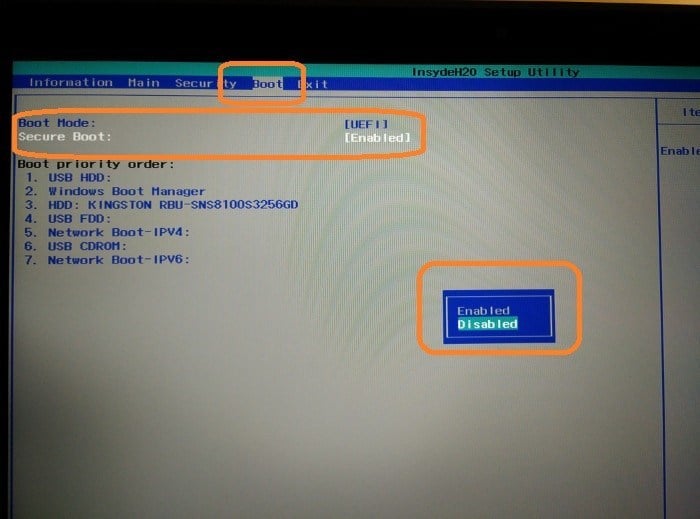
Есть много моделей ноутбуков этого производителя, но специфика такова, что сначала требуется создать собственный пароль. Общий алгоритм действия следующий:
- заходите в BIOS-UEFI нажатием на клавишу F2 или Delete;
- переходите во вкладку «Security», выбираете опцию «Set Supervisor Password»;
- в специальном окошке 2 раза вводите пароль. Не изощряйтесь, используйте простую комбинацию;
- успешность будет подтверждена сообщением «Changes have been saved»;
- переходите во вкладку «Boot» и в строке «Boot Mode» указываете значение «Legacy»;
- жмете F10 и выполняете запись модификаций установок;
- при последующей перегрузке снова войдите в UEFI;
- переходите во вкладку «Security», выбираете опцию «Set Supervisor Password», вводите ранее указанный пароль;
- переходите во вкладку «Boot» и в строке «Secure Boot» указываете значение «Disabled»;
- снова сохраняете изменения.
Отключение Secure Boot на ноутбуках Pavilion и других моделях HP?
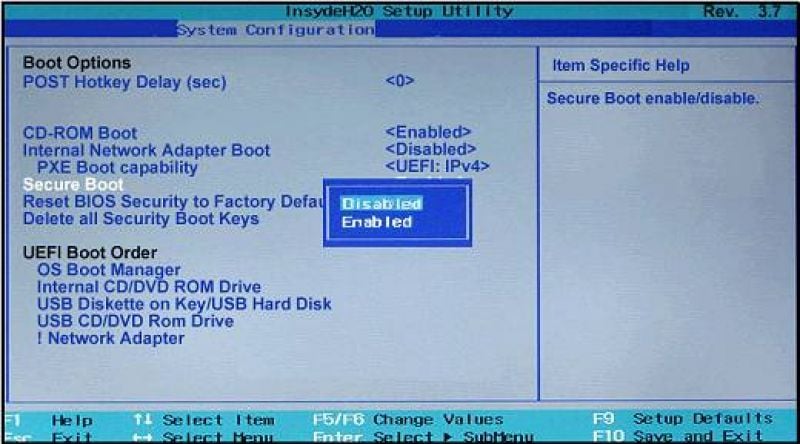
- Для входа в биос жмите на ESC или ESC => F10 перед запуском Windows.
- Перейдите во вкладку «System Configuration», а в ней отыщите строчку «Boot Options».
- Установите для критерия «Secure Boot» опцию «Disabled», а для критерия «Legacy support» — «Enabled».
- Система спросит, действительно ли вы готовы изменить настройки — подтвердите это нажатием на «Yes».
- В конце нужно сохранить выполненные изменения нажатием на F10 и подтверждением «Yes».
При последующей перезагрузке будьте внимательны. Система перестрахуется и включит «защиту от дурака». Нужно смотреть на то, что идет после надписи «Operating System Boot Mode Change (021)» — там будет указана цифровая последовательность. Наберите ее и нажмите Enter. Если вам нужно просто отключить Secure Boot, то дальше ничего делать не нужно. Если же изначально все делалось ради возможности загрузиться с USB-носителя, то сразу после прохождения «защиты от дурака» жмите ESC, а потом F9. Установите требуемой флешке максимальный приоритет, чтобы она грузилась первой на жесткий диск.
На ноутбуках Dell
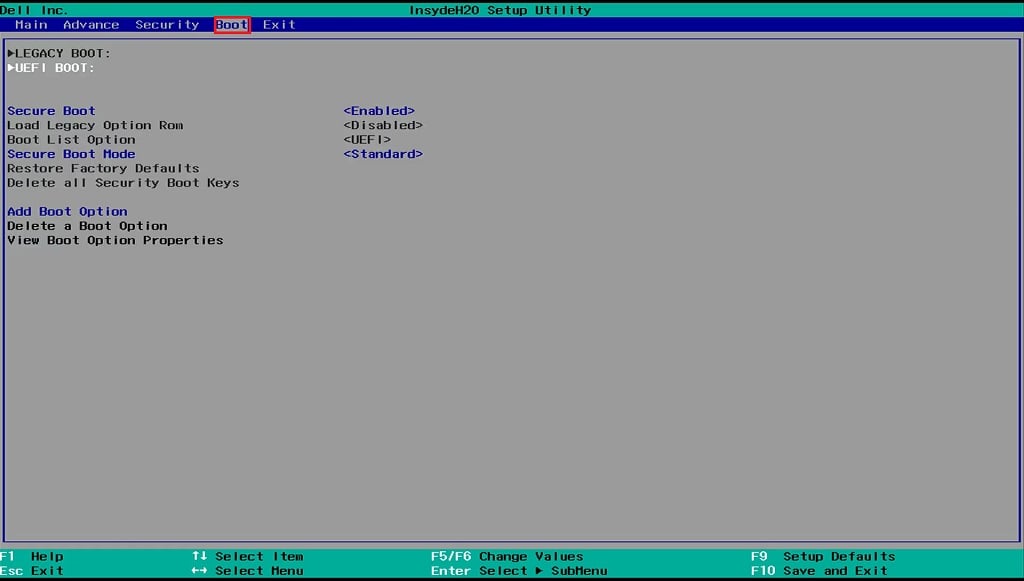
- F12 сразу после включения компьютера и перед стартом ОС.
- В верхней панели переходите во вкладку Boot и заходите в подраздел UEFI BOOT.
- Устанавливаете для критерия «Secure Boot» опцию «Disabled».
- Сохраняете изменения (F10 => «Yes») и перезагружаете ноутбук.
Secure Boot на ноутбуках Леново и Тошиба
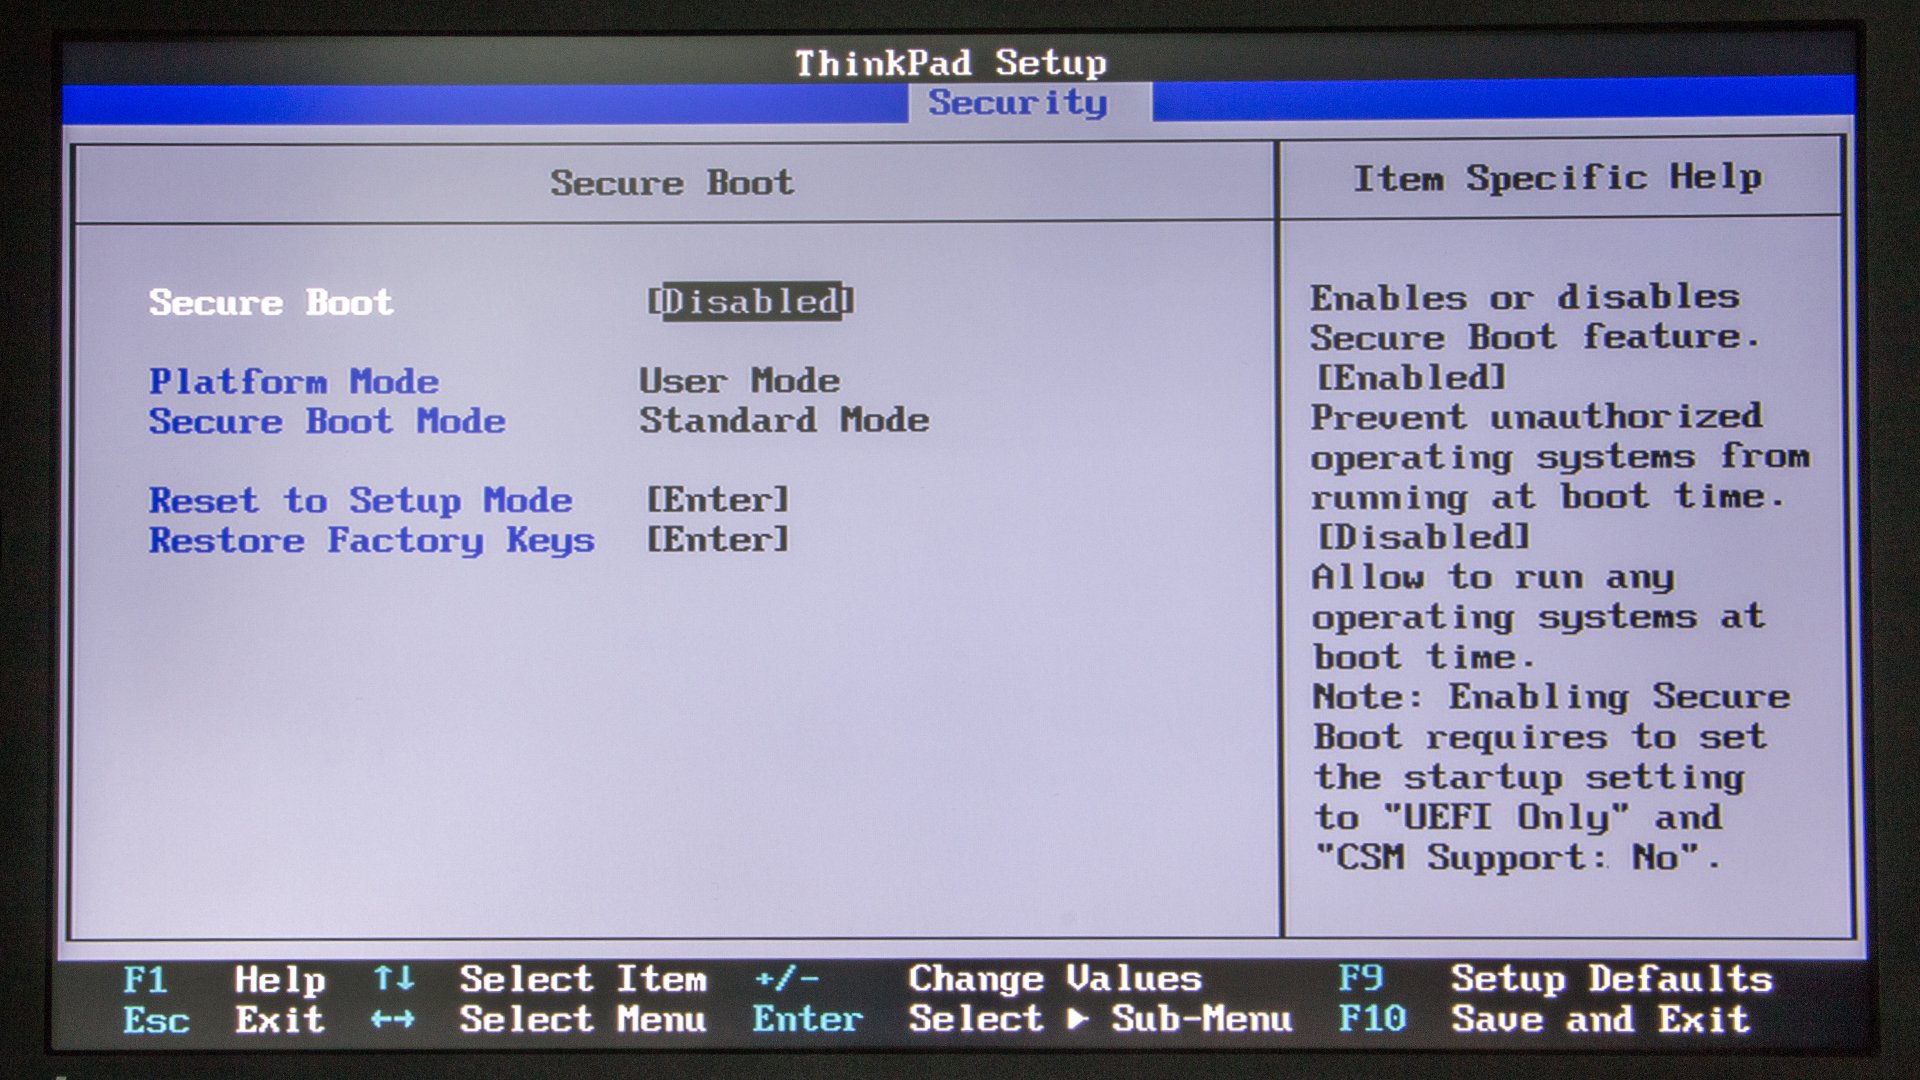
Для входа в UEFI на этих устройствах нужно жать F12, после чего выполнять следующие действия:
- перейдите во вкладку «Security»;
- установите для критерия «Secure Boot» опцию «Disabled»;
- перейдите на вкладку «Advanced», а в ней зайдите в меню «System Configuration»;
- установите для критерия «Boot Mode (OS Mode Selection)» опцию «CSM Boot (CMS OS), (UEFI and Legacy OS)»;
- сохраните все нажатием на F10 => «Yes».
Отключения Secure Boot на материнских платах
Рынок материнских плат для настольных компьютеров достаточно консервативен и явными лидерами являются 2 компании: Asus и Gigabyte. Они поставляют более половины всего оборудования, так что рассматривать способы деактивации Secure Boot рациональней всего именно в разрезе этих производителей. В любом случае третье и четвертое место давно оккупировали MSI и ASRock, — первая четверка полностью состоит из компаний Тайваня. Итог: принципиальных различий в инструкции по отключению все равно не будет и большая часть пользователей найдет ниже именно то, что ищет.
Отметим, что перейти сразу в UEFI можно в некоторых случаях напрямую с Windows (от 8 версии и более поздних). Для этого пробуйте следующее:
- На рабочем столе справа вызовите выдвижную панель.
- После следуйте по пути: «Параметры» => «Изменение параметров…» => «Обновление и…» => «Восстановление»;
- В возникшем окне найдите опцию перезагрузки системы и установите в этой строке значение «Настройки по UEFI» или «Параметры встроенного ПО UEFI»;
- После жмите на «Перезагрузить» и в дальнейшем должен автоматически запуститься UEFI.
Как отключить Secure Boot на материнской плате Gigabyte?
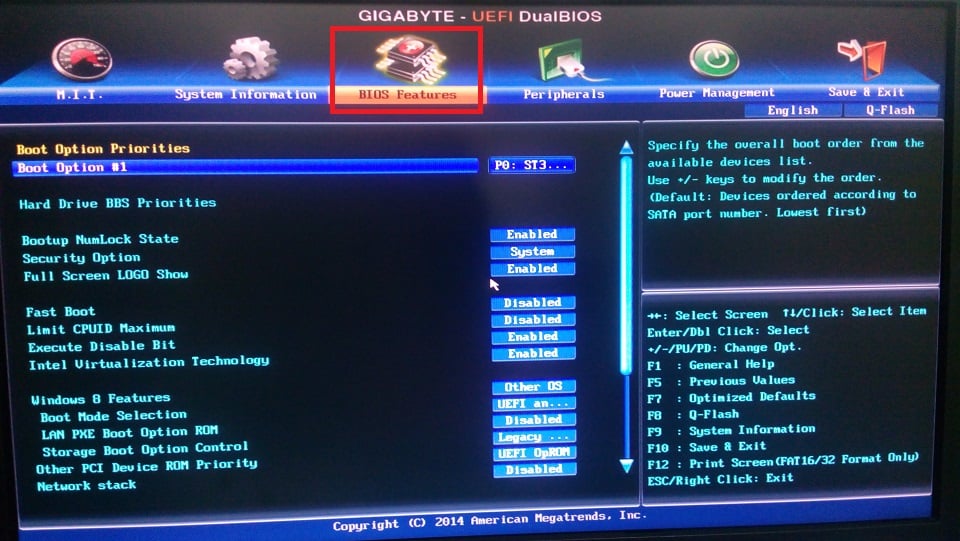
После входа в UEFI (нажатием на F12 перед запуском ОС) действуйте следующим образом:
- перейдите во вкладку «BIOS Features»;
- установите для критерия «Windows 8 Features» опцию «Other OS»;
- для критерия «Boot Mode Selection» — «Legacy only» или «UEFI and Legacy» (между ними нет особой разницы);
- для критерия «Other PCI Device ROM Priority» — «Legacy OpROM».
После всего нужно выполнить запись изменений, то есть нажать F10 => «OK».
Материнские платы и ноутбуки Асус
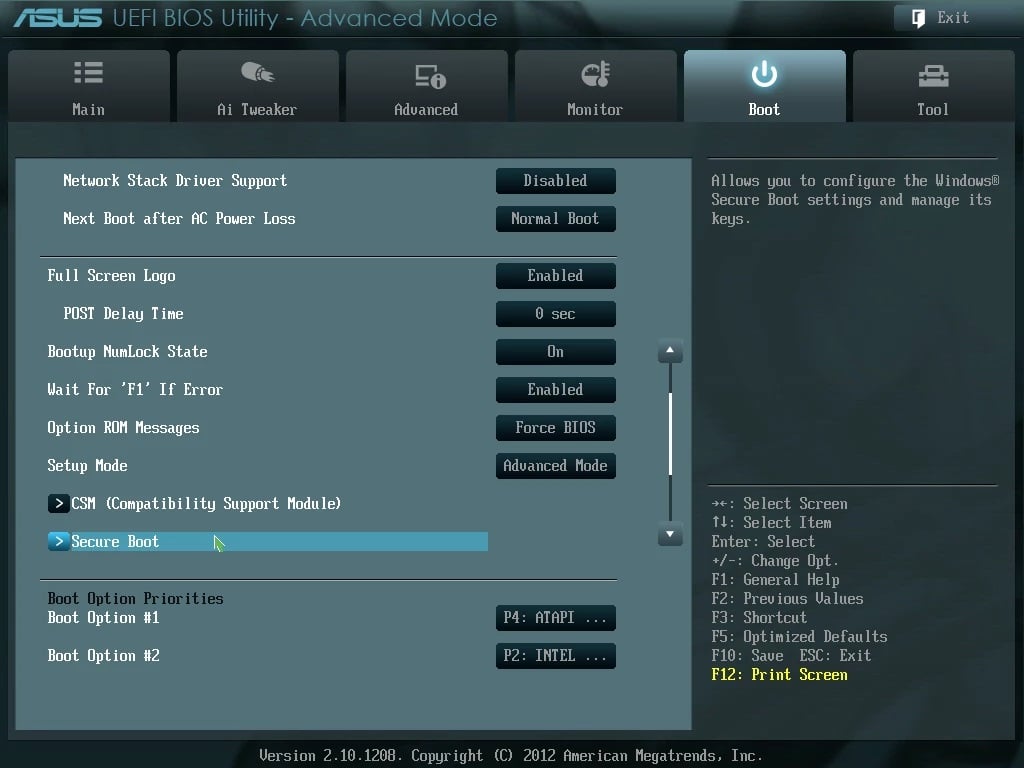
Сразу отметим, что чаще всего на материнках именно этого производителя появляется ошибка при загрузке ОС: Invalid signature detected. Check Secure Boot Policy in Setup. В большинстве случаев для устранения проблемы следует выключить Secure Boot, а для этого необходимо:
- зайти в UEFI — жмите перед загрузкой ОС на F2, Delete или комбинацию клавиш Fn+F2;
- на начальном экране жмите на F7 (Advanced Mode), а потом перейдите в меню «Boot» => «Secure Boot Menu»;
- укажите в строчке «Secure Boot State» значение «Enabled», а в строчке «OS Type» — «Other OS»;
- вернитесь на один уровень назад в меню «Boot» => «Compatibility Support Module (CSM)»;
- установите в строчке «Launch CSM» значение «Enabled», а в строчке «Boot Device Control» — «UEFI and Legacy …» либо «Legacy OpROM …», а в строке «Boot From Storage Devices» — «Both Legacy opROM first», либо «Legacy opROM first»;
- после этого жмите на F10 и сохраняйте все изменения, а после проверяйте корректность выполненных настроек.
Конкретно для ноутбуков Asus алгоритм будет следующим:
- зайдите в UEFI;
- перейдите во вкладку «Security»;
- отыщите строчку «Secure Boot Control», укажите в ней значение «Disabled»;
- перейдите во вкладку «Boot»;
- отыщите строчку «Fast Boot», установите в ней значение «Disabled», а в строке «Launch CSM» значение «Enabled».
Как узнать активирована ли функция Secure Boot на Windows?
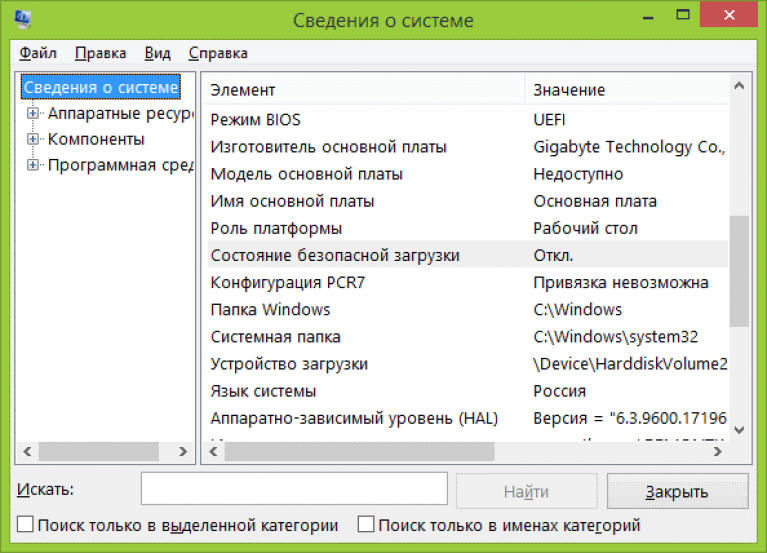
Этот протокол несложно активировать и деактивировать, а для понимания текущего статуса есть несколько проверенных подходов:
Как отключить Secure Boot
Secure boot представляет собой функцию UEFI, предотвращающую запуск не авторизованных операционных систем и программного обеспечения во время запуска компьютера. То есть Secure Boot не является функцией Windows 8 или Windows 10, а лишь используется операционной системой. А главная причина, по которой может быть нужным отключить эту функции — не работает загрузка компьютера или ноутбука с флешки (хотя загрузочная флешка сделана правильно).
Как уже было сказано, в некоторых случаях возникает необходимость отключить Secure Boot в UEFI (ПО настройки оборудования, использующийся в настоящее время вместо БИОС на материнских платах): например, данная функция может мешать загрузке с флешки или диска, при установке Windows 7, XP или Ubuntu и в других случаях. Один из самых распространенных случаев — сообщение «Безопасная загрузка Secure Boot настроена неправильно» на рабочем столе Windows 8 и 8.1. О том, как это отключить эту функцию в разных вариантах интерфейса UEFI и пойдет речь в этой статье.
Примечание: если вы попали на эту инструкцию с целью исправить ошибку Secure Boot настроена неправильно, то рекомендую сначала ознакомиться с этой информацией.
Шаг 1 — зайдите в настройки UEFI
Для того, чтобы отключить Secure Boot прежде всего потребуется зайти в настройки UEFI (зайти в БИОС) вашего компьютера. Для этого предусмотрено два основных способа.
Способ 1. Если на вашем компьютере установлена ОС Windows 8 или 8.1, то вы можете зайти в правой панели в Параметры — Изменение параметров компьютера — Обновление и восстановление — Восстановление и нажать кнопку «Перезагрузить» в особых вариантах загрузки. После этого, выбрать дополнительные параметры — Настройки ПО UEFI, компьютер перезагрузится сразу в необходимые настройки. Подробнее: Как зайти в БИОС в Windows 8 и 8.1, Способы зайти в БИОС в Windows 10.
Способ 2. При включении компьютера нажать Delete (для настольных компьютеров) или F2 (для ноутбуков, бывает — Fn+F2). Я указал обычно используемые варианты клавиш, однако для некоторых материнских плат они могут отличаться, как правило эти клавиши указаны на начальном экране при включении.
Примеры отключения Secure Boot на разных ноутбуках и материнских платах
Ниже — несколько примеров отключения в разных интерфейсах UEFI. Указанные варианты используются и на большинстве другим материнских плат с поддержкой данной функции. Если вашего варианта нет в списке, то просмотрите имеющиеся и, вероятнее всего, в вашем БИОСе найдется аналогичный пункт для отключения Secure Boot.
Материнские платы и ноутбуки Asus
Для того, чтобы отключить Secure Boot на оборудовании Asus (современных его вариантах), в настройках UEFI зайдите на вкладку Boot (Загрузка) — Secure Boot (Безопасная загрузка) и в пункте OS Type (Тип операционной системы) установите «Other OS» (Другая ОС), после чего сохраните настройки (клавиша F10).
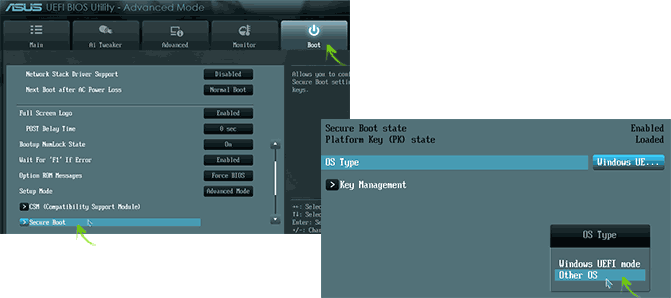
На некоторых вариантах материнских плат Asus для этой же цели следует зайти на вкладку Security или Boot и установить параметр Secure Boot в значение Disabled.
Отключение Secure Boot на ноутбуках HP Pavilion и других моделях HP
Для отключения безопасной загрузки на ноутбуках HP проделайте следующее: сразу при включении ноутбука, нажимайте клавишу «Esc», должно появиться меню с возможностью входа в настройки БИОС по клавише F10.

В БИОС перейдите на вкладку System Configuration и выберите пункт Boot Options. В этом пункте найдите пункт «Secure Boot» и установите его в состояние «Disabled». Сохраните сделанные настройки.
Ноутбуки Lenovo и Toshiba
Для отключения функции Secure Boot в UEFI на ноутбуках Lenovo, и Toshiba, зайдите в ПО UEFI (как правило, для этого при включении нужно нажать клавишу F2 или Fn+F2).
После этого зайдите на вкладку настроек «Security» и в поле «Secure Boot» установите «Disabled». После этого сохраните настройки (Fn + F10 или просто F10).
На ноутбуках Dell
На ноутбуках Dell c InsydeH2O настройка Secure Boot находится в разделе «Boot» — «UEFI Boot» (см. Скриншот).
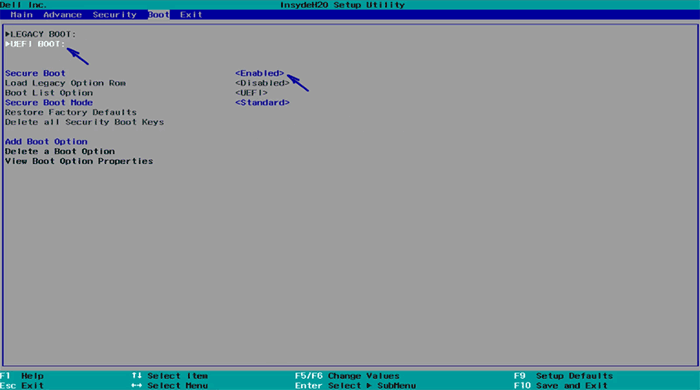
Для отключения безопасной загрузки, установите значение в «Disabled» и сохраните настройки, нажав клавишу F10.
Отключение Secure Boot на Acer
Пункт Secure Boot на ноутбуках Acer находится на вкладке Boot настроек БИОС (UEFI), однако по умолчанию вы не можете его отключить (поставить из значения Enabled в Disabled). На настольных компьютерах Acer эта же функция отключается в разделе Authentication. (Также возможен вариант нахождения в Advanced — System Configuration).
Для того, чтобы изменение этой опции стало доступным (только для ноутбуков Acer), на вкладке Security вам необходимо установить пароль с помощью Set Supervisor Password и только после этого станет доступным отключение безопасной загрузки. Дополнительно может потребоваться включение режима загрузки CSM или Legacy Mode вместо UEFI.

Gigabyte
На некоторых материнских платах Gigabyte отключение Secure Boot доступно на вкладке BIOS Features (настройки БИОС).

Для запуска компьютера с загрузочной флешки (не UEFI) также потребуется включить загрузку CSM и прежнюю версию загрузки (см. скриншот).
Еще варианты отключения
На большинстве ноутбуков и компьютеров вы увидите те же варианты нахождения нужной опции, что и в уже перечисленных пунктах. В некоторых случаях некоторые детали могут отличаться, например, на некоторых ноутбуках отключение Secure Boot может выглядеть как выбор операционной системы в БИОС — Windows 8 (или 10) и Windows 7. В таком случае выбираем Windows 7, это равнозначно отключению безопасной загрузки.
Если у вас возникнет вопрос по какой-то конкретной материнской плате или ноутбуку, можете задать его в комментариях, надеюсь, я смогу помочь.
Дополнительно: как узнать включена или отключена безопасная загрузка Secure Boot в Windows
Для проверки, включена ли функция Secure Boot в Windows 8 (8.1) и Windows 10, вы можете нажать клавиши Windows + R, ввести msinfo32 и нажать Enter.

В окне сведений о системе, выбрав корневой раздел в списке слева, найдите пункт «Состояние безопасной загрузки» для получения сведений о том, задействована ли данная технология.
А вдруг и это будет интересно:
08.09.2021 в 19:09
У меня не работает Secure boot в Windows
В биосе я поставил на eanable, а в сведениях о системе написано что откл.
08.09.2021 в 19:37
А тип загрузки — Legacy или UEFI? Ну или по-другому: диск MBR или GPT. Для Legacy систем Secure Boot работать не будет (а в БИОСах некоторых мы не включаем его как таковой, а включаем «поддержку Secure Boot»).
01.11.2021 в 05:33
Собрал комп на матери MSI H510M-A PRO (При загрузке дальше биоса не идет) (Система стоит вин 10 но как бы старая от старой материнки)
Из за этого Вин не грузится?
Если да то подскажите как мне правильно нарезать флешку,что бы Вин поставить чистую(Rufus)и какие там параметры в Биосе отключить?(Диск МБР UEFI)
01.11.2021 в 11:06
Windows может не грузиться, если на предыдущем компе, к примеру, стояла загрузка Legacy, а на новой материнке режим Legacy отключен и выставлен режим только UEFI. То есть включив legacy вы вполне возможно загрузитесь.
Ну а флешку — делать для GPT и UEFI (но при этом не исключено что придется полностью диск очистить).
01.11.2021 в 11:33
Так у меня же диск MBR почему GPT делать? И если в Руфусе ALT+E она же вроде как будет и для МБР и ГПТ? (Диск разбит на много частей не страшно форматнуть)
А где там именно в Биосе посмотреть Legacy или UEFI? Лучше же на новую мать чистый Вин поставить?
01.11.2021 в 14:46
Если вы без форматирования собираетесь ставить — делайте для MBR, но учитывайте, что отыскать в БИОСе где Legacy ставить тогда обязательно придется. Где именно искать — зависит от конкретного интерфейса у вас там, но как правило где-то на вкладке Boot.
01.11.2021 в 14:56
Ок буду тогда делать GPT) А может такое быть, что Legacy нельзя включить?
Такой еще вопрос если удастся загрузиться без переустановки, система будет норм работать или лучше не мучиться и поставить чистую Винду?
01.11.2021 в 14:58
В теории может быть, но на ПК ещё не встречал (но ноутах видел).
По второму вопросу — угадать заранее не получится. Иногда норм заводится, иногда приходится переустанавливать. Зависит от степени отличия оборудования на старом и новом компьютере.
01.11.2021 в 19:59
Вообщем помучился нашел Legacy винда стартанула) А как бы теперь узнать все ли стабильно работает?) Может там надо дрова какие на мать или хз?)
01.11.2021 в 20:17
Заглянуть в диспетчер устройств и посмотреть, есть ли там восклицательные знаки, ошибки и прочее.
11.11.2021 в 22:07
Дмитрий не могу установить windows7 сейчас стоит 11. При установке с флешки не устанавливается хоть GPT хоть MBR, в биосе ставлю загрузку с флешки безопасная загрузка не поддерживается режим биос устаревший. Тошиба саталлите л670. Что делать?
13.11.2021 в 10:07
Не совсем понял… При установке Windows 7 пишет что безопасная загрузка не поддерживается?
18.11.2021 в 11:36
Создаю установочную флешку в руфус, в биосе ставлю загрузку с usb жму F10 идёт загрузка появляется строка загрузки с USB чёрный экран и запускается 11.
И загрузочную флешку с 10 созданной на сайте Майкрософт тоже не пропускает
23.11.2021 в 02:35
Дальше строки что начинается загрузка с флешки не проходит. Безопасная загрузка не поддерживаеся в биос.
23.11.2021 в 09:30
А флешку точно для нужного режима загрузки сделали (UEFI или legaсy)?
23.11.2021 в 10:04
Делал в обоих. Не идёт загрузка.
26.11.2021 в 20:03
А нет никакой скрытой функции как в 10, чтобы блокировать загрузку?
27.11.2021 в 10:02
Нет, даже если бы была — на этапе «до загрузки» системы эта функция бы не работала.
24.11.2021 в 01:00
Делал и так и так не помогло.
03.12.2021 в 09:19
На чистом Acer столкнулся с тем, что доступ к вкладке Security открывается только после того, как поставишь Superviser Password. Потом меняем Security Boot на Disabled и пароль можно сбросить обратно
23.01.2022 в 02:08
на моем материнке GA-MA770T-UD3 rev 1.0 нету этой вкладки Secure Boot
31.01.2022 в 09:48
Добрый день. Плата гигабайт чипсет B250M-D3V ver.1 2017 года во вкладке Биос не видно флэшку. Записал в руфусе 3.17: схема раздела MBR; целевая схема BIOS(или UEFI-CSM)
Файловая система NTFS, размер кластера 4096. Windows 10 64.
До этого делал GPT, UEFI (non-CSM), FAT32 и в биосе было видно флэшку, но на этапе установки писало что мой жёсткий диск не для UEFI. Что делаю не так?
31.01.2022 в 18:41
Здравствуйте.
По описанию ситуации вижу следующую ситуацию (часть указанных вами пунктов повторю чтобы цельная картина была):
1. У вас диск не GPT, а MBR (потому при установке в UEFI режиме получаем ошибку)
2. В БИОСе судя по всему отключена загрузка в режиме Legacy (CSM), потому флешки не UEFI он не видит в качестве устройств загрузки.
Решение — найти и включить поддержку Legacy загрузки в БИОС
22.02.2022 в 04:47
Обновился до вин 10 и получилась смешная вещь. При загрузке с Биоса видит второй диск и дисковод, при обычной загрузке только системный, дисковод в диспетчере остаётся под! А второй жёсткий пропадает везде. Отключил в биосе защиту все перевел в Легаси но ничего не изменилось. Куда копать.
22.02.2022 в 17:07
А под загрузкой с БИОСа вы имеете в виду Boot Menu? А в БИОСе то же устройство загрузки первым стоит, которое вы в Boot Menu выбираете?
21.03.2022 в 13:11
Доброго времени суток. Материнская плата ASUS p5kpl se, стоит операционная система Windows 7 на обычном жёстком диске. Хочу поставить ssd с аналогичной ОС для более шустрой работы. Установил винду на ссд с помощью другого, более мощного ПК. На нём же и запустился через этот ссд — всё работает. Подключаю этот ссд на тот ПК, где мать ASUS p5kpl se (биос ссд видит). Но операционная система не запускается — серый экран и бесконечно моргающая белая короткая линия. В биосе никаких настроек по выбору Legacy или UEFI не нашёл. Стиль раздела ssd — GPT. Подскажите, пожалуйста, правильный в моей ситуации алгоритм действий. Благодарю.
23.03.2022 в 11:24
Здравствуйте.
Вы установили систему в режиме UEFI, а ваша материнская плата (уже старенькая) поддерживает лишь legacy загрузку. Решение — переустанавливать, просто сконвертировать здесь не получится. И я бы рекомендовал ставить все-таки на этом (старом) компьютере, потому как кроме режимов загрузки могут быть и другие проблемы если ставить на одном современном, а потом переносить на древний.
28.03.2022 в 11:06
Решил проблему, отчитываюсь каким образом. При установке ОС вызвал командную строку (Shift + F10), а затем с помощью таких команд как: diskpart, list disk, select disk N (где N — номер диска), clean, convert mbr. Таким образом, ссд из gpt сделал mbr. И Windows установился без проблем.
29.03.2022 в 13:51
Я не могу найти эти пункты. Ноутбук Dell Latitude e6400
30.03.2022 в 13:16
Здравствуйте. А я что-то даже не уверен, что на e6400 вообще есть такие пункты, в 2009-м (дата выхода модели) по-моему еще такого не было.
19.04.2022 в 11:34
материнка gigabyte, сведения о системе (по вашему совету) — состояние безопасной загрузки — Не поддерживается ? это как понять ?
19.04.2022 в 14:29
Значит отключена. То есть уже сейчас в БИОС отключен Secure Boot
24.05.2022 в 01:06
К сожалению у меня нет такого меню в биосе Sony Vaio. Перезапись флешки в другом режиме дает вис на момент загрузки. Что делать?
24.05.2022 в 11:02
Здравствуйте. На Sony Vaio, до 2012-2014-го года примерно такой опции действительно не было. И они поддерживают только флешки для Legacy BIOS / MBR режима. А вот то, что виснет с такой флешкой — это странно. Возможно, стоит попробовать записать другой программой или официальной утилитой от Майкрософт.
У меня у самого был Vaio 2012-го до недавнего времени и все системы вплоть до Windows 10 на него устанавливались без особых проблем, проблемы с драйверами были.
30.05.2022 в 13:07
Может кто подскажет по моей проблеме?
Дело в следующем, Haier S424 принесли с проблемой, не включается, разобрал, осмотрел, в разобранном виде попробовал включить, включился. Собираю, включается, но через час работы выключился и не включался пока не разобрал. в разобранном виде, включил, и немного поддавливал на плату, когда поддавил в районе процессора, он отключился. Ну вот и найдена казалось бы проблема! Снял плату, пропаял процессор на станции. Всё собрал обратно, включается, работает, не отключается, проработал весь день, на следующий день включил, всё ок, но пропал вайфай. В диспетчере устройств его видит, снёс драйвера, переустановил, вайфая нет(. Ну подумал переустановлю систему полностью! Переустановил, вай фай работает всё ок. Ноутбук работает не отключается, тоже всё ок. НО не могу теперь побороть следующую проблему! Пока стояла родная система, он при включении её сразу загружал, после переустановки, чтобы он загрузил систему, надо ввести команду в EFI Shell команду fs0:\efi\boot\bootx64 только потом грузится система. Как я понимаю, в биосе наверное надо всего лишь указать с чего грузиться ему, но проблема в том, что в биос не могу попасть ни как вообще, перепробовал кучу комбинаций входа, без результата(. Если в EFI Shell набираю команду exit, то переходит к чёрному экрану и в верхнем левом углу горит полосочка, так и стоит сколько угодно. Пожалуйста подскажите, как на нём входить в биос? Или возможно в EFI Shell как то настроить , чтоб он загружался самостоятельно? Клиент ещё нервный какой-то попался, а я не могу справиться с этим недугом(.
31.05.2022 в 14:04
А через среду восстановления Windows не заходит в UEFI?
Насчет комбинаций: Esc и F7 на них еще бывает.
26.07.2022 в 01:11
Доброго времени суток! Помогите, пж, чайнику!
Хочу отключить пароли на загрузку HDD в UEFI (Windows 10, ноутбук Lenovo ideapad 310). Сами пароли знаю, но опция ‘Set hard disc password’ стала недоступна для изменения. Не понимаю, как исправить. Заранее спасибо!
26.07.2022 в 09:11
Здравствуйте.
А если сначала установить пароль администратора и сохранить настройки, то не становится активной нужная опция?
26.07.2022 в 10:38
Увы, нет. Пароль администратора тоже установлен (и тоже известен).
Изначально я установил пароль администратора и пароль юзера.
admin срабатывал на загрузку UEFI, а user не срабатывал на загрузку windows.
Убрал user и поставил пароль HDD. Теперь он работает, но добраться до него через биос не могу.
27.07.2022 в 09:26
а если наоборот — убрать пароль администратора? опробовано?
28.07.2022 в 11:54
Опробовано. Без изменений :/
26.07.2022 в 15:21
пароль администратора установлен, но опция все равно не видна
02.08.2022 в 18:26
Здравствуйте!
Ноут HP EliteBook 8460p
Зашёл в boot options, но Security не нашёл.
Снял галочку с PXE internal NIC boot, но этим проблему не решил.
12.08.2022 в 02:11
День добрый. Есть на руках ноут Dell G7 на AMD A8 проце. Хочу ssd вместо харда пихнуть. На загрузке винды — установщик не видит ssd. Биос без режимов Legacy ничего, ssd тоже не видно. Подсовывание драйверов IRT от Intel не помогло.
13.08.2022 в 11:13
Здравствуйте. А SSD — обычный SATA там?
19.12.2022 в 14:41
здравствуйте, может кто нибудь знает где находится security boot на ноутбуке haier GG1505A
16.01.2023 в 18:45
Вот я попал. Многие годы и на многих компах устанавливал системы, всегда без проблем. А тут решил средствами Windows 10 сжать системный раздел. Все, диск стал недоступен: система не устанавливается, диск не форматируется. Придется изъять диск из ноута, подключить к другому ПК, скачать данные и по первому способу исправить.
17.02.2023 в 16:47
У меня отсутствует security boot на ноутбуке asus w3j
22.02.2023 в 04:13
Здравствуйте, переустановил Винду на ноутбуке lenovo 2019 года, она не запускалась, в биосе отключил защиту boot, и сменил режим на legacy. Все заработало но флешки ноут не видет. Что можно придумать?
22.02.2023 в 11:06
Здравствуйте.
Не видит именно в Windows или в БИОСе?
22.02.2023 в 14:01
Не видит только в windows. Мышка вовсех портах работает если что
23.02.2023 в 07:58
А при подключении флешки она появляется в диспетчере устройств? С ошибками или без?
24.02.2023 в 13:14
В диспетчере устройств появляется Mass Storage Device, без ошибок
24.02.2023 в 16:35
Хм.. а в управлении дисками? Может, просто буква автоматически не назначается?
04.04.2023 в 22:01
Купил моноблок асер… в биосе secure boot отключен. но изменить с uefi на legacy не возможно т.к. они недоступны для изменения. установка пароля не помогает. что можно еще сделать?
05.04.2023 в 09:19
Здравствуйте.
Точно по Acer не скажу, но, например, на Dell обратил внимание, что тоже Legacy не дает выбрать пока не отключишь TPM 2.0.
11.07.2023 в 12:31
Спасибо большое, в ноуте Acer действительно надо только пароль создавать для BIOS чтобы можно было ОС установить
Отключаем UEFI Secure Boot в BIOS
UEFI Secure Boot — это стандартная защита на BIOS, которая ограничивает возможности по запуску USB-носителей в качестве загрузочного диска. Данный защитный протокол можно встретить на компьютерах с Windows 8 и новее. Его суть заключается в том, чтобы не дать пользователю загрузиться с установщика Windows 7 и ниже (или операционной системой из другого семейства).
Информация по UEFI Secure Boot
Данная функция может быть полезна для корпоративного сегмента, так как позволяет предотвратить несанкционированную загрузку компьютера с неавторизованных носителей, которые могут содержать различное вредоносное и шпионское ПО.
Обычным же пользователям ПК эта возможность ни к чему, наоборот, в некоторых случаях она может даже мешать, например, если вы хотите установить Linux совместно с Windows. Также из-за неполадок с настройками UEFI во время работы в операционной системе может вылазить сообщение об ошибке.
Чтобы узнать, включена ли у вас данная защита, необязательно переходить в BIOS и искать информацию по этому поводу, достаточно сделать несколько простых шагов, не выходя из Windows:
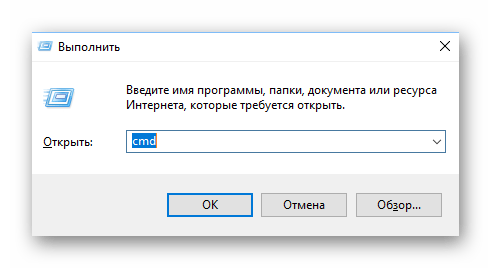
- Откройте строку «Выполнить», используя комбинацию клавиш Win+R, затем введите туда команду «cmd».
- После ввода откроется «Командная строка», куда нужно прописать следующее:
В зависимости от производителя материнской платы, процесс отключения данной функции может выглядеть по-разному. Рассмотрим варианты для самых ходовых производителей материнских плат и компьютеров.
Способ 1: Для ASUS
- Войдите в BIOS.
Способ 2: Для HP
- Войдите в BIOS.
Способ 3: Для Toshiba и Lenovo
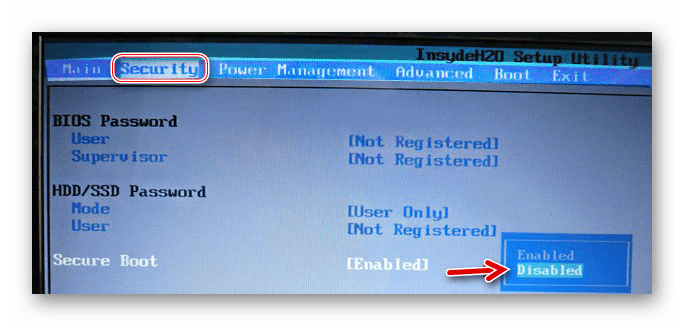
Здесь, после входа в BIOS, вам нужно выбрать раздел «Security». Там должен быть параметр «Secure Boot», напротив которого нужно установить значение «Disable».
Способ 4: Для Acer
Если с предыдущими производителями всё было относительно просто, то тут изначально нужный параметр будет недоступен для внесения изменений. Чтобы разблокировать его, понадобится поставить пароль на BIOS. Сделать это можно по следующей инструкции:

- После входа в BIOS, перейдите в раздел «Security».
- В нём нужно найти пункт «Set supervisor password». Чтобы поставить пароль суперпользователя, вам нужно лишь выбрать этот параметр и нажать Enter. После этого открывается окно, куда требуется вписать придуманный пароль. Требований к нему нет практически никаких, поэтому это вполне может быть что-то вроде «123456».
- Для того, чтобы все параметры BIOS разблокировались наверняка, рекомендуется произвести выход с сохранением изменений.
Чтобы снять режим защиты, воспользуйтесь этими рекомендациями:
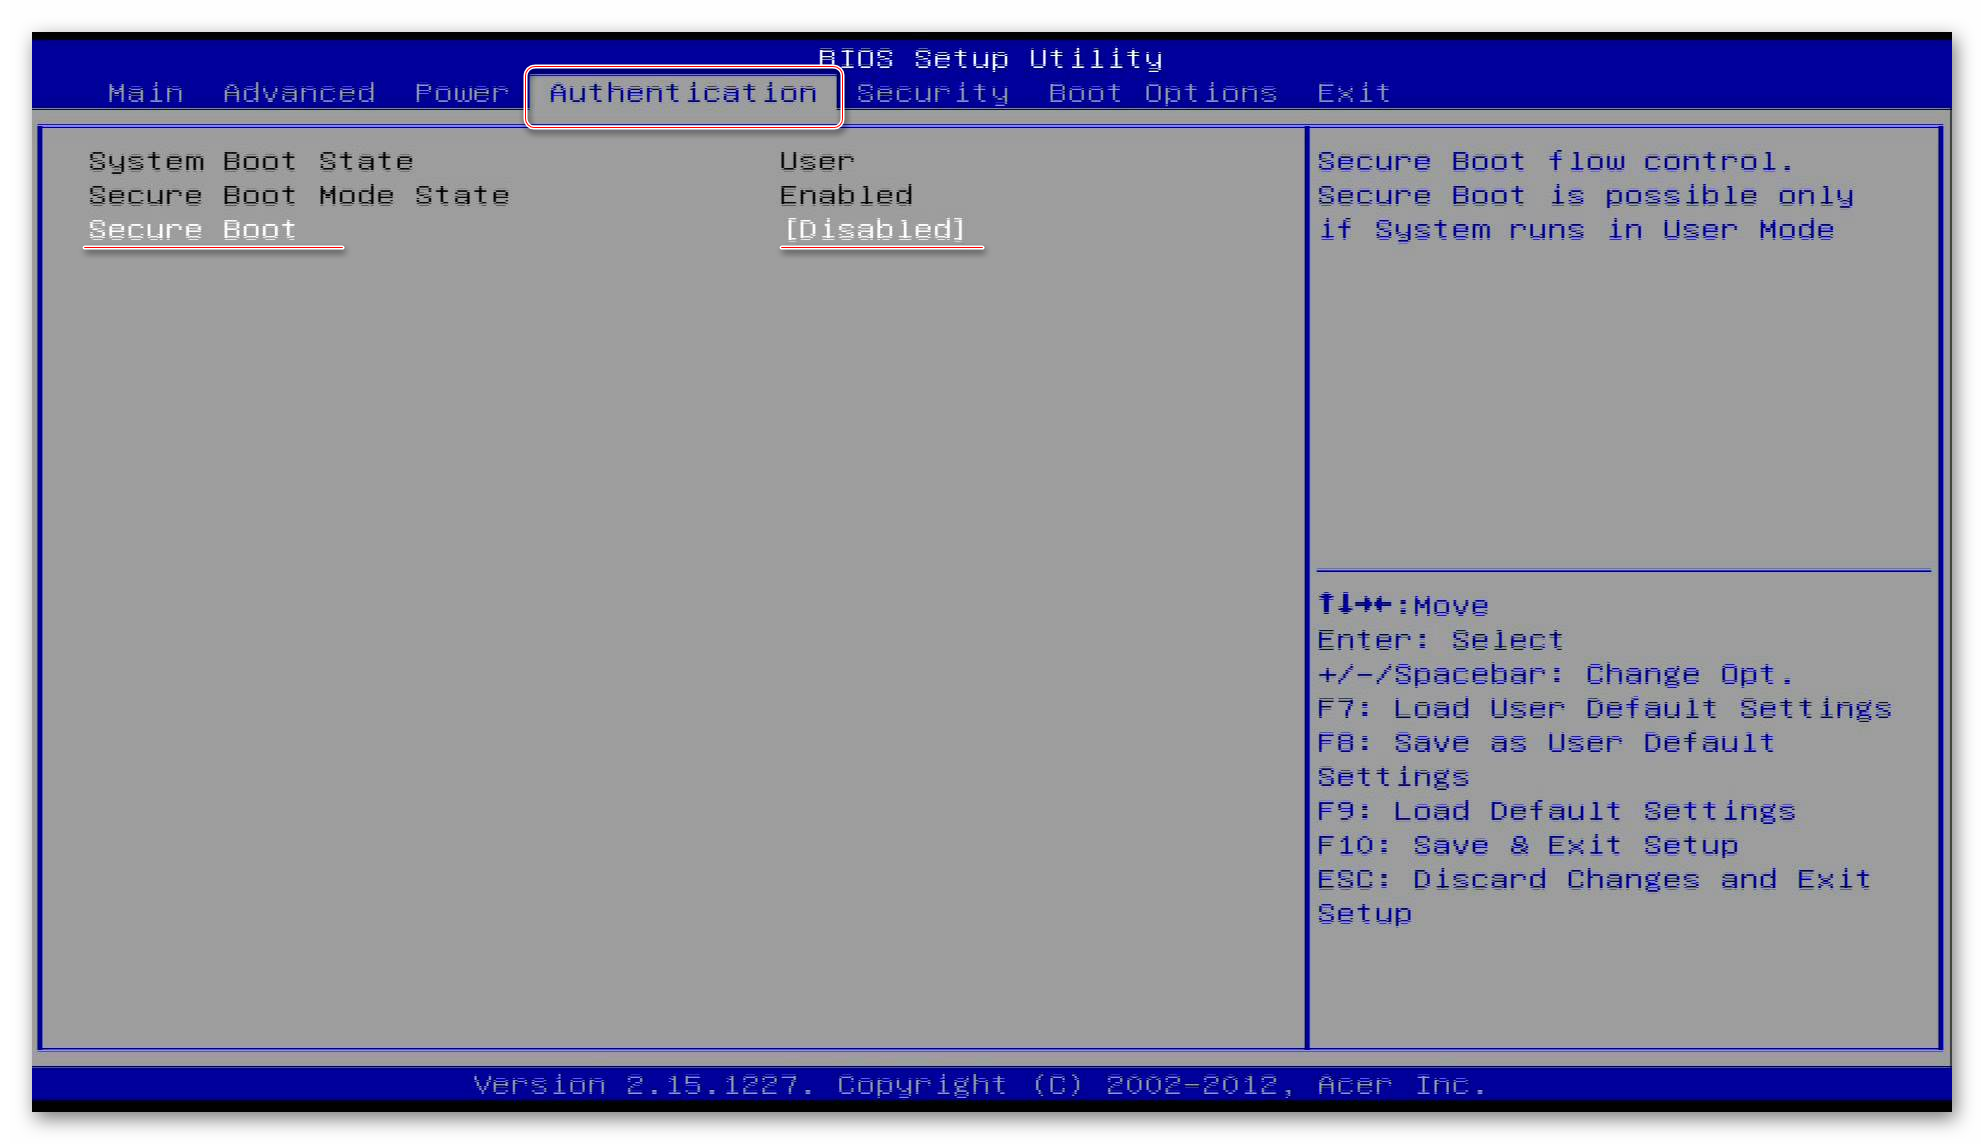
- Повторно войдите в BIOS с использованием пароля и перейдите в раздел «Authentication», что в верхнем меню.
- Там будет параметр «Secure Boot», где нужно поменять «Enable» на «Disable».
- Теперь выйдите из BIOS с сохранением всех изменений.
Способ 5: Для материнских плат Gigabyte
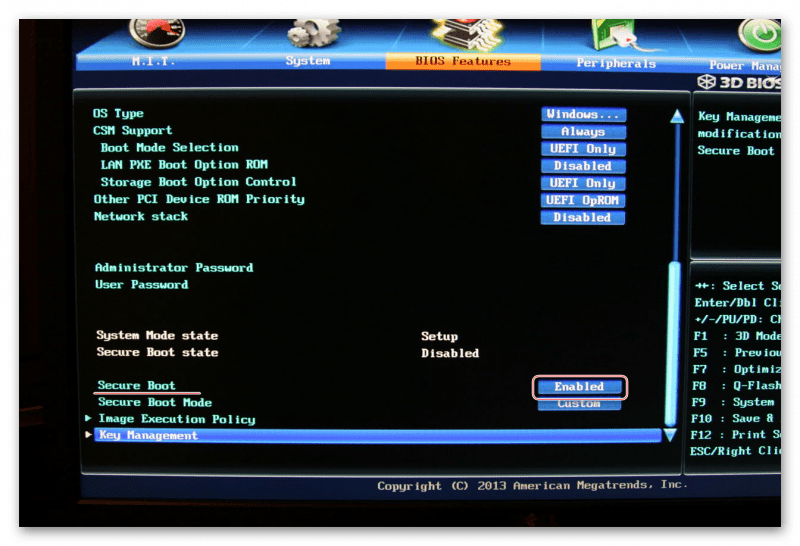
После запуска БИОС вам нужно перейти во вкладку «BIOS Features», где необходимо поставить значение «Disable» напротив «Secure Boot».
Выключить UEFI Secure Boot не так сложно, как может показаться на первый взгляд. К тому же, как таковой пользы для обычного пользователя данный параметр в себе не несёт.
Что означает безопасная загрузка (Secure Boot)

Безопасная загрузка, или Secure Boot — это протокол в составе UEFI, который проверяет на запуске операционную систему и драйверы. При наличии либо отсутствии цифровой подписи у компонентов он разрешает или запрещает их дальнейшую работу. Главная задача Secure Boot состоит в том, чтобы защитить систему от проникновения вредоносного софта, который загружается вместе с ОС. Эти программы крайне опасны, т. к. проникают в компьютер до запуска антивируса, вследствие чего последний их не обнаруживает. К такому ПО относят вирусы-вымогатели, руткиты (предоставляют злоумышленникам удаленный доступ к ПК), майнеры и т. п. Еще одна задача Secure Boot — ограничение перечня систем, способных функционировать на конкретном компьютере.
Как узнать, активен ли Secure Boot
Для проверки активности безопасной загрузки на ПК применим стандартную утилиту Windows. Нажимаем win+r и набираем msinfo32, подтверждаем OK. В блоке «Сведения» смотрим:
- «Режим BIOS» — UEFI или Legacy («Устаревший»).
- «Состояние безопасной загрузки» — «Вкл.», «Откл.» или «Не поддерживается».

Сведения о системе
Если безопасная загрузка активна, то будут прописаны значения UEFI и «Вкл.». Иначе мы увидим UEFI и «Откл.» и, при необходимости (например, для обновления операционной системы), пойдем включать протокол в BIOS. Есть и третья вариация — Legacy и «Не поддерживается». Эта картина наблюдается, если мы используем несовременное «железо» или UEFI функционирует в режиме совместимости, как эмулятор «БИОС». В последнем случае эмуляцию нужно деактивировать и включить безопасную загрузку в настройках.
ОС тормозит после активации Secure Boot
Если «Виндовс» 10 уже инсталлирована, и пользователь решил включить протокол безопасности, то ОС может затормозить при запуске и выдать сообщение об отсутствии загрузочного устройства. Причиной выступает использование на диске разметки MBR. Решение проблемы — конвертирование из MBR в GPT. Рассмотрим, как это сделать из рабочей операционной системы.
Нажимаем win+I, из открывшихся параметров выбираем «Обновление и …», переходим в блок «Восстановление» и в особых вариантах активируем немедленную перезагрузку. На экране появляется меню дополнительных действий. Выбираем «Поиск и устранение неисправностей», «Дополнительные параметры» и «Командная строка».

Далее действуем так (после набора каждой команды нажимаем Enter, чтобы запустить ее):
- Проверяем, возможно ли конвертировать диск — mbr2gpt /validate.
- Если система разрешает операцию, то выдает уведомление Validation completed successfully, и мы запускаем конвертирование — mbr2gpt /convert.
- В случае отказа мы видим сообщение Failed и пробуем действовать командой mbr2gpt /disk:0 /validate. На месте нуля ставим номер нашего диска. Чтобы его узнать, активируем специальную оснастку командой diskpart. Далее набираем list disk и запоминаем номер диска. Выходим обратно в консоль командой exit.
- Если на этот раз система разрешила конвертирование, запускаем операцию mbr2gpt /disk:0 /convert.
- В случае успеха операции мы видим уведомление Conversion completed successfully.
По окончании манипуляций открываем BIOS, отключаем эмуляцию старого «БИОС» и активируем Secure Boot.
Как включить безопасную загрузку
Secure Boot включают посредством стандартного функционала «Виндовс» либо через UEFI.
Стандартные возможности ОС
Для использования встроенных возможностей необходимо вначале убедиться, что ПК поддерживает безопасную загрузку. Если это так, то:
- Нажимаем win+I и перезагружаем компьютер так, как указано в предыдущем разделе. Но на этот раз в доппараметрах выбираем не командную строку, а «Параметры встроенного ПО UEFI».
- Перезагружаем ПК.
- Нажимаем «Ввод», выбрав Secure Boot Control.
- Указываем Enable и подтверждаем свой выбор.
Теперь выходим из настроек и подтверждаем произведенные манипуляции, чтобы компьютер перезагрузился.
Зачем и как деактивировать Secure Boot в UEFI
UEFI пришел на замену обычному BIOS не только для удобства. Одна из его основных целей состоит в обнаружении вредоносного софта и минимизации последствий его влияния. Технология запрещает вирусному ПО загружаться вместе с «Виндовс», и, как мы уже говорили в начале, роль защитника досталась Secure Boot. Со стороны разработчиков идея успешно реализована в виде криптографической модели с использованием ЭЦП, электронно-цифровых подписей. Практически же необходимы корректные действия юзеров и производителей.
К ключевым моментам действия протокола относятся:
- наличие ЭЦП у программных компонентов (загрузчиков системы, материнских плат, драйверов);
- предъявление данными компонентами своих ЭЦП компьютеру с целью доказать, что они не являются вирусными;
- наличие у каждого ПК оригинального закрытого ключа.
На сегодняшний день главная сложность использования Secure Boot состоит в применении производителями единых закрытых ключей для всех своих продуктов или линеек.
Обычно пользователи отключают Secure Boot, если невозможно инсталлировать или запустить ОС (в т. ч. с загрузочного съемного носителя). Многие юзеры полагают, что деактивация протокола повысит скорость ответа компонентов и работы процессора. Но безопасная загрузка не отбирает ресурсы системы, т. к. функционирует на низком программном уровне.
Как отключить Secure Boot:
- Входим в UEFI и нажимаем Advanced Mode в правом нижнем углу (или F7 на клавиатуре).
- Переходим в Boot и здесь активируем меню безопасной загрузки.
- В пункте «Состояние безопасной загрузки» будет указано значение «Включено».
- Выбираем «Управление ключами».
- Нажимаем «Очистить ключи …».
- Подтверждаем внесенные изменения, после чего открываем вкладку Exit и сохраняемся кликом по Save Changes & Reset.
Перезагружаем компьютер и продолжаем работать без режима безопасной загрузки.
Включить Secure Boot через UEFI
Чтобы включить протокол через UEFI, доходим до пункта «Управление ключами», как указано в предыдущем пункте, и выбираем «Установка ключей безопасной …». Подтверждаем действие кликом по Yes, затем точно так же сохраняемся. После перезагрузки протокол Secure Boot снова будет активен.
Что случится после отключения безопасной загрузки
При обычной работе за компьютером вы не поймете, функционирует ли Secure Boot на вашем ПК. Если протокол отключен, то машина не проверит цифровые подписи компонентов, но в этом есть и свои плюсы: вы сможете загрузить Windows со съемного носителя, установить несколько операционных систем, запустить предыдущие версии ОС и т. д.
Безопасная загрузка не поддерживается? Обновите оборудование, купив более современный ПК.
Заключение
Вы узнали, что означает безопасная загрузка (Secure Boot), а также, как и зачем запустить/ отключить этот протокол. Если вам нужна дополнительная консультация, необходимо настроить удаленный доступ к компьютеру или заменить термопасту на ПК или ноутбуке, обращайтесь к специалистам компании «АйТи Спектр». Мы окажем грамотную своевременную помощь и наладим любое компьютерное оборудование.