Классы адресов, номера сетей и номера хостов
Значение первого октета в IP-адресе определяет, к какому классу (А, В или С) относится данный адрес. Эта величина определяет также и число разрядов в адресе, которые используются для обозначения номера сети и номера хоста. Если значение первого октета в IP-адресе находится в диапазоне от 1 до 126, то адрес принадлежит к классу А. В этом случае первый октет (8 разрядов) обозначает номер сети, а последние три октета (24 разряда) обозначают номер хоста. Например, IP-адрес 95.56.187.5 обозначает сеть с номером 95 и хост с номером 56.187.5. Если значение первого октета в IP-адресе находится в диапазоне от 128 до 191, то адрес относится к классу В. В этом случае первые два октета (16 разрядов) указывают номер сети, а последние два октета (16 разрядов) указывают номер хоста. Наконец, если значение первого октета в IP-адресе находится в диапазоне от 192 до 223, то адрес принадлежит к классу С. В этом случае первые три октета (24 разряда) обозначают номер сети, а последний октет обозначает номер хоста. IP-адреса со значениями первых октетов, равными 0, 127 и 224-255 являются зарезервированными для специальных случаев. (табл. 2.5)
Таблица 2.5. Классы IP-адресов
Первый октет
Октетов в номере сети
Октетов в номере хоста
Возможное число сетей
Возможное число хостов в одной сети
зарезервировано на будущее
Существуют еще 2 специальных класса сетей D (групповые адреса) и Е (зарезервированные адреса). Адреса класса D используются при обращениях к группам машин, а адреса класса E зарезервированы на будущее. В сетях класса D под номер сети отводятся 4 старших байта из первого октета, а в сетях класса Е для этой цели отводятся 5 старших байтов.
Зарезервированные номера хостов
Число разрядов, используемых для обозначения номера хоста, в зависимости от класса адреса может составлять 8, 16 или 24. Однако, два номера хоста всегда остаются зарезервированными: номер, получающийся при заполнении всех разрядов в номере хоста в IP-адресе нолями (нолевой номер); и номер, получающийся при заполнении всех разрядов в номере хоста в IP-адресе единицами (его значение зависит от числа разрядов).
Эти зарезервированные номера хостов имеют специальное назначение. IP-адрес с нолевым номером хоста используется для адресации ко всей сети. Например, в сети класса Cс номерами195.60.32.0-195.60.32.255IP-адрес195.60.32.0обозначает сеть в целом.
Если все разряды в номере хоста в IP-адресе заполнены единицами, то широковещательное сообщение будет разослано всем хостам в этой сети. Предположим, например, что один из хостов в сети класса Cс сетевым адресом195.60.32.0собирается направить сообщение всем остальным хостам, находящимся в той же сети. В этом случае сообщение должно быть передано на адрес195.60.32.255.
Когда программа посылает данные по IP-адресу 127.0.0.1, то образуется «петля». Данные не передаются по сети, а возвращаются модулям верхнего уровня, как только что принятые. Поэтому в IP-сети запрещается присваивать машинам IP-адреса, начинающиеся со 127.(табл. 2.6)
[Конспект] Компьютерные сети. Курс Андрея Созыкина
-
Коммутация каналов (в телефонной линии).
Строится маршрут между отправителем и получателем -> передаются данные по установленному соединению
При выходе из строя одного из узлов соединение разрывается, а данные теряются
Данные делятся на пакеты -> строится маршрут между отправителем и получателем по каждому пакету
При выходе из строя одного из узлов ищется новый маршрут
По технологии передачи:
Данные доступны всем компьютерам в сети
Данные передаются от одного компьютера к другому, возможно через промежуточные сети
По протяженности:
- Персональная — 1 м (На столе)
- Локальная — 10 м – 1 км (Комната, здание, кампус)
- Муниципальная — 10 км (Город)
- Глобальная — 100 – 1000 км (Страна, континент)
- Объединение сетей — 10 000 км (Весь мир)
Стандарты компьютерных сетей
IEEE — стандарты сетевого оборудования.
RFC — протоколы интернет.
W3C — стандарты WEB.
Базовые понятия компьютерных сетей
Сервис — функции, которые реализует уровень.
Интерфейс — набор примитивных операций, которые предоставляет нижний уровень верхнему.
Протокол — правила и соглашения для одного уровня.
Модель OSI (Open System Interconnection)
- Передача битов по физическому каналу связи.
- Не вникает в смысл передаваемой информации.
- Задача: Как представить биты информации в виде сигналов, передаваемых по среде.
- Передача сообщений по каналу связи.
- Определение начала/конца сообщения в потоке бит.
- Управление доступом к среде передачи данных.
- Физическая адресация.
- Создание составной сети, согласование различий в сетях.
- Адресация (сетевые или глобальные адреса).
- Определение маршрута пересылки пакетов в составной сети (маршрутизация).
- Обеспечивает передачу данных между процессами на хостах.
- Управление надежностью:
- Может предоставлять надежность выше, чем у сети.
- Наиболее популярный сервис – защищенный от ошибок канал с гарантированным порядком следования сообщений.
- Управление диалогом (очерёдность передачи сообщений).
- Управление маркерами (предотвращение одновременного выполнения критичной операции).
- Синхронизация (метки в сообщениях для возобновления передачи в случае сбоя).
- Обеспечивает согласование синтаксиса и семантики передаваемых данных
- Форматы представления символов
- Форматы чисел
- Набор приложений, полезных пользователям:
- Гипертекстовые Web-страницы
- Социальные сети
- Видео и аудио связь
- Электронная почта
- Доступ к разделяемым файлам
- и многое другое
Единицы передачи данных
Уровень Название единицы Прикладной Сообщение Представления Сообщение Сеансовый Сообщение Транспортный Сегмент/Дейтаграмма Сетевой Пакет Канальный Кадр Физический Бит Сетевое оборудование
Уровень модели OSI Оборудование Сетевой Маршрутизатор Канальный Коммутатор, точка доступа Физический Концентратор Физический уровень
Задача физического уровня — как представить биты информации в виде сигналов, передаваемых по среде.
Важные характеристики канала связи:
- Пропускная способность.
- Задержка.
- Количество ошибок.
Типы каналов связи
- Симплексный — можно передавать только в одну сторону.
- Дуплексный — можно передавать в обе стороны.
- Полудуплексный — можно передавать в обе стороны, но по очереди.
Среды передачи данных:
- Кабель
- Телефонный кабель (“лапша”)
- Коаксиальный кабель
- Витая пара
- Оптический кабель
- Провода электропитания 220В
- Беспроводные технологии
- Радиоволны
- Инфракрасное излучение
- Спутниковые каналы
- Беспроводная оптика (лазеры)
Для представления сигналов можно использовать два подхода:
- Цифровые сигналы. Метод представления сигналов: кодирование. Используется в медных кабелях. (0 — отсутствие напряжения, 1 — есть напряжение).
- Аналоговые сигналы. Метод представления сигнала: модуляция. Используется в беспроводной среде и в оптоволокне.
Канальный уровень
- Передача сообщений каналам связи – кадров (frame)
- Определение начала/конца кадра в потоке бит
- Адресация
- Согласованный доступ к каналу
Формирование кадра
[Заголовок][Пакет сетевого уровня][Концевик]
Методы выделения кадров
Указатель количества байт — метод, при котором в начале кадра указывается сколько байт в нем содержится
80482902 — первый байт говорит сколько в кадре
Если первый байт исказится, то следующий кадр будет выделен неправильно
При ошибке вся передача данных будет сорвана — не используется
Вставка байтов (byte stuffing) и битов (bit stuffing) — в начало и в конец
- DLE STX – начало кадра
- DLE ETX – конец кадра
- Escape последовательность в данных – DLE
- 01111110 начало и конец кадра
- В данных после пяти последовательных 1 добавлялся 0
Средства физического уровня
- Длина 8 байт
- Первые 7 байт: 10101010
- Последний байт: 10101011 (ограничитель начала кадра)
- Начало кадра – пара символы J (11000) и K (10001)
- Конец кадра – символ T (01101)
Обнаружение и исправление ошибок
- Контрольная сумма
- Коды исправляющие ошибки (с избыточной информацией)
- Позволяют обнаруживать и исправлять ошибки
Повторная отправка данных
- Если в кадре обнаружена ошибка, его можно отправить заново
- Повторная отправка кадра, который не дошел до получателя
Методы повторной отправки
Остановка и ожидание
- Отправитель посылает кадр и останавливается
- Получатель отправляет подтверждение
- Отправитель посылает новый кадр
- Отправитель посылает несколько кадров один за другим, не дожидаясь подтверждения
- Количество кадров, которое можно отправить, называется размером окна
- Получать подтверждает получение кадров
- Отправитель посылает новую порцию кадров
Подуровни канального уровня
Подуровень управления логическим каналом (LLC)
- Отвечает за передачу данных (создание кадров, обработка ошибок и т.д.)
- Общий для разных технологий
Подуровень управления доступом к среде (MAC):
- Совместное использование разделяемой среды
- Адресация
- Специфичный для разных технологий
- Не является обязательным
Услуги подуровня LLC
Мультиплексирование — передача данных разных протоколов (IP, ARP, ICMP) на уровень MAC
Управление потоком — предотвращение «затопления» медленного получателя быстрым отправителем
Множественный доступ к каналу
Данные искажаются, если несколько компьютеров передают одновременно
- Коллизия
- Обеспечение использования канала только одним отправителем
Методы управления доступом:
- Рандомизированный выбирается один с вероятностью 1/N. (Ethernet, Wi-Fi).
- На основе правил использования. (Token Ring).
Ethernet
Находится на канальном и физическом уровне.
Физический уровень Ethernet:
- Коаксиальный кабель
- Витая пара
- Оптоволокно
Канальный уровень Ethernet :
- Методы доступа и протоколы, одинаковые для любой среды передачи данных
- В классическом Ethernet смешаны подуровни LLC и MAC
MAC-адреса
Служат для идентификации сетевых интерфейсов узлов сети Ethernet Регламентированы стандартом IEEE 802
- Длина 6 байт (48 бит)
- Форма записи – шесть шестнадцатеричных чисел:
Типы MAC-адресов:
- Индивидуальный (unicast) — данные, которые отправляются на этот MAC-адрес, получает только один компьютер.
Уникальность MAC-адресов
В одном сегменте сети не должно быть одинаковых MAC-адресов
- Одна широковещательная среда Ethernet
- Один VLAN в коммутируемом Ethernet
Если будет два компьютера с одним MAC-адресом, то один из них не будет работать
- Какой именно не регламентируется
Способы назначения
- Адреса назначаются производителем оборудования
- Правила назначения описываются стандартом IEEE 802
- Адреса назначаются администратором сети
- Администратор должен обеспечить уникальность
Индикатор способа назначения — второй бит старшего байта MAC-адреса:
- 0 – адрес назначен централизованно
- 1 – адрес назначен локально
При централизованном назначении MAC-адреса должны быть уникальны во всем мире Структура MAC-адреса:
- Первые 3 байта – уникальный идентификатор организации (OUI), выдаются IEEE производителям оборудования
- Последние 3 байта – назначает производитель оборудования, который отвечает за уникальность
- Примеры OUI:
- 00:00:0C – Cisco (еще 6C:50:4D, 70:81:05 и др.)
- 00:02:B3 – Intel
- 00:04:AC – IBM
Формат кадра Ethernet
- MAC получателя [6 байт]
- MAC отправителя [6 байт]
- Тип протокола следующего уровня [0800 – IPv4, 86DD – IPv6, 0806 – ARP] [2 байт]
- Данные [46-1500 байт]
- Контрольная сумма[4 байта]
Доступ к среде
Управление доступом к среде
- Обеспечение использования канала только одним отправителем
Классический Ethernet использует метод доступа к среде CSMA/CD
- Carrier Sense Multiple Access with Collision Detection
- Множественный доступ с прослушиванием несущей частоты и распознаванием коллизий
Прослушивание несущей
Компьютеры передают данные только если среда свободна.
Способ определить, свободна ли среда – прослушивание основной гармоники сигнала (несущей частоты).
Обнаружение коллизий
Два компьютера начали передачу одновременно – коллизия.
- Компьютер передает и принимает сигналы одновременно
- Если принятый сигнал отличается от переданного – значит возникла коллизия
Jam-последовательность – передается компьютером при обнаружении коллизии для того, чтобы другие компьютеры легче ее распознали.
Модель CSMA/CD
Период передачи — передача данных.
Если в среде нет несущей частоты, то компьютер может начинать передачу данных Схема передачи:
- Первые 7 байт: 10101010
- Последний байт: 10101011 (ограничитель начала кадра)
- Компьютер, который узнал свой адрес, продолжает записывать кадр
- Остальные удаляют кадр из буфера
- Адаптер принимает все кадры в сети, не зависимо от MAC-адреса назначения
9,6 мкс в классическом Ethernet
Предотвращение монопольного захвата канала
Приведение сетевых адаптеров в исходное состояние
Период конкуренции — борьба за монопольное использование конкурентной среды.
Если компьютер начал передавать данные и обнаружил коллизию, то он делает паузу.
Длительность паузы — L * 512 битовых интервалов
Битовый интервал – время между появлениями двух последовательных битов данных
- 0,1 мкс в классическом Ethernet
Экспоненциальный двоичный алгоритм отсрочки. L случайно выбирается из диапазона [0, 2^N-1]
- N – номер попытки
- 1 попытка: [0, 1]
- 2 попытка: [0, 3]
- 3 попытка: [0, 7]
- 5 попытка: [0, 31]
- 10 попытка: [0, 1023]
- После 10 попыток интервал не увеличивается
- После 16 попыток передача прекращается
Алгоритм хорошо работает при низкой загрузке
- В сети мало компьютеров
- Компьютеры редко передают данные Если нагрузка высокая, то коллизии возникают чаще:
- Растет число попыток передачи
- Растет интервал, из которого выбирается L, и длительность пауз
- Экспоненциально увеличивается задержка
Период простоя — нет никаких данных для передачи.
Время оборота
Время оборота (round trip time, RTT) – время, за которое сигнал успевает дойти от одного конца сети до другого и вернуться назад.
Время оборота должно быть меньше, чем время передачи самого короткого кадра.
- Сигнал о коллизии может прийти уже после того, как компьютер завершил передачу кадра
- Компьютер будет считать, что кадр передан, а на самом деле произошла коллизия
Параметры Ethernet подобраны так, чтобы коллизии гарантированно распознавались
- Минимальная длина данных в кадре 46 байт (если данных меньше, то они дополняются до 46 байт)
- Максимальная длина сети 2500 м
Концентратор и коммутатор
- Исторически появился первый (1973 г.)
- Разделяемая среда, коллизии
- Метод CSMA/CD
- Недостатки: плохая масштабируемость, низкая безопасность и др.
- Новая усовершенствованная технология (1995 г., Fast Ethernet, IEEE 802.3u)
- Нет разделяемой среды
- Нет коллизий
- Новые устройства – коммутаторы (switch)
- Физический уровень
- Топология – общая шина
- Канальный уровень
- Полносвязная топология
Коммутатор работает на канальном уровне: он анализирует заголовок канального уровня и передает данные только компьютеру получателя, а не всем компьютерам в сети, как это делает концентратор.
Основные особенности работы коммутаторов:
- Таблица коммутации — Соответствие MAC-адресов портам коммутатора.
- Алгоритм обратного обучения — Заполнение таблицы коммутации.
- Алгоритм прозрачного моста — Передача кадров коммутатором.
Таблица коммутации
- Соответствие MAC-адресов портам коммутатора
- Содержит данные о доступности MAC-адресов через порты коммутатора
Порт коммутатора MAC-адрес Алгоритм обратного обучения
Заполнение таблицы коммутации по заголовкам отправителям.
Алгоритм прозрачного моста
Передача кадров коммутатором
- Коммутатор анализирует адрес получателя
- Если получатель есть в таблицы коммутации, то кадр отправляется только ему.
- Если получателя нет в таблице коммутации, то кадр отправляется на все порты, кроме отправителя.
VLAN (Virtual Local Area Network, Виртуальная локальная сеть) — технология разделения единой сети на несколько логических сетей, изолированных друг от друга.
В модели OSI и TCP/IP технология VLAN находится на канальном уровне и реализуется на коммутаторах.
Преимущества изоляции локальных сетей:
- Безопасность.
- Распределение нагрузки.
- Ограничение широковещательного трафика.
Для описания VLAN используются номера. Компьютеры, подключенные к VLAN с разными номерами, не могут передавать данные друг другу.
- На основе коммутаторов (нетегированные). Номер VLAN задается в таблице коммутации. Работает только внутри одного коммутатора.
- Тегированные — номер VLAN передается в кадре Ethernet (стандарт IEEE 802.1Q). Может использоваться в сети с несколькими коммутаторами.
- MAC получателя [6 байт]
- MAC отправителя [6 байт]
- Поле Тип стандартного кадра: 0x8100 – указатель, что кадр с VLAN [2 байт]
- Тег – содержит номер VLAN [2 байт]
- Второе поле Тип – код протокола уровня выше [2 байт]
- Данные [46-1500 байт]
- Контрольная сумма[4 байта]
Протокол связующего (остовного) дерева (Spanning Tree Protocol, STP) позволяет автоматически отключать дублирующие соединений в Ethernet, чтобы в сети не образовалось кольца и широковещательного шторма.
Протокол STP определен в стандарте IEEE 802.1D.
- Надежность соединений между коммутаторами.
- Защита от ошибок конфигурации.
Протокол STP работает в 3 этапа:
- Выбор корневого коммутатора
- Определение кратчайших путей до корневого коммутатора
- Отключение всех остальных соединений
Для реализация STP коммутаторы каждые 2 секунды отправляют управляющие сообщения Bridge Protocol Data Units (BPDU) на групповой адрес STP 01:80:C2:00:00:00.
Расширения протокола STP.
RSTP (Rapid Spanning Tree Protocol):
- Срабатывает быстрее при подключении оборудования и изменении конфигурации сети
- Стандарт IEEE 802.1w
- Multiple Spanning Tree Protocol (MSTP), 802.1s
- Отдельное связующее дерево для каждого VLAN
Wi-Fi – торговая марка, принадлежит компании Wi-Fi Alliance.
Технология Wi-Fi описана в стандартах серии IEEE 802.11, она очень похожа на формат Ethernet.
В модели OSI Wi-Fi находится на канальном уровне.
Wi-Fi может работать в двух режимах:
- инфраструктурном
- одноранговом.
Название Год принятия Скорость Частота 802.11 1997 1 и 2 Мб/с 2,4 ГГц 802.11a 1999 54 Мб/с 5 ГГц 802.11b 1999 11 Мб/с 2,4 ГГц 802.11g 2003 54 Мб/с 2,4 ГГц 802.11n 2009 600 Мб/с / 150 Мб/с одна станция 2,4 и 5 ГГц 802.11ac 2014 6.77 Гб/с / 1.69 Гб/с одна станция 5 ГГц Wi-Fi использует для передачи данных электромагнитное излучение:
- 2,4 ГГц – 802.11, 802.11b, 802.11g, 802.11n
- 5 ГГц – 802.11a, 802.11n, 802.11ac
Современные стандарты Wi-Fi используют метод Orthogonal Frequency Division Multiplexing (OFMD, мультиплексирование с ортогональным частотным разделением). При этом данные передаются параллельно на разных частотах.
В диапазоне 2,4 ГГц используется 14 каналов передачи данных с разной частотой.
Wi-Fi может использовать каналы разной ширины: 20, 40, 80 или 160 МГц.
Wi-Fi позволяет менять скорость при разном качестве сигнала за счет изменения метода модуляции, ширины канала, и времени между передачей отдельных символов (Guard Interval).
Управление доступом к разделяемой среде
Wi-Fi использует для передачи данных разделяемую среду — радиоэфир. В разделяемой среде возможны коллизии. Чтобы их избежать, необходим метод доступа к среде, который бы обеспечивал, что в один момент времени данные передает только один компьютер.
Особенности беспроводной среды:
- Вероятность ошибки передачи выше, чем в проводной среде
- Мощность передаваемого сигнала намного выше, чем принимаемого
- Ограниченный диапазон распространения сигнала – не все компьютеры в сети получают данные (проблема скрытой станции и проблема засвеченной станции).
Так как ошибки при передаче данных возникают часто, то в Wi-Fi на канальном уровне используется подтверждение доставки.
Коллизии в Wi-Fi обнаруживаются по отсутствию подтверждений.
Коллизия в Wi-Fi обходится очень дорого, т.к. требуют больших временных затрат на обнаружение: время передачи кадра и тайм-аут ожидания подтверждения.
Поэтому в Wi-Fi используется метод CSMA/CA — ножественный доступ с прослушиванием несущей частоты с предотвращением коллизий.
Другой метод доступа к среда в Wi-Fi: протокол Multiple Access with Collision Avoidance (MACA). Он позволяет решить проблему скрытой и засвеченной станции. Однако на практике метода CSMA/CA почти всегда достаточно, поэтому поддержка протокола MACA в оборудовании Wi-Fi не обязательна.
В MACA перед передачей данный компьютер отправляет короткое сообщение Request To Send (RTS). Принимающий компьютер в ответ передает сообщение Clear To Send (CTS). После этого отправитель может передавать данные.
Формат кадра Wi-Fi
Wi-Fi использует два формата кадра. При передаче по беспроводной среде на уровне MAC используется формат кадра IEEE 802.11. Однако при поступлении на компьютер на уровне LLC происходит преобразование в формат кадра Ethernet.
Формат кадра IEEE 802.11 сильно отличается от формата Ethernet. Во-первых, в кадре Wi-Fi используется 4 MAC-адреса следующего назначения:
- Адрес 1 — MAC адрес устройства (точка доступа), которое принимает данные из беспроводной среды (Receiver Address). [6 байт]
- Адрес 2 — MAC адрес устройства, которое передает данные в беспроводную среду (Transmitter address). [6 байт]
- Адрес 3 — MAC адрес устройства получателя (Destination Address). [6 байт]
- Адрес 4 — MAC адрес устройства отправителя (Source Address). [6 байт]
Размер поля данных в Wi-Fi 2304 байта (в Ethernet размер поля данных 1500 байт).
Поле “Управление кадром” содержит большое количество управляющих флагов.
Типы кадров Wi-Fi:
- Кадры данных (передача данных)
- Кадры контроля (control frames). Служебные кадры (RTS, CTS, ACK)
- Кадры управления (management frames). Реализация сервисов Wi-Fi (например, ассоциация с точкой доступа).
Технология IEEE 802.11 Power Saving Mode позволяет экономить питание при работе Wi-Fi.
Фрагментация в Wi-Fi позволяет передавать данные, даже если ошибки возникают очень часто. При этом кадры делятся на отдельные части (фрагменты) и передаются отдельно.
Сервисы Wi-Fi
Наборы сервисов Wi-Fi:
- Базовый набор сервисов (basic service set).
- Расширенный набор серсивов (extended service set).
- Ассоциация
- Аутентификация
- Передача данных
- Защита информации (шифрование)
- Роуминг
Идентификаторы наборов сервисов Wi-Fi:
- BSSID — идентификатор базового набора сервисов, MAC-адрес точки доступа.
- SSID — идентификатор набора сервисов в понятном для человека виде, текстовая строка.
Сетевой уровень
Сетевой уровень (network layer) объединяет сети, построенные на основе разных технологий.
- Ethernet
- Wi-Fi
- MPLS
- ATM, TokenRing, FDDI (устаревшие)
Согласование различий в сетях.
- Кадры из Wi-Fi принимаются с отправкой подтверждения, а в Ethernet отправляются без подтверждений
- Глобальные адреса, не зависимые от конкретных технологий
- Методы преобразования глобального адреса в локальный (ARP для TCP/IP)
- Пакеты отправляются всем хостам в сети по индивидуальным адресам
Масштабируемость на сетевом уровне
- Работа не с отдельными адресами, а с блоками адресов
- Блок адресов — сеть
Запрет пересылки «мусорных» пакетов:
- Пакет отбрасывается, если нельзя определить, куда его нужно отправлять
Возможность наличия нескольких путей в сети:
- Одна из основных причин создания сетей с пакетной коммутацией
- Допускается несколько активных путей
- Задача выбора лучшего пути — маршрутизация
Задачи сетевого уровня
- Объединение сетей (internet working)
- Маршрутизация
- Обеспечение качества обслуживания
Маршрутизация
Маршрутизация (routing) – поиск маршрута доставки пакета между сетями через транзитные узлы – маршрутизаторы
- Учет изменений в топологии сети
- Учет загрузки каналов связи и маршрутизаторов
Продвижение (forwarding) – передача пакета внутри маршрутизатора в соответствии с правилами маршрутизации
IP адреса
Локальные и глобальные адреса
-
Адреса в технологии канального уровня
Пример: MAC адрес в Ethernet, IMEI в 3G
-
Адреса сетевого уровня
IP-адреса — глобальные адреса, используемые в стеке протоколов TCP/IP
Используются для уникальной идентификации компьютеров в составной сети
Широко используются в Интернет
Две версии протокола IP:
- IPv4 (далее просто IP): адрес 4 байта или 32 бита
- IPv6: адрес 16 байт
Типы IP-адресов:
- Индивидуальный (unicast) — если отправлять на этот адрес, то получает только один компьютер
- Групповой (multicast) — если отправлять на этот адрес, то получают несколько компьютеров в сети
- Широковещательный (broadcast) — если отправлять на этот адрес, то получают все компьютеры в сети
IP-адреса и IP-сети
Сетевой уровень использует агрегацию адресов:
- Масштабирование – работа не с отдельными адресами, а с подсетями
Подсеть (IP-сеть, сеть) – множество компьютеров, у которых старшая часть IP-адреса одинаковая:
Маршрутизаторы работают с подсетями, а не отдельными компьютерами.
Структура IP-адреса
- Номер подсети – старшие биты.
- Номер хоста (компьютера в сети) – младшие биты.
IP-адрес: 213.180.193.3
Номер подсети: 213.180.193.0
Номер хоста: 3 (0.0.0.3)
Маска подсети
Маска подсети показывает, где в IP-адресе номер сети, а где хоста.
- Длина 32 бита
- Единицы в позициях, задающих номер сети
- Нули в позициях, задающих номер хоста
IP (десятичный): 213.180.193.3
IP: 11010101.10110100.11000001.00000011
Маска: 11111111.11111111.11111111.00000000
Подсеть: 11010101.10110100.11000001.00000000
Подсеть (десятичный): 213.180.193.0
subnet = ip & mask
Запись маски подсети
- IP-адрес: 213.180.193.3
- Маска подсети: 255.255.255.0
- Адрес подсети: 213.180.193.0
В виде префикса:
- 213.180.193.3/24 24 (8 * 3) бита 1, остальные 0
- Адрес подсети: 213.180.193.0
Маска подсети не обязательно должна заканчиваться на границе октетов
Широковещательный адрес
Формат широковещательного адреса:
-
В номере хоста все единицы
IP-адрес: 213.180.193.3 /24
Широковещательный адрес: 213.180.193.255
В IP широковещательные пакеты передаются только внутри подсети (ограниченное широковещание).
- Маршрутизаторы не пересылают широковещательные пакеты.
- Нет возможности указать в адресе «все компьютеры в Интернет» (пакет «Godzillagram»).
Исчерпание IP-адресов
Длина IPv4 адреса 32 бита
- Максимум 4 294 967 296 (232) IP-адресов
- IPv6, длина адреса 16 байт
- Network Address Translation (NAT)
Специальные IP-адреса
В номере хоста нельзя использовать только битовые 0 или 1
Битовые 0 в номере хоста:
- Адрес подсети: 213.180.193.0
Битовые 1 в номере хоста:
- Широковещательный адрес: 213.180.193.255
Договоренность (не обязательная):
- Хост с номером 1 – маршрутизатор по умолчанию (шлюз): 213.180.193.1
Специальные IP-адреса
0.0.0.0 – текущий хост (подсеть)
255.255.255.255 – все хосты в текущей подсети (ограниченный широковещательный адрес)
127.0.0.0 /8 – обратная петля (loopback)
- Сеть для тестирования
- Данные не передаются в сеть, а приходят обратно
- 127.0.0.1 – localhost (текущий компьютер)
169.254.0.0 /16 – Link-local адреса
- Назначаются ОС хоста автоматически, если недоступна другая IP конфигурация
- Могут использоваться в пределах подсети
Распределение IP-адресов
IP-адреса должны быть уникальны во всем мире
IANA (Internet Assigned Numbers Authority) – специальная организация, ответственная за распределение IP-адресов
Региональные регистраторы (RIR – Regional Internet Register) IANA
Частные IP-адреса
Зарезервированные диапазоны адресов (RFC 1918):
- 10.0.0.0 /8
- 172.16.0.0 /12
- 192.168.0.0 /16
Не маршрутизируются в Интернет.
Могут использоваться внутри организации без обращения в IANA.
Подключение к Интернет с использованием технологии NAT (Network Address Translation).
Протокол IP
Internet Protocol – межсетевой протокол, находящийся на сетевом уровне.
- internet working – объединение сетей.
- internet – объединенная сеть / subnet — подсеть.
- Internet – название самой крупной объединенной сети.
- без гарантии доставки.
- без сохранения порядка следования сообщений.
Протокол IP использует передачу данных без установки соединения.
- Объединение сетей.
- Маршрутизация.
- Качество обслуживания.
Формат заголовка IP-пакета
Номер версии [4 bit]
- Длина IP-адреса 4 байта
- Нехватка IP-адресов
- Используется сейчас
- Длина IP-адреса 16 байт
- Вводится в эксплуатацию
Длина заголовка [4 bit]
Длина всех заголовков IP в байтах.
Тип сервиса [8 bit]
Здесь задаются абстрактные параметры желаемого качества сети. На практике используется редко. Последние два бита
- 00 — перегрузки нет.
- 11 — перегрузка есть.
Общая длина [16 bit]
Общая длина пакета, включая заголовок и данные.
- Измеряется в байтах.
- Максимальное значение – 65535 байт.
- На практике длина выбирается с учетом размера кадра канального уровня
Фрагментация
Протокол IP работает на сетевом уровне, его задачей является объединение сетей, построенных на основе разных технологий. Иногда пакеты IP оказываются длинее максимально пакета сети.
Различия в сетях.
- Максимальный размер передаваемых данных (Maximum Transmission Unit, MTU).
- Ethernet – 1500 байт.
- Token Ring – 4464 байта.
- FDDI – 4352 байта.
Фрагментация – разделение пакета на несколько частей (фрагментов) для передачи по сети с маленьким MTU.
Идентификатор пакета [16 bit]
Идентификатор пакета, который был разбит на несколько.
Флаги [3 bit]
Размер поля флаги – 3 бита.
- Первый бит зарезервирован и не используется.
- DF (Don’t Fragment) – не фрагментировать.
- MF (More Fragments) – есть еще фрагменты.
Флаг DF (Don’t Fragment) запрещает фрагментацию пакета.
Если MTU сети меньше размера пакета.
- Маршрутизатор отбрасывает пакет.
- Получателю отправляется ICMP сообщение Тип 3, Код 4 (Destination Unreachable, Fragmentation required, and DF flag set).
Смещение фрагмента [13 bit]
Смещение фрагмента в поле данных исходного пакета.
- Измеряется в 8-байтовых блоках.
Исходный пакет 4000 байт (заголовок 20 байт, данные 3980 байт)
MTU целевой сети 1500 байт (заголовок 20 байт, данные 1480 байт)
Три фрагмента данные: 0-1479, 1480-2959, 2960-3980
Смещение фрагментов: 0, 185 (8 * 185 = 1480), 370
Время жизни [8 bit]
Время жизни (TTL, Time To Live) – максимальное время, в течение которого пакет может перемещаться по сети.
Введено для предотвращения «бесконечного» продвижения пакетов.
- Секунды (не используется).
- Прохождение через маршрутизатор (hop) — на каждом маршрутизаторе уменьшает на единицу.
Тип протокола [8 bit]
Указывается тип протокола следующего (вышестоящего) уровня.
Предназначено для реализации функции мультиплексирования/демультиплексирования
Код протокола, данные которого передаются:
- TCP – 6
- UDP – 17
- ICMP – 1
Контрольная сумма [16 bit]
Используется для праверки правильности пакета.
Если контрольная сумма не сходится, то пакет отбрасывается.
Считается только по заголовку IP пакета, пересчитывается на каждом маршрутизаторе.
IP адрес отправителя [32 bit]
IP адрес отправителя
IP адрес получателя [32 bit]
IP адрес получателя
Опции (необязательные заголовки)
Заголовок IP-пакета может включать дополнительные поля:
- Записать маршрут
- Маршрут отправителя
- Жесткая маршрутизация
- Свободная маршрутизация
- Временные метки
- Опции могут иметь разный размер
- Длина заголовка IP-пакета должна быть кратна 32 битам
- Для выравнивания до 32 бит поле опций дополняется нулями
Маршрутизация
Маршрутизация – поиск доставки пакета между сетями через транзитные узлы – маршрутизаторы.
- Изучение сети:
- Какие сети есть
- Какие маршрутизаторы есть
Таблица маршрутизации — электронная таблица (файл) или база данных, хранящаяся на маршрутизаторе или сетевом компьютере, которая описывает соответствие между адресами назначения и интерфейсами, через которые следует отправить пакет данных до следующего маршрутизатора.
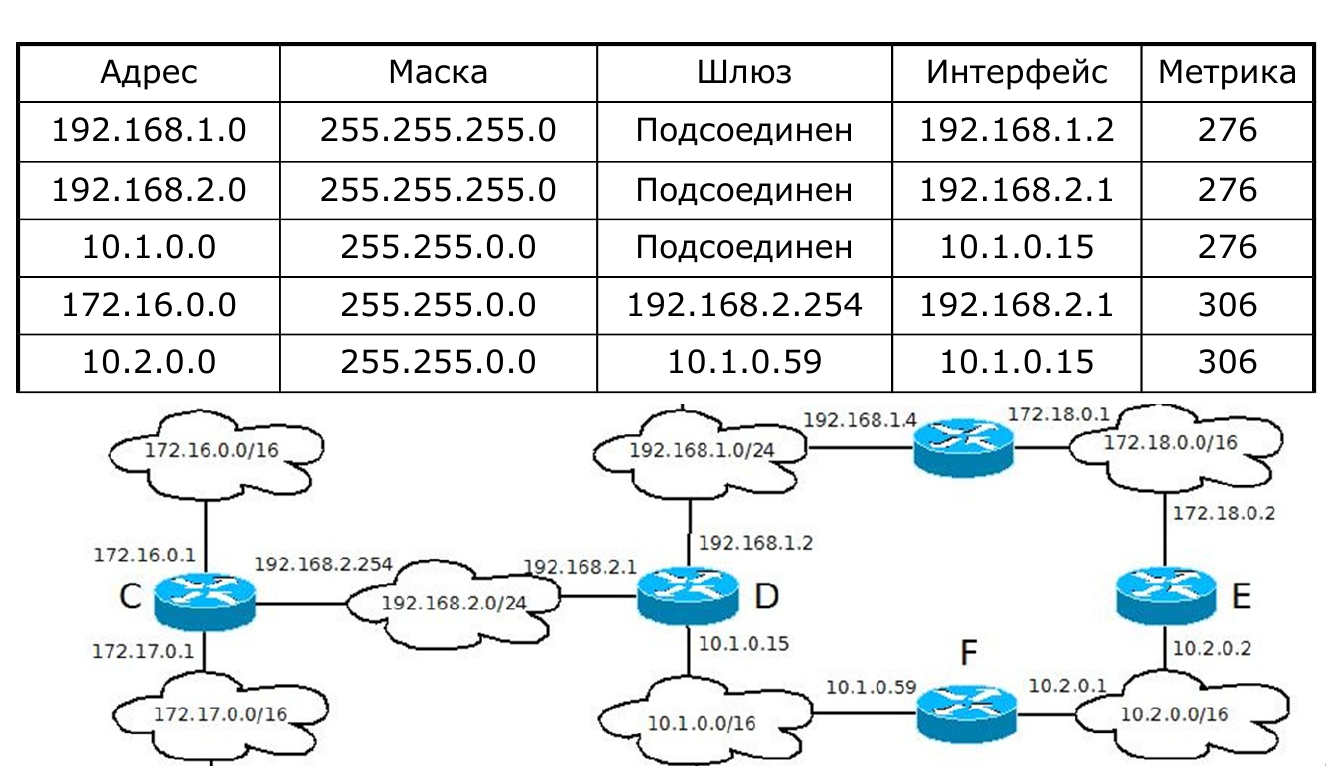
- Адрес (Network Destination) — адрес сети или узла назначения, либо указание, что маршрут является маршрутом по умолчанию.
- Маска сети назначения (Netmask)
- Шлюз (Gateway) — обозначает адрес маршрутизатора в сети, на который необходимо отправить пакет, следующий до указанного адреса назначения. Адрес, с которого можно попасть в сеть, если текущий маршрутизатор напрямую подключен к сети, то указывается 0.0.0.0.
- Интерфейс (Interface), через который доступен шлюз (в зависимости от системы, это может быть порядковый номер, GUID или символьное имя устройства; интерфейс может быть отличен от шлюза, если шлюз доступен через дополнительное сетевое устройство, например, сетевую карту). Собственный IP адрес маршрутизатора с которого будет отправлен пакет.
- Метрику (Metric) — числовой показатель, задающий предпочтительность маршрута. Чем меньше число, тем более предпочтителен маршрут.
Записи в таблице маршрутизации
- Конфигурация интерфейсов
- Вручную прописанные маршруты к сетям
- Конфигурируются автоматически
- Протоколы маршрутизации RIP, OSPF, BGP и др.
Маршрут по умолчанию
Маршрутизатор должен знать обо всех существующих сетях, что на практике невозможно.
Маршрутизатор по умолчанию (шлюз, default router, gateway) – маршрутизатор, на который отправляются пакеты для неизвестных сетей.
- 0.0.0.0, маска 0.0.0.0
- default
Длина маски подсети
Маршрутизатор принял пакет с адресом получателя 192.168.100.23 .
В таблице маршрутизации две записи:
- 192.168.100.0/24
- 192.168.0.0/16
Выбирается маршрут с более длинной маской.
- Поиск маршрута к хосту (маска /32)
- Поиск маршрута к сети (с маской максимальной длины)
- Маршрут по умолчанию (маска /0, подходит все)
Таблица маршрутизации есть не только у маршрутизаторов, но и у всех хостов в сети.
Содержание таблицы маршрутизации хоста:
- Присоединенная сеть
- Маршрутизатор по умолчанию (шлюз, gateway)
- (Не обязательно) маршруты к знакомым сетям
Просмотр таблицы маршрутизации:
- route print (Windows)
- route (Linux)
- ip route (Linux)
Управляющие протоколы сетевого уровня
Протокол DHCP
DHCP (Dynamic Host Configuration Protocol) – протокол динамической конфигурации хостов.
Для работы в сети компьютеру нужен IP-адрес.
Методы назначения IP-адресов:
- Вручную
- Автоматически
Протокол DHCP позволяет автоматически назначать компьютерам в сети IP-адреса.
- Требует создания инфраструктуры (DHCP сервер).
- IP-адреса хостов могут меняться.
- Компьютер, который получает IP-адрес автоматически
- Компьютер, который обеспечивает назначение IP- адресов
- Ведет таблицу выделенных IP-адресов, чтобы избежать дублирования
Клиент и сервер обмениваются сообщениями DHCP в режиме запрос-ответ.
Сообщение DHCP Назначение Замечания DISCOVER Поиск DHCP сервера Отправляется на широковещательный адрес Ethernet OFFER Предложение IP-адреса DHCP сервером клиенту Включает IP адрес REQUEST Запрос IP-адреса DHCP клиентом ACK Подтверждение назначения IP-адреса DHCP клиенту NACK Запрет использования запрошенного DHCP клиентом IP-адреса — RELEASE Освобождение IP-адреса — INFORM Запрос и передача дополнительной конфигурационной информации — Назначение адресов в DHCP:
- Фиксированный — выделенный IP-адрес для каждого MAC-адреса
- Динамический — выделение компьютеру любого IP-адреса из пула адресов
- Список (диапазон) IP-адресов, которые назначает DHCP сервер
- DHCP сервер следит за уникальностью распределения адресов
Время аренды в DHCP
IP-адрес выделяется DHCP клиенту на ограниченное время
- Время аренды (lease time)
- Типичное время: 1 час, 1 сутки, 3 суток и т.п.
После окончания времени аренды IP-адрес освобождается DHCP клиент может продлить использование IP-адреса после окончания аренды.
- Сокращенная процедура получения IP-адреса. (REQUEST -> ACK)
Прекращение использования адреса
Окончание использования IP-адреса.
- Сообщение DHCP Release.
- Сервер может назначить освободившийся адрес другому клиента
Сообщение DHCP Release автоматически отправляется современными ОС при корректном выключении.
Отсутствие сообщения DHCP Release:
- До окончания срока аренды DHCP сервер считает IP-адрес занятым
- После окончания аренды адрес освобождается
Если маршрутизатор умеет работать в режиме DHCP Relay, то он может передать данные протокола DHCP в другую подсеть.
Конфигурационная информация
Для работы в сети нужен не только IP-адрес.
Конфигурационные параметры передаются DHCP в качестве опций DHCP предоставляет дополнительно:
- Маску подсети
- Маршрутизатор по умолчанию (шлюз)
- Адреса DNS-серверов
- Адреса серверов времени
- Маршруты
- и другую информацию
Протокол ARP
ARP (Address Resolution Protocol) – протокол разрешения адресов.
Адреса компьютера в сети:
- Сетевой уровень: IP-адрес (192.168.10.43)
- Канальный уровень: MAC-адрес (54:BE:F7:88:15:47)
Протокол ARP позволяет определить по IP-адресу компьютера его MAC-адрес.
На практике сетевое взаимодействие выполняется с использованием IP-адресов:
Но данные передаются с помощью технологии канального уровня: Ethernet, Wi-Fi, MAC-адреса. Следовательно нам необходимы средства определения MAC-адреса компьютера по его IP-адресу.
ARP работает в режиме запрос-ответ.
Поле Значение Тип сети 1 Тип протокола 2048 Длина локального адреса 6 Длина глобального адреса 4 Операция 1 Локальный адрес отправителя 1C:75:08:D2:49:45 Глобальный адрес отправителя 192.168.10.15 Локальный адрес получателя 00:00:00:00:00:00 Глобальный адрес получателя 192.168.10.43 Поле Значение Тип сети 1 Тип протокола 2048 Длина локального адреса 6 Длина глобального адреса 4 Операция 2 Локальный адрес отправителя 54:BE:F7:88:15:47 Глобальный адрес отправителя 192.168.10.43 Локальный адрес получателя 1C:75:08:D2:49:45 Глобальный адрес получателя 192.168.10.15 ARP не проходит через маршрутизаторы.
Компьютеры в сети записывают информацию о найденных MAC-адресах в кэш.
- Нет необходимости запрашивать MAC-адрес при каждом отправлении.
ARP-таблица хранит данные о соответствии MAC и IP-адресов arp -a .
IP-aдрес MAC-адрес Тип 172.16.10.253 00:1С:С5:34:В3:01 Динамический 172.16.10.88 1C:75:08:D2:49:45 Статический Оптимизации ARP
Извлечение информации из ARP-запроса.
- Запросы отправляются на широковещательный адрес.
- Все компьютеры извлекают и запоминают IP и MAC-адреса отправителя запроса.
Добровольный ARP-запрос (Gratuitous ARP):
- Запрос собственного IP-адреса.
- Используется при назначении нового IP-адреса для быстрого оповещения всех компьютеров в сети.
- Предотвращение использования одинаковых IP-адресов в сети
Протокол ICMP
ICMP (Internet Control Message Protocol) – протокол межсетевых управляющих сообщений.
Так как протокол IP предоставляет сервис передачи данных без гарантии доставки, то в случае ошибки при передаче пакета никаких действий не предпринимается.
- Оповещение об ошибках на сетевом уровне.
- Тестирование работоспособности сети.
Сообщения об ошибках ICMP не обязательно должны обрабатываться.
- Тип сообщения — 1 байт
- Код сообщения — 1 байт
- Контрольная сумма — 2 байта
- Зависит от типа и кода сообщения — 4 байта
Сообщения об ошибках в работе сети:
- Получатель недоступен.
- Закончилось время жизни пакета (TTL).
- Запрещено фрагментировать пакет.
Тестирование работы сети:
- ping (проверка доступности получателя).
- Проверка доступности компьютера в сети
- Эхо-протокол ICMP:
- Эхо-запрос ICMP (Тип = 8, Код = 0)
- Эхо-ответ ICMP (Тип = 0, Код = 0)
- Определяет маршрут от отправителя к получателю (делает серию запроса с ttl=1 постепенно увеличивая значение).
- Находит адреса всех маршрутизаторов, через которые проходит пакет.
Транспортный уровень
Задачи транспортного уровня:
- Передача данных между процессами на хостах.
- Адресация — информация о том, какому процессу принадлежит пакет.
- Предоставление нужного уровня надежности передачи данных, не зависимого от надежности сети.
Адресация. Порты
Адрес на транспортном уровне: число от 1 до 65535.
Адрес называется портом.
Каждое сетевое приложение на хосте имеет свой порт.
Номера портов у приложений не повторяются.
Форма записи: 192.168.0.1:80 .
Типы портов
Хорошо известные порты: 1-1024
- 80 – HTTP (Web)
- 25 – SMTP (Электронная почта)
- 53 – DNS
- 67,68 – DHCP
- Использовать может только root/Администратор
Зарегистрированные порты: 1025-49151
- Регистрация в Internet Assigned Numbers Authority (IANA)
Динамические порты: 49151-65535
-
Автоматически назначаются операционной системой сетевым приложениям
Надежность на транспортном уровне
Транспортный уровень может обеспечить надежность передачи данных выше, чем у лежащей в его основе сети.
- Эффективно на практике
Гарантия доставки данных:
- Подтверждение получения.
- Повторная отправка не подтвержденных данных.
Гарантия порядка следования сообщений:
- Нумерация сообщений.
- TCP
- UDP
- Сокеты
User Datagram Protocol (UDP) — протокол дейтаграмм пользователя.
Сообщение UDP называется дейтаграмма.
- Нет соединения.
- Нет гарантии доставки данных.
- Нет гарантии сохранения порядка сообщений.
Надежность доставки по сравнению с IP не повышается.
Формат заголовка UDP:
- Порт отправителя [16 bit].
- Порт получателя [16 bit].
- Длина UDP [16 bit].
- Минимум 8 байт (только заголовок).
- Максимум 65 515 байт (максимальная длина данных IP-пакета).
Преимущество UDP – скорость работы:
- Нет накладных расходов на установку соединения.
- В современных сетях ошибки происходят редко.
- Ошибку может обработать приложение.
- Клиент-сервер.
- Короткие запросы-ответы.
Transmission Control Protocol (TCP) – протокол управления передачей.
- Надежная передача потока байт (reliable byte stream).
- Доставка данных
- Сохранения порядка следования сообщений
От приложения TCP получает поток байт, который может быть очень большим.
Поток разбивается на отдельные части – сегменты.
Сегменты передаются отдельно от отправителя к получателю.
- Получатель собирает сегменты и передает принимающему приложению поток байт
В протоколе TCP подтверждается не каждый сегмент, а несколько сегментов отправленных друг за другом.
Для гарантии доставки TCP использует подтверждение получения данных. Получатель, после приема очередной порции данных, передает отправителю подтверждения о получении. В случае, если подтверждение не пришло, отправитель передает данные еще раз.
В TCP подтверждается не получение каждого сегмента, а получение нескольких сегментов. Это сделано для увеличения скорости передачи данных: отправитель может передать без остановки несколько сегментов, не дожидаясь прихода подтверждения.Такой тип подтверждения называется кумулятивный: подтверждается получение последнего сегмента, и всех предыдущих. Количество сегментов, которые отправитель может передать без подтверждения, называется размер скользящего окна.
Механизм скользящего окна.
- Отправитель передает сразу несколько порций данных, не дожидаясь подтверждения.
- Получатель передает одно кумулятивное подтверждение, в котором говорится какую порцию данных получатель получил последним, а следовательно и все предыдущие тоже получил.
- Кумулятивное подтверждение:
- Подтверждение приема указанного байта данных и всех предыдущих
- Используется по умолчанию
Выборочное подтверждение (Selective Acknowledgment, SACK):
- Подтверждение диапазонов принятых байт
- Эффективно при большом размере окна
- Дополнительное поле заголовка TCP (параметр)
Однако только подтверждения и повторной отправки недостаточно для надежной передачи потока байт. В дополнение к потере данных возможна и другая проблема: нарушение порядка следования сообщений:
- Сегменты приходят в неправильном порядке.
- Сегменты дублируются.
Для сохранения порядка следования сообщений используется нумерация сообщений. Особенность протокола TCP в том, что он нумерует не сегменты, а байты в сегментах. Нумерация сообщений позволяет расставить перепутанные сегменты в правильном порядке, а также не учитывать дублирующийся сегменты. При передаче отправитель передает включает в сегмент номер первого байта, а получатель отправляет подтверждение и номер байта, с которого начнется следующий сегмент.
Перед отправкой данных по TCP необходимо установить соединение. Задачи соединения:
- Убедиться, что отправитель и получатель хотят передавать данные друг другу.
- Договориться о нумерации потока байт.
- Договорится о параметрах соединения (максимальный размер сегмента и т.п.).
Процесс передачи данных в TCP:
- Установка соединения — Отправитель посылает сообщение SYN + номер байта (выбирается по сложному алгоритму можно считать неким uniqid1). — Получатель отвечает сообщением SYN + номер следующего ожидаемого байта (uniqid2) + ACK и uniqid1++. — Отправитель посылает сообщение uniqid1++ + ACK + uniqid2++. — Соединение установлено.
- Передача данных.
- Разрыв соединения.
- Соединение в TCP дуплексное:
- Данные могут передаваться в обе стороны.
- Одновременное (обе стороны разорвали соединение).
- Одностороннее (одна сторона прекращает передавать данные, но может принимать).
- Одностороннее закрытие (FIN).
- Отправитель посылает сообщение FIN .
- Получатель отвечает сообщение ACK .
- Получатель по-прежнему может передавать данные;
- Отправитель повторно посылает сообщение FIN .
- Получатель повторно сообщение ACK .
- Отправитель посылает сообщение RST .
После завершения передачи данных соединение TCP разрывается.
Формат заголовка
Порт отправителя [16 bit]
Порт получателя [16 bit]
Порядковый номер — номер первого байта в сегменте [32 bit]
Номер подтверждения — номер следующего ожидаемого байта [32 bit]
Длина заголовка [5 bit]
Зарезервированные биты [3 bit]
NS (ECN-nonce concealment protection) [1 bit] – Защита от случайного или злонамеренного изменения флагов ECN
CWR (Congestion Window Reduced) [1 bit] – Устанавливается отправителем для подтверждения получения сигнала о перегрузке
ECE (ECN-Echo) [1 bit] – Устанавливается получателем при получении сигнала о перегрузке от маршрутизатора
URG — указывает, что в сегменте содержатся срочные данные, которые нужно передать приложению (не используется) [1 bit]
АCK — флаг подтверждения (используется с полем номер подтверждения) [1 bit]
- PSH — указывает, что весь сегмент нужно передать приложению (не используется) [1 bit]
- RST — разрыв соединения [1 bit]
- SYN — установка соединения [1 bit]
- FIN — разрыв соединения [1 bit]
- Размер окна [16 bit]
- Контрольная сумма [16 bit]
- Указатель на срочные данные (не используется) [16 bit]
- Параметры (не обязательно) [32 bit]
- Максимальный размер сегмента (Maximum Segment Size, MSS)
- Масштаб окна — позволяет увеличить размер окна до 1 ГБ, что эффективно для быстрых каналов
- Выборочное подтверждение (Selective Acknowledgment, SACK) – подтверждение диапазонов принятых байт
- Метки времени
Управление потоком
В сети могут быть устройства разной производительности.
Управление потоком (flow control): предотвращение «затопления» медленного получателя быстрым отправителем.
Приложение может быть занято и не готово получать данные из сети, тогда сегменты помещаются в буфер. В поле «Размер окна» в заголовке TCP получаетль передает количество байт данных, которые равны размеру свободного места в буфере.
Управление перегрузкой в TCP
Коллапс перегрузки в Интернет (congestion collapse)
- Произошел в 1986 г. (теоретически предсказан в 1984)
- Каналы связи загружены полностью
- Скорость передачи данных между хостами падала на порядок
- Учет загрузки сети при определении размера окна
- Традиционный подход: фиксированное окно 8 сегментов
- Предложенный подход: размер окна динамически меняется в зависимости от нагрузки на сеть.
- Механизм реализации: окно перегрузки
Окно перегрузки, в отличие от окна управления потоком, рассчитывается отправителем.
Управление скоростью передачи в TCP.
- Маленький размер окна.
- Сегментов в сеть отправляется мало, не полностью используется пропускная способность сети.
- Низкая скорость передачи данных.
Большой размер окна.
- Сегментов в сеть отправляется слишком много, происходит перегрузка и маршрутизаторы отбрасывают пакеты.
- Низкая скорость передачи данных.
Необходим способ определения оптимального размера окна.
Additive increase/multiplicative decrease (Аддитивное увеличение, мультипликативное уменьшение)
- Метод, который используется в TCP для определения размера окна перегрузки
При каждом подтверждении прибавляем к размеру окна некоторое значение a если перегрузки не было. Если же перегрузка произошла то размера окна умножаем на b .
Размер окна 4 сегмента — произошла перегрузка
Посылаем 4 * 1/2 = 2 сегмента
Перегрузки не произошло
Посылаем 2 + 1 = 3 сегмента
….
- a – максимальный размер сегмента (MSS).
- b – 1/2.
Сигнал о перегрузке
- Потеря сегмента. Проблемы сигнала «потеря сегмента»
- TCP создает перегрузку
- Размер окна постоянно увеличивается
- Окно начинает уменьшаться только после того, как перегрузка произошла
- Место в буфере маршрутизатора заканчивается, он отбрасывает все новые сегменты
- Отправители получают сигнал о перегрузке и уменьшают размер окна
- Передача данных начинается всеми отправителями почти одновременно
- Надежность ниже, чем у задержки сегмента
- «Несправедливость» на загруженных каналах
- Размер окна уменьшается при задержке сегмента, а другие отправители уменьшают только при потерях сегмента
- Совместное использование сигналов задержка и потеря сегментов
- Пример: Compound TCP компании Microsoft
- Random Early Detection
- Explicit Congestion Notification
- Маршрутизатор устанавливает флаги перегрузки в заголовках IP. А получатель устанавливает в заголовок TCP и отдает ответ.
Проблема AIMD – медленный (линейный) рост размера окна перегрузки.
- Приемлемо на медленных каналах.
- Неприемлемо на быстрых надежных каналах.
Медленный старт — альтернативный метод управления размером окна перегрузки:
- Первоначально размер окна перегрузки устанавливается маленьким (1 или 4 сегмента).
- На каждое полученное подтверждение отправляется 2 сегмента.
- Экспоненциальный рост размера окна.
- После сигнала о перегрузке начинаем с начала.
Размер окна 4 сегмента — перегрузки не произошло (ack=1)
Посылаем 4 * 1 = 4 сегмента
Перегрузки не произошло (ack=2)
Посылаем 4 * ack=2 = 8 сегмента
….
В TCP используется комбинация AIMD и медленного старта.
- Сначала используется медленный старт.
- Как только размер окна достиг некоторого константного значения (порог медленного старта), включается механизм AIMD.
Порог медленного старта рассчитывается так:
- Используется медленный старт до наступления перегрузки
- Максимально значение размера окна делится пополам.
Интерфейс сокетов
Сокеты впервые появились в ОС Berkeley UNIX 4.2 BSD (1983 г.).
- Сокет в UNIX – файл специального вида.
- Все, что записывается в файл, передается по сети.
- Передача данных по сети скрыта от программиста.
Сокеты – де-факто стандарт интерфейсов для транспортной подсистемы.
Различные варианты сокетов реализованы в разных ОС и языках программирования.
Операции сокетов Беркли.
Операция Группа Назначение Socket Создание советов Создать новый сокет Bind Создание советов Связать сокет с IP-адресом и портом Listen Создание советов Объявить о желании принимать соединения Accept Установка соединения Принять запрос на установку соединения Connect Установка соединения Установить соединение Send Передача данных Отправить данные по сети Receive Передача данных Получить данные из сети Close Закрытие соединения Закрыть соединение Интерфейс сокетов использует клиент-серверную модель.
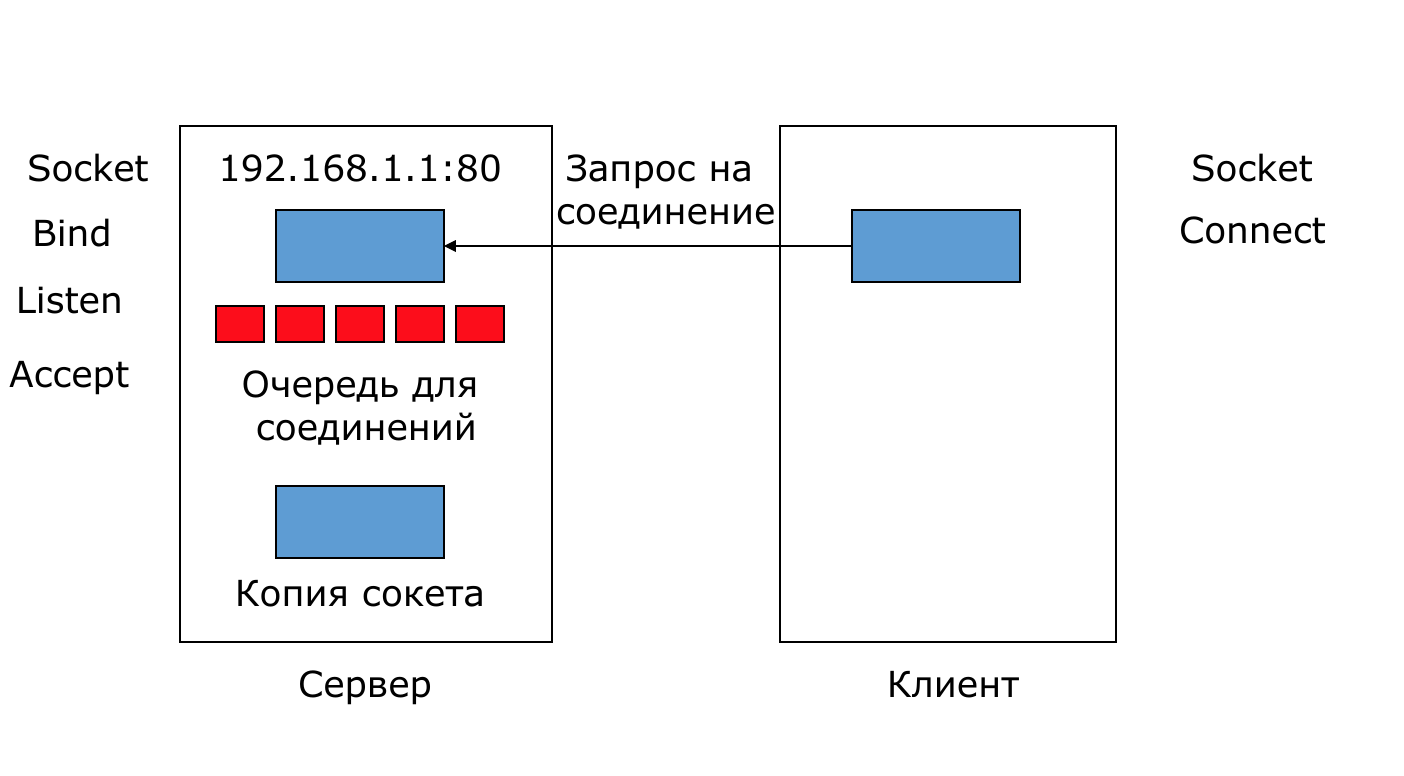
- Создается сокет командой socket (будет создан файл специального типа).
- Вызывается метод bind , который связывает сокет с адресом и портом.
- Вызывается метод listen , который говорит, что чокет готов принимать соединения по сети. Здесь можно указать размер очереди на соединение.
- Вызывается accept , сервер переходит в режим ожидания соединений.
- Клиент вызывает socket .
- Клиент вызывает connect с IР-адресом и портом для соединения.
- Отправляется запрос на соединение.
- Сервер создает копию сокета.
- Передача данных и соединение происходит с копией сокета.
- Клиент передает порцию данных с помощью метода send .
- Сервер принимает данные с помощью метода receive .
- Клиент вызывает close , происходит разрыв соединения.
NAT (Network Address Translation) – трансляция сетевых адресов.
Технология преобразования IP-адресов внутренней (частной) сети в IP-адреса внешней сети (Интернет).
Цель создания – преодоление нехватки адресов IPv4.
- Применяются в сети Интернет
- Должны быть уникальными
- Распределяются ICANN
- Адресов IPv4 не хватает для всех устройств в Интернет (количество адресов IPv4 примерно 4 млрд.)
- Диапазон частных сетей (RFC 1918): 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16.
- Не маршрутизируются в Интернет.
- Могут использоваться без обращения в ICANN
- Допускается использование одинаковых адресов в разных сетях (т.к. они не будут видны в Интернет)
NAT работает с помощью устройства NAT,
Преобразование выполняется с помощью таблицы NAT.
Использует комбинацию IP-адрес + порт
Внутренний IP Внутренний порт Внешний IP Внешний порт 192.168.1.2 50300 184.86.48.128 49127 192.168.1.3 52001 184.86.48.128 49128 192.168.1.2 49238 184.86.48.128 49129 Преимущества и недостатки NAT.
- Позволяет преодолеть нехватку адресов IPv4
- Легко развернуть и использовать
- Скрывает структуру сети от внешнего мира
- Нарушение фундаментального принципа построения IP-сетей: каждый компьютер может соединиться с любым другим
- Нет возможности подключиться к компьютерам во внутренней сети из внешнего мира
- Плохо работают протоколы не устанавливающие соединения
- Некоторые прикладные протоколы работают неправильно (FTP)
- Нет единого стандарта NAT, много разных вариантов
Решение проблем с NAT.
Фиксированное отображение IP-адресов:
- Внутренний IP <-> Внешний IP.
- Требуется несколько внешних IP-адресов.
Фиксированное отображение портов:
- Порт 80 -> Внутренний адрес Web-сервера и порт 80.
- Порт 25 -> Внутренний адрес почтового сервера и порт 25.
- Порт 21 -> Внутренний адрес FTP сервера и порт 21.
Технология NAT Traversal:
- Позволяет устанавливать соединение с компьютерами во внутренней сети.
- Используется VoIP приложениями (Skype).
- RFC 3489 и другие варианты.
Транспортный уровень
Задачи транспортного уровня
- Передача данных между процессами на хостах
- Адресация
- Предоставление нужного уровня надежности передачи данных, не зависимого от надежности сети
Функции уровня представления.
- Для защиты передаваемых по сети данных часто используется шифрование:
- Secure Sockets Layer
- Transport Layer Security
Протоколы, которые используют TSL/SSL:
- HTTPS, порт 443
- IMAPS, порт 993
- SMTPS, порт 465
- FTPS
Функции сеансового уровня.
Сеанс (сессия) – это набор связанных между собой сетевых взаимодействий, направленных на решение одной задачи.
- Загрузка теста страницы (.html)
- Загрузка стилевого файла (.css)
- Загрузка изображений
Подходы к загрузке Web-страницы:
- Для каждого элемента создается отдельное соединение (HTTP 1.0)
- Загрузка всех элементов через одно соединение TCP (HTTP keep-alive)
Система DNS позволяет преобразовывать имена компьютеров в IP-адреса.
- Понятные человеку имена.
- Возможность менять сетевую инфраструктуру.
Файл содержит имена компьютеров их адреса
- Linux/Unix: /etc/hosts
- Windows: C:\Windows\System32\drivers\etc\hosts
- Быстро увеличивается размер
- Сложно вносить изменения
- Возможны конфликты имен
Особенности DNS
- Нет единого сервера, на котором описываются имена хостов.
- Пространство имен разделено на отдельные части – домены.
- За каждый домен отвечает отдельная организация.
- Дублирование серверов DNS.
Распределением доменных имен занимаются регистраторы.
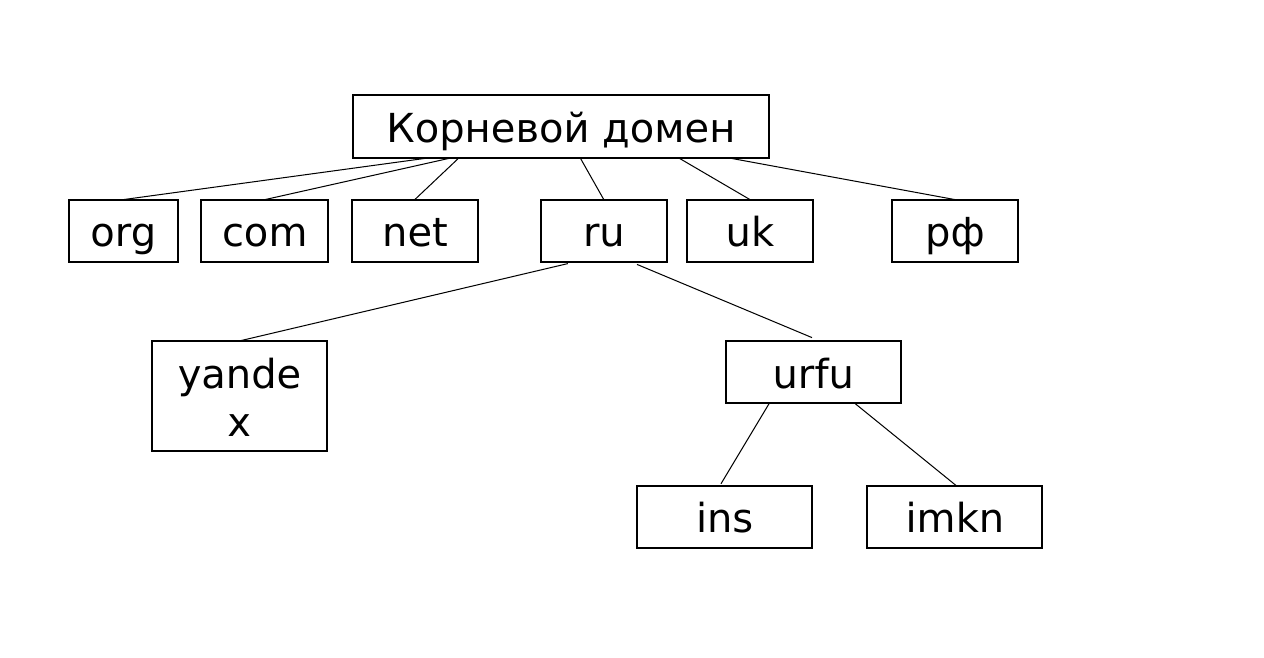
Регистратор корневого домена один.
- Internet Corporation for Assigned Names and Numbers (ICAN).
Регистраторы зон первого уровня:
- Необходима аккредитация в ICANN.
- Один или несколько регистраторов для каждой зоны.
- Регистрируют домены второго уровня.
Режимы работы DNS
- Если сервер отвечает за данную доменную зону – он возвращает ответ
- Если не отвечает, то возвращает адрес DNS-сервера, у которого есть более точная информация
- Сервер сам выполняет запросы к другим серверам DNS, чтобы найти нужный адрес
Сервер разрешения имен DNS
- Компьютер получает адрес локального сервера DNS по DHCP
- Google: 8.8.8.8 и 8.8.4.4
- Яндекс: 77.88.8.8 и 77.88.8.7 (с блокировкой порно и эротики)
Типы ответов DNS
- Авторитетный (authoritative, “заслуживающий доверия”)
- Ответ от сервера, обслуживающего доменную зону
- Получен из файлов на диске сервера
- Ответ от сервера, который не обслуживает доменную зону
- Получен из кэша, данные могли устареть
- Модель клиент-сервер.
- Запрос-ответ.
- DNS использует протокол UDP (Номер порта 53).
Используются утилиты host и dig .
Пакет DNS
- Идентификатор запроса [2 bytes]
- Флаги [2 bytes]
- QR – запрос (0) или ответ (1)
- OPCODE (4 бита) – тип запроса, 0 – стандартный запрос
- AA – авторитетный ответ (1) или нет (0)
- TC – пакет был обрезан (1) или не был (0)
- RD – запрос на рекурсивный режим
- RA – рекурсивный режим доступен
- Z – зарезервировано
- is auth – @todo
- not authed – @todo
- RCODE (4 бита) – статус, 0 – успешно, другие коды — ошибка
- Имя
- Тип записи
- Класс записи — сейчас доступно только 1 — IN Internet
- Имя
- Тип записи
- Класс записи
- Время жизни (TTL)
- Длина данных
- Данные
Что еще может делать DNS?
- Определять для доменного имени адреса IPv4 и IPv6
- Задавать несколько доменных имен для одного IP-адреса
- Находить адрес почтового сервера для домена
- Определять IP-адрес и порт некоторых сетевых сервисов
- Задавать адрес DNS-серверов для доменной зоны
- Определять по IP-адресу доменное имя
Тип записи DNS
Каждая DNS запись (Resource Record, RR) имеет:
- Тип записи – для чего предназначена запись
- Класс записи – в каких сетях используется (IN – Интернет)
Типы записей для IP-адресов
- A – IPv4 адрес компьютера
- AAAA – IPv6 адрес компьютера
e.ns.apple.com. 78809 IN AAAA 2001:500:90:1::129
a.ns.apple.com. 79447 IN A 17.253.200.1
DNS псевдонимы
Запись типа CNAME (Canonical Name Record/каноническая запись имени)
-
Определяет псевдоним для другого доменного имени
ysa-static.passport.yandex.ru. 152 IN CNAME ysa-static.passport.yandex.net.
Альтернативный способ — задать несколько A записей для одного IP-адреса.
Нельзя создавать CNAME от CNAME.
Адреса почтового сервера
Запись типа MX (Mail eXchange):
-
MX Приоритет адрес
Адреса сетевых сервисов
Для некоторых сервисов можно задавать не только IP-адреса, но и порты
- Jabber
- CIP
- Kerberos
Запись типа SRV (Service record):
- _сервис._протокол.имя. -> приоритет вес порт имя
- _xmpp-server._tcp.example.com. -> 0 5 5269 xmpp.example.com
- _xmpp-server._tcp.example.com. -> 20 0 5269 backup_xmpp.example.com
mail.ru. 141 IN SOA ns1.mail.ru. hostmaster.mail.ru. 3302735406 900 900 604800 60
Запись типа NS (Name Server)
- Указывает адреса DNS-серверов, отвечающих за зону.
Вышестоящий домен использует «приклеенные» A-записи, чтобы определить адреса серверов в NS-записях.
Определение имени по IP-адресу
- Прямая – определение IP-адреса по доменному имени
- Обратная (reverse) – определение доменного имени по IP-адресу
Специальное доменное имя для обратных зон
- in-addr.arpa.
- IP-адрес записывается в обратном порядке
- 77.88.55.66 -> 66.55.88.77.in-addr.arpa.
Запись типа PTR (Pointer)
66.55.88.77.in-addr.arpa. 7200 IN PTR yandex.ru.
Запись SOA
SOA (Start of Authority) — указывает, на каком сервере хранится эталонная информация о доменном имени. Критически важна для работы службы DNS.
mail.ru. 600 IN SOA ns1.mail.ru. hostmaster.mail.ru. 3302735406 900 900 604800 60
Запись TXT
TXT (Text string) — содержит любую текстовую запись. Широко применяется для проверок на право владения доменом при подключении дополнительных сервисов, а также для записи SPF и ключа DKIM.
mail.ru. 600 IN TXT “v=spf1 redirect=_spf.mail.ru”
Записей TXT может быть сколько угодно. Вам может потребоваться добавить записи TXT при подключении бесплатной Яндекс.Почты и при получении бесплатного SSL-сертификата, и они не будут друг другу мешать, т.к. необходимы для подтверждения владения доменом в разных сервисах, в первом случае — в Яндекс, во втором — в сертификационном центре Global Sign.
Запись SPF
SPF (Sender Policy Framework) — указывает сервера, которые могут отправлять почту от имени домена. Запись SPF вносят в TXT-запись домена.
Пример записи SPF:
site.ru TXT v=spf1 include:_spf.hosting.reg.ru ip4:37.140.192.92 a mx
В данном примере:
- v=spf1 — определяет версию используемой записи SPF;
- include:_spf.hosting.reg.ru — включает в запись SPF значение SPF записи другого домена. Т.е. для домена будут действовать в том числе все значения записи SPF для домена «_spf.hosting.reg.ru» ;
- ip4:37.140.192.92 — разрешает приём почты с IP-адреса 37.140.192.92;
- a — разрешает приём почты с сервера, IP-адрес которого стоит в ресурсной A записи домена. Проще говоря с сервера, где размещен сайт;
- mx — разрешает приём почты, если отправляющий сервер указан в одной из записей MX для домена;
Типы записей DNS:
- A – адрес IPv4
- AAAA – адрес IPv6
- CNAME – псевдоним для доменного имени
- MX – адрес почтового сервера
- SRV – адреса и порты сетевых сервисов
- NS – адреса DNS-серверов, ответственных за зону
- PTR – доменное имя для IP-адреса
- Другие редко используемые типы записей
Протокол HTTP
Hypertext Transfer Protocol (HTTP) – протокол передачи гипертекста, основа World Wide Web.
Тим Бернерс-Ли в ЦЕРН предложил концепцию Web в 1989 году
- Язык гипертекстовой разметки страниц HTML
- Протокол передачи гипертекстовых страниц
- Web-сервер
- Текстовый web-браузер
Сейчас Тим Бернерс-Ли директор консорциума W3C
Uniform Resource Locator (URL) – уникальное положение ресурса.
Формат URL: протокол://доменное имя/имя страницы
Не обязательно гипертекст
Версии протокола HTTP
HTTP 0.9 – экспериментальная версия ЦЕРН, 1991
HTTP 1 – первая официальная версия протокола, 1996
HTTP 1.1 – расширение первой версии HTTP, 1997
- Кэширование, keep-alive, аутентификация
- Используется сейчас
HTTP 2 – современная версия HTTP, 2015
- Вводится в эксплуатацию
Структура пакета HTTP
-
[METHOD] /[RESOURCE] HTTP/[VERSION]\r\n
Заголовки (не обязательно).
Host: www.yandex.ru (обязательно в HTTP 1.1).
Content-Type: text/html; charset=UTF-8.
Content-Length: 5161.
Тело сообщения (не обязательно).
- Страница HTML.
- Параметры, введенные пользователем.
Методы HTTP
- GET – запрос Web-страницы
- POST – передача данных на Web-сервер
- HEAD – запрос заголовка страницы
- PUT – помещение страницы на Web-сервер
- DELETE – удаление страницы с Web-сервера
- TRACE – трассировка страницы
- OPTIONS – запрос поддерживаемых методов HTTP для ресурса
- CONNECT – подключение к Web-серверу через прокси
Статусы HTTP
1XX – информация 2XX – успешное выполнение (200 ОК) 3ХХ – перенаправление (301 – постоянное перемещение, 307 – временное перенаправление) 4ХХ – Ошибка на стороне клиента (403 – доступ запрещен, 404 – страница не найдена) 5ХХ – Ошибка сервера (500 – внутренняя ошибка сервера)
Постоянное соединение в HTTP
Протокол HTTP 1
- Режим работы: запрос-ответ
- Простые текстовые документы
Работа HTTP в современных условиях:
- Загрузка большого количества ресурсов с Web-сервера
- Создание соединения
- Получение страницы
- Закрытие соединения
- Создание соединения
- Получение, например, CSS для страницы.
- Закрытие соединения
Постоянное соединение HTTP (HTTP keep-alive, HTTP persistent connection)
- Использование одного TCP-соединения для загрузки нескольких ресурсов
Преимущества постоянного соединения.
- Сокращение накладных расходов на установку TCP-соединения.
- Нет необходимости каждый раз начинать передачу данных с маленьким размером окна TCP (медленный старт).
В стандарте HTTP 1 возможности использовать постоянное соединение нет.
После публикации стандарта HTTP 1 был предложен заголовок.
- Connection: keep-alive.
Соединение остается открытым.
- Используется заголовок Connection: keep-alive.
- Клиент и сервер поддерживают постоянное соединение.
- Имеется достаточно ресурсов для сохранения соединения открытым.
В стандарте HTTP 1.1 по умолчанию все соединения постоянные.
Использование заголовка «Connection: keep-alive» не обязательно.
- Многие браузеры и Web-серверы все равно используют этот заголовок.
Можно явно попросить закрыть соединение.
- Connection: close.
Недостатки постоянного соединения
- Для поддержания соединения Web-серверу нужны ресурсы
- Если клиент открыл соединение и не использует его, то эти ресурсы недоступны другим клиентам
- Плохо для высоконагруженных серверов
- Таймаут 5-15 секунд
Кэширование в HTTP
Современные Web-браузеры поддерживают кэширование редко меняющихся ресурсов:
- Web-страницы
- Изображения (логотипы компаний, кнопки навигации и т.п.)
- Таблицы стилей
- Библиотеки Java Script
Кэширование сокращает время загрузки страницы.
Требуется место на локальном диске компьютера для кэша.
Протокол HTTP поддерживает работу кэша.
Expires: Sun, 12 Jun 2016 10:35:18 GMT
- Указывает, до какого времени можно хранить ресурс в кэш
- Web-сервера не всегда устанавливают этот заголовок
Last-Modified: Wed, 25 May 2016 06:13:24 GMT
- Если страница долго не менялась, то скорее всего можно загрузить ее из кэша.
- Возможны ошибки.
Запрос GET с условием (Conditional GET) – запрос Web-серверу передать ресурс, если он изменился с указанного времени.
Запрос ресурса с помощью GET.
- Ответ содержит заголовок Last-Modified.
- Ресурс записывается в кэш.
Запрос GET с условием.
- Ответ содержит заголовок If-Modified-Since.
- If-Modified-Since: Wed, 25 May 2016 06:13:24 GMT.
Ресурс не изменился.
- Короткое сообщение.
- Статус ответа: 304 Not Modified.
- Дополнительные заголовки: Expires, Last-Modified, Cache-Control.
- Полная передача обновленной версии ресурса.
- Статус ответа: 200 ОК.
ETag (entity tag).
- Код, который генерируется на основе содержимого ресурса
- Заголовок ETag добавляется к HTTP ответу
- ETag: “57454284-3d8f”
- При изменении содержимого ресурса меняется его ETag
- Появился в стандарте HTTP 1.1
Запрос Get с условием
- Заголовок If-None-Match
- If-None-Match: 57454284-3d8f
Заголовок для управления кэшированием
- Cache-Control: private, max-age=10
- Появился в версии HTTP 1.1
- no-store
- no-cache
- public
- private
- max-age=86400
Протокол SMTP
SMTP (Simple Mail Transfer Protocol) – простой протокол передачи почты.
- Протокол SMTP был создан в 1982 году.
- Расширение SMTP (ESMTP, Extended SMTP) – 2008 год.
Теоретически SMTP может использовать любой транспортный протокол:
- TCP
- UDP
- другие возможные протоколы
- Порт 25 – передача почты между почтовыми серверами
- Порт 587 – прием почты от клиентов
На практике используется
- Протокол TCP
- Порт 25
Формат электронного письма
- Конверт — содержит команды SMTP
- Заголовки
- Пустая строка
- Строка с символом .
Команды SMTP
Команда Назначение Пример HELO Установка соединения HELO example.com MAIL Адрес отправителя MAIL FROM: <sender@example.com> RCPT Адрес получателя RCPT TO: <recipient@mail.ru> DATA Передача письма DATA Закончить ввод данных можно строкой с одной точкой QUIT Выход QUIT Ответы SMTP
Код Назначение Пример 220 Подключение к серверу успешно 220 smtp.example.com ESMTP Postfix 250 Успешное выполнение предыдущей команды 250 Hello example.com
250 Ok354 Начало передачи письма 354 End data with . 502 Команда не реализована 502 5.5.2 Error: command not recognized 503 Неправильная последовательность команд 503 5.5.1 Error: need MAIL command 221 Закрытие соединения 221 2.0.0 So long, and thanks for all the fish Заголовки письма
Заголовок Назначение From: Отправитель (имя и адрес) To: Получатель CC: Получатель копии письма BCC: Получатель копии, адрес которого не должен быть показан Reply-To: Адрес для ответа Subject: Тема письма Date: Дата отправки письма Пример сеанса SMTP
220 smtp.example.ru ESMTP Postfix
HELO yandex.ru
250 smtp.example.ru
MAIL FROM: <zinvapel@yandex.ru>
250 2.1.0 Ok
RCPT TO: <reciever@example.ru>
250 2.1.5 Ok
DATA
354 End data with <CR><LF>.<CR><LF>
From: Zin Vapel
zinvapel@yandex.ru
Subject: An Example of SMTP
Hello, email world!
Hello, SMTP!
.
250 2.0.0 Ok: queued as 7FD9DC2E0060
QUIT
221 2.0.0 Bye
Расширение SMTP
ESMTP появился в 2008 году
- EHLO – Extended HELO, дополнительно возвращает доступные команды.
- STARTTLS – использование шифрования
- SIZE – объявление максимально возможного размера письма
- DSN – подтверждение о доставки письма
- SMTP мог использовать только 7-битные наборы символов
- ESMTP допускает использование 8-битных наборов символов (можно передавать русские буквы)
Безопасность и спам
SMTP не содержит механизмов защиты данных
- Содержимое полей MAIL FROM и FROM никак не контролируется
- Данные передаются по сети в открытом виде (кроме использования STARTTLS)
- Рассылка нежелательных сообщений, как правило рекламных
Защита от спама:
- Проверка домена отправителя через DNS
- Почтовые серверы принимают письма только для локальных получателей
- Проверка адреса отправителя с помощью цифровой подписи
POP (Post Office Protocol) – протокол почтового отделения.
- POP1 – 1984 г.
- POP2 – 1985 г.
- POP3 – 1988 г.
- Обновленная версия POP3 c дополнительными механизмами аутентификации и расширениями – 1996 г.
- Подход «загрузить и удалить».
- Почтовый ящик считается временным хранилищем сообщений.
- Все сообщения должны быть переписаны на почтовый клиент.
- После загрузки на клиент сообщение удаляется с сервера.
- Простой протокол.
- Письма доступны при отсутствии подключения к сети.
- Только один клиент
- Единое хранилище писем (нет папок, фильтров, флагов, и т.п.)
Протокол транспортного уровня — TCP, порт — 110. POP3 работает в текстовом режиме. Взаимодействие запрос-ответ.
Состояния сеанса POP3
Авторизация — клиент представляется и подтверждает, что он тот, за кого себя выдает.
Транзакция — клиент загружает почту и помечает загруженные сообщения на удаление.
Обновление — сервер удаляет помеченные сообщения и закрывает соединение.
Команды POP3.
Команда Назначение Пример USER Указать имя пользователя USER zinvapel PASS Указать пароль PASS qwerty123 STAT Количество писем на сервере STAT LIST [msg_num]? Передача информации о сообщениях LIST 2 RETR [msg_num] Передать сообщение на клиент RETR 1 TOP [msg_num] [lines_count]? Передать на клиент заголовок сообщения TOP 2 10 DELE [msg_num] Пометить сообщение на удаление DELE 1 QUIT акрытие транзакции, удаление сообщений QUIT - +OK – успешное выполнение команды
- -ERR – ошибка
IMAP (Internet Message Access Protocol) – протокол доступа к электронной почте.
- IMAP1 (Interim Mail Access Protocol) – 1986 г.
- IMAP2 (Interactive Mail Access Protocol ) – 1988 г.
- IMAP3 – 1991 г.
- IMAP4 – 1994 г., последние изменения в 2003 г.
- Письма хранятся на почтовом сервере
- Клиенты подключаются к серверу и загружают письма только после запроса пользователя
- Сервер может выполнять сложные операции с письмами
- Одновременно могут работать несколько клиентов
- Все клиенты видят одно и то же состояние почтового ящика
- Протокол более сложен, по сравнению с POP3
- Место на сервере для почтового ящика, как правило, ограничено
Протокол транспортного уровня — TCP, порт — 143.
Папки
IMAP позволяет использовать несколько почтовых ящиков (mailbox) или папок.
- Папки хранятся на сервере.
- Папки могут образовывать иерархию.
- Сообщения можно перемещать между папками, по умолчанию — INBOX.
Флаги
Флаг — метка (token) письма. У письма на сервере может быть один или несколько флагов.
Системные флаги (начинаются с \)
- \Seen — прочитано
- \Answered — написан ответ
- \Flagged — срочное
- \Deleted — помечено для удаления
- \Draft — черновик
- \Recent — новое сообщение, оно поступило в почтовый ящик после окончания прошлого сеанса.
Если в команде указаны флаги, то они устанавливаются для добавляемого сообщения. В любом случае для сообщения устанавливается флаг \Recent.
Как узнать порядковый номер хоста
25 августа 2023
IP-адрес — это уникальный номер устройства, подключенного к интернету или локальной сети, чаще всего компьютера, сервера или мобильного гаджета. Номер — что-то вроде идентификатора: он показывает, в какой части сети находится устройство. Благодаря ему компьютеры в сети могут найти друг друга.
«IT-специалист с нуля» наш лучший курс для старта в IT
Аббревиатура IP означает Internet Protocol: так называется основной протокол интернета, по которому «общаются» и передают информацию разные устройства в сети. Для работы IP нужна адресация — присвоение разным устройствам уникальных адресов. Поэтому IP-адрес нужен для реализации этого протокола. Иначе интернет не работал бы как надо.
Стандартный на этот момент IP-адрес — его еще называют IPv4 — выглядит как 4 числа от 0 до 255, разделенные между собой точками. Например, 192.168.1.12. Ниже мы подробнее расскажем, почему он устроен именно так, что означают числа и как классифицируются адреса.
Название читается как «айпи-адрес». Еще можно встретить сленговое слово «айпишник» или просто «ай-пи».
Попробуйте 9 профессий за 2 месяца и выберите подходящую вам
Для чего нужен IP-адрес компьютера
IP нужен для маршрутизации и установки соединения между разными компьютерами в сети. Представьте себе интернет как огромное пространство, где есть множество разных устройств. Чтобы сеть работала как мы привыкли, эти устройства должны соединяться друг с другом и передавать данные, порой через множество промежуточных узлов. Так работает Internet Protocol.
Но компьютеры не смогут отправлять друг другу сообщения, если у них не будет ориентиров. Это все равно что пытаться позвонить незнакомому человеку, номер которого неизвестен. IP-адрес служит таким ориентиром. Устройство в сети четко знает, что, чтобы связаться с тем или иным узлом, нужно обратиться к его IP.
При чем тут доменные имена и DNS
На самом деле все чуть сложнее: мы ведь не вводим IP-адреса в браузер, чтобы зайти на любимый сайт. Это потому, что с IP связано доменное имя: уникальный текстовый идентификатор, адрес сайта, такой как google.com или skillfactory.ru. Соотнесением между IP и доменом занимается система, которая называется DNS, Domain Name System.
Когда человек вводит в браузер текстовый адрес или переходит по ссылке, внутри сети происходит огромная работа. Специальное устройство на стороне провайдера, DNS-резолвер, обращается ко множеству других серверов в сети, чтобы соотнести доменное имя с IP-адресом и узнать порты для соединения с нужным узлом.
Порты — еще одно понятие из устройства сети. Это специальные численные адреса — «точки входа» для другого устройства, которое захочет соединиться с целевым. Если IP — это адрес дома, то порт — нужный подъезд этого дома.
Вся эта сложная система работает благодаря IP-адресам — они стоят во главе угла.
Из чего состоит IP-адрес
Стандартный IP-адрес называется IPv4. Это четыре числа, разделенные между собой точкой, причем каждое число в двоичном формате состоит из 8 цифр. В переводе в десятичные числа это значит, что все они находятся в диапазоне от 0 до 255. Одна цифра — один бит, и выходит, что в каждом IP-адресе четыре восьмибитных числа.
Эти числа не случайны, по ним можно ориентироваться, и они несут в себе информацию. Условно можно разделить составляющие IP на номер сети и номер хоста.
Номер сети. Это первые три числа в IPv4. Они показывают, в какой сети находится номер, и определяют его положение. Если у двух IP-адресов одинаковый номер сети, значит, устройства с этими адресами могут общаться напрямую. Если нет — им понадобится устройство-«посредник», роутер или маршрутизатор, расположенный где-то в структуре сети. Маршрутизатор соединяет между собой разные сети и служит как бы «верхним», объединяющим звеном. Еще он помогает распределять потоки сообщений в разные сети согласно своим инструкциям. Маршрутизатор тоже имеет IP, зачастую даже несколько.
Номер хоста. Последнее число в адресе — номер хоста, то есть конкретного устройства в сети.
Сразу можно заметить: получается, что в одной сети может быть только 256 устройств? Да, поэтому крупные сети состоят из подсетей. А бывает и так, что номер сети сокращается до первых двух или даже одного числа, остальное является номером хоста.
Классы IP-адресов
По IP-адресу можно понять, к какой сети он принадлежит — большой или маленькой. Это называют классами IP-адресов. Вот какими они бывают.
- A. Большая сеть, глобальная. Первое число — номер сети, остальные три — номер хоста. Первый бит в первом числе такой сети — 0. Это значит, что первое число может принимать значения от 0 до 127.
- B. Средняя сеть — на нее указывают два первых числа, оставшаяся часть является номером хоста. В средней сети первые два бита первого числа — 10. IP-адреса в такой сети — от 128.0.0.0 до 191.255.0.0.
- C. Маленькая сеть, на которую указывают три первых числа. В каждой такой сети может быть до 256 устройств. IP-адреса таких сетей начинаются с двоичных цифр 110. Например, это может быть сеть офиса или дома.
Эту систему можно представить как книгу с параграфами. Название большого раздела — крупная сеть, первое число. Главы в разделе — как средние сети. Параграфы внутри главы — как маленькие. Получается иерархия, от больших сетей к малым.
Еще есть сети D и E: они технические, служебные, туда входят особые IP, о которых мы поговорим ниже.
Курс для новичков «IT-специалист
с нуля» – разберемся, какая профессия вам подходит, и поможем вам ее освоитьЧто такое маска подсети
Способ выше не самый удобный: по одному взгляду на IP-адрес не всегда ясно, к какой сети он относится. А жесткие рамки не позволяют экономно расходовать ограниченное количество адресов. Поэтому сейчас этот метод практически не используется. Вместо него существуют маски подсети. Это числа, которые помогают понять, какая часть IP-адреса относится к хосту, а какая — к сети.
Маску подсети отправляют вместе с IP-адресом, когда устройства обмениваются данными. Она похожа на IP: это тоже четыре числа, разделенные точкой. В двоичном представлении каждое из четырех чисел — или 4 единицы, или 4 нуля. Это значит, что в маске подсети числа — или 0, или 255.
Маска подсети «накладывается» на IP-адрес и выделяет из него номер сети. Там, где в маске единицы, находится номер сети. Там, где нули, — номер хоста.
Понять это можно с помощью операции логического «И»: если провести вычисление «IP-адрес И маска подсети», получится номер сети. Соответственно, чтобы получить номер хоста, нужно сначала инвертировать маску с помощью логического «НЕ», а потом точно так же логически сложить с IP-адресом.
Особые IP-адреса
Есть особенные, зарезервированные IP-адреса, которые используются для конкретных технических целей. Их не используют для адресации в интернете: если устройство получает такой адрес, оно не ищет его в сети. Им присвоены определенные значения внутри локальных и глобальных сетей.
Например, 127.0.0.0 — это localhost, или локалхост, идентификатор, который указывает на себя самого. Если компьютеру вдруг надо обратиться по IP к себе, то он использует этот адрес.
Еще есть 192.168.0.1 — это собственный локальный адрес разных интернет-устройств. Вы, возможно, вводили его в браузере, чтобы получить доступ к панели управления своего вайфай-роутера. Иногда последние две цифры отличаются, но первые две остаются неизменными. А есть 172.16.0.0 — тоже локальный адрес интернет-устройств, чаще всего он применяется для маршрутизаторов и ADSL-модемов.
А вот 10.0.0.0 — это другие устройства в локальной сети: компьютеры, смарт-телевизоры, телефоны, колонки, принтеры в офисе и многое другое. Последняя цифра может отличаться в зависимости от номера самого устройства.
255.255.255.255 — «широковещательный» адрес, по которому поток данных отправляют всем участникам сети. А 0.0.0.0 — адрес «по умолчанию», который по сути означает «извините, адресата нет». Еще его используют как указание серверу принимать данные от любых IP.
Что такое IPv6
Выше мы говорили, как устроен адрес IPv4, но это не единственный возможный формат. И вот почему.
Если перебрать все возможные IPv4, получится набор адресов от 0.0.0.0 до 255.255.255.255. Всего возможных комбинаций около четырех миллиардов. Раньше казалось, что этого хватит за глаза, но интернет развивался, и IP-адреса начали заканчиваться. Поэтому появился обновленный протокол, в котором есть IPv6 — новая версия IP-адресов.
Отличия. IPv4 занимает 32 бита — 4 раза по 8 бит. Это размер, нужный для хранения четырех восьмизначных двоичных чисел. А IPv6 длиннее: адрес состоит из 128 битов, что намного больше.
Число возможных комбинаций в таком случае огромно: 2 в степени 128. Это больше, чем вес Земли, выраженный в граммах. На одного человека, живущего на планете, приходится 300 миллионов возможных комбинаций IPv6. Такой большой запас нужен, чтобы точно не допустить нехватки адресов в обозримом будущем.
Написание. IPv6 выглядит не так, как IPv4. Это набор из восьми четырехзначных чисел в шестнадцатеричной системе счисления. Числа разделены между собой двоеточиями. В них могут встречаться буквы: шестнадцатеричная система содержит больше цифр, чем у нас существует, поэтому некоторые из них обозначают буквами от A до F.
Распространение. Сейчас IPv6 существует параллельно с IPv4. Предположительно, со временем эти адреса будут распространяться все сильнее. В 2020 году их было около 30% в мире, а вот в России таких адресов пока немного, меньше 5%, но они есть.
Перейти с IPv4 на IPv6 можно, а вот обратно — практически невозможно. А если к сети подключают совсем новое устройство, есть вероятность, что ему автоматически выдадут IPv6 — но тут все сложнее, потому что не все провайдеры работают с такими адресами. А присвоением IP-адреса занимается как раз провайдер.
Частные и общедоступные IP
Из текста выше можно было заметить: есть адреса, которые существуют только в локальных, «внутренних» сетях. А есть те, которые показывают расположение устройства в интернете. Это разные группы IP-адресов. Они называются частными и общедоступными.
- Частные IP-адреса существуют внутри вашей маленькой сети. Например, когда вы вводите в адресную строку айпи роутера — это частный адрес. А если у вас дома есть IoT-устройства, то они объединяются в локальную сеть и общаются друг с другом с помощью уникальных частных IP. Кстати, зарезервированные адреса тоже частные — по определению, ведь в интернете им ничего не соответствует.
- Общедоступные IP-адреса — это сетевые адреса устройства в интернете. Они «выглядывают» наружу маленькой сети, и их может увидеть любое другое подключенное к сети устройство. Они используются для выхода в глобальную сеть и для связи с другими устройствами.
Частные IP-адреса назначаются без какого-то регулирования, если речь идет не о зарезервированных. Общедоступный IP-адрес назначает провайдер.
Статический и динамический IP
Общедоступный IP-адрес может быть статическим или динамическим. В первом случае он неизменен, во втором — меняется раз в определенное количество времени. Так происходит из-за особенностей устройства сети на стороне провайдера. Ему невыгодно выделять целый отдельный IP для одного пользователя и постоянно сохранять его, поэтому он назначает имеющиеся у него IP-адреса автоматически, а порой меняет.
По умолчанию у конечных пользователей динамический IP. Сейчас расскажем подробнее.
Динамический. Представим: у провайдера есть большая «пачка» IP-адресов, которые он может раздать своим клиентам. Он получает эти адреса от более крупных регулирующих организаций, но сейчас речь не об этом.
Клиенты меняются, переезжают, разрывают договоры и заключают новые, переходят на другие тарифные планы и делают много чего еще. Более того: они заходят и выходят из интернета. Если бы у каждого из них был отдельный закрепленный за ним IP, это создало бы провайдеру много дополнительной работы. А IP-адреса в его распоряжении бы быстро закончились.
Поэтому динамический IP назначается пользователю, когда он заходит в интернет, а когда тот выходит — например, устройство выключается, — адрес уходит к провайдеру. А провайдер может его переиспользовать: отдать кому-то еще, пока этот клиент не в сети или ему назначен другой сетевой адрес. Так удобнее.
Есть еще один важный аргумент — безопасность. По динамическому IP-адресу невозможно определить точное местоположение. Максимум, что может сделать возможный злоумышленник, — узнать вашего провайдера. Также, так как адрес все время меняется, его не получится отслеживать и связываться по нему с вашим устройством.
Статический. Есть и статические IP — такие, которые «намертво» закрепляются за одним пользователем и не меняются. По умолчанию провайдеры не выделяют пользователям статический IP. Это отдельная услуга за дополнительную плату, потому что статика для провайдера — лишняя работа. А клиентам статический IP обычно не нужен. Поэтому некоторые вовсе не предоставляют такую услугу.
Обычно статический IP подключают пользователи, у которых есть специфические потребности. Главный плюс статики — она позволяет другим устройствам связываться с компьютером, всегда по одному и тому же адресу. И пользуются ею люди, которым это нужно. Например, те, кто держит на своих компьютерах рабочие или игровые сервера. Ведь если адрес сервера внезапно изменится, никто не сможет на него зайти.
IP-адреса веб-сайтов
У сайтов IP-адреса всегда статические, потому что иначе их нельзя было бы найти в интернете. Хотя вообще-то с ними все довольно сложно: обычно сайт размещен не на каком-то личном сервере, а на хостинге. И IP-адрес ему выделяет хостер, который тоже переиспользует адреса — «разбивает» один большой сервер со своим адресом на несколько маленьких. Поэтому бывает так, что у нескольких сайтов на одном хостинге один и тот же IP-адрес.
Возникает вопрос: как тогда другие устройства понимают, какой сайт открыть по этому IP? Ответ — благодаря внутренним программам хостингов. Когда устройство «приходит» по нужному IP-адресу, его запрос попадает на большой сервер. Там несколько сайтов и специальное ПО. Оно смотрит на пришедший запрос и по информации из сообщения определяет, с каким сайтом связать устройство.
Как узнать свой IP-адрес
Узнать свой IP-адрес можно с помощью множества сервисов. Они так и называются: «Мой IP», «Узнать IP» и так далее. Это сервисы хостингов, регистраторов, порталов для предоставления разных услуг. Вариантов много. Проще всего банально спросить у поисковика: он выдаст с десяток сервисов, которые помогают определить IP-адрес компьютера. Иногда они же показывают страну, город и другие детали вашего подключения.
Если ваш IP-адрес динамический, то будьте готовы к тому, что в разные «заходы» в сеть он будет различаться. Это полезно и вам — для безопасности.
Также узнать свой IP можно на компьютере с помощью терминала/командной строки:
- Windows: Откройте командную строку, нажав Win + R, введите «cmd» и нажмите Enter. Затем введите команду «ipconfig» и найдите строку «IPv4 Address» в разделе, который соответствует вашему активному сетевому подключению.
- MacOS / Linux: Откройте терминал и введите команду «ifconfig» или «ip addr». В выводе найдите раздел для активного сетевого подключения, чтобы найти свой IP-адрес.
IP-адрес и безопасность в интернете
Есть фраза-мем «вычислить по IP». Она пришла из времен, когда сетевая инфраструктура еще не была так развита. На самом деле сейчас по IP-адресу можно узнать только ограниченное количество данных: страну, область, город и имя провайдера. Определить точный физический адрес и тем более конкретного человека так не получится. Разве что если взломать провайдера — но это очень сложная задача.
Но это не значит, что IP-адрес полностью защищен от действий киберпреступников. Вовсе нет. Например, некоторое вредоносное ПО может скачивать от имени вашего IP нелегальный контент и тем самым вас могут подставить. А если злоумышленник узнает ваши страну и город по IP с помощью специальных сервисов и увидит ваши страницы в соцсетях, то, возможно, сможет отследить ваше местоположение чисто социальными методами.
Также существуют DDoS-атаки на конкретные IP-адреса и взломы систем через IP-адрес и порт, но это в основном касается серверов и устройств со статическим IP.
Поэтому безопасность в интернете важна, несмотря на то что адреса сейчас в основном динамические.
Можно ли скрыть IP-адрес
Да, такая возможность есть, и ее часто используют на сайтах, на которые, например, блокируют вход по IP. Вариантов два: VPN и прокси-сервер.
Работает это так: ваше устройство как бы «маскируется» специальным сервером, который расположен в другом месте и имеет соответствующий IP. Но в случае VPN подключение еще и дополнительно шифруется, чтобы данные нельзя было перехватить. К тому же прокси работает как приложение и защищает только трафик из браузера, где он включен. А VPN действует на уровне всей операционной системы устройства и позволяет шифровать весь трафик, поэтому это чаще не браузерная надстройка, а отдельная программа, которая устанавливается на компьютер или телефон.
Пользоваться VPN и прокси на постоянной основе неудобно: они замедляют скорость соединения, ведь данным еще надо пройти через дополнительные сервера. К тому же во многих таких сервисах ограничен трафик. А если вы зайдете через них, скажем, в онлайн-банк, тот увидит подозрительное соединение и может начать «ругаться»: предупреждать, что вас, возможно, взломали.
Поэтому такими инструментами для безопасности стоит пользоваться ситуативно — тогда, когда вы знаете, что точно не хотите разглашать свой IP.
Узнайте больше про то, как устроен интернет, на наших курсах. Мы расскажем все, что нужно знать для старта в IT.
Наш лучший курс для старта в IT. За 2 месяца вы пробуете себя в девяти разных профессиях: мобильной и веб-разработке, тестировании, аналитике и даже Data Science — выберите подходящую и сразу освойте ее.
Что такое идентификатор хоста
Протокол идентификации хоста (HIP) — это технология идентификации хоста, предназначенная для использования в сетях межсетевого протокола (IP), таких как «глобальная сеть Интернет». В Интернете существует два основных пространства имен: IP-адреса и система доменных имен.
- Протокол идентификации хоста (HIP) используется для идентификации хостов в IP-сетях.
- IP-адреса выражаются в четырех номерах, разделенных точками, например, 192.168.123.132.
- Чтобы узнать имя хоста и MAC-адрес устройства, нужно открыть командную строку и выполнить ipconfig / all.
- Хост в интернет-маркетинге — это IP-адрес, присваиваемый пользователю для идентификации в сети.
- Префикс маршрутизации выражается в нотации CIDR, например, 192.168.1.0/24.
- Хост — это любое устройство, которое имеет подключение к сети.
- Чтобы внести изменения в файл hosts, нужно открыть его с помощью Блокнота или редактора от имени администратора.
- Ошибка хоста появляется, когда устройство имеет проблемы с интернетом.
- Чтобы узнать свой порт на ПК с Windows, нужно открыть командную строку и выполнить команду ipconfig, после чего ввести netstat –a.
Как выглядит адрес хоста
IP-адреса: сети и хосты
IP-адреса обычно выражаются в десятичном представлении с точками, в виде четырех номеров, разделенных точками, например, 192.168.123.132.
Как определить адрес хоста
Как узнать имя хоста и MAC-адрес вашего устройства:
- Откройте командную строку. Щелкните меню «Пуск» Windows и выполните поиск «cmd» или «Командная строка» на панели задач.
- Введите ipconfig / all и нажмите Enter. Это отобразит вашу сетевую конфигурацию.
- Найдите имя хоста и MAC-адрес вашего устройства.
Что такое IP-адрес хоста
В контексте интернет-маркетинга и веб-аналитики, хост — это IP-адрес, который присваивается пользователю для его идентификации в сети. Платформы статистики определяют посещаемость ресурса подсчетом количества уникальных обращений с сервера провайдера.
Что значит 192.168 1.0 24
Префикс маршрутизации выражается в нотации CIDR. Он записывается как адрес сети, затем слеш (/) и длина префикса в битах. Например, для сети 192.168.1.0/24 — первые 24 бита зарезервированы под адрес сети, а оставшиеся 8 под хосты.
Что такое хост пример
Хост — это любое устройство, которое имеет подключение к локальной сети или к всемирной сети Интернет и при этом является составной частью этой сети. Устройство может быть как физическим (например, компьютер, ноутбук, мобильный телефон, планшет, маршрутизатор), так и виртуальным.
Как настроить хосты
Как внести изменения в файл hosts:
- Запустите Блокнот или любой другой редактор от имени администратора.
- В меню «Файл» нажмите Открыть и перейдите в каталог, в котором расположен файл hosts.
- Выберите файл hosts и откройте его.
- Добавьте в конце файла необходимую запись в формате:
- Сохраните изменения в файле.
Что значит ошибка хоста
Ошибка хоста появляется тогда, когда у хоста зала проблемы с интернетом. Если вы считаете, что такое случается у вас часто — обратитесь в техподдержку.
Как узнать свой хост и порт
Как узнать свой порт на ПК с Windows:
- Откройте командную строку
- Введите ipconfig.
- Далее введите netstat -a, после чего откроется список ваших номеров портов
Как узнать имя хоста DNS сервера
Узнайте, какие DNS-серверы прописаны для домена, при помощи сервиса Whois:
- Перейдите на страницу сервиса Whois.
- Введите имя вашего домена и нажмите Проверить:
- Информация о том, где находится DNS-сервер, отображается в строках «Сервер DNS», «Name Server» или «nserver».
Что такое хост простыми словами
Host — «владелец, принимающий гостей») — любое устройство, предоставляющее сервисы формата «клиент-сервер» в режиме сервера по каким-либо интерфейсам и уникально определённое на этих интерфейсах. В более широком смысле под хостом могут понимать любой компьютер, подключённый к локальной или глобальной сети.
Как получить IP-адрес по имени хоста
Процесс определения имени хоста по его IP-адресу называется обратным преобразованием имен и выполняется функцией gethostbyaddr. Эти процедуры входят в состав библиотеки, содержащей все необходимые функции преобразования. Для определения IP-адресов хостов в сети используются следующие источники: Сервер BIND/DNS (named)
Как узнать какой у меня IP-адрес
Поиск IP-адреса в Windows:
- Выберите Начните> Параметры > Сеть & Интернет > Wi-Fi, а затем выберите сеть Wi-Fi, к Wi-Fi подключены.
- В разделе Свойства найдите IP-адрес, указанный рядом с пунктом IPv4-адрес.
Что такое IP-адрес для чайников
IP означает «Интернет-протокол» — набор правил, регулирующих формат данных, отправляемых через интернет или локальную сеть. По сути, IP-адрес — это идентификатор, позволяющий передавать информацию между устройствами в сети: он содержит информацию о местоположении устройства и обеспечивает его доступность для связи.
Почему маска 24
Маска показывает, сколько битов включает в себя номер сети. Например, у большой сети номером будет только первое число (8 битов), а маска будет состоять из восьми единиц и 24 нулей: 255.0.0.0.
Что означают цифры после IP
Иногда встречается запись IP-адресов вида «192.168.5.0/24». Данный вид записи заменяет собой указание диапазона IP-адресов. Число после косой черты означает количество единичных разрядов в маске подсети.
Как проверить доступ к хосту
Для этого запустите терминал командной строки (Если ваш ПК на Windows, запустить ее можно так: Пуск — Выполнить — cmd — ОК) и в открывшемся окне наберите: ping ваш. домен или ping ваш_IP-адрес.
Как проверить подключение к хосту
Перейдите на веб-сайт: yougetsignal.com. Введите IP-адрес и имя хоста в поле Удаленный адрес и номер порта в поле Номер порта. Нажмите Проверить, чтобы протестировать состояние порта. Если порт открыт, отобразится сообщение: Порт XXX открыт на XXX.
Как узнать свой шлюз
Как найти адрес основного шлюза (вашего роутера):
- Нажмите кнопку в нижнем левом углу экрана. В поисковой строке введите запрос «cmd» (без кавычек) и выберите приложение Командная строка.
- Открыв командную строку, введите ipconfig и нажмите клавишу Ввод.
- Адрес вашего основного шлюза будет показан в строке Основной шлюз.
Как узнать IP-адрес по имени хоста
В открытой командной строке тип пинг, за которым следует имя хоста (например, пинг dotcom-monitor.com). и нажмите Enter. В ответе командная строка покажет IP-адрес запрашиваемого веб-ресурса. Альтернативным способом вызова Command Prompt является клавишный ярлык Win и R.
Что такое хост для чайников
Host (в переводе с английского — «хозяин») представляет собой сервер, основная задача которого — распределение персональных данных и информации с общим доступом в виде почты, веб-сайта, блога и т. п. Он отвечает за размещение интернет-ресурсов на хостинге с оплатой и безвозмездно.
Как узнать IP локального хоста
Поиск IP-адреса в Windows:
- Выберите Начните> Параметры > Сеть & Интернет > Wi-Fi, а затем выберите сеть Wi-Fi, к Wi-Fi подключены.
- В разделе Свойства найдите IP-адрес, указанный рядом с пунктом IPv4-адрес.
Идентификатор хоста — это технология идентификации хоста в IP-сетях, например, в межсетевом протоколе Интернета. Она используется для идентификации конкретного устройства в сети, например, компьютера, маршрутизатора или умного телефона.
IP-адрес хоста представляет собой четыре числа, разделенные точками, которые предоставляют уникальный идентификатор для каждого устройства в сети. Имя хоста и MAC-адрес (адрес уникального аппаратного обеспечения устройства) также могут быть использованы для идентификации устройства в сети.
Приложения веб-аналитики используют IP-адрес хоста для определения количества уникальных посетителей на сайте. Для классификации IP-адресов используется нотация CIDR, которая включает адрес сети и длину префикса в битах.
Добавить или изменить информацию об узле в файле hosts можно с помощью любого редактора, например, Блокнота. Также можно использовать командную строку для определения номера порта, который открыт на компьютере.
Ошибка хоста может возникнуть, если устройство потеряло связь с Интернетом. Если это происходит часто, лучше обратиться в техническую поддержку.
Идентификатор хоста может быть использован, например, для установки безопасных соединений в IP-сети. Некоторые компании используют HIP для обеспечения безопасной связи между удаленными сотрудниками и корпоративной сетью.
- Заголовки
- TCP создает перегрузку
- Соединение в TCP дуплексное: