Перестали открываться сайты на старом компьютере с Windows XP, что делать?
Если вы технический специалист, не хотите читать ничего лишнего, а просто желаете получить готовое решение, переходите сразу к этому разделу.
Дисклеймер:
Статья сугубо техническая, несмотря на вольный и слегка художественный стиль повествования в самом начале. В ней приводятся несколько проверенных решений реально существующей проблемы, появившейся незадолго до написания статьи и затронувшей миллионы устройств по всему миру.
Эпиграф:
Инженер не должен все знать. Он должен знать, где найти решение.
Итак, свершилось! В очередной раз где-то на неизвестной горе засвистел герой народных присказок, известный как Рак, в то время как другой герой этих же присказок, даже пребывая в жаренном состоянии, начал клевать ягодицы расслабленных пользователей интернета под обеспокоенным взором крестящихся мужиков, напуганных очередным раскатом грома.
Конец света (по мнению многих обывателей) начался буднично. В красивый и приятный осенний день 1 октября 2021 года, который пришелся на всегда ожидаемую из-за предстоящих выходных и слегка сумбурную из-за начала нового месяца пятницу, многочисленные пользователи довольно-таки старых, но все еще бережно хранимых и даже, пусть со скрипом, но вполне себе работающих устройств, вдруг не смогли зайти на свои любимые сайты.
Вот представьте: хотите вы с утра включить онлайн радио и послушать музыку, а взамен получаете сообщение “Ваше подключение не является приватным”. Или вам по работе позарез нужно зайти на определенный сайт со своей учетной записью, а вместо этого вы видите на экране “Часы спешат. Не удалось установить защищенное соединение с доменом из-за неверных настроек системных часов и календаря”. Вы пытаетесь хотя бы почитать новости, но при попытке открыть сайт по ссылке страница просто не загружается. Как работать в таких условиях? Чем не конец света?
На самом деле причина таких ошибок проста и очевидна: вы используете устаревшую технику и такие же устаревшие технологии. Неважно, почему — у каждого есть свои причины и никто здесь не собирается их оспаривать. Важно, что из-за этого становится недоступной значительная часть информации и невозможной определенная деятельность в сети интернет. Давайте для начала установим причину такого положения дел.
Почему перестали открываться сайты на старых компьютерах и смартфонах?
Начиная с 30 сентября 2021 года миллионы пользователей по всему земному шару больше не могут пользоваться многими интернет-сайтами. В этот день истек срок действия корневого сертификата IdenTrust DST Root CA X3, и это ломает работу интернета на миллионах устройств по всему миру, которые давно не получали обновления своего программного обеспечения. Наиболее часто ошибка отображается как NET::ERR_CERT_DATE_INVALID .
Сертификат IdenTrust DST Root CA X3 выпущен некоммерческим удостоверяющим центром Let’s Encrypt, который предоставляет на безвозмездной основе криптографические сертификаты для TLS-шифрования. Протокол TLS обеспечивает зашифрованную передачу данных между узлами компьютерной сети. Если сертификат TLS на устройстве просрочен, то соединиться с другим узлом сети оно не может.
Сертификат IdenTrust DST Root CA X3 используется на миллионах устройств по всему миру. Это и Android-смартфоны, и техника Apple, и даже игровые приставки, не говоря о компьютерах под управлением Windows. Одних только устройств со старыми и не обновляемыми версиями Android (в основном, это смартфоны и планшеты) сегодня насчитывается более 213 млн. Подробно об этом писали многие издания, например, C-News.
Что делать, если сайт не открывается на старом компьютере или телефоне?
Решить проблему можно или установкой свежего программного обеспечения (ПО), или покупкой современного устройства. Установить свежее ПО на старую технику не всегда возможно, но зато современные устройства под управлением актуальных операционных систем Windows, iOS, Linux, Android не подвержены описываемой проблеме, так как централизованно обновляются и всегда работают с актуальным списком сертификатов безопасности. Так что обновление техники и программного обеспечения — это наилучший способ даже не знать о существовании такой беды, как невозможность открыть некоторый сайт в браузере из-за проблем с сертификатом безопасности. К тому же, обновление всегда дает значительные преимущества в плане скорости и комфорта работы. Но, к сожалению, обновление техники по совершенно разным причинам доступно далеко не каждому.
Конечно, надо понимать, что переход на новую технику и на новые версии ПО — это неизбежность. Ничто не стоит на месте, все в мире развивается, и рано или поздно мы будем использовать все более новые поколения устройств и новые версии программного обеспечения. При этом старое ПО и старая аппаратура с определенного момента перестают быть интересными производителям, и их поддержка прекращается. Как только это случается, все сторонние производители техники и разработчики программ также перестают задумываться о совместимости своих продуктов со старыми моделями и версиями. Более того, многие из них намеренно отключают возможность использования устаревшей техники со своими новыми продуктами, как в целях улучшения безопасности пользователей, так и в своих сугубо коммерческих целях.
К примеру, компания Microsoft прекратила поддержку Windows XP еще в 2005 году (в 2009 году для 64-битной версии, в 2014 — расширенную поддержку, в 2019 — поддержку версии для банкоматов). Поддержка все еще популярной Windows 7 прекращена в 2015 году, расширенная поддержка — в 2020 году.
Это значит, что все эти версии операционной системы уже давно не получают обновления сертификатов. Как следствие всего перечисленного, разработчики ПО отказываются от поддержки старых платформ в целях обеспечения должного уровня защищенности пользователя. Например, практически все банки уже давно не позволяют своим клиентам получать доступ к собственным денежным средствам с устаревших устройств. При этом Windows 7, и даже Windows XP все еще довольно широко распространены на компьютерах как в частном, так и в корпоративном секторе.
К слову сказать, в качестве небольшого отступления, на тех предприятиях, где я занимаюсь обслуживанием компьютерной техники, на данный момент использование компьютеров более чем 10-летней давности доходит местами до 50%, из них почти половина работает под управлением Windows XP. И это если не считать компьютеры в составе технологического оборудования на производстве. В целом, в моей практике, приходится сталкиваться примерно с 20-30% компьютеров под управлением Windows XP, 50-70% – Windows 7 и 20-30% – Windows 10. Иногда встречаются Windows 8 и Windows 8.1, а вот Mac и Linux – реально единицы.
Как заставить сайты открываться на старых компьютерах и в старых версиях браузеров?
К счастью, есть несколько вариантов, как можно продлить жизнь старым устройствам и заставить их работать в современных реалиях. Сразу скажу, что все эти решения временные и ненадежные. Самым правильным и надежным решением остается обновление техники и используемого ПО.
Как временное решение проблемы с невозможностью открыть сайт из-за проблем с сертификатами можно попробовать обновить списки актуальных и отозванных сертификатов безопасности. На старых устройствах придется делать это вручную. На данный момент существует несколько вариантов обновления сертификатов, все эти варианты мне удалось найти в сети интернет. Конечно, на практике все их опробовать не удалось, но упомянуть даже не опробованные варианты все же стоит.
Ручное обновление корневых сертификатов
Итак, при попытке соединения с сервером по шифрованным протоколам SSL/TLS (то есть, по протоколу HTTPS) может возникать ошибка:
SSL error 0x80090325 Цепочка сертификатов выпущена центром сертификации, не имеющим доверия.
Это лишь вариант описания ошибки, текст сообщения о невозможности установки защищенного соединения может быть и другим. Некоторые сервера, например, пишут о возможном несоответствии системного времени на компьютере с реальным временем. Причина заключается в истечении срока действия корневого цифрового сертификата IdenTrust DST Root CA X3, которым подписаны сертификаты от популярного удостоверяющего центра Let’s Encrypt. Им выпущено множество SSL сертификатов (более чем для 250 миллионов доменных имен) для веб-сайтов, почтовых серверов и других служб.
Для решения проблемы Let’s Encrypt уже более 5 лет использует подпись корневым сертификатом ISRG Root X1, действующим до 2035 года. Однако устройства, программы и операционные системы, не получающие автоматические обновления, не могут сами получить этот сертификат. Например, не обновляются версии:
- Android 7.1.1 и старше;
- Mozilla Firefox до 50.0;
- MacOS 10.12.0 и старше;
- Windows XP (включая Service Pack 3);
- iOS-устройств до версии iOS 10;
- OpenSSL 1.0.2 и ниже;
- Ubuntu до версии 16.04;
- Debian 8 и старше.
Для восстановления возможности работы устаревшего устройства или программного обеспечения следует обновить операционную систему или добавить SSL-сертификат ISRG Root X1 в список доверенных.
Установка корневого сертификата в ОС Windows, iOS, Linux, Android
Итак, вариант первый. Сразу скажу, что этот вариант я пробовал только на виртуальной машине с Windows XP, и он сработал только частично. Описание варианта взято здесь.
Чтобы установить новый корневой сертификат, надо скачать на устройство файл сертификата и импортировать его в список доверенных. В ОС Windows достаточно дважды щелкнуть на файле сертификата, чтобы просмотреть сведения о нем и получить возможность установить сертификат нажатием на соответствую кнопку.
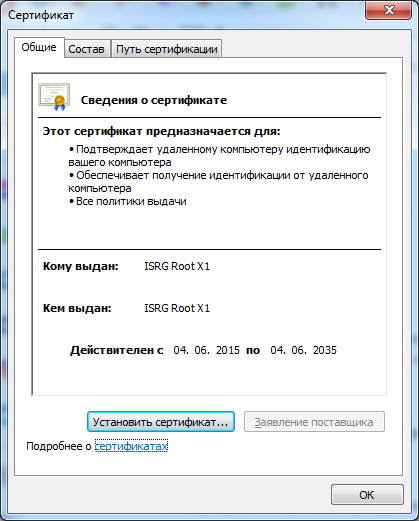
Более сложный способ установки корневого сертификата для Windows XP описан здесь, хотя и не понятно, зачем такие сложности.
В iOS до 10 версии надо перейти в «Настройки» -> «Основные» -> «Профили и управление устройством», выбрать сертификат ISRG Root X1 и нажать «Установить». Затем в разделе «Настройки» -> «Основные» -> «Доверие сертификатов» включить «Доверять корневым сертификатам полностью».
В Linux необходимо сначала удалить старый корневой сертификат DST Root CA X3 из списка доверенных, для чего надо переместить его в директорию /etc/pki/ca-trust/source/blacklist , а затем установить доверие к корневому сертификату ISRG Root X1, для чего перенести его в директорию /etc/pki/ca-trust/source/anchors directory . После этих манипуляций надо обновить списки сертификатов командой update-ca-trust . Это один из способов. Подробности здесь.
Что касается ОС Android до 7.1.1, то Let’s Encrypt удалось договориться с IdenTrust о выпуске на 3 года кросс-подписи истекшего DST Root CA X3. Таким образом, устройства даже с устаревшими версиями Android не будут сообщать об ошибке как минимум до 2024 года. Действий с ними не требуется.
Дополнение: способ обновления сертификатов на телевизорах LG поду управлением WebOS описан в отдельной статье.
Обновление всех сертификатов безопасности на старых версиях Windows
Закончившийся сертификат Let’s Encrypt — далеко не единственный из тех, которые контролируют доступ пользователей к сайтам. Списки актуальных и отозванных сертификатов постоянно изменяются, и современные операционные системы получают эти списки вместе с собственными автоматическими обновлениями. Поэтому лучшим решением (если не считать обновления устройства) будет приведение всего списка сертификатов на устройстве в соответствие с реальным положением вещей.
В случае с Windows это можно сделать несколькими способами. Первый из них заключается в создании списка актуальных сертификатов на любом компьютере, где установлена современная обновляемая система Windows, и последующем импортировании этих сертификатов на компьютер со старой системой.
Сделать это не очень сложно, если почитать описание данного метода на любом подходящем сайте. Например, здесь есть короткое описание, а здесь — более детальное. Это второй вариант устранения ситуации, когда не работает интернет на старом компьютере. Но на самом деле есть еще более удобный и простой способ.
Быстрый и простой способ обновления сертификатов Windows
Третий вариант исправления проблемы с неработающим интернетом самый простой, если воспользоваться готовым инструментом с этого сайта. Данный способ заключается в использовании списков актуальных и отозванных сертификатов с официального сайта Microsoft и последующей установке этих списков в систему при помощи инструментов, также разработанных Microsoft. Правда, эти инструменты уже официально признаны устаревшими и не поддерживаемыми, но по-прежнему успешно справляются с задачей обновления сертификатов.
Описание метода взято с этого ресурса, за что выражаю автору огромную благодарность.
Итак, чтобы обновить сертификаты безопасности на старом устройстве с Windows XP, Windows Vista, Windows 7, Windows Server 2003, Windows Server 2008 и др., надо скачать и запустить последовательно на выполнение два файла:
-
— самораспаковывающийся архив со списком устаревших небезопасных сертификатов, автоматически удаляет эти сертификаты из списка доверенных при запуске файла; — самораспаковывающийся архив со списком актуальных сертификатов, автоматически добавляет эти сертификаты в соответствующие хранилища сертификатов при запуске файла.
Списки сертификатов получены с официального сайта Microsoft 1.10.2021 г. (при желании можно распаковать архив без установки и посмотреть содержимое). Для корректного обновления списка сертификатов необходимо запускать файлы от имени пользователя, обладающего правами администратора системы.
Обновление сертификатов проверено на нескольких компьютерах под управлением операционных систем Windos XP SP 3 и Windows 7.
Как еще можно открывать сайты на старых компьютерах и смартфонах?
В отличие от других браузеров, Mozilla Firefox хранит сертификаты в собственном хранилище, не используя для этого хранилище операционной системы. Поэтому на старых устройствах, особенно на смартфонах с Android 5.0 и старше, Let’s Encrypt рекомендует установить браузер Firefox. Что касается Windows XP, то актуальная версия Firefox не поддерживает эту систему, поэтому стоит попробовать скачать и установить более старую версию этого браузера.
Для браузеров на основе движка Chromium (а это почти все популярные браузеры, в том числе Opera, Microsoft Edge, Яндекс Браузер и прочие) в сети встречаются рекомендации по сбросу настроек HSTS для отдельных сайтов. Для этого надо в адресной строке браузера набрать команду chrome://net-internals/#hsts и на открывшейся странице настроек ввести адреса нужных сайтов в раздел Delete domain security policies. На практике эту рекомендацию я не проверял.
Поскольку проблема новая и затрагивает очень большое количество устройств, я буду рад, если описываемые здесь методы решения помогут вам в исправлении проблемы, еще более буду рад распространению ссылок на данный материал. И конечно, можно выразить благодарность даже в материальной форме. Спасибо!
Перестали открываться сайты на старом компьютере с Windows XP, что делать? : 28 комментариев
Огромное спасибо. Ваши рекомендации помогли. Сайты в Яндексе снова открываются.
Спасибо! Теперь все понятно. Написано человеческим языком. Помогло и, вероятно, поможет при подобных же проблемах. Скачать сертификат (файл isrgrootx1.der) можно и с официального сайта:
Без проблем устанавливается описанными в статье методами.
Засада только в том, что при наличии проблемы с этим сертификатом на официальный сайт (поскольку он https://…) зайти невозможно из-за проблем с сертификатом. ) Странно, что американцы из ISRG об этом не догадываются. )
спасибо красавчик. Реально рабочий метод + простой
Установить браузер FireFox, скачать и установить сертификат, затем FireFox можно удалить.
Спасибо. помогли ваши рекомендации.
Спасибо Вам, Бетмен, спешащий на помощь. С компьютера с W10 переслал по почте два самораспаковывающихся архива, рекомендованных Вами, на компьютер с WXP, щелкнул два раза по каждому архиву и случилось чудо – сайты заработали. Еще раз огромное спасибо!
Добрый день.. Скачал два архива и при распаковки антивирус назвал их… Вирус.. Dll и запретил распаковки… Что можно сделать?
Оба этих архива содержат только содержимое, скачанное с официального сайта Microsoft. Архивы можно не запускать на выполнение, а распаковать в любую папку и проверить каждый подозрительный файл (щелкните правой кнопкой мыши на архиве и выберите подходящий пункт меню, например “Извлечь файлы…”). Для онлайн-проверки можно воспользоваться сервисом Virustotal. DLL в архиве — это advpack.dll разработки Microsoft, версия файла 7.00.5489.0, размер 132096 байт. При проверке на Virustotal ни один из 65 используемых сервисом антивирусов не определяет в этом файле ничего подозрительного. Скорее всего, эвристический анализатор вашего антивируса реагирует на не совсем обычное поведение самораспаковывающегося архива: архив не имеет подписи издателя, при этом запускает DLL и производит действия с системными файлами. Так что на время распаковки архивов можно просто временно отключить антивирус.
при уставке сертификата отключать антивирус? это шутка чтоли?)))
У меня всё ещё XP – первый способ с ручной установкой сертификата не помог.
А вот способ с двумя самораспаковывающимися архивами работает!! (Хотя антивирус и ругается)
Спасибо за полезные советы.
ОГРОМНОЕ ЧЕЛОВЕЧЕСКОЕ СПАСИБО АВТОРУ! СПОСОБ С ДВУМЯ АРХИВАМИ РАБОТАЕТ НА WIN XP, ПОДТВЕРЖДАЮ!
Огромное СПАСИБО. Я уже и не надеялась на чудо, но все оказалось быстро, просто и без обмана. Неужели в наше время такое еще бывает? :)) на ХР все заработало!
Спасибо, добрый человек.
Мне нужно было реанимировать старую машину, к которой подключено старое оборудование с драйверами только для XP.
Читая первую часть текста, совсем потерял надежду,
а потом ррррраз – запустить эти два файл и всё будет хорошо.
И таки да, хорошо ��
Большое спасибо!
Ничего не сработало ;( Скачала в отдельную папку, брандмауер отключила, чтобы не мешал, распаковала, запустила, выдает ошибку.
Давайте попробуем разобраться по-порядку.
Брэндмауэр отключать не обязательно – он никак не влияет на обновление сертификатов. А вот антивирус может или ругнуться, или даже молча заблокировать обновление.
Распаковывать скачанные архивы тоже не нужно – они самораспаковывающиеся, то есть при запуске происходит “тихая” распаковка во временную папку и запуск нужной программы из архива. С распаковкой тоже должно сработать, но непонятно, какой именно файл вы запускаете после распаковки архива.
Запускать скачанные файлы нужно от имени администратора (на Windows XP – от имени пользователя с правами администратора). То есть правой кнопкой мыши с выбором соответствующего пункта.
После запуска, если все нормально отработало, никаких сообщений быть не должно. Чтобы увидеть результат, надо только перезапустить браузер (если он был открыт) и проверить на любом из сайтов, которые не открывались из-за ошибки сертификата.
Вы пишете, что получаете сообщение об ошибке. Непонятно, что за сообщение и в какой момент вы его получаете. Если напишете здесь сам текст сообщения, это может помочь разобраться с проблемой.
Если есть вопросы, можете писать здесь или на почту.
Можно перевыложить самораспаковывающиеся архивы? не открываются ссылки. Спасибо
Обновление корневых сертификатов в Windows
 12.01.2022
 itpro
 Windows 10, Windows 11, Windows 7, Windows Server 2019, Групповые политики
 комментарий 31
По умолчанию, все операционные системы семейства Windows автоматически получают и обновляют корневые сертификаты с сайта Microsoft. Компания MSFT в рамках программы корневых сертификатов Microsoft Trusted Root Certificate Program, ведет и публикует в своем онлайн хранилище сертификаты для клиентов и устройств Windows. Если проверяемый сертификат в своей цепочке сертификации относится к корневому CA, который участвует в этой программе, Windows автоматически скачает с узла Microsoft Update и добавит такой корневой сертификат в доверенные на вашем компьютере.
В этой статье попробуем разобраться, как в Windows вручную обновить список корневых сертификатов в TrustedRootCA в изолированных сетях, или компьютерах/серверах без прямого подключения к Интернету.
Управление корневыми сертификатами в Windows 10 и 11
Как посмотреть список корневых сертификатов на устройстве Windows?
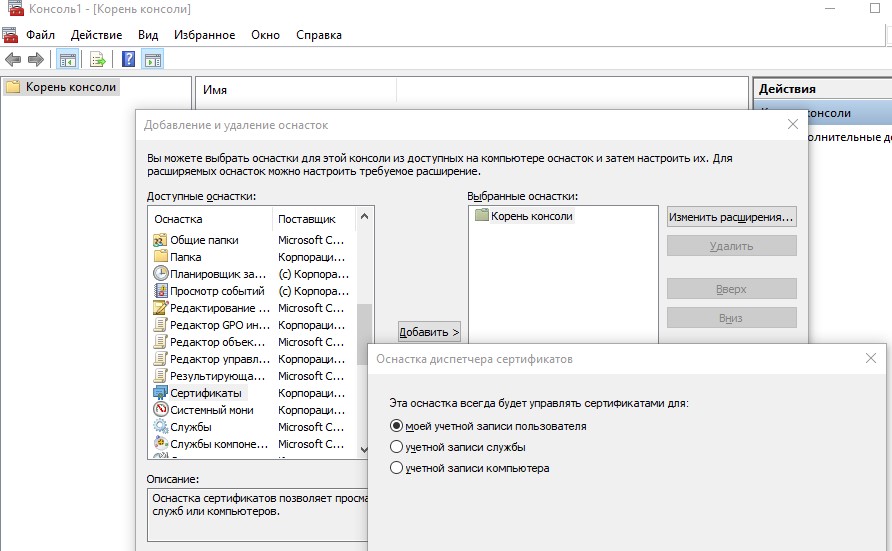
- Чтобы открыть хранилище корневых сертификатов компьютера в Windows /Windows Server, запустите консоль mmc.exe ;
- Нажмите Файл (File) -> Добавить или удалить оснастку (Add/Remove Snap-in), в списке оснасток выберите Сертификаты (Certificates) -> Добавить (Add);
- В диалоговом окне выберите что вы хотите управлять сертификатами учетной записи компьютера (Computer account);
- Далее -> Ok -> Ok;
- Разверните Certificates (Сертификаты) -> Trusted Root Certification Authorities Store (Доверенные корневые сертификаты). В этом списке содержится список доверенных корневых сертификатов вашего компьютера.
Вы можете вывести список доверенных корневых сертификатов на вашем компьютере со сроками их действия с помощью PowerShell:
Get-Childitem cert:\LocalMachine\root |format-list
Можно вывести список истекших сертификатов, или которые истекут в ближайшие 30 дней:
Get-ChildItem cert:\LocalMachine\root| Where <$_.NotAfter -lt (Get-Date).AddDays(30)>|select NotAfter, Subject
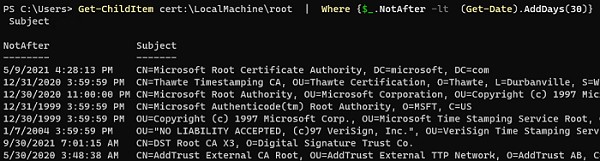
Вы можете вручную перенести файл корневого сертификата с одного компьютера на другой с помощью функцию Экспорта/Импорта.
- Вы можете экспортировать любой сертификат .CER в файл, щелкнув по нему и выбрав “Все задачи” -> “Экспорт”;
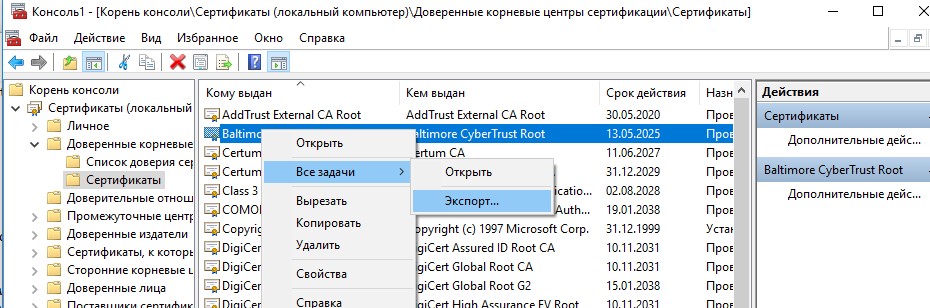
- Затем с помощью команды Импорт можно импортировать этот сертификат на другом компьютере.
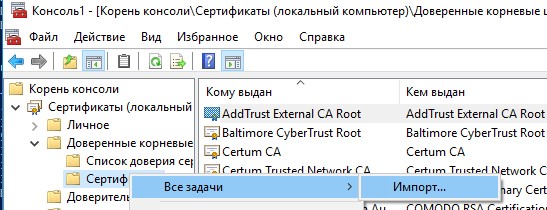
Включить/отключить автоматическое обновление корневых сертификатов в Windows
Как мы уже упомянули, Windows по умолчанию сама обновляет корневые сертификаты. Вы можете включить или отключить обновление сертификатов в Windows через GPO или реестр.
Откройте локальный редактор групповой политики (gpedit.msc) и перейдите в раздел Computer Configuration -> Administrative Templates -> System -> Internet Communication Management -> Internet Communication.
Параметр Turn off Automatic Root Certificates Update в этом разделе позволяет отключить автоматическое обновление корневых сертификатов через сайт Windows Update. По умолчанию это политика не настроена и Windows всегда пытается автоматически обновлять корневые сертификаты.
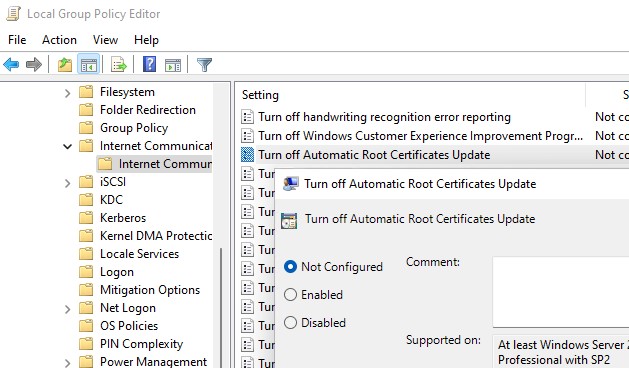
Если эта политика не настроена, а сертификаты не обновляются автоматически, проверьте не включен ли вручную параметр реестра, отвечающий за эту настройку. Проверьте значение параметра реестра с помощью PowerShell:
Get-ItemProperty -Path ‘HKLM:\Software\Policies\Microsoft\SystemCertificates\AuthRoot’ -Name DisableRootAutoUpdate
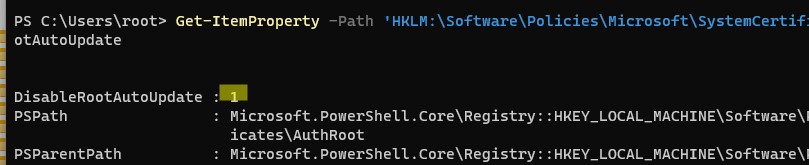
Если команда вернет, что значение ключа DisableRootAutoUpdate=1 , значит на вашем компьютере отключено обновление корневых сертификатов. Чтобы включить его, измените значение параметра на 0.
Ручное обновление корневых сертификатов в Windows 10 и 11
Утилита управления и работы с сертификатами Certutil (появилась в Windows 10, для Windows 7 доступна в виде отдельного обновления), позволяет скачать с узлов Windows Update и сохранить в SST файл актуальный список корневых сертификатов.
Для генерации SST файла, на компьютере Windows 10/11 с доступом в Интернет, выполните с правами администратора команду:
certutil.exe -generateSSTFromWU c:\PS\roots.sst

В результате в целевом каталоге появится файл SST, содержащий актуальный список сертификатов. Дважды щелкните по нему для открытия. Данный файл представляет собой контейнер, содержащий доверенные корневые сертификаты.
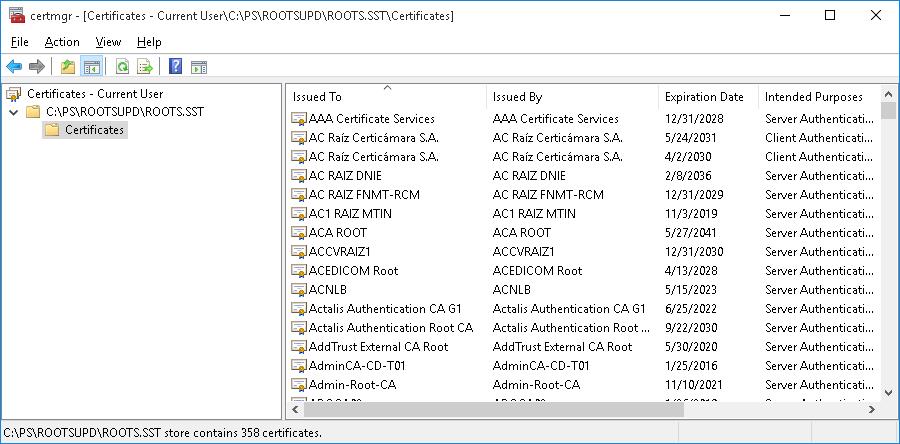
В указанном каталоге появится файл SST, содержащий актуальный список сертификатов. Данный файл представляет собой контейнер, содержащий доверенные корневые сертификаты. Дважды щелкните по нему.
В открывшейся mmc консоли вы можете экспортировать любой из полученных сертификатов. В моем случае, список сертификатов содержал 436 элементов. Естественно, экспортировать сертификаты и устанавливать по одному не рационально.
Для установки всех сертификатов из SST файла и добавления их в список корневых сертификатов компьютера можно воспользоваться командами PowerShell:
$sstStore = ( Get-ChildItem -Path C:\ps\rootsupd\roots.sst )
$sstStore | Import-Certificate -CertStoreLocation Cert:\LocalMachine\Root
Запустите оснастку certmgr.msc и убедитесь, что все сертификаты были добавлены в хранилище Trusted Root Certification Authority. В нашем примере на Windows 11 количество корневых сертификатов увеличилось с 34 до 438.
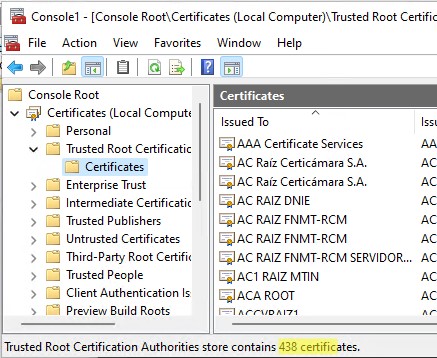
Список корневых сертификатов в формате STL
Есть еще один способ получения списка сертификатов с сайта Microsoft. Для этого нужно скачать файл http://ctldl.windowsupdate.com/msdownload/update/v3/static/trustedr/en/authrootstl.cab (обновляется дважды в месяц).С помощью любого архиватора (или проводника Windows) распакуйте содержимое архива authrootstl.cab. Он содержит один файл authroot.stl.

Файл authroot.stl представляет собой контейнер со списком отпечатков (thumbprint) доверенных сертификатов Microsoft в формате Certification Trust List.
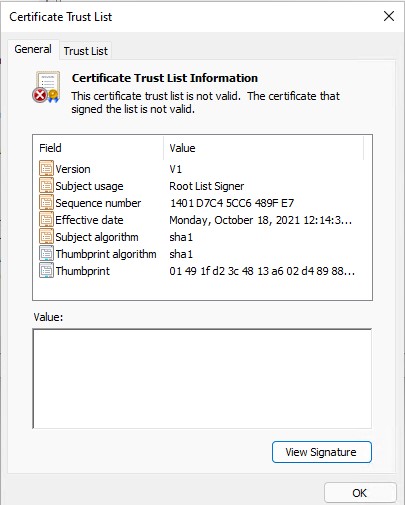
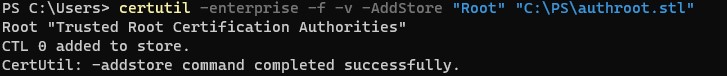
Данный файл можно установить в системе с помощью утилиты certutil:
certutil -enterprise -f -v -AddStore «Root» «C:\PS\authroot.stl»
Также вы можете импортировать сертификаты из консоли управления сертификатами (Trust Root CertificationAuthorities –>Certificates -> All Tasks > Import). Укажите путь к вашему STL файлу сертификатами.
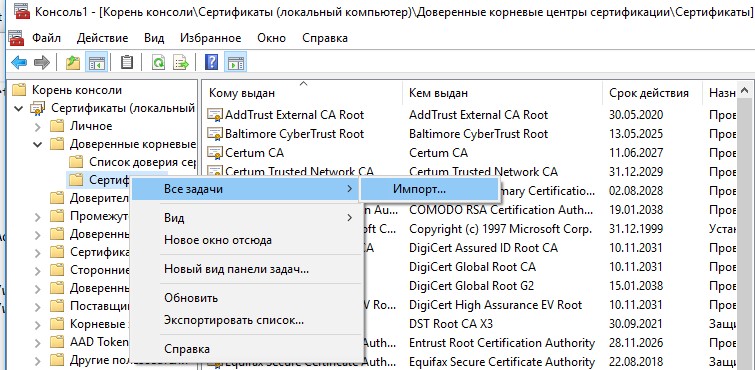
После выполнения команды, в консоли управления сертификатами ( certmgr.msc ) в контейнере Trusted Root Certification Authorities (Доверенные корневые сертификаты) появится новый раздел с именем Certificate Trust List (Список доверия сертификатов).
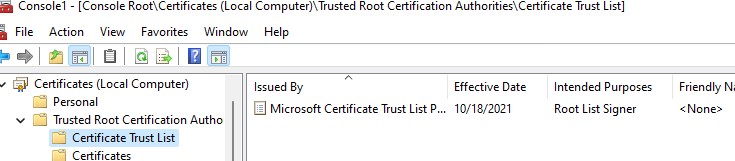
Аналогичным образом можно скачать и установить список с отозванными сертификатами, которые были исключены из программы Root Certificate Program. для этого, скачайте файл disallowedcertstl.cab (http://ctldl.windowsupdate.com/msdownload/update/v3/static/trustedr/en/disallowedcertstl.cab), распакуйте его и добавьте в раздел Untrusted Certificates командой:
certutil -enterprise -f -v -AddStore disallowed «C:\PS\disallowedcert.stl «
Обновление корневых сертификатов в Windows с помощью GPO в изолированных средах
Если у вас возникла задача регулярного обновления корневых сертификатов в изолированном от Интернета домене Active Directory, есть несколько более сложная схема обновления локальных хранилищ сертификатов на компьютерах домена с помощью групповых политик. В изолированных сетях Windows вы можете настроить обновление корневых сертификатов на компьютерах пользователей несколькими способами.
Первый способ предполагает, что вы регулярно вручную скачиваете и копируете в вашу изолированную сеть файл с корневыми сертификатами, полученный так:
certutil.exe –generateSSTFromWU roots.sst
Затем сертификаты из данного файла можно установить через SCCM или PowerShell логон скрипт в GPO:
$sstStore = ( Get-ChildItem -Path \\dc01\SYSVOL\winitpro.ru\rootcert\roots.sst )
$sstStore | Import-Certificate -CertStoreLocation Cert:\LocalMachine\Root
Второй способ предполагает получение актуальных корневых сертификатов с помощью команды:
Certutil -syncWithWU -f \\dc01\SYSVOL\winitpro.ru\rootcert\
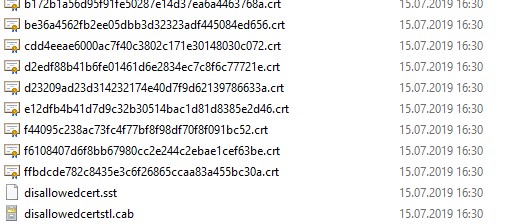
В указанном сетевом каталоге появится ряд файлов корневых сертификатов (CRT) и в том числе файлы (authrootstl.cab, disallowedcertstl.cab, disallowedcert.sst, thumbprint.crt).
Затем с помощью GPP нужно изменить значение параметра реестра RootDirURL в ветке HKLM\Software\Microsoft\SystemCertificates\AuthRoot\AutoUpdate. Этот параметр должен указывать на сетевую папку, из которой клиентам нужно получать новые корневые сертификаты. Перейдите в секцию редактора GPO Computer Configuration -> Preferences -> Windows Settings -> Registry. И создайте новый параметр реестра со значениями:
Action: Update
Hive: HKLM
Key path: Software\Microsoft\SystemCertificates\AuthRoot\AutoUpdate
Value name: RootDirURL
Type: REG_SZ
Value data: file://\\dc01\SYSVOL\winitpro.ru\rootcert\
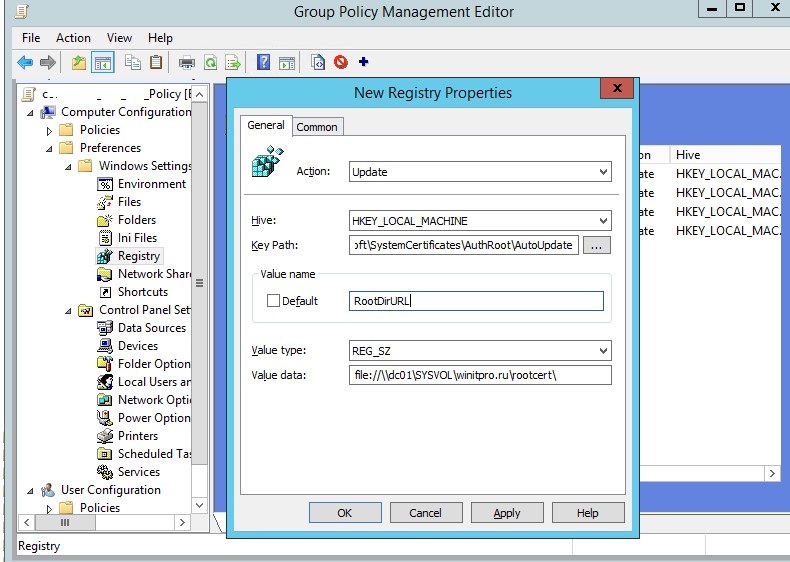
Осталось назначить эту политику на компьютеры и после обновления настроек GPO на клиенте проверить появление новых корневых сертификатов в хранилище.
Обновление корневых сертификатов в Windows 7
Несмотря на то, что Windows 7 уже снята с поддержки, есть много пользователей и компаний, в которых она еще используется.
После установки чистой Windows 7 из образа вы может столкнуться, что многие современные программы и инструменты на ней не работают из-за того, что они подписаны с помощью новых сертификатов. В частности, были жалобы, что в Windows 7 64 без обновления сертификатов не удается установить .Net Framework 4.8. или
vs_Community.exe с ошибкой:
После этого вы можете использовать утилиту certutil для генерации SST файла с сертификатами (на этом или на другом компьютере):
certutil.exe -generateSSTFromWU c:\ps\roots.sst
Теперь можно импортировать сертификаты в доверенные:
MMC -> add snap-in -> certificates -> computer account > local computer. Перейдите в раздел Trusted root certification authority, выберите All Tasks -> Import, найдите ваш SST файл (в типе файлов выберите Microsoft Serialized Certificate Store — *.sst) -> Open -> Place all certificates in the following store -> Trusted Root Certification Authorities
Утилита rootsupd.exe для обновления сертификатов в Windows XP
В Windows XP для обновления корневых сертификатов использовалась утилита rootsupd.exe. В этой утилита содержится список корневых и отозванных сертификатов, зашитых в которой регулярно обновлялся. Сама утилита распространялась в виде отдельного обновления KB931125 (Update for Root Certificates).
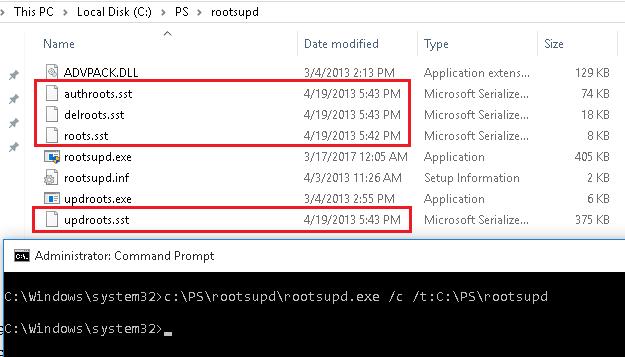
- Скачайте утилиту rootsupd.exe, перейдя по ссылке (по состоянию на 15.07.2019 ссылка не работает, возможно в Microsoft решили убрать ее из общего доступа. На данный момент вы можете скачать утилиту с сайта kaspersky.com — http://media.kaspersky.com/utilities/CorporateUtilities/rootsupd.zip);
- Для установки корневых сертификатов Windows, достаточно запустить файл rootsupd.exe. Но мы попробуем более внимательно рассмотреть его содержимое, распаковав его с помощью команды: rootsupd.exe /c /t:C:\PS\rootsupd
- Сертификаты содержатся в SST файлах: authroots.sst, delroot.sst и т.п. Для удаления/установки сертификатов можно воспользоваться командами:
updroots.exe authroots.sst
updroots.exe -d delroots.sst
Но, как вы видите, дата создания этих файлов 4 апреля 2013 (почти за год до окончания официальной поддержки Windows XP). Таким образом, с этого времени утилита не обновлялась и не может быть использована для установки актуальных сертификатов. Однако нам чуть позже понадобится файл updroots.exe.
В этой статье мы рассмотрели несколько способов обновления корневых сертификатов на компьютерах Windows, изолированных от Интернета.
Установка списка отозванных сертификатов
Список отозванных сертификатов нужен, чтобы проверить сертификат средствами ГКО и «Такскома».
- Откройте личный сертификат пользователя в «КриптоПро CSP» (меню «Пуск» – «Панель управления» — «КриптоПро CSP» — «Сервис») нажмите кнопку «Просмотреть сертификаты в контейнере» — «Обзор» — выберите нужный ключевой контейнер (сертификат) – нажмите кнопку «Далее» — откройте сертификат с помощью кнопки «Свойства».
- Перейдите на вкладку «Состав» и выберите из списка «Точки распространения списков отзыва»;
- В блоке «Имя точки распространения» скопируйте ссылку (выделите ее и нажмите Ctrl+C);
- Откройте браузер и скопируйте ссылку в адресную строку, нажав Ctrl+V;
- Сохраните файл на компьютер в произвольное место;
- Откройте папку с ранее сохраненным файлом, нажмите на него правой кнопкой мыши и выберите «Установить список отзыва (CRL)»;
- Следуйте указаниям «Мастера импорта сертификатов».
Важно! На этапе выбора хранилища сертификата необходимо выбрать пункт «Автоматически выбрать хранилище на основе типа сертификата».
Доступно автоматическое обновление отозванных сертификатов для систем Windows Vista, Windows Server 2008, Windows 7 и Windows Server 2008 R2
Доступно автоматическое обновление отозванных сертификатов для систем Windows Vista, Windows Server 2008, Windows 7 и Windows Server 2008 R2 Это обновление расширяет существующую технологию автоматического обновления корневых сертификатов в Windows Vista и Windows 7, позволяющую явно помечать скомпрометированные или ненадежные сертификаты как недоверенные.
Список доверия сертификатов — это заданный список элементов, подписанных надежной организацией. Все элементы в списке проверяются и утверждаются надежной организацией. Это обновление расширяет существующую функциональность, добавляя известные недоверенные сертификаты в хранилище недоверенных сертификатов, используя список доверия сертификатов с их открытыми ключами или хэшами сигнатуры. После установки этого обновления пользователи могут быстро автоматически обновлять недоверенные сертификаты.
Пользователи автономных систем не смогут воспользоваться этим улучшением. Им по-прежнему потребуется устанавливать обновления корневых сертификатов при их выходе. См. раздел «Дополнительные сведения».
В рамках этого обновления изменены URL-адреса Центра обновления Windows для загрузки списков доверенных и недоверенных сертификатов. Это может вызвать проблемы на предприятиях, зафиксировавших эти адреса в исключениях брандмауэра.
К ним относятся:
Дополнительная информация
Пользователи автономных систем могут устанавливать это обновление, однако они не смогут использовать его преимущества. Фактически, установка этого обновления может привести к сбоям запусков служб сразу же после перезапуска сервера. В службах, выполняющих задачи подтверждения сертификатов, во время запуска может возникать увеличенная задержка при попытке получения по сети надежных и ненадежных списков доверия сертификатов из Центра обновления Windows.
Если ваши компьютеры работают под управлением Windows Vista, Windows 7, Windows Server 2008 или Windows Server 2008 R2 и на них используется средство автоматического обновления отозванных сертификатов (если установлено обновление из статьи базы знаний 2677070 или KB 2813430), дочитайте этот раздел и просмотрите статью базы знаний Майкрософт2813430 для получения подробных сведений. Пользователям не нужно ничего делать — защита этих компьютеров выполняется автоматически.
Если система не имеет доступа к Центру обновления Windows, так как она не подключена к Интернету, или правила брандмауэра блокируют Центр обновления Windows, то время ожидания получения по сети истечет, прежде чем служба сможет продолжить свою процедуру запуска. В некоторых случаях это время ожидания получения по сети может превышать время ожидания запуска службы в 30 секунд. Если после 30 секунд служба не может сообщить, что запуск завершен, то диспетчер служб (SCM) останавливает эту службу.
Если не удается избежать этого обновления в автономных системах, то можно отключить получение по сети надежных и ненадежных списков доверия сертификатов. Для этого отключите автоматическое обновление корневых сертификатов с помощью параметров групповой политики. Чтобы отключить автоматическое обновление корневых сертификатов с помощью параметров групповой политики, выполните следующие действия.
Создайте групповую политику или измените существующую в редакторе локальных групповых политик.
В редакторе локальных групповых политик дважды щелкните элемент Политики в узле Конфигурация компьютера.
Последовательно дважды щелкните элементы Конфигурация Windows, Параметры безопасности и Политики открытого ключа.
Дважды щелкните в области сведений элемент Параметры подтверждения пути сертификата.
Перейдите на вкладку Получение по сети, установите флажок Определить следующие параметры политики и снимите флажок Автоматически обновлять сертификаты в программе корневых сертификатов Microsoft (рекомендуется).
Нажмите кнопку ОК и закройте редактор локальных групповых политик.
После внесения данного изменения автоматическое обновление корневых сертификатов будет отключено в тех системах, к которым применяется эта политика. Рекомендуется применять эту политику только к тем системам, которые не имеют доступа к Интернету или которым правила брандмауэра запрещают доступ к Центру обновления Windows.
Если автоматическое обновление корневых сертификатов отключено, то администраторы должны вручную управлять корневыми сертификатами, которым доверяет Windows. Доверенные корневые сертификаты можно распространять на компьютеры под управлением Windows с помощью групповой политики. Дополнительные сведения об управлении корневыми сертификатами, которым доверяет Windows, см. на следующем веб-сайте Майкрософт:
http://technet.microsoft.com/ru-ru/library/cc754841.aspxДополнительные сведения о проверке доверия сертификатов в Windows см. на следующей веб-странице Майкрософт:
Общие сведения о списках доверия сертификатовДополнительные сведения о программе корневых сертификатов в Windows см. в следующей статье базы знаний Майкрософт:
931125
Участники программы корневых сертификатов Windows
Сведения о замещении обновления
Это обновление пришло на смену следующему обновлению:
2603469 Резервное копирование состояния системы не содержит закрытых ключей центра сертификации в Windows Server 2008 или Windows Server 2008 R2
Сведения о скачивании
Указанные ниже файлы можно скачать с веб-сайта Центра загрузки Майкрософт.
Для всех поддерживаемых 32-разрядных (x86) версий Windows Vista
 Загрузить пакет Windows6.0-KB2677070-x86.msu.
Для всех поддерживаемых 64-разрядных (x64) версий Windows Vista
Загрузить пакет Windows6.0-KB2677070-x64.msu.
Для всех поддерживаемых 32-разрядных (x86) версий Windows Server 2008
Загрузить пакет Windows6.0-KB2677070-x86.msu.
Для всех поддерживаемых 64-разрядных (x64) версий Windows Server 2008
Загрузить пакет Windows6.0-KB2677070-x64.
Для всех поддерживаемых версий Windows Server 2008 с архитектурой IA-64
Загрузить пакет Windows6.0-KB2677070-ia64.msu.
Для всех поддерживаемых 32-разрядных (х86) версий Windows 7
Загрузить пакет Windows6.1-KB2677070-x86.msu.
Для всех поддерживаемых 64-разрядных (x64) версий Windows 7
Загрузить пакет Windows6.1-KB2677070-x64.msu.
Для всех поддерживаемых 64-разрядных (x64) версий Windows Server 2008 R2
Загрузить пакет Windows6.1-KB2677070-x64.msu.
Для всех поддерживаемых 64-разрядных (IA-64) версий Windows Server 2008 R2
Загрузить пакет Windows6.1-KB2677070-ia64.msu.
Дата выпуска: 12 июня 2012 г.
Дополнительные сведения о загрузке файлов поддержки корпорации Майкрософт см. в следующей статье базы знаний Майкрософт:
119591 Как загрузить файлы поддержки Microsoft из Интернета Корпорация Майкрософт проверила этот файл на наличие вирусов. Корпорация Майкрософт использовала последнее на момент публикации файла программное обеспечение для обнаружения вирусов. Файл хранится на защищенных серверах, которые предотвращают его несанкционированное изменение.
СВЕДЕНИЯ О ФАЙЛАХ
Английская версия (США) данного обновления программного обеспечения устанавливает файлы, указанные в приведенных ниже таблицах. Дата и время для файлов указаны в формате UTC. Дата и время для файлов на локальном компьютере отображаются с учетом часового пояса и перехода на летнее время. Кроме того, при выполнении определенных операций с файлами даты и время могут изменяться.
Сведения о файлах для Windows Vista и Windows Server 2008
Файлы, относящиеся к определенному продукту, этапу разработки (SPn) и направлению поддержки (LDR, GDR), можно определить по номерам версий, указанным в приведенной ниже таблице.
6.0.6002.18xxx
Windows Vista с пакетом обновления 2 (SP2) и Windows Server 2008 с пакетом обновления 2 (SP2)
6.0.6002.22xxx
Windows Vista с пакетом обновления 2 (SP2) и Windows Server 2008 с пакетом обновления 2 (SP2)
В направление поддержки GDR входят только общедоступные исправления, которые предназначены для устранения часто встречающихся критических проблем. В направление поддержки LDR, помимо общедоступных, входят дополнительные исправления.