Чем отличается коммутатор l2 от l3. Каналы связи L2 и L3 VPN — Отличия физических и виртуальных каналов разного уровня
Это первая статья из серии «Сети для самых маленьких». Мы с Максимом aka Gluck долго думали с чего начать: маршрутизация, VLAN»ы, настройка оборудования. В итоге решили начать с вещи фундаментальной и, можно сказать, самой важной: планирование. Поскольку цикл рассчитан на совсем новичков, то и пройдём весь путь от начала до конца.
Предполагается, что вы, как минимум, читали о эталонной модели OSI, о стеке протоколов TCP/IP, знаете о типах существующих VLAN’ов, о наиболее популярном сейчас port-based VLAN и о IP адресах. Мы понимаем, что для новичков «OSI» и «TCP/IP» — это страшные слова. Но не переживайте, не для того, чтобы запугать вас, мы их используем. Это то, с чем вам придётся встречаться каждый день, поэтому в течение этого цикла мы постараемся раскрыть их смысл и отношение к реальности.
Начнём с постановки задачи. Есть некая фирма, занимающаяся, допустим, производством лифтов, идущих только вверх, и потому называется ООО «Лифт ми ап». Расположены они в старом здании на Арбате, и сгнившие провода, воткнутые в пожжёные и прожжёные коммутаторы времён 10Base-T не ожидают подключения новых серверов по гигабитным карточкам. Итак, у них катастрофическая потребность в сетевой инфраструктуре и денег куры не клюют, что даёт вам возможность безграничного выбора. Это чудесный сон любого инженера. А вы вчера выдержали собеседование, и в сложной борьбе по праву получили должность сетевого администратора. И теперь вы в ней первый и единственный в своём роде. Поздравляем! Что дальше?
Следует несколько конкретизировать ситуацию:
- В данный момент у компании есть два офиса: 200 квадратов на Арбате под рабочие места и серверную. Там представлены несколько провайдеров. Другой на Рублёвке.
- Есть четыре группы пользователей: бухгалтерия (Б), финансово-экономический отдел (ФЭО), производственно-технический отдел (ПТО), другие пользователи (Д). А так же есть сервера (С), которые вынесены в отдельную группу. Все группы разграничены и не имеют прямого доступа друг к другу.
- Пользователи групп С, Б и ФЭО будут только в офисе на Арбате, ПТО и Д будут в обоих офисах.
Прикинув количество пользователей, необходимые интерфейсы, каналы связи, вы готовите схему сети и IP-план.
При проектировании сети следует стараться придерживаться иерархической модели сети, которая имеет много достоинств по сравнению с “плоской сетью”:
- упрощается понимание организации сети
- модель подразумевает модульность, что означает простоту наращивания мощностей именно там, где необходимо
- легче найти и изолировать проблему
- повышенная отказоустойчивость за счет дублирования устройств и/или соединений
- распределение функций по обеспечению работоспособности сети по различным устройствам.
Согласно этой модели, сеть разбивается на три логических уровня: ядро сети (Core layer: высокопроизводительные устройства, главное назначение — быстрый транспорт), уровень распространения (Distribution layer: обеспечивает применение политик безопасности, QoS, агрегацию и маршрутизацию в VLAN, определяет широковещательные домены), и уровень доступа (Access-layer: как правило, L2 свичи, назначение: подключение конечных устройств, маркирование трафика для QoS, защита от колец в сети (STP) и широковещательных штормов, обеспечение питания для PoE устройств).
В таких масштабах, как наш, роль каждого устройства размывается, однако логически разделить сеть можно.
Составим приблизительную схему:

На представленной схеме ядром (Core) будет маршрутизатор 2811, коммутатор 2960 отнесём к уровню распространения (Distribution), поскольку на нём агрегируются все VLAN в общий транк. Коммутаторы 2950 будут устройствами доступа (Access). К ним будут подключаться конечные пользователи, офисная техника, сервера.
Именовать устройства будем следующим образом: сокращённое название города (msk ) — географическое расположение (улица, здание) (arbat ) — роль устройства в сети + порядковый номер.
Соответственно их ролям и месту расположения выбираем hostname :
- маршрутизатор 2811: msk-arbat-gw1 (gw=GateWay=шлюз);
- коммутатор 2960: msk-arbat-dsw1 (dsw=Distribution switch);
- коммутаторы 2950: msk-arbat-aswN, msk-rubl-asw1 (asw=Access switch).
Документация сети
Вся сеть должна быть строго документирована: от принципиальной схемы, до имени интерфейса.
Прежде, чем приступить к настройке, я бы хотел привести список необходимых документов и действий:
- схемы сети L1, L2, L3 в соответствии с уровнями модели OSI (физический, канальный, сетевой) ;
- план IP-адресации = IP-план ;
- список VLAN ;
- подписи (description ) интерфейсов ;
- список устройств (для каждого следует указать: модель железки, установленная версия IOS, объем RAM\NVRAM, список интерфейсов);
- метки на кабелях (откуда и куда идёт), в том числе на кабелях питания и заземления и устройствах;
- единый регламент, определяющий все вышеприведённые параметры и другие.
Жирным выделено то, за чем мы будем следить в рамках программы-симулятора. Разумеется, все изменения сети нужно вносить в документацию и конфигурацию, чтобы они были в актуальном состоянии.
Говоря о метках/наклейках на кабели, мы имеем ввиду это:
На этой фотографии отлично видно, что промаркирован каждый кабель, значение каждого автомата на щитке в стойке, а также каждое устройство.
Подготовим нужные нам документы:
Список VLAN
Каждая группа будет выделена в отдельный влан. Таким образом мы ограничим широковещательные домены. Также введём специальный VLAN для управления устройствами. Номера VLAN c 4 по 100 зарезервированы для будущих нужд.
IP-план
Выделение подсетей в общем-то произвольное, соответствующее только числу узлов в этой локальной сети с учётом возможного роста. В данном примере все подсети имеют стандартную маску /24 (/24=255.255.255.0) — зачастую такие и используются в локальных сетях, но далеко не всегда. Советуем почитать о классах сетей . В дальнейшем мы обратимся и к бесклассовой адресации (cisco). Мы понимаем, что ссылки на технические статьи в википедии — это моветон, однако они дают хорошее определение, а мы попробуем в свою очередь перенести это на картину реального мира.
Под сетью Point-to-Point подразумеваем подключение одного маршрутизатора к другому в режиме точка-точка. Обычно берутся адреса с маской 30 (возвращаясь к теме бесклассовых сетей), то есть содержащие два адреса узла. Позже станет понятно, о чём идёт речь.
| IP-адрес | Примечание | VLAN |
|---|---|---|
| 172.16.0.0/16 | ||
| 172.16.0.0/24 | Серверная ферма | 3 |
| 172.16.0.1 | Шлюз | |
| 172.16.0.2 | Web | |
| 172.16.0.3 | File | |
| 172.16.0.4 | ||
| 172.16.0.5 — 172.16.0.254 | Зарезервировано | |
| 172.16.1.0/24 | Управление | 2 |
| 172.16.1.1 | Шлюз | |
| 172.16.1.2 | msk-arbat-dsw1 | |
| 172.16.1.3 | msk-arbat-asw1 | |
| 172.16.1.4 | msk-arbat-asw2 | |
| 172.16.1.5 | msk-arbat-asw3 | |
| 172.16.1.6 | msk-rubl-aswl | |
| 172.16.1.6 — 172.16.1.254 | Зарезервировано | |
| 172.16.2.0/24 | Сеть Point-to-Point | |
| 172.16.2.1 | Шлюз | |
| 172.16.2.2 — 172.16.2.254 | Зарезервировано | |
| 172.16.3.0/24 | ПТО | 101 |
| 172.16.3.1 | Шлюз | |
| 172.16.3.2 — 172.16.3.254 | Пул для пользователей | |
| 172.16.4.0/24 | ФЭО | 102 |
| 172.16.4.1 | Шлюз | |
| 172.16.4.2 — 172.16.4.254 | Пул для пользователей | |
| 172.16.5.0/24 | Бухгалтерия | 103 |
| 172.16.5.1 | Шлюз | |
| 172.16.5.2 — 172.16.5.254 | Пул для пользователей | |
| 172.16.6.0/24 | Другие пользователи | 104 |
| 172.16.6.1 | Шлюз | |
| 172.16.6.2 — 172.16.6.254 | Пул для пользователей |
План подключения оборудования по портам
Разумеется, сейчас есть коммутаторы с кучей портов 1Gb Ethernet, есть коммутаторы с 10G, на продвинутых операторских железках, стоящих немалые тысячи долларов есть 40Gb, в разработке находится 100Gb (а по слухам уже даже есть такие платы, вышедшие в промышленное производство). Соответственно, вы можете выбирать в реальном мире коммутаторы и маршрутизаторы согласно вашим потребностям, не забывая про бюджет. В частности гигабитный свич сейчас можно купить незадорого (20-30 тысяч) и это с запасом на будущее (если вы не провайдер, конечно). Маршрутизатор с гигабитными портами стоит уже ощутимо дороже, чем со 100Mbps портами, однако оно того стоит, потому что FE-модели (100Mbps FastEthernet), устарели и их пропускная способность очень невысока.
Но в программах эмуляторах/симуляторах, которые мы будем использовать, к сожалению, есть только простенькие модели оборудования, поэтому при моделировании сети будем отталкиваться от того, что имеем: маршрутизатор cisco2811, коммутаторы cisco2960 и 2950.
| Имя устройства | Порт | Название | VLAN | |
|---|---|---|---|---|
| Access | Trunk | |||
| msk-arbat-gw1 | FE0/1 | UpLink | ||
| FE0/0 | msk-arbat-dsw1 | 2,3,101,102,103,104 | ||
| msk-arbat-dsw1 | FE0/24 | msk-arbat-gw1 | 2,3,101,102,103,104 | |
| GE1/1 | msk-arbat-asw1 | 2,3 | ||
| GE1/2 | msk-arbat-asw3 | 2,101,102,103,104 | ||
| FE0/1 | msk-rubl-asw1 | 2,101,104 | ||
| msk-arbat-asw1 | GE1/1 | msk-arbat-dsw1 | 2,3 | |
| GE1/2 | msk-arbat-asw2 | 2,3 | ||
| FE0/1 | Web-server | 3 | ||
| FE0/2 | File-server | 3 | ||
| msk-arbat-asw2 | GE1/1 | msk-arbat-asw1 | 2,3 | |
| FE0/1 | Mail-Server | 3 | ||
| msk-arbat-asw3 | GE1/1 | msk-arbat-dsw1 | 2,101,102,103,104 | |
| FE0/1-FE0/5 | PTO | 101 | ||
| FE0/6-FE0/10 | FEO | 102 | ||
| FE0/11-FE0/15 | Accounting | 103 | ||
| FE0/16-FE0/24 | Other | 104 | ||
| msk-rubl-asw1 | FE0/24 | msk-arbat-dsw1 | 2,101,104 | |
| FE0/1-FE0/15 | PTO | 101 | ||
| FE0/20 | administrator | 104 | ||
Почему именно так распределены VLAN»ы, мы объясним в следующих частях.
Схемы сети
На основании этих данных можно составить все три схемы сети на этом этапе. Для этого можно воспользоваться Microsoft Visio, каким-либо бесплатным приложением, но с привязкой к своему формату, или редакторами графики (можно и от руки, но это будет сложно держать в актуальном состоянии:)).
Не пропаганды опен сорса для, а разнообразия средств ради, воспользуемся Dia. Я считаю его одним из лучших приложений для работы со схемами под Linux. Есть версия для Виндоус, но, к сожалению, совместимости в визио никакой.
То есть на схеме L1 мы отражаем физические устройства сети с номерами портов: что куда подключено.

На схеме L2 мы указываем наши VLAN’ы.

В нашем примере схема третьего уровня получилась довольно бесполезная и не очень наглядная, из-за наличия только одного маршрутизирующего устройства. Но со временем она обрастёт подробностями.

Как видите, информация в документах избыточна. Например, номера VLAN повторяются и на схеме и в плане по портам. Тут как бы кто на что горазд. Как вам удобнее, так и делайте. Такая избыточность затрудняет обновление в случае изменения конфигурации, потому что нужно исправиться сразу в нескольких местах, но с другой стороны, облегчает понимание.
К этой первой статье мы не раз ещё вернёмся в будущем, равно как и вам придётся всегда возвращаться к тому, что вы изначально напланировали. Собственно задание для тех, кто пока только начинает учиться и готов приложить для этого усилия: много читать про вланы, ip-адресацию, найти программы Packet Tracer и GNS3. Что касается фундаментальных теоретических знаний, то советуем начать читать Cisco press. Это то, что вам совершенно точно понадобится знать. В следующей части всё будет уже по-взрослому, с видео, мы будем учиться подключаться к оборудованию, разбираться с интерфейсом и расскажем, что делать нерадивому админу, забывшему пароль.
L2 VPN, ИЛИ РАСПРЕДЕЛЕННЫЙ ETHERNETВ категорию L2 VPN входит широкий набор сервисов: от эмуляции выделенных каналов точка – точка (E-Line) до организации многоточечных соединений и эмуляции функций коммутатора Ethernet (E-LAN, VPLS). Технологии L2 VPN «прозрачны» для протоколов вышележащих уровней, поэтому позволяют передавать, например, трафик IPv4 или IPv6 независимо от того, какую версию протокола IP использует оператор. Их «низкоуровневость» положительно проявляет себя и в тех случаях, когда необходимо передавать трафик SNA, NetBIOS, SPX/IPX. Однако сейчас, в период всеобщей «айпизации», эти возможности требуются все реже. Пройдет еще какое-то время, и новое поколение сетевых специалистов вообще, наверное, не будет знать, что были времена, когда в сетях «господствовали» ОС NetWare и протоколы SPX/IPX.
Сервисы L2 VPN обычно используются для построения корпоративных сетей в рамках одного города (или города и ближайших окрестностей), поэтому часто это понятие воспринимается почти как синоним термина Metro Ethernet. Для таких сервисов характерны большие скорости каналов при меньшей (по сравнению с L3 VPN) стоимости соединения. Достоинствами L2 VPN являются также поддержка кадров увеличенного размера (jumbo frame), относительная простота и дешевизна оборудования клиента, устанавливаемого на границе с провайдером (L2).
Рост популярности сервисов L2 VPN во многом связан с потребностями отказоустойчивых территориально распределенных ЦОД: для «путешествий» виртуальных машин требуется прямое подключение между узлами на уровне L2. Такие сервисы, по сути, позволяют растянуть домен L2. Это хорошо отлаженные решения, но часто требующие сложной настройки. В частности, при подключении ЦОД к сети сервис-провайдера в нескольких точках — а это крайне желательно для повышения отказоустойчивости — требуется задействовать дополнительные механизмы, чтобы обеспечить оптимальную загрузку соединений и исключить возникновение «петель коммутации».
Существуют и решения, разработанные специально для межсоединения сетей ЦОД на уровне L2, — например, технология Overlay Transport Virtualization (OTV), реализованная в коммутаторах Cisco Nexus. Она функционирует поверх сетей IP, используя все преимущества маршрутизации на уровне L3: хорошую масштабируемость, высокую отказоустойчивость, подключение в нескольких точках, передачу трафика по множеству путей и пр. (подробнее см. статью автора «На магистралях интерЦОД» в ноябрьском номере «Журнала сетевых решений/LAN» за 2010 год).
Если в случае покупки услуг L2 VPN предприятию придется самому заботиться о маршрутизации трафика между своими узлами, то в системах L3 VPN эту задачу решает сервис-провайдер. Главное предназначение L3 VPN — соединение площадок, находящихся в разных городах, на большом удалении друг от друга. Эти услуги, как правило, характеризуются большей стоимостью подключения (поскольку задействуется маршрутизатор, а не коммутатор), высокой арендной платой и небольшой пропускной способностью (обычно до 2 Мбит/с). Цена может значительно возрастать в зависимости от расстояния между точками подключения.
Важным достоинством L3 VPN является поддержка функций QoS и инжиниринга трафика, что позволяет гарантировать требуемый уровень качества для сервисов IP-телефонии и видео-конференц-связи. Их недостаток — непрозрачность для услуг Ethernet, отсутствие поддержки кадров Ethernet увеличенного размера, а также более высокая стоимость по сравнению с сервисами Metro Ethernet.
Заметим, что технология MPLS может применяться для организации и L2, и L3 VPN. Уровень услуги VPN определяется не уровнем используемой для нее технологии (MPLS вообще сложно отнести к какому-то определенному уровню модели OSI, скорее это технология L2,5), а «потребительскими свойствами»: если сеть оператора маршрутизирует клиентский трафик, значит, это L3, если эмулирует соединения канального уровня (или функции коммутатора Ethernet) — L2. При этом для формирования L2 VPN могут применяться и другие технологии, например 802.1ad Provider Bridging или 802.1ah Provider Backbone Bridges.
Решения 802.1ad Provider Bridging, известные также под множеством других названий (vMAN, Q-in-Q, Tag Stacking, VLAN Stacking), позволяют добавлять в кадр Ethernet второй тег 802.1Q VLAN. Сервис-провайдер может игнорировать внутренние теги VLAN, установленные оборудованием клиента, — для пересылки трафика достаточно внешних тегов. Эта технология снимает ограничение в 4096 идентификаторов VLAN, имеющее место в классической технологии Ethernet, что существенно повышает масштабируемость сервисов. Решения 802.1ah Provider Backbone Bridges (PBB) предусматривают добавление в кадр второго МАС-адреса, при этом МАС-адреса конечного оборудования оказываются скрыты от магистральных коммутаторов. PBB предоставляет до 16 млн идентификаторов сервисов.
L2 VPN, ИЛИ РАСПРЕДЕЛЕННЫЙ ETHERNETВ категорию L2 VPN входит широкий набор сервисов: от эмуляции выделенных каналов точка — точка (E-Line) до организации многоточечных соединений и эмуляции функций коммутатора Ethernet (E-LAN, VPLS). Технологии L2 VPN «прозрачны» для протоколов вышележащих уровней, поэтому позволяют передавать, например, трафик IPv4 или IPv6 независимо от того, какую версию протокола IP использует оператор. Их «низкоуровневость» положительно проявляет себя и в тех случаях, когда необходимо передавать трафик SNA, NetBIOS, SPX/IPX. Однако сейчас, в период всеобщей «айпизации», эти возможности требуются все реже. Пройдет еще какое-то время, и новое поколение сетевых специалистов вообще, наверное, не будет знать, что были времена, когда в сетях «господствовали» ОС NetWare и протоколы SPX/IPX. Сервисы L2 VPN обычно используются для построения корпоративных сетей в рамках одного города (или города и ближайших окрестностей), поэтому часто это понятие воспринимается почти как синоним термина Metro Ethernet. Для таких сервисов характерны большие скорости каналов при меньшей (по сравнению с L3 VPN) стоимости соединения. Достоинствами L2 VPN являются также поддержка кадров увеличенного размера (jumbo frame), относительная простота и дешевизна оборудования клиента, устанавливаемого на границе с провайдером (L2). Рост популярности сервисов L2 VPN во многом связан с потребностями отказоустойчивых территориально распределенных ЦОД: для «путешествий» виртуальных машин требуется прямое подключение между узлами на уровне L2. Такие сервисы, по сути, позволяют растянуть домен L2. Это хорошо отлаженные решения, но часто требующие сложной настройки. В частности, при подключении ЦОД к сети сервис-провайдера в нескольких точках — а это крайне желательно для повышения отказоустойчивости — требуется задействовать дополнительные механизмы, чтобы обеспечить оптимальную загрузку соединений и исключить возникновение «петель коммутации». Существуют и решения, разработанные специально для межсоединения сетей ЦОД на уровне L2, — например, технология Overlay Transport Virtualization (OTV), реализованная в коммутаторах Cisco Nexus. Она функционирует поверх сетей IP, используя все преимущества маршрутизации на уровне L3: хорошую масштабируемость, высокую отказоустойчивость, подключение в нескольких точках, передачу трафика по множеству путей и пр. (подробнее см. статью автора «На магистралях интерЦОД» в ноябрьском номере «Журнала сетевых решений/LAN» за 2010 год). L2 ИЛИ L3 VPN Если в случае покупки услуг L2 VPN предприятию придется самому заботиться о маршрутизации трафика между своими узлами, то в системах L3 VPN эту задачу решает сервис-провайдер. Главное предназначение L3 VPN — соединение площадок, находящихся в разных городах, на большом удалении друг от друга. Эти услуги, как правило, характеризуются большей стоимостью подключения (поскольку задействуется маршрутизатор, а не коммутатор), высокой арендной платой и небольшой пропускной способностью (обычно до 2 Мбит/с). Цена может значительно возрастать в зависимости от расстояния между точками подключения. Важным достоинством L3 VPN является поддержка функций QoS и инжиниринга трафика, что позволяет гарантировать требуемый уровень качества для сервисов IP-телефонии и видео-конференц-связи. Их недостаток — непрозрачность для услуг Ethernet, отсутствие поддержки кадров Ethernet увеличенного размера, а также более высокая стоимость по сравнению с сервисами Metro Ethernet. Заметим, что технология MPLS может применяться для организации и L2, и L3 VPN. Уровень услуги VPN определяется не уровнем используемой для нее технологии (MPLS вообще сложно отнести к какому-то определенному уровню модели OSI, скорее это технология L2,5), а «потребительскими свойствами»: если сеть оператора маршрутизирует клиентский трафик, значит, это L3, если эмулирует соединения канального уровня (или функции коммутатора Ethernet) — L2. При этом для формирования L2 VPN могут применяться и другие технологии, например 802.1ad Provider Bridging или 802.1ah Provider Backbone Bridges. Решения 802.1ad Provider Bridging, известные также под множеством других названий (vMAN, Q-in-Q, Tag Stacking, VLAN Stacking), позволяют добавлять в кадр Ethernet второй тег 802.1Q VLAN. Сервис-провайдер может игнорировать внутренние теги VLAN, установленные оборудованием клиента, — для пересылки трафика достаточно внешних тегов. Эта технология снимает ограничение в 4096 идентификаторов VLAN, имеющее место в классической технологии Ethernet, что существенно повышает масштабируемость сервисов. Решения 802.1ah Provider Backbone Bridges (PBB) предусматривают добавление в кадр второго МАС-адреса, при этом МАС-адреса конечного оборудования оказываются скрыты от магистральных коммутаторов. PBB предоставляет до 16 млн идентификаторов сервисов.
Часто при выборе определенного сетевого устройства для вашей сети, можно услышать такие фразы как «коммутатор уровня L2», или «устройство L3».
В этом случае речь ведется про уровни в сетевой модели OSI.
Устройство уровня L1 – это устройство, работающее на физическом уровне, они в принципе «не понимают» ничего о данных, которые передают, и работают на уровне электрических сигналов – сигнал поступил, он передается дальше. К таким устройствам относятся так называемые «хабы», которые были популярны на заре становления Ethernet-сетей, сюда же относятся самые разнообразные повторители. Устройства такого типа обычно называют концентраторами.
Устройства уровня L2 работают на канальном уровне и выполняют физическую адресацию. Работа на этом уровне выполняется с кадрами, или как иногда еще называют «фреймами». На этом уровне нет никаких ip-адресов, устройство идентифицирует получателя и отправителя только по MAC-адресу и передает кадры между ними. Такие устройства как правило называют коммутаторами, иногда уточняя, что это «коммутатор уровня L2»
Устройства уровня L3 работают на сетевом уровне, который предназначен для определения пути передачи данных, и понимают ip-адреса устройств, определяют кратчайшие маршруты. Устройства этого уровня отвечают за установку разного типа соединений (PPPoE и тому подобных). Эти устройства обычно называют маршрутизаторами, хотя часто говорят и «коммутатор уровня L3»
Устройства уровня L4 отвечают за обеспечение надежности передачи данных. Это, скажем так, «продвинутые» коммутаторы, которые на основании информации из заголовков пакетов понимают принадлежность трафика разным приложениям могут принимать решения о перенаправлении такого трафика на основании этой информации. Название таких устройств не устоялось, иногда их называют «интеллектуальными коммутаторами», или «коммутаторами L4».
Новости
Фирма «1С» информирует о техническом разделении версий ПРОФ и КОРП платформы «1С:Предприятие 8» (с дополнительной защитой лицензий уровня КОРП) и введении ряда ограничений на использование лицензий уровня ПРОФ с 11.02.2019 года.
Впрочем, источник в ФНС пояснил РБК, что решение налоговиков не стоит называть отсрочкой. Но если предприниматель не успеет обновить кассовый аппарат и с 1 января продолжит выдавать чеки с НДС 18%, отражая при этом в отчетности корректную ставку 20%, налоговая служба не будет рассматривать это как нарушение, подтвердил он.
L3-коммутатор способен выполнить только чистый IP-роутинг — он не умеет NAT, route-map или traffic-shape, подсчет трафика. Коммутаторы не способны работать с VPN-туннелями (Site-to-site VPN, Remote Access VPN, DMVPN), не могут шифровать трафик или выполнять функции statefull firewall, нет возможности использовать в качестве сервера телефонии (цифровой АТС).
Главное достоинство коммутатора 3го уровня — быстрая маршрутизация трафика разных L3-сегментов между собой,чаще всего это внутренний трафик без выхода в сеть Интернет. .
Как раз выход в Интернет вам обеспечит маршрутизатор. NAT настраивается также на маршрутизаторе.
Маршрутизация большого количества локальных сетей практически невозможна на маршрутизаторе, высока вероятность деградации сервиса при использовании QoS, ACL NBAR и других функций, приводящих к анализу приходящего на интерфейсы трафика. Скорее всего, проблемы начнутся при превышении скорости локального трафика более, чем до 100Мбит/с (в зависимости от модели конкретного маршрутизатора). Коммутатор, наоборот, с легкостью справится с этой задачей.
Основная причина в том, что коммутатор маршрутизирует трафик на основе CEF-таблиц .
Cisco Express Forwarding (CEF ) — технология высокоскоростной маршрутизации/коммутации пакетов, использующаяся в маршрутизаторах и коммутаторах третьего уровня фирмы Cisco Systems, и позволяющая добиться более быстрой и эффективной обработки транзитного трафика.
Маршрутизатор тоже может использовать CEF, но если вы используете на маршрутизаторе функции, приводящие к анализу всего трафика, то трафик пойдет уже через процессор. Сравните в таблице производительности маршрутизаторов, приведенную в самом начале, какая производительность у маршрутизатора при «Fast\CEF switching» (с помощью таблиц) и какая при «Process switching» (решение о маршрутизации принимается процессором).
Итого, маршрутизатор отличается от L3-коммутатора тем, что маршрутизатор умеет очень гибко управлять трафиком, но обладает сравнительно низкой производительностью при работе внутри локальной сети, L3-коммутатор же наоборот обладает высокой производительностью, но не может влиять на трафик, обрабатывать его.
Про L2-коммутаторы можно сказать, что они применяются только на уровне доступа, обеспечивая подключение конечного пользовательского (не сетевого оборудования)
Когда использовать L2-свитчи, а когда L3-коммутаторы?
В небольшомм бренче до 10 человек достаточно поставить один маршрутизатор со встроенным свитчом (серии 800) или установленным модулем модулем расширения ESW (серии 1800,1900)или ESG.
В офисе на 50 человек можно установить один маршрутизатор средней производительности и один 48-портовый L2-коммутатор (возможно два 24-портовых).
В филиале до 200 человек будем использовать маршрутизатор и несколько коммутаторов второго уровня. Важно понимать, что если вы разделили сеть на сегменты на уровне IP-адресов на несколько подсетей и производите роутинг между сетями на маршрутизаторе, то вам совершенно точно обеспечена высокая нагрузка на процессор, что вызовет недостаток производительности и жалобы конечных пользователей на дропание пакетов. Если большинство пользователи общаются только с компьютерами, серверами, принтерами и другими сетевыми устройствами только внутри своего L3-сегмента, и покидают пределы этого адресного пространства только для выхода в интернет, то данный дизайн сети будет удовлетворительным. При расширении сети, количества отделов, внутри которых трафик не должен вылезать наружу этого отдела, если разные отделы (в нашем случае это подсети или сегменты сети) вынуждены вести обмен данными между собой, то производительности маршрутизатора уже не хватит.
В таком крупном офисе (свыше 200 сотрудников) становится обязательным покупка высокопроизводительного коммутатора 3третьего уровня. В его задачи будет входить поддержка всех «шлюзов по умолчанию» локальных сегментов. Связь между этим коммутатором и хостами будет осуществляться через логические сетевые интерфейсы (interface VLAN или SVI). Маршрутизатор достаточно будет иметь всего два подключения — в интернет и к вашему L3-коммутатору . Пользователей же необходимо будет подключать через L2-коммутаторы , подключенные звездой или кольцом к L3-коммутатору с помощью гигабитных соединений, таким образом нам пригодится L3-коммутатор с Гигабитными портами. Таким образом, центром сети станет как раз L3-коммутатор , который будет отвечать за функции ядра и распределения одновременно, L2-коммутаторы на уровне доступа и маршрутизатор в качестве шлюза для подключения к Интернету или для связи с удаленными офисами посредством туннелей.
В действительно же БОЛЬШИХ кампусных сетях численностью более 500 человек и с высокими требованиями к производительности и функциональности может возникнуть необходимость даже на уровень доступа для подключения пользователей ставить L3-коммутаторы. Это может быть вызвано следующими причинами:
Недостаточная производительность L2 коммутаторов (особенно с гигабитными портами и при использовании в качестве серверных ферм)
Недостаточное кол-во поддерживаемых active vlan (255 против 1000 у L3)
Отсутствие функционала Q-n-Q
Недостаточное кол-во поддерживаемых записей ACL (у 2960 — 512, у 3560 — 2000)
Ограниченные возможности работы с мультикастами
Недостаточные возможности QoS на L2-коммутаторах
Архитектура сети «L3-access» — т.е. точки маршрутизации локальных подсетей выносятся на уровень доступа, а наверх на уровень распределения отдаются уже суммированные маршруты.
Отсутствие L2 и STP на уровне распределения.
В утилите sudo, используемой для организации выполнения команд от имени других пользователей, выявлена уязвимость (CVE-2019-18634), которая позволяет повысить свои привилегии в системе. Проблема […]
Выпуск WordPress 5.3 улучшает и расширяет представленный в WordPress 5.0 редактор блоков новым блоком, более интуитивным взаимодействием и улучшенной доступностью. Новые функции в редакторе […]
После девяти месяцев разработки доступен мультимедиа-пакет FFmpeg 4.2, включающий набор приложений и коллекцию библиотек для операций над различными мультимедиа-форматами (запись, преобразование и […]
Linux Mint 19.2 является выпуском с долгосрочной поддержкой, который будет поддерживаться до 2023 года. Он поставляется с обновленным программным обеспечением и содержит доработки и множество новых […]
Представлен релиз дистрибутива Linux Mint 19.2, второго обновления ветки Linux Mint 19.x, формируемой на пакетной базе Ubuntu 18.04 LTS и поддерживаемой до 2023 года. Дистрибутив полностью совместим […]
Доступны новые сервисные релизы BIND, которые содержат исправления ошибок и улучшения функций. Новые выпуски могут быть скачано со страницы загрузок на сайте разработчика: […]
Exim — агент передачи сообщений (MTA), разработанный в Кембриджском университете для использования в системах Unix, подключенных к Интернету. Он находится в свободном доступе в соответствии с […]
После почти двух лет разработки представлен релиз ZFS on Linux 0.8.0, реализации файловой системы ZFS, оформленной в виде модуля для ядра Linux. Работа модуля проверена с ядрами Linux c 2.6.32 по […]
Комитет IETF (Internet Engineering Task Force), занимающийся развитием протоколов и архитектуры интернета, завершил формирование RFC для протокола ACME (Automatic Certificate Management Environment) […]
Некоммерческий удостоверяющий центр Let’s Encrypt, контролируемый сообществом и предоставляющий сертификаты безвозмездно всем желающим, подвёл итоги прошедшего года и рассказал о планах на 2019 год. […]
Каналы связи L2 и L3 VPN — Отличия физических и виртуальных каналов разного уровня. Сравнение маршрутизатора и L3-коммутатора Cisco Уровень l2 что
L3VPN, который мы рассмотрели в прошлом выпуске, покрывает собой огромное количество сценариев, необходимых большинству заказчиков. Огромное, но не все. Он позволяет осуществлять связь только на сетевом уровне и только для одного протокола — IP. Как быть с данными телеметрии, например, или трафиком от базовых станций, работающих через интерфейс E1? Существуют также сервисы, которые используют Ethernet, но тоже требуют связи на канальном уровне. Опять же ЦОДы между собой любят на языке L2 общаться.
Вот и нашим клиентам вынь да положь L2.
Традиционно раньше всё было просто: L2TP, PPTP да и всё по большому счёту. Ну в GRE ещё можно было спрятать Ethernet. Для всего прочего строили отдельные сети, вели выделенные линии ценою в танк (ежемесячно). Однако в наш век конвергентных сетей, распределённых ЦОДов и международных компаний это не выход, и на рынок выплеснулось некоторое количество масштабируемых технологий випиэнирования на канальном уровне.
Мы же в этот раз сосредоточимся на MPLS L2VPN.
Технологии L2VPN
Прежде чем погрузиться в тёплый MPLS, взглянем на то, какие вообще виды L2VPN существуют.
- VLAN/QinQ — их можно сюда отнести, поскольку основные требования VPN выполняются — организуется виртуальная L2 сеть между несколькими точками, данные в которой изолированы от других. По сути VLAN per-user организует Hub-n-Spoke VPN.
- L2TPv2/PPTP — устаревшие и скучные вещи.
- L2TPv3 вместе с GRE имеют проблемы с масштабированием.
- VXLAN, EVPN — варианты для ЦОД»ов. Очень интересно, но DCI не входит в планы этого выпуска. Зато о них был отдельный подкаст (слушайте запись 25-го ноября)
- MPLS L2VPN — это набор различных технологий, транспортом для которых выступает MPLS LSP. Именно он сейчас получил наиболее широкое распространение в сетях провайдеров.
Почему он победитель? Главная причина, безусловно, в способности маршрутизаторов, передающих MPLS-пакеты абстрагироваться от их содержимого, но при этом различать трафик разных сервисов.
Например, Е1-кадр приходит на PE, сразу же инкапсулируется в MPLS и уже никто по пути даже не заподозрит, что там внутри — важно только вовремя поменять метку.
А на другой порт приходит Ethernet-кадр и по тому же самому LSP он может пройти по сети, только с другой меткой VPN.
А кроме того MPLS TE позволяет строить каналы с учётом требований трафика к параметрам сети.
В связке же с LDP и BGP становится более просто настраивать VPN и автоматически находить соседей.
Возможность инкапсулировать трафик любого канального уровня в MPLS называется AToM — Any Transport over MPLS .
Вот список поддерживаемых AToM протоколов:
- ATM Adaptation Layer Type-5 (AAL5) over MPLS
- ATM Cell Relay over MPLS
- Ethernet over MPLS
- Frame Relay over MPLS
- PPP over MPLS
- High-Level Data Link Control (HDLC) over MPLS
Два мира L2VPN
Для построения любого L2VPN существуют два концептуально разных подхода.
Терминология
Традиционно термины будут вводиться по мере необходимости. Но о некоторых сразу.
PE — Provider Edge — граничные маршрутизаторы MPLS-сети провайдера, к которым подключаются клиентские устройства (CE).
CE — Customer Edge — оборудование клиента, непосредственно подключающееся к маршрутизаторам провайдера (PE).
AC — Attached Circuit — интерфейс на PE для подключения клиента.
VC — Virtual Circuit — виртуальное однонаправленное соединение через общую сеть, имитирующее оригинальную среду для клиента. Соединяет между собой AC-интерфейсы разных PE. Вместе они составляют цельный канал: AC→VC→AC.
PW — PseudoWire — виртуальный двунаправленный канал передачи данных между двумя PE — состоит из пары однонаправленных VC. В этом и есть отличие PW от VC.
VPWS. Точка-точка
VPWS — Virtual Private Wire Service .
В основе любого решения MPLS L2VPN лежит идея PW — PseudoWire — виртуальный кабель, прокинутый из одного конца сети в другой. Но для VPWS сам этот PW и является уже сервисом.
Эдакий L2-туннель, по которому можно беззаботно передавать всё, что угодно.
Ну, например, у клиента в Котельниках находится 2G-базовая станция, а контроллер — в Митино. И эта БС может подключаться только по Е1. В стародавние времена пришлось бы протянуть этот Е1 с помощью кабеля, радиорелеек и всяких конвертеров.
Сегодня же одна общая MPLS-сеть может использоваться, как для этого Е1, так и для L3VPN, Интернета, телефонии, телевидения итд.
(Кто-то скажет, что вместо MPLS для PW можно использовать L2TPv3, но кому он нужен с его масштабируемостью и отсутствием Traffic Engineering»а?)
VPWS сравнительно прост, как в части передачи трафика, так и работы служебных протоколов.
VPWS Data Plane или передача пользовательского трафика
Туннельная метка — то же, что и транспортная, просто длинное слово «транспортное» не помещалось в заголовок.
0. Между R1 и R6 уже построен транспортный LSP с помощью протокола LDP или RSVP TE. То есть R1 известна транспортная метка и выходной интерфейс к R6.
1. R1 получает от клиента CE1 некий L2 кадр на AC интерфейс (то может оказаться Ethernet, TDM, ATM итд. — не имеет значения).
2. Этот интерфейс привязан к определённому идентификатору клиента — VC ID — в некотором смысле аналогу VRF в L3VPN. R1 даёт кадру сервисную метку, которая сохранится до конца пути неизменной. VPN-метка является внутренней в стеке.
3. R1 знает точку назначения — IP-адрес удалённого PE-маршрутизатора — R6, выясняет транспортную метку и вставляет её в стек меток MPLS. Это будет внешняя — транспортная метка.
4. Пакет MPLS путешествует по сети оператора через P-маршрутизаторы. Транспортная метка меняется на новую на каждом узле, сервисная остаётся без изменений.
5. На предпоследнем маршрутизаторе снимается транспортная метка — происходит PHP . На R6 пакет приходит с одной сервисной VPN-меткой.
6. PE2, получив пакет, анализирует сервисную метку и определяет, в какой интерфейс нужно передать распакованный кадр.
Внимание: для каждой ноды CSR1000V требуется 2,5 ГБ RAM. В противном случае образ либо не запустится, либо будут различные проблемы, вроде того, что порты не поднимаются или наблюдаются потери.
Практика VPWS
Упростим топологию до четырёх магистральных узлов. По клику можете открыть её в новой вкладке, чтобы смотреть на неё Alt+Tab»ом, а не ворочать страницу вверх-вниз.
Наша задача — прокинуть Ethernet от Linkmeup_R1 (порт Gi3) до Linkmeup_R4 (порт Gi3).
На шаге 0 IP-адресация, IGP-маршрутизация и базовый MPLS уже настроены (см. как).
Давайте проследим, что там происходило за кулисами протоколов (дамп снят с интерфейса GE1 Linkmeup_R1). Можно выделить основные вехи:
0) IGP сошёлся, LDP определил соседей, поднял сессию и раздал транспортные метки.
Как видите, Linkmeup_R4 выделил транспортную метку 19 для FEC 4.4.4.4.
1) А вот tLDP начал свою работу.
—А. Сначала мы настроили его на Linkmeup_R1 и tLDP начал периодически отправлять свой Hello на адрес 4.4.4.4
Как видите, это юникастовый IP пакет, который отправляется с адреса Loopback-интерфейса 1.1.1.1 на адрес такого же Loopback удалённого PE — 4.4.4.4.
Упакован в UDP и передаётся с одной меткой MPLS — транспортной — 19. Обратите внимание на приоритет — поле EXP — 6 — один из наивысших, поскольку это пакет служебного протокола. Подробнее мы об этом поговорим в выпуске о QoS.
Состояние PW пока в DOWN, потому что с обратной стороны ничего нет.
—Б. После того, как настроили xconnect на стороне Linkmeup_R4 — сразу Hello и установление соединения по TCP.
В этот момент установлено LDP-соседство
—В. Пошёл обмен метками:
В самом низу можно видеть, что FEC в случае VPWS — это VC ID, который мы указали в команде xconnect — это идентификатор нашего VPN — 127 .
А чуть ниже выделенная ему Linkmeup_R4 метка — 0х16 или 22 в десятичной системе.
То есть этим сообщением Linkmeup_R4 сообщил Linkmeup_R1, мол, если ты хочешь передать кадр в VPN с VCID 127, то используй сервисную метку 22.
То же самое делает и Linkmeup_R1 — сообщает Linkmeup_R4 свою метку:
После этого поднимаются VC и мы можем увидеть метки и текущие статусы:
Команды show mpls l2transport vc detail и show l2vpn atom vc detail в целом идентичны для наших примеров.
3) Теперь всё готово для передачи пользовательских данных. В этот момент мы запускаем ping. Всё предсказуемо просто: две метки, которые мы уже видели выше.
Почему-то Wireshark не разобрал внутренности MPLS, но я вам покажу, как прочитать вложение:
Два блока, выделенных, красным — это MAC-адреса. DMAC и SMAC соответственно. Жёлтый блок 0800 — поле Ethertype заголовка Ethernet — значит внутри IP.
Далее чёрный блок 01 — поле Protocol заголовка IP — это номер протокола ICMP. И два зелёных блока — SIP и DIP соответственно.
Теперь вы можете в Wireshark!
Соответственно ICMP-Reply возвращается только с меткой VPN, потому что на Linkmeup_R2 возымел место PHP и транспортная метка была снята.
Если VPWS — это просто провод, то он должен спокойно передать и кадр с меткой VLAN?
Да, и нам для этого не придётся ничего перенастраивать.
Вот пример кадра с меткой VLAN:
Здесь вы видите Ethertype 8100 — 802.1q и метку VLAN 0x3F, или 63 в десятичной системе.
Если мы перенесём конфигурацию xconnect на сабинтерфейс с указанием VLAN, то он будет терминировать данный VLAN и отправлять в PW кадр без заголовка 802.1q.
Виды VPWS
Рассмотренный пример — это EoMPLS (Ethernet over MPLS). Он является частью технологии PWE3, которая суть развитие VLL Martini Mode. И всё это вместе и есть VPWS. Тут главное не запутаться в определениях. Позвольте мне быть вашим проводником.
Итак, VPWS — общее название решений для L2VPN вида точка-точка.
PW — это виртуальный L2-канал, который лежит в основе любой технологии L2VPN и служит туннелем для передачи данных.
VLL (Virtual Leased Line) — это уже технология, которая позволяет инкапсулировать кадры различных протоколов канального уровня в MPLS и передавать их через сеть провайдера.
Выделяют следующие виды VLL:
VLL CCC — Circuit Cross Connect . В этом случает нет метки VPN, а транспортные назначаются вручную (статический LSP) на каждом узле, включая правила swap. То есть в стеке будет всегда только одна метка, а каждый такой LSP может нести трафик только одного VC. Ни разу не встречал его в жизни. Главное его достоинство — он может обеспечить связность двух узлов, подключенных к одному PE.VLL TCC — Translational Cross Connect . То же, что CCC, но позволяет с разных концов использовать разные протоколы канального уровня.
Работает это только с IPv4. PE при получении удаляет заголовок канального уровня, а при передаче в AC-интерфейс вставляет новый.
Интересно? Начните отсюда .VLL SVC — Static Virtual Circuit . Транспортный LSP строится обычными механизмами (LDP или RSVP-TE), а сервисная метка VPN назначается вручную. tLDP в этом случае не нужен. Не может обеспечить локальную связность (если два узла подключены к одному PE).
Martini VLL — это примерно то, с чем мы имели дело выше. Транспортный LSP строится обычным образом, метки VPN распределяются tLDP. Красота! Не поддерживает локальную связность.
Kompella VLL — Транспортный LSP обычным образом, для распределения меток VPN — BGP (как и полагается, с RD/RT). Уау! Поддерживает локальную связность. Ну и ладно.
PWE3 — Pseudo Wire Emulation Edge to Edge . Строго говоря, область применения этой технология шире, чем только MPLS. Однако в современном мире в 100% случаев они работают в связке. Поэтому PWE3 можно рассматривать как аналог Martini VLL с расширенным функционалом — сигнализацией так же занимаются LDP+tLDP.
Коротко его отличия от Martini VLL можно представить так:
- Сообщает статус PW, используя сообщение LDP Notification.
- Поддерживает Multi-Segment PW, когда end-to-end канал состоит из нескольких более мелких кусков. В этом случае один и тот же PW может стать сегментов для нескольких каналов.
- Поддерживает TDM-интерфейсы.
- Предоставляет механизм согласования фрагментации.
- Другие.
Сейчас PWE3 — стандарт де факто и именно он был в примере выше.
Как правило, если вы хотите подключить все сетевые и клиентские устройства к сети, является одним из основных, наиболее подходящих для этой цели устройством. По мере увеличения разнообразия сетевых приложений и увеличения количества конвергентных сетей новый сетевой коммутатор уровня 3, эффективно используется как в центрах обработки данных, так и в комлексных корпоративных сетях, коммерческих приложениях и в более сложных клиентских проектах.
Что такое коммутатор уровня 2?
Коммутатор уровня 2 (Layer2 или L2) предназначен для соединения нескольких устройств локальной вычислительной сети (LAN) или нескольких сегментов данной сети. Коммутатор уровня 2 обрабатывает и регистрирует МАС–адреса поступающих фреймов, осуществляет физическую адресацию и управления потоком данных (VLAN, мультикаст фильтрация, QoS).
Термины ‘’Уровень 2’’ & ‘’Уровень 3’’ изначально получены из Протокола взаимодействия открытых сетей (OSI), который является одной из основных моделей, используемых для описания и объяснения принципов работы сетевых коммуникаций. Модель OSI определяет семь уровней взаимодейтсвия систем: прикладной уровень, представительский уровень, сеансовый уровень, транспортный уровень, сетевой уровень, уровень канала передачи данных (канальный уровень) и физический уровень, среди которых сетевой уровень — уровень 3, а уровень канала передачи данных — уровень 2.
Рисунок 1: Уровень 2 и Уровень 3 в Протоколе взаимодействия открытых сетей (OSI).
Уровень 2 обеспечивает прямую передачу данных между двумя устройствами в локальной сети. При работе коммутатор уровня 2 сохраняет таблицу MAC-адресов, в которой обрабатываются и регистрируются MAC-адреса поступающих фреймов и запоминается оборудование, подключаемое через порт. Массивы данных переключаются в MAC-адресах только внутри локальной сети, что позволяет сохранять данные только в пределах сети. При использовании коммутатора уровня 2 возможно выбрать определенные порты коммутатора для управления потоком данных (VLAN). Порты, в свою очередь, находятся в разных подсетях уровня 3.
Что такое коммутатор уровня 3?
(Layer 3 или L3) фактически являются маршрутизаторами, которые реализуют механизмы маршрутизации (логическая адресация и выбор пути доставки данных (маршрута) с использованием протоколов маршрутизации (RIP v.1 и v.2, OSPF, BGP, проприетарные протоколы маршрутизации и др.) не в программном обеспечении устройства, а с помощью специализированных аппаратных средств (микросхем).
Маршрутизатор является наиболее распространенным сетевым устройством, относящимся к Уровню 3. Данные коммутаторы выполняет функции маршрутизации (логическую адресацию и выбор пути доставки) пакетов на IP-адрес получателя (Интернет-протокол). Коммутаторы уровня 3 проверяют IP-адреса источника и получателя каждого пакета данных в своей таблице IP-маршрутизации и определяют лучший адрес для последующей пересылки пакета (маршрутизатору или коммутатору). Если IP-адрес назначения не найден в таблице, пакет не будет отправлен до тех пор, пока не будет определен конечный муршрутизатор. По этой причине процесс маршрутизации осуществляется с определенной временной задержкой.
Коммутаторы уровня 3 (или многоуровневого коммутатора) имеют часть функций коммутаторов уровня 2 и маршрутизаторов. По сути, это три разных устройства, предназначенных для разных приложений, которые в значительной степени зависят от доступных функций. Однако, все три устройства также имеют часть общих функций.
Коммутатор уровня 2 VS Коммутатор уровня 3: В чём разница?
Основное различие между коммутаторами уровня 2 и уровня 3 — это функция маршрутизации. Коммутатор уровня 2 работает только с MAC-адресами, игнорируя IP-адреса и элементы более высоких уровней. Коммутатор уровня 3 выполняет все функции коммутатора уровня 2. Кроме того, он может осуществлять статическую и динамическую маршрутизацию. Это значит, что коммутатор уровня 3 имеет как таблицу MAC-адресов, так и таблицу маршрутизации IP-адресов, а также соединяет несколько устройств локальной вычислительной сети VLAN и обеспечивает маршрутизацию пакетов между различными VLAN. Коммутатор, который осуществляет только статическую маршрутизацию обычно называется Layer 2+ или Layer 3 Lite. Помимо пакетов маршрутизации коммутаторы уровня 3 также включают в себя некоторые функции, требующие наличие информации о данных IP-адресов в коммутаторе, таких как маркирование трафика VLAN на основе IP-адреса вместо ручной настройки порта. Более того, коммутаторы уровня 3 имеют большую потребляемую мощность и повышенные требования безопасности.
Коммутатор уровня 2 vs Коммутатор уровня 3: Как выбрать?
При выборе между коммутаторами уровня 2 и уровня 3, стоит заранее продумать, где и как коммутатор будет использоваться. В случае наличия домена уровня 2, вы можете просто использовать коммутатор уровня 2. Однако, если вам необходима маршрутизация между внутренней локальной сетью VLAN, следует использовать коммутатор уровня 3. Домен уровня 2 — это место подключения хостов, которое позволяет гарантировать стабильную работу коммутатора уровня 2. Обычно в топологии сети это называется уровнем доступа. Если необходимо переключиться на агрегирование множественных переключателей доступа и выполнить маршрутизацию между VLAN, необходимо использовать коммутатор уровня 3. В сетевой топологии это называется слоем распределения.

Рисунок 2: случаи использования роутера, коммутатора уровня 2 и коммутатора уровня 3
Поскольку коммутатор уровня 3 и маршрутизатор имеют функцию маршрутизации, следует определить разницу между ними. На самом деле не так важно, какое устройство выбрать для маршрутизации, поскольку каждое из них обладает своими преимуществами. Если вам требуется большое количество маршрутизаторов с функциями коммутаторов для построения локальной сети VLAN, и вы не нуждаетесь в дальнейшей маршрутизации (ISP)/WAN, тогда можно спокойно использовать коммутатор уровня 3. В другом случае вам необходимо выбрать маршрутизатор с большим количеством функций уровня 3.
Коммутатор уровня 2 VS Коммутатор уровня 3: Где купить?
Если вы собираетесь купить коммутатор уровня 2 или уровня 3 для построения сетевой инфраструктуры, существуют определенные ключевые параметры, на которые мы рекомендуем вам обратить внимание. В частности, скорость пересылки пакетов, пропускная способность объединительной системной платы, количество VLAN, память MAC-адресов, задержка в передаче данных и др.
Скорость пересылки (или пропускная способность) — это возможность пересылки объединительной системной платы (или коммутационной матрицы). Когда возможности пересылки больше, чем суммарная скорость всех портов, объединительную плату называют неблокирующей. Скорость пересылки выражается в пакетах в секунду (pps). Формула ниже позволяет рассчитать скорость пересылки коммутатора:
Скорость пересылки (pps) = количество портов 10 Гбит/с * 14,880,950 pps + количество портов 1 Гбит/с * 1,488,095 pps + количество портов 100 Мбит/с * 148,809 pps
Следующий параметр, который следует рассмотреть, пропускная способность объединительной платы или пропускная способность коммутатора, которая вычисляется, как суммарная скорость всех портов. Скорость всех портов подсчитывается дважды, одна для направления Tx и одна для направления Rx. Полоса пропускания объединительной платы выражается в битах в секунду (бит/с или бит/с). Пропускная способность объединительной платы (бит/с) = номер порта * скорость передачи данных порта * 2
Другим важным параметром является настраиваемое количество VLAN. Как правило, 1K = 1024 VLAN достаточно для коммутатора уровня 2, а стандартное количество VLAN для коммутатора уровня 3 — 4k = 4096. Память таблицы MAC-адресов — это количество MAC-адресов, которое может храниться в коммутаторе, обычно выражаемое как 8k или 128k. Задержка — это время, на которое переносится передача данных. Время задержки должно быть как можно короче, поэтому латентность обычно выражается в наносекундах (нс).
Вывод
Сегодня мы попытались разобраться в различиях между уровнями 2 и 3 и в устройствах, обычно используемых на этих уровнях, включая коммутатор уровня 2, коммутатор уровня 3 и маршрутизатор. Основной вывод, который хотелось бы выделить сегодня, это то, что не всегда более совершенное устройство лучше и эффективнее. Сегодня важно понимать для чего, вы собирается использовать коммутатор, каковы ваши требования и условия. Четко понимание исходных данных поможет правильно подобрать наиболее подходящее для вас устройство.
В утилите sudo, используемой для организации выполнения команд от имени других пользователей, выявлена уязвимость (CVE-2019-18634), которая позволяет повысить свои привилегии в системе. Проблема […]
Выпуск WordPress 5.3 улучшает и расширяет представленный в WordPress 5.0 редактор блоков новым блоком, более интуитивным взаимодействием и улучшенной доступностью. Новые функции в редакторе […]
После девяти месяцев разработки доступен мультимедиа-пакет FFmpeg 4.2, включающий набор приложений и коллекцию библиотек для операций над различными мультимедиа-форматами (запись, преобразование и […]
Linux Mint 19.2 является выпуском с долгосрочной поддержкой, который будет поддерживаться до 2023 года. Он поставляется с обновленным программным обеспечением и содержит доработки и множество новых […]
Представлен релиз дистрибутива Linux Mint 19.2, второго обновления ветки Linux Mint 19.x, формируемой на пакетной базе Ubuntu 18.04 LTS и поддерживаемой до 2023 года. Дистрибутив полностью совместим […]
Доступны новые сервисные релизы BIND, которые содержат исправления ошибок и улучшения функций. Новые выпуски могут быть скачано со страницы загрузок на сайте разработчика: […]
Exim — агент передачи сообщений (MTA), разработанный в Кембриджском университете для использования в системах Unix, подключенных к Интернету. Он находится в свободном доступе в соответствии с […]
После почти двух лет разработки представлен релиз ZFS on Linux 0.8.0, реализации файловой системы ZFS, оформленной в виде модуля для ядра Linux. Работа модуля проверена с ядрами Linux c 2.6.32 по […]
Комитет IETF (Internet Engineering Task Force), занимающийся развитием протоколов и архитектуры интернета, завершил формирование RFC для протокола ACME (Automatic Certificate Management Environment) […]
Некоммерческий удостоверяющий центр Let’s Encrypt, контролируемый сообществом и предоставляющий сертификаты безвозмездно всем желающим, подвёл итоги прошедшего года и рассказал о планах на 2019 год. […]
Многие задавались вопросом, что такое L2-VPN, как он работает и зачем он нужен. L2-VPN это сервис виртуальной частной сети (англ. Virtual Private Network — виртуальная частная сеть), предоставляемый операторами связи по типу точка-точка. Сеть провайдера для клиента в данной услуге абсолютно прозрачна.
Где это может понадобиться?
Допустим, вы частный предприниматель, у вас есть офис в г. Урюпинск и г. Воронеж. Вы хотите объединить 2 сети в 1 большую локальную сеть. С точки зрения вас (клиента) данная услуга будет выглядеть так, как показано на рисунке 1.
Т.е. как подключение к одному большому L2-коммутатору. В случае необходимости вы можете самостоятельно устанавливать в своем vpn канале дополнительные сервисы сетевой защиты, шифрования, аутентификации, например IPSec-туннель и т.д.
Как это выглядит с точки зрения провайдера?
Здесь будет немного сложнее. Заявив ему, что вы хотите данную услугу, выбранный вами провайдер подключит оба офиса в свои ближайшие коммутаторы, произведет манипуляции на оборудовании, и вы получите заветную услугу. Сеть провайдера может быть огромна. Чтобы вашим пакетикам из Урюпинска дойти до Воронежа и обратно, им придется преодолеть нцать коммутаторов, несколько роутеров и много-много километров пути. Если схематично, то можно представить так, как показано на рисунке 2.

Данную услугу провайдеры предоставляют на основе своей сети IP/MPLS. Стоимость данной услуги, провайдер рассчитывает исходя от расстояния, емкости канала, совокупных затрат на содержание и эксплуатацию оборудования, амортизационных отчислений и тд. Однако, при всем при этом цена является в несколько раз завышена для клиента.
Заключение
Данная услуга является одной из самых популярных среди клиентов провайдеров Она очень проста и не требует настроек на оборудовании клиента.
Преимущества:
- ускоренный обмен файлами и сообщениями внутри сети;
- высокая безопасность передачи информации;
- совместная работа над документами и базами данных;
- доступ к корпоративным информационным http — серверам;
- организация между офисами высококачественной видеоконференцсвязи и видео трансляций
Однако есть и недостатки. Т.к. услуга является L2, то операторам связи очень сложно отслеживать проблемы на данной услуге и практически всегда они узнают о проблеме от клиента. По сути, клиент сам берет на себя всю диагностику и работу с провайдером, поэтому если существуют какие-то проблемы то их решение очень затягивается.
Существует и более интересная услуга, позволяющая организовывать соединения точка-многоточка на уровне L2 модели OSI — это VPLS подробнее про нее можно прочитать перейдя по .
Купить\Заказать услугу L2VPN можно .
Купить коммутатор L2
Коммутаторы — важнейшая составляющая современных сетей связи. В этом разделе каталога представлены как управляемые коммутаторы 2 уровня, Gigabit Ethernet, так и неуправляемые коммутаторы Fast Ethernet . В зависимости от решаемых задач подбирают коммутаторы уровня доступа (2 уровня), агрегации и ядра, либо коммутаторы с множеством портов и высокопроизводительной шиной.
Принцип действия устройств состоит в том, чтобы хранить данные о соответствии их портов IP- или MAC-адресу подключенного к коммутатору девайса.
Схема организации сети
Для достижения высоких скоростей широко применяется технология передачи информации с помощью коммутатора Gigabit Ethernet (GE) и 10 Gigabit Ethernet (10GE). Передача информация на больших скоростях, особенно в сетях крупного масштаба, подразумевает выбор такой топологии сети, которая позволяет гибко осуществлять распределение высокоскоростных потоков.
Многоуровневый подход к созданию сети, используя управляемые коммутаторы 2 уровня, оптимально решает подобные задачи, так как подразумевает создание архитектуры сети в виде иерархических уровней и позволяет:
- масштабировать сеть на каждом уровне, не затрагивая всю сеть;
- добавлять различные уровни;
- расширять функциональные возможности сети по мере необходимости;
- минимизировать ресурсные затраты для поиска и устранения неисправностей;
- оперативно решать проблемы с перегрузкой сети.
Основными приложениями сети на базе предлагаемого оборудования являются услуги Triple Play (IPTV, VoIP, Data), VPN, реализуемые через универсальный транспорт трафика различного вида — IP сеть.
Управляемые коммутаторы 2 уровня технологии Gigabit Ethernet позволяют создавать архитектуру сети, состоящую из трех уровней иерархии:
L2 vpn что это – Каналы связи L2 и L3 VPN — Отличия физических и виртуальных каналов разного уровня
Многие задавались вопросом, что такое L2-VPN, как он работает и зачем он нужен. L2-VPN это сервис виртуальной частной сети (англ. Virtual Private Network — виртуальная частная сеть), предоставляемый операторами связи по типу точка-точка. Сеть провайдера для клиента в данной услуге абсолютно прозрачна.
Где это может понадобиться?
Допустим, вы частный предприниматель, у вас есть офис в г. Урюпинск и г. Воронеж. Вы хотите объединить 2 сети в 1 большую локальную сеть. С точки зрения вас (клиента) данная услуга будет выглядеть так, как показано на рисунке 1.

Т.е. как подключение к одному большому L2-коммутатору. В случае необходимости вы можете самостоятельно устанавливать в своем vpn канале дополнительные сервисы сетевой защиты, шифрования, аутентификации, например IPSec-туннель и т.д.
Как это выглядит с точки зрения провайдера ?
Здесь будет немного сложнее. Заявив ему, что вы хотите данную услугу, выбранный вами провайдер подключит оба офиса в свои ближайшие коммутаторы, произведет манипуляции на оборудовании, и вы получите заветную услугу. Сеть провайдера может быть огромна. Чтобы вашим пакетикам из Урюпинска дойти до Воронежа и обратно, им придется преодолеть нцать коммутаторов, несколько роутеров и много-много километров пути. Если схематично, то можно представить так, как показано на рисунке 2.
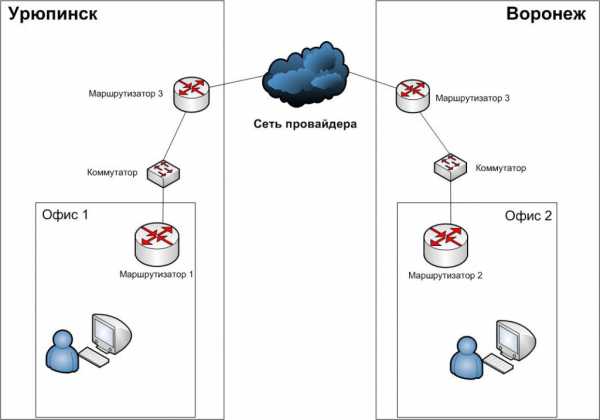
Данную услугу провайдеры предоставляют на основе своей сети IP/MPLS. Стоимость данной услуги, провайдер рассчитывает исходя от расстояния, емкости канала, совокупных затрат на содержание и эксплуатацию оборудования, амортизационных отчислений и тд. Однако, при всем при этом цена является в несколько раз завышена для клиента.
Заключение
Данная услуга является одной из самых популярных среди клиентов провайдеров Она очень проста и не требует настроек на оборудовании клиента.
Преимущества:
Однако есть и недостатки. Т.к. услуга является L2, то операторам связи очень сложно отслеживать проблемы на данной услуге и практически всегда они узнают о проблеме от клиента. По сути, клиент сам берет на себя всю диагностику и работу с провайдером, поэтому если существуют какие-то проблемы то их решение очень затягивается.
Существует и более интересная услуга, позволяющая организовывать соединения точка-многоточка на уровне L2 модели OSI — это VPLS подробнее про нее можно прочитать перейдя по ссылке.
Купить\Заказать услугу L2VPN можно здесь.
Сети для самых матёрых. Часть двенадцатая. MPLS L2VPN
L3VPN, который мы рассмотрели в прошлом выпуске, покрывает собой огромное количество сценариев, необходимых большинству заказчиков. Огромное, но не все. Он позволяет осуществлять связь только на сетевом уровне и только для одного протокола — IP. Как быть с данными телеметрии, например, или трафиком от базовых станций, работающих через интерфейс E1? Существуют также сервисы, которые используют Ethernet, но тоже требуют связи на канальном уровне. Опять же ЦОДы между собой любят на языке L2 общаться.
Вот и нашим клиентам вынь да положь L2.
Традиционно раньше всё было просто: L2TP, PPTP да и всё по большому счёту. Ну в GRE ещё можно было спрятать Ethernet. Для всего прочего строили отдельные сети, вели выделенные линии ценою в танк (ежемесячно). Однако в наш век конвергентных сетей, распределённых ЦОДов и международных компаний это не выход, и на рынок выплеснулось некоторое количество масштабируемых технологий випиэнирования на канальном уровне.
Технологии L2VPN
Прежде чем погрузиться в тёплый MPLS, взглянем на то, какие вообще виды L2VPN существуют.
- VLAN/QinQ — их можно сюда отнести, поскольку основные требования VPN выполняются — организуется виртуальная L2 сеть между несколькими точками, данные в которой изолированы от других. По сути VLAN per-user организует Hub-n-Spoke VPN.
- L2TPv2/PPTP — устаревшие и скучные вещи.
- L2TPv3 вместе с GRE имеют проблемы с масштабированием.
- VXLAN, EVPN — варианты для ЦОД»ов. Очень интересно, но DCI не входит в планы этого выпуска. Зато о них был отдельный подкаст (слушайте запись 25-го ноября)
- MPLS L2VPN — это набор различных технологий, транспортом для которых выступает MPLS LSP. Именно он сейчас получил наиболее широкое распространение в сетях провайдеров.
Почему он победитель? Главная причина, безусловно, в способности маршрутизаторов, передающих MPLS-пакеты абстрагироваться от их содержимого, но при этом различать трафик разных сервисов.
Например, Е1-кадр приходит на PE, сразу же инкапсулируется в MPLS и уже никто по пути даже не заподозрит, что там внутри — важно только вовремя поменять метку.
А на другой порт приходит Ethernet-кадр и по тому же самому LSP он может пройти по сети, только с другой меткой VPN.
А кроме того MPLS TE позволяет строить каналы с учётом требований трафика к параметрам сети.
В связке же с LDP и BGP становится более просто настраивать VPN и автоматически находить соседей.
Возможность инкапсулировать трафик любого канального уровня в MPLS называется AToM — Any Transport over MPLS.
Вот список поддерживаемых AToM протоколов:
-
ATM Adaptation Layer Type-5 (AAL5) over MPLS
Для построения любого L2VPN существуют два концептуально разных подхода.
-
Point-to-Point. Применим к любым типам протоколов канального уровня и в принципе, в полной мере исчерпывает все сценарии применения L2VPN. Поддерживает все мыслимые и немыслимые протоколы. Причём некоторые из них ещё и по-разному может реализовывать.
В основе лежит концепция PW — PseudoWire — псевдопровод.
Вы хотите соединить два узла друг с другом. Тогда сеть провайдера для вас будет как один виртуальный кабель — то, что вошло в него на одном конце обязательно выйдет на другом без изменений.
Общее название услуги: VPWS — Virtual Private Wire Service.
Терминология
Традиционно термины будут вводиться по мере необходимости. Но о некоторых сразу.
PE — Provider Edge — граничные маршрутизаторы MPLS-сети провайдера, к которым подключаются клиентские устройства (CE).
CE — Customer Edge — оборудование клиента, непосредственно подключающееся к маршрутизаторам провайдера (PE).
AC — Attached Circuit — интерфейс на PE для подключения клиента.
VPWS — Virtual Private Wire Service.
В основе любого решения MPLS L2VPN лежит идея PW — PseudoWire — виртуальный кабель, прокинутый из одного конца сети в другой. Но для VPWS сам этот PW и является уже сервисом.
Эдакий L2-туннель, по которому можно беззаботно передавать всё, что угодно.
Ну, например, у клиента в Котельниках находится 2G-базовая станция, а контроллер — в Митино. И эта БС может подключаться только по Е1. В стародавние времена пришлось бы протянуть этот Е1 с помощью кабеля, радиорелеек и всяких конвертеров.
Сегодня же одна общая MPLS-сеть может использоваться, как для этого Е1, так и для L3VPN, Интернета, телефонии, телевидения итд.
(Кто-то скажет, что вместо MPLS для PW можно использовать L2TPv3, но кому он нужен с его масштабируемостью и отсутствием Traffic Engineering»а?)
VPWS сравнительно прост, как в части передачи трафика, так и работы служебных протоколов.
VPWS Data Plane или передача пользовательского трафика
Туннельная метка — то же, что и транспортная, просто длинное слово «транспортное» не помещалось в заголовок.
0. Между R1 и R6 уже построен транспортный LSP с помощью протокола LDP или RSVP TE. То есть R1 известна транспортная метка и выходной интерфейс к R6.
1. R1 получает от клиента CE1 некий L2 кадр на AC интерфейс (то может оказаться Ethernet, TDM, ATM итд. — не имеет значения).
2. Этот интерфейс привязан к определённому идентификатору клиента — VC ID — в некотором смысле аналогу VRF в L3VPN. R1 даёт кадру сервисную метку, которая сохранится до конца пути неизменной. VPN-метка является внутренней в стеке.
Если вы читали предыдущий выпуск про L3VPN, то в вопросе передачи пользовательского трафика не увидите ничего нового — пара MPLS-меток и передача по транспортному LSP. Ingress PE проверяет какие метки поставить и в какой интерфейс отправить, P меняет транспортную метку, а Egress PE по метке VPN принимает решение, в какой AC-интерфейс передать полученный кадр.
VPWS Control Plane или работа служебных протоколов
Транспортная метка может назначаться как LDP (см. выпуск про MPLS), так и RSVP-TE (ещё ждёт своего часа).
Для примера, возьмём LDP — по всей сети запускается этот протокол, который для каждого Loopback-адреса каждого MPLS-маршрутизатора распространит по сети метки.
В нашем случае R1 после работы LDP будет, грубо говоря, знать 5 меток: как добраться до каждого из оставшихся маршрутизаторов.
Нас интересует LSP R1→R6 и обратно. Заметьте, что для того, чтобы VC перешёл в состояние UP, должны быть оба LSP — прямой и обратный.
Существует несколько разных способов реализации услуги VPWS. Об этом мы поговорим чуть ниже, а для примера разберём ту, которая наиболее часто сейчас используется.
За распространение сервисных меток отвечает тот же LDP, только генно-модифицированный — Targeted LDP. Теперь он может устанавливать соединение с удалёнными маршрутизаторами и обмениваться с ними метками.
В нашем примере к R1 и R6 подключены клиенты. R1 через LDP сообщит свою метку для этого клиента R6 и наоборот.
На обоих концах вручную мы настраиваем удалённую LDP-сессию. Она никак не привязана к VPN. То есть одна и та же сессия может использоваться для обмена метками любым количеством VPN.
Обычный LDP — это link-local протокол и ищет соседей среди непосредственно подключенных маршрутизаторов, то есть TTL его пакетов — 1. Однако tLDP достаточна IP-связность.
Как только с обеих сторон появятся AC-интерфейсы с одинаковым VC-ID, LDP поможет им сообщить друг другу метки.
В чём отличия tLDP от LDP?
| LDP | tTLDP |
| Соседями могут быть только непосредственно подключенные маршрутизаторы | Соседом может быть любой маршрутизатор в сети, с которым есть IP-связность. |
| Поиск всех возможных соседей | Соседи уже определены конфигурацией |
| Широковещательная рассылка сообщений Discovery | Адресная отправка сообщения Discovery конкретным соседям. |
| В качестве FEC обычно выступает IP-адрес | В качестве FEC обычно выступает VC ID |
Чтобы сильно далеко не убегать, сразу же практика.
Как собрать лабу для MPLS L2VPN?
В качестве тестового стенда использована связка UnetLab + CSR1000V. И то и другое вы можете получить совершенно бесплатно и законно.
UnetLab OVA.
Cisco CSR1000V IOS-XE.
Инструкции по установке UNL и добавлению образов CSR1000V: Тыц.
Соответственно далее все команды по настройке MPLS L2VPN даны в нотации Cisco IOS-XE.
Внимание: для каждой ноды CSR1000V требуется 2,5 ГБ RAM. В противном случае образ либо не запустится, либо будут различные проблемы, вроде того, что порты не поднимаются или наблюдаются потери.
Практика VPWS
Упростим топологию до четырёх магистральных узлов. По клику можете открыть её в новой вкладке, чтобы смотреть на неё Alt+Tab»ом, а не ворочать страницу вверх-вниз.
Наша задача — прокинуть Ethernet от Linkmeup_R1 (порт Gi3) до Linkmeup_R4 (порт Gi3).
На шаге 0 IP-адресация, IGP-маршрутизация и базовый MPLS уже настроены (см. как).
-
Настраиваем xconnect на обоих концах на AC-интерфейсах (PE-CE), обращаем внимание, что VC-ID должен быть одинаковым. Linkmeup_R1(config)#interface Gi 3
Linkmeup_R1(config-if)#xconnect 4.4.4.4 127 encapsulation mpls
Linkmeup_R4(config)#interface Gi 3
Linkmeup_R4(config-if)#xconnect 1.1.1.1 127 encapsulation mpls
Команда xconect 4.4.4.4 127 encapsulation mpls заставляет LDP поднять удалённую сессию с узлом 4.4.4.4 и создаёт MPLS PW с VC ID 127. Важно, чтобы VC ID совпадали на двух противоположных AC-интерфейсах — это указатель того, что их нужно срастить.
Давайте проследим, что там происходило за кулисами протоколов (дамп снят с интерфейса GE1 Linkmeup_R1). Можно выделить основные вехи:
0) IGP сошёлся, LDP определил соседей, поднял сессию и раздал транспортные метки.
Как видите, Linkmeup_R4 выделил транспортную метку 19 для FEC 4.4.4.4.
1) А вот tLDP начал свою работу.
—А. Сначала мы настроили его на Linkmeup_R1 и tLDP начал периодически отправлять свой Hello на адрес 4.4.4.4
Как видите, это юникастовый IP пакет, который отправляется с адреса Loopback-интерфейса 1.1.1.1 на адрес такого же Loopback удалённого PE — 4.4.4.4.
Упакован в UDP и передаётся с одной меткой MPLS — транспортной — 19. Обратите внимание на приоритет — поле EXP — 6 — один из наивысших, поскольку это пакет служебного протокола. Подробнее мы об этом поговорим в выпуске о QoS.
Состояние PW пока в DOWN, потому что с обратной стороны ничего нет.
—Б. После того, как настроили xconnect на стороне Linkmeup_R4 — сразу Hello и установление соединения по TCP.
В этот момент установлено LDP-соседство
—В. Пошёл обмен метками:
В самом низу можно видеть, что FEC в случае VPWS — это VC ID, который мы указали в команде xconnect — это идентификатор нашего VPN — 127.
А чуть ниже выделенная ему Linkmeup_R4 метка — 0х16 или 22 в десятичной системе.
То есть этим сообщением Linkmeup_R4 сообщил Linkmeup_R1, мол, если ты хочешь передать кадр в VPN с VCID 127, то используй сервисную метку 22.
То же самое делает и Linkmeup_R1 — сообщает Linkmeup_R4 свою метку:
После этого поднимаются VC и мы можем увидеть метки и текущие статусы:
Команды show mpls l2transport vc detail и show l2vpn atom vc detail в целом идентичны для наших примеров.
2) Далее соседи будут только поддерживать контакт:
3) Теперь всё готово для передачи пользовательских данных. В этот момент мы запускаем ping. Всё предсказуемо просто: две метки, которые мы уже видели выше.
Почему-то Wireshark не разобрал внутренности MPLS, но я вам покажу, как прочитать вложение:
Два блока, выделенных, красным — это MAC-адреса. DMAC и SMAC соответственно. Жёлтый блок 0800 — поле Ethertype заголовка Ethernet — значит внутри IP.
Далее чёрный блок 01 — поле Protocol заголовка IP — это номер протокола ICMP. И два зелёных блока — SIP и DIP соответственно.
Теперь вы можете в Wireshark!
Соответственно ICMP-Reply возвращается только с меткой VPN, потому что на Linkmeup_R2 возымел место PHP и транспортная метка была снята.
Если VPWS — это просто провод, то он должен спокойно передать и кадр с меткой VLAN?
Да, и нам для этого не придётся ничего перенастраивать.
Вот пример кадра с меткой VLAN:
Здесь вы видите Ethertype 8100 — 802.1q и метку VLAN 0x3F, или 63 в десятичной системе.
Если мы перенесём конфигурацию xconnect на сабинтерфейс с указанием VLAN, то он будет терминировать данный VLAN и отправлять в PW кадр без заголовка 802.1q.
Виды VPWS
Рассмотренный пример — это EoMPLS (Ethernet over MPLS). Он является частью технологии PWE3, которая суть развитие VLL Martini Mode. И всё это вместе и есть VPWS. Тут главное не запутаться в определениях. Позвольте мне быть вашим проводником.
Итак, VPWS — общее название решений для L2VPN вида точка-точка.
PW — это виртуальный L2-канал, который лежит в основе любой технологии L2VPN и служит туннелем для передачи данных.
VLL (Virtual Leased Line) — это уже технология, которая позволяет инкапсулировать кадры различных протоколов канального уровня в MPLS и передавать их через сеть провайдера.
Выделяют следующие виды VLL:
VLL CCC — Circuit Cross Connect. В этом случает нет метки VPN, а транспортные назначаются вручную (статический LSP) на каждом узле, включая правила swap. То есть в стеке будет всегда только одна метка, а каждый такой LSP может нести трафик только одного VC. Ни разу не встречал его в жизни. Главное его достоинство — он может обеспечить связность двух узлов, подключенных к одному PE.VLL TCC — Translational Cross Connect. То же, что CCC, но позволяет с разных концов использовать разные протоколы канального уровня.
Работает это только с IPv4. PE при получении удаляет заголовок канального уровня, а при передаче в AC-интерфейс вставляет новый.
Интересно? Начните отсюда.VLL SVC — Static Virtual Circuit. Транспортный LSP строится обычными механизмами (LDP или RSVP-TE), а сервисная метка VPN назначается вручную. tLDP в этом случае не нужен. Не может обеспечить локальную связность (если два узла подключены к одному PE).
Martini VLL — это примерно то, с чем мы имели дело выше. Транспортный LSP строится обычным образом, метки VPN распределяются tLDP. Красота! Не поддерживает локальную связность.
Kompella VLL — Транспортный LSP обычным образом, для распределения меток VPN — BGP (как и полагается, с RD/RT). Уау! Поддерживает локальную связность. Ну и ладно.
PWE3 — Pseudo Wire Emulation Edge to Edge. Строго говоря, область применения этой технология шире, чем только MPLS. Однако в современном мире в 100% случаев они работают в связке. Поэтому PWE3 можно рассматривать как аналог Martini VLL с расширенным функционалом — сигнализацией так же занимаются LDP+tLDP.
Коротко его отличия от Martini VLL можно представить так:
- Сообщает статус PW, используя сообщение LDP Notification.
- Поддерживает Multi-Segment PW, когда end-to-end канал состоит из нескольких более мелких кусков. В этом случае один и тот же PW может стать сегментов для нескольких каналов.
- Поддерживает TDM-интерфейсы.
- Предоставляет механизм согласования фрагментации.
- Другие…
Сейчас PWE3 — стандарт де факто и именно он был в примере выше.
Продолжение читайте на сайте linkmeup.
Канал L2 И L3 Что Это
Студийные микрофоны
ОКТАВА
Валерий Меладзе интересуется микрофонами «Октава»
Музыканты группы «Мастер» представляют ламповый студийный микрофон Октава МКЛ-100
Дмитрий Маликов подтверждает качество микрофонов «Октава»
На фото Алексей Белов поёт в ламповый студийный микрофон «Октава» МКЛ-5000
Cолист группы «Ария» Артур Беркут поёт в ламповый студийный микрофон «Октава» МКЛ-5000
Тестовые записи сравнения микрофонов Октава с микрофонами других брендов
Хотите выбрать микрофон для студии звукозаписи?
Вам нужен чистый и прозрачный звук?
Желаете студийный микрофон, вокальный или инструментальный, качество которого превосходило бы качество именитых брендов, а цена была бы гораздо ниже?
Добро пожаловать!
Вы находитесь на сайте, посвященном студийным микрофонам «Oktava».
Качество этих микрофонов признано во всем мире! За рубежом микрофоны «Oktava» популярны не мене, чем микрофоны фирм: Rode, AKG, Neumann, Shure…
Настройка L2VPN сервиса на MPLS оборудовании Raisecom / Статьи / RAISECOM.SU
MPLS (Multiprotocol Label Switching) широко применяется операторами связи как платформа для услуг передачи данных, таких как IP-VPN и L2 VPN в многопротокольных сетях. Использование MPLS меток позволяет маршрутизаторам улучшить скорость коммутации т.к. для маршрутизации не требуется анализ IP заголовка. В данной статье описывается базовая настройка MPLS и настройка L2 VPN сервисов VPWS и VPLS на оборудовании Raisecom iTN201-R и iTN8800.
L2 VPN это сервис виртуальной частной сети (англ. Virtual Private Network — виртуальная частная сеть), предоставляемый операторами связи по типу топологии точка-точка или точка-мультиточка. Сеть провайдера при этом для клиента прозрачна. Типичное применение такого сервиса это объединение нескольких территориально удаленных локальных сетей в одну, например локальных сетей офисов филиалов предприятия.
Как L2 VPN выглядит с точки зрения клиента:

Для построения любого L2 VPN существуют два концептуально разных подхода
VPWS — Virtual Private Wire Service
Point-to-Point.
Virtual Private Wire Service используется для топологий типа «точка-точка», в которой РЕ-маршрутизаторы на границах базовой сети провайдера соединены «псевдокабелем» («pseudo wire» — PW). Полезная нагрузка протоколов 2-го уровня, таких как Frame Relay или ATM, инкапсулируется входным граничным РЕ-маршрутизатором. (PE-роутер (Provider-edge) — пограничный MPLS маршрутизатор. Является шлюзом для клиента и пересылает его трафик в MPLS-сеть провайдера.) Применим к любым протоколам канального уровня.
VPLS — Virtual Private LAN Service
Point—to—Multipoint.
В этом случае у клиента может быть несколько точек подключения/филиалов, и все они должны передавать данные друг другу, причём, как одному конкретному филиалу, так и всем сразу. Служба виртуальных частных локальных сетей (Virtual Private LAN Service — VPLS) реализует имитацию LAN-моста, к которому подсоединены все РЕ-маршрутизаторы VPLS-сетей.
Пример настройки сервиса L2 VPN на MPLS оборудовании производства Raisecom — маршрутизаторах iTN201R, iTN8800R.
Исходная топология сети:

Ниже приведены настройки itn8800 для работы mpls:
Сначала задаем router id и lsr-id. В данном примере они будут равны ip адресу loopback интерфейса:
Включаем ldp на интерфейсах в кольце и задаем их адреса:
Настройки протокола ospf:
Другие два устройства настроены аналогично.
Все работающие LSP:
Настройка VPWS — Virtual Private Wire Service
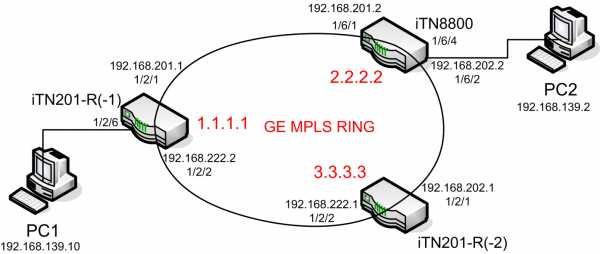
В данном случае мы настроим PW между PC1 и PC2. Они подключены к портам 1/6/4 itn8800 и 1/2/6 itn201-R, соответственно PW настраивается между этими портами.
Переводим интерфейс в режим l2 и создаем PW до itn201-R

Настройка VPLS — Virtual Private LAN Service
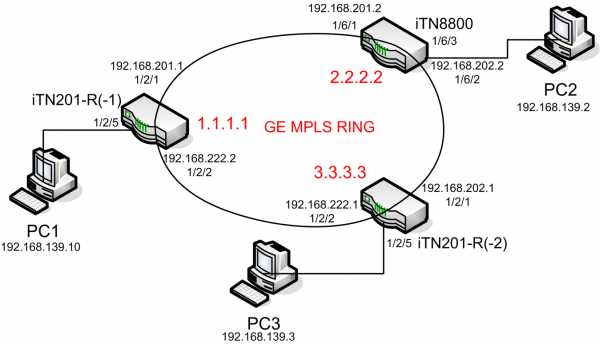
В рамках этого подхода к построению L2 VPN появляется понятие VSI — Virtual Switching Instance — для клиента выглядит как виртуальный коммутатор, прозрачно пропускающий любые пакеты.
Создаем VSI с именем b и выбираем режим конфигурации статический. Задаем VSI id, с которым затем свяжем интерфейсы клиентов
Переводим интерфейс в режим l2 и привязываем к созданной VSI
Настройки itn201-R-1 (1.1.1.1):
Настройки iTN201-R-2 (3.3.3.3)
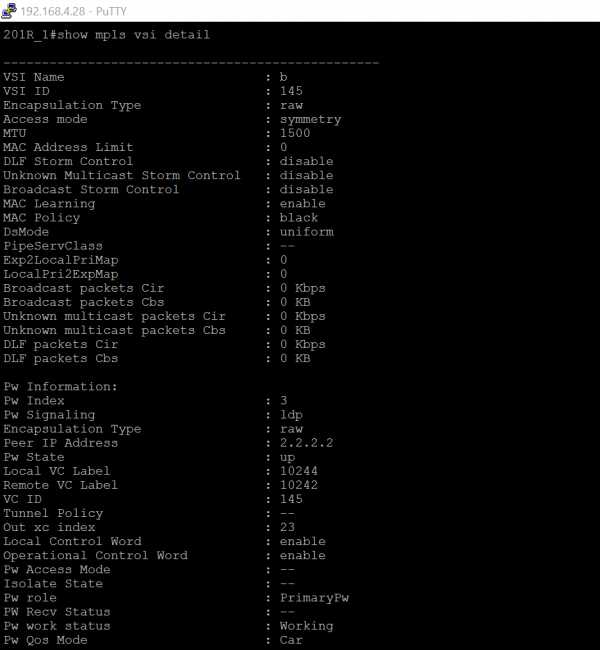

Описание услуги VPLS | Netwild.ru
В настоящее время почему-то самой популярной услугой является L2VPN, хотя главным ее недостатком является то, что она работает по принципу точка-точка на уровне L2, т.е. этой услугой можно объединить только две точки (офиса). Если точек больше чем две, то приходится организовывать какой-то центральный узел, который аккумулирует на себя все включения. Соответственно, и весь трафик между всеми точками клиента ходит через эту центральный узел. В случае, если требуется включение точка-многоточка, а именно возникает необходимость, чтобы трафик ходил между точками напрямую, минуя этот центральный узел, то большинство использует такую услугу как L3VPN, которая уже требует от клиента дорогостоящего оборудования и квалифицированного системного администратора. Однако, не многие знают, что некоторые провайдеры предоставляют такую услугу как VPLS, которая работает по принципу точка-многоточка и тоже на втором уровне модели OSI.
Коротко о VPLS
Давайте рассмотрим что такое VPLS и где это может понадобиться. VPLS (англ. Virtual Private LAN Service — сервис виртуальной частной сети) — один из способов организации связи точка-многоточка на базе IP / MPLS сетей, который позволяет объединять географически разделенные объекты/офисы в единую сеть.
Допустим, у вас есть 3+ офиса в разных городах и во всех этих городах присутствует какой-то провайдер. Обратившись к нему он вам быстро организует данную услугу на своей сети. С точки зрения вас это будет выглядеть как показано на рисунке.
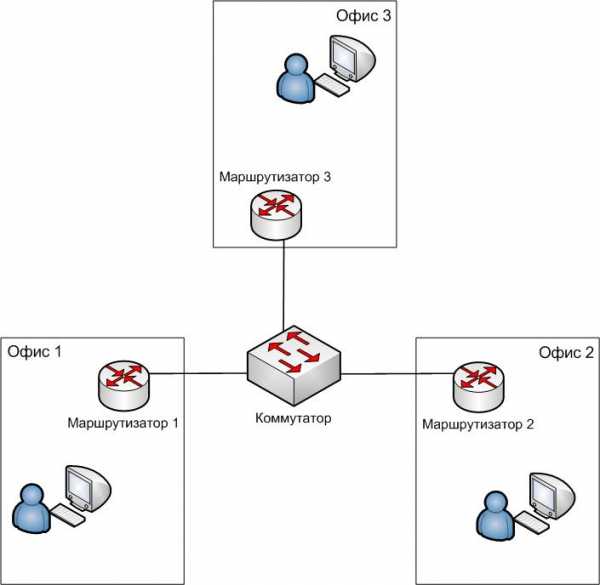
С точки зрения клиента все офисы будут подключены к одному L2 коммутатору/свитчу, т.е. получится одна большая локальная сеть, при этом от клиента не потребуется каких-то маршрутизаторов/серверов. В качестве пограничного устройства вполне сойдет простенький коммутатор.
Как это выглядит с точки зрения провайдера ?
Заказав данную услугу провайдер проработает все точки включения, подключит ваши офисы в ближайшее свое оборудование и настроит долгожданную услугу. Предположим, что вы ООО «Корпорация добра» и вы несете это добро в г. Урюпинск, г. Воронеж и в г. Казань. Тогда, с точки зрения провайдера данный сервис будет выглядеть как показано на рисунке ниже.
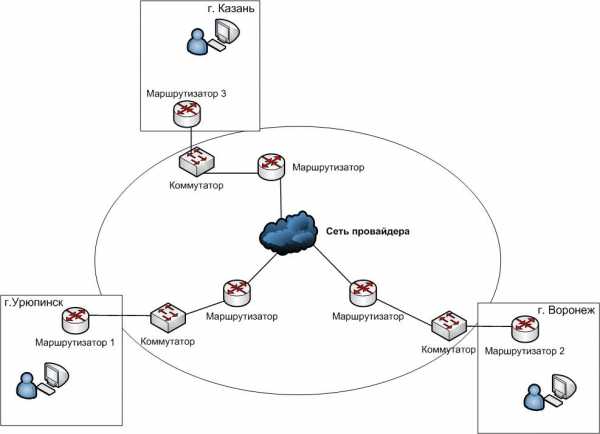
В организации услуги будет задействовано большое количество оборудования на сети провайдера, однако клиент не узнает о его существовании. Данная услуга может быть организована как между городами, так и внутри города. Чтобы провайдер организовал VPLS между городами от него требуется правильная топология сети и присутствие в этих городах. На данный момент этим может похвастаться не так много операторов связи.
Заключение.
Услуга VPLS включает все преимущества L2VPN и L3VPN, однако, непопулярность ее можно объяснить отсутствием знаний про ее существование. Она является легко масштабируемой и простой в организации.
Преимущества VPLS:
- ускоренный обмен файлами и сообщениями внутри сети;
- высокая безопасность передачи информации;
- совместная работа над документами и базами данных;
- доступ к корпоративным информационным http — серверам;
- организация между офисами высококачественной видеоконференцсвязи и видео трансляций
- Не требуется дорогостоящего пограничного оборудования.
Недостатки VPLS:
- Сложность диагностики в случае возникновения проблем.
Купить\Заказать услугу VPLS можно здесь.
Виды VPN-соединений (PPTP, L2TP, IPSec, SSL)
Что такое Виртуальная частная сеть (VPN)?
Раньше для осуществления безопасной передачи данных возникала необходимость в выделенной линии, связывающей два пункта. Расходы на организацию таких линий довольно велики.
Виртуальная частная сеть дает пользователям безопасный способ доступа к ресурсам корпоративной сети через Интернет или другие общественные или частные сети без необходимости выделения линии.
Безопасная частная виртуальная сеть представляет собой совокупность технологий/служб туннелирования, аутентификации, управления доступом и контроля, используемых для защиты данных и передачи трафика через Интернет.
Существует много причин для использования виртуальных частных сетей. Наиболее типичны следующие из них:
Безопасность (защита данных).
С помощью аутентификации получатель сообщения, являющийся пользователем виртуальной частной сети, может отслеживать источник полученных пакетов и обеспечить целостность данных.
С средств защиты данных в виртуальных частных сетях гарантируется конфиденциальность исходных пользовательских данных.
Стоимость (снижение количества линий доступа и уменьшение расходов на междугороднюю телефонную связь).
Организация виртуальной частной сети позволяет компании передавать данные через линии доступа к Интернету, таким образом уменьшая необходимость в некоторых из существующих линий.
При организации виртуальной частной сети снижаются расходы на междугороднюю телефонную связь, поскольку пользователь обычно получает услуги от местного Интернет-провайдера, а не совершает междугородний звонок для установления прямой связи с компанией.
Известно, что сети, использующие протокол IP, имеют «слабое место», обусловленное самой структурой протокола IP. Разработчики IP не намеревались обеспечивать каких-либо функций безопасности на уровне IP, а гибкость IP позволяет хитроумно использовать особенности данного протокола в целях преодоления контроля за трафиком, управления доступом и других мер безопасности. Поэтому данные в сети, использующей протокол IP, могут быть легко подделаны или перехвачены.
При туннелировании для передачи по сети протокольных пакетов сети одного типа они вставляются или инкапсулируются в протокольные пакеты другой сети. Это обеспечивает безопасность при передаче данных.
Протоколы для построения VPN-туннеля:
PPTP
PPTP (Point-to-Point Tunneling Protocol) — туннельный протокол типа точка-точка, позволяющий компьютеру устанавливать защищённое соединение с сервером за счёт создания специального туннеля в стандартной, незащищённой сети. Протокол PPTP позволяет инкапсулировать (упаковывать или скрыть от использования) пакеты PPP в пакеты протокола Internet Protocol (IP) и передавать их по сетям IP (в том числе и Интернет).
PPTP обеспечивает безопасную передачу данных от удаленного клиента к отдельному серверу предприятия путем создания в сети TCP/IP частной виртуальной сети. PPTP может также использоваться для организации туннеля между двумя локальными сетями. PPTP работает, устанавливая обычную PPP-сессию с противоположной стороной с помощью протокола Generic Routing Encapsulation (GRE). Второе соединение на TCP порту 1723 используется для инициации и управления GRE-соединением. Для защиты данных PPTP-трафика может быть использован протокол MPPE. Для аутентификация клиентов могут использоваться различные механизмы, наиболее безопасные из них — MSCHAPv2 и EAP-TLS.
Для обеспечения работы клиента по протоколу PPTP, необходимо установить IP-соединение с туннельным сервером PPTP. Все передаваемые по этому соединению данные могут быть защищены и сжаты. По туннелю PPTP могут передаваться данные различных протоколоыв сетевого уровня (TCP/IP, NetBEUI и IPX).
Преимущества протокола PPTP:
- Использование частного IP-адреса. Пространство IP-адресов частной сети не должно координироваться с пространством глобальных (внешних) адресов.
- Поддержка множества протоколов. Можно осуществлять доступ к частным сетям, использующим различные комбинации TCP/IP или IPX.
- Безопасность передачи данных. Для предотвращения несанкционированного подключения используются протоколы и политики обеспечения безопасности сервера удаленного доступа.
- Возможность использования аутентификации и защиты данных при передачи пакетов через Интернет.
-
Разнообразие протоколов. Так как используется кадрирование PPP, удаленные пользователи могут использовать для доступа к корпоративому узлу большое количество различных протоколов, таких как IP, IPX и т.д.
-
Создание туннелей в различных сетях. L2TP может работать как в сетях IP, так и в сетях ATM, Frame Relay и др.
-
Безопасность передачи данных. При этом, пользователь не должен иметь никакого специального программного обеспечения.
-
Возможность аутентификации пользователей.
- Виртуальная частная сеть между организациями
- Мобильный пользователь
- Пользователь SOHO
- Экономическая эффективность
- Законченное решение для коммерческого использования
- Интегрированное безопасное решение
- Нет необходимости в дополнительном программном обеспечении
- Простота конфигурирования
- Экономически эффективное решение для дистанционных пользователей и филиалов
- Совместимость с решениями большинства поставщиков решений для виртуальных частных сетей.
- Простота использования
- Нет необходимости в дополнительном программном обеспечении
- Безопасный удаленный доступ
- Клиент A решает отправить Ethernet-кадр клиенту B.
- Клиент А отправляет ARP-запрос на широковещательный адрес сети.
- Этот запрос идет по сети абонента и рано или поздно покидает CE1. Допустим кадр имеет всего одну метку VLAN 30.
- Запрос доходит до PE1 маршрутизатора, который по метке 30 понимает, что это трафик для сервиса VPLS 300.
- PE1 отбрасывает метку 30 и отдает трафик на инспекцию VSI.
- VSI записывает исходящий MAC-адрес в таблицу FDB и осознает, что это broadcast трафик, он должен быть направлен в сторону всех возможных получателей, которые находятся за PE2 и PE3.
- PE1 отправляет трафик через установленные pseudowire в сторону PE2 и PE3, для этого он:
- Сверху трафика (с которого он снял метку VLAN30) лепит pseudowire метку, которую он согласовал с PE2
- Сверху лепит ещё одну транспортную метку, которая используется в ядре (PSN) и отправляет кадр в сторону PE2.
- Тоже самое он делает и для PE3.
- Route Distinguisher (RD) — значение, которое использует BGP для того чтобы сделать все маршруты (NLRI) в сети уникальными. Получая NLRI, BGP добавляет к нему RD для того чтобы получить уникальный NLRI. Пример из L3VPN, есть у BGP префикс 192.168.0.0/24, который пришел от клиента. Есть такой же префикс, который пришел от другого клиента. BGP добивает к ним RD в соответствии с тем, из какого VPN пришли префиксы, и получаем две уникальных сущности 65000:1:192.168.0.0/24 и 6500:2:192.168.0.0/24. RD — имеет локальный характер.
- Route Target (RT) — даже из названия понятно, что у RT совсем не локальный характер. Это некая метка для удаленного устройства, с помощью которой он решит в какой VPN засунуть маршрут. Манипулирую с импортом/экспортом различных значений RT, мы можем строить причудливые топологии в L2 и L3 VPN.
- Backbone Edge Brindge (BEB) — добавляет к клиентскому трафику ещё один заголовок, в котором содержится:
- Instance TAG — позволяет идентифицировать клиента, по характеру похож на сервисную метку pseudowire в MPLS. В VPLS по I-TAG роутер понимает в какой VPLS инстанс засунуть трафик.
- Backbone VLAN (B-VID) — VLAN тэг, который позволяет разделить PBB сеть на сегменты.
- Backbone Source Address (B-SA) — MAC адрес источника в PBB сети
- Backbone Destination Address (B-DA) — MAC адрес назначения в PBB сети
Процесс адаптации PBB для VPLS просто убивает своей терминологией. Весь VPLS домен разделяется на две части. Одна часть смотрит в сторону клиента и носит название Edge Domain или Interface Domain (I-domain), вторая часть ассоциируется с ядром сети и носит название Backbone Domain (B-domain). Граница между доменами обычно проходит по hub-PE устройствам, которые агрегируют pseudowire c spoke-PE, которые уже подключены к клиенту. Такие hub-PE носят название IB-PE. На них настраивается фактически два VPLS инстанса с двумя разными VSI. Один (I-VPLS) подключен к обычной VPLS сети, где ещё бегают клиентские MACи, другой (B-VPLS) подключен в ядро, в котором коммутация происходит по новому заголовку. Все роутеры в ядре изучают только MAC адреса в новом заголовке. Есть и другой принцип, когда I-VPLS и B-VPLS располагаются на разных устройствах, но мы умеренно проигнорируем этот факт.
Трафик по такой сети ходит довольно причудливо.
1. Кадры от PE1 до ближайшего IB-PE1 ходят аналогично H-VPLS. Попадая на IB-PE, трафик сначала передается на VSI на I-VPLS инстанс. Тот изучает MAC клиента, смотрим в FDB и находит там (если ARP уже прошли) MAC адрес клиента, который «светится» со стороны B-VPLS.
2. I-VPLS производит PBB инкапсуляцию. На кадр навешивается ещё один заголовок, в качестве MAC адреса источника используется специальный сконфигурированный MAС, а в качестве назначения такой же специальный MAC со стороны IB-PE2. Далее трафик отправляется на B-VPLS в пределах одного устройства IB-PE1.
3. VSI в B-VPLS изучает тот самый специальный MAC адрес со стороны I-VPLS, смотрит в свою FDB и видит, что адрес источника известен ему через pseudowure до IB-PE2. B-VPLS навешивает MPLS заголовки и отправляет трафик по pseudowire.
4. IB-PE2 получает трафик, отбрасывате MPLS заголовки и передает кадры на B-VPLS. Тот изучает MAC (тот самый специальный), смотрит в FDB, находит там MAC назначения, который светится на I-VPLS и передает ему трафик по внутреннему линку.
5. I-VPLS на IB-PE2 отбрасывает PBB заголовок, смотрит в FDB, находит там MAC адрес назначения (уже клиентский) и понимает, что надо отправить трафик в сторону PE2, уже «чистым» MPLSом.В итоге, обычный Ethernet-трафик клиента, допустим даже без тегов, проходя через MPLS ядро, претерпевает множество инкапсуляций. На него навешивается новый заголовок PBB, сервисная и транспортная метки, после чего трафик попадает в сеть, в которой на него могут быть навешены ещё метки в случае FRR, например.
В ядре провайдера кадр будет выглядеть например так (часть полей не учитываем). Нарисуем HTML-табличку в стиле Web1.0…
Каналы l2 и l3 отличия
Сети VPN на базе сети IP/MPLS разделяют на два широких класса — сети, которые работают на 3-м уровне, называемые Layer 3 VPN (L3 VPN или VPN L3) и сети, работающие на 2-м уровне Layer 2 VPN – (L2 VPN или VPN L2). Сеть L3 VPN взаимодействует с сетями клиентов на основе IP-адресов, а L2 VPN – на основе адресной информации второго уровня, например, МАС-адресов или идентификаторов виртуальных каналов АТМ/FR. В данном разделе рассматриваются вопросы организации L3 VPN на сети IP/MPLS (далее просто сеть MPLS).
Как было указано выше, L3 VPN MPLS от L2 VPN MPLS отличаются тем, какой уровень заголовков обрабатывается в сети MPLS при создании VPN. При этом следует отметить, что взаимодействие узлов РЕ сети MPLS с клиентскими узлами СЕ обычно производится с использованием протокола канального уровня, например Ethernet, заголовок которого должен отбрасываться на сетевом уровне в маршрутизаторах РЕ. Однако, под этим первым, транспортным заголовком канального уровня может лежать IP-заголовок или заголовок канального уровня (Ethernet/АТМ/FR), что означает что в транспортный кадр канального уровня была загружена IP-дейтаграмма или кадр второго уровня соответственно. Таким образом, если следующим за отброшенным заголовком 2-го уровня следует IP-заголовок, который должен обрабатываться в граничном узле РЕ, то данная VPN относится к L3 VPN, если этот заголовок определяет кадр второго уровня, то необходимо строить L2 VPN. Заметим, что имеет значение только первый, следующий за транспортным, заголовок, так как внутри кадра, имеющего, например первый заголовок Ethernet, далее может находиться IP-заголовок пользовательской IP-дейтаграммы, которая в сети MPLS провайдера не обрабатывается, а будет обрабатываться в сети клиента.
Первоначально были разработаны принципы построения и протоколы для сетей VPN 3-го уровня, которые были стандартизованы в RFC. До настоящего времени наиболее широко развертывались сети VPN 3-го уровня по RFC 2547bis или более современной модификации стандарта RFC 4364 и уже существует большое количество VPN, организованных в сетях IP/MPLS многих зарубежных и отечественных операторов. Эти сети строятся с помощью расширения известного протокола BGP сетей IP, которое носит название MP-BGP. Протокол MP-BGP совместно с протоколами IGP формирует для каждой VPN специальные таблицы VRF, определяющие маршрутизацию VPN.
Виртуальная частная сеть 3-го уровня структурируется в виде одноранговой модели уровня СЕ-РЕ (соответствующие маршрутизаторы СЕ и РЕ «видят друг друга»). При этом СЕ-маршрутизатор является одноранговым устройством для РЕ-маршрутизатора к которому он подключен, но не является одноранговым устройством для других СЕ-маршрутизаторов, установленных на других объектах той же VPN. Маршрутизаторы на разных объектах не обмениваются данными непосредственно друг с другом, а только через РЕ-маршрутизатор.
Каждый РЕ-маршрутизатор поддерживает отдельную таблицу VRF для каждого объекта, подключенного к РЕ-маршрутизатору. Каждый СE-маршрутизатор должен внести свои маршруты в таблицы VRF, определенные в сети MPLS для данной VPN. Для передачи этих маршрутов может использоваться статическая маршрутизация, а также маршрутизация BGP, OSPF или RIP (протоколы IGP). В качестве примера на рис.1.2-1 показана сеть VPNA, где используются подсети этой сети с адресом 2.0.0.0/16, а также сеть VPNВ с адресом 1.0.0.0/16., которые передают информацию о своем подключении к сети через свой РЕ. В свою очередь, РЕ-маршрутизаторы связываются друг с другом по протоколу МР BGP для обмена информацией о подключенных VPN. РЕ-маршрутизаторы сохраняют адреса P-маршрутизаторов в отдельной глобальной таблице маршрутизации, в соответствии с которой составляется маршрут по опорной сети для VPN. Таким образом в таблицах VRF каждого РЕ-маршрутизатора появится информация обо всех клиентских сетях, входящих в состав каждой VPN, подключенной к данному маршрутизатору.
Если при передаче IP-адрес пакета указывает на то, что его нужно передать в объект А, его ищут в таблице VRF объекта А только в том случае, если пакет прибыл из объекта, которому доступна эта VRF таблица (т.е. с того объекта, который входит в этот VPN). Если объект связан с несколькими VPN, его таблица VRF может включать данные о маршрутах всех этих сетей (VPN). Маршруты всех VPN, с которыми связан объект, могут располагаться в одной таблице. Кроме того, если разные объекты VPN пользуются одинаковым набором маршрутов, они также будут объединяться в одну таблицу VRF.
Таблицы VRF на устройствах РЕ используются только для пакетов, поступающих из объектов, напрямую подключенных к данному РЕ. Они не используются для маршрутизации пакетов, поступающих с других маршрутизаторов, т.е. невозможно попасть в таблицу VRF извне.
Одним из наиболее важных вопросов построения VPN является обеспечение конфиденциальности передаваемой информации. Эта проблема решается созданием непересекающихся адресных пространств и маршрутов для различных VPN.
Так как адреса в клиентских подсетях различных VPN могут пересекаться, то для обеспечения их уникальности вводятся специальные префиксы подсетей VPN, которые состоят из двух частей:
— RD – Route Distinguisher (8 байт) – различитель маршрута, в который вводится номер VPN самим провайдером, обеспечивая тем самым глобальную уникальность идентификатора каждой VPN;
— IPv4 network address – традиционный префикс IPv4 (4 байта).
Форма представление префикса подсети как пары RD и IPv4 называется адресом VPN-IPv4. Структура VPN-IPv4 обеспечивает глобальную уникальность адресации каждой клиентской сети. Таким образом, даже если в двух клиентских сетях используются одни и те же адреса IPv4, соответствующие им адреса VPN-IPv4 будут отличаться друг от друга.
Особенностью построения L3 VPN является то, что доступность по протоколу МР BGP обеспечивается только между системами, которые принадлежат к одной и той же VPN. Данные о маршрутах VPN-IPv4 для конкретной клиентской сети передаются (с помощью протокола MP BGP) только РЕ-маршрутизаторам, которые могут взаимодействовать с этой клиентской сетью, т.е. внутри одной VPN. В результате объем информации о маршрутах, который хранится на РЕ-маршрутизаторе, пропорционален не общему количеству VPN, а количеству VPN, подключенных к данному РЕ.
Кратко подведем итоги. В L3 VPN маршрутизаторы CE и PE являются одноранговыми (связанными друг с другом непосредственно) узлами IP-маршрутизации. Маршрутизатор CE предоставляет маршрутизатору PE по одному из протоколов IGP информацию о маршрутизации для частной сети потребителя, расположенной за ним. Маршрутизатор PE сохраняет эту частную информацию о маршрутизации в таблице VRF. Маршрутизатор PE обслуживает отдельную таблицу VRF для каждой VPN, обеспечивая, таким образом, соответствующую изоляцию и безопасность. В дополнение к таблицам VRF маршрутизатор PE также сохраняет в глобальной таблице обычную информацию о маршрутизации, которая необходима для передачи трафика по сети MPLS провайдера (метки LSP). Сети VPN 3-го уровня по RFC 2547bis используют расширения МР BGP, чтобы распределять маршрутную информацию по магистральной сети провайдера. Стандартные механизмы MPLS с заменой меток в промежуточных узлах P (как обсуждалось ранее) используются при передачи трафика VPN по магистральной сети.
В сетях L3 VPN используется двухуровневый стек меток MPLS (см. рис.11.1). Внутренняя метка переносит специфическую информацию о VPN от PE к PE. Внешняя метка переносит информацию передачи MPLS от одного хопа к другому хопу, входящему в маршрут. Маршрутизатор P в процессе распространения пакета по сети MPLS считывает и заменяет только внешнюю метку, не производя никаких действий с внутренней меткой VPN – внутренняя метка туннелируется по сети без анализа и изменений.
Рис.11.1 Сеть VPN MPLS 3-го уровня
Метод L3 VPN имеет несколько преимуществ. Пространство IP-адреса потребителя управляется оператором, что значительно упрощает роль потребителя (поскольку новые узлы VPN потребителя просто подсоединяются и обслуживаются провайдером). Еще одно преимущество L3 VPN состоит в том, что они поддерживают автоматическое конфигурирование VPN путем использования на новом уровне возможностей динамической маршрутизации BGP.
Метод 3-го уровня также имеет недостатки. Сети VPN 3-го уровня поддерживают только IP или «IP-инкапсулированный» пользовательский трафик. Наращиваемость также может вызвать значительные проблемы с маршрутизаторами PE, требующими для поддержки маршрутизации BGP таблицы, размер которых значительно больше обычных таблиц продвижения в технологии MPLS.
Сети VPN MPLS 2-го уровня (L2 VPN)
VPN 2-го уровня опираются на магистральную сеть IP/MPLS сеть 3-го уровня. Главное архитектурное различие L2 VPN и L3 VPNсостоит в том, как организовано взаимодействие граничных маршрутизаторов РЕ и СЕ. В VPN 2-го уровня магистральный граничный маршрутизатор РЕ, в отличие от L3 VPN, не состоит с СЕ в равноправных одноранговых отношениях и не содержит собственных маршрутных таблиц для клиентской сети. Вместо этого он просто отображает входной трафик 2-го уровня на соответствующий входной туннель.
В последнее время повысился интерес операторов связи и производителей к сетям VPN MPLS 2-го уровня. Стандарты VPN MPLS 2-го уровня пока еще находятся на стадии разработки [4,5], но ведущие производители оборудования MPLS уже выпускают маршрутизаторы с поддержкой функций L2 VPN. Эти проекты определяют метод для настройки туннелей L2 VPN по сети MPLS, который может обрабатывать все типы трафика 2-го уровня, включая Ethernet, ретрансляцию кадров, ATM, TDM и PPP/HDLC. При этом по туннелю переносятся без изменения данные, сигнализация и синхронизация сетей второго уровня.
Для построения всех сетей второго уровня в настоящее время представляет интерес только технология Ethernet, имеющая более высокую скорость (до 10 Гбит/c), чем другие технологии канального уровня. Кратко опишем наиболее распространенный формат заголовков в сетях Ethernet и схему организации VLAN, которые могут туннелироваться по сети IP/MPLS
Протокол туннелирования IEEE 802.1Q VLAN tunneling – это сетевой протокол, с помощью которого данные, которые должны быть обработаны с помощью протокола А, упаковывается внутри кадра, который обрабатывается по протоколу В так, что с точки зрения протокола А сеть с протоколом В является сетью 2-го уровня (data link layer).
Туннелирование используется для выполнения ряда операций при организации VPN, в частности, для установки самостоятельной внутренней адресации. Например, администраторы различных компаний часто выдвигают требования самостоятельной нумерации (адресации) собственных VLAN. Однако совпадение нумерации у нескольких компаний, обслуживаемых одной магистралью, может привести к недопустимому перемешиванию данных VLAN различных компаний. Эту проблему невозможно разрешить, выделяя определенное адресное пространство для нумерации VLAN различных компаний, так как такое решение обладает, прежде всего, плохой масштабируемостью, т.е. общее число VLAN в сети может превысить максимальное допустимое число VLAN, определенное правилами IEEE 802.1Q.
Возможности организации туннелей связи согласно IEEE 802.1Q позволяют с помощью одной VLAN обеспечить работу на общей магистрали многих абонентов-компаний, имеющих, кроме того, по несколько собственных VLAN. Порт коммутатора, настроенный на организацию туннелей по IEEE 802.1Q, называют туннельным портом в отличие от других портов, которые называют транковыми. При настройке туннельной системы некий туннельный порт соответствует номеру отдельной компании, и все VLAN этой компании будут иметь этот номер.
На рис.11.2 приведена схема подключения VLAN компаний А и B к провайдерской сети с организацией двух туннелей.
Транковые порты 
Рис.11.2 Схема организации туннеля VLAN разных компаний по общей магистрали
Таким образом, построение туннелей по спецификации IEEE 802.1Q позволяет расширить пространство VLAN за счет организации двухуровневой иерархии путем введения на туннельном порту в пакеты пользователей дополнительной (внешней) метки (tag) помимо существующей внутренней метки. Абонентский трафик, который приходит на туннельный порт коммутатора провайдера из транкового порта коммутатора отдельной компании, уже помечен в коммутаторе, принадлежащем компании, первым (внутренним) тегом, который определяет номер абонентской VLAN внутри компании. На туннельном порту каждому входящему пакету присваивается дополнительная метка (тег), соответствующая этому туннельному порту. На рис.11.3 показана структура исходного кадра Ethernet, изменяющаяся при организации VLAN компании (первое преобразование заголовка) и при организации туннеля на магистрали (второе преобразование).
Рис. 11.3. Формат меток VLAN на уровне L2 (стандарт IEEE 802.1р)
Из рис.11.3 видно, что стандартный кадр Ethernet (верхняя часть рисунка) при создании VLAN по стандарту IEEE 802.1Q дополняется двумя полями: Etype (сокращение от EtherType) и Tag, где в первом поле указывается тип протокола обработки кадра, а во втором вносится метка (tag), соответствующая номеру VLAN внутри корпорации. На нижней части рисунка показана структура кадра при туннелировании, где значение тега соответствует номеру туннельного порта.
Таким образом, путем создания туннелей на магистрали, данные виртуальных локальных сетей различных компаний будут обрабатываться раздельно даже при совпадающих внутренних номерах.
Использование поля приоритета в коммутаторах Ethernet нового поколения обеспечивает на канальном уровне обработку очередей различных приоритетов, что позволяет в какой-то мере выполнять требования QoS. Таким образом, на уровне L2 существует возможность обеспечения QoS в ограниченном объеме. На уровне L3 возможности обработки значительно более широкие, которые позволяют учесть требования L2 VPN по приоритетам в сетях IP/MPLS .
Организация сетей L2 VPN в среде IP/MPLS основана на двух основных подходах: «точка-точка» и «точка – много точек». Соответственно этому есть два типа VPN 2-го уровня в среде IP/MPLS:
— двухточечные: подобно сетям ATM и ретрансляции кадров, используют фиксированные двухточечные соединения или туннели LSP (услуга VPWS-Virtual Private Wire Service), например, по технологии АTоМ – Any Transport Over MPLS, разработанной фирмой Cisco;
— многоточечные: поддерживают узловую и иерархическую топологию (услуга VPLS – VirtualPrivate LAN Service).
Схема организации туннелей точка-точка приводится на рис.11.4.
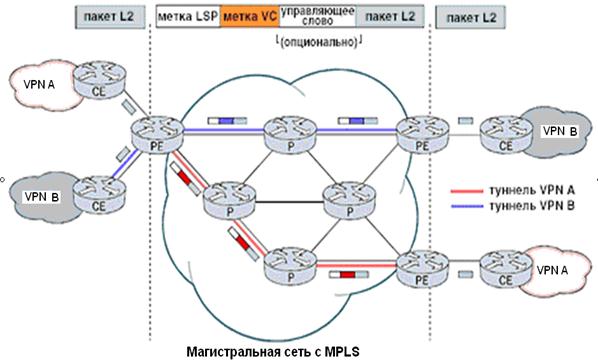
Рис. 11.4 Сеть VPN MPLS 2-го уровня типа «точка-точка»
Сети L2 VPN также используют процесс формирования стека меток подобно VPN 3-го уровня. Внешняя туннельная метка LSP определяет последовательный маршрут через сеть провайдера Внутренняя метка виртуального канала (VC) идентифицирует VLAN, VPN или соединение в оконечной точке. Кроме того, есть дополнительное управляющее слово (control word), следующее за меткой VC, которое переносит информацию о вложенном пакете 2-го уровня.
Услуга VPLS (Virtual Private LAN Services — услуга виртуальной частной LAN) — это многоточечная модель L2 VPN, которая в последнее время вызывает большой интерес. Модель VPLS использует Ethernet в качестве технологии доступа между сетями потребителя и провайдера, позволяет расширить частную корпоративную сеть Ethernet посредством управляемой провайдером инфраструктуры MPLS. Услуга VPLS функционально может быть представлена в виде виртуальной коммутации L2 VPN на граничных маршрутизаторах РЕ сети MPLS. Множество узлов корпоративных пользователей можно соединить в одну L2 VPN вместе со всеми пунктами, выполняющими коммутацию на втором уровне (см. рис.11.5).
Рис. 11.5 Схема предоставления услуги VPLS для L2 VPN
На рис.11.5 VLAN, направленный от узла СЕ, присоединенного к РЕ1, к другому СЕ, присоединенному к РЕ2, должен коммутироваться в узле РЕ3 (в виртуальном коммутаторе на втором уровне). Если бы такого коммутатора не было, необходимо было бы организовать туннель точка-точка от РЕ1 до РЕ2.
Для организации сети VPLS маршрутизаторы должны быть укомплектованы специальными платами, реализующими коммутацию на втором уровне.
Как уже было отмечено, в L2 VPN маршрутизаторы PE и CE не обязательно должны быть одноранговыми узлами, как это требуется для VPN 3-го уровня. Сети VPN MPLS 2-го уровня имеют явное преимущество, состоящее в том, что они способны переносить пакеты, построенные на базе любого корпоративного протокола – сеть MPLS будет прозрачной для этих данных. Эти сети могут также работать поверх практически любой транспортной среды, осуществляя интеграцию IP-сетей, не ориентированных на соединение, с сетями, предполагающими установление соединений. Квалификация пользователей может быть минимальной, поскольку не требуется конфигурирования маршрутизации.
С другой стороны L2 VPN не могут наращиваться подобно L3 VPN. Вся сетка LSP должна быть настроена заранее между всеми узлами L2 VPN: требование, которое не состыкуется с большим количеством узлов. Кроме того, эти сети не могут воспользоваться преимуществом автоматического составления маршрута, доступным в сетях VPN 3-го уровня. Так что они больше подходят для ситуаций с небольшим количеством узлов VPN и статическими маршрутами.
Поскольку в сети MPLS потоки трафика достаточно устойчивы, можно считать, что большая часть маршрутов может быть отнесена к статическим маршрутам, на которых могут строиться L2 VPN.
Вопросы к лекции 11:
- Какие свойства реальных частных сетей могут поддерживаться VPN?
- Какие технологии в сетях VPN используются, чтобы обеспечить безопасность разграничения трафика?
- В чем состоят достоинства и недостатки сети VPN уровня 3 по сравнению с сетью VPN уровня 2?
- Как формируется таблица VFR?
- Какую роль играет протокол MP-BGPВ?
- В сети MPLS VPN пакет снабжается двумя метками – внутренней LVPN и внешней L. Какую роль играет каждая из этих меток в продвижении пакетов?
- Какие дополнительные узлы включает VPN по сравнению со стандартным LSP?
Лекция 12 (4 часа)
Дата добавления: 2014-01-05 ; Просмотров: 8595 ; Нарушение авторских прав?
Нам важно ваше мнение! Был ли полезен опубликованный материал? Да | Нет
С доброй улыбкой теперь вспоминается, как человечество с тревогой ожидало в 2000 году конца света. Тогда этого не случилось, но зато произошло совсем другое событие и тоже очень значимое.
Исторически, в то время мир вошел в настоящую компьютерную революцию v. 3.0. – старт облачных технологий распределенного хранения и обработки данных. Причем, если предыдущей «второй революцией» был массовый переход к технологиям «клиент-сервер» в 80-х годах, то первой можно считать начало одновременной работы пользователей с использованием отдельных терминалов, подключенных к т.н. «мейнфреймам» (в 60-х прошлого столетия). Эти революционные перемены произошли мирно и незаметно для пользователей, но затронули весь мир бизнеса вместе с информационными технологиями.
При переносе IT-инфраструктуры на облачные платформы и удаленные ЦОД (центры обработки данных) ключевым вопросом сразу же становится организация надежных каналов связи от клиента к дата-центрам. В Сети нередко встречаются предложения провайдеров: «физическая выделенная линия, оптоволокно», «канал L2», «VPN» и так далее… Попробуем разобраться, что за этим стоит на практике.
Каналы связи – физические и виртуальные

1. Организацией «физической линии» или «канала второго уровня, L2» принято называть услугу предоставления провайдером выделенного кабеля (медного или оптоволоконного), либо радиоканала между офисами и теми площадками, где развернуто оборудование дата-центров. Заказывая эту услугу, на практике скорее всего вы получите в аренду выделенный оптоволоконный канал. Это решение привлекательно тем, что за надежную связь отвечает провайдер (а в случае повреждения кабеля самостоятельно восстанавливает работоспособность канала). Однако, в реальной жизни кабель на всем протяжении не бывает цельным – он состоит из множества соединенных (сваренных) между собой фрагментов, что несколько снижает его надежность. На пути прокладки оптоволоконного кабеля провайдеру приходится применять усилители, разветвители, а на оконечных точках – модемы.
В маркетинговых материалах к уровню L2 (Data-Link) сетевой модели OSI или TCP/IP это решение относят условно – оно позволяет работать как бы на уровне коммутации фреймов Ethernet в LAN, не заботясь о многих проблемах маршрутизации пакетов на следующем, сетевом уровне IP. Есть, например, возможность продолжать использовать в клиентских виртуальных сетях свои, так называемые «частные», IP-адреса вместо зарегистрированных уникальных публичных адресов. Поскольку использовать частные IP-адреса в локальных сетях очень удобно, пользователям были выделены специальные диапазоны из основных классов адресации:
- 10.0.0.0 – 10.255.255.255 в классе A (с маской 255.0.0.0 или /8 в альтернативном формате записи маски);
- 100.64.0.0 – 100.127.255.255 в классе A (с маской 255.192.0.0 или /10);
- 172.16.0.0 – 172.31.255.255 в классе B (с маской 255.240.0.0 или /12);
- 192.168.0.0 – 192.168.255.255 в классе C (с маской 255.255.0.0 или /16).
Такие адреса выбираются пользователями самостоятельно для «внутреннего использования» и могут повторяться одновременно в тысячах клиентских сетей, поэтому пакеты данных с частными адресами в заголовке не маршрутизируются в Интернете – чтобы избежать путаницы. Для выхода в Интернет приходится применять NAT (или другое решение) на стороне клиента.
Примечание: NAT – Network Address Translation (механизм замены сетевых адресов транзитных пакетов в сетях TCP/IP, применяется для маршрутизации пакетов из локальной сети клиента в другие сети/Интернет и в обратном направлении – вовнутрь LAN клиента, к адресату).
У этого подхода (а мы говорим о выделенном канале) есть и очевидный недостаток – в случае переезда офиса клиента, могут быть серьезные сложности с подключением на новом месте и возможна потребность в смене провайдера.
Утверждение, что такой канал значительно безопаснее, лучше защищен от атак злоумышленников и ошибок низкоквалифицированного технического персонала при близком рассмотрении оказывается мифом. На практике проблемы безопасности чаще возникают (или создаются хакером умышленно) прямо на стороне клиента, при участии человеческого фактора.

2. Виртуальные каналы и построенные на них частные сети VPN (Virtual Private Network) распространены широко и позволяют решить большинство задач клиента.
Предоставление провайдером «L2 VPN» предполагает выбор из нескольких возможных услуг «второго уровня», L2:
VLAN – клиент получает виртуальную сеть между своими офисами, филиалами (в действительности, трафик клиента идет через активное оборудование провайдера, что ограничивает скорость);
Соединение «точка-точка» PWE3 (другими словами, «эмуляция сквозного псевдопровода» в сетях с коммутацией пакетов) позволяет передавать фреймы Ethernet между двумя узлами так, как если бы они были соединены кабелем напрямую. Для клиента в такой технологии существенно, что все переданные фреймы доставляются до удалённой точки без изменений. То же самое происходит и в обратном направлении. Это возможно благодаря тому, что фрейм клиента приходя на маршрутизатор провайдера далее инкапсулируется (добавляется) в блок данных вышестоящего уровня (пакет MPLS), а в конечной точке извлекается;
Примечание: PWE3 – Pseudo-Wire Emulation Edge to Edge (механизм, при котором с точки зрения пользователя, он получает выделенное соединение).
MPLS – MultiProtocol Label Switching (технология передачи данных, при которой пакетам присваиваются транспортные/сервисные метки и путь передачи пакетов данных в сетях определяется только на основании значения меток, независимо от среды передачи, используя любой протокол. Во время маршрутизации новые метки могут добавляться (при необходимости) либо удаляться, когда их функция завершилась. Содержимое пакетов при этом не анализируется и не изменяется).
Примечание: VPLS – Virtual Private LAN Service (механизм, при котором с точки зрения пользователя, его разнесенные географически сети соединены виртуальными L2 соединениями).
MAC – Media Access Control (способ управления доступом к среде – уникальный 6-байтовый адрес-идентификатор сетевого устройства (или его интерфейсов) в сетях Ethernet).

3. В случае развертывания «L3 VPN» сеть провайдера в глазах клиента выглядит подобно одному маршрутизатору с несколькими интерфейсами. Поэтому, стык локальной сети клиента с сетью провайдера происходит на уровне L3 сетевой модели OSI или TCP/IP.
Публичные IP-адреса для точек стыка сетей могут определяться по согласованию с провайдером (принадлежать клиенту либо быть полученными от провайдера). IP-адреса настраиваются клиентом на своих маршрутизаторах с обеих сторон (частные – со стороны своей локальной сети, публичные – со стороны провайдера), дальнейшую маршрутизацию пакетов данных обеспечивает провайдер. Технически, для реализации такого решения используется MPLS (см. выше), а также технологии GRE и IPSec.
Примечание: GRE – Generic Routing Encapsulation (протокол тунеллирования, упаковки сетевых пакетов, который позволяет установить защищенное логическое соединение между двумя конечными точками – с помощью инкапсуляции протоколов на сетевом уровне L3).
IPSec – IP Security (набор протоколов защиты данных, которые передаются с помощью IP. Используется подтверждение подлинности, шифрование и проверка целостности пакетов).
Важно понимать, что современная сетевая инфраструктура построена так, что клиент видит только ту ее часть, которая определена договором. Выделенные ресурсы (виртуальные серверы, маршрутизаторы, хранилища оперативных данных и резервного копирования), а также работающие программы и содержимое памяти полностью изолированы от других пользователей. Несколько физических серверов могут согласованно и одновременно работать для одного клиента, с точки зрения которого они будут выглядеть одним мощным серверным пулом. И наоборот, на одном физическом сервере могут быть одновременно созданы множество виртуальных машин (каждая будет выглядеть для пользователя подобно отдельному компьютеру с операционной системой). Кроме стандартных, предлагаются индивидуальные решения, которые также соответствует принятым требованиям относительно безопасности обработки и хранения данных клиента.
При этом, конфигурация развернутой в облаке сети «уровня L3» позволяет масштабирование до практически неограниченных размеров (по такому принципу построен Интернет и крупные дата-центры). Протоколы динамической маршрутизации, например OSPF, и другие в облачных сетях L3, позволяют выбрать кратчайшие пути маршрутизации пакетов данных, отправлять пакеты одновременно несколькими путями для наилучшей загрузки и расширения пропускной способности каналов.
В то же время, есть возможность развернуть виртуальную сеть и на «уровне L2», что типично для небольших дата-центров и устаревших (либо узко-специфических) приложений клиента. В некоторых таких случаях, применяют даже технологию «L2 over L3», чтобы обеспечить совместимость сетей и работоспособность приложений.
Подведем итоги
На сегодняшний день задачи пользователя/клиента в большинстве случаев могут быть эффективно решены путём организации виртуальных частных сетей VPN c использованием технологий GRE и IPSec для безопасности.
Нет особого смысла противопоставлять L2 и L3, равно как нет смысла считать предложение канала L2 лучшим решением для построения надёжной коммуникации в своей сети, панацеей. Современные каналы связи и оборудование провайдеров позволяют пропускать громадное количество информации, а многие выделенные каналы, арендуемые пользователями, на самом деле – даже недогружены. Разумно использовать L2 только в особенных случаях, когда этого требует специфика задачи, учитывать ограничения возможности будущего расширения такой сети и проконсультироваться со специалистом. С другой стороны, виртуальные сети L3 VPN, при прочих равных условиях, более универсальны и просты в эксплуатации.
В этом обзоре кратко перечислены современные типовые решения, которые используют при переносе локальной IT-инфраструктуры в удаленные центры обработки данных. Каждое из них имеет своего потребителя, достоинства и недостатки, правильность выбора решения зависит от конкретной задачи.
В реальной жизни, оба уровня сетевой модели L2 и L3 работают вместе, каждый отвечает за свою задачу и противопоставляя их в рекламе, провайдеры откровенно лукавят.
L3VPN, который мы рассмотрели в прошлом выпуске, покрывает собой огромное количество сценариев, необходимых большинству заказчиков. Огромное, но не все. Он позволяет осуществлять связь только на сетевом уровне и только для одного протокола — IP. Как быть с данными телеметрии, например, или трафиком от базовых станций, работающих через интерфейс E1? Существуют также сервисы, которые используют Ethernet, но тоже требуют связи на канальном уровне. Опять же ЦОДы между собой любят на языке L2 общаться.
Вот и нашим клиентам вынь да положь L2.Традиционно раньше всё было просто: L2TP, PPTP да и всё по большому счёту. Ну в GRE ещё можно было спрятать Ethernet. Для всего прочего строили отдельные сети, вели выделенные линии ценою в танк (ежемесячно). Однако в наш век конвергентных сетей, распределённых ЦОДов и международных компаний это не выход, и на рынок выплеснулось некоторое количество масштабируемых технологий випиэнирования на канальном уровне.
Мы же в этот раз сосредоточимся на MPLS L2VPN.Технологии L2VPN
Прежде чем погрузиться в тёплый MPLS, взглянем на то, какие вообще виды L2VPN существуют.
- VLAN/QinQ — их можно сюда отнести, поскольку основные требования VPN выполняются — организуется виртуальная L2 сеть между несколькими точками, данные в которой изолированы от других. По сути VLAN per-user организует Hub-n-Spoke VPN.
- L2TPv2/PPTP — устаревшие и скучные вещи.
- L2TPv3 вместе с GRE имеют проблемы с масштабированием.
- VXLAN, EVPN — варианты для ЦОД"ов. Очень интересно, но DCI не входит в планы этого выпуска. Зато о них был отдельный подкаст (слушайте запись 25-го ноября)
- MPLS L2VPN — это набор различных технологий, транспортом для которых выступает MPLS LSP. Именно он сейчас получил наиболее широкое распространение в сетях провайдеров.
Почему он победитель? Главная причина, безусловно, в способности маршрутизаторов, передающих MPLS-пакеты абстрагироваться от их содержимого, но при этом различать трафик разных сервисов.
Например, Е1-кадр приходит на PE, сразу же инкапсулируется в MPLS и уже никто по пути даже не заподозрит, что там внутри — важно только вовремя поменять метку.
А на другой порт приходит Ethernet-кадр и по тому же самому LSP он может пройти по сети, только с другой меткой VPN.
А кроме того MPLS TE позволяет строить каналы с учётом требований трафика к параметрам сети.
В связке же с LDP и BGP становится более просто настраивать VPN и автоматически находить соседей.
Возможность инкапсулировать трафик любого канального уровня в MPLS называется AToM — Any Transport over MPLS.
Вот список поддерживаемых AToM протоколов:- ATM Adaptation Layer Type-5 (AAL5) over MPLS
- ATM Cell Relay over MPLS
- Ethernet over MPLS
- Frame Relay over MPLS
- PPP over MPLS
- High-Level Data Link Control (HDLC) over MPLS
Для построения любого L2VPN существуют два концептуально разных подхода.
- Point-to-Point. Применим к любым типам протоколов канального уровня и в принципе, в полной мере исчерпывает все сценарии применения L2VPN. Поддерживает все мыслимые и немыслимые протоколы. Причём некоторые из них ещё и по-разному может реализовывать.
В основе лежит концепция PW — PseudoWire — псевдопровод.
Вы хотите соединить два узла друг с другом. Тогда сеть провайдера для вас будет как один виртуальный кабель — то, что вошло в него на одном конце обязательно выйдет на другом без изменений.
Общее название услуги: VPWS — Virtual Private Wire Service. - Point-to-Multipoint. Этот режим только для Ethernet, поскольку только в нём фактически такая необходимость есть. В этом случае у клиента может быть три-пять-десять-сто точек подключения/филиалов, и все они должны передавать данные друг другу, причём, как одному конкретному филиалу, так и всем сразу. Это до боли напоминает обычный Ethernet-коммутатор, но было бы страшной банальностью об этом говорить.
Название технологии: VPLS — Virtual Private LAN Service.
Терминология
Традиционно термины будут вводиться по мере необходимости. Но о некоторых сразу.
PE — Provider Edge — граничные маршрутизаторы MPLS-сети провайдера, к которым подключаются клиентские устройства (CE).
CE — Customer Edge — оборудование клиента, непосредственно подключающееся к маршрутизаторам провайдера (PE).
AC — Attached Circuit — интерфейс на PE для подключения клиента.
VC — Virtual Circuit — виртуальное однонаправленное соединение через общую сеть, имитирующее оригинальную среду для клиента. Соединяет между собой AC-интерфейсы разных PE. Вместе они составляют цельный канал: AC→VC→AC.
PW — PseudoWire — виртуальный двунаправленный канал передачи данных между двумя PE — состоит из пары однонаправленных VC. В этом и есть отличие PW от VC.VPWS — Virtual Private Wire Service.
В основе любого решения MPLS L2VPN лежит идея PW — PseudoWire — виртуальный кабель, прокинутый из одного конца сети в другой. Но для VPWS сам этот PW и является уже сервисом.
Эдакий L2-туннель, по которому можно беззаботно передавать всё, что угодно.
Ну, например, у клиента в Котельниках находится 2G-базовая станция, а контроллер — в Митино. И эта БС может подключаться только по Е1. В стародавние времена пришлось бы протянуть этот Е1 с помощью кабеля, радиорелеек и всяких конвертеров.
Сегодня же одна общая MPLS-сеть может использоваться, как для этого Е1, так и для L3VPN, Интернета, телефонии, телевидения итд.
(Кто-то скажет, что вместо MPLS для PW можно использовать L2TPv3, но кому он нужен с его масштабируемостью и отсутствием Traffic Engineering"а?)VPWS сравнительно прост, как в части передачи трафика, так и работы служебных протоколов.
VPWS Data Plane или передача пользовательского трафика
Туннельная метка — то же, что и транспортная, просто длинное слово "транспортное" не помещалось в заголовок.
0. Между R1 и R6 уже построен транспортный LSP с помощью протокола LDP или RSVP TE. То есть R1 известна транспортная метка и выходной интерфейс к R6.
1. R1 получает от клиента CE1 некий L2 кадр на AC интерфейс (то может оказаться Ethernet, TDM, ATM итд. — не имеет значения).
2. Этот интерфейс привязан к определённому идентификатору клиента — VC ID — в некотором смысле аналогу VRF в L3VPN. R1 даёт кадру сервисную метку, которая сохранится до конца пути неизменной. VPN-метка является внутренней в стеке.
3. R1 знает точку назначения — IP-адрес удалённого PE-маршрутизатора — R6, выясняет транспортную метку и вставляет её в стек меток MPLS. Это будет внешняя — транспортная метка.
4. Пакет MPLS путешествует по сети оператора через P-маршрутизаторы. Транспортная метка меняется на новую на каждом узле, сервисная остаётся без изменений.
5. На предпоследнем маршрутизаторе снимается транспортная метка — происходит PHP. На R6 пакет приходит с одной сервисной VPN-меткой.
6. PE2, получив пакет, анализирует сервисную метку и определяет, в какой интерфейс нужно передать распакованный кадр.Если вы читали предыдущий выпуск про L3VPN, то в вопросе передачи пользовательского трафика не увидите ничего нового — пара MPLS-меток и передача по транспортному LSP. Ingress PE проверяет какие метки поставить и в какой интерфейс отправить, P меняет транспортную метку, а Egress PE по метке VPN принимает решение, в какой AC-интерфейс передать полученный кадр.
VPWS Control Plane или работа служебных протоколов
Транспортная метка может назначаться как LDP (см. выпуск про MPLS), так и RSVP-TE (ещё ждёт своего часа).
Для примера, возьмём LDP — по всей сети запускается этот протокол, который для каждого Loopback-адреса каждого MPLS-маршрутизатора распространит по сети метки.
В нашем случае R1 после работы LDP будет, грубо говоря, знать 5 меток: как добраться до каждого из оставшихся маршрутизаторов.
Нас интересует LSP R1→R6 и обратно. Заметьте, что для того, чтобы VC перешёл в состояние UP, должны быть оба LSP — прямой и обратный.Существует несколько разных способов реализации услуги VPWS. Об этом мы поговорим чуть ниже, а для примера разберём ту, которая наиболее часто сейчас используется.
За распространение сервисных меток отвечает тот же LDP, только генно-модифицированный — Targeted LDP. Теперь он может устанавливать соединение с удалёнными маршрутизаторами и обмениваться с ними метками.
В нашем примере к R1 и R6 подключены клиенты. R1 через LDP сообщит свою метку для этого клиента R6 и наоборот.На обоих концах вручную мы настраиваем удалённую LDP-сессию. Она никак не привязана к VPN. То есть одна и та же сессия может использоваться для обмена метками любым количеством VPN.
Обычный LDP — это link-local протокол и ищет соседей среди непосредственно подключенных маршрутизаторов, то есть TTL его пакетов — 1. Однако tLDP достаточна IP-связность.Как только с обеих сторон появятся AC-интерфейсы с одинаковым VC-ID, LDP поможет им сообщить друг другу метки.
В чём отличия tLDP от LDP?
LDP tTLDP Соседями могут быть только непосредственно подключенные маршрутизаторы Соседом может быть любой маршрутизатор в сети, с которым есть IP-связность. Поиск всех возможных соседей Соседи уже определены конфигурацией Широковещательная рассылка сообщений Discovery Адресная отправка сообщения Discovery конкретным соседям. В качестве FEC обычно выступает IP-адрес В качестве FEC обычно выступает VC ID Чтобы сильно далеко не убегать, сразу же практика.
Как собрать лабу для MPLS L2VPN?
В качестве тестового стенда использована связка UnetLab + CSR1000V. И то и другое вы можете получить совершенно бесплатно и законно.
UnetLab OVA.
Cisco CSR1000V IOS-XE.
Инструкции по установке UNL и добавлению образов CSR1000V: Тыц.Соответственно далее все команды по настройке MPLS L2VPN даны в нотации Cisco IOS-XE.
Внимание: для каждой ноды CSR1000V требуется 2,5 ГБ RAM. В противном случае образ либо не запустится, либо будут различные проблемы, вроде того, что порты не поднимаются или наблюдаются потери.
Практика VPWS
Упростим топологию до четырёх магистральных узлов. По клику можете открыть её в новой вкладке, чтобы смотреть на неё Alt+Tab"ом, а не ворочать страницу вверх-вниз.
Наша задача — прокинуть Ethernet от Linkmeup_R1 (порт Gi3) до Linkmeup_R4 (порт Gi3).
На шаге IP-адресация, IGP-маршрутизация и базовый MPLS уже настроены (см. как).
-
Настраиваем xconnect на обоих концах на AC-интерфейсах (PE-CE), обращаем внимание, что VC-ID должен быть одинаковым. Linkmeup_R1(config)#interface Gi 3
Linkmeup_R1(config-if)#xconnect 4.4.4.4 127 encapsulation mpls
Linkmeup_R4(config)#interface Gi 3
Linkmeup_R4(config-if)#xconnect 1.1.1.1 127 encapsulation mplsКоманда xconect 4.4.4.4 127 encapsulation mpls заставляет LDP поднять удалённую сессию с узлом 4.4.4.4 и создаёт MPLS PW с VC ID 127. Важно, чтобы VC ID совпадали на двух противоположных AC-интерфейсах — это указатель того, что их нужно срастить.
Давайте проследим, что там происходило за кулисами протоколов (дамп снят с интерфейса GE1 Linkmeup_R1). Можно выделить основные вехи:
0) IGP сошёлся, LDP определил соседей, поднял сессию и раздал транспортные метки.
Как видите, Linkmeup_R4 выделил транспортную метку 19 для FEC 4.4.4.4.1) А вот tLDP начал свою работу.
—А. Сначала мы настроили его на Linkmeup_R1 и tLDP начал периодически отправлять свой Hello на адрес 4.4.4.4
Как видите, это юникастовый IP пакет, который отправляется с адреса Loopback-интерфейса 1.1.1.1 на адрес такого же Loopback удалённого PE — 4.4.4.4.
Упакован в UDP и передаётся с одной меткой MPLS — транспортной — 19. Обратите внимание на приоритет — поле EXP — 6 — один из наивысших, поскольку это пакет служебного протокола. Подробнее мы об этом поговорим в выпуске о QoS.Состояние PW пока в DOWN, потому что с обратной стороны ничего нет.
—Б. После того, как настроили xconnect на стороне Linkmeup_R4 — сразу Hello и установление соединения по TCP.
В этот момент установлено LDP-соседство
—В. Пошёл обмен метками:
В самом низу можно видеть, что FEC в случае VPWS — это VC ID, который мы указали в команде xconnect — это идентификатор нашего VPN — 127.
А чуть ниже выделенная ему Linkmeup_R4 метка — 0х16 или 22 в десятичной системе.
То есть этим сообщением Linkmeup_R4 сообщил Linkmeup_R1, мол, если ты хочешь передать кадр в VPN с VCID 127, то используй сервисную метку 22.Тут же вы можете видеть ещё кучу других сообщений Label Mapping — это LDP делится всем, что нажил — информацией про все FEC. Нас это мало интересует, ну а Lilnkmeup_R1 и подавно.
То же самое делает и Linkmeup_R1 — сообщает Linkmeup_R4 свою метку:
После этого поднимаются VC и мы можем увидеть метки и текущие статусы:
Команды show mpls l2transport vc detail и show l2vpn atom vc detail в целом идентичны для наших примеров.
2) Далее соседи будут только поддерживать контакт:
3) Теперь всё готово для передачи пользовательских данных. В этот момент мы запускаем ping. Всё предсказуемо просто: две метки, которые мы уже видели выше.
Почему-то Wireshark не разобрал внутренности MPLS, но я вам покажу, как прочитать вложение:
Два блока, выделенных, красным — это MAC-адреса. DMAC и SMAC соответственно. Жёлтый блок 0800 — поле Ethertype заголовка Ethernet — значит внутри IP.
Далее чёрный блок 01 — поле Protocol заголовка IP — это номер протокола ICMP. И два зелёных блока — SIP и DIP соответственно.
Теперь вы можете в Wireshark!Соответственно ICMP-Reply возвращается только с меткой VPN, потому что на Linkmeup_R2 возымел место PHP и транспортная метка была снята.
Если VPWS — это просто провод, то он должен спокойно передать и кадр с меткой VLAN?
Да, и нам для этого не придётся ничего перенастраивать.
Вот пример кадра с меткой VLAN:Здесь вы видите Ethertype 8100 — 802.1q и метку VLAN 0x3F, или 63 в десятичной системе.
Если мы перенесём конфигурацию xconnect на сабинтерфейс с указанием VLAN, то он будет терминировать данный VLAN и отправлять в PW кадр без заголовка 802.1q.
Виды VPWS
Рассмотренный пример — это EoMPLS (Ethernet over MPLS). Он является частью технологии PWE3, которая суть развитие VLL Martini Mode. И всё это вместе и есть VPWS. Тут главное не запутаться в определениях. Позвольте мне быть вашим проводником.
Итак, VPWS — общее название решений для L2VPN вида точка-точка.
PW — это виртуальный L2-канал, который лежит в основе любой технологии L2VPN и служит туннелем для передачи данных.
VLL (Virtual Leased Line) — это уже технология, которая позволяет инкапсулировать кадры различных протоколов канального уровня в MPLS и передавать их через сеть провайдера.Выделяют следующие виды VLL:
VLL CCC — Circuit Cross Connect. В этом случает нет метки VPN, а транспортные назначаются вручную (статический LSP) на каждом узле, включая правила swap. То есть в стеке будет всегда только одна метка, а каждый такой LSP может нести трафик только одного VC. Ни разу не встречал его в жизни. Главное его достоинство — он может обеспечить связность двух узлов, подключенных к одному PE.VLL TCC — Translational Cross Connect. То же, что CCC, но позволяет с разных концов использовать разные протоколы канального уровня.
Работает это только с IPv4. PE при получении удаляет заголовок канального уровня, а при передаче в AC-интерфейс вставляет новый.
Интересно? Начните отсюда.VLL SVC — Static Virtual Circuit. Транспортный LSP строится обычными механизмами (LDP или RSVP-TE), а сервисная метка VPN назначается вручную. tLDP в этом случае не нужен. Не может обеспечить локальную связность (если два узла подключены к одному PE).
Martini VLL — это примерно то, с чем мы имели дело выше. Транспортный LSP строится обычным образом, метки VPN распределяются tLDP. Красота! Не поддерживает локальную связность.
Kompella VLL — Транспортный LSP обычным образом, для распределения меток VPN — BGP (как и полагается, с RD/RT). Уау! Поддерживает локальную связность. Ну и ладно.
PWE3 — Pseudo Wire Emulation Edge to Edge. Строго говоря, область применения этой технология шире, чем только MPLS. Однако в современном мире в 100% случаев они работают в связке. Поэтому PWE3 можно рассматривать как аналог Martini VLL с расширенным функционалом — сигнализацией так же занимаются LDP+tLDP.
Коротко его отличия от Martini VLL можно представить так:- Сообщает статус PW, используя сообщение LDP Notification.
- Поддерживает Multi-Segment PW, когда end-to-end канал состоит из нескольких более мелких кусков. В этом случае один и тот же PW может стать сегментов для нескольких каналов.
- Поддерживает TDM-интерфейсы.
- Предоставляет механизм согласования фрагментации.
- Другие.
Сейчас PWE3 — стандарт де факто и именно он был в примере выше.
Я тут везде говорю об Ethernet для того, чтобы показать наиболее наглядный пример. Всё, что касается других канальных протоколов, это, пожалуйста, на самостоятельное изучение.
L2TP
L2TP (Layer 2 Tunneling Protocol) — протокол туннелирования уровня 2 (канального уровня). Объединяет протокол L2F (Layer 2 Forwarding), разработанный компанией Cisco, и протокол PPTP корпорации Microsoft. Позволяет организовывать VPN с заданными приоритетами доступа, однако не содержит в себе средств для защиты данных и механизмов аутентификации.
Протокол L2TP использует сообщения двух типов: управляющие и информационные сообщения. Управляющие сообщения используются для установления, поддержания и ликвидации туннелей и вызовов. Для обеспечения доставки ими используется надежный управляющий канал протокола L2TP. Информационные сообщения используются для инкапсулирования кадров PPP, передаваемых по туннелю. При потере пакета он не передается повторно.
Структура протокола описывает передачу кадров PPP и управляющих сообщений по управляющему каналу и каналу данных протокола L2TP. Кадры PPP передаются по ненадежному каналу данных, предварительно дополняясь заголовком L2TP, а затем — по транспорту для передачи пакетов, такому как Frame Relay, ATM и т.п. Управляющие сообщения передаются по надежному управляющему каналу L2TP с последующей передачей по тому же транспорту для пересылки пакетов.
Все управляющие сообщения должны содержать порядковые номера, используемые для обеспечения надежной доставки по управляющему каналу. Информационные сообщения могут использовать порядковые номера для упорядочивания пакетов и выявления утерянных пакетов.
Преимущества протокола L2TP:
IPSec
IPSec (IP Security) — набор протоколов, касающихся вопросов обеспечения защиты данных при транспортировке IP-пакетов. IPSec также включает в себя протоколы для защищённого обмена ключами в сети Интернет. Протоколы IPSec работают на сетевом уровне (уровень 3 модели OSI).
Internet-протокол (IP) не имеет средств защиты передаваемых данных. Он даже не может гарантировать, что отправитель является именно тем, за кого он себя выдает. IPSec представляет собой попытку исправить ситуацию. При использовании IPSec весь передаваемый трафик может быть защищен перед передачей по сети. При использовании IPSec получатель сообщения может отслеживать источник полученных пакетов и удостовериться в целостности данных. Необходимо быть уверенным в том, что транзакция может осуществляться только один раз (за исключением случая, когда пользователь уполномочен повторять ее). Это означает, что не должно существовать возможности записи транзакции и последующего ее повторения в записи с целью создания у пользователя впечатления об осуществлении нескольких транзакций. Представьте себе, что мошенник получил информацию о трафике и знает, что передача такого трафика может дать ему какие-то преимущества (например, в результате на его счет будут переведены деньги). Необходимо обеспечить невозможность повторной передачи такого трафика.
С помощью виртуальной частной сети (VPN) можно решать следующие прикладные задачи:
IPSec VPN оптимален для объединения сетей разных офисов через Интернет.
Можно устанавливать VPN-соединение с использованием протокола IPSec.
Для пользователей SMB/SOHO (Малый бизнес/Малый офис/Домашний офис):
Для дистанционных пользователей:
Для коллективных пользователей:
Существует две разновидности протокола IPSec: ESP (Encapsulation Security Payload, инкапсуляция защищенных данных) и AH (Authentication Header, Аутентифицирующий заголовок). ESP и AH — новые протоколы IP. О том, что пакет является пакетом ESP, говорит значение в поле протокола заголовка IP, равное 50, а для пакета AH — равное 51.
В пакетах ESP и AH между заголовком IP (IP header) и данными протокола верхнего уровня вставляется заголовок ESP/AH (ESP/AH header).
ESP может обеспечивать как защиту данных, так и аутентификацию, а также возможен вариант протокола ESP без использования защиты данных или без аутентификации. Однако, невозможно использовать протокол ESP одновременно без защиты данных и без аутентификации, поскольку в данном случае безопасность не обеспечивается. При осуществлении защиты передаваемых данных заголовок ESP не защищен, но защищены данные протокола верхнего уровня и часть трейлера ESP.
А в случае аутентификации производится аутентификация заголовка ESP, данных протокола верхнего уровня и части трейлера ESP.
Хотя протокол AH может обеспечивать только аутентификацию, она выполняется не только для заголовка AH и данных протокола верхнего уровня, но также и для заголовка IP.
Протоколы семейства IPSec могут использоваться для защиты либо всех полезных данных IP-пакета, либо данных протоколов верхнего уровня в поле полезных данных IP-пакета. Это различие определяется выбором двух различных режимов протокола IPSec: транспортного режима или туннельного режима.
Транспортный режим в основном используется хостом IP для защиты генерируемых им самим данных, а туннельный режим используется шлюзом безопасности для предоставления услуги IPSec другим машинам, не имеющим функций IPSec. Однако функции хоста IPSec и шлюза безопасности могут выполняться одной и той же машиной. Оба протокола IPSec, AH и ESP, могут выполняться в транспортном или туннельном режиме.
SSL VPN
SSL (Secure Socket Layer) протокол защищенных сокетов, обеспечивающий безопасную передачу данных по сети Интернет. При его использовании создается защищенное соединение между клиентом и сервером.
SSL использует защиту данных с открытым ключом для подтверждения подлинности передатчика и получателя. Поддерживает надёжность передачи данных за счёт использования корректирующих кодов и безопасных хэш-функций.
SSL использует RC4, MD5, RSA и другие алгоритмы защиты данных.
SSL использует два ключа для защиты данных — открытый ключ и закрытый или частный ключ известный только получателю сообщения.
На сегодняшний день, в сети Интернет можно встретить множество сайтов на которых используется протокол SSL для обеспечения безопасности пользовательских данных (например, веб-сайты предоставляющие коммерческие и банковские сервисы). Практически все самые популярные браузеры, почтовые клиенты и интернет-приложения поддерживают работу с протоколом SSL. Для доступа к страницам, защищённым протоколом SSL, в URL вместо обычного префикса http, как правило, применяется префикс https (порт 443), указывающий на то, что будет использоваться SSL-соединение.
SSL также может обеспечить защиту протоколов прикладного уровня (уровень 7 модели OSI), например, таких как POP3 или FTP. Для работы SSL требуется, чтобы на сервере имелся SSL-сертификат.
Безопасное соединение между клиентом и сервером при использовании SSL выполняет две функции — аутентификацию и защиту данных.
SSL состоит из двух уровней. На нижних уровнях (уровни 4-5) многоуровневого транспортного протокола (например, TCP) он является протоколом записи и используется для инкапсуляции (то есть формирования пакета) различных протоколов. Для каждого инкапсулированного протокола он обеспечивает условия, при которых сервер и клиент могут подтверждать друг другу свою подлинность, выполнять защиту передаваемых данных и производить обмен ключами, прежде чем протокол прикладной программы начнет передавать и получать данные.
Преимущества протокола SSL:
SSL VPN оптимален для подключения удаленных пользователей к ресурсам локальной сети офиса через Интернет.
Lab and fun!: MPLS L2VPN VPLS
Концепция VPLS умещается в пару строк и в состоянии предоставить клиенту виртуальную Ethernet сеть. В таком случае, сеть провайдера для абонента выглядит как один большой коммутатор. Этот коммутатор, как и любой другой, может понимать теги VLAN, обычно такой коммутатор знает что делать с двумя тегами VLAN (QinQ) или, скажем, умеет VLAN трансляцию. Более того, «большой коммутатор» может даже участвовать в клиентском STP или быть членом Link Aggregation Group. Об этом я напишу в посте про обеспечение отказоустойчивости в MPLS.
Hierarchical VPLS
По сути, H-VPLS чисто технически отличается от обычного VPLS только введением нового типа pseudowire, который называется «spoke pseudowire». Этот тип отличается от обычного pseudowire туннеля в VPLS лишь отсутствием split horizon правила.
В обычном VPLS, трафик из pseudowire («mesh pseudowire») не может быть отправлен в другую «mesh pseudowire». В H-VPLS, таковых ограничений нет, трафик из spoke pseudowire может быть отправлен в другую spoke pseudowire, в точку подключения абонента или в mesh pseudowire. В общем, если придерживаться визуализации с коммутатором и проводами, то mesh-pseudowire подключена к этому виртуальному коммутатору обычным проводом в порт, который действует как порт на обычном коммутаторе. А вот порт в который подключен mesh pseudowire туннель имеет на себе ряд ограничений в виде split horizon.
 Наверное, на примерах будет понятнее. Рассмотрим сеть, в которой введен иерархический дизайн. Все PE маршрутизаторы теперь не обязаны иметь pseudowire до каждого другого PE.
Теперь среди PE выбрано три hub-PE, которые агрегируют spoke pseudowire туннели с spoke PE. Все hub-PE по прежнему имеют pseudowire-подключения по принципу каждый с каждым. Все pseudowire в ядре настроены как mesh pseudowire, что инструктирует VSI придерживаться правила split horizon в отношении таких туннелей. Трафик пришедший из такого туннеля не может быть отправлен в другой такой же. Это обеспечивает более ровное распределение трафика в ядре, неплохую отказоустойчивость и защиту от колец/петель.
Все spoke-PE теперь подключены всего одним spoke pseudowire к ближайшему hub-PE. Это существенно уменьшает количество туннелей, упрощает настройку, в случае добавления нового spoke-PE, ну и отказоустойчивость, конечно, чуть страдает (об этом как-нибудь в другой раз). Hub-PE имеет spoke pseudowire в сторону абонентов и mesh pseudowire в сторону ядра. Spoke pseudowire направлены в сторону абонентов и VSI не применяет правило split horizon на них. Т.е. трафик пришедший к hub-PE из одной spoke pseudowire вполне может быть отправлен в другую spoke pseudowire. Это штатный случай.
Ясно, что защита от петель тут достигается нормальным дизайном и правильной конфигурацией. Наряду со страдающей отказоустойчивостью, выбор между H-VPLS и обычным VPLS всегда вопрос баланса.
Определение spoke или mesh pseudowire носит локальный характер, по сути это всего лишь соответствуюшая настройка VSI, который выключает split horizon на spoke туннелях. Однако его можно включить назад, объединив несколько spoke pseudowire в группу. Таким образом получится некий аналог Private VLAN. Трафик из одной spoke pseudowire не будет передан в другую spoke pseudowire. Может быть клиент захотел такую топология, в которой его офисы не должны общаться напрямую, а весь трафик должен проходить через его центральный офис, в котором стоит файервол.
Spoke pseudowire используются и в другом случае, когда нужно соединить два VPLS домена с разграничением ответственности. Скажем у нас есть два VPLS домена, которые по каким-то причинам управляются разными отделами/компаниями. В таком случае, выбираются некие «пограничные» PE роутеры, которые соединяются с помощью spoke pseudowire между собой. В итоге из одного VPLS домена не видно топологию другого VPLS домена. Весь трафик приходит через один spoke pseudowire. Если нужно отправить трафик клиенту в другой VPLS домен, то выбор прост и очевиден, отправляем трафик в spoke pseudowire и все.
 Вообще, имея сеть с MPLS для каждого клиента можно и, в некоторых случаях, даже нужно выбирать подходящую топологию под каждого абонента. Для кого-то будет лучше строить обычный VPLS (если мало точек подключения и критично «качественное» прохождение трафика), для кого-то нужно строить H-VPLS (точек много, но оптимальность прохождения трафика не так важна).
Пока все.
Хотя нет, не все.
Возможно, читая все эти многобуквы, у вас возникло чувство некоего дискомфорта в душе. И это абсолютно правильно, ведь все приходится настраивать руками… Фу… Сначала нужно настроить PSN туннели (GRE, LDP, RSVP-TE), потом поверх них нужно настроить pseudowire туннели, сконфигурировать на каждой ноде VSI сущность. Все это можно автоматизировать с помощь…
BGP-Auto Discovery (BGP AD)
Принцип использования MG-BGP в L2VPN VPLS примерно такой же как и в L3VPN VPRN. Настроив на каждом PE роутере BGP-AD, мы получаем возможность динамически добавлять в определенный VPLS определенные ноды, поднимать транспортные (PSN) туннели согласно определенным шаблонам и затем сигнализировать по другим шаблонам pseudowire до нужных PE через них. Короче, все круто. Обычно, есть ряд ограничений связанных с использование с BGP-AD. Тот же Алкатель, к примеру, не может сигнализировать PSN использую RSVP-TE, поэтому их главная рекомендация — настраивать необходимые PSN руками, а BGP-AD уже будет создать psewdowire по шаблонам.
BGP AD оперирует двумя сущностями Route Target(RT) и Route Distiguisher(RD). С помощью настроенного импорта/экспорта этих значений в VPLS, мы можем строить различные VPLS топологии.
Если вы хоть раз сталкивались с RT и RD, то вы точно знаете, что тема их различия у многих вызывает конфуз. На столько у многих, что даже в некоторых учебных материалах просто игнорируют эту тему. Было у меня как-то собеседование, на котором я начал хвалится своими рыгалиями, на что интервьювер отреагировал примерно так:»Это все понятно. А вот в чем отличие RT от RD, вы знаете?».
Если очень кратко отвечать на этот вопрос и не вдаваться в технические подробности, например, какое значение передается в extended community, а что в NLRI, то:
Допустим, у нас есть сеть из четырех маршрутизаторов, на каждом настроен BGP-AD c VPLS100. Мы хотим построить типичную hub-and-spoke топологию. R1 должен иметь связность с R2, R3 и R4, которые должны общаться только через центральную ноду R1. Сделать мы это можем с помощью манипулирования с RT, импорта и экспорта его в VPLS инстанс.
Нода R1 экспортирует из VPLS RT 65000:1 и импортирует в него RT 65000:2, 65000:3, 65000:4
Нода R2 экспортирует из VPLS RT 65000:2 и импортирует в него RT 65000:1
Нода R3 экспортирует из VPLS RT 65000:3 и импортирует в него RT 65000:1
Нода R4 экспортирует из VPLS RT 65000:4 и импортирует в него RT 65000:1
 Таким образом, когда по сети разойдутся BGP апдейты, R2 увидит необходимость построить pseudowire до R1, аналогично R2 и R3. А к R1 придут сообщения с RT 65000:2 от R2, 65000:3 от R3 и 65000:4 от R4, что говорит ему построить pseudowire до них.
Добавляя определенные RT в импорт или экспорт, мы получаем возможность строить различные топологии. Например, добавим ещё один роутер R5. Путь этот роутер должен построить pseudowire до R1 и R2. Ок. Пусть он экспортит RT 65000:5 и импортит RT 65000:1 и 65000:2. На нодах R1 и R2 нужно добавить 65000:5 на импорт и соответсвубщие pseudowire сигнализируются.
 Тема MP-BGP сложна, многогранна и монструозна. Настоятельно рекомендую к прочтению статью по L3VPN от ребят из linkmeup.ru.
Provider Backbone Bridge (PBB) 802.1ah
Мы уже рассмотрели как в VPLS была решена проблема многочисленных pseudowire (H-VPLS) и необходимости ручной настройки (BGP-AD). Пришло время решить ещё одну проблему, которая связана с количеством MAC адресов в VPLS сети. Помним, что VSI на каждом роутере участвующим в VPLS изучает MAC-адреса клиентов. Количество их может быть довольно большим, если не сказать огромным, если провайдер предоставляет несколько сервисов VPLS большим клиентам.
PBB придумывался как средство для уменьшения MAC-адресов в сети и позднее был добавлен в VPLS. В PBB есть два типа устройств: