Win32:Trojan-gen Avast Virus Removal
Win32:Trojan-gen is a heuristic detection designed to detect a Trojan Virus generically. Due to the generic nature of this threat, we cannot provide specific all variants of this virus information on what it does.
In the majority of the instances, Win32:Trojan-gen infection will certainly instruct its targets to start funds move for the function of counteracting the modifications that the Trojan infection has actually introduced to the target’s gadget.
Win32:Trojan-gen
These adjustments can be as complies with:
- Executable code extraction.Cybercriminals often use binary packers to hinder the malicious code from reverse-engineered by malware analysts. A packer is a tool that compresses, encrypts, and modifies a malicious file’s format. Sometimes packers can be used for legitimate ends, for example, to protect a program against cracking or copying.
- Injection (inter-process);
- Injection (Process Hollowing);
- Creates RWX memory.There is a security trick with memory regions that allows an attacker to fill a buffer with a shellcode and then execute it. Filling a buffer with shellcode isn’t a big deal, it’s just data. The problem arises when the attacker is able to control the instruction pointer (EIP), usually by corrupting a function’s stack frame using a stack-based buffer overflow, and then changing the flow of execution by assigning this pointer to the address of the shellcode.
- Reads data out of its own binary image.The trick that allows the malware to read data out of your computer’s memory.
Everything you run, type, or click on your computer goes through the memory. This includes passwords, bank account numbers, emails, and other confidential information. With this vulnerability, there is the potential for a malicious program to read that data.
Similar behavior
-
- MSIL/LockScreen.FU
- Trojan-Ransom.MSIL.Sram.k
- Trojan-Banker.Win32.RTM.gle
- Constructor.Win32.Babuk
- Trojan.Ransom.Cerber.KN
- Win32/Keygen.AF potentially unsafe
- Trojan:Win32/Eterock.A
- NSIS/Kryptik.F
Related domains
z.whorecord.xyz TrojanRansom.Shade a.tomx.xyz TrojanRansom.Shade Win32:Trojan-gen
One of the most normal networks through which Win32:Trojan-gen is infused is:
- By ways of phishing emails;
- As an effect of user ending up on a resource that organizes a harmful software program;
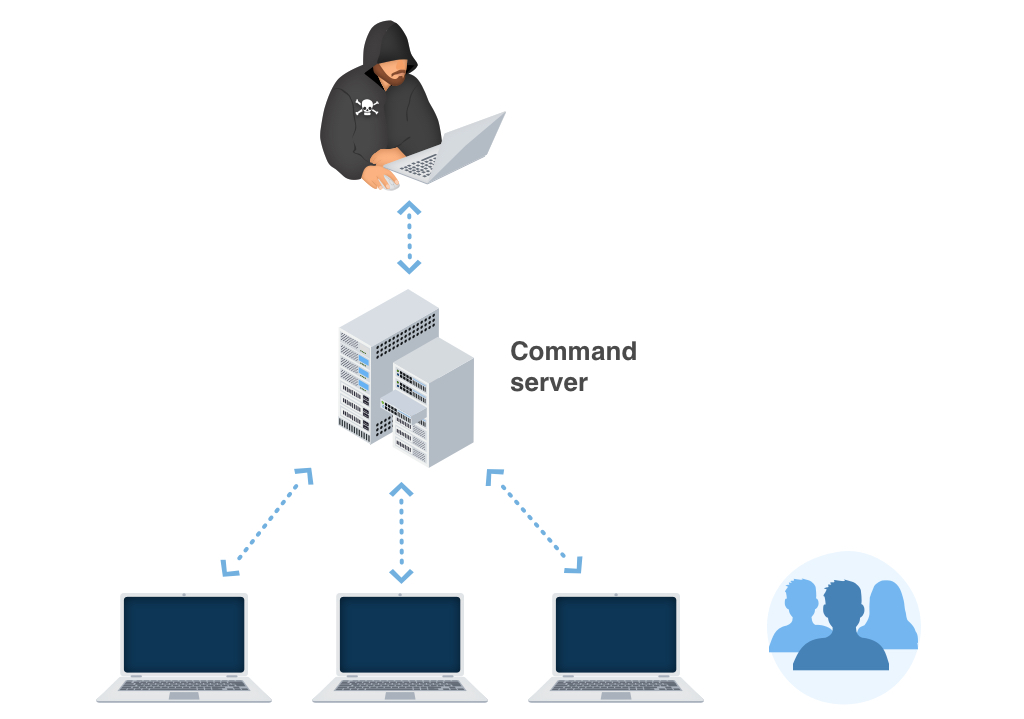
As soon as the Trojan is successfully injected, it will certainly either cipher the information on the target’s computer or avoid the tool from functioning correctly – while additionally putting a ransom money note that points out the requirement for the sufferers to effect the repayment for the objective of decrypting the documents or restoring the documents system to the first problem. In most circumstances, the ransom money note will come up when the customer restarts the PC after the system has already been damaged.
Win32:Trojan-gen distribution channels.
In different corners of the world, Win32:Trojan-gen grows by leaps and bounds. Nevertheless, the ransom notes and techniques of obtaining the ransom quantity might vary depending upon specific local (local) setups. The ransom money notes and methods of obtaining the ransom money quantity may vary depending on particular regional (local) setups.
Faulty informs concerning unlicensed software program.
In specific locations, the Trojans often wrongfully report having detected some unlicensed applications enabled on the sufferer’s tool. The sharp then requires the individual to pay the ransom.
Faulty statements about unlawful content.
In nations where software application piracy is much less popular, this technique is not as efficient for the cyber frauds. Conversely, the Win32:Trojan-gen popup alert might wrongly assert to be deriving from a police organization as well as will certainly report having located youngster pornography or other prohibited information on the gadget.
Win32:Trojan-gen popup alert may incorrectly claim to be acquiring from a law enforcement establishment and also will report having located child porn or various other prohibited data on the device. The alert will similarly contain a demand for the user to pay the ransom money.
Technical details
Win32:Trojan-gen also known as:
GridinSoft Trojan.Ransom.Gen MicroWorld-eScan Trojan.GenericKD.42043462 FireEye Generic.mg.ad137e5b2ea970fc CAT-QuickHeal TrojanRansom.Shade McAfee Artemis!AD137E5B2EA9 ALYac Trojan.Ransom.Shade Malwarebytes Spyware.PasswordStealer Sangfor Malware CrowdStrike win/malicious_confidence_100% (W) BitDefender Trojan.GenericKD.42043462 K7GW Riskware ( 0040eff71 ) K7AntiVirus Riskware ( 0040eff71 ) BitDefenderTheta Gen:NN.ZexaF.32515.Av0@aqRyK4ji Symantec Downloader TrendMicro-HouseCall Ransom_Shade.R004C0WKN19 Avast Win32:Trojan-gen GData Trojan.GenericKD.42043462 Kaspersky Trojan-Ransom.Win32.Shade.qji Rising [email protected] (RDMK:5yaTH2P+g6mTgocX8vX4rw) Endgame malicious (high confidence) DrWeb Trojan.Encoder.858 Zillya Trojan.Kryptik.Win32.1858006 Invincea heuristic McAfee-GW-Edition BehavesLike.Win32.AdwareLoadMoney.tc Sophos Mal/Generic-S APEX Malicious Cyren W32/Trojan.KXTX-0919 Webroot W32.Trojan.GenKD Arcabit Trojan.Generic.D2818846 ZoneAlarm Trojan-Ransom.Win32.Shade.qji Microsoft Trojan:Win32/Tiggre!plock AhnLab-V3 Malware/Win32.Generic.C3588920 Acronis suspicious VBA32 BScope.TrojanDownloader.Upatre MAX malware (ai score=100) Ad-Aware Trojan.GenericKD.42043462 Cylance Unsafe Panda Trj/CI.A ESET-NOD32 a variant of Win32/Kryptik.GYRU Yandex Trojan.Shade! Ikarus Trojan-Ransom.Crypter MaxSecure Trojan.Malware.74016454.susgen Fortinet W32/GenKryptik.DYGE!tr.ransom AVG Win32:Trojan-gen Paloalto generic.ml Qihoo-360 Win32/Trojan.Ransom.96d How to remove Win32:Trojan-gen ransomware?
Unwanted application has ofter come with other viruses and spyware. This threats can steal account credentials, or crypt your documents for ransom.
Reasons why I would recommend GridinSoft 1
The is an excellent way to deal with recognizing and removing threats – using Gridinsoft Anti-Malware. This program will scan your PC, find and neutralize all suspicious processes. 2 .
HEUR:Trojan.Win32.Generic — что за вирус?
 Приветствую. Современные угрозы способны отправлять не только ценную инфу с компа юзера к злоумышленнику, но и использовать компьютер юзера в своих целях, например рассылать спам, майнить валюту, подбирать пароли к аккаунтам социальных сетей (взлом).
HEUR:Trojan.Win32.Generic — что это такое?
Тип угрозы троян, который способен отправлять хакеру ваши личные данные: логины/пароли, банковские данные, личные документы.
Также способен загружать другие вирусные компоненты и запускать их.
Обычно под этим названием имеется ввиду угроза, тип которой пока еще точно не определен, но предположительно относится к категории троянов.
HEUR это означает heuristic, скорее всего имеется ввиду что угроза найдена при эвристическом режиме. Что за режим? Интеллектуальный режим поиска угроз, технология анализирует поведение программы, смотрит что и как она делает и делает выводы, насколько поведение похоже на вирусное.
Например так может определить угрозу антивирус Kaspersky Internet Security, которую пока не знает как лечить, либо это вообще ложно срабатывание. При этом обьект может быть помещен в карантин. Сама компания Касперского рекомендует в таком случае:
- Запустите обновление антивирусных баз.
- Если в базах будет лечение — файл будет вылечен.
- Если лечения не будет, но подтвердилось то, что файл вирусный — он будет удален.
- А если файл оказался нормальным, легальным, и по факту — ложное срабатывание, то файл будет восстановлен.
Данная мини-инструкция применима не только к антивирусу Касперского, но и к другим тоже.

Ручная проверка файла
Вирустотал. Откройте VirusTotal, нажмите Choose file, выберите файл:

После чего он будет проверен десятками антивирусов, среди которых Каспер, NOD, Avast, Comodo и другие. Пример проверки файла — 4 из всех антивирусов заподозрили неладное:

На самом деле по факту — данный файл это моя утилита, которую написал сам, там нет никаких вирусов 200%, но как видите 4 срабатывания ложных. К сожалению это часто встречается, особенно у антивирусов-параноиков, поэтому лучше ориентироваться на известные.
Kaspersky VirusDesk. Аналогичный сервис, но уже от Каспера. Все также — выбираете файл (нажать нужно на скрепку):

После — выбрать файл и нажать кнопку Проверить. Результат появится ниже — смотреть нужно на результат проверки:

Таким образом можно вручную проверить файл, который определяется как HEUR:Trojan.Win32.Generic. Да, конечно если проверяете на Вирустотале, то можно и без Каспера, но для уверенности советую проверить на обоих сайтах.
Дополнительные действия
Обязательно рекомендую проверить ПК на наличие рекламного/шпионского хлама, а также на наличие серьезных вирусов.
- Dr.Web CureIt! — одна из лучших утилит против опасных вирусов типа троянов, ботнетов, майнеров, руткитов и прочего. Длительность сканирования зависит от количества файлов на диске, в конце требуется перезагрузка. Скачивается уже с антивирусными базами, размер утилиты может быть примерно 100 мб.
- AdwCleaner — утилита мастер для очистки компа от всевозможных рекламных вирусов и всяких шпионских программ, рекламных тулбаров, всплывающей рекламы и прочего. Проверяет автозагрузку, планировщик задач, службы, реестр, ярлыки и расширения браузеров. Перед проверкой скачивает антивирусные базы. Работает быстро.
- HitmanPro — коллега AdwCleaner, также отлично все ищет и находит, но использует более тщательный алгоритм — находит угрозы даже в cookie-файлах. Прога платная, но есть бесплатный режим (я вроде даже указывал несуществующую почту).
При отсутствии нормального антивируса советую установить Kaspersky Free — бесплатная версия, которая отлично находит вирусы, не грузит ПК и нормально обновляет антивирусные базы. Было время — тестировал, глюков и тормозов не заметил, поэтому и советую.
Ложное срабатывание или троян?
Вы можете написать сейчас и зарегистрироваться позже. Если у вас есть аккаунт, авторизуйтесь, чтобы опубликовать от имени своего аккаунта.
Похожий контент
Подскажите, пожалуйста, как удалить вирус HEUR:Trojan.Win32.Miner.gen?
При запуске KVRT или dr web Curlet, обнаруживается вирус, но после перезагрузки все возвращается обратно. Также пробовал загружать из безопасного режима, ничего не меняется.
Защитник виндовс понятное дело удалять отказывается, действие «удалить» ничего не происходит
Обнаружено: Trojan:Win64/DisguisedXMRigMiner
Состояние: АктивноАнтивирус Webroot определяет безопасные файлы Windows как W32.Trojan.Gen
По словам самой компании-разработчика, данное обновление Webroot SecureAnywhere AntiVirus было отозвано спустя 15 минут после выхода, но многие компьютеры уже успели получить его. Сообщается о нескольких десятках поврежденных систем после ошибочной идентификации файлов с цифровой подписью Microsoft в качестве вредоносных объектов.
Более того, это обновление приводило к некорректной блокировке социальной сети Facebook и пометки ресурса в качестве фишингового сайта.
На данный момент компания Webroot по-прежнему работает над исправлением проблемы. Тем не менее, вендор уже предоставил временные решения, которые позволят предотвратить повторные ложные обнаружения файлов Windows.
Официальный представитель Webroot сообщает: “Мы до сих пор занимаемся решением данной проблемы и будем держать вас в курсе, как только появится дополнительная информация”.
30 миллионов пользователей в 2016
Webroot подчеркивает, что ложные срабатывания не являются результатом взлома. Проблема затронула как домашних потребителей, так и корпоративных пользователей, а решение все еще находится в разработке:
“Технологии Webroot не были взломаны, и клиенты компании не подвержены риску. Истинные вредоносные файлы блокируются в обычном режиме. Мы по-прежнему работаем над универсальным решением, но на данный момент доступно исправление только ошибки распознавания Facebook. Оно уже поставляется всем пользователям” — сообщает Webroot, объясняя, что критически важные системные файлы распознавались как W32.Trojan.Gen.
Пока еще неясно, сколько пользователей пострадали от этого дефектного обновления. В 2016 году Webroot называл цифры 30 миллионов клиентов, из которых большая часть приходилась на корпоративный сектор.
Более того, Webroot сообщает, что серверы компании также работают немного медленнее, чем ожидалось, из-за возросшего количества запросов после ошибочного обновления.
В этих условиях компания рекомендует повторить действия, если они не проходят сразу: “Если вы столкнулись с проблемами выполнения команд агента или с серьезными задержками обработки, попробуйте снова выполнить операции”.