infowatch как удалить с компьютера
Недавно главный инфобезопасник конторы проболтался, что на офисные компьютеры некоторых избранных сотрудников нашей конторы (3 категории: особо отличившиеся, работающие с очень закрытой информацией и те, которых «готовят на выход») негласно устанавливается ПО infowatch, которое отслеживает всю их переписку, их походы в интернет, что они печатают и что они записывают на съемные носители. Слово «негласно» несколько напугало и в связи с подслушанным стало очень интересно, это ПО действительно может быть установлено так, что «жертва» ничего не заметит? Как можно обнаружить присутствие этого ПО на собственном ПК? Нужны ли админские права для выявления этих «троянцев»? Наконец, как можно их обезвредить, желательно так же негласно.
Нет, конечно всю «левую» (ту, которой у меня на компе не должно быть по моей работе, банальный пример — анкеты на визу) и закрытую (которую, по идее, я не должен забирать с работы но ведь иногда бывает необходимо что-то срочно сделать к следующему утру) информацию я пишу на носители, перезагрузившись с Hiren’s boot CD (да, эту лазейку пока не перекрыли), но не хочется из-за каждой мелочи перезагружать комп.
Что скажет уважаемое сообщество?
| От: | wildwind | |
| Дата: | 17.02.17 21:23 | |
| Оценка: | +2 | |
Здравствуйте, teapot2, Вы писали:
T>это ПО действительно может быть установлено так, что «жертва» ничего не заметит?
Иначе оно не стоило бы своих денег, не так ли?
T>Как можно обнаружить присутствие этого ПО на собственном ПК?
Если это не твой профиль, то скорее всего никак.
T>Нет, конечно всю «левую» (ту, которой у меня на компе не должно быть по моей работе, банальный пример — анкеты на визу) и закрытую (которую, по идее, я не должен забирать с работы но ведь иногда бывает необходимо что-то срочно сделать к следующему утру) информацию я пишу на носители, перезагрузившись с Hiren’s boot CD (да, эту лазейку пока не перекрыли), но не хочется из-за каждой мелочи перезагружать комп.
А почему лазейку не прикрыли, не задавался вопросом? Видимо, для того, чтобы отслеживать, кто ей пользуется. Вообще держать что-то левое на компе в конторе с такими порядками это главная ошибка. Наверное, ты уже либо в первой, либо в третьей категории.
Работал я в такой конторе. Очень неприятно. Свалил с радостью.
| От: | teapot2 |
| Дата: | 23.02.17 18:00 |
| Оценка: |
| От: | Michael7 |
| Дата: | 23.02.17 23:10 |
| Оценка: |
Здравствуйте, teapot2, Вы писали:
T>Я загрузил древнюю XP-шку с сидюка, сеть в этой конфигурации не настроена, никакие проги с жесткого диска не запускаются и драйверы не грузятся. Не могу себе представить, что в этих обстоятельствах кто-то может контролировать инфообен компа с его периферийными устройствами типа USB-портов. В «подземные стуки» я не верю.
Я не знаю как устроена эта софтина и что она может, но в принципе предположение, что никакие проги не запускаются до загрузки с CD-ROM неверное. Это возможно, BIOS вполне может что-то такое запускать. В UEFI это даже почти штатная возможность.
T> Собственно, почему и написал сюда.
Если качествено сделано хрен простыми способами обнаружишь. Но для начала можно взять прогу вроде Process Explorer и изучить весь список запущенных процессов (и автостартуемых) после старта системы. Кто что чего и откуда. Отдельно не грех проверить процесс svchost — настоящий ли он, кем запущен.
| От: | wildwind |
| Дата: | 24.02.17 12:42 |
| Оценка: |
Здравствуйте, teapot2, Вы писали:
T>Здравствуй, wildwind, спасибо за ответ, но хотелось бы понять, ты ответил со знанием дела (то бишь обсуждаемого продукта) или исходя из общих соображений, которые показались тебе разумными во время составления ответа?
Из общих соображений и личного опыта. С данным продуктом знаком только по описаниям.
T>каковы признаки присутствия этого софта? Он ставится как сервис или как-то еще? По какому протоколу он общается со своим шпионским центром?
Как правило, это драйвер или несколько, сервис и GUI процессы для информирования и управления. драйвера могут быть скрыты с использованием rootkit техник.
T>Я загрузил древнюю XP-шку с сидюка, сеть в этой конфигурации не настроена, никакие проги с жесткого диска не запускаются и драйверы не грузятся. Не могу себе представить, что в этих обстоятельствах кто-то может контролировать инфообен компа с его периферийными устройствами типа USB-портов. В «подземные стуки» я не верю.
| От: | Vasiliy2 |
| Дата: | 27.02.17 09:03 |
| Оценка: |
Здравствуйте, teapot2, Вы писали:
T>. отслеживает всю их переписку, их походы в интернет, что они печатают и что они записывают на съемные носители.
Конкретно с этой системой не знаком, но, зачастую, они, помимо прочего, делают снимки экрана и отсылают на базу. При недоступности сети они их складывают в укромное местечко, чтобы потом, при появлении возможности, скинуть их куда надо. Соответственно, отключив на некоторое время сеть (возможно на несколько дней), можно получить на диске скопление определенных файлов. Затем утилитой от sysinternals (не помню как она называется, возможно FileMonitor) можно пробежаться по диску и найти области файлов. Нужные будут лежать большой заметной однотипной кучкой, утилита покажет где они находятся. Глянув эти кучки можно определить точно там скриншоты или что-то безобидное. Точной информации метод может не дать, но как один из вариантов расследования может применяться.
| От: | ShaggyOwl | http://www.rsdn.org |
| Дата: | 07.03.17 19:35 | |
| Оценка: | +4 | |
Здравствуйте, teapot2, Вы писали:
T>Недавно главный инфобезопасник конторы проболтался, что на офисные компьютеры некоторых избранных сотрудников нашей конторы (3 категории: особо отличившиеся, работающие с очень закрытой информацией и те, которых «готовят на выход») негласно устанавливается ПО infowatch, которое отслеживает всю их переписку, их походы в интернет, что они печатают и что они записывают на съемные носители. Слово «негласно» несколько напугало и в связи с подслушанным стало очень интересно, это ПО действительно может быть установлено так, что «жертва» ничего не заметит? Как можно обнаружить присутствие этого ПО на собственном ПК? Нужны ли админские права для выявления этих «троянцев»? Наконец, как можно их обезвредить, желательно так же негласно.
T>Нет, конечно всю «левую» (ту, которой у меня на компе не должно быть по моей работе, банальный пример — анкеты на визу) и закрытую (которую, по идее, я не должен забирать с работы но ведь иногда бывает необходимо что-то срочно сделать к следующему утру) информацию я пишу на носители, перезагрузившись с Hiren’s boot CD (да, эту лазейку пока не перекрыли), но не хочется из-за каждой мелочи перезагружать комп.
T>Что скажет уважаемое сообщество?
* Весомая часть софта в корпоративной среде разворачивается прозрачно для пользователя, через групповые политики.
* Класс систем о которых ты говоришь называются DLP (data leak prevention). infowatch является производителем одной из (https://www.infowatch.ru/dlp).
* Великого смысла в проверке установлен ли у тебя агент dlp на компьютере не вижу. Если есть сомнения, считай, что установлен.
* Бороться и обходить их не надо, во избежание прямого конфликта с безопасниками. (Обоснование — взять документы домой, поработать, при разборе полётов будет выглядеть наивно.)
Upd. Необходимо понимать, что с точки зрения безопасника ситуации отключаются радикально:
* вынос документов
* вынос документов с предварительной попыткой отключения/обхода инструментов обеспечения безопасности
| От: | Somescout |
| Дата: | 10.03.17 19:44 |
| Оценка: |
Здравствуйте, Michael7, Вы писали:
M>Если качествено сделано хрен простыми способами обнаружишь. Но для начала можно взять прогу вроде Process Explorer и изучить весь список запущенных процессов (и автостартуемых) после старта системы.
Это если есть права админа. И если они есть, то у их безопасников реально странные представления о безопасности (хотя, конечно, возможность загрузки не с системного диска на «защищённом» ПК — это уже facepalm).
⭐ Как удалить infowatch device monitor client — Рейтинг сайтов по тематике на RANKW.RU
АВК. ИТ-аутсорсинг, обслуживание компьютеров, внедрение программных и инфраструктурных решений, организация информационной безопасности, ИТ-консалтинг, внедрение бизнес, серверных и портальных решений.
Введение
На сегодняшний день существует два основных типа каналов утечки конфиденциальной информации: сетевые и локальные. К первому относятся все сетевые сервисы, а ко второму – различного рода устройства, которые могут использоваться для переноса данных, включая принтеры. Для обеспечения полноценной защиты компании от утечек необходимо контролировать все перечисленные каналы.
Контроль каналов разных типов требует принципиально разных подходов к организации системы защиты. Для сетевых применяются шлюзовые решения, которые анализируют трафик, уходящий за пределы или обращающийся внутри корпоративной информационной системы. Для локальных каналов необходимо использование специальных защищенных программ-агентов, которые инсталлируются непосредственно на конечные точки сети (рабочие станции и серверы). Они постоянно работают на компьютерах и реализуют заложенную в них администратором безопасности политику. Важно, однако, чтобы соблюдался принцип единого информационного пространства в пределах инфраструктуры, контролируемой DLP-решением. Это означает, что высокоуровневые политики безопасности должны применяться единообразно как на шлюзе, так и на конечных устройствах.
Поэтому, в большинстве DLP-систем шлюзовая и локальная защита реализуются в виде отдельных, но взаимозависимых модулей. Примером подобного решения является InfoWatch Traffic Monitor Enterprise. Здесь модуль контроля устройств может передавать собранную информацию в InfoWatch Traffic Monitor, что позволяет аккумулировать всю статистику в едином месте и облегчает работу администраторов безопасности. Фактически на локальной машине пользователя осуществляется только сбор «теневых копий» перемещаемой информации – при копировании на внешние устройства и носители, сохраняются логи пользователей, копии сообщений, отправленных с помощью программ-мессенджеров. При необходимости эту информации можно обрабатывать средствами «большого» лингвистического модуля InfoWatch Device Monitor. Например, проводить лингвистический анализ документов на основе отраслевой базы контентной фильтрации.
В остальном InfoWatch Device Monitor напоминает традиционное хостовое DLP-решением. Данный модуль позволяет осуществлять мониторинг широкого спектра устройств, подключаемых к локальному компьютеру, включая принтеры, контролировать передаваемую на них информацию, блокировать работу потенциально опасного или нежелательного оборудования. То есть, речь идет о всем спектре функций, обычно выполняемых хостовыми DLP-системами. Глубокая интеграция модуля с InfoWatch Traffic Monitor позволяет анализировать трафик на таких каналах, которые недоступны для традиционных шлюзовых DLP. Например, данные, передаваемые через Skype.
Внедрение новейших продуктов от крупнейших разработчиков
Специалисты Azone IT имеют большой опыт реализации проектов по информационной безопасности, в том числе по внедрению DLP-систем в ИТ-инфраструктуру предприятия. Наши специалисты подбирают те программные средства, которые наиболее точно соответствуют объему трафика, характеру угроз, количеству пользователей и прочим особенностям предприятия, анализируя для этого все существующие факторы. Среди наших клиентов — крупнейшие коммерческие и государственные организации страны.
Лучшие ответы
Саня:
в автозапуске msconfig останови его. больше мешать не будет. а сам он где-то в скрытых Documents and Settings будет, я думаю
Виктория Бутенко:
ищешь в пуске «панель управления» и кликаешь на нее. там находишь либо «программы» либо «удаление программы».
если «программы», то «удаление программы»
если «удаление программы», то вбиваешь в поиске правом верхнем углу программу и найдя ее удаляешь
Владимир Шадурский:
История [ править | править код ]
Создание [ править | править код ]
В 2001 году в процессе совместного создания системы Kaspersky Anti-Spam «Лабораторией Касперского» и компанией «Ашманов и партнёры»[2] глава этой компании Игорь Ашманов, в числе прочего, подарил тогдашним партнёрам идею использования разработанного «АиП» движка «Антиспам» в обратном направлении, для защиты от утечек[3][4].
Специалисты «Лаборатории Касперского» в 2001—2002 годах разработали систему защиты корпоративных пользователей от внутренних угроз, позже ставшую известной под брендом InfoWatch Traffic Monitor Enterprise. В декабре 2003 года для развития и распространения нового продукта была основана дочерняя компания InfoWatch[5] с первоначальным штатом 10—12 сотрудников[6].
На фоне бурно растущей «Лаборатории Касперского» будущее этого продукта, впрочем, не выглядело столь определённым: рынка защиты от корпоративных утечек информации на тот момент попросту не существовало, эксперты не выделяли этот сегмент рынка как отдельную сущность[4]. Соответственно, у «Лаборатории» не было ни наработок по дистрибуции, ни особого желания в этот побочный для неё бизнес вкладываться[7].
Независимость [ править | править код ]
С октября 2007 года генеральным директором и владелицей контрольного пакета акций InfoWatch стала Наталья Касперская[8]. Эта компания была частью компенсации при разделе бизнеса с её прежним мужем Евгением Касперским, основным владельцем «Лаборатории Касперского»[9]. Поскольку технологические решения и продуктовая линейка InfoWatch были рассчитаны на крупные компании, а не на мелкий сегмент и розницу, это обстоятельство требовало особых подходов: серьёзной совместной работы с заказчиками перед установкой систем, иных каналов продаж, готовности к более длинным циклам этих продаж (от пяти до девяти месяцев[10]) с выраженным сезонным фактором (пик приходится на зимнее время[10]) и др. Кроме того, Наталья обнаружила в InfoWatch и внутренний кризис[7]:
Мне попался очень крепкий орешек. Я предполагала, что у меня есть продукт. Работающего продукта не оказалось. Я предполагала, что у меня есть команда. Команда разбежалась. Маркетологи ушли, часть разработчиков увёл бывший технический директор… И несколько лет я занималась тем, что пыталась сварить кашу из этого «топора».

Другие продукты этого производителя:
11 комментария на “ Обходим DLP систему или как обмануть безопасников, которые читают почту на работе ”
PS И да! Все, что ты написал — не работает.
You are here
» Полное руководство к системам InfoWatch Traffic Monitor и Device Monitor
Infowatch как удалить с компьютера
Войти
Авторизуясь в LiveJournal с помощью стороннего сервиса вы принимаете условия Пользовательского соглашения LiveJournal
Плата и расплата
Производитель массовой программы всегда стоит перед щекотливой проблемой: насколько сделать лёгким удаление своей программы. Юзер, как известно, существо ветреное и нелогичное. Сегодня инсталлировал, а завтра ему какая-то мелочь не понравилась или трава на другом берегу зеленее показалась – и всё, развод.
Поэтому, с одной стороны, сжигать мосты не хочется. Есть надежда, что неверный пользователь пощупает альтернативный софт, одумается и вернётся. Можно было бы сделать программу вообще без возможности деинсталляции. Дескать, Бог вас сочетал, не тебе, смертный, разрушать этот союз. Маркетологи говорят, что от 92 до 98% пользователей не будут удалять программу, если такой возможности разработчиком не предусмотрено. (Кстати, некоторые программы, считающиеся компонентом ОС, на самом деле вполне безболезненно удаляются, освобождая ресурсы. Но общественность об этом не знает.)
С другой стороны, невозможность штатной деинсталляции ПО возмутит народные массы. И приведёт к ущербу деловой репутации производителя. Ведь народ уже знает (и какой вредитель ему рассказал об этом!), что программу можно удалить. Поэтому разработчик должен приходить со своей верёвкой, то есть, иметь в комплекте деинсталлятор. И не слишком напряжный, иначе юзер тоже возмутится.
| Храм из комплекса Ангкор на территории Камбоджи. Вырубать деревья нельзя, а то постройки развалятся. |
Эдакий дуализм приводит к тому, что деинсталляторы получаются, мягко говоря не очень качественные и не самые оптимальные. Кое-кто даже выпускает специальный софт, подтирающий за другими программами. Конечно, оставлять на диске хвосты – это плохо с точки зрения утечек. Но главное в другом.
В вопросе деинсталляции мы имеем диалектическое противоречие между требованиями удобства, конфиденциальности, целостности, совместимости и интересами производителя, живущего по коммерческо-копирайтной модели. В случае применения иных финансовых (в т.ч. «бесплатных») схем производитель сам заинтересован в поставке качественного деинсталлятора и в обеспечении ему условий для работы. А то иной раз программа так установится, что выкорчевать её можно только с риском повредить другие.
Кстати, есть ещё один класс программ, которые можно рассматривать как не предназначенные для деинсталляции. Это хостовый компонент DLP-систем (у нас он называется «Device monitor»), обеспечивающий невмешательство пользователя в процесс контроля его рабочей станции.
Infowatch device monitor client как удалить
Первым делом Вам нужны админские права на машине. Они есть?
Если есть, то ProcessHacker в помощь.
Доброго времени суток!
Хочется поделиться своими наблюдениями — может кому и пригодится.
Все нижесказанное будет относится к Falcongaze SecureTower.
Несмотря на то, что клиент пытается любыми способами скрыть свое присутствие, все тайное, рано или поздно становится явным.
1. Подмена сертификата.
Отрываем в браузере любой ресурс, который использует https и смотрим данные сертификата. При установленном DLP-клиенте, в разделе «Certification Path» будет присутствовать сертификат, подписанный Falcongaze SecureTower.
При установке, клиент SecureTower добавляет свой сертификат в доверенное хранилище корневых сертификатов (Trusted Root Certification Authorities).
Вообще, при любых подозрениях, данное хранилище можно периодически просматривать — вдруг найдете что-то интересное.
2. Расположение файлов.
Если вы будете искать файлы и каталоги установки клиента визуально, или используя механизм поиска в проводнике (любом другом файловом менеджере) — скорее всего ничего так и не будет найдено.
Но выход есть, все оказывается куда проще — берем пути:
и по-очереди вставляем в адресную строку проводника — давим Enter.
Если клиент присутствует — в открытом окне вы будете лицезреть его файлы и следы жизнедеятельности.
Данный способ проверен на OS Windows 7 и выше.
3. Реестр.
При установке клиента Secure Tower, будет создан следующий раздел реестра:
[HKEY_LOCAL_MACHINESOFTWAREFalconGaze]
Внутри данного раздела, если таковой существует, будет несколько подразделов. Из них можно почерпнуть немного дополнительной информации: путь установки, текущая версия, адрес сервера и порт подключения.
4. Сеть.
По-умолчанию, для связи с сервером, Secure Tower использует порт 10500.
5. Процессы.
Как и в случае с каталогами и файлами, клиент умеет отлично маскировать свои процессы (если захочет) в Диспетчере задач Windows.
Вот список наиболее вероятных процессов:
Для того, что бы их «выщемить», нужно запустить старый добрый Process Monitor и открыть Process Tree — от него еще никто не уходил.
6. Skype
Как известно, многие DLP-системы умеют перехватывать сообщения (некоторые, особо продвинутые — даже записывать разговоры) Skype. Вы, наверное, хотите спросить: Как они это делают? Ведь протокол Skype надежно зашифрован, и никому (практически) не удалось приблизиться к его расшифровке.
На самом деле, до дешифровки данных, переданных по закрытым протоколам, дело как-раз и не доходит вовсе. Клиент Secure Tower извлекает данные непосредственно из самого Skype.
Способ номер два: Skype хранит историю переписки БД SQLite в лучших традициях жанра — в открытом виде.
Путь расположения файла БД:
Вот именно этот файл периодически и дергает DLP-клиент.
Ставим растяжку
Запустить Process Monitor и создать новый фильтр:
Нажать OK и ждать, пока сработает. В идеально чистой системе, кроме самого Skype, к данному файлу никто обращаться не должен. Если в системе завелась «живность» — ждать придется недолго.
Заключение
Всегда стоит учитывать тот факт, что разработчики не сидят сложа руки, DLP-системы постоянно совершенствуются (усложняются, порождается большее число новых багов) и методы, описанные выше, могут не сработать для новых версий.
Кроме этого, многое зависит от политик безопасности, согласно которым настроен клиент. Отдельные модули (перехват сообщений Skype, контроль https трафика и т.д.) могут быть отключены и соответственно, каждый отдельный пункт не может дать 100%-го результата.
Для обнаружения ПО такого рода всегда следует использовать комплексный подход, который включает проверку по всем пунктам. Кроме этого, используя некоторые из данных методов, существует вероятность отследить не только Secure Tower, но и его «конкурентов».

Самым популярным способом обмена корпоративной информацией на сегодняшний день остается электронная почта. Именно там работники отправляют скан-копии документов, проекты на согласования, приглашают на встречи, информируют о событиях и т.д. Иногда переписку по электронной почте приравнивают к официальной переписке между организациями на уровне писем от первых лиц. Поэтому этот канал передачи информации является объектом пристального внимания со стороны представителей отделов/служб ИБ (они следят за утечкой конфиденциальной информации) и экономического блока безопасности (они следят за перепиской, ищут откаты, сговоры, поиски новой работы, подделку документов и т.д.)
Немного о теории. Вы наверняка замечали что ваша почта не доходит сразу до контрагентов и/или же злые дяди из службы безобразности интересуются той или иной вашей отправкой спустя какое-то время, особенно если вы отправляете какие либо персональные данные без использования принятых мер защиты. Эти обстоятельства говорят о том, что в вашей организации установлена какая либо так называемая DLP-система. Не вдаваясь в технические подробности приведу информацию из вики :
Система предотвращение утечек (англ. Data Leak Prevention, DLP ) — технологии предотвращения утечек конфиденциальной информации из информационной системы вовне, а также технические устройства (программные или программно-аппаратные) для такого предотвращения утечек.DLP-системы строятся на анализе потоков данных, пересекающих периметр защищаемой информационной системы. При детектировании в этом потоке конфиденциальной информации срабатывает активная компонента системы, и передача сообщения (пакета, потока, сессии) блокируется или проходит но оставляет метку.
Давайте посмотрим как можно определить установлена ли одна из таких систем у Вас в организации. Для того чтобы узнать установлена ли у Вас в организации такая система слежения в первую очередь можно посмотреть заключенные договора на покупку или сопровождение таких систем. Среди них ищем самые популярные компании разработчики:
и менее популярные:
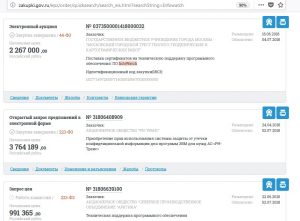
Если же и эти способы не помогают, то понять что за вами следят можно уточнив у получателя по телефону — долго ли к ним поступают письма (только в случае блокировки письма до отправки), а можно спросить у друзей-айтишников установлена ли система контроля почтовых сообщений в организации. Можно еще конечно попытаться найти запущенные процессы на вашем компьютере, т.к. агенты системы (компоненты системы) слежения устанавливаются персонально на все АРМ’ы работников, но дело в том, что эти процессы умело скрываются под стандартные процессы MS Windows и без должного уровня знаний определить процесс запущенный агентом будет довольно сложно.
Теперь давайте рассмотрим каким образом, мы сможем обойти эту систему. Помните, что реализация приемов из статьи зависит от конкретных настроек DLP и возможна к реализации только путем проб и ошибок. Так что на своей страх и риск.
Самое главное не пытайтесь обойти системы, попытавшись сделать шрифт документа белым или пытаясь скрыть листы и сроки в документах MS Exel, все это сразу увидят товарищи чекисты!
1. Отправка после окончания рабочего дня.
Самое простое и банальное, что может получится это просто отправить Ваше письмо на нужный адрес электронной почты после окончания рабочего дня. Данный метод успешен в случае, если система настроена на перехват почтовых сообщений, например, с 9-00 до 18-00 по рабочим дням и их блокировку в указанное время. Это связано с тем, что товарищи безопасники, которые смогут в случае чего разблокировать застрявшее письмо также как и Вы работают по трудовому договору те же часы, что и Вы, поэтому после окончания рабочего дня они отключают систему или она останавливается автоматически. Вы можете проверить актуальна ли эта настройка отправив пару безобидных сообщений после 18-00 и посмотреть дойдут ли сразу сообщения, которые например не доходили сразу втечении рабочего дня. Сразу скажу не самый лучший вариант, т.к. в независимости от результата отправки в системе останется след того, что Вы отправили, и в случае грамотного мониторинга системы безопасниками они увидят Вашу отправку.
2. Удаление слов маячков
3. Архив с паролем.
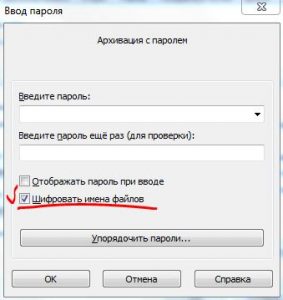
Данный метод заключается в шифровании документа в стандартном *.rar архиве и направлении на электронную почту. Сразу отмечу, что архив под паролем сразу вызывает подозрения и во многих системах блокируется, и даже расшифровывается. Чтобы максимально обезопасить себя необходимо:
а) При установке пароля на архив поставить галочку на значении «шифровать имена файлов». Это необходимо для того чтобы имена файлов в архиве были не видны до открытия архива паролем.
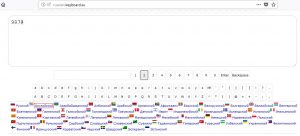
Таких виртуальных клавиатур полно в интернете. Стоит отметить что Вы можете как угодно экспериментировать — набирать неправильный пароль, стирать, перемещать символы, при этом в системе слежения будет отображаться полная каша.В поле отображать пароль при вводе галку лучше не ставить — так как в системе может быть установлен модуль фотографирования вашего монитора.
3. Кодируем онлайн
Для передачи документа проще всего использовать онлайн-сервисы обмена файлами, для примера мы рассмотрим www.rgho.st
Заливаем наш файл «База контрагентов.docx» туда и получаем ссылку:
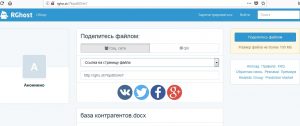
Теперь нам необходимо зашифровать ссылку и передать ее письмом. Для примера шифрования используем онлайн-сервис http://crypt-online.ru/crypts/aes/ с симметричным антигоритом AES. В поле текста вставляем адрес нашей ссылки, выбираем размер ключа шифрования 128-256 бит. Вводим пароль, в данном случае «itsecforu.ru», нажимаем кодировать и получаем шифрованный текст:
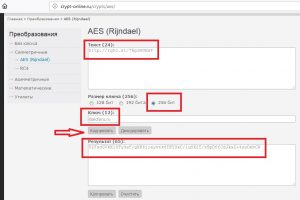
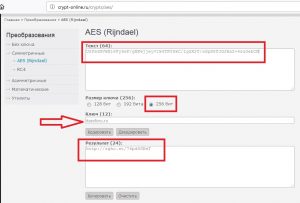
Копируем полученный результат и отправляем в электронном сообщении, сообщив пароль и длину ключа по альтернативному каналу связи (телефону). Получатель проделывает обратное преобразование, вводит шифрованный текст и пароль и получает ссылку:
4. Cтеганография онлайн
Для того чтобы не отправлять подозрительный зашифрованный текст мы также можем использовать стеганографию онлайн. Подумайте какие документы Вы чаще всего отправляете контрагентам (акты сверок, счета и т.д.) и вставляйте в тело этих файлов код. Для примера мы будем использовать карточку предприятия и онлайн сервис http://stylesuxx.github.io/steganography/. Карточка предприятия в формате обычной картинки, где указаны реквизиты организации. Загружаем карточку (файл karto4ka.png), вставляем текст, который хотим зашифровать (все та же наша ссылка) и жмем «Encode»
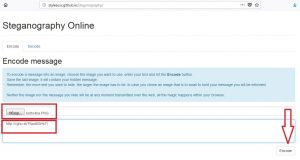
Далее идем вниз страницы и сохраняем полученный файл, отправляем контрагенту электронным письмом.
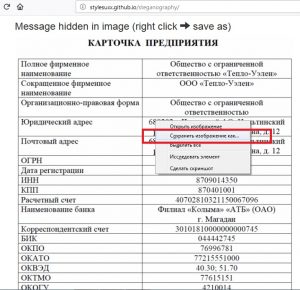
Получатель проделывает обратное действие. Загружает файл «karto4ka2.png» и нажимает «Decode» и получает желанную ссылку.
Вдобавок можно использовать portable утилиты стеганографии, рассмотрим их в следующих статьях
Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.
11 комментария на “ Обходим DLP систему или как обмануть безопасников, которые читают почту на работе ”
PS И да! Все, что ты написал — не работает.
«Игорь, у него ДВА сердца. »
Анна Попова, руководитель Блока DLP ГК Инфосекьюрити, продолжает делиться своими впечатлениями от использования разных DLP-систем. В прошлой статье она рассказала о плюсах и минусах решения КИБ SearchInform. Сегодня, как и было обещано, поговорим про линейку продуктов InfoWatch. Только давайте сразу определимся, что на объективное сравнение мы не претендуем.
Вообще сложно понять, что такое объективное мнение о системе. Объективные характеристики – это соответствие DLP-системы техническим требованиям заказчика, требованиям ФСТЭК и т.п., а также соотнесение их с необходимыми мощностями. Все прочее – субъективно, ибо реальность такова, что функциональность, которая у одного клиента «взлетела», у другого упадет. И уж тем более не приходится говорить об объективном превосходстве одной системы над другой, если речь идет о её эксплуатации аналитиками. Кому-то нравится один интерфейс, кому-то другой, кому-то не нравится выгрузка событий, кому-то она не важна.
Про продукт DLP от компании InfoWatch сказано много; много копий сломано вокруг него. Мнения встречаются самые разнообразные – от самых полярных до нейтральных. С течением времени и компании, и продукту довелось пройти долгий и тернистый путь развития, отрастить не одну полезную функцию и даже попасть в «магический квадрант» Gartner. Так попробуем же разобраться, чего удалось достигнуть продукту, так ли он хорош (или плох), как о нём говорят.
Архитектура (who is who)
Прежде всего нужно понять, с чем мы работаем. Программный комплекс InfoWatch Traffic Monitor состоит из следующих компонентов:
InfoWatch Traffic Monitor – основной компонент, отвечающий за сетевой перехват и анализ перехваченных данных (собранных по сети и с агентов). Работает на RHEL/CentOS 6. Также отвечает за отрисовку веб-интерфейса, который является основной точкой входа для офицера ИБ при работе с системой.
InfoWatch Device Monitor – этот компонент отвечает за управление агентами (в том числе за агентские политики). Работает на Windows Server. Имеет отдельную консоль управления, которую можно инсталлировать на любую машину с Windows – главное, чтобы был открыт сетевой доступ до сервера Device Monitor.
InfoWatch Crawler – модуль, дающий возможность сканирования указанных пользовательских каталогов и сетевых директорий. Работает на Windows Server (может быть установлен на машину с сервером Device Monitor), но интерфейсно интегрируется в веб-консоль Traffic Monitor и управляется оттуда же.
InfoWatch Vision – опциональный компонент, позволяющий существенно упростить процесс расследования инцидентов ИБ за счёт визуализации. Представляет события из Traffic Monitor в виде автоматически перестраиваемых интерактивных графиков. Работает на Windows Server и базируется на платформе QlikSense.
InfoWatch Person Monitor – также опциональный модуль, предоставляющий функционал контроля рабочего времени. Работает на Win Server, берёт свои корни от легендарной, в некотором роде, системы «Стахановец».
Функционал блокировки
Так как система носит гордый статус DLP (что, напомним, означает Data Leakage Prevention – предотвращение утечки данных), в первую очередь рассмотрим «классический» функционал для таких систем – предотвращение. Что же может предложить нам рассматриваемый программный комплекс?
Даже в минимальной инсталляции (Traffic Monitor, Device Monitor) функционал достаточно богат: возможна блокировка почты, предотвращение записи на съёмные носители по результатам контентного анализа или по белым спискам носителей, запрет запуска приложений, запрет использования FTP. С подключением модуля Person Monitor функционал несколько расширяется: добавляется возможность очистки буфера обмена, запрет загрузки файлов в интернет.
Неподготовленному пользователю будет сперва непросто разобраться во всём многообразии различных консолей управления: так, одной из особенностей при работе с системой является необходимость «включения» некоторых каналов перехвата в Device Monitor.
В целом, функционал предотвращения не вызывает вопросов, здесь есть, где разгуляться; хотя самым требовательным клиентам, наверное, всё же придётся обратиться к более гибким конкурирующим продуктам. Что касается функционала учета рабочего времени, то в IWTM он реализован оригинальным, но достаточно удобным способом.
Функционал контроля рабочего времени
Рынок DLP, особенно в странах СНГ, сегодня не ограничивается исключительно функционалом предотвращения. Системы DLP мало-помалу вбирают в себя функционал другого класса продуктов – систем мониторинга рабочей деятельности сотрудников.
Рассматриваемый продукт не стал исключением и тоже вобрал кое-что. Насколько качественно?
Контролировать сотрудников можно при помощи модуля Person Monitor – начиная с кейлогера и заканчивая видео с рабочего стола, а также контролем веб-камеры и звука с микрофона. Однако не всё так радужно. Выше упомянуто, что данный модуль является интерпретацией нашумевшего «Стахановца». Отсюда и минусы – например, абсолютное отсутствие интеграции с остальными модулями комплекса и гарантированное покрытие «полным контролем» лишь пятидесяти машин. Особое умиление доставила защита БД – шифрование не нужно, данные в базе хранятся всего лишь в изменённой кодировке. «Чтобы никто не догадался. »
Кстати, касательно умилений: при первом открытии веб-интерфейса Person Monitor предупреждает, что соединение не зашифровано (обычный http, то бишь) и предлагает ссылку на мануал, по которому каждый может сам себе настроить https. Почему этого было не сделать «из коробки» – неясно.
Ещё есть очень интересная функция распознавания голоса в текст. Реализовано это через API Google, что для многих заказчиков будет проблемой: во-первых, требуется подключение сервера к интернету, а во-вторых, не каждый согласится передавать свою конфиденциальную информацию третьей стороне.
При проведении расследований по собранной Person Monitor’ом информации мы испытывали дискомфорт, потому что привыкли работать со всей доступной информацией со всех доступных каналов и по всем сотрудникам. К тому же местный поиск по насниффанным кейлогером данным обладает лишь самым базовым функционалом – например, есть морфология, но интересные и сложные правила текстового поиска построить не удастся. Тем не менее, на небольших объёмах трафика и в малых компаниях с этим всем вполне можно жить.
С технической точки зрения Person Monitor состоит из агента, собирающего данные с рабочей станции пользователя, сервера с БД (MSSQL), где эти данные потом хранятся, и Apache для Windows, отрисовывающего веб-интерфейс системы. По запросу пользователя составляется SQL-запрос, и его результат предстаёт перед юзером в виде html-страницы отчёта.
Говоря о малых и больших компаниях, плавно переходим к ещё одному модулю – Vision. Он был словно создан по нашему заказу – позволяет упорядочить перехваченные Traffic Monitor’ом данные для наглядного представления и помимо этого даёт возможность на лету перестраивать запросы. Всё это возможно не в последнюю очередь благодаря платформе QlikSense, оперирующей вытянутыми из Traffic Monitor событиями в оперативной памяти сервера Vision.
События нужно подгружать раз в определённый промежуток времени – например, каждую ночь, поскольку выгрузка больших объёмов данных занимает продолжительное время.
Общее впечатление
Рассматриваемая система, как и любая другая, не лишена недостатков. К сожалению, до сих пор остаются некоторые «детские болячки», тянущиеся с ранних версий (например, перечисленные проблемы Person Monitor’а); некоторые решения выглядят спорно – не всегда понятно, баг это или фича (разобщённость консолей и использование разных БД для хранения событий). Если вам необходим упор на какой-то конкретный функционал, а не комплексное решение, рекомендуется продолжить изучение рынка DLP.
Когда-то мы начали изучение рынка DLP именно с InfoWatch Traffic Monitor, поэтому минусы сразу бросились в глаза:
Однако, продолжив изучать рынок дальше, обнаружили множество плюсов (воистину, всё познаётся в сравнении):
При подготовке статьи мы опросили своих коллег – практикующих аналитиков, какое впечатление на них произвела система DLP от InfoWatch. Суммируя все сказанное, выделим несколько плюсов и минусов.
Из минусов – да, увы, это многоконсольность и не всегда логичное разделение функционала между ними. Это не только неудобно, но и совсем неэффективно, когда нужно собрать доказательную базу для расследования, а данные в разных базах, и привести их к одному виду средствами самой системы никак нельзя. Много лишней ручной работы аналитика или безопасника.
Нас порадовало стремление вендора реализовывать доработки для потенциальных клиентов, т.е. без наличия обязывающих договорных отношений. Это абсолютно реальный пример: через полгода после обсуждения кучи доработок, заявленных нами на пилоте в одном из клиентов, мы увидели их в реализованном функционале, что было крайне приятно.
Причем, IW один из немногих вендоров, который внимательно относится к обсуждению таких проблем, не отфутболивает по тегу – а зачем это нужно, вы первые, кто спрашивает об этом и т.п. (Саша Клевцов, передаем тебе отдельный привет и самые лучшие пожелания :)).
В сухом остатке имеем достаточно сбалансированную систему, закрывающую большинство требований самых занудных заказчиков и не обладающую завышенными системными требованиями. InfoWatch последовательно «прокачивает» свой комплекс, добавляя новые крутые функции. Остаётся только аккуратно сшить их между собой :).
Анна Попова, руководитель Блока DLP, ГК Инфосекьюрити
Никита Шевченко, руководитель группы инженерного сопровождения Блока DLP, ГК Инфосекьюрити
InfoWatch Endpoint Agent
A way to uninstall InfoWatch Endpoint Agent from your PC
You can find below detailed information on how to remove InfoWatch Endpoint Agent for Windows. The Windows release was developed by InfoWatch . Further information on InfoWatch can be seen here. More information about InfoWatch Endpoint Agent can be found at http://www.infowatch.ru. The application is often installed in the C:\Program Files\InfoWatch\InfoWatch Agent folder (same installation drive as Windows). The complete uninstall command line for InfoWatch Endpoint Agent is MsiExec.exe /I
InfoWatch Endpoint Agent is comprised of the following executables which take 64.44 MB ( 67573888 bytes) on disk:
- CryptionInformer.exe (8.56 MB)
- CryptionMobile.exe (9.48 MB)
- CryptionMobileCD.exe (8.73 MB)
- InfoWatchAgent.exe (19.88 MB)
- InfoWatchTray.exe (17.80 MB)
The information on this page is only about version 15.1.943.4 of InfoWatch Endpoint Agent. You can find below info on other versions of InfoWatch Endpoint Agent:
How to remove InfoWatch Endpoint Agent from your computer with the help of Advanced Uninstaller PRO
InfoWatch Endpoint Agent is a program by InfoWatch. Frequently, people decide to uninstall this application. This can be hard because performing this by hand requires some knowledge regarding Windows internal functioning. One of the best SIMPLE practice to uninstall InfoWatch Endpoint Agent is to use Advanced Uninstaller PRO. Here is how to do this:
1. If you don’t have Advanced Uninstaller PRO already installed on your PC, install it. This is good because Advanced Uninstaller PRO is a very potent uninstaller and general tool to clean your PC.
- navigate to Download Link
- download the program by pressing the DOWNLOAD button
- install Advanced Uninstaller PRO
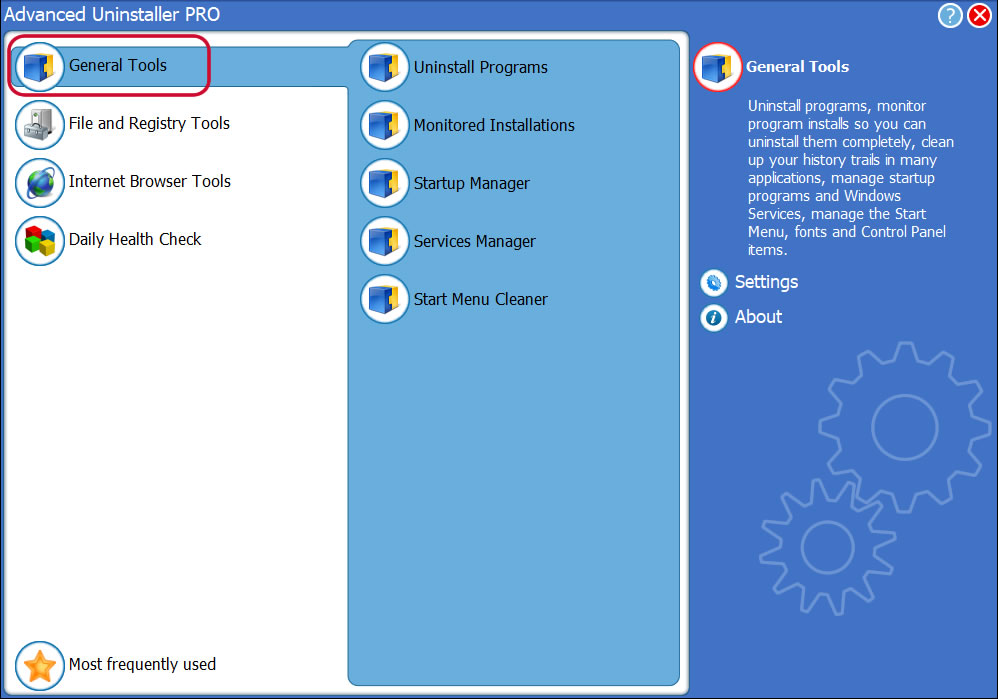
3. Click on the General Tools button
4. Click on the Uninstall Programs feature
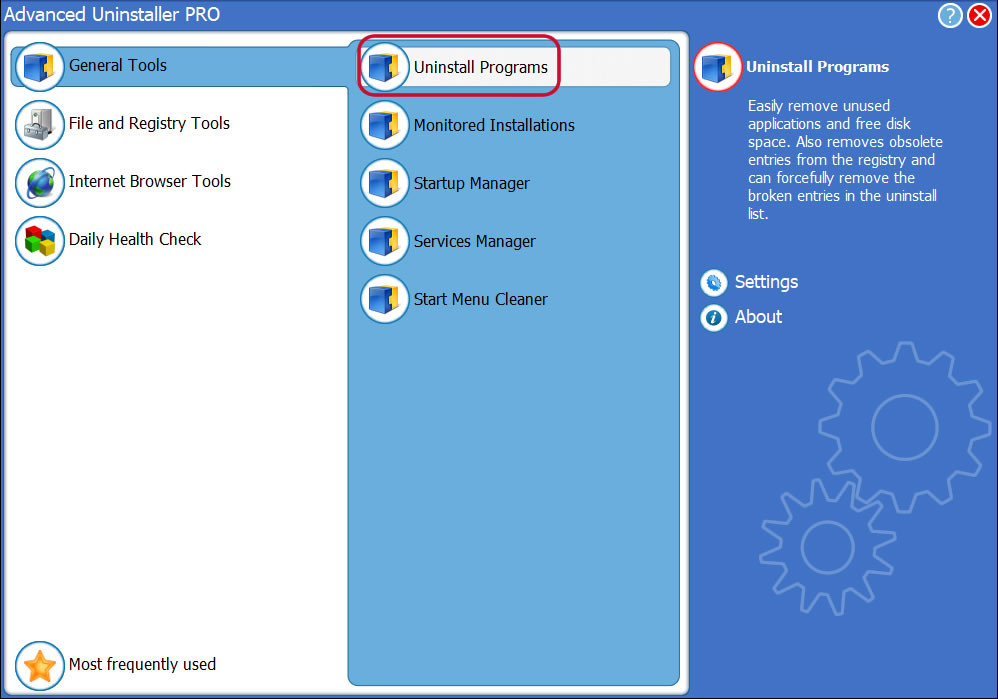
5. All the programs existing on your PC will appear
6. Navigate the list of programs until you find InfoWatch Endpoint Agent or simply click the Search feature and type in «InfoWatch Endpoint Agent». If it is installed on your PC the InfoWatch Endpoint Agent application will be found automatically. After you click InfoWatch Endpoint Agent in the list of programs, the following data regarding the application is shown to you:
- Star rating (in the left lower corner). The star rating explains the opinion other users have regarding InfoWatch Endpoint Agent, from «Highly recommended» to «Very dangerous».
- Opinions by other users — Click on the Read reviews button.
- Details regarding the program you wish to uninstall, by pressing the Properties button.
- The web site of the application is: http://www.infowatch.ru
- The uninstall string is: MsiExec.exe /I
8. After removing InfoWatch Endpoint Agent, Advanced Uninstaller PRO will ask you to run a cleanup. Click Next to start the cleanup. All the items that belong InfoWatch Endpoint Agent that have been left behind will be detected and you will be asked if you want to delete them. By removing InfoWatch Endpoint Agent with Advanced Uninstaller PRO, you are assured that no registry entries, files or folders are left behind on your computer.
Your computer will remain clean, speedy and able to serve you properly.
Disclaimer
The text above is not a piece of advice to uninstall InfoWatch Endpoint Agent by InfoWatch from your PC, nor are we saying that InfoWatch Endpoint Agent by InfoWatch is not a good application. This text only contains detailed instructions on how to uninstall InfoWatch Endpoint Agent supposing you want to. Here you can find registry and disk entries that Advanced Uninstaller PRO stumbled upon and classified as «leftovers» on other users’ PCs.
Infowatch device monitor client как удалить
Анна Попова, руководитель Блока DLP ГК Инфосекьюрити, продолжает делиться своими впечатлениями от использования разных DLP-систем. В прошлой статье она рассказала о плюсах и минусах решения КИБ SearchInform. Сегодня, как и было обещано, поговорим про линейку продуктов InfoWatch. Только давайте сразу определимся, что на объективное сравнение мы не претендуем.
Вообще сложно понять, что такое объективное мнение о системе. Объективные характеристики – это соответствие DLP-системы техническим требованиям заказчика, требованиям ФСТЭК и т.п., а также соотнесение их с необходимыми мощностями. Все прочее – субъективно, ибо реальность такова, что функциональность, которая у одного клиента «взлетела», у другого упадет. И уж тем более не приходится говорить об объективном превосходстве одной системы над другой, если речь идет о её эксплуатации аналитиками. Кому-то нравится один интерфейс, кому-то другой, кому-то не нравится выгрузка событий, кому-то она не важна.
Про продукт DLP от компании InfoWatch сказано много; много копий сломано вокруг него. Мнения встречаются самые разнообразные – от самых полярных до нейтральных. С течением времени и компании, и продукту довелось пройти долгий и тернистый путь развития, отрастить не одну полезную функцию и даже попасть в «магический квадрант» Gartner. Так попробуем же разобраться, чего удалось достигнуть продукту, так ли он хорош (или плох), как о нём говорят.
Архитектура (who is who)
Прежде всего нужно понять, с чем мы работаем. Программный комплекс InfoWatch Traffic Monitor состоит из следующих компонентов:
InfoWatch Traffic Monitor – основной компонент, отвечающий за сетевой перехват и анализ перехваченных данных (собранных по сети и с агентов). Работает на RHEL/CentOS 6. Также отвечает за отрисовку веб-интерфейса, который является основной точкой входа для офицера ИБ при работе с системой.
InfoWatch Device Monitor – этот компонент отвечает за управление агентами (в том числе за агентские политики). Работает на Windows Server. Имеет отдельную консоль управления, которую можно инсталлировать на любую машину с Windows – главное, чтобы был открыт сетевой доступ до сервера Device Monitor.
InfoWatch Crawler – модуль, дающий возможность сканирования указанных пользовательских каталогов и сетевых директорий. Работает на Windows Server (может быть установлен на машину с сервером Device Monitor), но интерфейсно интегрируется в веб-консоль Traffic Monitor и управляется оттуда же.
InfoWatch Vision – опциональный компонент, позволяющий существенно упростить процесс расследования инцидентов ИБ за счёт визуализации. Представляет события из Traffic Monitor в виде автоматически перестраиваемых интерактивных графиков. Работает на Windows Server и базируется на платформе QlikSense.
InfoWatch Person Monitor – также опциональный модуль, предоставляющий функционал контроля рабочего времени. Работает на Win Server, берёт свои корни от легендарной, в некотором роде, системы «Стахановец».
Функционал блокировки
Так как система носит гордый статус DLP (что, напомним, означает Data Leakage Prevention – предотвращение утечки данных), в первую очередь рассмотрим «классический» функционал для таких систем – предотвращение. Что же может предложить нам рассматриваемый программный комплекс?
Даже в минимальной инсталляции (Traffic Monitor, Device Monitor) функционал достаточно богат: возможна блокировка почты, предотвращение записи на съёмные носители по результатам контентного анализа или по белым спискам носителей, запрет запуска приложений, запрет использования FTP. С подключением модуля Person Monitor функционал несколько расширяется: добавляется возможность очистки буфера обмена, запрет загрузки файлов в интернет.
Неподготовленному пользователю будет сперва непросто разобраться во всём многообразии различных консолей управления: так, одной из особенностей при работе с системой является необходимость «включения» некоторых каналов перехвата в Device Monitor.
В целом, функционал предотвращения не вызывает вопросов, здесь есть, где разгуляться; хотя самым требовательным клиентам, наверное, всё же придётся обратиться к более гибким конкурирующим продуктам. Что касается функционала учета рабочего времени, то в IWTM он реализован оригинальным, но достаточно удобным способом.
Функционал контроля рабочего времени
Рынок DLP, особенно в странах СНГ, сегодня не ограничивается исключительно функционалом предотвращения. Системы DLP мало-помалу вбирают в себя функционал другого класса продуктов – систем мониторинга рабочей деятельности сотрудников.
Рассматриваемый продукт не стал исключением и тоже вобрал кое-что. Насколько качественно?
Контролировать сотрудников можно при помощи модуля Person Monitor – начиная с кейлогера и заканчивая видео с рабочего стола, а также контролем веб-камеры и звука с микрофона. Однако не всё так радужно. Выше упомянуто, что данный модуль является интерпретацией нашумевшего «Стахановца». Отсюда и минусы – например, абсолютное отсутствие интеграции с остальными модулями комплекса и гарантированное покрытие «полным контролем» лишь пятидесяти машин. Особое умиление доставила защита БД – шифрование не нужно, данные в базе хранятся всего лишь в изменённой кодировке. «Чтобы никто не догадался. »
Кстати, касательно умилений: при первом открытии веб-интерфейса Person Monitor предупреждает, что соединение не зашифровано (обычный http, то бишь) и предлагает ссылку на мануал, по которому каждый может сам себе настроить https. Почему этого было не сделать «из коробки» – неясно.
Ещё есть очень интересная функция распознавания голоса в текст. Реализовано это через API Google, что для многих заказчиков будет проблемой: во-первых, требуется подключение сервера к интернету, а во-вторых, не каждый согласится передавать свою конфиденциальную информацию третьей стороне.
При проведении расследований по собранной Person Monitor’ом информации мы испытывали дискомфорт, потому что привыкли работать со всей доступной информацией со всех доступных каналов и по всем сотрудникам. К тому же местный поиск по насниффанным кейлогером данным обладает лишь самым базовым функционалом – например, есть морфология, но интересные и сложные правила текстового поиска построить не удастся. Тем не менее, на небольших объёмах трафика и в малых компаниях с этим всем вполне можно жить.
С технической точки зрения Person Monitor состоит из агента, собирающего данные с рабочей станции пользователя, сервера с БД (MSSQL), где эти данные потом хранятся, и Apache для Windows, отрисовывающего веб-интерфейс системы. По запросу пользователя составляется SQL-запрос, и его результат предстаёт перед юзером в виде html-страницы отчёта.
Говоря о малых и больших компаниях, плавно переходим к ещё одному модулю – Vision. Он был словно создан по нашему заказу – позволяет упорядочить перехваченные Traffic Monitor’ом данные для наглядного представления и помимо этого даёт возможность на лету перестраивать запросы. Всё это возможно не в последнюю очередь благодаря платформе QlikSense, оперирующей вытянутыми из Traffic Monitor событиями в оперативной памяти сервера Vision.
События нужно подгружать раз в определённый промежуток времени – например, каждую ночь, поскольку выгрузка больших объёмов данных занимает продолжительное время.
Общее впечатление
Рассматриваемая система, как и любая другая, не лишена недостатков. К сожалению, до сих пор остаются некоторые «детские болячки», тянущиеся с ранних версий (например, перечисленные проблемы Person Monitor’а); некоторые решения выглядят спорно – не всегда понятно, баг это или фича (разобщённость консолей и использование разных БД для хранения событий). Если вам необходим упор на какой-то конкретный функционал, а не комплексное решение, рекомендуется продолжить изучение рынка DLP.
Когда-то мы начали изучение рынка DLP именно с InfoWatch Traffic Monitor, поэтому минусы сразу бросились в глаза:
- даже при минимальной инсталляции требуется два сервера — Traffic Monitor, Device Monitor — на системах разных семейств;
- при максимальной инсталляции требуется установка двух агентов на рабочую станцию сотрудника;
- пользователь системы вынужден применять в работе не одну консоль, а от двух до пяти (Traffic Monitor, Device Monitor, Person Monitor, консоль настроек Person Monitor, Vision);
- при всём вышеизложенном интеграции Person Monitor с остальным комплексом просто нет – ощущение, что работаешь в отдельной системе.
- стабильность работы;
- простота и быстрота раскатки. В наличии имеется kickstart-образ Traffic Monitor’а, а Windows компоненты устанавливаются по паттерну «Далее – Далее – Готово»;
- гибкость системы. Освоившись с интерфейсом всех консолей, можно накручивать достаточно сложные правила срабатывания, которые будут применены сразу же при поступлении трафика;
- скорость проведения расследования. Несмотря на то, что Vision ещё молод и не оброс достаточным для нас количеством функций, его скорость и наглядность это компенсируют. При работе с прошлыми крупными заказчиками он бы нам очень пригодился в составе боевой системы.
- несвязность консолей;
- нефункциональное разграничение доступа (вроде есть, но не всегда можно настроить, как хочется — например, дашборд);
- один из модулей вообще собирает информацию, которую ядро анализировать не может;
- используется аж два агента, некоторые функции включены в оба;
- данные нужно перегонять между базами;
- в один сервер полный функционал поместить невозможно даже в самом минимальном внедрении;
- логика работы PM (оперирование не событиями, а отчетами) не позволяет комфортно использовать его для всей зоны покрытия, а исключительно «точечно».
- готовность реализовывать функционал, если нужно;
- простота в установке (кикстарт);
- масштабируемость;
- много видит, много понимает – большой выбор каналов, работа с мобильным трафиком, большой выбор методов детектирования конфиденциальных данных;
- относительно быстрый поиск и удобный предпросмотрщик с подсветом различных объектов разными цветами;
- подробное описание технологий и объектов защиты;
- автоматическое определение критичности, разгрузка офицера и т.п.;
- много внимания уделяется визуализации собранной информации. Одно из лучших решений на рынке.
Нас порадовало стремление вендора реализовывать доработки для потенциальных клиентов, т.е. без наличия обязывающих договорных отношений. Это абсолютно реальный пример: через полгода после обсуждения кучи доработок, заявленных нами на пилоте в одном из клиентов, мы увидели их в реализованном функционале, что было крайне приятно.
Причем, IW один из немногих вендоров, который внимательно относится к обсуждению таких проблем, не отфутболивает по тегу – а зачем это нужно, вы первые, кто спрашивает об этом и т.п. (Саша Клевцов, передаем тебе отдельный привет и самые лучшие пожелания :)).
В сухом остатке имеем достаточно сбалансированную систему, закрывающую большинство требований самых занудных заказчиков и не обладающую завышенными системными требованиями. InfoWatch последовательно «прокачивает» свой комплекс, добавляя новые крутые функции. Остаётся только аккуратно сшить их между собой :).
Анна Попова, руководитель Блока DLP, ГК Инфосекьюрити
Никита Шевченко, руководитель группы инженерного сопровождения Блока DLP, ГК Инфосекьюрити
Infowatch device monitor client что это
Благодаря программе InfoWatch Device Monitor предприятие защищается от утечек конфиденциальных сведений посредством съемных носителей. Сертифицированные специалисты Azone IT выполняют установку агента на всех рабочих станциях и ноутбуках в организации клиента. Система очень удобна в управлении, которое осуществляется централизованно.
Предлагаемые нами решения InfoWatch Device Monitor позволяют своевременно обнаруживать, предотвращать и анализировать инциденты нарушения информационной безопасности. Модуль постоянно соотносит с правилами политики конфиденциальности все действия, совершаемые со съемными носителями. Все документы, которые выводятся на печать либо передаются на мобильные накопители, подвергаются теневому копированию.
С продуктом InfoWatch Device Monitor можно решать широкий круг задач по обеспечению информационной безопасности:
- контролировать передачу файлов с конфиденциальными данными на USB-накопители, CD-, DVD-диски. В поле зрения программы попадают все устройства, подключенные через порты COM, LPT и USB;
- отслеживать пользование устройствами, работающими по протоколам Bluetooth и IrDA;
- наблюдать за доступом к карманным мобильным компьютерам. Система InfoWatch Device Monitor ведет мониторинг за всеми устройствами на базе Palm OS и Windows Mobile;
- проверять документы, которые выводятся на печать.
Полученные теневые копии перенаправляются на центральный сервер для последующей обработки и анализа. На их основании выносится вердикт: присутствует в документе конфиденциальная информация или нет. При этом каждый пользователь InfoWatch Device Monitor вправе создать свой «белый» список устройств. Доступ к ним свободен от каких-либо ограничений.
Внедрение новейших продуктов от крупнейших разработчиков
Специалисты Azone IT имеют большой опыт реализации проектов по информационной безопасности, в том числе по внедрению DLP-систем в ИТ-инфраструктуру предприятия. Наши специалисты подбирают те программные средства, которые наиболее точно соответствуют объему трафика, характеру угроз, количеству пользователей и прочим особенностям предприятия, анализируя для этого все существующие факторы. Среди наших клиентов — крупнейшие коммерческие и государственные организации страны.
Xakep #248. Checkm8
Система контроля утечек информации InfoWatch Device Monitor
предоставляет компаниям возможность контролировать и блокировать копирование
сотрудниками конфиденциальных документов или их частей на различные сменные
носители или их отправку на печать. Интеграция продуктов InfoWatch и ABBYY
обеспечит новый уровень защиты конфиденциальной информации благодаря высочайшей
точности распознавания данных в распечатываемых текстах и изображениях. Данная
интеграция положила начало технологическому и деловому сотрудничеству двух
ведущих российских производителей программного обеспечения.
Система контроля InfoWatch Device Monitor позволяет снимать теневые копии со
всех анализируемых документов, которые передаются на центральный сервер, где
выносится вердикт о том, содержит ли данный объект конфиденциальную информацию.
Если конфиденциальная информация обнаружена, то копирование или печать документа
могут быть заблокированы.
Ранее системы контроля утечек информации могли отслеживать данные лишь в
электронных документах, например MS Word и других текстовых редакторах, а также
в некоторых типах PDF файлов. Однако не все документы в организациях существуют
в электронном редактируемом виде. Остается угроза утечки информации при
копировании или печати полученных со сканера графических изображений документов,
цифровых фотографий документов, а также PDF файлов, не содержащих нужного
текстового слоя.
Мониторинг текстовой информации в графических изображениях становится
возможен с использованием технологий распознавания ABBYY FineReader. Технологии
распознавания компании ABBYY позволяют работать с документами практически на
всех языках мира и гарантируют высокое качество получаемых результатов.
"Мы очень рады тому факту, что теперь можем обеспечивать нашим клиентам более
высокий уровень защиты данных. Мы уверены, что интеграция взаимодополняющих друг
друга технологий всегда идет на благо пользователю!" — считает Светлана
Ашкинази, Директор по продуктам компании InfoWatch.
"Технологии распознавания в системах контроля утечек информации – новая и
весьма важная сфера работы для нас. Мы очень рады тому факту, что компания
InfoWatch выбрала наши технологии распознавания для оптимизации защиты данных.
Технологии ABBYY FineReader помогут сделать системы контроля утечек информации
наиболее универсальными, позволяющими отслеживать любую информацию вне
зависимости от носителя и типа документа" — прокомментировал Андрей Исаев,
директор департамента продуктов для разработчиков компании ABBYY.
Компания InfoWatch, лидер российского рынка защиты корпоративных информационных систем от внутренних угроз, объявляет о выпуске новой версии продукта InfoWatchDeviceMonitor. Новинка защищает конфиденциальную информацию от копирования на мобильные устройства хранения данных и нецелевого вывода на печать. InfoWatchDeviceMonitorпредназначен для крупных компаний, а также для сегмента среднего и малого бизнеса.
Копирование конфиденциальных данных на мобильные устройства и их вывод на печать является одной из наиболее серьезных угроз информационной безопасности компаний. Согласно отчету аналитического центра InfoWatch в 2009 году 48% случаев утечки корпоративной информации было зафиксировано в процессе использования сотрудниками компаний мобильных устройств и при распечатывании документов.
Продукт InfoWatch Device Monitor позволяет компаниям разграничить права доступа пользователей корпоративной сети к портам рабочих станций в соответствии с действующими политиками информационной безопасности. Кроме того система обеспечивает контроль копирования конфиденциальных документов на сменные носители, подключаемые через различные порты: USВ, LPT, COM, а также CD/DVD-приводы, устройства, работающие по беспроводным протоколам (IRDA и Bluetooth) и мобильные устройства (под управлением Windows Mobile и Palm OS). Также система контролирует вывод данных на печать с рабочих станций.
Новая версия InfoWatch Device Monitor позволяет задать «белый список» устройств, разрешенных к использованию для конкретного пользователя/группы пользователей, доступ к которым будет открыт.
InfoWatch Device Monitor может быть использован как самостоятельный продукт и как составная часть комплексного решения по защите от утечки информации InfoWatch Traffic Monitor. Эти продукты в сочетании с системой шифрования данных InfoWatch CryptoStorage обеспечивают полный контроль обращения конфиденциальной информации в компаниях. Клиенты, внедрившие у себя комплекс решений InfoWatch, получают возможность контроля всех каналов утечки информации: электронной почты, форумов, чатов, систем мгновенных сообщений (типа ICQ), мобильные устройства хранения данных, локальные и сетевые принтеры.
«InfoWatch Device Monitor представляет собой один из элементов общей системы внутренней информационной безопасности компании, обеспечивая защиту конфиденциальных данных непосредственно на рабочих станциях пользователей, — комментирует директор по продуктам InfoWatch Светлана Ашкинази. – Этот элемент в сочетании с другими решениями InfoWatch позволит компаниям выстроить надежную систему защиты корпоративной сети от внутренних угроз».
На данный момент продукт доступен корпоративным заказчикам через партнерскую сеть InfoWatch.
InfoWatch Device Monitor Mobile
На 3 февраля 2017 года InfoWatch Device Monitor Mobile — модуль мобильных устройств для предотвращения утечек конфиденциальной информации.
3 февраля 2017 года группа компаний InfoWatch сообщила о выпуске технологии выявления утечек конфиденциальной информации посредством модуля для мобильных устройств InfoWatch Device Monitor Mobile. Приложение работает на операционных системах Android и iOS, входит в состав продукта InfoWatch Traffic Monitor.
InfoWatch Device Monitor Mobile контролирует работу сотрудников с электронной почтой, сервисами обмена сообщениями, фотографиями и веб-ресурсами, социальными сетями в том числе.


Использование Device Monitor Mobile помогает:
- выявить утечку конфиденциальной информации через корпоративную почту, установленную на смартфоне или веб-почту, включая приложенные к письму файлы,
- поддержать почтовые протоколы SMTP, IMAP4, POP3, протоколы передачи данных HTTP и HTTPs,
- контролировать сервисы обмена сообщениями, в том числе SMS, WhatsApp, Skype и iMessage.
- предотвратить нецелевое использование ресурсов — игр на смартфоне в рабочее время,
- поддержать функцию создания «белых» и «черных» списков приложений, которые составляют офицеры безопасности организации.


Программный агент скрыт от пользователя, не нагружает центральный процессор устройства и почти не влияет на продолжительность его активной работы. Установить InfoWatch Device Monitor Mobile может сам сотрудник, при этом управление, настройка политик безопасности и удаление программы с устройства производится офицером безопасности организации через единую консоль InfoWatch Traffic Monitor.
Версия агента InfoWatch DMM Lite с основным функционалом доступна для загрузки в магазине приложений Google Play.
Infowatch device monitor client как удалить
Войти
Авторизуясь в LiveJournal с помощью стороннего сервиса вы принимаете условия Пользовательского соглашения LiveJournal
Плата и расплата
Производитель массовой программы всегда стоит перед щекотливой проблемой: насколько сделать лёгким удаление своей программы. Юзер, как известно, существо ветреное и нелогичное. Сегодня инсталлировал, а завтра ему какая-то мелочь не понравилась или трава на другом берегу зеленее показалась – и всё, развод.
Поэтому, с одной стороны, сжигать мосты не хочется. Есть надежда, что неверный пользователь пощупает альтернативный софт, одумается и вернётся. Можно было бы сделать программу вообще без возможности деинсталляции. Дескать, Бог вас сочетал, не тебе, смертный, разрушать этот союз. Маркетологи говорят, что от 92 до 98% пользователей не будут удалять программу, если такой возможности разработчиком не предусмотрено. (Кстати, некоторые программы, считающиеся компонентом ОС, на самом деле вполне безболезненно удаляются, освобождая ресурсы. Но общественность об этом не знает.)
С другой стороны, невозможность штатной деинсталляции ПО возмутит народные массы. И приведёт к ущербу деловой репутации производителя. Ведь народ уже знает (и какой вредитель ему рассказал об этом!), что программу можно удалить. Поэтому разработчик должен приходить со своей верёвкой, то есть, иметь в комплекте деинсталлятор. И не слишком напряжный, иначе юзер тоже возмутится.
| Храм из комплекса Ангкор на территории Камбоджи. Вырубать деревья нельзя, а то постройки развалятся. |
Эдакий дуализм приводит к тому, что деинсталляторы получаются, мягко говоря не очень качественные и не самые оптимальные. Кое-кто даже выпускает специальный софт, подтирающий за другими программами. Конечно, оставлять на диске хвосты – это плохо с точки зрения утечек. Но главное в другом.
В вопросе деинсталляции мы имеем диалектическое противоречие между требованиями удобства, конфиденциальности, целостности, совместимости и интересами производителя, живущего по коммерческо-копирайтной модели. В случае применения иных финансовых (в т.ч. «бесплатных») схем производитель сам заинтересован в поставке качественного деинсталлятора и в обеспечении ему условий для работы. А то иной раз программа так установится, что выкорчевать её можно только с риском повредить другие.
Кстати, есть ещё один класс программ, которые можно рассматривать как не предназначенные для деинсталляции. Это хостовый компонент DLP-систем (у нас он называется «Device monitor»), обеспечивающий невмешательство пользователя в процесс контроля его рабочей станции.
Infowatch device monitor client как удалить
InfoWatch Device Monitor: фоновая защита от утечек через съемные носители
Благодаря программе InfoWatch Device Monitor предприятие защищается от утечек конфиденциальных сведений посредством съемных носителей. Сертифицированные специалисты Azone IT выполняют установку агента на всех рабочих станциях и ноутбуках в организации клиента. Система очень удобна в управлении, которое осуществляется централизованно.
Предлагаемые нами решения InfoWatch Device Monitor позволяют своевременно обнаруживать, предотвращать и анализировать инциденты нарушения информационной безопасности. Модуль постоянно соотносит с правилами политики конфиденциальности все действия, совершаемые со съемными носителями. Все документы, которые выводятся на печать либо передаются на мобильные накопители, подвергаются теневому копированию.
С продуктом InfoWatch Device Monitor можно решать широкий круг задач по обеспечению информационной безопасности:
- контролировать передачу файлов с конфиденциальными данными на USB-накопители, CD-, DVD-диски. В поле зрения программы попадают все устройства, подключенные через порты COM, LPT и USB;
- отслеживать пользование устройствами, работающими по протоколам Bluetooth и IrDA;
- наблюдать за доступом к карманным мобильным компьютерам. Система InfoWatch Device Monitor ведет мониторинг за всеми устройствами на базе Palm OS и Windows Mobile;
- проверять документы, которые выводятся на печать.
Полученные теневые копии перенаправляются на центральный сервер для последующей обработки и анализа. На их основании выносится вердикт: присутствует в документе конфиденциальная информация или нет. При этом каждый пользователь InfoWatch Device Monitor вправе создать свой «белый» список устройств. Доступ к ним свободен от каких-либо ограничений.
Внедрение новейших продуктов от крупнейших разработчиков
Специалисты Azone IT имеют большой опыт реализации проектов по информационной безопасности, в том числе по внедрению DLP-систем в ИТ-инфраструктуру предприятия. Наши специалисты подбирают те программные средства, которые наиболее точно соответствуют объему трафика, характеру угроз, количеству пользователей и прочим особенностям предприятия, анализируя для этого все существующие факторы. Среди наших клиентов — крупнейшие коммерческие и государственные организации страны.
InfoWatch Traffic Monitor. По лезвию багов и фич
Анна Попова, руководитель Блока DLP ГК Инфосекьюрити, продолжает делиться своими впечатлениями от использования разных DLP-систем. В прошлой статье она рассказала о плюсах и минусах решения КИБ SearchInform. Сегодня, как и было обещано, поговорим про линейку продуктов InfoWatch. Только давайте сразу определимся, что на объективное сравнение мы не претендуем.
Вообще сложно понять, что такое объективное мнение о системе. Объективные характеристики – это соответствие DLP-системы техническим требованиям заказчика, требованиям ФСТЭК и т.п., а также соотнесение их с необходимыми мощностями. Все прочее – субъективно, ибо реальность такова, что функциональность, которая у одного клиента «взлетела», у другого упадет. И уж тем более не приходится говорить об объективном превосходстве одной системы над другой, если речь идет о её эксплуатации аналитиками. Кому-то нравится один интерфейс, кому-то другой, кому-то не нравится выгрузка событий, кому-то она не важна.
Про продукт DLP от компании InfoWatch сказано много; много копий сломано вокруг него. Мнения встречаются самые разнообразные – от самых полярных до нейтральных. С течением времени и компании, и продукту довелось пройти долгий и тернистый путь развития, отрастить не одну полезную функцию и даже попасть в «магический квадрант» Gartner. Так попробуем же разобраться, чего удалось достигнуть продукту, так ли он хорош (или плох), как о нём говорят.
Архитектура (who is who)
Прежде всего нужно понять, с чем мы работаем. Программный комплекс InfoWatch Traffic Monitor состоит из следующих компонентов:
InfoWatch Traffic Monitor – основной компонент, отвечающий за сетевой перехват и анализ перехваченных данных (собранных по сети и с агентов). Работает на RHEL/CentOS 6. Также отвечает за отрисовку веб-интерфейса, который является основной точкой входа для офицера ИБ при работе с системой.
InfoWatch Device Monitor – этот компонент отвечает за управление агентами (в том числе за агентские политики). Работает на Windows Server. Имеет отдельную консоль управления, которую можно инсталлировать на любую машину с Windows – главное, чтобы был открыт сетевой доступ до сервера Device Monitor.
InfoWatch Crawler – модуль, дающий возможность сканирования указанных пользовательских каталогов и сетевых директорий. Работает на Windows Server (может быть установлен на машину с сервером Device Monitor), но интерфейсно интегрируется в веб-консоль Traffic Monitor и управляется оттуда же.
InfoWatch Vision – опциональный компонент, позволяющий существенно упростить процесс расследования инцидентов ИБ за счёт визуализации. Представляет события из Traffic Monitor в виде автоматически перестраиваемых интерактивных графиков. Работает на Windows Server и базируется на платформе QlikSense.
InfoWatch Person Monitor – также опциональный модуль, предоставляющий функционал контроля рабочего времени. Работает на Win Server, берёт свои корни от легендарной, в некотором роде, системы «Стахановец».
Функционал блокировки
Так как система носит гордый статус DLP (что, напомним, означает Data Leakage Prevention – предотвращение утечки данных), в первую очередь рассмотрим «классический» функционал для таких систем – предотвращение. Что же может предложить нам рассматриваемый программный комплекс?
Даже в минимальной инсталляции (Traffic Monitor, Device Monitor) функционал достаточно богат: возможна блокировка почты, предотвращение записи на съёмные носители по результатам контентного анализа или по белым спискам носителей, запрет запуска приложений, запрет использования FTP. С подключением модуля Person Monitor функционал несколько расширяется: добавляется возможность очистки буфера обмена, запрет загрузки файлов в интернет.
Неподготовленному пользователю будет сперва непросто разобраться во всём многообразии различных консолей управления: так, одной из особенностей при работе с системой является необходимость «включения» некоторых каналов перехвата в Device Monitor.
В целом, функционал предотвращения не вызывает вопросов, здесь есть, где разгуляться; хотя самым требовательным клиентам, наверное, всё же придётся обратиться к более гибким конкурирующим продуктам. Что касается функционала учета рабочего времени, то в IWTM он реализован оригинальным, но достаточно удобным способом.
Функционал контроля рабочего времени
Рынок DLP, особенно в странах СНГ, сегодня не ограничивается исключительно функционалом предотвращения. Системы DLP мало-помалу вбирают в себя функционал другого класса продуктов – систем мониторинга рабочей деятельности сотрудников.
Рассматриваемый продукт не стал исключением и тоже вобрал кое-что. Насколько качественно?
Контролировать сотрудников можно при помощи модуля Person Monitor – начиная с кейлогера и заканчивая видео с рабочего стола, а также контролем веб-камеры и звука с микрофона. Однако не всё так радужно. Выше упомянуто, что данный модуль является интерпретацией нашумевшего «Стахановца». Отсюда и минусы – например, абсолютное отсутствие интеграции с остальными модулями комплекса и гарантированное покрытие «полным контролем» лишь пятидесяти машин. Особое умиление доставила защита БД – шифрование не нужно, данные в базе хранятся всего лишь в изменённой кодировке. «Чтобы никто не догадался. »
Кстати, касательно умилений: при первом открытии веб-интерфейса Person Monitor предупреждает, что соединение не зашифровано (обычный http, то бишь) и предлагает ссылку на мануал, по которому каждый может сам себе настроить https. Почему этого было не сделать «из коробки» – неясно.
Ещё есть очень интересная функция распознавания голоса в текст. Реализовано это через API Google, что для многих заказчиков будет проблемой: во-первых, требуется подключение сервера к интернету, а во-вторых, не каждый согласится передавать свою конфиденциальную информацию третьей стороне.
При проведении расследований по собранной Person Monitor’ом информации мы испытывали дискомфорт, потому что привыкли работать со всей доступной информацией со всех доступных каналов и по всем сотрудникам. К тому же местный поиск по насниффанным кейлогером данным обладает лишь самым базовым функционалом – например, есть морфология, но интересные и сложные правила текстового поиска построить не удастся. Тем не менее, на небольших объёмах трафика и в малых компаниях с этим всем вполне можно жить.
С технической точки зрения Person Monitor состоит из агента, собирающего данные с рабочей станции пользователя, сервера с БД (MSSQL), где эти данные потом хранятся, и Apache для Windows, отрисовывающего веб-интерфейс системы. По запросу пользователя составляется SQL-запрос, и его результат предстаёт перед юзером в виде html-страницы отчёта.
Говоря о малых и больших компаниях, плавно переходим к ещё одному модулю – Vision. Он был словно создан по нашему заказу – позволяет упорядочить перехваченные Traffic Monitor’ом данные для наглядного представления и помимо этого даёт возможность на лету перестраивать запросы. Всё это возможно не в последнюю очередь благодаря платформе QlikSense, оперирующей вытянутыми из Traffic Monitor событиями в оперативной памяти сервера Vision.
События нужно подгружать раз в определённый промежуток времени – например, каждую ночь, поскольку выгрузка больших объёмов данных занимает продолжительное время.
Общее впечатление
Рассматриваемая система, как и любая другая, не лишена недостатков. К сожалению, до сих пор остаются некоторые «детские болячки», тянущиеся с ранних версий (например, перечисленные проблемы Person Monitor’а); некоторые решения выглядят спорно – не всегда понятно, баг это или фича (разобщённость консолей и использование разных БД для хранения событий). Если вам необходим упор на какой-то конкретный функционал, а не комплексное решение, рекомендуется продолжить изучение рынка DLP.
Когда-то мы начали изучение рынка DLP именно с InfoWatch Traffic Monitor, поэтому минусы сразу бросились в глаза:
- даже при минимальной инсталляции требуется два сервера — Traffic Monitor, Device Monitor — на системах разных семейств;
- при максимальной инсталляции требуется установка двух агентов на рабочую станцию сотрудника;
- пользователь системы вынужден применять в работе не одну консоль, а от двух до пяти (Traffic Monitor, Device Monitor, Person Monitor, консоль настроек Person Monitor, Vision);
- при всём вышеизложенном интеграции Person Monitor с остальным комплексом просто нет – ощущение, что работаешь в отдельной системе.
- стабильность работы;
- простота и быстрота раскатки. В наличии имеется kickstart-образ Traffic Monitor’а, а Windows компоненты устанавливаются по паттерну «Далее – Далее – Готово»;
- гибкость системы. Освоившись с интерфейсом всех консолей, можно накручивать достаточно сложные правила срабатывания, которые будут применены сразу же при поступлении трафика;
- скорость проведения расследования. Несмотря на то, что Vision ещё молод и не оброс достаточным для нас количеством функций, его скорость и наглядность это компенсируют. При работе с прошлыми крупными заказчиками он бы нам очень пригодился в составе боевой системы.
- несвязность консолей;
- нефункциональное разграничение доступа (вроде есть, но не всегда можно настроить, как хочется — например, дашборд);
- один из модулей вообще собирает информацию, которую ядро анализировать не может;
- используется аж два агента, некоторые функции включены в оба;
- данные нужно перегонять между базами;
- в один сервер полный функционал поместить невозможно даже в самом минимальном внедрении;
- логика работы PM (оперирование не событиями, а отчетами) не позволяет комфортно использовать его для всей зоны покрытия, а исключительно «точечно».
- готовность реализовывать функционал, если нужно;
- простота в установке (кикстарт);
- масштабируемость;
- много видит, много понимает – большой выбор каналов, работа с мобильным трафиком, большой выбор методов детектирования конфиденциальных данных;
- относительно быстрый поиск и удобный предпросмотрщик с подсветом различных объектов разными цветами;
- подробное описание технологий и объектов защиты;
- автоматическое определение критичности, разгрузка офицера и т.п.;
- много внимания уделяется визуализации собранной информации. Одно из лучших решений на рынке.
Нас порадовало стремление вендора реализовывать доработки для потенциальных клиентов, т.е. без наличия обязывающих договорных отношений. Это абсолютно реальный пример: через полгода после обсуждения кучи доработок, заявленных нами на пилоте в одном из клиентов, мы увидели их в реализованном функционале, что было крайне приятно.
Причем, IW один из немногих вендоров, который внимательно относится к обсуждению таких проблем, не отфутболивает по тегу – а зачем это нужно, вы первые, кто спрашивает об этом и т.п. (Саша Клевцов, передаем тебе отдельный привет и самые лучшие пожелания :)).
В сухом остатке имеем достаточно сбалансированную систему, закрывающую большинство требований самых занудных заказчиков и не обладающую завышенными системными требованиями. InfoWatch последовательно «прокачивает» свой комплекс, добавляя новые крутые функции. Остаётся только аккуратно сшить их между собой :).
Анна Попова, руководитель Блока DLP, ГК Инфосекьюрити
Никита Шевченко, руководитель группы инженерного сопровождения Блока DLP, ГК Инфосекьюрити
⭐ Как удалить infowatch device monitor client — Рейтинг сайтов по тематике на RANKW.RU
АВК. ИТ-аутсорсинг, обслуживание компьютеров, внедрение программных и инфраструктурных решений, организация информационной безопасности, ИТ-консалтинг, внедрение бизнес, серверных и портальных решений.
Введение
На сегодняшний день существует два основных типа каналов утечки конфиденциальной информации: сетевые и локальные. К первому относятся все сетевые сервисы, а ко второму – различного рода устройства, которые могут использоваться для переноса данных, включая принтеры. Для обеспечения полноценной защиты компании от утечек необходимо контролировать все перечисленные каналы.
Контроль каналов разных типов требует принципиально разных подходов к организации системы защиты. Для сетевых применяются шлюзовые решения, которые анализируют трафик, уходящий за пределы или обращающийся внутри корпоративной информационной системы. Для локальных каналов необходимо использование специальных защищенных программ-агентов, которые инсталлируются непосредственно на конечные точки сети (рабочие станции и серверы). Они постоянно работают на компьютерах и реализуют заложенную в них администратором безопасности политику. Важно, однако, чтобы соблюдался принцип единого информационного пространства в пределах инфраструктуры, контролируемой DLP-решением. Это означает, что высокоуровневые политики безопасности должны применяться единообразно как на шлюзе, так и на конечных устройствах.
Поэтому, в большинстве DLP-систем шлюзовая и локальная защита реализуются в виде отдельных, но взаимозависимых модулей. Примером подобного решения является InfoWatch Traffic Monitor Enterprise. Здесь модуль контроля устройств может передавать собранную информацию в InfoWatch Traffic Monitor, что позволяет аккумулировать всю статистику в едином месте и облегчает работу администраторов безопасности. Фактически на локальной машине пользователя осуществляется только сбор «теневых копий» перемещаемой информации – при копировании на внешние устройства и носители, сохраняются логи пользователей, копии сообщений, отправленных с помощью программ-мессенджеров. При необходимости эту информации можно обрабатывать средствами «большого» лингвистического модуля InfoWatch Device Monitor. Например, проводить лингвистический анализ документов на основе отраслевой базы контентной фильтрации.
В остальном InfoWatch Device Monitor напоминает традиционное хостовое DLP-решением. Данный модуль позволяет осуществлять мониторинг широкого спектра устройств, подключаемых к локальному компьютеру, включая принтеры, контролировать передаваемую на них информацию, блокировать работу потенциально опасного или нежелательного оборудования. То есть, речь идет о всем спектре функций, обычно выполняемых хостовыми DLP-системами. Глубокая интеграция модуля с InfoWatch Traffic Monitor позволяет анализировать трафик на таких каналах, которые недоступны для традиционных шлюзовых DLP. Например, данные, передаваемые через Skype.
Внедрение новейших продуктов от крупнейших разработчиков
Специалисты Azone IT имеют большой опыт реализации проектов по информационной безопасности, в том числе по внедрению DLP-систем в ИТ-инфраструктуру предприятия. Наши специалисты подбирают те программные средства, которые наиболее точно соответствуют объему трафика, характеру угроз, количеству пользователей и прочим особенностям предприятия, анализируя для этого все существующие факторы. Среди наших клиентов — крупнейшие коммерческие и государственные организации страны.
Лучшие ответы
Саня:
в автозапуске msconfig останови его. больше мешать не будет. а сам он где-то в скрытых Documents and Settings будет, я думаю
Виктория Бутенко:
ищешь в пуске «панель управления» и кликаешь на нее. там находишь либо «программы» либо «удаление программы».
если «программы», то «удаление программы»
если «удаление программы», то вбиваешь в поиске правом верхнем углу программу и найдя ее удаляешь
Владимир Шадурский:
vclx120.bpl, vcl120.bpl, rtl120.bpl, Monitor.exe, madexcept_.bpl, maddisAsm_.bpl, madbasic_.bpl, GetProcessDLL.dll, и CPUIDInterface.dll надо удалить про адресу C:Program FilesIObitAdvanced SystemCare А тот кто хочет скачать s cloud.mail /public/BBxg/GUmXistv2 удачи всем .
История [ править | править код ]
Создание [ править | править код ]
В 2001 году в процессе совместного создания системы Kaspersky Anti-Spam «Лабораторией Касперского» и компанией «Ашманов и партнёры»[2] глава этой компании Игорь Ашманов, в числе прочего, подарил тогдашним партнёрам идею использования разработанного «АиП» движка «Антиспам» в обратном направлении, для защиты от утечек[3][4].
Специалисты «Лаборатории Касперского» в 2001—2002 годах разработали систему защиты корпоративных пользователей от внутренних угроз, позже ставшую известной под брендом InfoWatch Traffic Monitor Enterprise. В декабре 2003 года для развития и распространения нового продукта была основана дочерняя компания InfoWatch[5] с первоначальным штатом 10—12 сотрудников[6].
На фоне бурно растущей «Лаборатории Касперского» будущее этого продукта, впрочем, не выглядело столь определённым: рынка защиты от корпоративных утечек информации на тот момент попросту не существовало, эксперты не выделяли этот сегмент рынка как отдельную сущность[4]. Соответственно, у «Лаборатории» не было ни наработок по дистрибуции, ни особого желания в этот побочный для неё бизнес вкладываться[7].
Независимость [ править | править код ]
С октября 2007 года генеральным директором и владелицей контрольного пакета акций InfoWatch стала Наталья Касперская[8]. Эта компания была частью компенсации при разделе бизнеса с её прежним мужем Евгением Касперским, основным владельцем «Лаборатории Касперского»[9]. Поскольку технологические решения и продуктовая линейка InfoWatch были рассчитаны на крупные компании, а не на мелкий сегмент и розницу, это обстоятельство требовало особых подходов: серьёзной совместной работы с заказчиками перед установкой систем, иных каналов продаж, готовности к более длинным циклам этих продаж (от пяти до девяти месяцев[10]) с выраженным сезонным фактором (пик приходится на зимнее время[10]) и др. Кроме того, Наталья обнаружила в InfoWatch и внутренний кризис[7]:
Мне попался очень крепкий орешек. Я предполагала, что у меня есть продукт. Работающего продукта не оказалось. Я предполагала, что у меня есть команда. Команда разбежалась. Маркетологи ушли, часть разработчиков увёл бывший технический директор… И несколько лет я занималась тем, что пыталась сварить кашу из этого «топора».
Тем не менее, уже в 2012 году прежде убыточная компания InfoWatch впервые вышла в «плюс»[11] и продолжила быстро, на 60—70 % в год, расти[12]. По итогам 2012 года оборот компании вырос до ₽365 млн[13], в 2013 году — достиг ₽498 млн[14], в 2014 году выручка InfoWatch составила ₽831 млн[9]. В январе 2013 года компания впервые попала в «магический квадрант» Content-Aware DLP исследовательской компании Gartner[15]. Опрошенные «Коммерсантом» независимые эксперты весной 2015 года оценивали InfoWatch как компанию в $40—50 млн[4].
Другие продукты этого производителя:
- InfoWatch Data Control
- InfoWatch Traffic Monitor Enterprise
11 комментария на “ Обходим DLP систему или как обмануть безопасников, которые читают почту на работе ”
Огромное ,тебе, человеческое спасибо! Ты даже не представляешь как ты облегчил работу тупым безопасникам, написав столько бреда. Если раньше надо было искать инциденты, то теперь, благодаря твоим «умным» опусам, инциденты сами будут валиться.
PS И да! Все, что ты написал — не работает.
You are here
» Полное руководство к системам InfoWatch Traffic Monitor и Device Monitor