Как запретить punto switcher выход в интернет
Я ответил "запретить".
Более того, зная что у свитчера при установке включен режим поиска обновлений, после установки галку "искать обновления" убрал.
И думал что на этом все.
ОШИБСЯ.
Через несколько минут svchost.exe "ломанулся" по 80 порту аж на два сервера яндекса и продолжал пытаться это делать с регулярным постоянством.
Само собой что я пресек попытки файерволлом, но не насовсем ( запретить доступ к сайту ххх ), а командой "блокировать однократно".
Стал искать причину, перерыл весь реестр, удалил из него в ключах Свичера линки на сервера обновления и помощи яндекса.
Подумал, что теперь то уж точно все и перезагрузился.
ЕЩЕ РАЗ ОШИБСЯ.
попытки коннекта продолжились.
Полностью деинсталлировал Свитчер, стер все его хвосты с диска, прогнал очистку реестра несколькими программами, стер все из темпа.
еще раз перезагрузился, считая что УЖ ТЕПЕРЬ-ТО ТОЧНО СОВСЕМ ОКОНЧАТЕЛЬНО ВСЕ!
И ЕЩЕ РАЗ ОШИБСЯ.
Попытки соединения с яндексом через svchost.exe не прекратились ДАЖЕ ПОСЛЕ УДАЛЕНИЯ пунто-свичера.
( г-да пунто-программеры,
в приличном обществе за такие несанкционированные пользователем обращения в интернет — плюют в рожу,
а уж за оставленные после ан-инсталла хвосты — вообще, канделябрами бьют . )
полез еще раз в реестр. и таки нашел причинное место и победил.
1. Открываем
Мой компьютер\Управление\Службы
останавливаем службу BITS
(временно или совсем запрещаем старт, учтите, что без нее не работает автообновление винды)
2. Идем в папку
c:\Documents and Settings\All Users\Application Data\Microsoft\Network\Downloader\
удаляем два файла
qmgr0.dat
qmgr1.dat
(можно посмотреть любым редактором — ссылка на сайты яндекса находится там)
доступ к файлам блокируется процессом svchost.exe, так что используйте Unlocker Assistant или нечто подобное.
(убивать свцхост процесс-киллером нельзя — начнется перезагрузка. надо именно лишь разблокировать доступ к файлам!)
3. Рестартуем BITS
проверяем: файлы появятся вновь, но уже пустые, без ссылок на яндекс.
проверяем результат (имеющий аутпост файерволл или нечто подобное, да увидит) — svchost.ехе больше не лезет в инет на эти сайты.
4. СУГУБО ИМХО.
эта папка и два этих файла в обычном случае вообще не нужны..
во всяком случае на машине без Пунто-Свичера ничего такого нет,
при том что БИТС выполняется автоматом .
поэтому "для добивания шпиёна" открываем regedit
ищем ключевое слово BITS_metadata
и в трех местах удаляем из реестра "на фиг с пляжа"
запись о таком параметре со ссылкой как раз на эту папку:
c:\Documents and Settings\All Users\Application Data\Microsoft\Network\Downloader\
в моем реестре такого параметра ключа никогда не было и нет,
на вылеченном компе теперь тоже
какие еще подарочки, не удаляемые при ан-инсталле, успел подкинуть Свичер в систему ( какие-нибудь длл-ки, либ-ы, драйверы и т.д.) — пока не знаю.
очень хочется надеяться, что никаких.
но "Будем искать!"(с)
Ну и вопрос к пунто-программерам и руководству яндекса:
— зачем вам понадобилось закладывать такую гадость в Свичер?
— что еще кроме собственно Свичера устанавливается в систему?
— какие данные вы запрашиваете или передаете через БИТС?
П.С. знаю что сейчас появилось много готовых сборок винды в которых заранее включен Свичер и люди ими пользуются.
использующие такие сборки — вы тоже "в списке стукачей" яндекса.
уже проверено на практике. в машине знакомого так и было. удалили по моей методе.
Добавление от 01.09.2010 17:54:
П.П.С. Эту мою инструкцию о том как вылечить машину,
я поместил на страничку Пунто-Клуба сайта ЯНДЕКС в ответ на вопрос одного из пользователей, зачем Свичер лезет в интернет.
ОНА НЕ ПРОВИСЕЛА НА САЙТЕ ЯНДЕКСА И ПЯТИ МИНУТ.
даже без ответа типа, "спасибо за найденную ошибку в нашей программе, в ближайшее время она будет исправлена".
KUMASERSOFT
 Программа Punto Switcher предназначена для смены раскладок клавиатуры. В то же время ее можно использовать в качестве легального клавиатурного шпиона, если произвести определенные изменения настроек. Punto Switcher в режим клавиатурного шпиона хорошо перехватывает все нажатия клавиш клавиатуры и данные системного буфера обмена.
Защита от легального компьютерного шпионажа с помощью антишпиона Mask S.W.B
В этой статье пойдёт рассказ о легальном виде шпионажа, как ни странно это звучит. Существуют программы, которые распространяются вполне официально, даже не скрывая некоторый функционал слежения, а у многих есть возможность для слежки, которая не считается угрозой. Это всё преподноситься с благими намереньями и определённой пользой для владельца. И самое интересное, что на такого рода софт не реагируют классические методы защиты от шпионажа. Эти программы спокойно живут на компьютерах пользователей рядом с антивирусами и антишпионами, и мы можем только догадываться, сколько хороших лицензионных продуктов имеют возможность следить за вашими действиями, под какими либо прикрытием или вообще просто не сообщая об этом. Сейчас все бояться Троянов прилетевших с Интернета, шпионов и других зловредных продуктов, не замечая реальной угрозы исходящей совсем с другой стороны.
Для примера мы рассмотрим официальный лицензионный продукт от компании Яндекс. Punto Switcher — программа для авто-переключения между английской и русской раскладкой клавиатуры. Программа интересная, популярная и иногда даже очень полезная. Но для того, что бы выполнять задачи, поставленные перед этим продуктом она должна перехватывать, через специальные функции все нажатия клавиш на клавиатуре. То, что делают обычно зловредные шпионы, которых все так бояться. Но если в случае со шпионскими приложениями есть шанс, что они попадут в базы программ занимающимися компьютерной защитой и будут нейтрализованы, легальные продукты с функциями слежения не попадут тута никогда.
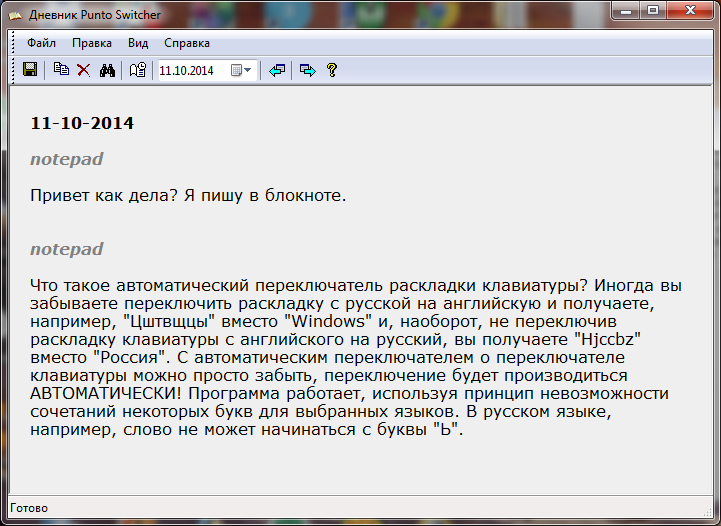
И мало кто знает, или придаёт этому значения, что эта программа ещё может сохранять все нажатия на клавиатуре и всё, что копируется через буфер обмена, в специальный дневник. Так же её можно настроить на скрытое отслеживание ваших действий, как обычного компьютерного шпиона.
Я покажу, как это работает наглядно. На компьютере где установлена программа Punto Switcher.
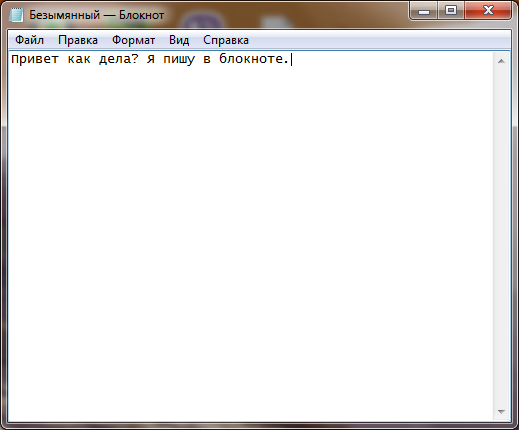
Например, мы напечатали текст в блокноте.
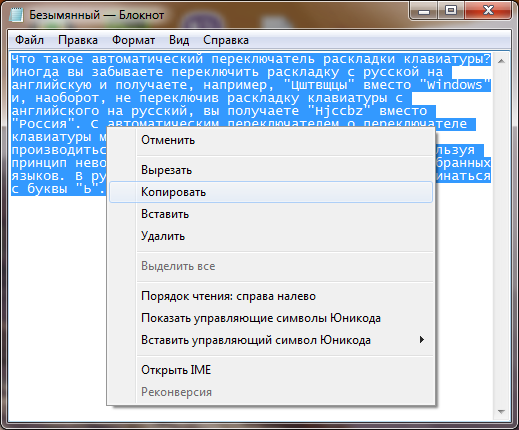
И скопировали другой текст в буфер обмена для того, что бы потом вставить его в другое место.
После этого открываем дневник в программе Punto Switcher. И мы видим все, что мы печатали и копировали находится внутри него.
Если пользователь, осознанно зная весь функционал, использует эту программу то это хорошо, авто переключение раскладки клавиатуры иногда очень нужно и поднять какую не будь информацию с дневника тоже может пригодиться. А что если эту программу установить, кому не будь, кто не будет информирован про то, что всё что, он печатает или копирует, сохраняется в определённом месте из которого, можно посмотреть полностью все, что он делал. Лично мне такие действия напоминают шпионов, которых мы все боимся на своих компьютерах. Но это легализованная слежка и разработчик не скрывает, что его продукт имеет такой функционал. Антивирус установленный на компьютере при проверке файла программы говорит, что угроз не обнаружено.
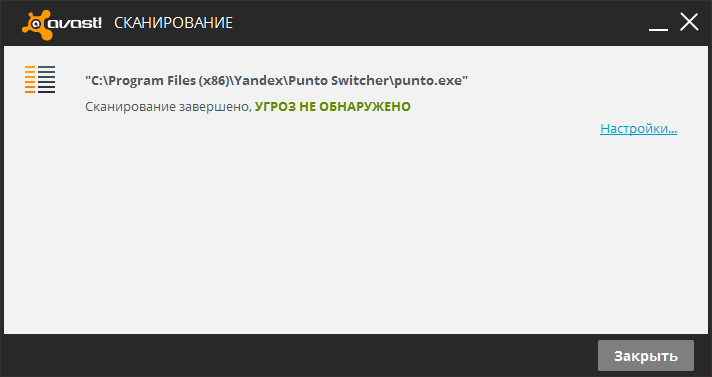
А теперь задумайтесь, сколько у вас на компьютере может находиться легального софта с функциями слежения, который ежеминутно сохраняет в своих хранилищах все ваши действия и при желании в любой момент эту информацию от туда можно получить. Такие программы могут высылать информацию про вас своим хозяевам в момент получения вами обновления или другим способом, который тоже будет считаться легализованным. При этом ваши антивирусы и антишпионы будут говорить, что угроз не обнаружено, всё в порядке.
Возникает вопрос, как тогда быть, если классические программы защиты не реагируют на легальную слежку?
Ответ есть. Нужно использовать маскировку своих действий в системе. Если отыскать тех, кто за вами следит очень сложно, а в некоторых случаях невозможно. Нужно скрывать свои действия от всех кто хочет украсть вашу информацию.
Я продемонстрирую наглядно, как это сделать через программу антишпион Mask S.W.B и что будет видеть и сможет сохранить в своём дневнике программа Punto Switcher.
Открываем программу антишпион — маскировщик Mask S.W.B, в главном окне нажимаем кнопку “Вход в платформу защиты”.
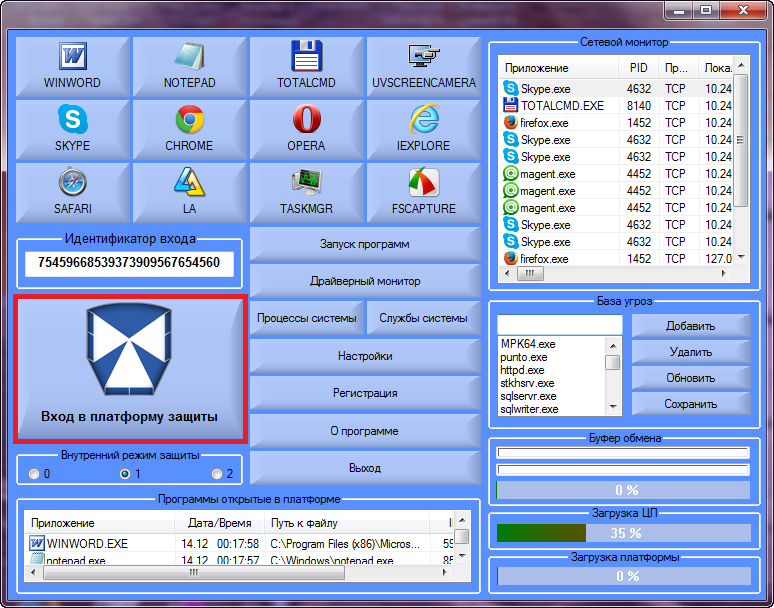
В защищённой среде, печатаем текст в программе блокнот и потом копируем его в буфер обмена.
ЯНДЕКС шпионит за вашим компьютером через Punto Switcher 3.1.1
.
Еще в процессе установки автоматического переключателя раскладки клавиатуры Punto Switcher 3.1.1 от компании Яндекс на один из компов Аутпост Файерволл сообщил, что Свичер пытается получить доступ к Фоновой Интеллектуальной Службе Передачи Файлов (Background Intelligent Transfer Service, BITS). По умолчанию эта служба стартует в автомате и используется для отправки инфы о системе и получения файлов при автообновлении.
Я ответил «запретить».
Более того, зная что у свитчера при установке включен режим поиска обновлений, после установки галку «искать обновления» убрал.
И думал что на этом все.
Я ОШИБСЯ.
(7) тоже выключаю, естественно, а еще там много клавиш дополнительно, транслит и все такое.
только ни один файервол у меня на пунто не ругался. файлы у меня такие присутствуют. это что, правда?
Юзал Punto Switcher, — когда писал на нескольких языках. Сейчас — только 1С и Punto Switcher — в топку. Не заподло переключаться вручную.
И кстати: у меня не работает в 1С корректно Ctrl(правый) + «минус». Это тоже его происки?
Скачать бесплатно без регистрации всё для компьютера и смартфона. г.Омск
Еще в процессе установки автоматического переключателя раскладки клавиатуры Punto Switcher 3.1.1 от компании Яндекс на один из компов Аутпост Файерволл сообщил, что Свичер пытается получить доступ к Фоновой Интеллектуальной Службе Передачи Файлов (Background Intelligent Transfer Service, BITS). По умолчанию эта служба стартует в автомате и используется для отправки инфы о системе и получения файлов при автообновлении.
Я ответил «запретить».
Более того, зная что у свитчера при установке включен режим поиска обновлений, после установки галку «искать обновления» убрал.
И думал что на этом все.
Я ОШИБСЯ.
———————————————
Через несколько минут svchost.exe «ломанулся» по 80 порту аж на два сервера яндекса и продолжал пытаться это делать с регулярным постоянством.
Само собой что я пресек попытки файерволлом, но не насовсем ( запретить доступ к сайту ххх ), а командой «блокировать однократно».
Стал искать причину, перерыл весь реестр, удалил из него в ключах Свичера линки на сервера обновления и помощи яндекса.
Подумал, что теперь то уж точно все и перезагрузился.
ЕЩЕ РАЗ ОШИБСЯ.
попытки коннекта продолжились.
Полностью деинсталлировал Свитчер, стер все его хвосты с диска, прогнал очистку реестра несколькими программами, стер все из темпа.
еще раз перезагрузился, считая что УЖ ТЕПЕРЬ-ТО ТОЧНО СОВСЕМ ОКОНЧАТЕЛЬНО ВСЕ!
И ЕЩЕ РАЗ ОШИБСЯ.
Попытки соединения с яндексом через svchost.exe не прекратились ДАЖЕ ПОСЛЕ УДАЛЕНИЯ пунто-свичера.
( г-да пунто-программеры,
в приличном обществе за такие несанкционированные пользователем обращения в интернет — плюют в рожу,
а уж за оставленные после ан-инсталла хвосты — вообще, канделябрами бьют . )
полез еще раз в реестр. и таки нашел причинное место и победил.
1. Открываем
Мой компьютер\Управление\Службы
останавливаем службу BITS
(временно или совсем запрещаем старт, учтите, что без нее не работает автообновление винды)
2. Идем в папку
c:\Documents and Settings\All Users\Application Data\Microsoft\Network\Downloader\
удаляем два файла
qmgr0.dat
qmgr1.dat
(можно посмотреть любым редактором — ссылка на сайты яндекса находится там)
доступ к файлам блокируется процессом svchost.exe, так что используйте Unlocker Assistant или нечто подобное.
(убивать свцхост процесс-киллером нельзя — начнется перезагрузка. надо именно лишь разблокировать доступ к файлам!)
3. Рестартуем BITS
проверяем: файлы появятся вновь, но уже пустые, без ссылок на яндекс.
проверяем результат (имеющий аутпост файерволл или нечто подобное, да увидит) — svchost.ехе больше не лезет в инет на эти сайты.
4. СУГУБО ИМХО.
эта папка и два этих файла в обычном случае вообще не нужны.
во всяком случае на машине без Пунто-Свичера ничего такого нет,
при том что БИТС выполняется автоматом .
поэтому «для добивания шпиёна» открываем regedit
ищем ключевое слово BITS_metadata
и в трех местах удаляем из реестра «на фиг с пляжа»
запись о таком параметре со ссылкой как раз на эту папку:
c:\Documents and Settings\All Users\Application Data\Microsoft\Network\Downloader\
в моем реестре такого параметра ключа никогда не было и нет,
на вылеченном компе теперь тоже
какие еще подарочки, не удаляемые при ан-инсталле, успел подкинуть Свичер в систему ( какие-нибудь длл-ки, либ-ы, драйверы и т.д.) — пока не знаю.
очень хочется надеяться, что никаких.
но «Будем искать!»©
Ну и вопросы к пунто-программерам и руководству яндекса:
— зачем вам понадобилось закладывать такую гадость в Свичер?
— что еще кроме собственно Свичера устанавливается в систему?
— какие данные вы запрашиваете или передаете через БИТС?
П.С. знаю что сейчас появилось много готовых сборок винды в которых заранее включен Свичер и люди ими пользуются.
использующие такие сборки — вы тоже «в списке стукачей» яндекса.
уже проверено на практике. в машине знакомого так и было. удалили по моей методе.
П.П.С. Эту мою инструкцию о том как вылечить машину,
я поместил на страничку Пунто-Клуба сайта ЯНДЕКС в ответ на вопрос одного из пользователей, зачем Свичер лезет в интернет.
ОНА НЕ ПРОВИСЕЛА НА САЙТЕ ЯНДЕКСА И ПЯТИ МИНУТ.
даже без ответа типа, «спасибо за найденную ошибку в нашей программе, в ближайшее время она будет исправлена».
мой вывод:
вполне возможно, что ЭТО все-таки НЕ ОШИБКА, а СКРЫТАЯ ФУНКЦИЯ программы Punto-Switcher от компании Яндекс!
и ЯНДЕКСУ или его заказчику НЕ НУЖНО, ЧТОБЫ ЛЮДИ ЗНАЛИ КАК ОТКЛЮЧИТЬ ЭТУ ФУНКЦИЮ.