Все методы и способы анализа локальной сети: сканирование скорости, IP-адресов и трафика
Отлаженная домашняя или корпоративная сеть может начать сбоить: проблемы с передачей файлов, общие тормоза сети, конфликтность адресов и т. д. В таких случаях необходимы программный анализ и исправление неполадок. Но сначала необходимо провести сканирование локальной сети, состоящее из нескольких этапов.
Что такое анализ локальной сети
Комплекс мер по изучению параметров соединения между компьютерами в домашней или корпоративной сети называется анализом локальной сети (АЛС). Процесс включает в себя:
- измерение скорости сети;
- просмотр IP-адресов подключённых устройств;
- анализ трафика сети — процесс, который позволяет выявить конфликтную машину или неисправность паутины в определённом узле.
Эта процедура может обнаружить вредоносное программное обеспечение и изолировать его распространение на всю сеть. Поэтому АЛС стоит проводить даже в профилактических целях.
Как провести сканирование скорости
Первый параметр, который стоит просмотреть на предмет ошибок, — это скорость передачи данных. Если при обмене пакетами информации в ЛС происходят сбои, замедления потери команд, то налицо нарушение протоколов или конфликт адресов. В таких случаях стоит начинать искать неполадку. Просмотреть информацию о скорости передачи данных можно через «Командную строку» или стороннее ПО.
С помощью «Командной строки»
Терминал «Командной строки» — уникальный инструмент для управления компьютером и вывода необходимой информации пользователю. Консоль также может помочь с АЛС, в частности вывести отчёт о скорости доступа в ЛС:
-
Чтобы запустить «Командную строку», открываем меню «Пуск», переходим в папку «Служебные» и кликаем по иконке «Командная строка».
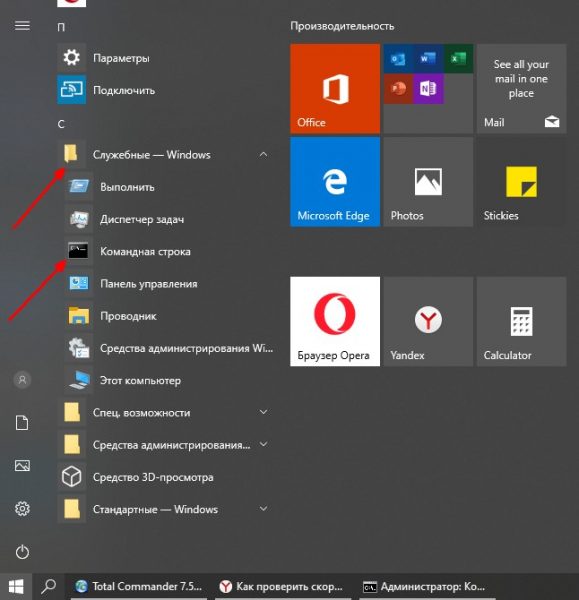
Через меню «Пуск» открываем консоль «Командной строки»
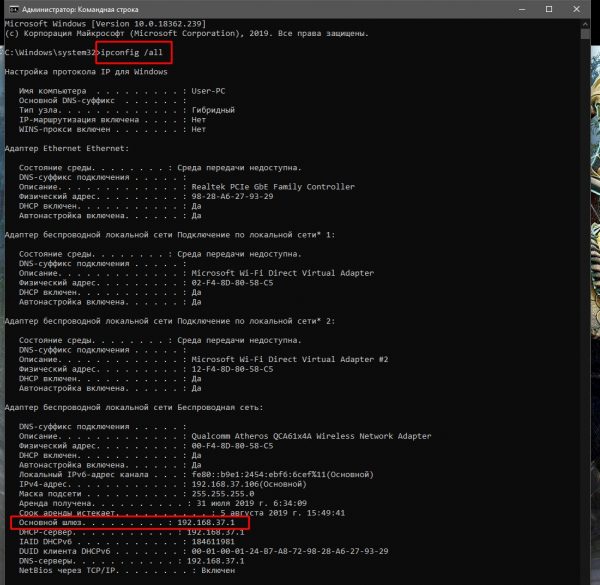
Прописываем команду ipconfig /all и находим основной шлюз компьютера
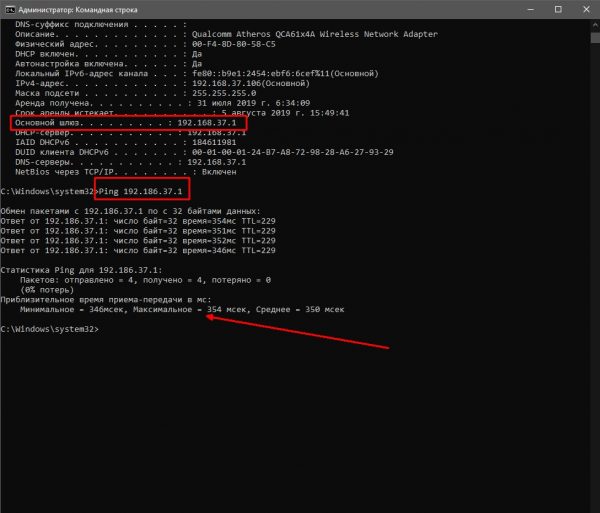
Через команду Ping основного шлюза узнаём скорость обмена данных с роутером
Если максимальное значение будет больше 1500 мсек даже в беспроводной сети, имеет смысл провести анализ трафика, а также проверить каждый компьютер на наличие вредоносного ПО антивирусными программами.
С помощью сторонних программ
Не только с помощью «Командной строки» можно узнать скорость внутри ЛС. Существуют дополнительные инструменты в виде сторонних программ. По интернету их гуляет огромное количество и большинство схожи между собой как по интерфейсу, так и по выводимым данным. Одной из таких утилит является LAN Speed Test. Утилита на должном уровне справляется с анализом скорости, имеет простой и понятный интерфейс.
-
, устанавливаем и запускаем программу.
На главной странице приложения нажимаем кнопку Start Test.
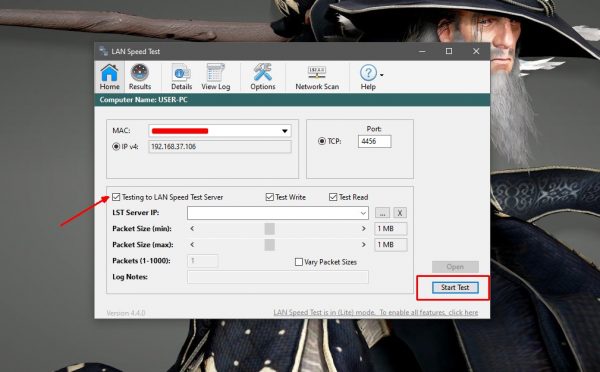
В интерфейсе программы LAN Speed Test нажимаем кнопку Start Test
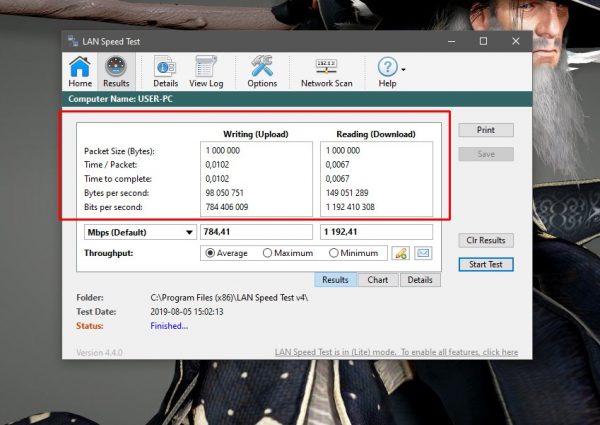
Данные о скорости в сети выводятся в виде таблицы
Также для анализа можно использовать другие утилиты, к примеру, Iperf или LAN Bench.
Первая весьма полезная для домашней и небольшой корпоративной сети. Приложение можно установить на все машины и следить за пингом. Оно весьма полезно, так как может производить мониторинг и вести записи продолжительное время.
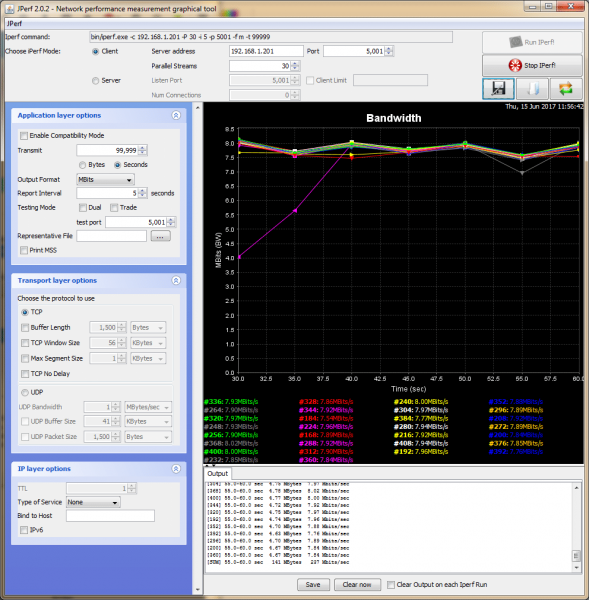
Iperf — это программа для слежки за пингом и выявления небольших неполадок в ЛС
LAN Bench — это минималистическая утилита, похожая на LAN Speed Test. Ею очень легко мониторить скорость и пинг в сети, достаточно открыть интерфейс и нажать кнопку Test. Ниже сразу начнут появляться результаты.
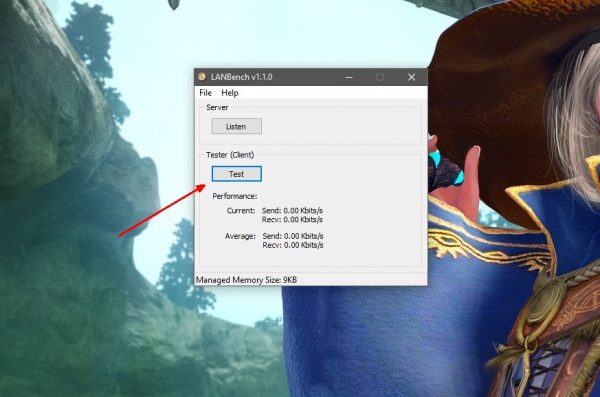
LAN Bench — это простейшая утилита для оценки скорости ЛС
Как посмотреть список IP-адресов, подключённых к ЛС
Иногда возникает необходимость узнать информацию о подключённых к сети устройствах. В основном это касается беспроводных маршрутизаторов, к которым можно подключиться незаметно и «воровать» трафик. Посмотреть список устройств можно сторонними ПО и штатными средствами (веб-админкой маршрутизатора).
С первым всё довольно просто: существует простейшая утилита под названием Wireless Network Watcher. Она, как IP-сканер локальной сети, прекрасно справляется с анализом адресатов сети и выводит на экран всю доступную информацию о них.
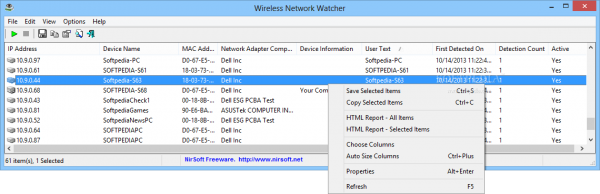
Через программу Wireless Network Watcher можно увидеть список всех подключённых к сети устройств
Однако у программы есть два минуса:
- для её работы необходимо проводное подключение к роутеру;
- инструментарий программы ограничивается только выводом информации. Если нарушитель будет обнаружен, она ничего не сможет с ним сделать. То же касается и аналогичных программ. Заблокировать доступ к сети можно только внутри веб-админки роутера.
Для просмотра информации о подключённых устройствах через веб-админку маршрутизатора необходимо сначала её открыть:
-
На тыльной стороне устройства знакомимся с реквизитами для входа.
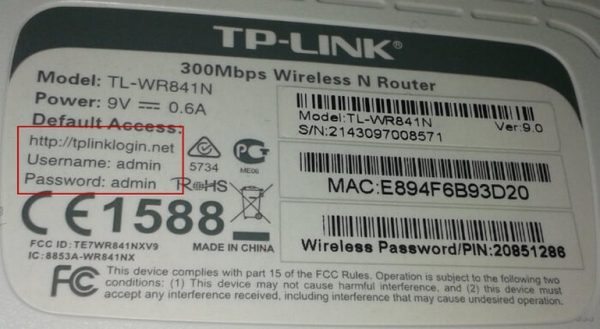
На тыльной стороне роутера знакомимся с реквизитами для входа
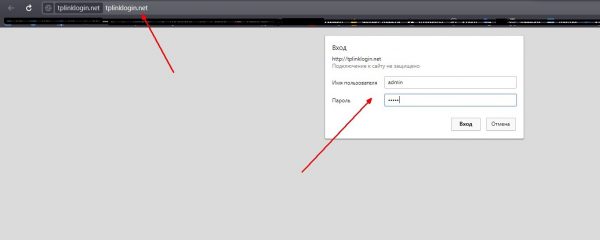
Через браузер открываем панель управления маршрутизатором
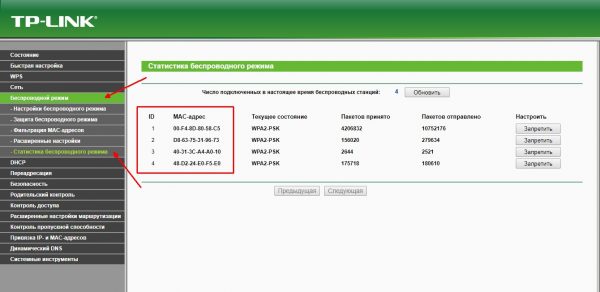
Находим пункт «Статистика беспроводного режима» и знакомимся со всеми подключёнными устройствами
Программы, помогающие провести анализ трафика
Анализ трафика — это сложный процесс, который должен быть известен любому профессионалу в IT-индустрии, сисадмину и другим специалистам в области. Процедура оценки передачи пакетов больше похожа на искусство, чем на элемент технического управления. Одних данных от специальных программ и инструментов тут недостаточно, необходима ещё интуиция и опыт человека. Утилиты в этом вопросе лишь инструмент, что показывает данные, остальное должен делать уже ваш мозг.
Wireshark
Wireshark — это новый игрок на рынке сетевого анализа трафика. Программа имеет довольно простой интерфейс, понятное диалоговое окно с выводом данных, а также множество параметров для настройки. Кроме того, приложение охватывает полный спектр данных сетевого трафика, потому является унитарным инструментом для анализа без необходимости добавлять в функционал программы лишние утилиты.
Wireshark имеет открытый код и распространяется бесплатно, поэтому захватывает аудиторию в геометрической прогрессии.
Возможно, приложению не хватает визуализации в плане диаграмм и таблиц, но минусом это назвать сложно, так как можно не отвлекаться на просмотр картинок и напрямую знакомиться с важными данными.
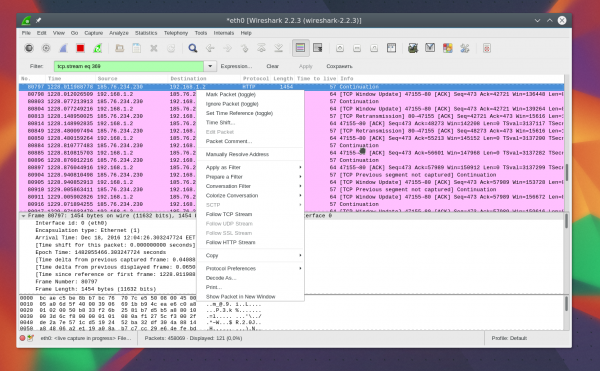
Wireshark — это программа с открытым кодом для анализа трафика ЛС
Видео: обзор программы Wireshark
Kismet
Kismet — это отличный инструмент для поиска и отладки проблем в ЛС. Его специфика заключается в том, что программа может работать даже с беспроводными сетями, анализировать их, искать устройства, которые настроены неправильно, и многое другое.
Программа также распространяется бесплатно и имеет открытый код, но сложный в понимании интерфейс немного отталкивает новичков в области анализа трафика. Однако подобный инструмент всё больше становится актуальным из-за постепенного отказа от проводных соединений. Поэтому чем раньше начнёшь осваивать Kismet, тем скорее получишь от этого пользу.
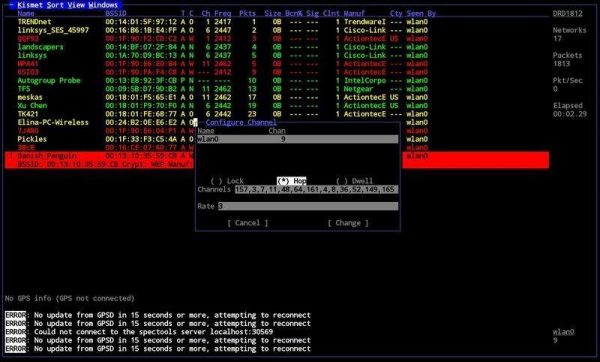
Kismet — это специальный инструмент для анализа трафика с возможностью вывода информации о беспроводной сети
NetworkMiner
NetworkMiner — это продвинутое программное решение для поиска проблем в сети через анализ трафика. В отличие от других приложений, NetworkMiner анализирует не сам трафик, а адреса, с которых были отправлены пакеты данных. Поэтому и упрощается процедура поиска проблемного узла. Инструмент нужен не столько для общей диагностики, сколько для устранения конфликтных ситуаций.
Программа разработана только для Windows, что является небольшим минусом. Интерфейс также желает лучшего в плане восприятия данных.
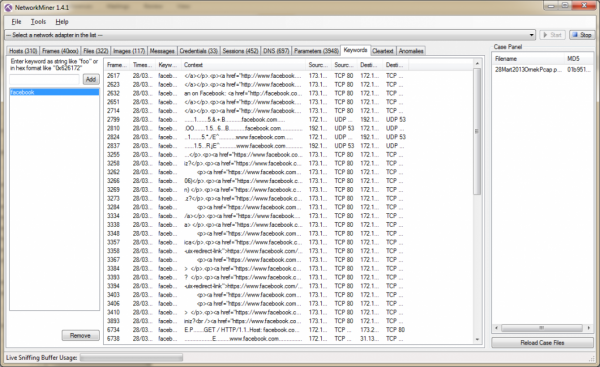
NetworkMiner — это инструмент для Windows, который помогает находить конфликты и неточности в ЛС
Провести полный анализ сети можно как штатными, так и сторонними способами. А полученные данные помогут исправить возможные неполадки, недочёты и конфликты.
Основные методы анализа сетевого трафика Текст научной статьи по специальности «Компьютерные и информационные науки»
Аннотация научной статьи по компьютерным и информационным наукам, автор научной работы — Гладких Анна Михайловна
так как продолжают расти частные внутренние сети компаний, чрезвычайно важно, чтобы сетевые администраторы знали и умели управлять вручную различными типами трафика, который проходит по сети. Этим и обусловлена актуальность темы анализа сетевого трафика . В статье рассматриваются основные из существующих на сегодняшний день методы анализа трафика и их сравнение.
Похожие темы научных работ по компьютерным и информационным наукам , автор научной работы — Гладких Анна Михайловна
Текст научной работы на тему «Основные методы анализа сетевого трафика»
ОСНОВНЫЕ МЕТОДЫ АНАЛИЗА СЕТЕВОГО
ТРАФИКА Гладких А.М.
Гладких Анна Михайловна — магистрант, кафедра информационных систем и телекоммуникаций,
факультет информатики и управления, Московский государственный технический университет им. Н.Э. Баумана, г. Москва
Аннотация: так как продолжают расти частные внутренние сети компаний, чрезвычайно важно, чтобы сетевые администраторы знали и умели управлять вручную различными типами трафика, который проходит по сети. Этим и обусловлена актуальность темы анализа сетевого трафика. В статье рассматриваются основные из существующих на сегодняшний день методы анализа трафика и их сравнение.
Ключевые слова: сетевой трафик, анализ трафика, статистические методы анализа, wireshark, искусственные нейронные сети.
Актуальность. Для эффективного управления сетью большое значение имеет её мониторинг. Он является источником информации о функционировании корпоративных приложений, которая учитывается при распределении средств, планировании вычислительных мощностей, определении и локализации отказов, решении вопросов безопасности.
Сетевой мониторинг — это сложная задача, требующая больших затрат сил, которая является очень важной частью работы сетевых администраторов. Администраторы постоянно стремятся поддержать бесперебойную работу своей сети. Если в сети произойдет сбой хотя бы на небольшой период времени, производительность в компании сократится, что может негативно отразиться на работе компании в целом.
Понятие анализа сети. Анализ сети — это процесс захвата трафика и его просмотра для определения наличия в нем проблем и аномалий.
Анализ сетевого трафика приобретает все большую актуальность в связи с развитием сетевых технологий, увеличением объема данных, передаваемых по сети, внедрением большого количества новых сетевых протоколов (в том числе закрытых). В качестве основных областей практического применения можно выделить следующие:
— выявление проблем в работе сети;
— тестирование (отладка) сетевых протоколов;
— предотвращение сетевых атак;
Методы анализа сетевого трафика. На сегодняшний день существует несколько способов для мониторинга и анализа сетевого трафика. Рассмотрим основные из них:
— с помощью программ-анализаторов (в том числе с помощью специальных протоколов в маршрутизаторах);
— методы на основе нейронных сетей.
Все эти методы обладают своими достоинствами и недостатками и применяются в зависимости от целей и возможностей компаний. Рассмотрим каждый метод отдельно.
Программы-анализаторы. Самым простым и доступным способом анализа сетевого трафика являются программы-анализаторы [1]. Программа-анализатор или сниффер — это программа или программно-аппаратное устройство, которое применяется для захвата и последующего анализа захваченного трафика или отдельного сегмента сети. В процессе захватывания всех потоков, анализатор захватывает и записывает все пакеты, полученные из интернет-трафика. В случае подробного и информативного анализа происходит декодирование пакетов из зашифрованной формы представления, в читаемую.
Существует множество программ, как платных, так и бесплатных, для реализации данного функционала.
Одной из самых известных, гибких и удобных программ является Wireshark. На рисунке 1 представлен интерфейс программы с захваченным трафиком.
é w¡ reshark File Edit View Go Capture Analyze Statistics Telephony Wireless Tools Help 0 — 1 -a- 64 %Ш
а □ S © le ft ft É j q О О a Ö £ P — tj, <a. in
No. 77,37.252,17 I Time I Source I Destination | Protocol | Length| Info
28846 23 884948 77.37.252 17 192.168.10 117 TLSvl— 1514 Application Data [TCP segment of a re assembled PDU
28848 23 885289 77.37.252 17 192.168.10 117 TLSvl— 1514 Application Data [TCP segment of a re assembled POU
28856 23 885622 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28851 23 886039 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled POU
28853 23 888978 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28855 23 889264 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28856 23 889595 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28858 23 889886 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data Application Data
28860 23 890318 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28861 23 890555 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28863 23 890885 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a reassembled PDU
28866 23 891736 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a reassembled PDU
28868 23 892029 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28870 23 892389 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28871 23 906515 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28873 23 906873 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
28875 23 907620 77.37.252 17 192.168.10 117 TLSvl- 1514 Application Data [TCP segment of a re assembled PDU
Рис.1. Интерфейс программы Wireshark
Бесплатный open-source анализатор трафика Wireshark предоставляет своим пользователям возможность захватить трафик, отфильтровать пакеты, посмотреть их содержимое, нарисовать диаграммы TCP ошибок. Кроме того, в нем есть функции для перехвата и анализа голосового трафика (VoIP).
К плюсам можно отнести то, что данная программа абсолютна бесплатна, имеет гибкий интерфейс и проста в использовании. Кроме того, можно с ее помощью собрать трафик для последующего анализа трафика другими методами.
К недостаткам же относится то, что для анализа трафика больших компаний данное ПО не подойдет.
Статистические методы. Существует несколько методов для анализа трафика с помощью различных математических моделей [2]. Среди них:
— моделирование трафика фрактальным броуновским движением;
— анализ с помощью Марковской модели;
— моделирование временных рядов.
Рассмотрим более подробно моделирование временных рядов.
При построении модели временных рядов используется экспериментальная информация (полученная в реально функционирующей сети), требуется меньше допущений и, следовательно, более адекватно отражается реальный объект, т. е. телекоммуникационная сеть [3]. Данный метод наиболее точен, так как в основе лежит множество экспериментальных данных.
Математическая модель описывает поток информации в зависимости от момента 1 При статистическом анализе временных потоков информации необходимо осуществить выделение тренда, выделение периодических составляющих — колебаний относительно тренда с некоторой регулярностью, анализ случайного компонента.
Математическое описание обычно включает в себя одну из подобных составляющих или сумму нескольких из них.
Для такого показателя, как загрузка каналов, предложена следующая модель, включающая в себя три составляющие:
где ОД — тренд, медленно меняющаяся во времени функция, описывающая изменения среднесуточных (средне недельных) загрузок за интервалы времени большие, чем суточная периодичность; g(T) — периодическая составляющая, которая может быть описана конечным рядом Фурье, построенным по экспериментальным данным величин загрузок телекоммуникационного канала; е^)- случайная последовательность, относительно которой делается предположение о равенстве нулю ее математического ожидания М[е() = 0.
Моделирование тренда может проводиться с помощью хорошо разработанных методов регрессионного анализа. Свойства и характеристики случайной последовательности е(^) изучаются с помощью классических методов
математической статистики и методов анализа случайных последовательно стей.
Методы на основе нейронных сетей. Искусственная нейронная сеть (ИНС) является одним из подходов технологии создания интеллектуальных систем, основанных на имитации поведения человеческого мозга. Существует большое количество разных конфигураций нейронных сетей с различными принципами функционирования. Для того, чтобы реализовать систему, которая сможет обнаружить атаки и аномалии трафика, необходимо использовать полно связанную нейронную сеть. Такая нейронная сеть включает в себя несколько слоев, где каждый нейрон произвольного слоя связан со всеми нейронами предыдущего слоя [4]. На рисунке 2 представлена структура многослойного персептрона.
Рис .2.Структура многослойного персептрона
Многослойный персептрон содержит три типа слоев нейронов: входной, скрытый и выходной. Каждый нейрон сети имеет гладкую нелинейную функцию активации. Многослойные нелинейные нейронные сети позволяют формировать более сложные связи между входами и
выходами, чем однослойные линейные. Доказано, что трехслойная нейронная сеть с одним скрытым слоем может быть обучена аппроксимировать с произвольной точностью любую непрерывную функцию.
Выводы. Выбирая метод для анализа, важно основываться на таких факторах, как объем анализируемого трафика, надежность и информативность выбираемого метода, доступность. Все методы, описанные в данной статье, являются надежными и информативными. Однако если необходимо проанализировать небольшой трафик, то для этого будет и достаточно бесплатных программ-снифферов. Если же речь идет о больших данных, то логичнее всего здесь будет применить статистические методы или нейронную сеть. Кроме того, анализ с помощью нейронных сетей — довольно перспективное и развивающееся направление, которое на сегодняшний день себя довольно хорошо зарекомендовало.
1. Костромицкий А.И., Волотка В.С. Обзор программ анализа и мониторинга сетевого трафика.
2. Скуратов А.К. Статистический анализ телекоммуникационных сетей на основе исследования информационных потоков, представленных в виде временных рядов // Вестник Самарского государственного аэрокосмического университета. № 1, 2006. С. 259-262.
3. Высочина О.С., Шматков С.И., Салман Амер Мухсин. Анализ систем мониторинга телекоммуникационных сетей // Радюелектрошка, шформатика, управлшня, 2010. № 2. С. 139-142.
Анализ трафика
Анализатор трафика , или сниффер (от англ. to sniff — нюхать) — сетевой анализатор трафика, программа или программно-аппаратное устройство, предназначенное для перехвата и последующего анализа, либо только анализа сетевого трафика, предназначенного для других узлов.
Сниффер может анализировать только то, что проходит через его сетевую карту. Внутри одного сегмента сети Ethernet все пакеты рассылаются всем машинам, из-за этого возможно перехватывать чужую информацию. Использование коммутаторов (switch, switch-hub) и их грамотная конфигурация уже является защитой от прослушивания. Между сегментами информация передаётся через коммутаторы. Коммутация пакетов — форма передачи, при которой данные, разбитые на отдельные пакеты, могут пересылаться из исходного пункта в пункт назначения разными маршрутами. Так что если кто-то в другом сегменте посылает внутри него какие-либо пакеты, то в ваш сегмент коммутатор эти данные не отправит.
Перехват трафика может осуществляться:
- обычным «прослушиванием» сетевого интерфейса (метод эффективен при использовании в сегменте концентраторов (хабов) вместо коммутаторов (свитчей), в противном случае метод малоэффективен, поскольку на сниффер попадают лишь отдельные фреймы);
- подключением сниффера в разрыв канала;
- ответвлением (программным или аппаратным) трафика и направлением его копии на сниффер (Network tap);
- через анализ побочных электромагнитных излучений и восстановление таким образом прослушиваемого трафика;
- через атаку на канальном (2) (MAC-spoofing) или сетевом (3) уровне (IP-spoofing), приводящую к перенаправлению трафика жертвы или всего трафика сегмента на сниффер с последующим возвращением трафика в надлежащий адрес.
tcpdump
tcpdump — утилита UNIX (есть клон для Windows), позволяющая перехватывать и анализировать сетевой трафик, проходящий через компьютер, на котором запущена данная программа.
Основные назначения tcpdump:
- Отладка сетевых приложений.
- Отладка сети и сетевой конфигурации в целом.
Просмотр интерфейсов
Перехват всех запросов интерфейса
Если tcpdump запустить без параметров, он будет выводить информацию обо всех сетевых пакетах. С помощью параметра -i можно указать сетевой интерфейс, с которого следует принимать данные:
Фильтр запросов по хосту
Чтобы узнать получаемые или отправляемые пакеты от определенного хоста, необходимо его имя или IP-адрес указать после ключевого слова host:
Анализ сетевого трафика: методы и инструменты

Количество успешных атак киберпреступников на объекты ИТ-инфраструктуры российских компаний и организаций в 2022 году увеличилось более, чем на 20%. Многослойный ИБ-рубеж не всегда гарантирует надежную защиту от атак – разбираемся, какую роль в «оборонительных редутах» играет анализ трафика.
Анализом – по сонму ИБ-угроз
Исследователи фиксируют рост числа атак на веб-ресурсы организаций, особенно на сайты госучреждений России (их выявлено на 56% больше, чем в 2021 году), также наблюдается рост количества случаев применения шпионского ПО и активно эволюционирующих вирусов-шифровальщиков. Под угрозой находится не только госсектор. Хакеры проявляют интерес к транспортной сфере, финансовому рынку, ритейлу и другим отраслям.
В информационной безопасности используется множество инструментов, защищающих инфраструктуру предприятий и данные: антивирусные решения, межсетевые экраны, различные сканеры безопасности, SIEM-системы и т.д. Они помогают предотвратить атаку и выработать комплекс мер для того, чтобы справиться с ее последствиями и предотвратить развитие атаки и другие нападения. К примеру, SIEM-система позволяет детектировать инциденты, которые происходят на серверах и в конечных точках корпоративной сети, а также работу других ИБ-средств, которые их защищают.
Но для того, чтобы определить пути попадания зловредного ПО в периметр организации, необходимо их проанализировать. Вирус может проникнуть через файловое хранилище, почту, из глобального сегмента Сети или с помощью флешки.
Определение таких путей проникновения производится при помощи анализа сетевого трафика, который может выявить первоначальную точку проникновения и все следы, оставленные зловредом в инфраструктуре. Эта информация становится ценнейшим источником для анализа инцидентов и угроз, которым подвергается организация, а также и их устранения.
Роль специнструментов
Дело в том, что изначально сетевой трафик – это «слепое пятно». Неспециализированные средства не в состоянии проанализировать его. Серверы, сетевое оборудование и пользовательские устройства определяют такой трафик как легитимный.
ИБ-средства нацелены на определение анализа происходящих событий, пользовательского поведения, защиты периметра и от вредоносного ПО. А вот выявить в общем потоке данных, передающихся по сети, аномалии, активность вредоносного ПО или, следы компрометации инфраструктуры способны именно анализаторы трафика. Они позволяют определить, к примеру, такие признаки хакерской активности, как попытки перебора паролей, сетевую разведку, попытки эксплуатации уязвимостей и выполнение скриптов.
Также анализатор может использоваться не как ИБ решение, а как инструмент для стабилизации работы сети, поскольку видит ошибки трафика, резкое возрастание объема передаваемых данных или увеличенное время ожидания отклика и другие признаки сбоев в работе сетевой инфраструктуры организации.
Какие аномалии существуют в трафике
Аномалии трафика – это его отклонение от нормальных параметров. Они могут вызываться отказом оборудования (например, при поломке коммутатора), ошибками администраторов сети и даже пользователей и, наконец, действиями злоумышленников.
При помощи анализа трафика можно выявить целый комплекс категорий аномалий, свидетельствующий о признаках действий злоумышленников. Наличие вирусов выдает присутствие в трафике сигнатуры исполняемого файла, повышенный объем говорит о вероятности DDoS-атаки, активные ботнеты выдают себя соединениями с управляющими серверами, перебор паролей будет заметен благодаря числу попыток входа в пользовательский или административный аккаунт.
Также есть и аномалии, свидетельствующие о технических проблемах в сети: отказ канала (в этом случае значительное число соединений переправляются в резервный канал), перегрузка сервера или его неправильная конфигурация, аномальное поведение устройства.
Анализ трафика: подходы, методы и средства
При анализе сетевого трафика используется несколько технических подходов. Первый – простейший, ручной анализ, при котором специалист запускает сетевое соединение на компьютере и анализирует прохождение пакетов в сегменте сети.
Второй подход предполагает использование специальных инструментов, таких как Wireshark, которые позволяют перехватить все пакеты, проходящие по сети, и составить представление об используемых протоколах, передаваемых файлах и даже сетевом поведении отдельных пользователей.
Недостаток такого класса решений – в их ограниченных возможностях, поскольку они способны рассматривать только тот сегмент сети, который управляется предприятием. Все, что расположено за корпоративным коммутатором, остается для таких решений тайной.
Для анализа трафика возможно использование сложных специализированных ИБ-решений, таких, как системы класса IPS/IDS (Intrusion Prevention System – система предотвращения вторжений и Intrusion Detection System – система обнаружения вторжений). Их выбор достаточно велик, существуют как разработки open-source, так и коммерческие продукты. Они позволяют просматривать содержание трафика и в ручном, и в автоматическом режиме. Достоинство таких решений – в возможности глубокого анализа, при котором рассматриваются даже не пакеты, а отдельные сигнатуры вплоть до каждого байта переданной информации для каждого используемого протокола. Таким образом удается определить зловред на уровне вредоносного кода, который передается по сети, – в этом случае подается команда операторам сети и решениям, ответственным за предотвращение вторжений.
В ходе анализа трафика используемое решение определяет параметры отслеживаемых данных и на их основе формирует «идеальную» модель сети (в дальнейшем она может видоизменяться в зависимости от изменения выбранных параметров). Затем наступает этап самого анализа, когда модель сравнивается с реальной картиной происходящего, а выявленные отклонения отмечаются как аномалии. Важнейшим этапом анализа становится захват трафика, который проводит система, – критическим условием здесь является захват всего трафика, без пропуска отдельных фрагментов.
IPS/IDS – комплексное решение, использование которого отражает два принципа контроля сетевых аномалий. Они могут работать как внутри инфраструктуры, например, на пользовательских устройствах, так и на периметре, зачастую в составе NGFW. Выявление аномалий происходит за счет разбора сетевых пакетов и поиска вредоносных сигнатур, а также благодаря правилам контроля трафика. Оператор ИБ может настраивать IPS/IDS в режиме блокировки или только обнаружения аномалий и угроз.
Существует еще один класс решений, используемых для анализа трафика – NTA-системы (Network Traffic Analysis). Они работают как на периметре организации, так и в ее инфраструктуре, а значит способны анализировать тот трафик, который сумел проникнуть через межсетевые экраны или системы класса IPS/IDS.
Кроме того, NTA применяют комбинированный способ анализа, при котором используются и правила анализа, и индикаторы компрометации, и ретроспективный анализ. Данные системы не блокируют угрозы, в отличие от IPS, но позволяют в реальном времени отслеживать всё происходящее в инфраструктуре – как действия злоумышленника, так и нарушение регламентов ИБ. Благодаря возможности хранить копию трафика длительное время, они незаменимы в расследовании инцидентов.
Как выбрать анализатор
Характер и интенсивность современных угроз, техническая оснащенность киберпреступного сообщества делают вопрос о том, какой именно способ анализа сетевого трафика эффективнее, бессмысленным. Причина проста, ответ будет только один – все способы необходимы.
Сегодня организация должна иметь инструменты, которые позволяют анализировать трафик перед входом в инфраструктуру, после него, а также внутри периметра. Дело в том, что хакеры умеют эффективно маскировать зловредный трафик, делая его незаметным для многих анализаторов и использовать для проведения атак легитимное программное обеспечение, генерирующее трафик, который системы по умолчанию не считают аномальным.
К сожалению, универсального решения не существует: новые уязвимости возникают ежедневно, да и совершенствование инструментов нападения не прекращается. Поэтому единственно возможным выходом для организаций становится совместное использование IPS/IDS и NTA решений.
Это позволит не только предотвратить входящий зловредный трафик, но и неконтролируемые утечки данных «наружу». А также выявить трафик, генерируемый легитимными, но скомпрометированными приложениями.