Секретный чат Telegram — правда или вымысел.
Доброго времени суток уважаемые читатели, первый пост, не судите строго.
Спорил с другом о безопасности «нашего» самого защищенного мессенджера — Telegram, а именно о том, что невозможно получить доступ к переписке пользователей.
Вспомнилась история о том, что якобы спецслужбы одной русскоговорящей страны, получили доступ к переписке, сделав дубликат SIM карты.
Я парировал тем, что в инструментарии телеграма присутствует секретный чат, который, цитирую FAQ:
Что такое секретные чаты?
Секретный чат — чат, в котором сообщения шифруются и доставляются минуя сервер, напрямую с одного устройства на другое. Это означает, что только вы и ваш собеседник сможете прочитать ваши сообщения.
Дальше возникла идея проверить как это работает.
1) Берем устройства А и Б, с не заблокированным телеграмом.
2)Создаем секретный чат на устройстве А и устройство Б его принимает, происходит обмен ключами шифрования.
3) Устройство Б выключаем.
4) С устройства А отправляем сообщение в секретном чате устройству Б.
5) Выключаем устройство А.
6) Убеждаемся, что оба устройства выключены, что гарантирует чистоту эксперимента.
7) Включаем устройство Б, в надежде не увидеть там сообщение, и проверяем секретный чат с устройством А.
Результаты: Как видно из видеоролика (ссылка ниже), устройство Б получило сообщение. Возникает вопрос: где хранилось это сообщение если оба устройства были выключены?
Данный пост не претендует на звание — «срываем покровы», просто интересный факт, если в комментариях найдутся специалисты, было бы интересно увидеть разъяснение по этому поводу:)
Видеоролик прикрепить не могу — не хватает рейтинга, поэтому ссылка на тытруба.
P.S. Не пинайте сильно за названия чатов — это не реклама.
зашифрованный блок с сообщением хранился на сервере.
получатель в сети — получи пакет (расшифруй сообщение)
если на сервере нет ключа, то сервер хранит по факту мусор(для админов сервера).
Сообщение хранится на сервере в зашифрованном виде.
Вы обмениваетесь ключами, которыми сообщения шифруются, а ключи для расшифровки остаются у каждого свой.
сомнительный эксперимент.Нужно было переставить симку в телефон C и посмотреть появится ли там секретный чат?
А вот сотрудники РКН и ФСБ подтянулись с вопросами.
Дуров анонсировал развитие децентрализации Telegram
Павел Дуров считает , что времена устаревших платформ закачиваются, в тоже время такие технологии как TON раскроют свой потенциал и смогут выполнить свою основную миссию — вернуть власть людям.

Владелец Telegram считает, что проекты на основе блокчейн должны оставаться децентрализованными и никому не подчиняться.
«Следующий этап развития Telegram — создание набора децентрализованных инструментов, включая некастодиальные кошельки и децентрализованные биржи, чтобы миллионы людей могли безопасно торговать и хранить криптовалюты», — Павел Дуров
А вот и Павел Дуров подключился к шатанию рынка в США
Перевод с помощью Гугла
Хакеры могли иметь полный доступ (!) ко всему на телефонах пользователей WhatsApp.
Это стало возможным благодаря проблеме безопасности, о которой сообщил сам WhatsApp на прошлой неделе. Все, что хакеру нужно было сделать, чтобы получить доступ к вашему телефону, — это отправить вам вредоносное видео или начать видеозвонок с вами в WhatsApp.
Вы, наверное, думаете: «Да, но если я обновлю WhatsApp до последней версии, я буду в безопасности, верно»?
Точно такая же проблема безопасности WhatsApp была обнаружена в 2018 году, затем еще одна в 2019 году и еще одна в 2020 году (нажмите на ссылку каждого года, чтобы увидеть соответствующую уязвимость). И да, в 2017 до этого. До 2016 года в WhatsApp вообще не было шифрования.
Каждый год мы узнаем о какой-то проблеме в WhatsApp, которая ставит под угрозу все устройства пользователей. Это означает, что почти наверняка там уже существует новая брешь в системе безопасности. Такие проблемы вряд ли случайны — они заложены бэкдорами. Если один бэкдор обнаружен и его необходимо удалить, добавляется другой (прочитайте пост «Почему WhatsApp никогда не будет безопасным», чтобы понять, почему).
Неважно, являетесь ли вы самым богатым человеком на земле — если на вашем телефоне установлен WhatsApp, все ваши данные из каждого приложения на вашем устройстве доступны, как Джефф Безос узнал в 2020 году. Вот почему я удалил WhatsApp из своего устройства многолетней давности. Его установка создает дверь для входа в ваш телефон.
Я не подталкиваю людей переходить на Telegram здесь. С 700+ миллионами активных пользователей и 2 миллионами ежедневных регистраций Telegram не нуждается в дополнительном продвижении. Вы можете использовать любое приложение для обмена сообщениями, которое вам нравится, но держитесь подальше от WhatsApp — он уже 13 лет является инструментом слежки.
Hackers could have full access (!) to everything on the phones of WhatsApp users.
This was possible through a security issue disclosed by WhatsApp itself last week. All a hacker had to do to control your phone was send you a malicious video or start a video call with you on WhatsApp.
You are probably thinking "Yeah, but if I updated WhatsApp to the latest version, I am safe, right"?
A WhatsApp security issue exactly like this one was discovered in 2018, then another in 2019 and yet another one in 2020 (tap each year's link to see the corresponding vulnerability). And yes, in 2017 before that. Prior to 2016, WhatsApp didn't have encryption at all.
Every year, we learn about some issue in WhatsApp that puts everything on their users' devices at risk. Which means it's almost certain that a new security flaw already exists there. Such issues are hardly incidental – they are planted backdoors. If one backdoor is discovered and has to be removed, another one is added (read the post "Why WhatsApp will never be secure" to understand why).
It doesn't matter if you are the richest person on earth – if you have WhatsApp installed on your phone, all your data from every app on your device is accessible, as Jeff Bezos found out in 2020. That's why I deleted WhatsApp from my devices years ago. Having it installed creates a door to get into your phone.
I'm not pushing people to switch to Telegram here. With 700M+ active users and 2M+ daily signups, Telegram doesn't need additional promotion. You can use any messaging app you like, but do stay away from WhatsApp – it has now been a surveillance tool for 13 years.
Secret chat в Телеграм
Секретный чат в Телеграм работает по протоколу Диффи-Хеллмана, подразумевающий обмен ключами шифрования ��️ между устройствами.
Шифрование обеспечивает безопасное end-to-end (пользователь-пользователь) соединение. Ключом является изображение, которое должно совпадать у обоих собеседников.
Проникнуть в такой чат невозможно, но помимо этого существуют дополнительные меры по сохранению безопасности таких чатов.
В чем суть секретного чата
Отличия от обычного чата
Все чаты, обычные и секретные, мессенджер защищает от атак и кражи информации. Разница лишь в уровне защищенности, которые обеспечивает специальный формат.
��♀️ Список отличий:
- Прочитать секретный чат получится только на устройстве, где он был создан.
- Выход из аккаунта удалит все секретные чаты, так как сессия будет сброшена.
- Формат не поддерживает пересылку сообщений.
- Нельзя сделать скриншот без стороннего приложения.
- Создавайте с одним пользователем сколько угодно чатов.
- Шифрование между обычным чатом отличается, обычные передают информацию от клиента к серверу, сервер — к собеседнику. Секретный передает информацию напрямую собеседнику, она не хранится на серверах.
- Доступны самоуничтожающиеся сообщения.
Таким образом, с помощью специального алгоритма шифрования и дополнительный функций, секретный чат обеспечивает дополнительную защиту общения.
Как создать
Секретные чаты доступны во всех мобильных официальных клиентах. Функционал может отсутствовать в сторонних приложениях из-за неполадок, но в большинстве также присутствует.
Их можно создавать с кем угодно, сколько угодно раз. Пользователь не может запретить это в настройках конфиденциальности.
На компьютере
На текущий момент, через официальный клиент для Windows, Linus, MacOS нельзя создать секретный чат.
Мы дополним инструкцию, когда появится обновление, решающее этот вопрос.
Пользователи обходят подобное ограничение используя эмуляторы Android устройств. Самым популярным и простым в использовании является BlueStacks . Воспользоваться мобильной версией Telegram на ПК можно после установки программы, генерации эмуляции и скачивания мессенджера.
На смартфоне
В меню приложения кнопка " Новый секретный чат " (New Secret Chat или, в некоторых версиях, New Secret Room) откроет список контактов, среди которых нужно выбрать собеседника.
Отсутствующего в контактах пользователя можно найти через поиск в открывшемся окне. Используйте имя или логин пользователя для поиска.
Чат будет создан после выбора контакта, но писать в него можно только тогда, когда он окажется в сети.
Как удалить
Удаляется секретный чат также, как и обычный.
Удаление через список чатов:
- В списке чатов найдите нужный.
- Нажмите на него и удерживайте до появления галочки.
- В правом верхнем углу нажмите на иконку мусорного бака.
- Во всплывающем окне выберите " Удалить чат ".
На странице чата:
- В правом верхнем углу нажмите на кнопку " Три точки ".
- В выпадающем меню выберите " Удалить чат ".
- Во всплывающем окне подтвердите действие.
После подтверждения действия чат безвозвратно удалится.
�� Для того, чтобы удалить все сообщения в чате, не обязательно удалять его полностью. Можно воспользоваться очисткой. Для этого повторите действия выше, но вместо удаления, выберите " Очистить чат ". Учтите, восстановить сообщения уже не получится.
Отмена
Созданный случайно секретный чат не нужно отменять.
После создания, не стремитесь писать собеседнику о том, что произошла ошибка. Оставьте чат пустым и удалите его.
До первого сообщения в секретном чате, у собеседника он не появится
В случае, если сообщение уже написано, но не прочитано: очистите чат и удалите его. Отсутствующий в сети пользователь никогда не узнает о его существовании.
Существующий, прочитанный чат нельзя отменить. Его можно удалить или установить таймер самоуничтожения.
Таймер самоуничтожения сообщений
Все сообщения, отправленные в СЧ, можно удалить вручную или автоматически. Удобнее всего это делать через самоуничтожение сообщений. С помощью встроенной функции можно задать таймер, который начнет отсчет после прочтения сообщения собеседником. Как только время выйдет, сообщение бесследно удалится.
Такая мера предосторожности полезна для тех, кто переживает за прочтение сообщения сторонним лицом, которое может иметь физический контакт с телефоном. Использование удаления сообщений не обязательно, если к аккаунту может иметь доступ лишь человек с другого устройства: там секретного чата не будет.
Установить таймер самоуничтожения можно:
- нажав на иконку часов на странице чата;
- выбрав одноименный пункт меню чата, в правом верхнем углу экрана.
�� Изображения под таймером менее 1 минуты будут доступны только при удержании на них пальца или открытии в полном размере.
Когда стоит использовать секретный чат
Нужнее всего секретные чаты тем, кто желает полностью безопасного общения в сети. Пользователи обсуждают политику, личные и семейные проблемы. Формат может быть необходим в ситуациях, когда обсуждение секретно, его копирование и пересылка недопустима.
Секретные чаты в Telegram выбирают, потому что сообщения в них не передаются на сервера. Перехватить их, прочитать или расшифровать не смогут в спецслужбах или в офисе программы.
Обмен ключами шифрования в телеграмме при звонке как убрать
Советы по безопасности и защите личных данных в приложении Telegram
Недавно мессенджер Facebook WhatsApp обновил свою политику конфиденциальности, что заставило многих недовольных пользователей переключиться на конкурирующие приложения, такие как Telegram. Во многом благодаря этому решению Telegram получил 25 миллионов новых пользователей всего за несколько дней, а количество его пользователей превысило 500 миллионов.
Пришло время взглянуть на настройки безопасности и конфиденциальности в Telegram.
Полное шифрование в приложении Telegram
Самое важное, что нужно знать о Telegram, – это то, что облачные чаты – это то, что Telegram называет своими стандартными чатами – не имеют сквозного шифрования.
Как и WhatsApp, Telegram имеет доступ к метаданным (кому вы пишете, с кем общаетесь, как часто и т.д.), а также к содержимому стандартных чатов, которые не имеют полного шифрования.
В соответствии с политикой конфиденциальности приложения Telegram на момент написания этого поста эти данные не используются в рекламных целях; однако, по опыту мы знаем, что такая политика может поменяться.
Как включить сквозное шифрование в чатах Telegram
Telegram не предлагает полного шифрования по умолчанию – вам придётся включить его самостоятельно. Разговоры с включенным сквозным шифрованием называются зашифрованными чатами.
В зашифрованных чатах текстовые сообщения, фотографии, видео и все другие файлы отправляются с использованием полного шифрования. Это означает, что ключ дешифрования есть только у двух человек: у вас и у человека на другой стороне, поэтому Telegram не может получить доступ к этим данным.
Более того, содержимое зашифрованных чатов не хранится на серверах Telegram. Поскольку такие разговоры сохраняются только на устройствах участников, к ним нельзя получить доступ с другого устройства – они исчезают, когда вы выходите из Telegram или удаляете приложение.
Зашифрованные чаты доступны в приложении Telegram для iOS, Android и macOS; версии для браузера и Windows их не поддерживают, поэтому они не обеспечивают безопасное хранение чатов на устройстве.
Как запустить зашифрованный чат в приложении Telegram
Опцию зашифрованного чата нелегко найти в последней версии приложения Telegram.
Чтобы начать зашифрованный разговор, откройте профиль человека, с которым вы хотите общаться, коснитесь или щелкните кнопку с тремя точками (иногда она называется Ещё), а затем выберите Начать секретный чат.
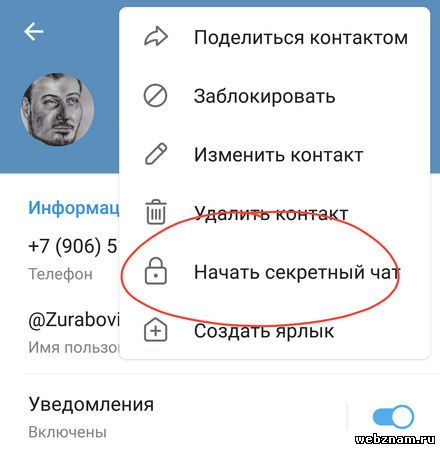
Откроется чат, в котором сообщения будут полностью зашифрованы (после открытия окна чата будет отображаться соответствующее уведомление). Вы также можете установить время, по истечении которого сообщения будут удалены, нажав или щелкнув значок часов в поле ввода сообщения.
Конечно, автоматическое удаление сообщения не защищает собеседника от создания снимков экрана, но в этом случае вы получите уведомление. Если другой человек не использует приложение macOS, вы не узнаете об этом.
Ещё один полезный совет: Telegram позволяет вести несколько зашифрованных чатов с одним и тем же человеком. Однако, вы не можете включить шифрование в групповых чатах – в отличие от обмена сообщениями WhatsApp, который по умолчанию применяет сквозное шифрование ко всем разговорам.
Как узнать, полностью ли зашифрован разговор
Поскольку чаты в приложении Telegram могут быть облачными или зашифрованными, полезно знать, какой способ мы используем. Если вы обмениваетесь конфиденциальной информацией во время разговора, она должна быть зашифрована.
Однако, секретные чаты выглядят почти так же, как обычные чаты. Чтобы проверить, какой вариант вы используете, найдите значок замка рядом с именем или номером телефона собеседника. Если замок найден, – чат зашифрован. В противном случае сквозное шифрование отключено, поэтому рассмотрите возможность создания нового зашифрованного чата.
Вы также можете коснуться или щелкнуть значок вызывающего абонента, и если шифрование включено, ключ шифрования появится в нижней части открытого окна.
Как настроить безопасность и конфиденциальность Telegram
Теперь проверим, как настроить параметры безопасности и конфиденциальности в этом приложении. Нажмите кнопку Настройки в меню и выберите Конфиденциальность.
Настройки безопасности в приложении Telegram
Во-первых, убедитесь, что никто не сможет прочитать ваши чаты, если вы случайно оставите устройство разблокированным. Для этого выберите Код-пароль в разделе «Безопасность», переместите ползунок в положение включения, создайте PIN-код, введите его и подтвердите.
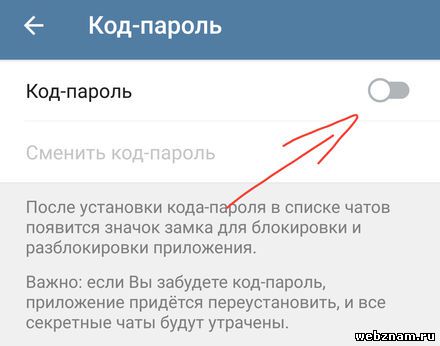
Затем выберите Автоблокировка и выберите время – предпочтительно 1 или 5 минут. Если ваше устройство поддерживает отпечатки пальцев или распознавание лиц, вы можете включить эту опцию здесь.
На следующем шаге вы должны включить двухфакторную аутентификацию, чтобы защитить свою учетную запись от взлома. Обычно для входа в систему используется одноразовый код, отправленный в текстовом сообщении, но Telegram позволяет установить дополнительный пароль.
Для этого на вкладке Конфиденциальность выберите вариант «Двухэтапная аутентификация» и установите надежную комбинацию. Помните, что вы редко будете вводить этот пароль, поэтому его легко забыть; храните его в надежном месте, например, в диспетчере паролей.
Что произойдет, если вы забудете дополнительный пароль? Вам нужно будет сбросить свой аккаунт. Для этого нужно отправить запрос на полное удаление учетной записи и подождать семь дней. По истечении этого времени учетная запись будет удалена (включая связанные с ней контакты, облачные чаты и подписки на каналы), и вы сможете создать новую, полностью пустую учетную запись с тем же номером телефона.
Настройки конфиденциальности в приложении Telegram
Чтобы не делиться ненужной информацией с более чем 500 миллионами пользователей Telegram, настройте параметры своей учетной записи соответствующим образом.
Для этого перейдите в параметр «Конфиденциальность» и измените настройки – по умолчанию все параметры и данные доступны каждому. Мы рекомендуем установить их, как показано ниже:
- Номер телефона → Кто может видеть мой номер телефона – Никто.
- Номер телефона → Кто меня может найти по номеру – Мои контакты.
- Последняя активность → Кто может видеть время моей последней активности – Никто.
- Фотографии профиля → Кто может видеть фото и видео моего профиля – Мои контакты.
- Звонки → Кто может мне звонить – Мои контакты (или Никто, если хотите).
- Звонки → Peer-to-peer – Мои контакты (или Никто, если вы предпочитаете не сообщать свой IP-адрес вызывающим абонентам).
- Пересылка сообщений → Кто может добавлять ссылку на мою учетную запись при пересылке моих сообщений – Мои контакты.
- Группы и каналы → Кто может меня добавить – Мои контакты.
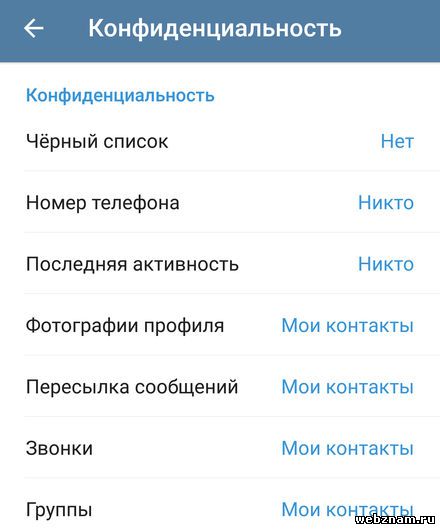
Затем перейдите в Конфиденциальность → Настройки данных и удалите выбранную вами информацию из памяти Telegram.
Безопасность в приложении Telegram для самых требовательных
Приведенных выше советов должно быть достаточно для большинства пользователей, но следующие советы могут вас заинтересовать:
- Используйте отдельный номер телефона или даже виртуальный для входа в приложение Telegram. Но, не используйте одноразовый номер, иначе кто-то другой сможет получить доступ к вашей учетной записи.
- Используйте технологию VPN, чтобы скрыть свой IP-адрес (который Telegram может раскрыть по запросу, например, правоохранительных органов).
- Подумайте об использовании другого приложения, которое лучше защищает и разрешает личную переписку, например, Signal или Threema. В отличие от Telegram, они по умолчанию шифруют все разговоры и имеют множество опций для защиты вашей конфиденциальности. С другой стороны, они менее популярны и не имеют некоторых функций, которые привлекают пользователей в приложение Telegram.
Помните, что даже самый безопасный мессенджер не поможет, если кто-то получит доступ к вашему устройству физически или удаленно. Поэтому мы рекомендуем вам всегда блокировать устройство с помощью пароля или PIN-кода, регулярно обновлять все свои приложения и операционную систему и использовать надежное решение для защиты от вредоносных программ.
Техническое FAQ
Этот раздел FAQ рассчитан на продвинутых пользователей. Можете также почитать обычное FAQ.
Общие вопросы
Почему вы используете собственный протокол?
MTProto использует оригинальный метод для того, чтобы достичь надёжности в ныне уязвимой мобильной связи и скорости в доставке больших файлов (например, фотографий, видеороликов и документов размером до 1 ГБ). Этот документ предназначен для разъяснения деталей нашей системы и рассмотрения элементов, которые на первый взгляд трудно понять.
Где я могу почитать про протокол?
Детальная документация протокола доступна на этой странице. Если у вас есть вопросы — пишите в Твиттер.
Примечание: Каждое сообщение, зашифрованное через MTProto, всегда содержит следующие данные, которые будут проверены во время дешифрования, для того чтобы сделать систему надёжной от известных проблем:
- соль сервера (64-битная) — server salt (64-Bit);
- идентификатор сессии — session id;
- порядковый номер сообщения — message sequence number;
- длина сообщения — message length;
- время отправки сообщения — time.
Note 2: Смотрите дополнительные комментарии по поводу использования IGE, SHA-1 и модифицированной схемы encrypt-and-mac.
Почему вы не используете X [ваш вариант]
В то время как другие способы достижения тех же криптографических целей, несомненно, существует, мы считаем, что нынешнее решение является как надёжным, так и преуспевающим в нашей второстепенной задаче — превосходстве над незащищёнными мессенджерами в плане скорости доставки и стабильности.
Почему вы опираетесь на классические криптоалгоритмы?
Мы предпочитаем использовать хорошо известные алгоритмы, созданные в те дни, когда пропускная способность и вычислительная мощность в паре встречались довольно-таки редко. Именно эти алгоритмы оказывают значительное влияние на сегодняшнюю разработку приложений для мобильных устройств, заставляя их авторов избавляться от известных недостатков. Слабые стороны таких алгоритмов также хорошо известны и использовались злоумышленниками десятилетиями. Мы же используем эти алгоритмы в такой реализации потому, что они, как мы считаем, приводят любую известную атаку к провалу. Тем не менее мы были бы рады ознакомиться с любыми доказательствами обратного (до сих пор таких случаев не выпадало), чтобы усовершенствовать нашу систему.
Я — эксперт в области безопасности, и я считаю, что ваш протокол небезопасен.
Вы можете принять участие в нашем конкурсе: Павел Дуров предлагает $200 000 в биткойнах тому, кто первый взломает MTProto. Можете ознакомиться с объявлением и Конкурсным FAQ. Если у вас есть другие замечания, будем рады услышать их на security@telegram.org.
Защита от известных атак
Атаки на основе открытых текстов (Known-Plaintext Attacks)
Согласно определению, атака на основе открытого текста — вид криптоаналитической атаки, при которой у атакующего есть обе версии текста: зашифрованная и исходная. Используемый в MTProto AES IGE устойчив к таким атакам. К тому же незашифрованный текст в MTProto всегда содержит соль сервера и идентификатор сессии.
Атака на основе адаптивно подобранного открытого текста
Согласно определению, атака на основе адаптивно подобранного открытого текста — вид атаки в криптоанализе, предполагающий, что криптоаналитик может выбирать открытый текст и получать соответствующий ему шифротекст. MTProto использует AES в режиме IGE, который безопасен против таких атак. Известно, что IGE неустойчив к blockwise-adaptive атакам, но MTProto исправляет это нижеописанным способом. Каждое сообщение с открытым текстом, которое предстоит зашифровать, содержит следующие данные, которые проверяются при расшифровке:
- соль сервера (64-битная) — server salt (64-Bit);
- порядковый номер сообщения — message sequence number;
- время отправки сообщения — time.
Вдобавок к этому, чтобы заменить открытый текст, также придётся использовать верные AES-ключ и вектор инициализации, зависящие от auth_key . Это делает MTProto устойчивым против атак на основе адаптивно подобранного открытого текста.
Атаки на основе подобранного шифротекста
Согласно определению, атака на основе подобранного шифротекста — это криптографическая атака, при которой криптоаналитик собирает информацию о шифре путём подбора зашифрованного текста и получения его расшифровки при неизвестном ключе. При такой атаке злоумышленник может ввести в систему один или несколько известных шифротекстов и получить открытые тексты. При помощи этих данных атакующий может попытаться восстановить ключ, используемый для расшифровки. В MTProto при каждой дешифровке сообщения производится проверка на соответствие msg_key к SHA-1 расшифрованных данных. Открытый текст (дешифрованные данные) также всегда содержит информацию о длине сообщения, его порядкового номера и соли сервера. Это сводит на нет атаки на основе подобранного шифротекста.
Атаки повторного воспроизведения
Атаки повторного воспроизведения невозможны, поскольку каждое сообщение с открытым текстом содержит соль сервера, уникальный идентификатор сообщения и порядковый номер.
Атака «Человек посередине» (MitM)
Telegram имеет два режима общения: обычные чаты, использующие шифрование клиент-сервер, и секретные чаты, использующие оконечное шифрование и защищённые от атак посредника. Передача данных между клиентом и сервером защищена от подобных атак во время генерации ключей по протоколу Диффи —Хеллмана благодаря алгоритму с открытым ключом RSA, который встроен в клиенты Telegram. После этого, если клиенты собеседников доверяют программному обеспечению сервера, секретные чаты между ними защищаются сервером от атак посредника. Специально для тех, кто не доверяет серверу, в приложении доступно сравнение секретных кодов. Ключи визуализируются в виде изображений. Сравнивая визуализированные ключи, пользователи могут удостовериться, что атака «человек посередине» не была осуществлена.
Шифрование
Вы используете IGE? Он же взломан!
Да, мы используем IGE, но в нашей реализации с ним всё в порядке. Тот факт, что мы не используем IGE вместе с другими элементами нашей системы так же, как и MAC, делает попытки взлома IGE бессмысленными. IGE, ровно как и распространённый режим сцепления блоков шифротекста (CBC), подвержен blockwise-adaptive атакам. Но адаптивные атаки являются угрозой лишь тогда, когда один и тот же ключ используется в нескольких сообщениях (в MTProto это не так).
Адаптивные атаки даже теоретически невозможны в MTProto, потому что для расшифровки сообщений последние должны быть сперва полностью набраны, так как ключ сообщения зависит от его содержания. Что же касается неадаптивных CPA-атак, IGE защищён от них, как и CBC.
Вы используете схему Encrypt-then-MAC, MAC-then-Encrypt или Mac-and-Encrypt?
Наша схема близка к MAC-and-Encrypt, но имеет значительную модификацию: ключ шифрования и вектор инициализации зависят от хэша.
- Мы используем SHA-1 для проверки целостности.
- SHA-1 нужен для необработанной незашифрованной информации.
- Ключ сообщения зависит от SHA-1.
- Обращаем внимание, что AES-ключ зависит от SHA-1.
В результате зависящая от данных ключевая переменная защищена от всех известных типов атак.
Почему вы используете SHA-1 вместо MAC?
С технической точки зрения в нашей реализации SHA-1 можно назвать особой разновидностью MAC (но не HMAC), так как он используется и в качестве ключа шифрования. Мы используем SHA-1, потому что он быстрее, особенно в случаях, когда нужно отправить большие фотографии или видеозаписи (Telegram поддерживает отправку файлов размером до 1 ГБ). Компромисс кажется оправданным, так как это означает, что по-прежнему требуется минимум 2^128 операций (вместо, скажем, 2^256 с SHA-2) только для того, чтобы начать попытки взлома схемы.
Аутентификация
Является ли проверка ключа между клиентами обязательной?
Секретные чаты не используют обязательную аутентификацию через сторонние сервисы или информацию, которая уже известна клиентам собеседников после предшествующего обмена данными. Позднее мы, вероятно, добавим для продвинутых пользователей возможность запрета инициализации в секретных чатах без предварительного подтверждения ключа (при помощи QR-кода, NFC и т.д.).
Поддерживается ли прямая секретность?
Прямая секретность доступна в секретных чатах, но в данный момент требует дополнительных действий от пользователя: придётся удалить секретный чат и создать новый или выйти из своей учётной записи (это удалит все секретные чаты). Прямая секретность поддерживается протоколом: примитивный p_q_inner_data_temp может использоваться для генерирования временных ключей с ограниченным TTL для достижения PFS. Мы работаем над нашими приложениями, чтобы добавить прямую секретность и в обычные чаты Telegram. В данный момент есть возможность создать клиент, поддерживающий прямую секретность, через наш API.
Сайт про Telegram на русском (неофициальный).
Здесь собраны приложения на базе MTProto, переведена некоторая документация с официального сайта, а также работает Webogram.
Звонки в Telegram

Телеграм стал одним из первых мессенджеров, обеспечивших надежную защиту звонков с помощью шифрования end-to-end (сквозное шифрование). Технология end-to-end гарантирует невозможность доступа к вашим данным третьим лицам. Для реализации этого условия используется система с протоколом Диффи-Хелмана, позволяющая получить общий «секретный» ключ для шифрования. Доступ к пользовательской информации находится только у отправителя и получателя, она недоступна даже серверам, передающим данные.
Убедиться в том, что ваш разговор защищен, довольно просто – необходимо сравнить 4 эмодзи, показанные на экране во время звонка. Если иконки на телефонах двух абонентов одинаковые – это значит, что звонок защищен и безопасен.
Для связи Телеграм использует peer-to-peer соединение, что позволяет обмениваться информацией намного быстрее. Главное преимущество peer-to-peer – экономия трафика и улучшенное качество связи. Но есть и один минус – собеседник может узнать ваш IP адрес (как это сделать читайте ниже).
По умолчанию эта функция включена, но ее можно в любой момент отключить. В настройках «Конфиденциальность и безопасность», найдите раздел Звонки, нажмите Peer-to-Peer и выберите подходящий пункт. После отключения p2p все звонки будут осуществляться через серверы Телеграм. Таким образом, собеседник не сможет увидеть ваш IP-адрес, но качество звука может стать хуже.

Как звонить в Telegram
Опция звонков в Телеграм доступна по умолчанию и активировать ее не нужно. Если у вас отсутствует функция звонка, возможно, вы используете старую версию приложения.
Совершить звонок в Телеграм не составит никакого труда. Зайдите в профиль пользователя и нажмите на знак трубки или в чате зайдите в меню (троеточие вверху экрана) и выберите «Позвонить».

Когда соединение завершится, справа вверху появится 4 иконки – те самые, которые должны быть зашифрованы для вас и второго абонента. Например – колокольчик, кукуруза, спящий эмодзи и осенний лист. Сравните их, чтобы быть уверенным в безопасности соединения.

После завершения звонка информация о нем появится у вас в чате.
Историю, продолжительность и время вызовов можно посмотреть в главном меню в разделе Звонки.
Также вы можете установить ограничения на входящие звонки. В настройках найдите раздел «Конфиденциальность и безопасность», Звонки – и выберите кто может вам звонить – Все, Мои контакты или Никто. Кроме того, можно отдельно запретить или разрешить звонки для определенных контактов.

В Telegram есть скрытое меню, где можно посмотреть статистику и технические данные о звонке, в том числе и IP адрес собеседника, о чем мы писали выше. Для этого во время звонка быстро нажмите 10 раз на имя абонента и вы получите следующую информацию, где:
Обмен ключами шифрования в телеграмме что это
Для полного понимания происходящего неплохо было бы быть знакомым с основами криптографии, с принципом работы хеш функций (в данной статье SHA-1, SHA-256), а также с такими протоколами как RSA, AES и Diffie-Hellman (приведены ссылки для более подробного ознакомления).
Рассматриваем тележку, так сказать.
Оглавление
Предисловие
Здравствуйте, дорогие хабровчане! Я здесь новенький, поэтому не кидайтесь там палками, помидорами и всем прочим (хотя, кидайтесь, мб, полезнее будет). Как один из всадников ноябрь-декабрьского криптографического апокалипсиса, я пришел вам поведать о протоколе, что используется как в секретной переписке с мамой о покупке продуктов, так и в не очень доброжелательных целях.
21-й год на дворе. В чем там сейчас чатятся зумеры, бумеры, думеры, миллениалы и вот эти все касты? Тележка, конечно, тележка. Каждый из нас хочет, чтобы его самые сокровенные секреты, будь то причудливые мемы, переписки со странными субъектами, да и что уж таить, подписки на аниме-каналы, оставались секретами до конца. Но VK же, вроде, удовлетворяет всем нуждам и потребностям, удобно и доступно. Соглашусь, мы в СНГ выросли уже на этой социальной сети, и она нам как родная (а ее, как и тележку, основал Пашенька). Но на данный момент она переживает не лучшие времена, пытаясь подражать всему и вся, добавляя никому не нужный функционал, а также заполняя ленту невероятным количеством рекламы (на каждые 6 постов, 1 рекламный – ужас). Также, бог весть, что там за защита у VK.
В то же время тележка намного проще и чище в плане функционала и рекламы (пока что). Более того, Пашенька позиционирует свой чатек как несокрушимую и непоколебимую крепость в плане взлома, а сам алгоритм шифрования MTProto выставлен перед всеми на обозрение. Так давайте поговорим о внутреннем устройстве MTProto, разработанного собственноручно командой тележки, с точки зрения криптографии.
High-level описание
А дела в алгоритме обстоят довольно запутанно с первого взгляда. Разработчики тележки – самые что ни на есть храбрецы: взять уже готовые протоколы, по типу Signal – не, скучно; создать свой протокол, используя всевозможные известные алгоритмы с добавлением кучи своих фишек и фокусов, чтобы все было еще секретнее и сложнее – прекрасное решение. Так и появился MTProto.
Начать, пожалуй, нужно с описания работы в целом. MTProto – клиент-серверный набор протоколов, служащий для доступа к серверу из клиентского приложения через незащищенное соединение. Этот набор можно разделить на 3 основные части:
High-level API and Type language: отвечает как за API запросы и ответы, так и за сериализацию данных.
Cryptographic and authorization components: определяет, как приложение (клиент) авторизируется на сервере, а также шифрование сообщений перед отправкой на транспортный уровень.
Transport component: определяет, как клиент и сервер обмениваются сообщениями посредством таких транспортных протоколов, как UDP, TCP, HTTP(S), WebSocket и другие.
Итак, как я и сказал, мы остановимся на втором уровне, связанном с криптографией и авторизацией (C&A), и поглядим, как вся кухня устроена. В свою очередь данный уровень можно поделить на 3 модуля:
Authorization: этот модуль отвечает за первоначальную авторизацию клиента. Он работает во время первого запуска приложения, чтобы получить ключ авторизации.
Secret chat key exchange and rekeying: данный модуль отвечает за установку сессионного общего секретного ключа между клиентами, используемого в сквозном шифровании.
Message encryption: модуль-работяга, не покладая рук, шифрует наши сообщения симметричным шифром AES.
Терминология
Начать наше путешествие, думаю, стоит с описания всех фигурирующих величин и терминов. Для удобства в статье большинство из них будут написаны на забугорском языке (лучше выделяются, а также легче яндексятся).
Итак, дамы и господа, наша сегодняшняя терминология:
Authorization key (AK, auth_key) – 2048-битный ключ, который создается на этапе пользовательской регистрации посредством алгоритма Diffie-Hellman, а доступ к нему имеет только клиент и сервер. Более того, утверждается, что ключ шифруется на сервере, а ключ к ключу отправляется на другой сервер. Таким образом, получение доступа лишь к одному серверу – недостаточно для взлома.
RSA:– 2048-битный закрытый ключ RSA, – 2048-битный открытый ключ, используемые на этапе регистрации и генерации ключа авторизации.
Key identifier (auth_key _id) – 64 младших бита хеша (SHA-1) auth_key, которые используются для идентификации конкретного ключа, используемого для шифрования сообщения.
Session_id – случайное 64-битное число, генерируемое клиентом с целью различить отдельные сеансы одного пользователя (на телефоне, на ПК несколько окон).
Server salt – случайное 64-битное число, меняющееся каждые 30 минут (отдельно для каждой сессии) по запросу сервера. Сообщения должны приниматься лишь с новой солью ( �� ), но старые валидны в течение 1800 секунд. Требуется для защиты от атак повторного воспроизведения.
Message identifier (msg_id) – 64-битное число, используемое для однозначной идентификации сообщения в сеансе. Идентификаторы сообщений сервера и клиента должны монотонно увеличиваться (в пределах одного сеанса), и указывать приблизительный момент создания сообщения.
Internal header – 16-байтовый заголовок, добавляемый перед сообщением и содержащий server salt и session_id.
Padding (12-1024 бит) – добавление ничего не значащих данных к информации, нацеленное на повышение криптостойкости.
Message key (msg_key) – средние 128 бит хеша (SHA-256) сообщения, которое надо зашифровать (учитывает при расчёте internal header и padding).
External header – 24-байтовый заголовок, добавляемый перед зашифрованным сообщением и содержащий auth_key_id и msg_key.
Key derivative function (KDF) – функция, формирующая один или несколько секретных ключей на основе секретного значения с помощью псевдослучайной функции (используется SHA-256).
Фух, тяжело, понимаю, прямо как на матане, когда на тебя вываливают гору определений, но крепитесь. Не забудьте открыть в дополнительном окне этот список, чтобы подсмотреть, что за что отвечает (людям с телефона RIP – мотайте).
Клиент-серверное шифрование
Давайте-ка взглянем на схему этого криптографического чуда:
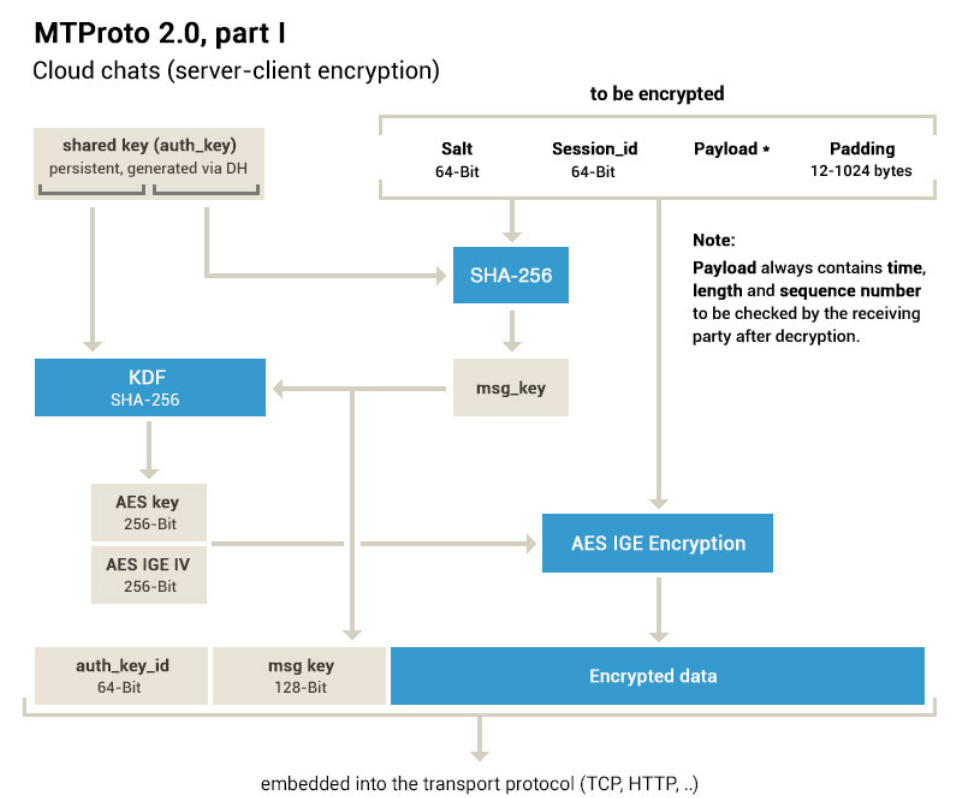
Алгоритм шифрования для обычных сообщений.
Выглядит не так уж и сложно. Ну что тут: обычный Diffie-Hellman, SHA-256, AES – да и все, делов-то. Но давайте все же немного приоткроем завесу тайны и попробуем разобраться, что да как.
В общих словах работа алгоритма такова:
Собирается пакет для шифрования, состоящий из server salt, session_id, самого сообщения (в него включены время, длина и порядковый номер, которые проверяются на стороне получателя) и padding.
Далее, находится msg_key, 128 средних бита хеша (SHA-256) от сообщения с добавлением 32-байтового фрагмента auth_key.
Auth_key в комбинации с новонайденным msg_key определяет при помощи KDF 256-битный aes_key и 256-битный начальный вектор aes_iv.
Далее найденные значения aes_key и aes_iv используются в алгоритме AES IGE для шифрования сообщения.
В самом конце собирается пакет, состоящий из external header, а также зашифрованного сообщения.
Создание auth_key
Начнем с самой важной состовляющей, а в то же время с самой замороченной и интересной, с создания auth_key. В основном здесь используется RSA, SHA-1, AES и Diffie-Hellman, а также добавлены некоторые тонкости для еще большей надежности и секретности. Привожу схему (не пугайтесь):

Схема получения AK.
Поехали по порядку:
C: генерирует случайное 128-битное число (идентифицирует C в рамках этого процесса) и отправляет его.
S: генерирует свое случайное 128-битное число(далее включены во все сообщения как в зашифрованном виде, так и в обычном), создает натуральное число, являющееся произведением простых чисел и. После, отправляет , где – отпечаток RSA ключа равный 64 нижним битам хеша (SHA-1) известных (публичный ключ RSA). В свою очередь S хранит (закрытые ключи RSA) для дешифровки.
C: раскладывает на простые множители (реализовано для защиты от DoS атак), выбирает публичный ключ , отвечающий одному из отпечатков , генерирует еще одно случайное 256-битное число , которое вместе с используется для получения эфемерного ключа и начального вектора для последующей шифровки сообщения с помощью AES IGE. Посылает , где , а также введено обозначение – шифрование с применением .
S: выбирает параметры для алгоритма Diffie-Hellman, рассчитывает для случайного 2048-битового числа , вычисляет . Посылает , где (- серверное время).
C: вычисляет , рассчитывает для случайного 2048-битового числа b, проводит советующие проверки для (об этом чуть дальше), получает auth_key: . Посылает , где
, если это первая попытка посылки данного сообщения, , если S позже запросит для повторного согласования auth_key в том же сеансе путем генерации нового (такая ситуация может возникнуть при проверке уникальности, выполненной в конце).
S: получает auth_key: , затем удостоверяется что, полуенный ключ уникальный, сравнивая его хеш с хешами других auth_keys. Если хеш уникален, то S отправляет подтверждение , в противном случае S отправляет сообщение об ошибке и процесс возвращается к стадии 4.
В течение работы этого алгоритма необходимо делать следующие проверки:
C должен проверить: и являются простыми числами, , порождает циклическую подгруппу по простому основанию.
C и S должны верифицировать, что . Также телеграмм рекомендует, чтобы обе стороны проверяли следующее:.
C и S должны проверять, что msg_key равен 128 средним битам хеша (SHA-256) расшифрованных данных с добавлением 32-байтового фрагмента auth_key и что msg_id четное для сообщений от C, и нечетное в противном случае.
У C и S должны быть сохранены идентификаторы msg_id последних N сообщений. Если сообщение приходит с идентификатором меньшим или равным тем, что хранятся – сообщение игнорируется. В противном случае новый msg_id сохраняется, и если требуется, самый старый затирается.
Так-так, самое мудреное и сложное позади, здесь можно выдохнуть. На самом деле это все не так сложно, если позалипать в схему и вчитаться в ход алгоритма.
Немного про AES IGE
Вы могли заметить, как при создании auth_key, так и в основном алгоритме MTProto участвует некое шифрование AES IGE. Это всеми любимое AES шифрование, работающее в Infinite Garble Extension режиме. Пару слов про данный режим:
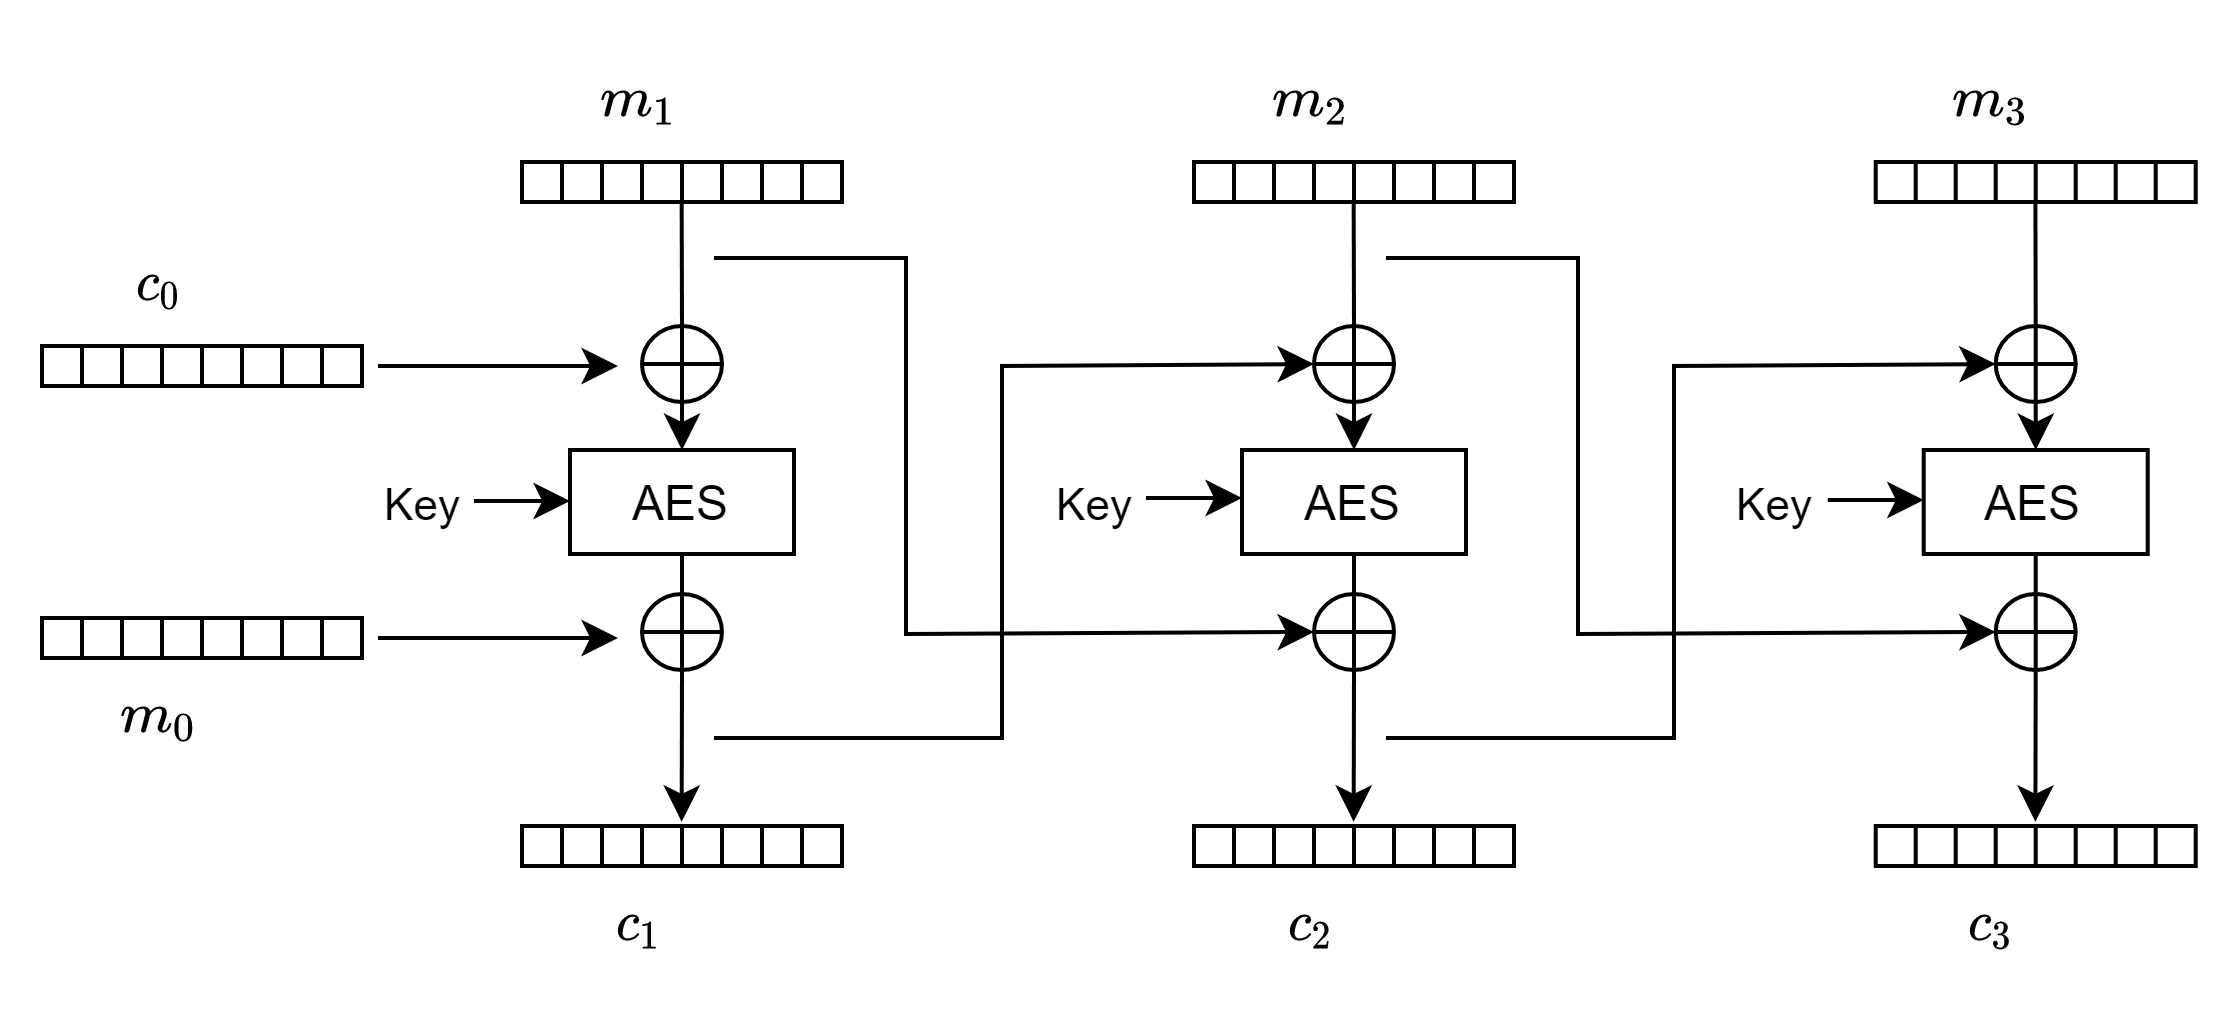
IGE режим задается следующим цепным равенством:
где – блок шифротекста, – блок сообщения, которое необходимо закодировать, – обозначение манипуляций, производимых над блоком сообщения сксоренным с блоком шифротекста предыдущей итерации во время выполнения блочного шифрования (в нашем случае AES) с ключом , – индекс, пробегающий от 1 до (количество текстовых блоков, на которое разбито сообщение). Для запуска сего механизма требуются начальные значения и , которые могут быть получены из начального вектора .
Получается, здесь разработчики не изобретали никаких велосипедов, а лишь повесили на руль звонок. Как они утверждают, их реализация IGE не сломанная и работает вполне прилично, а также тот факт, что ключ зависит от содержимого сообщения, сводит на нет блочно-адаптивные атаки.
Наберитесь сил, осталось совсем немного.
Секретные чаты и сквозное шифрование
Окей, вроде все секретно, все отлично. Но это все под защитой покуда у злоумышленника нет доступа до серверов тележки, так как на них хранится вся зашифрованная переписка вместе с ключами для того, чтобы иметь доступ в нескольких сессиях. Так-так, а вдруг я захочу обсудить с другом кто лучший из BTS, но не хотелось бы, чтобы это знали другие. В такой ситуации есть решение – секретные чаты. Давайте перейдем к рассмотрению сквозного шифрования в тележке.
Наше желание: только пользователи, которые инициируют общение, имеют доступ к переписке, и никто больше, при том только в одной сессии. Для этого нам требуется, чтобы у каждого пользователя были ключи, дающие возможность шифровки и дешифровки сообщений.
Схема шифрования почти идентична с предыдущей:

Алгоритм шифрования для секретных сообщений.
Опять же, в общих словах, по очереди происходит 2 идентичных шифрования с разными ключами SK и AK. Нам требуется добыть SK да так, чтобы никто и никогда не знал его. В этом нам опять же поможет всеми любимый алгоритм DH.
Схема получения SK перед вами (довольно знакомая, не правда ли):
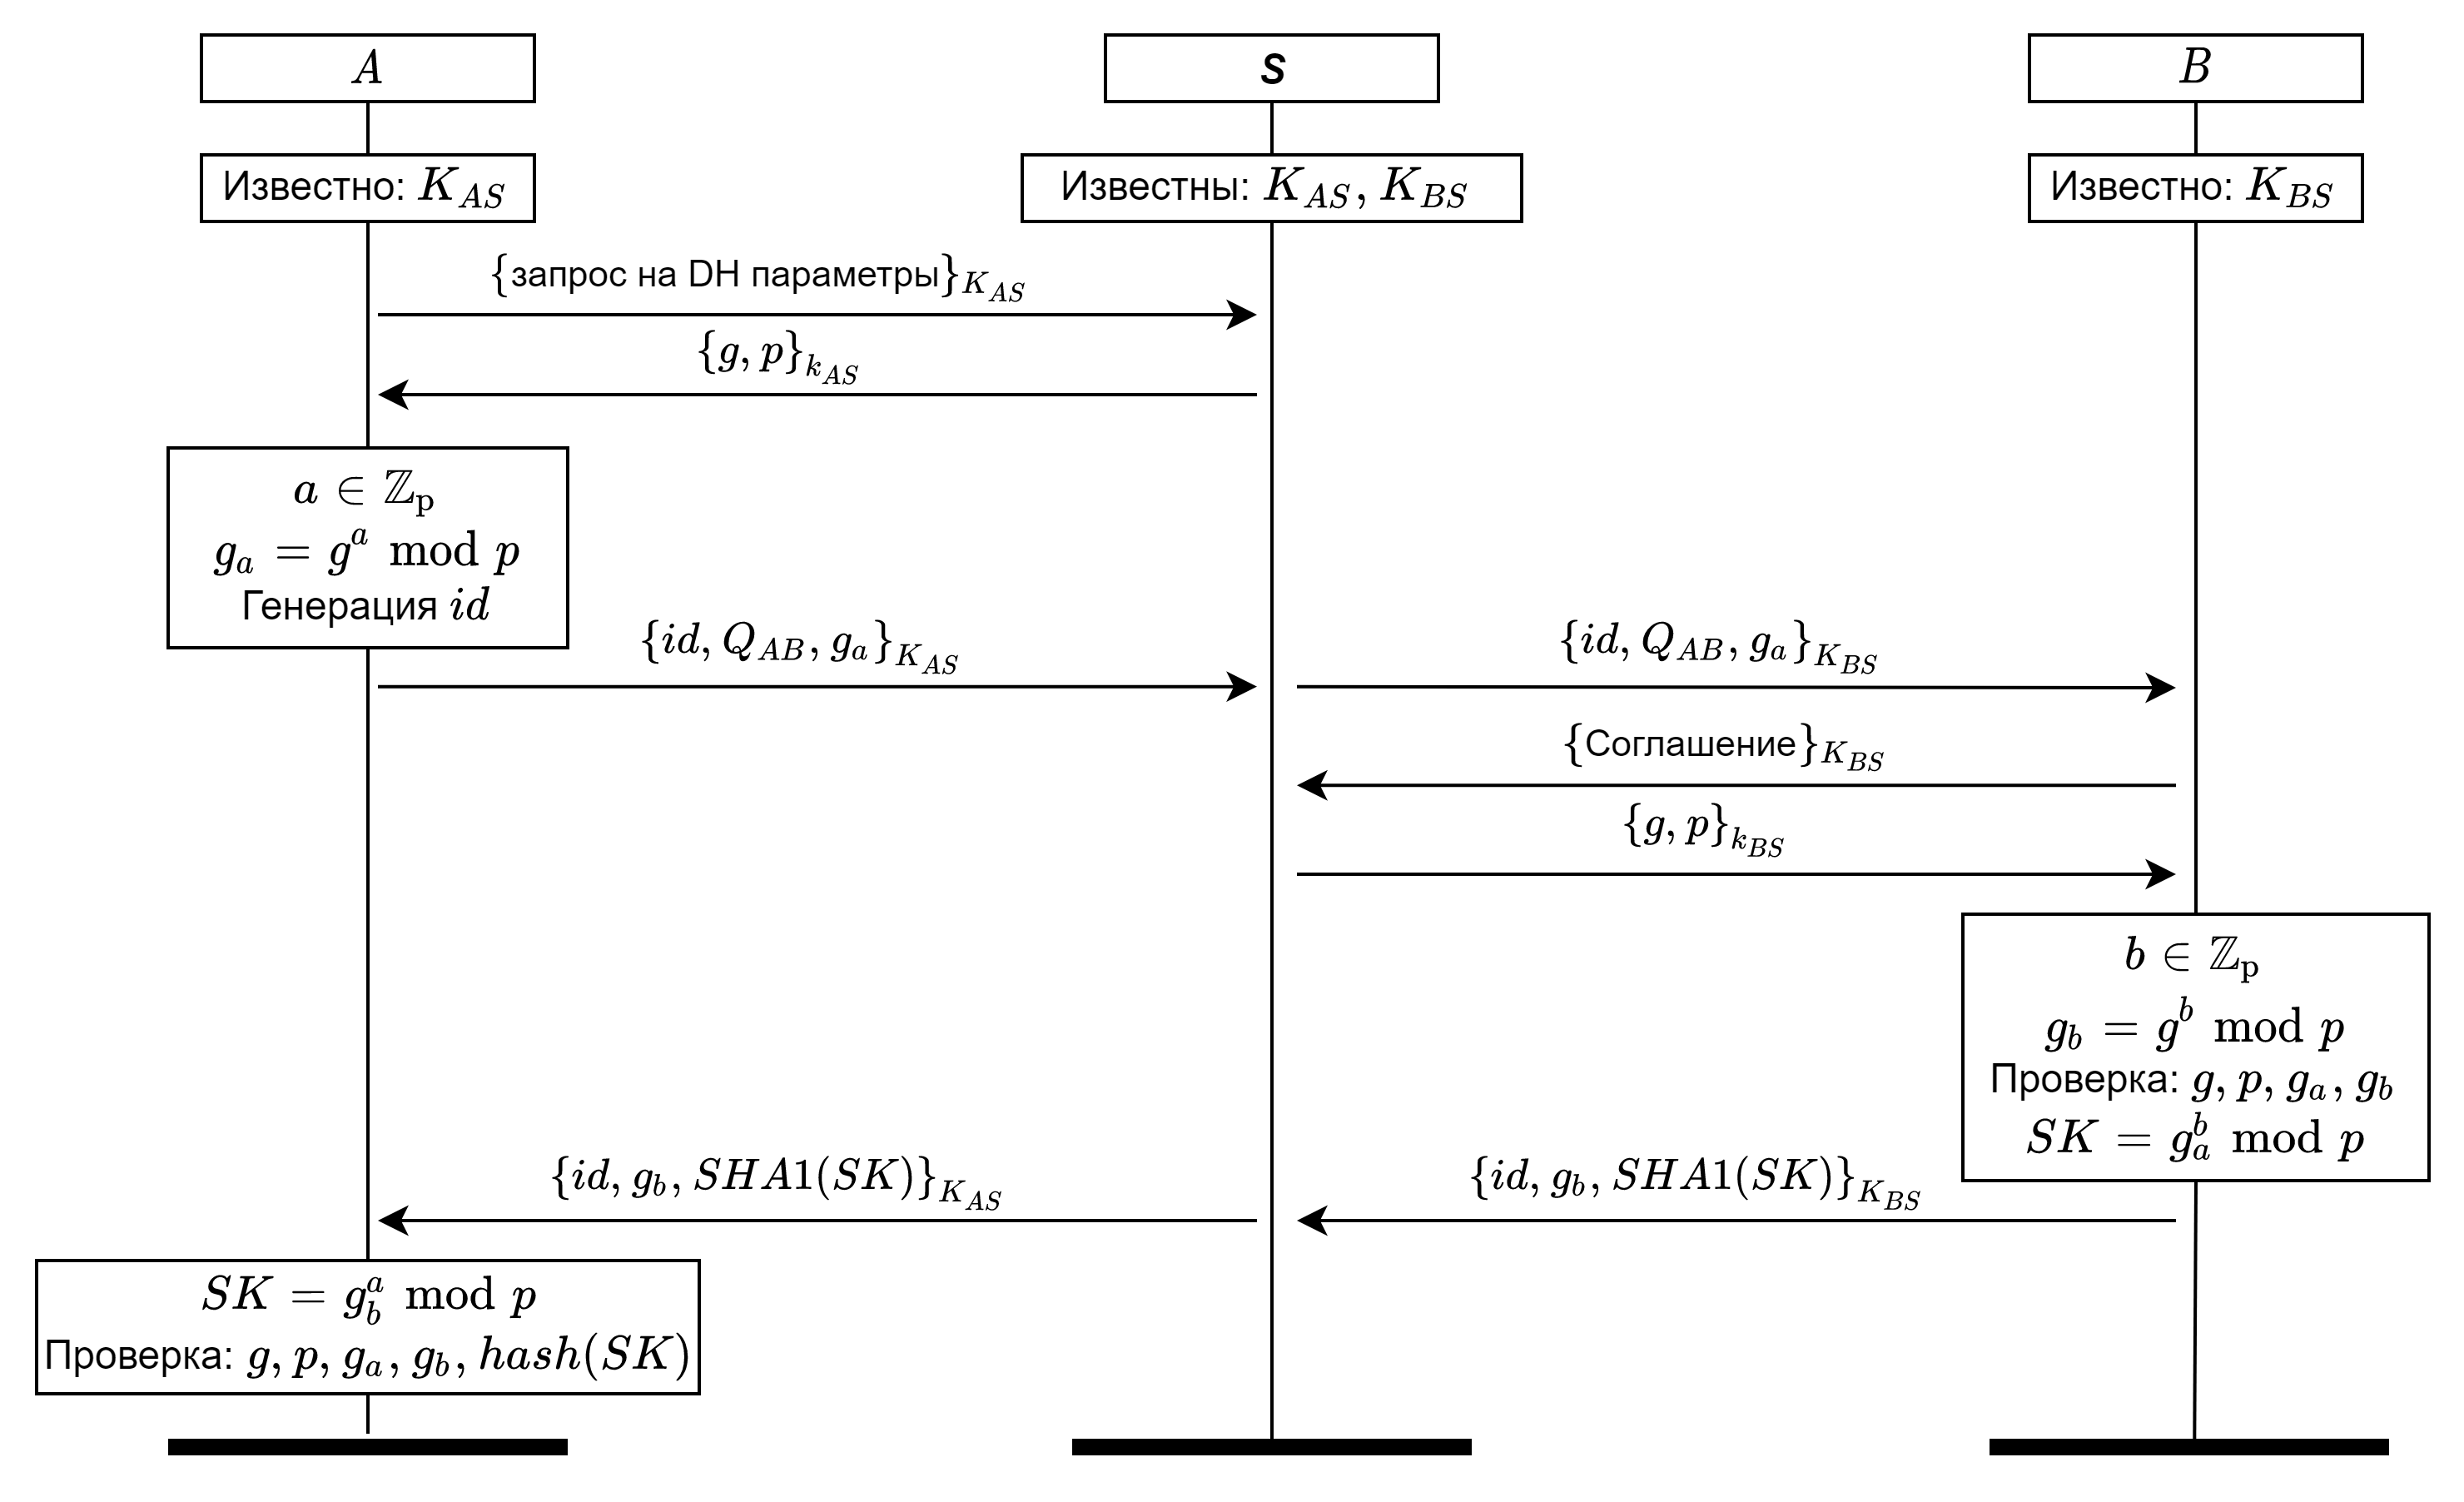
Схема получения SK.
Кратко о процессе:
A: получает параметры от S, генерирует (для определения текущей сессии), рассчитывает Отправляет , где – запрос на инициализацию секретного чата от клиента A клиенту B.
B: при согласии на инициализацию секретного чата, получает параметры от S, рассчитываета также и его 64-битный хеш (SHA1). Отправляет .
A: рассчитывает и сверяет хеш (для удостоверения правильной работы клиентского приложения).
Собственно, все. Теперь сообщение сначала шифруется с использованием ключа SK и алгоритма, расписанного выше, а потом результат проходит второй круг шифрования с использованием AK и отправляется через сервер другому клиенту.
Rekeying (смена ключа шифрования)
Посидели разработчики тележки, посмотрели на все, что они наворотили, почесали репу, да решили, что как-то это все не слишком секретно, ненадежно. А вдруг кто-то получит секретный ключ и сможет расшифровать сообщения. Недолго думая, они взяли да реализовали алгоритм смены ключей. По их задумке секретные ключи, используемые в сквозном шифровании, сменяются каждые 100 сообщений или же каждую неделю. Старые ключи должны быть уничтожены и более не использоваться. Думаю, в третий раз разъяснение алгоритма DH – это уже перебор, поэтому просто приведу схему:
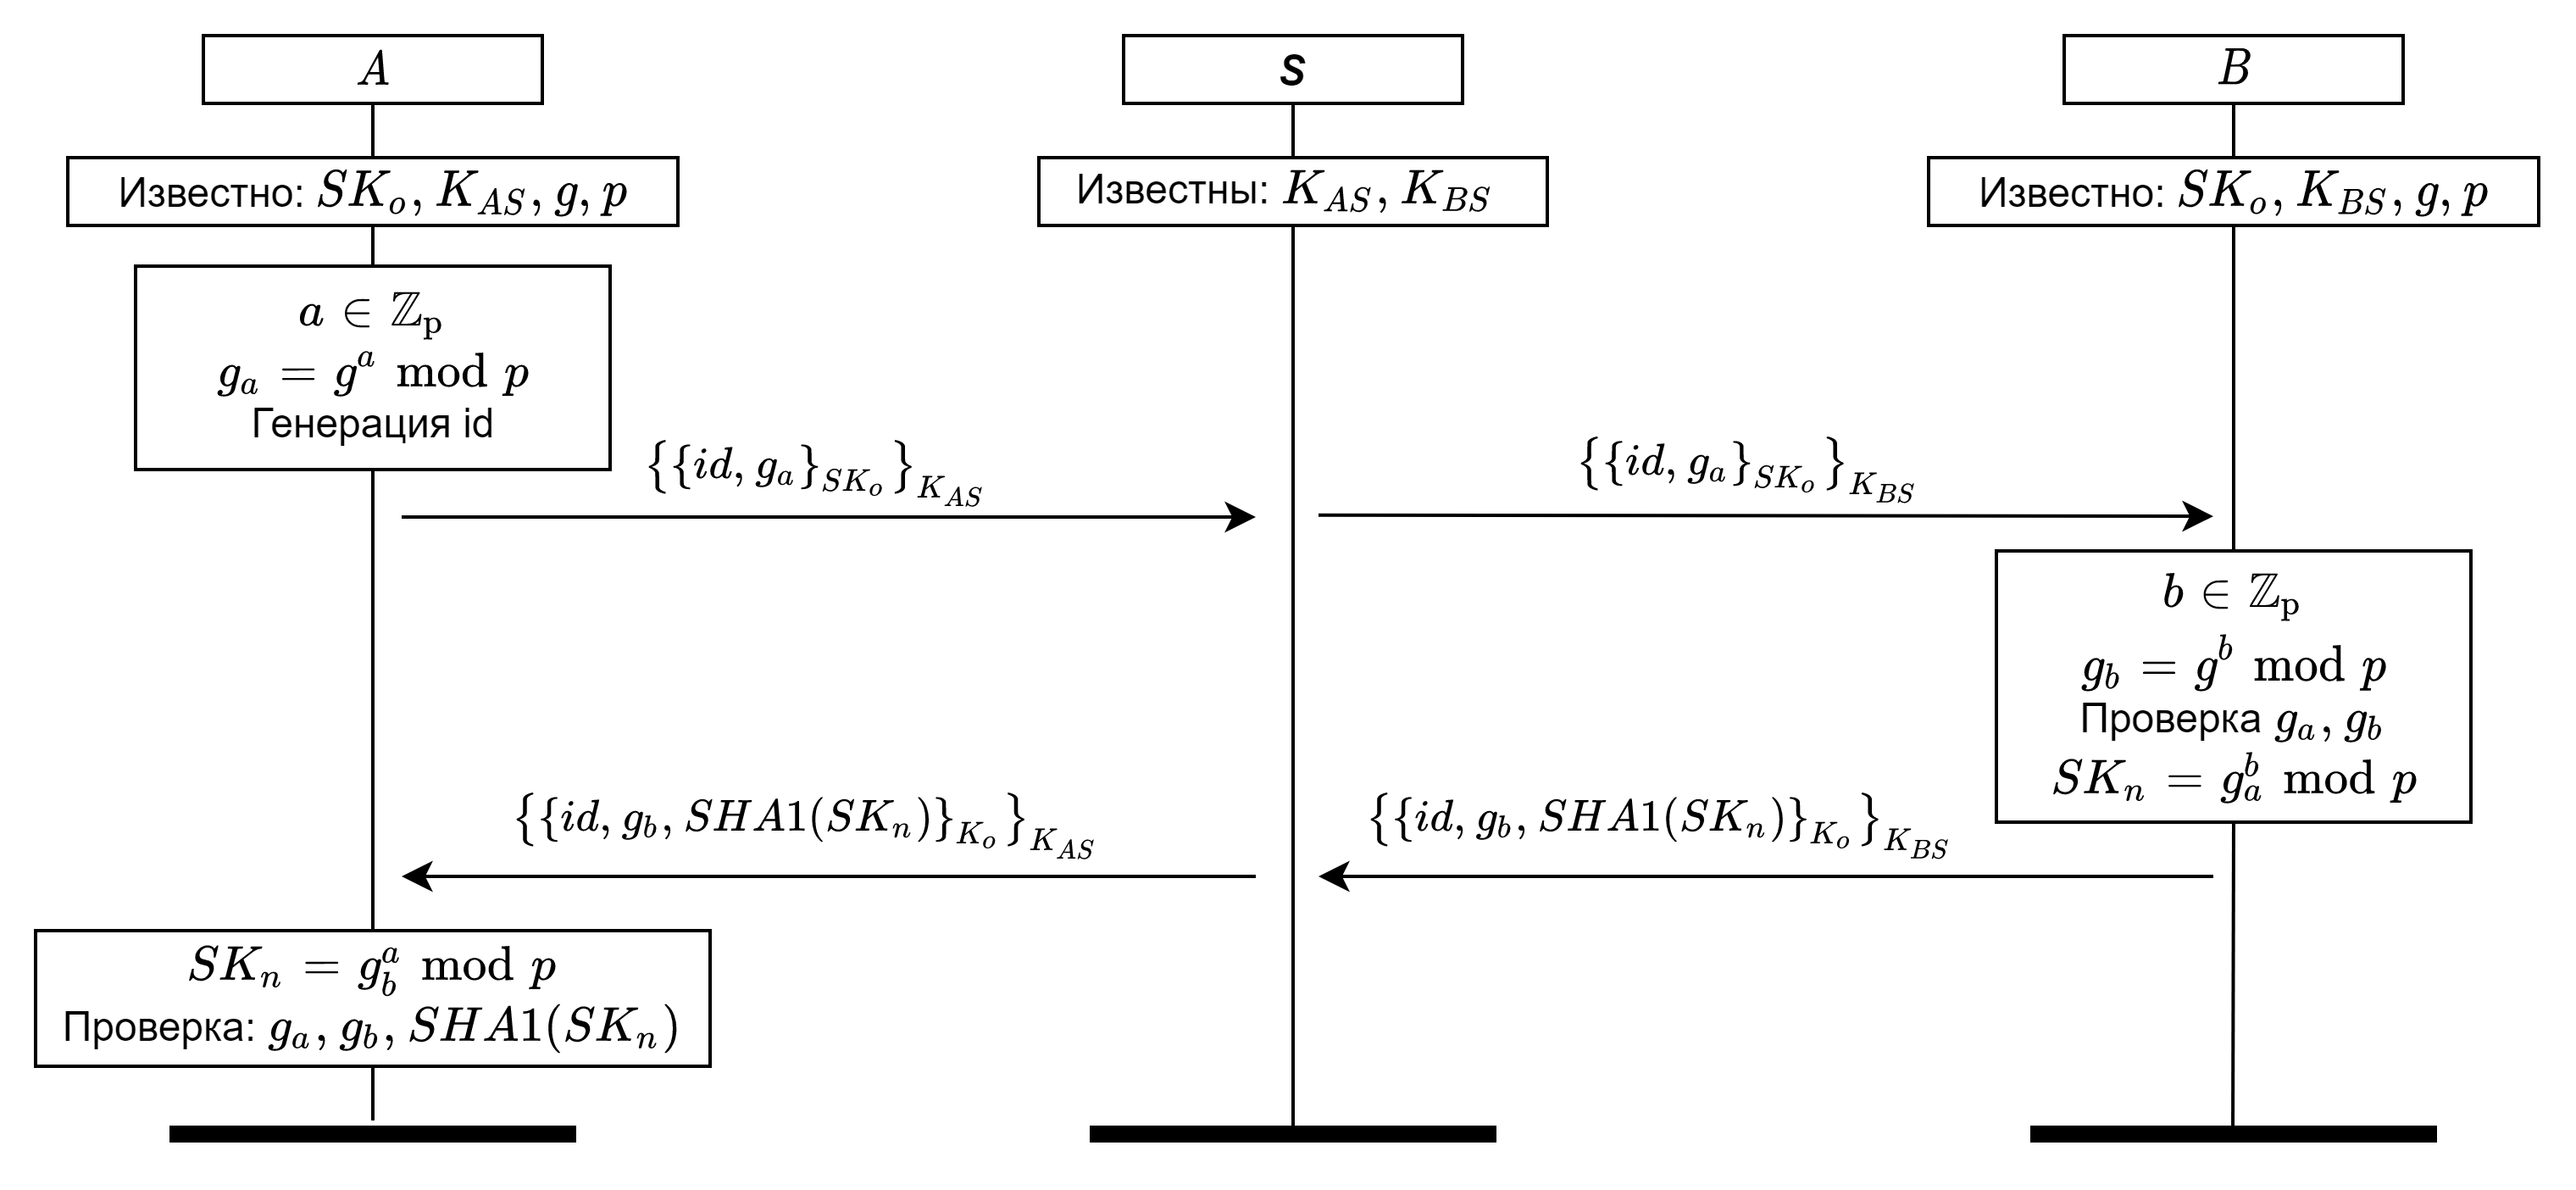
Схема смены ключа шифрования
На данном этапе разработчики почувствовали себя в безопасности и решили остановиться.
Заключение
Фух, смотрите, сколько Пашенька и его команда вложила души в секретность тележки, грех не пользоваться. Хотя, криптоаналитики и разработчики были в полном ужасе, увидав кашу из всех этих алгоритмов и своих тонкостей (в данной статье опущено множество технических подробностей, например, расчеты хэшей, а там все очень и очень запутанно).
Теперь запросы правительств о выдаче ключей шифрования звучат уж слишком смешно. Ну а нам, простым смертным, со спокойной душой можно пользоваться всеми нами любимой тележкой, покуда квантовые компьютеры не пришли и не раздали нам подзатыльники за наши математические фокусы.
Надеюсь, мне удалось донести основы того, как функционирует MTProto и стало немного яснее, как устроено шифрование в мессенджерах (устройство общее). А вам спасибо за ваше внимание и приглашаю в комментарии для дальнейшего обсуждения. Буду рад, если кто-то укажет неточности, ежели таковые заприметит.
Секретный чат Telegram — правда или вымысел.
Доброго времени суток уважаемые читатели, первый пост, не судите строго.
Спорил с другом о безопасности «нашего» самого защищенного мессенджера — Telegram, а именно о том, что невозможно получить доступ к переписке пользователей.
Вспомнилась история о том, что якобы спецслужбы одной русскоговорящей страны, получили доступ к переписке, сделав дубликат SIM карты.
Я парировал тем, что в инструментарии телеграма присутствует секретный чат, который, цитирую FAQ:
Что такое секретные чаты?
Секретный чат — чат, в котором сообщения шифруются и доставляются минуя сервер, напрямую с одного устройства на другое. Это означает, что только вы и ваш собеседник сможете прочитать ваши сообщения.
Дальше возникла идея проверить как это работает.
1) Берем устройства А и Б, с не заблокированным телеграмом.
2)Создаем секретный чат на устройстве А и устройство Б его принимает, происходит обмен ключами шифрования.
3) Устройство Б выключаем.
4) С устройства А отправляем сообщение в секретном чате устройству Б.
5) Выключаем устройство А.
6) Убеждаемся, что оба устройства выключены, что гарантирует чистоту эксперимента.
7) Включаем устройство Б, в надежде не увидеть там сообщение, и проверяем секретный чат с устройством А.
Результаты: Как видно из видеоролика (ссылка ниже), устройство Б получило сообщение. Возникает вопрос: где хранилось это сообщение если оба устройства были выключены?
Данный пост не претендует на звание — «срываем покровы», просто интересный факт, если в комментариях найдутся специалисты, было бы интересно увидеть разъяснение по этому поводу:)
Видеоролик прикрепить не могу — не хватает рейтинга, поэтому ссылка на тытруба.
P.S. Не пинайте сильно за названия чатов — это не реклама.
зашифрованный блок с сообщением хранился на сервере.
получатель в сети — получи пакет (расшифруй сообщение)
если на сервере нет ключа, то сервер хранит по факту мусор(для админов сервера).
Сообщение хранится на сервере в зашифрованном виде.
Вы обмениваетесь ключами, которыми сообщения шифруются, а ключи для расшифровки остаются у каждого свой.
сомнительный эксперимент.Нужно было переставить симку в телефон C и посмотреть появится ли там секретный чат?
А вот сотрудники РКН и ФСБ подтянулись с вопросами.
Дуров анонсировал развитие децентрализации Telegram
Павел Дуров считает , что времена устаревших платформ закачиваются, в тоже время такие технологии как TON раскроют свой потенциал и смогут выполнить свою основную миссию — вернуть власть людям.
Владелец Telegram считает, что проекты на основе блокчейн должны оставаться децентрализованными и никому не подчиняться.
«Следующий этап развития Telegram — создание набора децентрализованных инструментов, включая некастодиальные кошельки и децентрализованные биржи, чтобы миллионы людей могли безопасно торговать и хранить криптовалюты», — Павел Дуров
А вот и Павел Дуров подключился к шатанию рынка в США
Перевод с помощью Гугла
Хакеры могли иметь полный доступ (!) ко всему на телефонах пользователей WhatsApp.
Это стало возможным благодаря проблеме безопасности, о которой сообщил сам WhatsApp на прошлой неделе. Все, что хакеру нужно было сделать, чтобы получить доступ к вашему телефону, — это отправить вам вредоносное видео или начать видеозвонок с вами в WhatsApp.
Вы, наверное, думаете: «Да, но если я обновлю WhatsApp до последней версии, я буду в безопасности, верно»?
Точно такая же проблема безопасности WhatsApp была обнаружена в 2018 году, затем еще одна в 2019 году и еще одна в 2020 году (нажмите на ссылку каждого года, чтобы увидеть соответствующую уязвимость). И да, в 2017 до этого. До 2016 года в WhatsApp вообще не было шифрования.
Каждый год мы узнаем о какой-то проблеме в WhatsApp, которая ставит под угрозу все устройства пользователей. Это означает, что почти наверняка там уже существует новая брешь в системе безопасности. Такие проблемы вряд ли случайны — они заложены бэкдорами. Если один бэкдор обнаружен и его необходимо удалить, добавляется другой (прочитайте пост «Почему WhatsApp никогда не будет безопасным», чтобы понять, почему).
Неважно, являетесь ли вы самым богатым человеком на земле — если на вашем телефоне установлен WhatsApp, все ваши данные из каждого приложения на вашем устройстве доступны, как Джефф Безос узнал в 2020 году. Вот почему я удалил WhatsApp из своего устройства многолетней давности. Его установка создает дверь для входа в ваш телефон.
Я не подталкиваю людей переходить на Telegram здесь. С 700+ миллионами активных пользователей и 2 миллионами ежедневных регистраций Telegram не нуждается в дополнительном продвижении. Вы можете использовать любое приложение для обмена сообщениями, которое вам нравится, но держитесь подальше от WhatsApp — он уже 13 лет является инструментом слежки.
Hackers could have full access (!) to everything on the phones of WhatsApp users.
This was possible through a security issue disclosed by WhatsApp itself last week. All a hacker had to do to control your phone was send you a malicious video or start a video call with you on WhatsApp.
You are probably thinking "Yeah, but if I updated WhatsApp to the latest version, I am safe, right"?
A WhatsApp security issue exactly like this one was discovered in 2018, then another in 2019 and yet another one in 2020 (tap each year's link to see the corresponding vulnerability). And yes, in 2017 before that. Prior to 2016, WhatsApp didn't have encryption at all.
Every year, we learn about some issue in WhatsApp that puts everything on their users' devices at risk. Which means it's almost certain that a new security flaw already exists there. Such issues are hardly incidental – they are planted backdoors. If one backdoor is discovered and has to be removed, another one is added (read the post "Why WhatsApp will never be secure" to understand why).
It doesn't matter if you are the richest person on earth – if you have WhatsApp installed on your phone, all your data from every app on your device is accessible, as Jeff Bezos found out in 2020. That's why I deleted WhatsApp from my devices years ago. Having it installed creates a door to get into your phone.
I'm not pushing people to switch to Telegram here. With 700M+ active users and 2M+ daily signups, Telegram doesn't need additional promotion. You can use any messaging app you like, but do stay away from WhatsApp – it has now been a surveillance tool for 13 years.

Самоуверенность

Инсайд: так будут выглядеть статусы в Телеграме, которые Дуров пообещал выпустить через несколько недель

Telegram выпустил обновление и представил платную премиум-подписку

Telegram выпустил очередное обновление и представил платную премиум-подписку, стоимость которой в России будет составлять 449 рублей.
«После оформления подписки Telegram практически все лимиты в приложении увеличиваются вдвое»
Так, в случае ее приобретения у пользователей будут следующие возможности: загрузка файлов объемом до 4 гб, скачивание файлов на максимальной скорости; до 1000 подписок на каналы (в настоящее время 500), 20 папок с чатами, подключение четвертого аккаунта, возможность закрепить до десяти чатов, уникальные реакции и стикеры, всегда активные видеоаватары, новые иконки мессенджера, уникальный значок подписчика в списке чатов, функция расшифровки голосовых сообщений, отсутствие рекламы и другое.
В компании при этом заявили, что все существующие функции остаются бесплатными для всех.
«Более того, даже те, у кого нет Telegram Premium, смогут получить некоторые преимущества, доступные обладателям подписки. Например, все пользователи могут скачивать очень большие файлы и просматривать стикеры, отправленные подписчиками, а также присоединяться к ранее добавленным эксклюзивным реакциям на сообщение, увеличивая счетчик рядом с ними»
10 июня основатель и глава Telegram Павел Дуров объявил, что в приложении появится платная подписка Telegram Premium. Он объяснил, что введение подобных функций и возможностей только за деньги связано с техническими ограничениями. По его словам, включение Premium для всех пользователей привело бы к «неуправляемым расходам на серверы и трафик».
Предприниматель добавил, что подписка «позволит любому получить дополнительные функции, увеличенную скорость и дополнительные ресурсы [для хранения]», но заверил, что все существующие функции останутся бесплатными, а также в будущем появится еще множество новых бесплатных функций.
Почему Telegram не защищает приватность вашей переписки
 В закладки
Когда в 2011 году за Павлом Дуровым пришел спецназ хотя есть версия, что это инсценировка , он написал своему брату Николаю. И понял, что надежного способа обмениваться сообщениями у него, в общем-то, нет.
Николай Дуров ранее разработал протокол шифрования переписки MTProto. Она легла в основу Telegram. Фактически мессенджер стал попыткой тестирования MTProto на больших нагрузках.
Но даже сейчас, после тысяч багфиксов и улучшений, Telegram не гарантирует безопасность и конфиденциальность. И сквозное шифрование – не панацея.
Как работает сквозное шифрование в Telegram
В Telegram используется два вида шифрования: “клиент-сервер” для обычных облачных, в том числе групповых чатов, и “клиент-клиент” (сквозное, или оконечное шифрование, E2EE, end-to-end encryption).
В общих чертах сквозное шифрование работает так.
У отправителя и получателя есть по паре ключей: один приватный, второй публичный. Приватные ключи создаются и хранятся на устройствах пользователей. На сервер эти ключи не попадают.
Отправитель и получатель вместе генерируют общий секрет или эфемерный ключ. Каждый использует свой приватный ключ и оба публичных. В Telegram для этого взяли за основу алгоритм Диффи-Хеллмана. Общие ключи временные и перегенерируются автоматически, чтобы много похожих сообщений (смайликов, текста с одинаковыми метаданными) не шифровались одним и тем же ключом.
Шифрование и расшифровка выполняется на устройствах пользователей, а не на сервере. Данные остаются зашифрованными до получения.
Доступ к исходному тексту сообщения есть только у отправителя, а после расшифровки – и у получателя. и ни у кого больше.
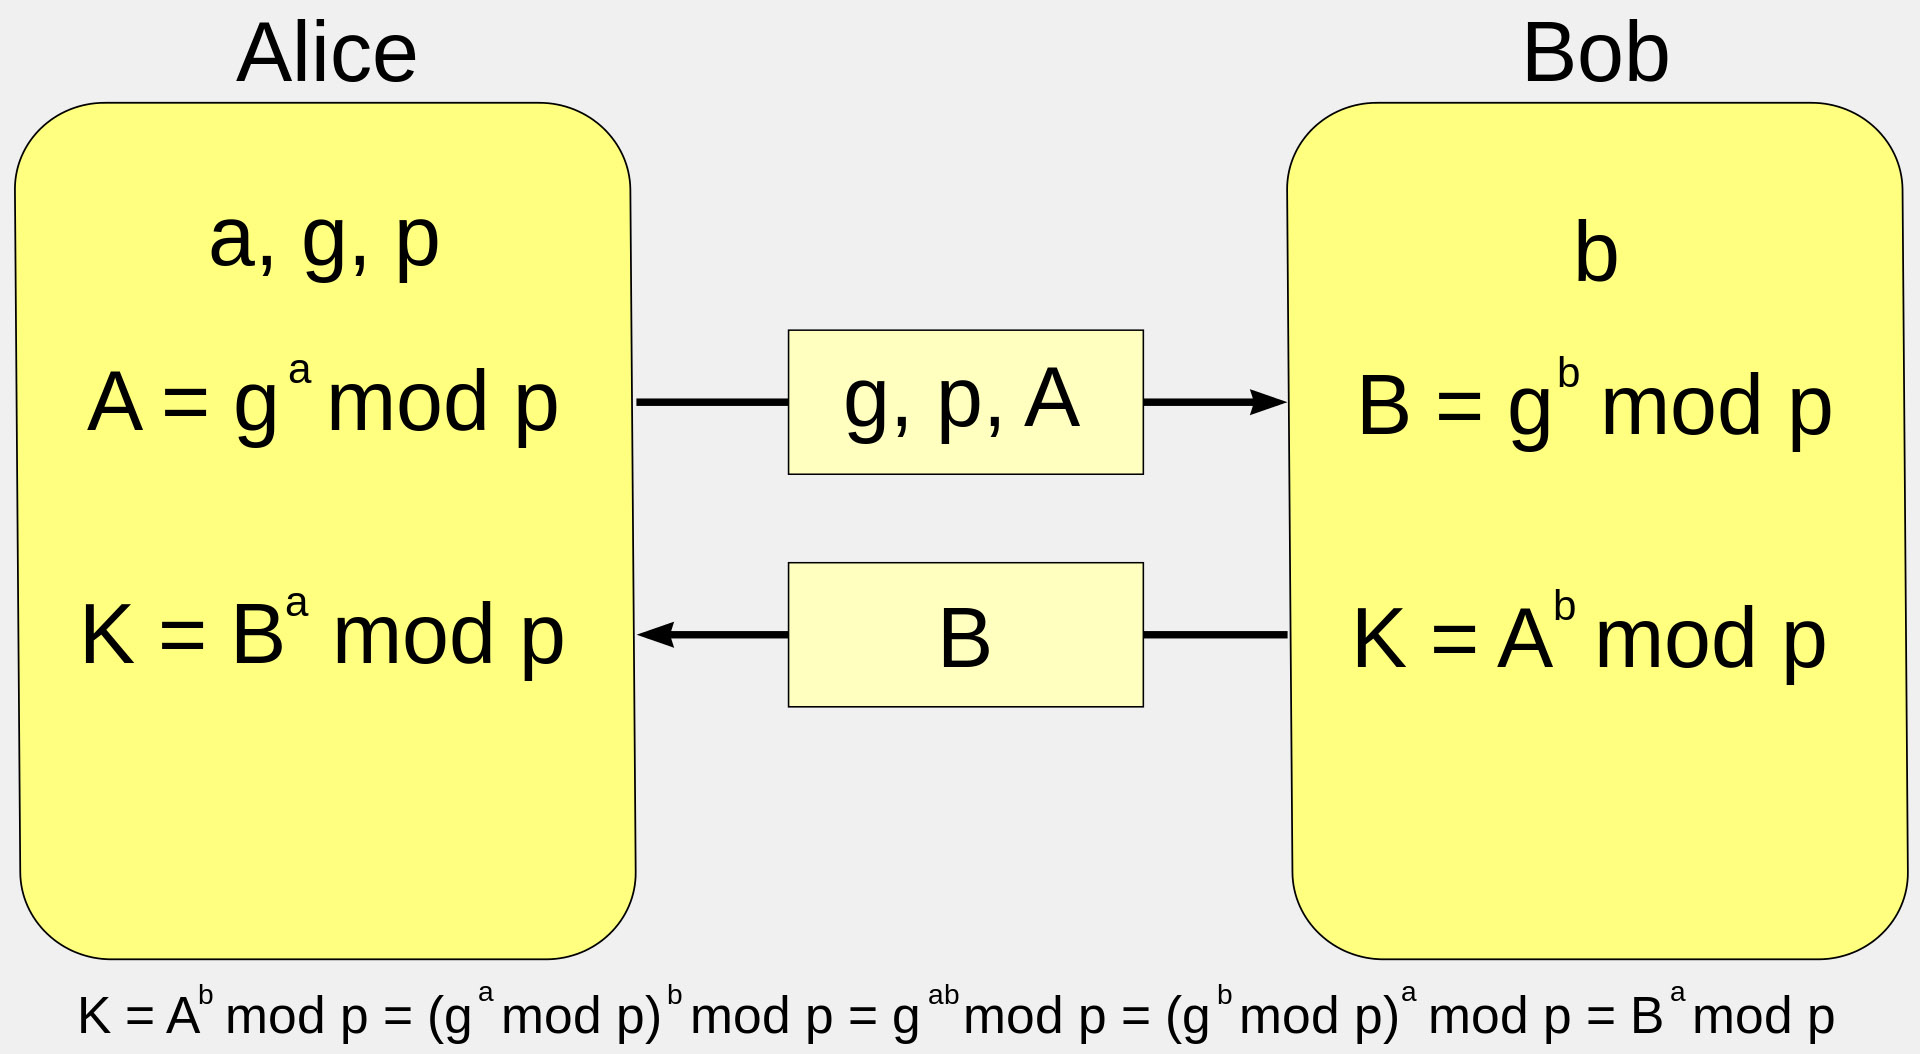
Схема работы алгоритма Диффи-Хеллмана. Алиса и Боб имеют по паре ключей – публичный и приватный. g и p – публичные ключи, А и В – приватные. mod – деление по модулю (остаток от деления), К – секрет, или эфемерный ключ.
Метод действительно мощный. Но… всё не так однозначно.
Главное достоинство алгоритма Диффи-Хеллмана – возможность передавать открытые ключи и сообщения по публичным каналам. Но всё ломается, если хакер проведет активную MITM-атаку (атаку “человек посередине”) и подменит трафик.
Что же с ключами для облачных чатов? Один ключ у пользователя, второй – в облаке. И теоретически “облачный” ключ можно выдать кому угодно.
Увы, Telegram уже взламывали, причём демонстративно
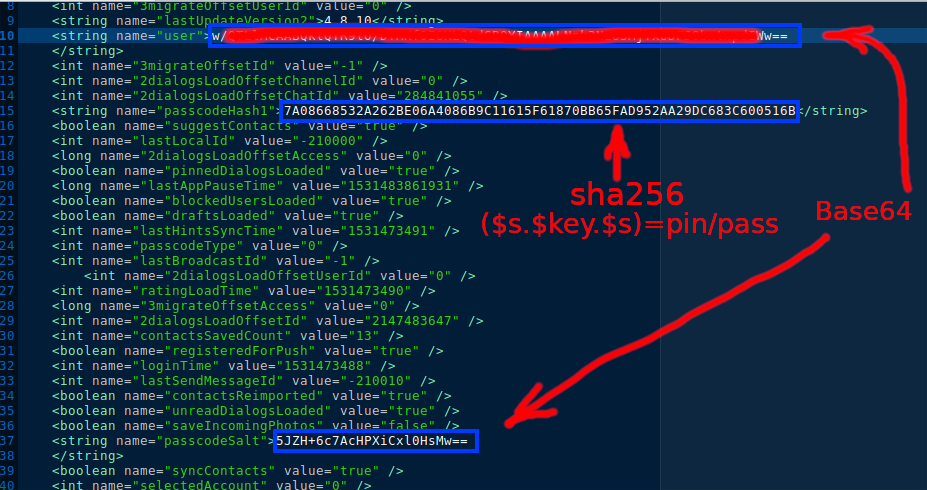
Пользователь Habr под ником ne555 год назад подробно описал, как взломать Telegram. Он обошел сквозное шифрование мессенджера в Android и отправил разработчикам баг-репорт.
Не получив ответа, ne555 связался с волонтерами, которые пообещали донести информацию до руководства Telegram. Но реакции не последовало.
ne555 использовал смартфоны с Android 7.0, Android 6.0 (root-доступ), Android 4.4.2 (root-доступ), а также ПК с GNU/Linux/Windows (с root-доступом) и программу для восстановления паролей по их хешам John The Ripper (JTR, доступна в публичном репозитории на GitHub). JTR позволил распарсить Telegram local code (pin приложения) за секунды, получить нужные файлы и данные для взлома.
Результат: хакер обошел двухфакторную авторизацию, получил доступ к секретным чатам со сквозным шифрованием, смог читать и отправлять сообщения в них.
При этом реальный владелец аккаунта даже не видел, что его взломали.
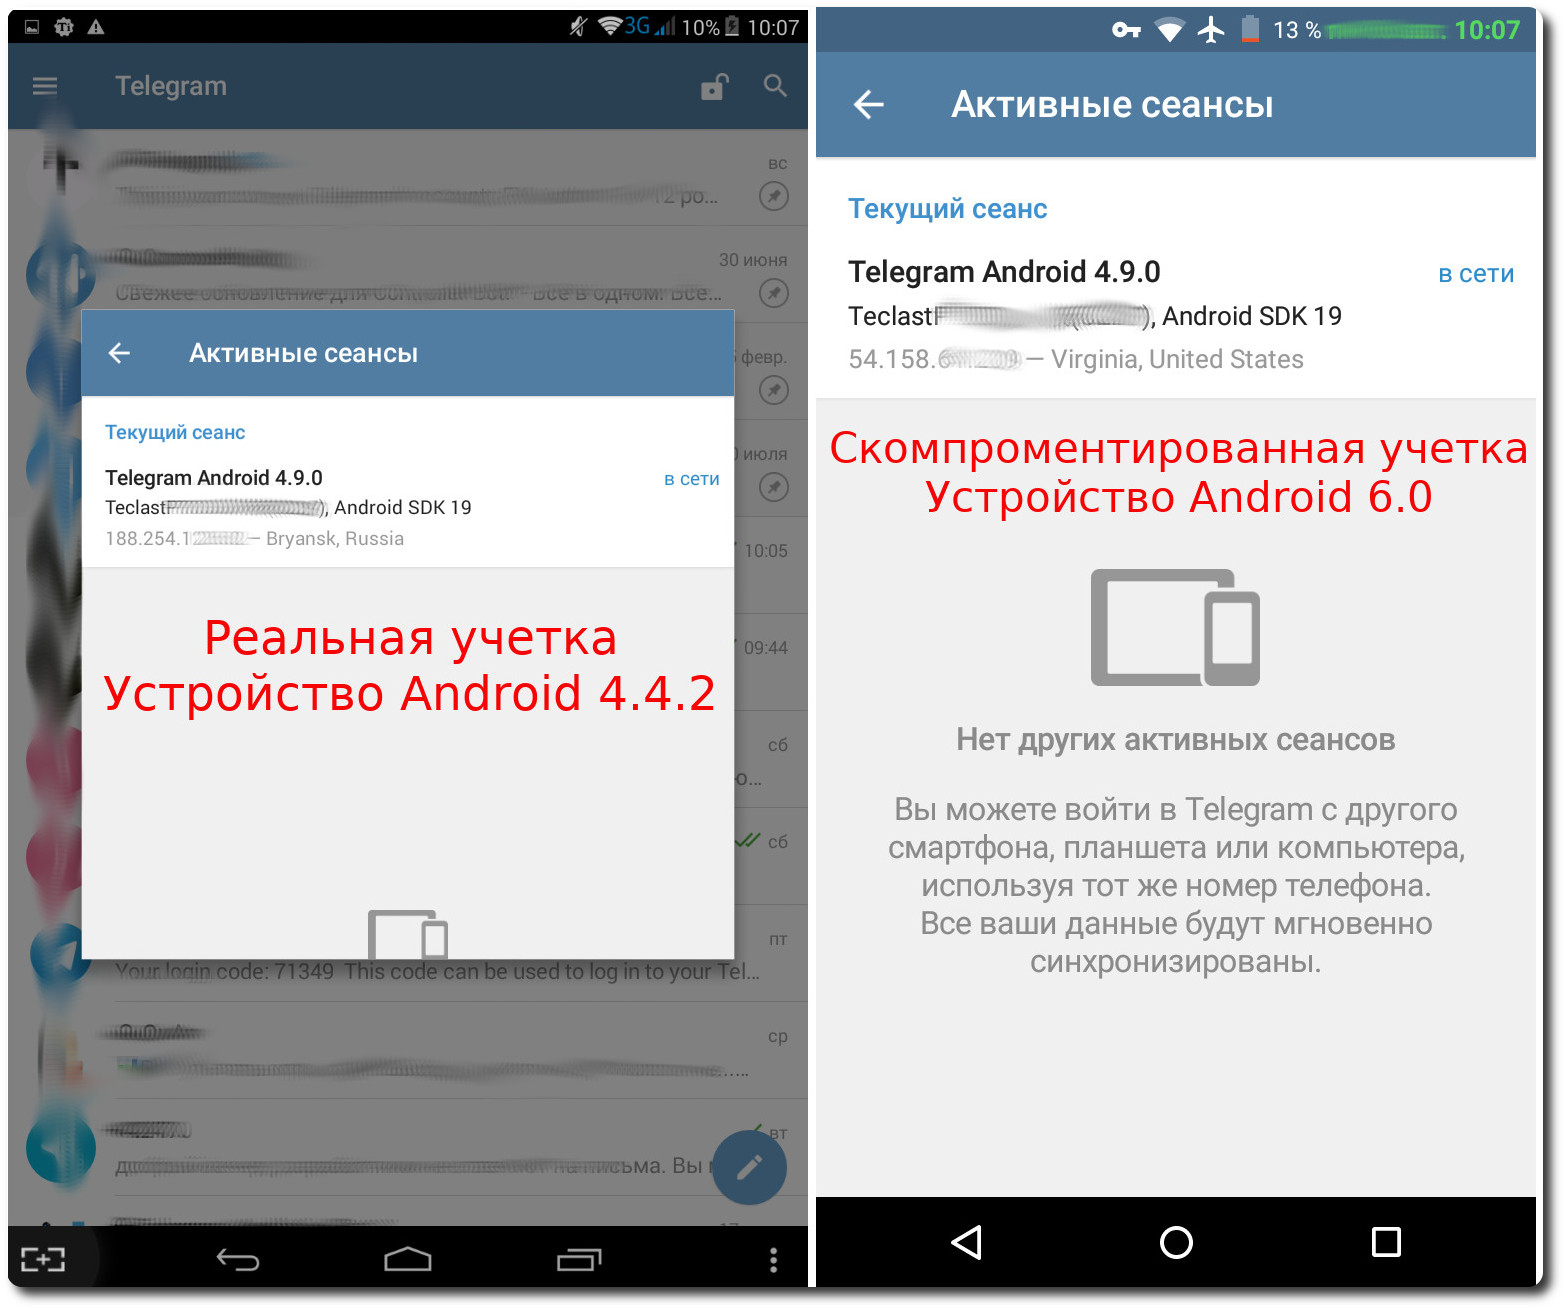
А когда хакер попытался с реального аккаунта выйти из всех сеансов, поддельную учетную запись даже не выбросило из сети. Сессионные и графические ключи тоже не менялись.
В общем, хакер успел провести ещё несколько экспериментов, пока аккаунт в Telegram не заблокировали и не удалили секретные чаты. Небыстро, прямо скажем.
Пароль любой длины в Telegram тоже можно обойти
Действительно, четырехзначный pin – не самая надежная защита аккаунта. Полноценный пароль надежнее. Но ne555 выяснил, что и он не спасает – существует схема обхода пароля любой длины.
Хакер взломал пароль длиной более 30 символов, настроил на своем устройстве разблокировку отпечатком пальца. А также смог повторно войти в чужой аккаунт и получить доступ ко всем секретным чатам.
Эксперт отметил: в Telegram принудительно интегрирована функция «разблокировка отпечатком пальца». Если на вашем смартфоне нет сканера отпечатка, вы не сможете настроить или отключить её в Telegram.
Кроме того, хакеру удалось обойти шифрование самого устройства. И получить данные Telegram для доступа к секретным чатам.
Серверы Telegram уже взламывали, причём публично
Ещё один Habr-пост – от пользователя Bo0oM, написан в июле 2019 года. Хакер заявил, что взломал сервер Telegram через стандартные уязвимости и искренне удивился, как отвратительно компания относится к безопасности.
Взломщик подчеркнул: в 2019 году весь Telegram использует nginx, а этот конкретный сервер – не самый надежный Apache. Bo0oM отправил некорректный запрос, и сервер слегка приуныл… За описание этого и других найденных в процессе багов получил 2500 долларов от службы безопасности мессенджера.
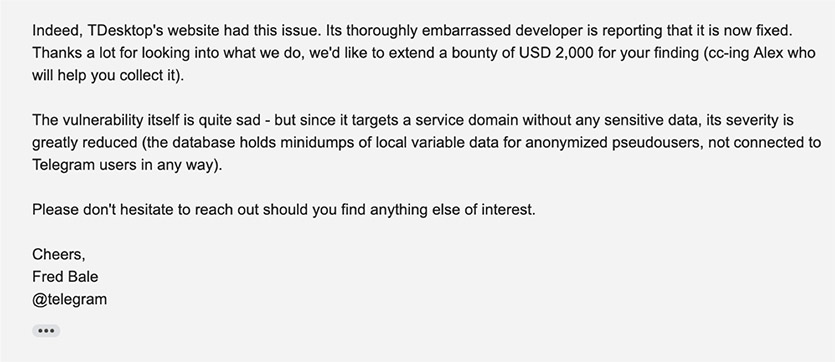
С одной стороны, в этом случае Bo0oM взломал не весь мессенджер, а лишь конкретный сервер. Но если пойти дальше, можно было бы наворотить гораздо больше – научиться “ронять” серверы, вытаскивать логи падения и т.д.
И вы можете попробовать заработать. Письма с багами можно отправлять на [email protected] .
Передаваемые через Telegram файлы уже перехватывали
В июне Symantec рассказал об уязвимости Media File Jacking для Android-версиях Telegram и WhatsApp. Оказалось, что мессенджеры сохраняют изображения в своем внутреннем хранилище, либо во внешнем разделе памяти. Второе опасно.
Если отправлять файлы во внешнее хранилище, то их можно украсть с помощью внешних вредоносных программ. А также заменить или отредактировать.
Так что скриншоты с номерами карт и кошельков таким способом точно передавать не стоит. Как и приватные фото из душа.
Связи пользователей Telegram друг с другом тоже раскрывали
Ещё один скандал вокруг Telegram разразился 30 октября 2018 года. Эксперт по кибербезопасности Натаниэль Сачи выяснил, что десктопный Telegram хранит переписку на жестком диске в незашифрованном виде.
Сачи заявил: Telegram использует базу данных SQLite для хранения сообщений. Прочитать её “в лоб” не получится, но имена и телефонные номера вполне можно проассоциировать друг с другом.
Конечно, это проблема не столько Telegram Desktop, сколько уровня защиты устройства пользователя в целом. Но… Раздолбайство со стороны разработчиков, мягко говоря. Хотя Павел Дуров не считает проблемой такое хранение данных.
У Telegram закрытый код, поэтому объективно проверить его безопасность не получается
Разработчики Telegram заявляют:
Всё хранится в зашифрованном виде, чаты хорошо зашифрованы, а ключи шифрования хранятся по частям в датацентрах в юрисдикции разных стран.
Исходный код клиентов для Telegram является открытым. А вот код сервера открывать не рискнули, и это рождает массу вопросов.
Но клиент работает через API и никак не взаимодействуя напрямую с “безопасными датацентрами”. Что происходит внутри этого черного ящика, неизвестно.
К тому же эксперты не верят, что ключи шифрования собираются на лету при отправке и приеме каждого сообщения. Это как минимум вызвало бы определенные задержки, а Telegram, надо признать, работает очень быстро.
Telegram для iOS издает компания Telegram LLC, а для Android — Telegram FZ-LLC. Компании основали в США и Великобритании, где действует так называемый Gag order. Он предполагает, в том числе, что правоохранительные органы могут запретить разработчикам разглашать сведения о том, что те предоставляли им информацию. В том числе о серверах, ключах шифрования, пользователях и др.
Telegram объявлял конкурс взлома на $200 тыс., которые нереально выиграть
Братья Дуровы считали MTProto настолько неуязвимым, что в 2013 году даже пообещали награду в 200 тыс. долларов за взлом этого протокола и чтение переписки между ними. В переписке содержался адрес, на который нужно было отправить письмо.
Спустя несколько дней пользователь с ником x7mz, который даже не был экспертом в криптографии, обнаружил уязвимость в протоколе. Она позволяла провести MITM-атаку на секретные чаты. Правда, переписку пользователь не расшифровал, так что ему дали лишь 100 тыс. долларов.
Протокол в дальнейшем доработали и объявили новый конкурс. Модель возможной атаки расширили – например, разрешили выступать в роли сервера MTProto и менять пересылаемые данные.
Но, по мнению экспертов, такие конкурсы – просто дешевая реклама. Они не позволяют доказать безопасности шифрования и вводят пользователей в заблуждение.
Организаторы не дают известный или выбранный открытый текст, шифротекст, возможность вызова повтора и использование других традиционных тестовых методов. Фактически вы можете отправить только одно зашифрованное сообщение – этого явно мало для полноценной атаки.
Присланные отчеты анализируют случайные люди. К тому же 100-200 тыс. долларов – слишком мало, чтобы это было интересно командам опытных криптоаналитиков.
Впрочем, дыры в MTProto находят регулярно (один, два, три). И без финансовой мотивации.
Многие эксперты считают защиту в Telegram просто маркетингом
В Telegram не намерены рассказывать о протоколе MTProto 2.0, да и внешний аудит не проводили ни разу.
Ещё один момент: что происходит, когда пользователь Telegram отправляет сообщения, а адресат не в сети? Вероятно, сообщения отправляются на серверы Telegram, объединенные в виртуальное облако. Они синхронизируются между собой. Как только адресат появится в сети, он получит сообщения.
Таким образом, трафик в любом случае проходит через сервер. Хотя многие эксперты считают, что логичнее было бы установить соединение “клиент – клиент” – например, пиринговое (P2P).
В результате получается, что связь в Telegram вообще не работает без постоянного использования серверов. В других мессенджерах есть более элегантные и безопасные решения – например, когда серверы задействуют только для сравнения текущих IP-адресов собеседников и организации прямого соединения между ними.
Также специалисты считают, что алгоритм Диффи-Хеллмана в Telegram специально ослаблен на уровне генератора псевдослучайных чисел. Эти числа не генерируются на вашем смартфоне или ПК – приложение запрашивает их с сервера. Как там организована генерация, знают только разработчики.
Открытый исходный код клиента – ещё один большой вопрос. Более-менее регулярно обновляется только репозиторий десктопной версии, да и то она урезанная. Из чего собираются готовые дистрибутивы, оперативно проверить нельзя.
Привязка к телефону – последний гвоздь в крышку гроба
Учетные записи в Telegram привязаны к номерам телефона. Это сказывается и на анонимности, и на безопасности.
Коды подтверждения приходят в SMS. Давно всем известная дыра в протоколе сотовой связи SS7 позволяет перехватывать и подменять их.
Перехватив код, можно получить доступ к переписке в обычных чатах. Даже не придется ломать MTProto. Сервер автоматически сменит ключ и дешифрует недоставленные сообщения. И это как минимум!
Ещё одна проблема — push-уведомления. Именно они оповещают о новых входящих без запуска мессенджера. Но сервер push-уведомлений – это фактически разрешенная вами атака «человека посередине». И такая ситуация во всех популярных мессенджерах.
Что делать обычному пользователю Telegram?
Не вести приватных бесед в мессенджерах. Не передавать через них информацию, которая может быть использована против вас.
Альтернатива Telegram – например, Signal. Его рекомендовали основатель WikiLeaks Джулиан Ассандж и экс-сотрудник АНБ и ЦР Эдвард Сноуден.
Но и Signal не раз успешно атаковали. Хотя это сложнее, чем взломать Telegram.
Другой вариант – мессенджеры с поддержкой OTR: Adium, Conversations Legacy, Xabber, Pidgin (с плагином), Conversations и др. И личные встречи в чистом поле без свидетелей.
В закладки
Ксения Шестакова
Живу в будущем. Разбираю сложные технологии на простые составляющие.
�� Читайте также . Всё по теме
Я год не пользуюсь App Store. Привык обходить ограничения Apple и вам рекомендую
Хакеры научились взламывать дроны DJI и определять местоположение людей, которые ими управляют
Хакеры взломали LastPass и похитили пароли пользователей через домашний компьютер сотрудника
Воры в США стали чаще красть iPhone. Они просто подглядывают пароль экрана блокировки
Как защититься от слежки на Mac. Настраиваем геолокацию, отключаем слежку и включаем режим блокировки
Telegram для iOS крупно обновился. Появился режим энергосбережения
Вышла новая версия Telegram с режимом энергосбережения
Telegram для macOS получил режим энергосбережения
�� Комментарии 27
Я кстати, последнее время заметил проблему в нем. Хочу зайти через рабочий компьютер в telegram web(пусть даже это будет зеркало) и когда пароль должен придти в его в итоге нет. Причём аналогичную схему делал и через телефон (заходил в web версию через браузер) и все нормально приходило.
«Другой вариант – мессенджеры с поддержкой OTR: Adium, Conversations Legacy, Xabber, Pidgin (с плагином), Conversations и др.»
Зачем ссылки на Google Play на сайте iphones? Для iOS только Signal?
Что про wire скажете?
@sibalk , поддержу. Ни одного вменяемого XMPP-мессенджера на iOS не нашел, но давать ссылку на Гугл – издевательство ��
думал в конце будет ссылка на тамтам
@ZloySega , на Mail.ru Агент ))
Привет от Threema ��
Это скорей для политиков, оппозиционеров, бизнесменов встреча в чистом поле (хотя и там могут прослушать, перехватить и тд). Для большинства людей прятать то особо и нечего, максимум политические репосты. Хотя, статья очень интересная))))
Всегда говорил и говорю. Все там сливается и на кого он работает давно известно. А так да сделали хороший пиар и люди побежали устанавливать телегу. Другое дело да он удобен, многофункционален и т.п..
@Trooper , бот всегда говорил и будет говорить, а другие боты его лайкать. только толку от твоей жизни, бот, ноль
Неплохая попытка, маил ру, но нет.
фигня вся статья.
пока наркотой в телеге торгуют – значит норм безопасность.
как свалят массово – значит взломали.
вот и все.
гдето читал правприменительную практику по таким делам (не тут ли?)- там нет переписок, если только чел сам не дал свой телефон прочитать.
так что норм безопасность, не сцыте
@joker2k2 , наркотой и по смс торгуют, там тоже никто не прочитает?)))
@triller , чет не слышал про такое ) это менты наверное )) сами читают, сами торгуют )
@joker2k2 , да тут же статья была, что многие совсем о безопасности не заботятся))
Телега ваша у Билайна не работает уже несколько дней. Усе
@iphoneriddick , в смысле? У меня на билайне пашет
“в 2019 году весь Telegram использует nginx, а этот конкретный сервер – не самый надежный Apache”
@Alek756 , это называется “как попытаться пересказать Habr своими словами и приуныть в процессе”. Автору на Хабре тоже немного накидал еще в июле, но с ним хоть спорить интересно в отличие от.
Из этого поста я делаю вывод что ФСБ – некомпетентный орган))) глупо ведь блокировать настолько дырявый мессенджер – читай что угодно, зачем блокировать тогда?))
Можно не читать сразу после слов MITM и телеграм.. А ничего что данные шифруются серверным вшитым ключом, при передаче – если не заешь его то ты никак не встроишься в цепочку.. Всегда можно сверить ключи с собеседником например отправив их другим каналом – почтой через архив к примеру защищённой длинным паролем. Вы всегда можете удостовериться что никого по середине не было.
Ну а если в не доверяете серверам телеграм – то вообще не доверяйте телеграм – так как его создатель теоретически может вшить все что угодно в код и передавать эти данные куда угодно..
“личные встречи в чистом поле без свидетелей” – с поправкой: без какой-либо техники. А назначать встречу через незнакомца, который, через другого незнакомца передаст координаты. При встрече общаться молча, переписываясь на бумаге, в палатке, оклеенной металлом, чтобы ни дрон, ни спутник текст не распознал. И, конечно же, в конце, уничтожить переписку, без возможности восстановления.
П.С.: голубиная почта – тоже вариант, но менее надёжный.))
Детский сад! Какие приватные защищенные мессенджеры в свободном доступе? Погуглите что такое Патриотический акт и что он позволяет. А теперь задайте себе вопрос – как может существовать свободно распространяемый мессенджер в магазинах, работающих в американском правовом поле, и принадлежащим американским компаниям?
ЛЮБОЙ мессенджер из ЭплСтора или ГуглПлея, при необходимости, взламывается и раскрывается – это факт!
ПС не давайте читать эту статью Артём Баусов @Dralker – у него еще запас бумажных самолетиков наготове )))
@ram_ler , задайте вопрос, как могут существовать свободно распространяемые протоколы шифрования? �� Поищите историю PGP, например, и не путайте свои домыслы с реальностью. А, еще про Кузнечик почитайте, тоже в тему.
Сложно отделить истину, так перемешанную с мифами.
Достаточно провести поверхностный анализ этого мессенджера;
1. Закрытый исходный код. Это не даёт провести аудит. Так что, разговоры об анонимности этой платформы – это только разговоры.
2. Привязка мобильника к аккаунту. О какой анонимности может идти речь в этом случае?! Реально анонимные мессенджеры не используют никаких привязок к мобильному телефону и e-mail.. они генерируют уникальный ID. Кстати, по этой же причине распиареный Signal, который якобы Сноудэн боготворит – шляпа.
3. Нельзя уйти в invisible.
4. Мониторинг и доступ к телефонной книге.
5. Резервное копирование.
6. Цензура. Удаляют каналы.
Автор пишет хорошие статьи по OSINT, но данная статья крайне поверхностная.
Грустно, что так много ошибок.
Взять схему работы Диффи-Хеллмана. Она вообще не понята.
Передача приватного ключа, серьёзно? Вы понимаете, почему он вообще называется приватным?
p и g – это псевдослучайные константы, а не публичные ключи, публичные ключи тут A и B. Приватные ключи – a и b – никто никуда не передаёт. И суть его не в передаче открытых ключей, а в том, что он позволяет выработать _секретный_ ключ для дальнейшего использования без непосредственной его передачи между сторонами.
Ещё вы пишете про ne555. Ёлки, то, что у него всё было рутовано – это очень серьёзное уточнение, если у злоумышленника есть рут – то вообще вся безопасность устройства скомпрометирована. Гейм овер, дальше нет никаких рубежей безопасности.
“Если на вашем смартфоне нет сканера отпечатка, вы не сможете настроить или отключить её в Telegram.” – так понятное дело, нафига вообще иметь настройку фичи, аппаратно отсутствующей в устройстве?
Вы упоминаете Бума. Там баг интересный, но всё, что он нашёл – это типичная sql-injection (уже более-менее серьёзно, но не конец света) и немного раскрытия информации. Вот цитата из его статьи о критичности уязвимостей:
“Пользователей я не взломал (твоя переписка в безопасности), развить атаку дальше не мог, сервер с дампами рандомных пользователей (именно краш-дампы без информации об айдишнике в телеграме, телефоне, сообщениях и чатах) — сомнительная ценность. По идее, можно было бы качать краши и самому изучать и эксплуатировать их.”
И нет ничего ужасного в использовании апача – он не так популярен сейчас, как nginx, но скорее потому, что он удобнее, шустрее и в целом более гибкий в настройке (и это если не говорить о последних багах nginx). При грамотном администрировании работает Apache без нареканий и есть не просит.
Привязка к телефону – это гвоздь? Но ведь номер используется для _идентификации_ пользователя. Да, вам приходит код, но во-первых, двухэтапную аутентификацию ещё никто не отменял (в чём разумно упрекнуть создателей телеграма – так это в отсутствии поддержки различных вторых факторов вроде аппаратных модулей или хотя бы гугловского аутентификатора), а во-вторых, SS-7 очень трудно эксплуатировать – для такого нужно быть оператором сотовой связи (или как иметь минимум нехилые связи в уже существующем).
Да и вообще, если вы залогинены – второй фактор приходит к вам в тот же телеграм, а не по смс.
Вот насчёт советов обычному пользователю телеграм – с вами трудно не согласиться. Хотя бы потому, что вы находитесь в абсолютно недоверенной среде, и раз уж вы не доверяете телеграму – то как вы можете доверять вашей клавиатуре (которая вполне может содержать скрытый кейлоггер), или компонентам системы с привилегиями повыше ваших, или вообще самой системе?
Всё это вы принципиально не можете проверить на предмет наличия недекларированных возможностей, и тут вас ни signal, ни собственноручно написанный мессенджер не спасёт. И об этом стоит помнить.
Собственно, статья несёт в себе верную мысль, но экспертного мнения катастрофически не хватает (за Диффи-Хеллмана особенно больно было), очень много поверхностных утверждений.
Секретный чат в Телеграм для бизнеса: как использовать необычную функцию мессенджера
Telegram. Как много он стал значить для пользователей! Люди доверяют мессенджеру все самое тайное и сокровенное и считают, что их переписка никуда не попадёт. Если вы еще не задумывались о продвижении своего бизнеса в Телеграм, то рекомендуем задуматься, тем более мы можем вам в этом помочь.
Если не углубляться, Телега – надёжный и достаточно простой в использовании мессенджер. Все сообщения шифруются, а ключи шифрования не передаются третьим лицам, поэтому Telegram так любим мошенниками, наркозависимыми и другими лицами с низкой социальной ответственностью. Но не ими едиными. Большинству пользователей очень важно сохранить всю конфиденциальность своих переписок.
Шифрования стандартных чатов хватает большинству пользователей, но некоторым хочется ещё больше гарантий, что никто не увидит их переписку, и чтобы через некоторое время от неё не осталось и следа.
Специально для таких людей, в Телегу добавили «секретные чаты». Они создаются только через мобильное приложение (то есть через десктопную версию его создать не получится) и прямо соединяют двух собеседников. Переписка надежно шифруется, и допуск ней есть только у участников переписки. То есть даже сотрудники Телеграма теоретически не могут прочитать эти сообщения.
Как создать секретный чат в Телеграм
Чтобы начать секретный чат в Телеграме, необходимо соблюсти всего одно условие: собеседник должен быть в сети.
Выбираем собеседника из списка контактов.
Переходим в основной чат с ним и нажимаем на иконку контакта.
Далее кликаем на три точки и выбираем «Начать секретный чат».
Далее подтверждаем создание чата.
Сразу обращаем внимание на замочек возле имени собеседника – это значок секретного чата.
А вот так секретный чат выглядит в списке чатов. Зеленый шрифт с замочком.
После того, как собеседник вам ответил, можно настроить автоуничтожение сообщений. Для этого в окне чата жмем на таймер и выбираем диапазон времени от 1 секунды до 1 недели.
Устанавливаем таймер на 30 секунд.
Теперь после прочтения любого сообщения оно будет удаляться через некоторый диапазон времени.
Мы сделали скриншот в окне чата, и нам и собеседнику сразу высветилось сообщение о соответствующем действии.
Если с iPhone зайти в диспетчер приложений с открытым окном чата, то всё содержимое блюрится.
Итак, секретный чат создан и теперь нам гарантируют следующее:
- Оконечное(сквозное) шифрование
- Никаких следов на серверах
- Удаление по таймеру
- Запрет на пересылку
То есть теперь вся переписка в буквальном смысле в наших руках и никто, кроме создателя чата и собеседника, не имеет к ней доступа.
Больше статей на схожую тематику:
Особенности секретного чата в Telegram
Теперь разберем всё по отдельности.
- Оконечное шифрование – это способ передачи данных, при котором только пользователи, состоящие в чате, имеют доступ к его содержимому. Третьим лицам доступ запрещен. Теоретически это гарантирует полную анонимность и безопасность участникам переписки. А если практически, то ещё никто не смог взломать ни одно сообщение из секретного чата.
- Никаких следов на серверах. Телеграм не собирает никаких данных о переписке, все строго конфиденциально.
- Удаление по таймеру. интересное решение для тех, кто всё же боится за слив информации (вдруг телефон попадет не в те руки). Предположим, что мы поставили автоудаление на одну минуту. Пишем сообщение в чат и ждем, когда его прочитает собеседник. И только тогда таймер начинает работать. У собеседника будет ровно одна минута, чтобы прочитать и переварить информацию в чате, далее сообщение бесследно удаляется, включая сообщение на устройстве отправителя.
- Запрет на пересылку. Ваши сообщения – это только ваши сообщения. В открытые чаты ничего переслать не получится.
Еще некоторые особенности:
- Собеседник может отменить секретный чат. Тогда этот чат станет обычным, и вся информация подвергнется обычному шифрованию.
- Нескрытые скриншоты – если, находясь в секретном чате, сделать скриншот, то у собеседника появится соответствующее уведомление.
- Если выйти из аккаунта и не закрыть чат, то он автоматически удалится.
- Секретный чат доступен только на устройстве, на котором он был создан и нигде больше.
- С одним пользователем можно создавать неограниченное количество секретных чатов.
- Невозможность восстановить переписку – если сообщение удаляется, оно удаляется у всех и навсегда.
Отличия обычного чата в Телеграм от секретного
Основное отличие – это разный способ шифрования. если в обычном чате порядок передачи такой: клиент-сервер-клиент, то в секретном он таков – клиент-клиент. А еще:
- Невозможность пересылки сообщений
- Невозможность продолжить переписку на другом устройстве
- Невозможность закреплять сообщения в шапке переписки
- Невозможность изменить отправленное сообщение
Невозможность удалить сообщение только у себя
Нравится статья? Тогда смотрите наши курсы!
Как удалить секретный чат в Телеграм
Если потребность в секретном чате отпала, его всегда можно удалить. Для этого в поле контакта свайпаем влево, выбираем «удалить» и подтверждаем действие.
Если передумаете, то у вас будет всего 5 секунд, чтобы отменить действие.
Польза секретного чата в Telegram для бизнеса
Секретные чаты идеально подойдут для владельцев бизнеса. Важные договоры и документы рекомендуется отправлять именно этим способом, чтобы не допустить утечки информации третьим лицам. Тем более переписка хранится только на устройствах собеседников, поэтому слив данных исключен.
Кому можно рекомендовать секретный чат в Telegram:
- Риэлторам. Ведь ежедневно ему отправляется огромное количество бумаг с личными данными и счетами клиентов.
- Разработчикам, создателям контента и дизайнерам. То есть трудягам, которые опасаются потерять плоды своих интеллектуальных трудов или увидеть свою идею, реализованную конкурентами.
- Владельцам, модераторам и администраторам веб-сайтов. Доступы к рекламным кабинетам, а также к «админке» своего сайта лучше отправлять в зашифрованном виде в секретном чате Telegram.
- Бизнесменам и предпринимателям. Ежедневно бизнесмены ведут немало деловых переписок, поэтому рекомендуем обмениваться конфиденциальной информацией и важными документами через секретный чат.
Примеры роста кликов, конверсий, заказов и прибыли:
Заключение
Секретный чат достаточно надежно защищает данные переписки, но это не панацея безопасности. Ведь устройством могут завладеть третьи лица, и не факт, что на самом устройстве надежная защита. Также начиная секретный чат, нужно помнить, что все действия, совершенные в нем, безвозвратны и фиксируются. Не нужно делать скриншот чего-то сокровенного, ведь собеседник об этом непременно узнает. Также не нужно ставить таймер самоуничтожения сообщений, если нет уверенности что переписка ещё может понадобиться. Важно помнить о безопасности, с этого и начинаются большие дела!
Кстати, если вы планируете продвигаться В телеграм, но не знаете, как это сделать, мы готовы вам помочь! Обращайтесь, найдем ваших клиентов из 700 млн пользователей!