52. В чём разница между enable secret и enable password
enable secret — пароль на вход в режим enable (привилегированный режим), который хранится в маршрутизаторе в зашифрованном виде. enable password — то же самое, но хранится в незашифрованном виде.
53. В чём разница между ssh и telnet
Ключевое различие между Telnet и SSH заключается в том, что SSH использует шифрование, что означает, что все данные, передаваемые по сети, защищены от подслушивания. SSH использует шифрование с открытым ключом для таких целей.
54. Режимы работы портов на коммутаторе
· Access port (порт доступа) — порт, находящийся в определенном VLAN и передающий не тегированные кадры. Как правило, это порт, смотрящий на конечное устройство
· Trunk port (магистральный порт) — порт, передающий тегированный трафик. Как правило, этот порт поднимается между сетевыми устройствами.
Для того, чтобы передать через порт трафик нескольких VLAN, порт переводится в режим trunk.
Режимы интерфейса (режим по умолчанию зависит от модели коммутатора):
· auto — Порт находится в автоматическом режиме и будет переведён в состояние trunk, только если порт на другом конце находится в режиме on или desirable. Т.е. если порты на обоих концах находятся в режиме «auto», то trunk применяться не будет.
· desirable — Порт находится в режиме «готов перейти в состояние trunk»; периодически передает DTP-кадры порту на другом конце, запрашивая удаленный порт перейти в состояние trunk (состояние trunk будет установлено, если порт на другом конце находится в режиме on, desirable, или auto).
· trunk — Порт постоянно находится в состоянии trunk, даже если порт на другом конце не поддерживает этот режим.
· nonegotiate — Порт готов перейти в режим trunk, но при этом не передает DTP-кадры порту на другом конце. Этот режим используется для предотвращения конфликтов с другим «не-cisco» оборудованием. В этом случае коммутатор на другом конце должен быть вручную настроен на использование trunk’а.
55. Что такое Native vlan
Native VLAN — это понятие в стандарте 802.1Q, которое обозначает VLAN на коммутаторе, где все кадры идут без тэга, т.е. трафик передается нетегированным. По умолчанию это VLAN 1.
В некоторых моделях коммутаторов, например, cisco, это можно изменить, указав другой VLAN как native.
Если коммутатор получает нетегированные кадры на транковом порту, он автоматически причисляет их к Native VLAN. И точно так же кадры, генерируемые с нераспределенных портов, при попадании в транк-порт причисляются к Native VLAN.
Трафик, который принадлежит другим VLANам, тегируется с указанием соответствующего VLAN ID внутри тега.
Метка — это номер VLAN, на который отводится 12 бит, т.е. VLAN может нумеровать от 0 до 2^12 – 1 = 4095). Первый и последний номера зарезервированы, их использовать нельзя. Таким образом, количество VLANs максимально может быть 4094.
Сети, 5 сем Глава 1. Введение
Локальная сеть — это сетевая инфраструктура, которая обеспечивает доступ к сетевым подключениям и ресурсам связи для конечных пользователей и устройств, находящихся на одном этаже или в одном здании.
Иерархическая модель локальной сети включает следующие три уровня:
Уровень доступа — доступ к сети для конечных устройств
Уровень распределения — объединяет уровни доступа и обеспечивает доступ к сервисам
Уровень ядра — связь между уровнями распределения.
IOS представляет собой «пакет» решений маршрутизации, коммутации, безопасности и других технологий сетевого взаимодействия, интегрированных в единую многозадачную операционную систему.
Проверьте и сохраните изменения конфигурации с помощью команды copy running-config startup-config. Чтобы очистить конфигурацию маршрутизатора, введите команду erase startup-config, а затем команду reload.
Базовые команды show для маршрутизатора
show ip protocols — показывает сведения о настроенных протоколах маршрутизации
show ip route — показывает сведения о таблице маршрутизации
show interfaces — показывает интерфейсы с состоянием линии (протокола), пропускной способностью, задержкой, надежностью, инкапсуляцией, дуплексным режимом и статистикой ввода-вывода.
show ip interfaces — показывает сведения об интерфейсе
show ip interface brief — показывает все интерфейсы с информацией
show protocols — показывает сведения об активном маршрутизируемом протоколе и о состоянии протоколов интерфейсов.
Что отображается в качестве пароля enable secret
Команда enable secret используется для назначения локального пароля доступа в привилегированный режим консоли в открытом виде и хранении в зашифрованном виде пользователям всех уровней привилегий. Для снятия защиты паролем привилегированного режима используется та же команда с префиксом no .
Рекомендации по использованию
При значении < 0 >пароль вводится в открытом виде, а затем вычисляется функция хэширования пароля. Если посмотреть конфигурацию командой show running — config , то команда
enable secret 0
будет представлена с паролем, который является результатом функции хэширования, в виде:
При значении < 5 >считается, что введенный пароль является результатом функции хэширования пароля и в конфигурации сохраняется без изменения в том виде, в каком и был введен в команде:
Команда может быть задана и в другом виде:
password значение пароля, которое не может быть равно 0 или 5, в противном случае данный синтаксис недопустим.
Если задать одну из двух команд (в данной версии Продукта они эквивалентны друг другу):
no enable password
no enable secret
это означает, что вход в привилегированный режим отключается:
· В этом случае запрещается вход в консоль непривилегированному пользователю (уровень привилегий, отличный от 15). При попытке войти в консоль, будет выдано сообщение: «Password required, but none set» (сообщение, аналогичное сообщению Cisco). После этого программа завершит работу.
· Следует соблюдать осторожность: если удалить всех привилегированных пользователей (с уровнем 15) и отключить пароль на вход в привилегированный режим, то зайти в консоль больше не удастся.
· Если при отключенном пароле на вход в привилегированный режим зайти привилегированным пользователем, затем с помощью команды disable выйти из привилегированного режима, а потом задать команду enable – будет выдано сообщение об ошибке: «% Error in authentication.» (сообщение, аналогичное сообщению Cisco). Войти в привилегированный режим в рамках данной сессии уже не удастся.
· По команде show running-config в этом случае не будут показываться команды enable password и enable secret .
Отличие данной команды от подобной команды Cisco IOS :
Формат зашифрованного пароля отличается от формата подобной команды в IOS.
Приведенный ниже пример демонстрирует команду для назначения пароля «qwerty» для хранения ее внутри в зашифрованном виде:
Enable password (cisco router)

Why does a cisco router have so many enable password prompts?
- enable password
- enable secret
- line console 0/ password
- line vty 0 15/ login/ password
- service password-encryption.
While taking my CCNA test, I am confused by the sheer number of passwords there are and what are the differences between them. Hopefully I will be less confused after documenting them.
Enable secret
Enable secret command stores an encrypted password in the device’s configuration file by using SHA 256-bit hash
- configures and encrypts a password that is required in order to place the device into enable mode (aka privilege EXEC mode)
- router1 > enable
- you need to be in enable mode to display the running config.
- 16 different levels (0 to 15)
- fine tune the access level a given user has once they log in to your network device
Enable secret — configures and encrypts a clear-text password for gaining access to enable mode
Enable secret password cisco— configures a previously encrypted password for gaining access to enable mode
Enable secret level 7 password cisco
Enable password
Enable password command configures a clear-text enable password on a cisco device
- secures the privileged mode
- required for all commands that change the router’s configuration.
- router1# config t
- keeps people with general access to your router from changing the router’s configuration.
- Enable password is overridden by enable secret.
- encryption value 0 — clear-text password
- encryption value 7- hidden password consisting of a cisco-proprietary form of encryption will follow.
enable password — configures a clear-text password for gaining access to enable mode
Базовая настройка коммутатора Cisco — часть 1
Сетевые устройства могут работать в режимах, которые подразделяются на три большие категории.
Первая и основная категория- это передача данных (плоскость данных, data plane). Это режим работы коммутатора по передаче кадров, генерируемых устройствами, подключенными к коммутатору. Другими словами, передача данных является основным режимом работы коммутатора.
Во-вторых, управление передачей данных относится к настройкам и процессам, которые управляют и изменяют выбор, сделанный передающим уровнем коммутатора. Системный администратор может контролировать, какие интерфейсы включены и отключены, какие порты работают с какой скоростью, как связующее дерево блокирует некоторые порты, чтобы предотвратить циклы, и так далее. Так же важной частью этой статьи является управление устройством, осуществляемое через плоскость наблюдения (management plane). Плоскость наблюдения — это управление самим устройством, а не управление тем, что делает устройство. В частности, в этой статье рассматриваются самые основные функции управления, которые могут быть настроены в коммутаторе Cisco. В первом разделе статьи рассматривается настройки различных видов безопасности входа в систему. Во втором разделе показано, как настроить параметры IPv4 на коммутаторе, чтобы им можно было управлять удаленно. В последнем разделе рассматриваются практические вопросов, которые могут немного облегчить жизнь системного администратора.
Защита коммутатора через CLI
По умолчанию коммутатор Cisco Catalyst позволяет любому пользователю подключиться к консольному порту, получить доступ к пользовательскому режиму, а затем перейти в привилегированный режим без какой-либо защиты. Эти настройки заданы в сетевых устройствах Cisco по умолчанию и, если у вас есть физический доступ к устройству, то вы спокойно можете подключиться к устройству через консольный порт или USB, используя соответствующий кабель и соответственно производить различные настройки.
Однако не всегда имеется физический доступ к коммутатору и тогда необходимо иметь доступ к устройствам для удаленного управления, и первым шагом в этом процессе является обеспечение безопасности коммутатора так, чтобы только соответствующие пользователи могли получить доступ к интерфейсу командной строки коммутатора (CLI).
Настройка парольного доступа к коммутатору Cisco
В данной части рассматривается настройка безопасности входа для коммутатора Cisco Catalyst.
Защита CLI включает защиту доступа в привилегированный режим, поскольку из этого режима злоумышленник может перезагрузить коммутатор или изменить конфигурацию.
Защита пользовательского режима также важна, поскольку злоумышленники могут видеть настройки коммутатора, получить настройки сети и находить новые способы атаки на сеть.
Особенно важно, что бы все протоколы удаленного доступа и управления, чтобы IP-настройки коммутатора были настроены и работали.
Для того чтобы получить удаленный доступ по протоколам Telnet и Secure Shell (SSH) к коммутатору, необходимо на коммутаторе настроить IP-адресацию.
Чуть позже будет показано, как настроить IPv4-адресацию на коммутаторе.
В первой части статьи будут рассмотрены следующие вопросы защиты входа:
- Защита пользовательского режима и привилегированного режима с помощью простых паролей;
- Защита доступа в пользовательский режим с использованием локальной базы данных;
- Защита доступа в пользовательский режим с помощью внешних серверов аутентификации;
- Защита удаленного доступа с помощью Secure Shell (SSH);
Защита пользовательского и привилегированного режима с помощью простых паролей.
Получить полный доступ к коммутатору Cisco можно только через консольный порт.
В этом случае, настройки по умолчанию, позволяют получить доступ сначала к режиму пользователя, а затем можно перейти в привилегированный режим без использования паролей.
А вот по протоколам удаленного доступа Telnet или SSH получить доступ даже к режиму пользователя невозможно.
Настройки по умолчанию идут у совершенно нового коммутатора, но в производственной среде необходимо обеспечить безопасный доступ через консоль, а также включить удаленный вход через Telnet и/или SSH, чтобы была возможность подключаться ко всем коммутаторам в локальной сети.
Можно организовать доступ к сетевому оборудованию с использованием одного общего пароля.
Этот метод позволяет подключиться к оборудованию, используя только пароль — без ввода имени пользователя — с одним паролем для входа через консольный порт и другим паролем для входа по протоколу Telnet. Пользователи, подключающиеся через консольный порт, должны ввести пароль консоли, который был предварительно настроен в режиме конфигурации. Пользователи, подключающиеся через протокол Telnet, должны ввести пароль от Telnet, также называемый паролем vty, так называемый, потому что это режим конфигурации терминальных линий (vty). На рисунке 1 представлены варианты использования паролей с точки зрения пользователя, подключающегося к коммутатору.
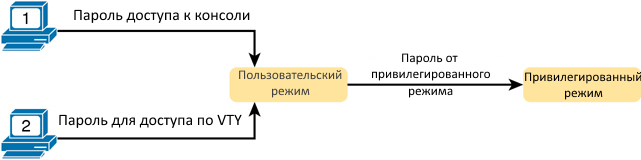
Как видно из рисунка 1, на коммутаторах Cisco стоит защита привилегированного режима (enable) с помощью еще одного общего пароля, задаваемый командой enable password. Системный администратор, подключающийся к CLI коммутатора попадает в режим пользователя и далее, вводит команду enable.
Эта команда запрашивает у пользователя пароль входа в привилегированный режим; если пользователь вводит правильный пароль, IOS перемещает пользователя в привилегированный режим.
Пример 1. Пример входа в коммутатор из консоли, когда пароль консоли и пароль привилегированного режима были заранее установлены. Предварительно пользователь запустил эмулятор терминала, физически подключил ноутбук к консольному кабелю, а затем нажал клавишу Enter, чтобы войти в коммутатор.
В примере показаны пароли в открытом виде, как если бы они были набраны в обычном текстовом редакторе (cisco), а также команда enable, которая перемещает пользователя из пользовательского режима в привилегированный режим (enable). В реальности же IOS скрывает пароли при вводе, чтобы никто не смог увидеть их.
Чтобы настроить общие пароли для консоли, Telnet и привилегированного режима (enable), необходимо ввести несколько команд. На рис. 2 показан порядок задания всех трех паролей.
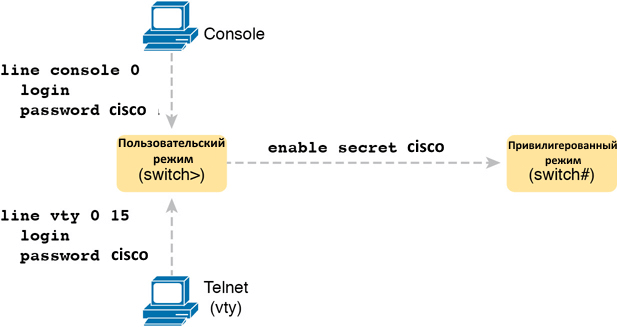
На рисунке 2 показаны два ПК, пытающиеся получить доступ к режиму управления устройством. Один из ПК подключен посредством консольного кабеля, соединяющейся через линию console 0, а другой посредством Telnet, соединяющейся через терминальную линию vty 0 15. Оба компьютера не имеют Логинов, пароль для консоли и Telnet -cisco. Пользовательский режим получает доступ к привилегированному режиму (enable) с помощью ввода команды «enable secret cisco». Для настройки этих паролей не надо прилагать много усилий. Все делается легко. Во-первых, конфигурация консоли и пароля vty устанавливает пароль на основе контекста: для консоли (строка con 0) и для линий vty для пароля Telnet (строка vty 0 15). Затем в режиме консоли и режиме vty, соответственно вводим команды:
Настроенный пароль привилегированного режима, показанный в правой части рисунка, применяется ко всем пользователям, независимо от того, подключаются ли они к пользовательскому режиму через консоль, Telnet или иным образом. Команда для настройки enable password является командой глобальной конфигурации: enable secret <пароль пользователя>.
В старых версиях, для задания пароля на привилегированный режим, использовалась команда password. В современных IOS применяется два режима задания пароля: password и secret.
Рекомендуется использовать команду secret, так как она наиболее безопасна по сравнению с password.
Для правильной настройки защиты коммутатора Cisco паролями необходимо следовать по шагам, указанным ниже:
Шаг 1. Задайте пароль на привилегированный режим командой enable secret password-value
Шаг 2. Задайте пароль на доступ по консоли
- Используйте команду line con 0 для входа режим конфигурирования консоли;
- Используйте команду liassword liassword-value для задания пароля на консольный режим;
- Используйте команду login для запроса пароля при входе по консоли;
Шаг 3. Задайте пароль на терминальные подключения vty (Telnet)
- Используйте команду line vty 0 15 для входа режим конфигурирования терминальных линий. В данном примере настройки будут применены ко всем 16 терминальным линиям;
- Используйте команду liassword liassword-value для задания пароля на режим vty;
- Используйте команду login для запроса пароля при входе по Telnet
В Примере 2 показан процесс настройки, согласно вышеописанным шагам, а также установка пароля enable secret. Строки, которые начинаются с ! — это строки комментариев. Они предназначены для комментирования назначения команд.
Пример 3 показывает результирующую конфигурацию в коммутаторе, выводимой командой show running-config. Выделенный текст показывает новую конфигурацию. Часть листинга было удалено, что бы сконцентрировать ваше внимание на настройке пароля.