Опция BIOS Secure Boot
Опция Secure Boot — разрешает, запрещает возможность установки других ОС на данном устройстве.
Secure Boot — это версия протокола загрузки, его работа основана на «зашивании» в BIOS ключей для проверки сигнатур загрузочного кода. Secure Boot отказываться от выполнения любой загрузки при не совпадении подписей. данная технология защиты от взлома и нелицензионного использования ОС основана на модульности UEFI (Unified Extensible Firmware Interface ) BIOS. Модуль БИОС — UEFI — предназначена для инициализирования оборудование при включении системы и передачи управления загрузчику ОС.
Протокол безопасной загрузки Secure Boot работает через сертифицированные ключи Windows 8 (на текущее время только восьмерка), и заблокирует загрузку машины с любого другого загрузочного диска кроме диска с Windows 8.
Для того что бы установить любую другую ОС (даже W7), необходимо отключить данную опцию Secure Boot в БИОСе UEFI.
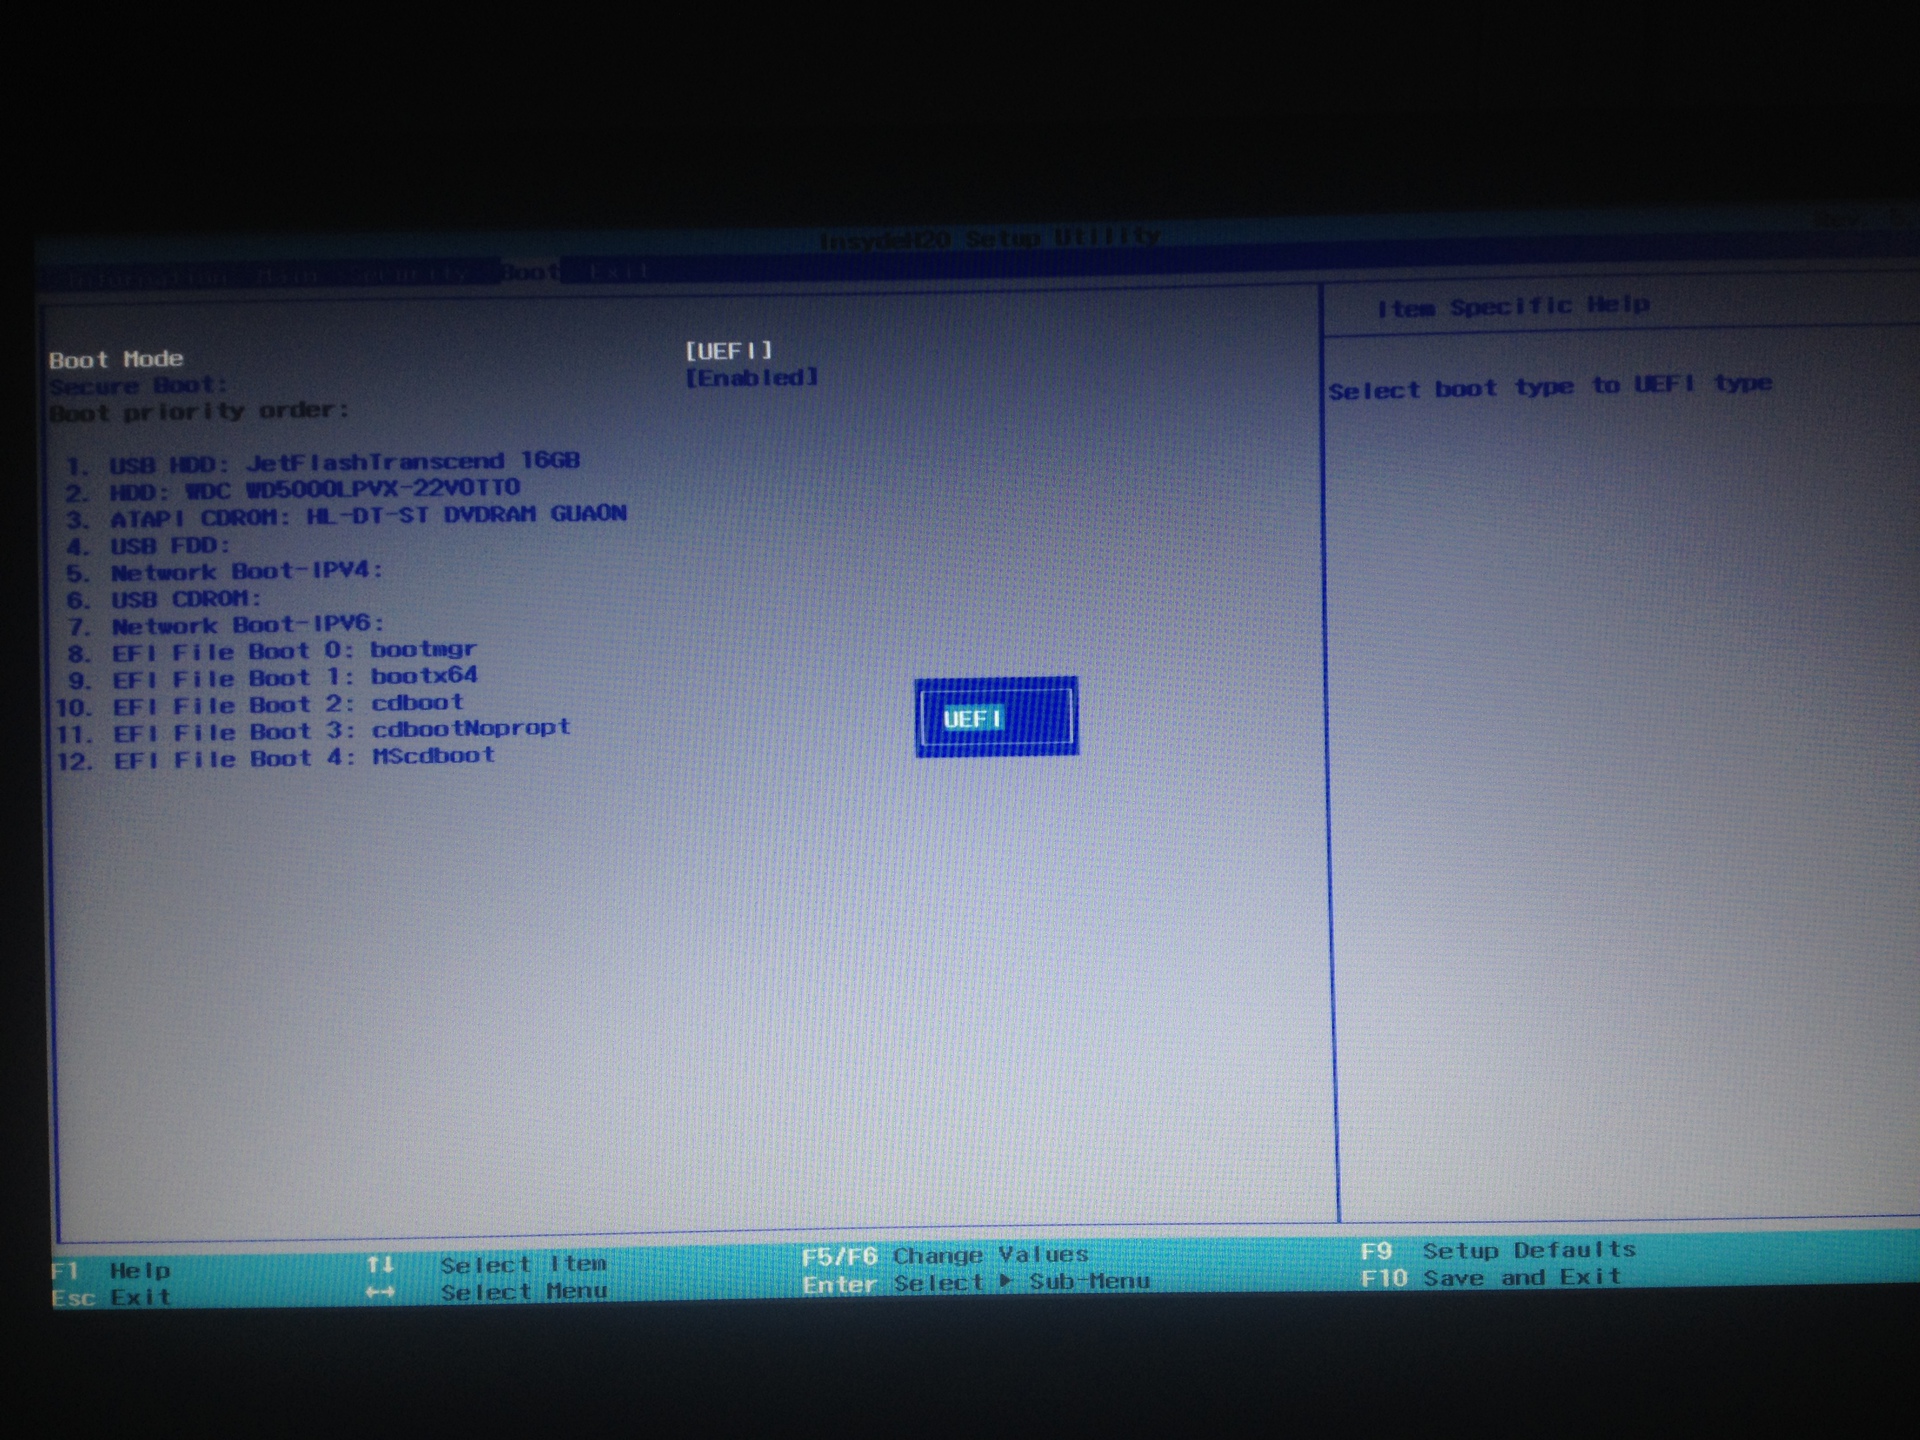
Опция Secure Boot BIOS может находиться на следующих вкладках :
- Boot (см фото ниже);
- Boot Security;
- System Configuration.
Если после отключения опции Secure Boot и включения Режима загрузки в режиме «Наследия- Совместимости — Legac — CSM» друга ОС все равно не становиться, можно попробовать следующий вариант:
- Берем установочный диск с Win 8, следуемым указаниям установщика, доходим до этапа форматирования жесткого диска — форматируем диск и прерываем установку — перегружаемся и уже затем пытаемся поставить нужную вам операционку.
Но в теории такого происходить не должно, так как сертифицированные для Win 8 ПК по текущим требованиям обязательно имеют возможность отключения Secure Boot и возможность управления ключами.
Значения опции Secure Boot :
- Disabled (или No) – отключить данную технологию;
- Enabled (или Yes) – разрешить данную проверку подлинности загрузчика.
Опция также может иметь другие названия:
- Secure Boot
Примечание 1. Если у вас установлена ОС с включенной данной опцией — отключить опцию с данной ОС ее не получиться. Поэтому включать данную опцию не рекомендуется.
Программа Aptio Setup Utility — BIOS фирмы American Megatrends Inc на системных платах Dell Inc.
Название данной опции у данного производителя в данной версии BIOS:
Secure Boot значение по умолчанию [Legacy]
Secure Boot flow control. Secure Boot is possible only if System runs in User Mode
Безопасное управление загрузкой. Защищенная загрузка возможна, только если система работает в режиме пользователя.
Что такое uefi boot — подробное руководство
Большинство пользователей обновили свои компьютеры: приобрели новые системным блоки, материнские платы или ноутбуки в последние года четыре.
Примечательностью новых машин является то, что устаревшая система ввода-вывода BIOS больше не используется, её место заняла усовершенствованная прошивка под названием UEFI.
Она обладает огромными количеством преимуществ над BIOS, которые сегодня и рассмотрим.
Более подробно же остановимся на утилите UEFI Boot: узнаем, что это и почему его так не любят пользователи.
Содержание:
Эволюция системного программного обеспечения
Более двух десятилетий в качестве ПО низкого уровня, используемого при старте компьютера для тестирования его оборудования, передачи управления железом главной загрузочной записи MBR, которая выбирает и запускает загрузчик нужной операционной системы, использовался BIOS.
C его помощью пользователи могут управлять огромным количеством параметров аппаратных компонентов.
CMOS – электронный элемент с независимым питанием в виде батарейки, где и хранится вся текущая конфигурация компьютера.
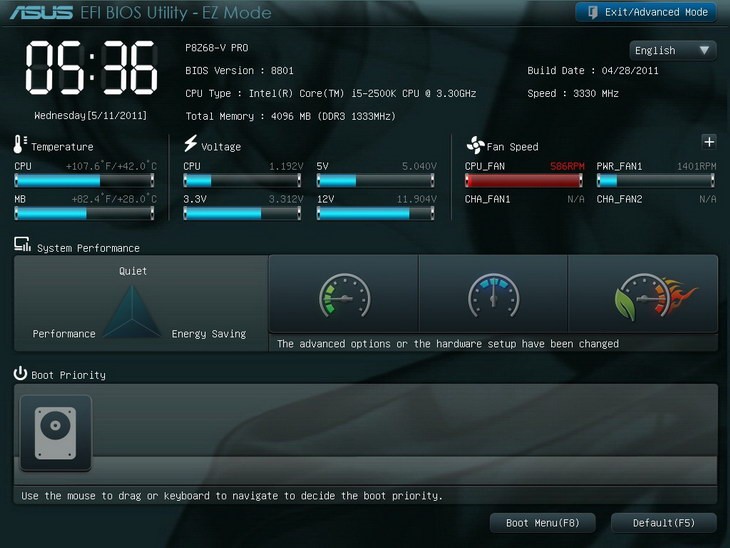
Рис. 1 – Внешний вид UEFI
BIOS обладает массой недостатков:
- он не поддерживает загрузку из жестких дисков объёмом больше 2 ТБ – купили вы новый винчестер на 3 или 4 ТБ, а установить операционную систему на него не сможете, это технологическое ограничение главной загрузочной записи (никто в 80-х и не подумывал, что HDD могут быть столь неимоверного объема);
- BIOS функционирует в 16-ти битном режиме (при том, что фактически все современные процессоры являются 64 и 32-х битными) при использовании всего 1024 КБ памяти;
- процесс одновременной инициализации нескольких устройств поддерживается, но он весьма неотлажен и проблематичен, что снижает скорость запуска компьютера (каждый аппаратный компонент и интерфейс инициализируется отдельно);
- БИОС – рай для пиратов – он не имеет никаких защитных механизмов, что позволяет загружать любые операционные системы и драйверы, в том числе с изменённым кодом и неподписанные (нелицензионные).
Первая версия UEFI разработана корпорацией Intel для Itanium, но позже была портирована на IBM PC.
Это самостоятельная операционная система с графическим интерфейсом, состоящая из множества модулей и имеющая неограниченный доступ к ресурсам аппаратных компонентов.
Особенности новой EFI с графическим интерфейсом:
- её код написан полностью на C++, что позволяет увеличить производительность во время загрузки ПК посредством задействования возможностей 64-разрядных центральных процессоров;
- адресного пространства операционной системы хватает для поддержки 8*10 18 байт дискового пространства (такого запаса хватит на несколько десятилетий) при том, что весь объем цифровой информации на данный момент почти на три порядка ниже;
- адресация оперативной памяти – теоретические расчёты показывают, что UEFI позволит устанавливать до 16 эксабайт оперативной памяти (на 9 порядков больше, чем в мощных современных ПК);
- ускоренная загрузка ОС осуществляется благодаря параллельной инициализации аппаратных компонентов и загрузке драйверов;
- драйверы подгружаются в оперативную память ещё до запуска операционной системы, причём они не являются платформозависимыми;
- вместо старой схемы разметки разделов используется прогрессивная GPT, однако для её задействования придётся отформатировать жесткий диск;
- удобная и симпатичная графическая оболочка поддерживает управление посредством мыши;
- есть встроенные утилиты для диагностики, изменения конфигурации и обновления прошивок аппаратных компонентов;
- поддержка макросов в формате .nsh;
- модульная архитектура – позволяет загружать собственные драйверы или скачанные из интернета;
- одно из самых значимых и важнейших изменений (в частности для Microsoft), которые привнесла UEFI – наличие Secure Boot Option. Она вызвана оберегать Bootloader от выполнения вредоносного кода, защитить операционную систему от вирусов ещё до её запуска посредством эксплуатации цифровых подписей.
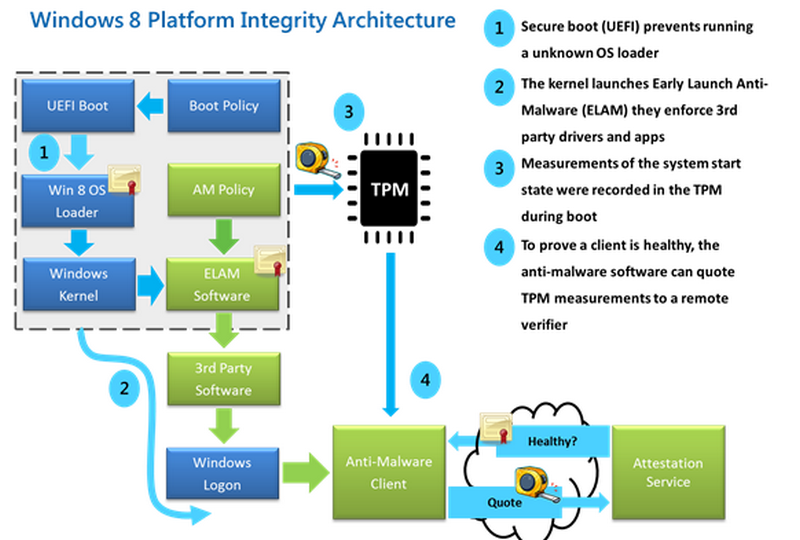
Рис. 2 – Схема взаимодействия оборудования и ОС посредством UEFI
О последней функции поговорим подробнее.
Читайте также:
Secure Boot
Название технологии переводится как «безопасная загрузка» и представляет собой протокол, который является составляющей спецификации графической EFI.
Появился вместе в Windows 8, но не является обязательным для реализации производителями материнских плат и портативных компьютеров.
Если вкратце, Secure Boot позволяет проверять наличие и подлинность цифровых подписей, находящихся в хранилище, посредством эксплуатации технологий ассиметричной криптографии.
В 2011 году, когда интерфейс ещё не был представлен для широкой публики, Microsoft выдвинули требования для сертификации персональных компьютеров с операционной системой Windows 8 (и как следствие Windows 10).
Этим софтвенная корпорация попыталась уменьшить количество пользователей, устанавливающих на свои компьютеры взломанные версии ОС и увеличить без того колоссальные прибыли.
Однако пользовательское сообщество встретило такие изменения весьма недружелюбно. Во-первых, далеко не каждый готов платить сотни долларов за какую-то ни было Windows, во-вторых, для ARM отключить Secure Boot нельзя, что повлекло за сотой третье последствие – затруднение, а порой и невозможность установки операционных систем, отличных от Windows.
Режимы
Работает «безопасная загрузка» в четырёх режимах, а не двух, как себе представляет большинство пользователей:
- Setup Mode (режим настройки) – активация возможна только из пользовательского режима, в нем требуется аутентификация для записей db, dbx, KEK и PK;
- Audit Mode – режим аудита – возможна активация из пользовательского или режима настройки – не требует аутентификации, в нем могут запускаться прошедшие проверку образы, а сведения обо всех процедурах аутентификации заносятся в специальную базу данных, которую можно просматривать из среды операционной системы. Это предоставляет возможность тестировать комбинации ключей/цифровых подписей;
- User Mode – пользовательский – возможен переход из развёрнутого и режима настройки. В нём осуществляется валидация образов;
- Deployed Mode – развёрнутый – переход возможен из второго или третьего режима, самый безопасный ввиду того, что все переменные доступны только для чтения.
Преимущества и недостатки
- Высокий уровень безопасности – гарантирует защиту от функционирования руткитов в системных файлах операционной системы, работа которых приведёт к недействительности цифровых подписей модифицированных файлов.
- Путём внесения в базу запрещенных для запуска операционных систем можно ограничить список загружаемых ОС.
- Все драйверы, которые запускаются на этапе загрузки ОС, должны быть подписанными, иначе они не загрузятся и соответствующие устройства не будут использоваться. Это требует согласования разработчиками системного программного обеспечения и производителями платформ момента добавления их ключей продуктов в доверенное хранилище.
- Разработчики ОС не обязаны реализовывать функцию деактивации Secure Boot. Добавление ключей программами в доверенное хранилище должно быть запрещено, что усложняет эту процедуру и для пользователей.
- Многие версии прошивок имеют уязвимости, позволяющие обходить Secure B
Как проверить текущее состояние
Узнать, активирована ли данная функция на вашем компьютере или ноутбуке, можно несколькими путями:
- в процессе инсталляции новой операционной системы, когда появится ошибка, что это сделать невозможно;
- посредством диагностической утилиты msinfo32;
- через командную строку.
Msinfo32
Запустить приложение можно множеством способов. Мы используем самый простой.
- Открываем окно «Выполнить» посредством комбинации клавиш Win + R или через ярлык в «Пуске» .
- Вводим команду «msinfo32» и выполняем её кнопкой «ОК» или клавишей «Enter» .
Вследствие появится окно «Сведения о системе» , где в строке «Состояние безопасности системы» содержатся необходимые сведения о текущем режиме защиты.
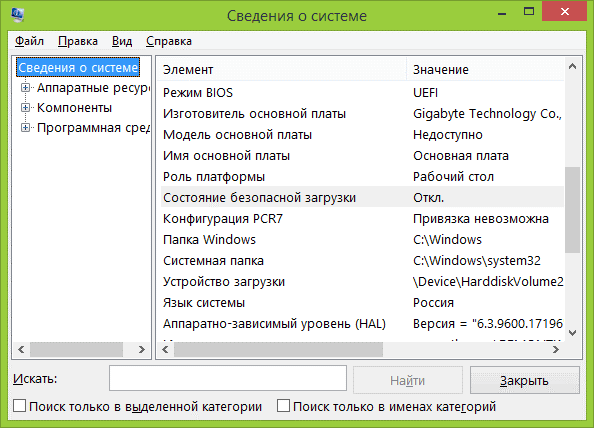
Рис.3 — Сведения о системе
Командная строка
- Запускаем её любым способом.
- Выполняем команду «Confirm-SecureBootUEFI».
Если ответом будет «True», функция активирована, «False» — отключена, «Не является внутренней командой» или «not supported» — не поддерживается текущей операционной системой.
Может быть в случаях эксплуатации Windows 7 или старых системных плат с BIOS.
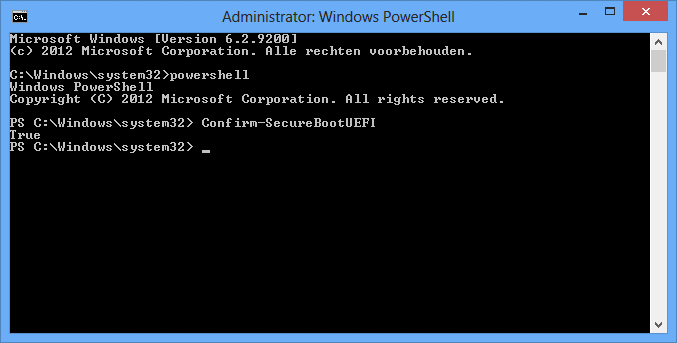
Рис.4 – Проверка режима работы Secure Boot через командную строку в Windows 10
Включение и отключение
В той или иной ситуации может потребоваться отключить Secure Boot.
Для этого необходимо войти в меню настройки UEFI, найти соответствующий параметр и изменить его значение на требуемое.
Зайти в меню настройки можно посредством специальной клавиши ( F11 , Del , F2 ), которая зависит от производителя устройства или через «Параметры» Windows 8-10.
- Жмём Win + I .
- Выбираем «Обновление, безопасность» .
- Кликаем по пиктограмме «Восстановление» и перезагружаем компьютер.
После этого ПК перезапустится и появится интерфейс UEFI.
В настройках модифицированного БИОС находим пункт, отвечающий за деактивацию функции Secure Boot, и переключаем её в нужный режим.
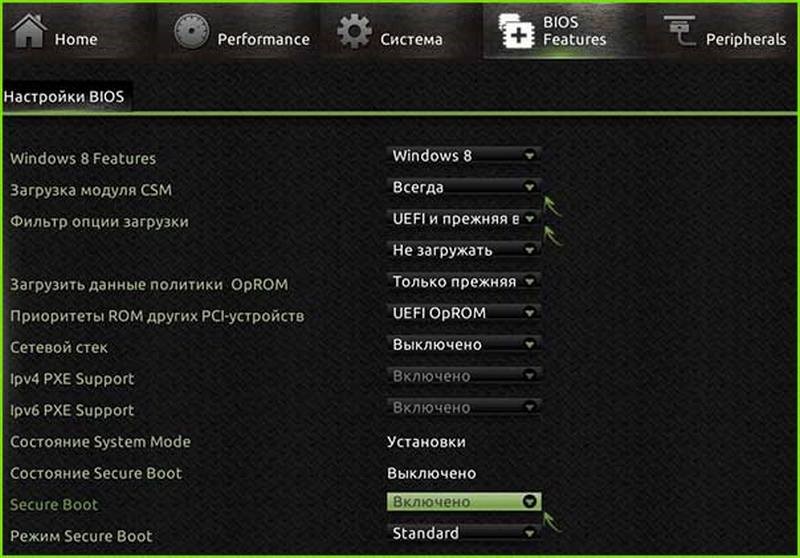
На многих устройствах опция размещена на главной странице или в разделе безопасности «Security».
Вместо положения «Отключено» («Disable») могут быть варианты с иной операционной системой, например, «Other OS».
После выбора нужного варианта сохраняем настройки и выходим из меню.
Читайте также:
Проблемы
Иногда после завершения запуска Windows 8-10 в углу рабочего стола отображается надпись, предупреждающая, что Secure Boot неправильно сконфигурирована.
Чаще всего, для решения проблемы необходимо перейти в меню настроек BIOS и включить функцию защиты SB точно таким образом, как мы её отключали немного выше.
Если это не поможет, сбрасываем настройки UEFI на заводские.
Ещё может помочь обновление ОС, в частности апдейт под названием KB288320.
Мы рассмотрели, что такое Boot Secure в UEFI: каковы её функции, особенности, преимущества и недостатки, а также провели параллели между устаревшим BIOS и его заменой в лице EFI с графическим пользовательским интерфейсом.
Lenovo Think Deploy Blog
System Deployment Boot Mode (SDB) is a new feature added to the Whiskey Lake generation of ThinkPads. This introduces the ability to programmatically configure key security BIOS settings during your operating system deployments.
Unlike previous generations, this boot mode will allow you to:
- Set an initial Supervisor Password
- In the past, a supervisor password had to be set manually or from the factory. Once a supervisor password was set, it could be changed in an automated way leveraging the Lenovo_SetBiosPassword WMI class
- Disable the TPM Physical Presence for Clear requirement
- No longer requires user interaction if a call to clear the TPM was performed. In other words, no more pressing F9!
- Boot the system and press F12 until the boot menu appears
- Press the Delete key. «System Deployment Boot Mode» will appear in the upper right side of the screen. The internal boot device(s) will be removed from the list. This is a security precaution.

- Select a boot device.
- SDB mode is now active.
- System will exit SDB mode upon the next reboot.
Look at PasswordState and confirm the value is 0

Set the Supervisor Password
Run the following commands to set an initial Supervisor Password. Replace secretpassword with a Supervisor Password of your choice.
Check TPM Physical Presence for Clear Status
By default, the TPM Physical Presence for Clear setting is always going to be enabled from the factory. You can verify by running these commands
Disable TPM Physical Presence for Clear
To disable Physical Presence, run the following commandsSave the settings using the new Supervisor Password

Think BIOS Config Tool [TBCT] ( Preparing the files)
You can also use the TBCT version 1.28 or higher to apply these changes in your operating system deployment task sequence. On a test system, PXE boot (or USB boot) to WinPE and perform the following:- Navigate to the directory containing the TBCT and launch it to present the GUI.
- Scroll through the list of available BIOS settings and make any changes to be applied. In this example, we’re going to set the PhysicalPresenceForTpmClear setting to Disable

- Scroll back to the top and click the Export Settings button.
- This will output a text file containing the BIOS setting(s) to be changed.
- Leave the password field blank since there’s currently no Supervisor Password set
- Enter an encrypting key (or generate one)
- Enter a Supervisor Password. (This will be the initial Supervisor Password)
- Confirm the same password

- Navigate to the directory containing the TBCT, password .INI, and config .INI.
- Run the first command to set the Supervisor Password
- The second command will apply the BIOS settings using the new Supervisor Password

Reboot the system and F1 to get to the BIOS. You should be prompted to enter your new Supervisor Password. Navigate to Security > Password
The Supervisor Password should now show as Enabled
Now navigate to Security > Security Chip and verify the Physical Presence for Clear setting has been toggled to Off.
Deployed mode что это в биосе
A reddit dedicated to the profession of Computer System Administration.
Redditors! Question that occurred to me:
When I provision a PC with Windows 10 using UEFI Secure Boot, why don't I need to install the keys to trust the Windows 10 signature?
The reason I ask is that I'm seeing some new PCs with "Audit" and "Deployed" mode settings in the UEFI firmware. Are those for OEM folks to install default keys in the first place, and once I've received the PC, it's ready to go with MSFT signatures? See https://lwn.net/Articles/660539/
So, would I need to Audit and Deployed mode only if I need to install new keys, say to use Linux w/ Secure Boot?