Обнаружено dkim нарушение что это значит
Вы можете настроить действия над сообщениями при DMARC-, SPF- и DKIM-проверке подлинности отправителей сообщений для одного или нескольких правил.
Перед тем как настроить действия над сообщениями при DMARC-, SPF- и DKIM-проверке, убедитесь, что соответствующая проверка подлинности отправителей сообщений включена в параметрах Kaspersky Secure Mail Gateway.
Чтобы настроить действия над сообщениями при DMARC-, SPF- и DKIM-проверке подлинности отправителей сообщений, выполните следующие действия:
- В главном окне веб-интерфейса программы в дереве консоли управления выберите раздел Правила .
- В списке правил по ссылке с названием правила откройте правило, для которого вы хотите настроить действия над сообщениями при DMARC-проверке.
- Выберите блок Проверка подлинности отправителей сообщений .
- Включите переключатель рядом с названием блока параметров Проверка подлинности отправителей сообщений , если он выключен.
- В блоке DMARC-проверка подлинности отправителей в раскрывающемся списке Если обнаружено DMARC-нарушение выберите одно из следующих действий над сообщениями, DMARC-проверка которых выявила нарушение подлинности отправителя сообщений:
- Применить DMARC-политику .
DMARC-политика задается администратором почтового сервера на DNS-сервере.
SPF, DKIM, DMARC: что всё это значит для email-рассылки, как настроить и проверить работу
SPF, DKIM и DMARC — это базовые настройки, которые обязательно нужно сделать перед запуском email-маркетинга, вне зависимости от того, какой сервис рассылок вы выбрали. Без них письмо не будет доставлено до почтового ящика клиента или попадёт в папку «Спам».
Записи SPF и DKIM это предотвращают. Они не дают мошенникам рассылать вредоносные письма от вашего имени, и говорят почтовым провайдерам, таким как Mail.ru, что рассылки приходят именно от вас. DMARC — это дополнительная броня к защите.
Что всё это значит
SPF и DKIM — это DNS-записи, без которых письмо, скорее всего, не будет доставлено или попадёт в папку «Спам». Domain Name System (DNS) — это «телефонный справочник» интернета, где номер телефона — это IP-адрес, а имя контакта — домен. Эта информация хранится на DNS-серверах. Чтобы добавить её в систему, нужно настроить SPF и DKIM — без этого работа почты на домене невозможна.
DMARC — это алгоритм действий с вашими рассылками, если письма признаны подозрительными. Все эти элементы защиты создаются как TXT — тип записи DNS, который позволяет связать текстовую информацию с доменом.
SPF подтверждает, что домен не подделка
Sender Policy Framework (структура политики отправителя) — это запись со списком серверов и IP-адресов, с которых разрешается рассылать письма от имени домена. Настроив SPF, вы сообщите почтовым сервисам, что письмо отправили именно вы. Если письмо отправлено с IP или сервера, которого нет в записи, то провайдер расценит его как спам.
Чтобы настроить SPF, создайте текстовую запись серверов, с которых вы делаете рассылки. Настройки производят в панели управления хостинга домена.
Как настроить
1. Определите, с каких серверов вы будете рассылать письма.
2. Зайдите в панель управления вашего DNS-хостинга.
3. Создайте TXT-запись, заполнив поля (в разных панелях их названия могут различаться). Покажем на примере записи для рассылок через RetailCRM.
Некоторые панели управления вместо символа @ требуют указать ваш домен (например, retailcrm.ru). Если не получается указать ни то, ни другое, оставьте эту строку пустой. Иногда этого поля может не быть совсем, значит, что ничего указывать не требуется.
4. Подождите, пока изменения вступят в силу. DNS-серверам необходимо время, чтобы обменяться сведениями о новых DNS-записях. На это может уйти до 72 часов.
Как проверить настройку
Чтобы убедиться, правильно ли вы всё настроили, воспользуйтесь сервисами для проверки SPF или просмотра DNS-записей:
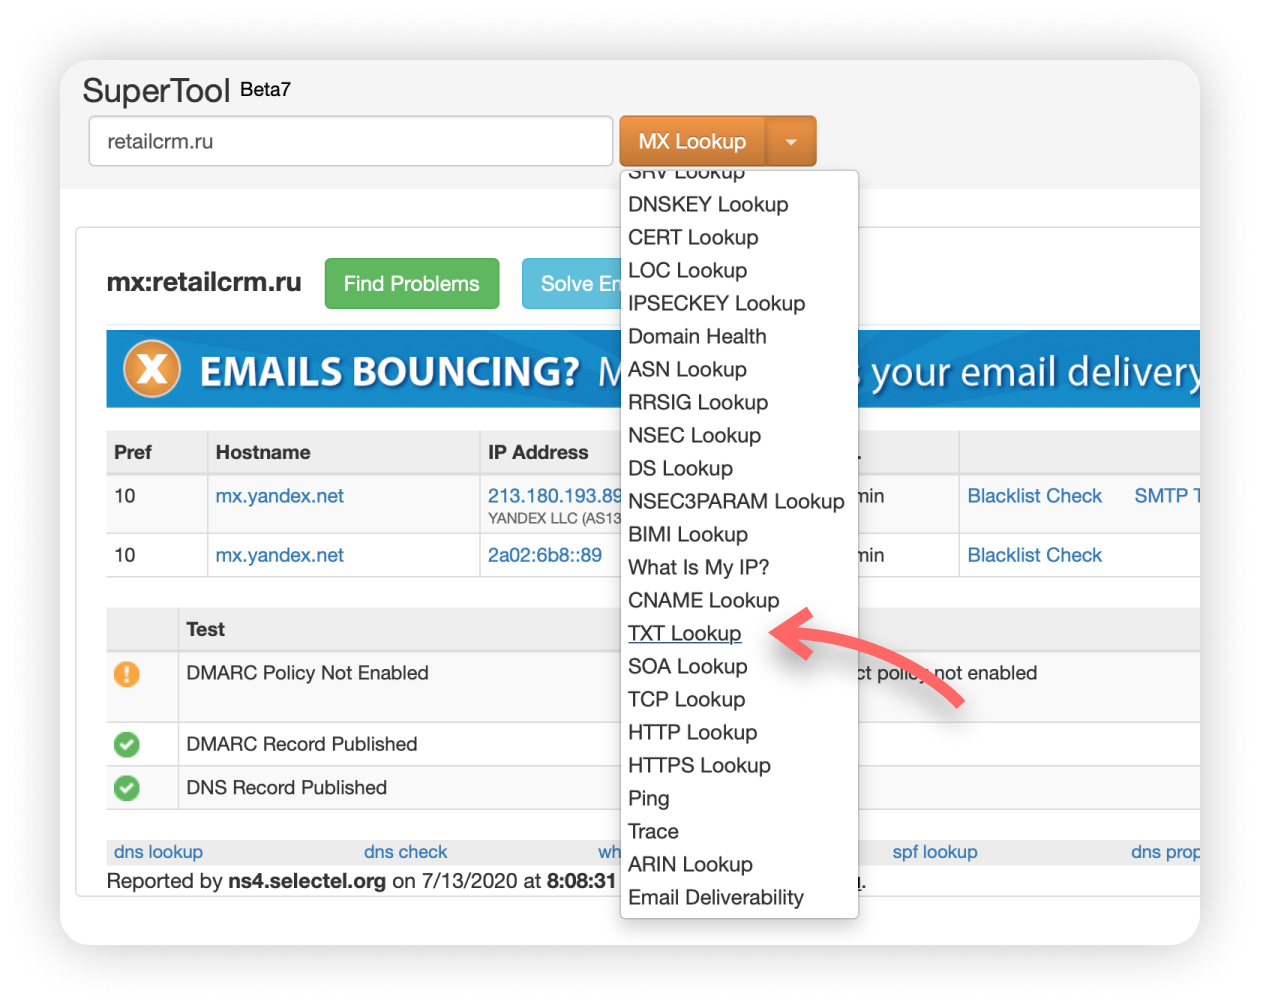
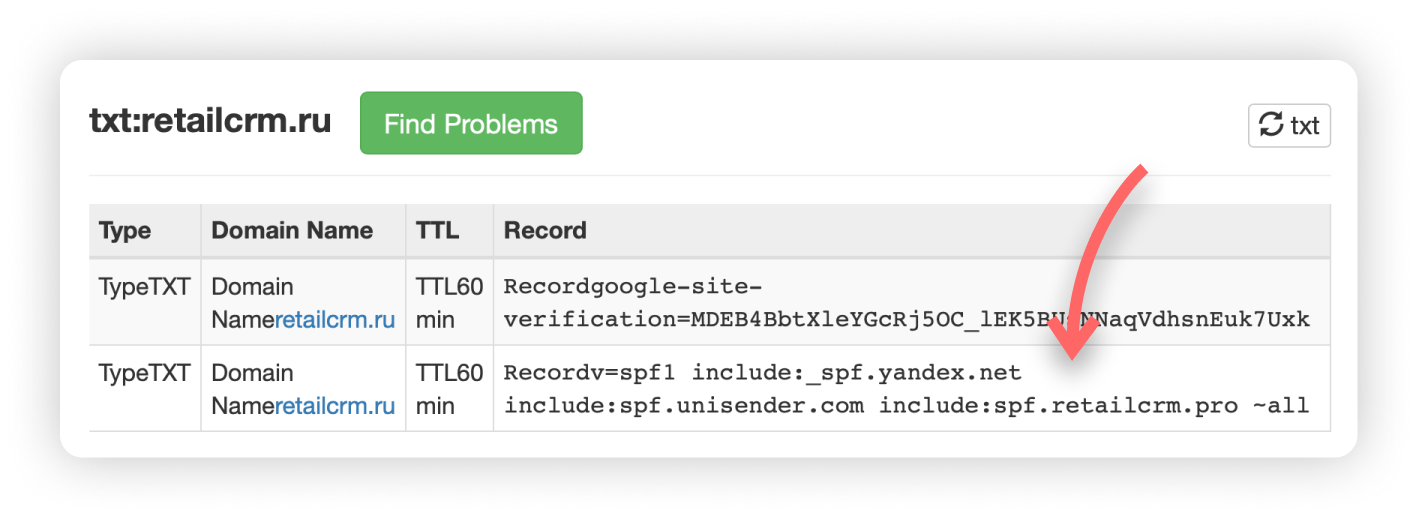
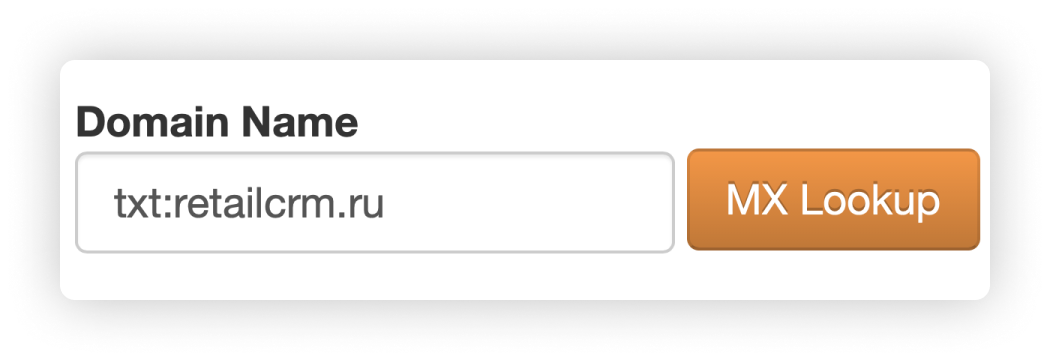
DKIM улучшает репутацию отправителя
DKIM (DomainKeys Identified Mail) — цифровая подпись ваших писем. Настроенная DKIM-подпись повышает уровень доверия к отправителю со стороны провайдера.
Принцип работы заключается в двух этапах: сервер-отправитель и сервер-получатель. Процессом управляют приватный и публичный ключ. Приватный ключ — секретный уникальный код, который хранится на сервере почтового провайдера. Используя его, отправляющий сервер подписывает каждое сообщение цифровой подписью, где в зашифрованном виде содержатся имя и email получателя, время отправки и информация об отправителе.
Публичный ключ размещается в DNS‑записи в TXT-поле. С его помощью получающий сервер расшифровывает подпись и проверяет, что спрятанная в ней информация соответствует содержимому письма. Если есть какие-то нестыковки, то письмо попадает в папку «Спам».
Как настроить
1. Скопируйте публичный ключ в настройках почты.
2. Войдите в панель управления хостинга домена.
3. Создайте TXT-запись. В поле «Значение» вставьте скопированный ранее публичный ключ. Ниже пример ключа для рассылок через RetailCRM.
Как проверить настройку
Чтобы проверить доступность ключа, воспользуйтесь онлайн-сервисами для проверки DKIM-подписи:
Почему DKIM не работает?
Сбой DKIM для сообщений вашего домена может быть результатом сбоя в выравнивании идентификаторов для протокола DKIM или проблем в настройке записей. Сегодня мы рассмотрим, как спецификация DKIM проверяет подлинность ваших доменов, почему DKIM может не работать для ваших сообщений, и как легко исправить DKIM-неисправность с помощью нескольких советов и рекомендаций.
Что такое DKIM и зачем его нужно настраивать?
DKIM — это система аутентификации электронной почты, которая помогает вам проверить легитимность источников отправки, а также убедиться в том, что содержимое вашего письма осталось неизменным в течение всего процесса доставки. процесса доставки.
Если мы хотим поговорить о том, зачем нужна настройка DKIM для наших электронных писем, мы должны поговорить о том, как электронная почта может стать вектором для осуществления мошеннических действий. Атаки с целью самозванства, начиная от фишинга и заканчивая подменой домена, а также заражение вредоносным ПО могут осуществляться через поддельные электронные письма. Именно поэтому предприятиям необходимо установить систему фильтрации для проверки подлинности отправителей электронной почты. Этим они не только защищают свою репутацию, но и предотвращают миллионы пользователей от мошенничества с электронной почтой.
DKIM — одна из таких систем проверки электронной почты, которая использует хэш-значение (закрытый ключ) для подписи почтовой информации, которая сопоставляется с открытым ключом, хранящимся в DNS отправителя. Электронная почта, подписанная цифровой подписью DKIM, имеет высокий уровень защиты от любых изменений со стороны злоумышленников.
Автоматическая переадресация электронной почты и DKIM против SPF
При автоматической пересылке электронной почты заголовки сообщений изменяются из-за участия одного или нескольких серверов-посредников. Пересылаемое сообщение принимает информацию заголовка этого стороннего сервера-посредника, который может быть или не быть включен в качестве авторизованного источника отправки в SPF-запись оригинального отправителя.
Если он не включен, SPF для этого сообщения будет неудачным.
Поскольку подписи DKIM включаются в тело письма, пересылка не влияет на DKIM. Вот почему настройка DKIM поверх существующей политики SPF может помочь избежать нежелательных отказов аутентификации для пересылаемых сообщений.
Устранение проблемы без DKIM
Установка DKIM вместе с SPF является рекомендуемая практика, однако она не является обязательной.
- Если вы не хотите настраивать DKIM для своих доменов, но хотите устранить SPF-неисправность для пересылаемых писем, вы можете использовать метод, называемый перенаправлением электронной почты. Перенаправление электронной почты сохраняет оригинальные заголовки ваших сообщений.
- Кроме того, вы можете включить IP-адреса всех серверов-посредников, участвующих в процессе пересылки, в SPF-запись вашего домена.
Сбой DKIM Значение
Если у вас активирован DKIM для исходящей электронной почты, принимающие серверы проверяют подлинность письма, сопоставляя ваш закрытый ключ DKIM с открытым ключом, опубликованным на вашем DNS. Если они совпадают, DKIM проходит для сообщения, в противном случае DKIM не проходит.
Что означает отказ DKIM?
DKIM failure означает неудачный статус проверки DKIM-аутентификации из-за несоответствия доменов, указанных в заголовке DKIM-подписи и заголовке From, и несоответствия значений пары ключей.
Тестовые примеры для DKIM не работают
1. Ошибка в синтаксисе записи DKIM
Если вы не используете надежный генератор DKIM-записей инструмент для генерации записи, пытаясь вручную настроить ее для своего домена, вы можете реализовать ее неправильно. Синтаксические ошибки в ваших DNS-записях могут привести к сбою аутентификации, и в этом случае DKIM не работает.
2. Сбой выравнивания идентификатора DKIM
Если у вас есть DMARC настроен для вашего домена в дополнение к DKIM, во время проверки DKIM значение домена в файле d= в поле DKIM-подписи в заголовке письма должно совпадать с доменом, указанным в адресе from. Это может быть либо строгое соответствие, при котором два домена должны точно совпадать, либо смягченное соответствие, которое позволяет организационному совпадению пройти проверку.
Сбой DKIM может произойти, если домен заголовка подписи DKIM не соответствует домену, указанному в заголовке From, что может быть типичным случаем подмены домена или атаки самозванца.
3. Вы не настроили DKIM для сторонних поставщиков электронной почты
Если вы используете несколько сторонних поставщиков услуг электронной почты для отправки писем от имени вашей организации, вам необходимо связаться с ними, чтобы получить инструкции по активации DKIM для ваших исходящих писем. Если вы используете собственные пользовательские домены или поддомены, зарегистрированные на сторонних сервисах, для отправки писем своим клиентам, то обязательно попросить своего поставщика активировать DKIM для вас .
В идеале, если ваш сторонний поставщик помогает вам в аутсорсинге электронной почты, он должен настроить ваш домен, опубликовав DKIM-запись на своем DNS используя уникальный для вас селектор DKIM, без вашего вмешательства.
Вы можете сгенерировать пару ключей DKIM и передать закрытый ключ поставщику электронной почты, а открытый ключ опубликовать на вашем собственном DNS .
Неправильная конфигурация может привести к сбою DKIM, поэтому крайне важно открыто общаться с поставщиком услуг по поводу настройки DKIM.
Заметка : Некоторые сторонние серверы обмена вызывают форматированные колонтитулы в теле сообщения. Если эти серверы являются промежуточными серверами в процессе пересылки электронной почты, сросшиеся колонтитулы могут стать фактором, способствующим сбою DKIM.
4. Проблемы в связи с сервером
В некоторых ситуациях письмо может быть отправлено с сервера, на котором отключен DKIM. В таких случаях DKIM не будет работать для этого письма. Важно убедиться, что у общающихся сторон DKIM активирован должным образом.
5. Изменения в теле сообщения агентами передачи почты (MTA)
В отличие от SPF, DKIM не проверяет IP-адрес отправителя или обратный путь при проверке подлинности сообщений. Вместо этого он гарантирует, что содержимое сообщения не было повреждено при передаче. Иногда участвующие MTA и агенты пересылки электронной почты могут изменять тело сообщения во время обертывания строк или форматирования содержимого, что может привести к сбою DKIM.
Форматирование содержимого электронной почты, как правило, является автоматизированным процессом, обеспечивающим легкость восприятия сообщения каждым получателем.
6. Перебои в работе DNS / простои DNS
Это распространенная причина сбоев аутентификации, включая сбой DKIM. Перебои в работе DNS могут возникать по разным причинам, включая атаки типа «отказ в обслуживании». Обычное обслуживание вашего сервера имен также может быть причиной простоя DNS. В течение этого (обычно короткого) периода времени серверы-получатели не могут выполнять DNS-запросы.
Поскольку мы знаем, что DKIM существует в вашем DNS как запись TXT/CNAME, клиент-сервер выполняет поиск, чтобы запросить DNS отправителя для открытого ключа во время аутентификации. Во время перебоев это считается невозможным и, следовательно, может нарушить DKIM.
7. Использование OpenDKIM
Реализация DKIM с открытым исходным кодом, известная как OpenDKIM, обычно используется провайдерами почтовых ящиков, такими как Gmail, Outlook, Yahoo и т.д. OpenDKIM соединяется с сервером через порт 8891 во время проверки. Иногда ошибки могут быть вызваны включением неправильных разрешений, из-за чего сервер не может привязаться к вашему сокету.
Проверьте свой каталог, чтобы убедиться, что вы правильно включили разрешения, или если вообще у вас есть каталог, настроенный для вашего сокета.
Сбои в результатах проверки подлинности DKIM
1. Результат аутентификации: dkim=neutral (плохой формат)
Автоматически создаваемые разрывы строк в записи DKIM могут вызвать сообщение об ошибке: dkim=neutral (плохой формат). Когда валидатор электронной почты соединяет вместе разорванные записи ресурсов во время проверки, он выдает неверное значение. Возможным решением является использование 1024-битных ключей DKIM (в отличие от 2048 бит), чтобы уложиться в 255-символьный лимит DNS.
2. Результат аутентификации: dkim=fail (плохая подпись)
Это может быть возможным результатом изменения содержимого в теле сообщения третьей стороной, из-за чего заголовок подписи DKIM не соответствует телу письма.
3. Результат аутентификации: dkim=fail (хэш тела DKIM-подписи не проверен)
«Хэш тела DKIM-подписи не проверен» или «Хэш тела DKIM-подписи не проверен» — это два альтернативных результата, возвращаемых принимающим сервером при одной и той же ошибке, которая подразумевает значение хэша тела DKIM ( bh= тег) было каким-то образом изменено при передаче. Даже если ваша пара ключей DKIM настроена правильно и у вас есть действительный открытый ключ, опубликованный на вашем DNS, незначительные изменения в хэш-значении, такие как вставка пробелов или специальных символов, могут привести к тому, что проверка хэш-значения тела DKIM не пройдет.
Значение тега bh= может быть изменено по следующим причинам:
- Серверы-посредники, отвечающие за изменение содержимого почты
- Добавление колонтитулов электронной почты вашим поставщиком услуг электронной почты
4. Результат аутентификации: dkim=fail (нет ключа для подписи)
Эта ошибка может быть результатом недействительного или отсутствующего открытого ключа в вашем DNS. Необходимо убедиться, что ваши открытый и закрытый ключи для DKIM совпадают и настроены правильно. Вы уверены, что ваша DNS-запись DKIM опубликована и действительна? Проверьте это прямо сейчас с помощью нашей бесплатной программы проверки DKIM-записей.
Как остановить отказ DKIM для ваших сообщений?
Невозможно решить все вышеперечисленные проблемы просто потому, что их невозможно обойти. Тем не менее, мы собрали несколько полезных советов, которые вы можете использовать, чтобы минимизировать шансы на неудачу DKIM.
Как устранить проблемы с DKIM?
- Генерируйте DKIM-запись, используя надежный и известный инструмент генератора для получения точных результатов, и всегда копируйте и вставляйте свои значения, чтобы избежать ошибок.
- Проверьте запись DKIM на наличие пробелов и ошибок
- Внедрите SPF и DMARC для дополнительного уровня безопасности против подмены домена и выдачи себя за другого. DMARC требует прохождения SPF или DKIM для того, чтобы сообщения прошли проверку, поэтому, если DKIM не пройдет, а SPF пройдет, ваши сообщения все равно пройдут DMARC и будут доставлены.
- Включите отчетность DMARC для ваших доменов
- Отслеживайте отчеты об отказах DKIM и результаты аутентификации на специальном анализатор отчетов DMARC приборная панель
- Подробно обсудите с поставщиками электронной почты настройку DKIM, поддерживают ли они этот протокол и как они его обрабатывают.
- Получите экспертную консультацию по настройкам аутентификации электронной почты от нашей команды специалистов по DMARC, подписавшись на бесплатную пробную версию DMARC с нашим анализатором
Обратите внимание, что мы рассмотрели некоторые распространенные ошибки DKIM и их вероятные причины, одновременно предоставляя возможный решения для их устранения. Однако ошибки могут появляться по различным причинам, характерным для вашего домена и серверов, которые не были рассмотрены в этой статье.
Перед тем, как внедрять их в своей организации или обеспечивать соблюдение политик, необходимо в достаточной степени углубить свои знания о протоколах аутентификации. Сбой DKIM, или сбой в проверке SPF, или DMARC может повлиять на доставляемость вашей электронной почты.
Вопросы и ответы по отказу DKIM
1. Какие отправители не работают с DKIM?
Отказ DKIM типичен для отправителей, которые:
- неправильная настройка протокола
- использовать 2048-битные ключи для неподдерживаемых провайдеров электронной почты
- содержимое электронной почты было изменено сторонним посредником во время передачи сообщения
2. Может ли DMARC пройти, если DKIM не прошел?
Да, при условии, что SPF проходит для электронной почты. Если вы настроили DMARC и выровняли электронные письма по механизмам SPF и DKIM, для прохождения DMARC необходимо пройти только одну из проверок (либо SPF, либо DKIM). Однако если ваше выравнивание DMARC опирается только на аутентификацию DKIM, DMARC не пройдет, когда DKIM не пройдет.
Главное, что нужно сделать, чтобы не попасть в спам: DKIM, SPF, DMARC
Эта статья посвящена антиспам-настройкам для email-рассылок. Как сделать так, чтобы письма без проблем попадали во входящие, а не оказывались в спаме или вообще отбивались на уровне почтового сервера получателя.
В нашем блоге есть кейс, в котором мы детально описываем работу с клиентом, у которого были настроены приветственные письма, но они попадали в спам
Ведя войну со спамерами на своих фронтах, провайдеры почтовых систем разработали и ввели технические требования отправителям email-рассылок. Так появились доменные настройки DKIM, SPF и DMARC.
DKIM (DomainKeys Identified Mail) — метод аутентификации соответствия доменного имени. DKIM проверяет, действительно ли домен, от имени которого отправлена email-рассылка, принадлежит отправителю.
SPF (Sender Policy Framework) — cтруктура политики отправителя. Это система проверки электронной почты, предназначенная для блокировки спама, методом обнаружения подмены и общей уязвимости электронной почты, путём проверки IP-адреса отправителя.
DMARC (Domain-based Message Authentication, Reporting and Conformance) — идентификация сообщений, создание отчётов и определение соответствия по доменному имени. Этой настройкой отправитель показывает почтовой системе, что его email-рассылки защищены SPF и / или DKIM.
Политика DMARC не является обязательной настройкой. Это мера, которая, в первую очередь, позволяет вам дополнительно обезопасить себя от действий мошенников.
В практическом плане DMARC — это правила, указывающие, что делать, если SPF и / или DKIM выдали ошибку или письмо по каким-либо техническим причинам выглядит подозрительным для сервера получателя. В первую очередь — если мошенники пытаются рассылать письма от имени (под видом) вашего домена и / или вашего IP-адреса.
Не будем копировать мануалы по самим настройкам, просто оставим их здесь на ваш выбор. По ссылкам — актуальная на данный момент информация, всё изложено максимально грамотно и лаконично. С их помощью вы можете пошагово настроить записи самостоятельно или поручить это вашему системному администратору.
После отладки нужно убедиться, что всё работает, как задумано. Первый этап можно осуществить c помощью сервиса mail-tester.com. Проверяем корректность настроек по принципу: есть / нет.
Всё просто, отправляем тестовое письмо из рассыльной платформы на рандомно сформированный почтовый адрес (кстати, его можно сохранить и пользоваться им постоянно) и проверяем.
Далее смотрим подробности проверки.
Если проблем нет, DKIM-запись действительна, значит, домен технически принадлежит вам как отправителю и ваши письма, согласно данным доставляемости, попадают в инбокс подписчиков. Значит, вы всё сделали правильно.
Особое внимание стоит обратить на SPF-запись, поскольку IP-адрес, с которого вы отправляете рассылки, технически подделать проще, чем домен.
Кроме того, рассыльная платформа могла выделить его не только вам, им параллельно могут пользоваться спамеры, владельцы электронного казино, продавцы дженериков Виагры, реплик часов Rolex и вообще кто угодно. Плюс он может быть просто очень старым с целой историей, естественно, не всегда хорошей. Поэтому рассыльный IP-адрес стоит дополнительно проверять на нахождение в чёрных листах. Попадание email-рассылок в спам может иметь комплекс причин и зависит не только от DNS-настроек, а это уже тема для отдельной статьи.
В качестве удобного инструмента для проверки и диагностики проблем антиспам-настроек можем порекомендовать сервис mxtoolbox.com.
Вводим домен и проверяем корректность настроек, выбрав необходимый пункт в выпадающем меню.
На что стоит обратить особое внимание. В зелёном поле мы видим SPF-записи домена. Далее префиксы, их значения и описания. Если вы что-то настроили неправильно, сервис покажет вам это в соответствующей графе теста. Это значит, что вам стоит вернуться к инструкции настроек и перепроверить эту строку в DNS-зонах административной панели настроек вашего рассыльного домена.
Важный нюанс. Для SPF существует лимит в десять записей. Всё, что выше этого лимита, сервер получателя просто не увидит.
В нашей практике был случай, когда клиент обратился к нам с проблемой — рассылки вообще не попадали в инбокс подписчиков, хотя, казалось, что все настройки в порядке.
Система была построена следующим образом: промо-рассылки отправлялись из одной платформы, транзакционные письма — из второй, триггеры — из третьей, а поддержка клиентов пользовалась четвёртой. Проверив корректность всех настроек, мы нашли тринадцать разных SPF-записей. Получилось, что разработчики клиента превысили лимит, серверы почтовых провайдеров просто не видели записи свыше десяти и отбивали письма службы технической поддержки, считая их мошенническими и вредоносными.
Далее проверяем ключевые настройки политики DMARC.
Значение тега v — DMARC1, это версия протокола политики DMARC. Далее политика обработки писем, её задаёт значение тега p, обратите на него особое внимание. Это правило, согласно которому, как мы уже говорили выше, поступит почтовый провайдер, если SPF и / или DKIM выдали ошибку или письмо по каким-либо техническим причинам выглядит подозрительным для сервера получателя.
Значение ’none’ DMARC — письмо отправится в папку «Входящие», а владельцу домена придёт отчёт для анализа. В отчёте — информация о том, кто отправляет от данного имени email-рассылки и разрешено ли им это делать.
Значение ’quarantine’ — сервер почтового провайдера получателя отправляет письмо в папку Спам, а владелец домена сможет проанализировать данные, которые ему также придут в отчёте.
Значение ’reject’ даст команду серверу получателя отбить не прошедшие проверку DMARC письма. Эти рассылки получатель не увидит.
Значение тега rua, как вы наверняка догадались, — адрес электронной почты, на которую будут приходить отчёты.