Что такое ARP?

Протокол разрешения адресов обычно используется для определения MAC-адреса. ARP — это протокол канального уровня, но он используется, когда IPv4 используется через Ethernet.
Зачем нужен ARP?
Давайте разберемся на простом примере.
У нас есть один компьютер [ПК1] с IP-адресом 192.168.1.6, и мы хотим отправить эхо-запрос на другой компьютер [ПК2] с IP-адресом 192.168.1.1. Теперь у нас есть MAC-адрес ПК1, но мы не знаем MAC-адрес ПК2, и без MAC-адреса мы не можем отправить ни один пакет.
Теперь посмотрим пошагово.
Примечание: Открыть команду в административном режиме.
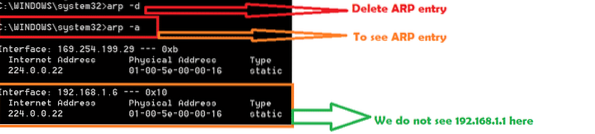
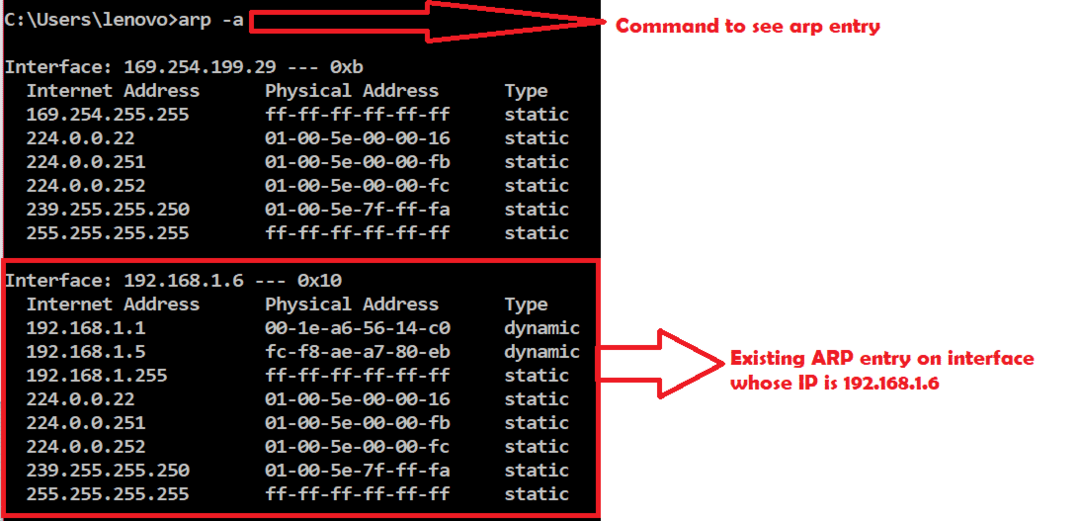
Шаг 1: Проверить существующий ARP на ПК1. Выполнять arp -a в командной строке, чтобы увидеть существующую запись ARP.
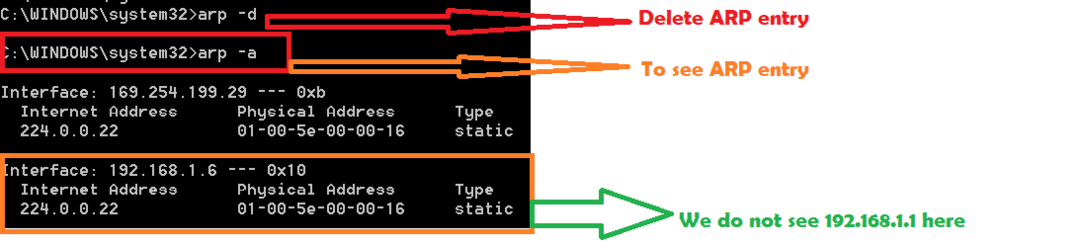
Шаг 2: Удалить запись ARP. Выполнять arp -d команда в командной строке. А затем выполнить arp -a чтобы убедиться, что записи ARP были удалены.
Шаг 3: Откройте Wireshark и запустите его на ПК1.
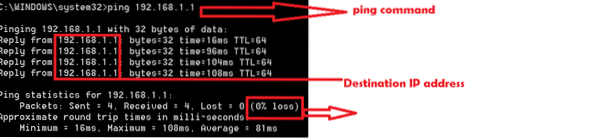
Шаг 2: Выполните команду ниже на ПК1.
Шаг 3: Теперь пинг должен быть успешным.
Шаг 4: Остановить Wireshark.
Теперь проверим, что происходит в фоновом режиме, когда мы удаляем запись arp и пингуем на новый IP-адрес.
Собственно, когда мы пингуем 192.168.1.1, перед отправкой пакета запроса ICMP произошел обмен пакетами ARP Request и ARP response. Итак, ПК1 получил MAC-адрес ПК2 и смог отправить ICMP-пакет.
Для получения дополнительной информации о ICMP см. Здесь
Анализ на Wireshark:
Типы ARP-пакетов:
- Запрос ARP.
- ARP-ответ.
Есть два других типа запроса RARP и ответа RARP, но они используются в определенных случаях.
Вернемся к нашему эксперименту.
Мы сделали пинг до 192.168.1.1 поэтому перед отправкой запроса ICMP ПК1 должен отправить широковещательную Запрос ARP и ПК2 должен отправлять одноадресную рассылку Ответ ARP.
Вот важные поля для запроса ARP.
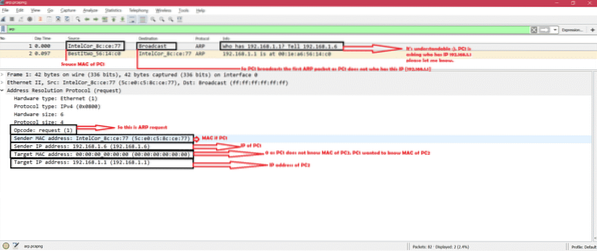
Итак, мы понимаем, что основная цель ARP-запроса — получить MAC-адрес ПК2.
Теперь посмотрим ответ ARP в Wireshark.
Ответ ARP отправляется ПК2 после получения запроса ARP.
Вот важные поля ответа ARP.
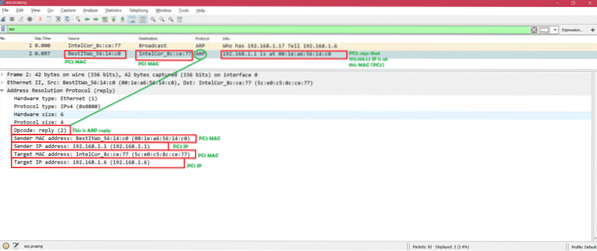
Из этого ответа ARP мы видим, что ПК1 получил MAC-адрес ПК2 и обновил таблицу ARP.
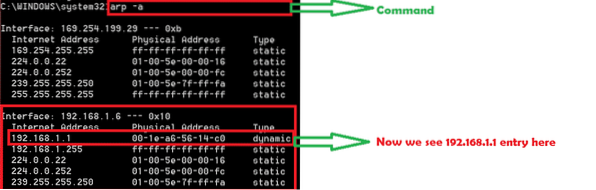
Теперь ping должен быть успешным, поскольку ARP был разрешен.
Вот пакеты ping
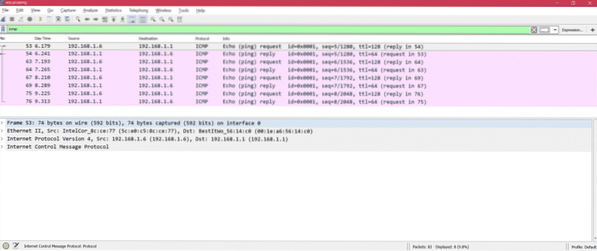
Другие важные пакеты ARP:
RARP: Его противоположность нормальному ARP, который мы обсуждали. Это означает, что у вас есть MAC-адрес ПК2, но нет IP-адреса ПК2. В некоторых конкретных случаях требуется RARP.
Бесплатный ARP: Когда система получает IP-адрес после этого, система может бесплатно отправить ARP, информируя сеть о том, что у меня есть этот IP-адрес. Это сделано во избежание конфликта IP-адресов в одной сети.
Прокси-ARP: Из названия мы можем понять, что когда одно устройство отправляет запрос ARP и получает ответ ARP, но не формирует фактическое устройство. Это означает, что кто-то отправляет ответ ARP о поведении исходного устройства. Это реализовано в целях безопасности.
Резюме:
Пакеты ARP обмениваются в фоновом режиме всякий раз, когда мы пытаемся получить доступ к новому IP-адресу
Игры 
Задание 7.1.6
Часть 1. Изучаем поля заголовков в кадре Ethernet II
Шаг 1. Смотрим длины и описания полей заголовков Ethernet II. (Рис. 1)
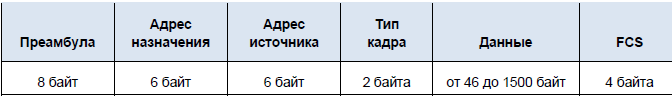
Рис. 1. Поля заголовка Ethernet 2
Шаг 2. Изучаем конфигурацию сети ПК.
Шаг 3. Изучаем кадры Ethernet в данных, перехваченных программой Wireshark.
Показанный ниже результат перехвата данных в программе Wireshark отображает пакеты, которые были созданы с помощью команды ping, отправленной с хоста ПК на шлюз по умолчанию. В программе Wireshark включен фильтр для просмотра только ARP- и ICMP-протоколов. ARP – Протокол разрешения адресов (ARP) ARP — это протокол связи, используемый для определения MAC-адреса, связанного с IP-адресом. Сеанс начинается с ARP-запроса МАС-адреса маршрутизатора шлюза, за которым следуют четыре эхозапроса и ответа.
На этом скриншоте показаны сведения о кадре для запроса ARP. (Рис. 2)
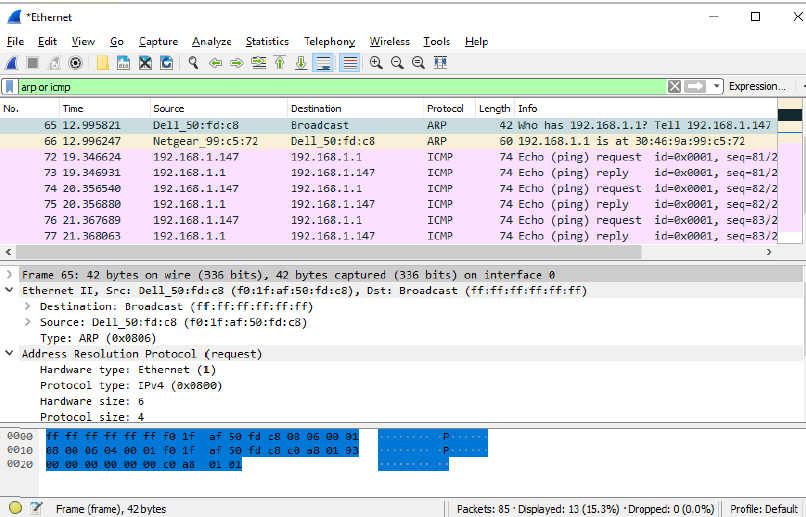
Рис. 2. Сведения запроса ARP
На этом скриншоте показаны сведения о кадре ответа ARP. (Рис. 3)
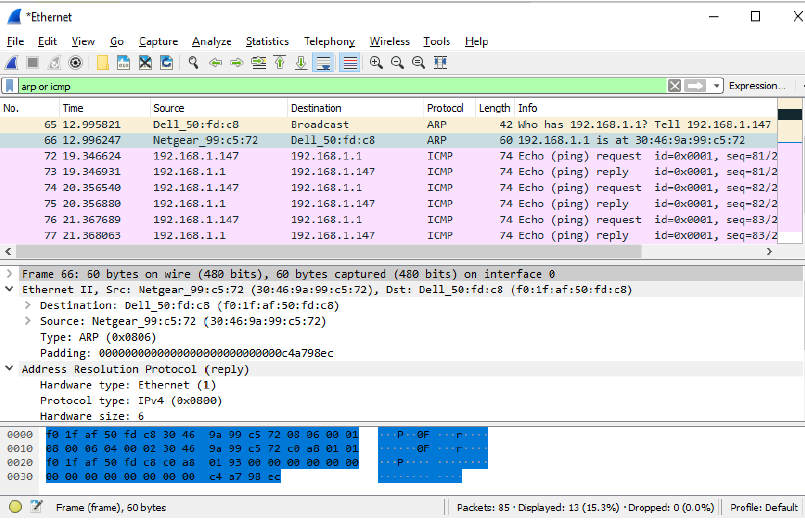
Рис. 3. Ответ ARP
Шаг 4. Изучаем содержание заголовков Ethernet II в ARP-запросе.
В приведенной ниже рисунке выбран первый кадр из данных, перехваченных программой Wireshark, и отображаются данные в полях заголовков Ethernet II. (Рис. 4)
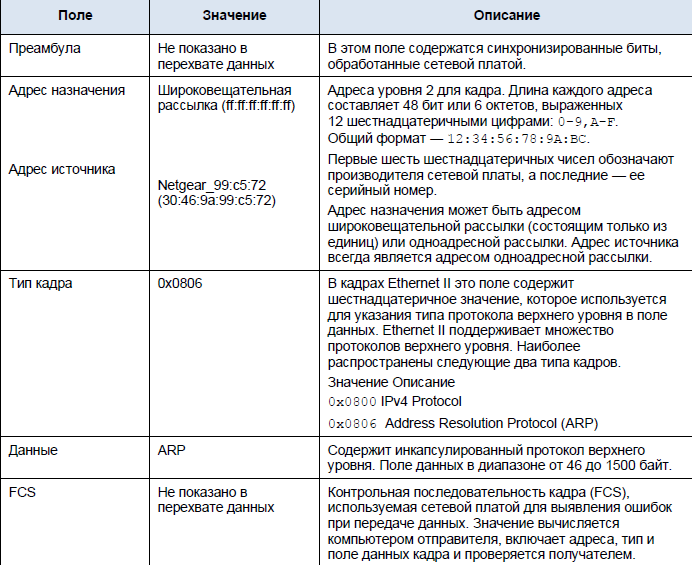
Рис. 4. Содержание заголовков Ethernet II в ARP-запросе
Какова особенность содержания поля адреса назначения? — Все хосты в локальной сети получат эту широковещательную рассылку. Хост с IP-адресом 192.168.1.1 (шлюз по умолчанию) отправит одноадресный ответ источнику (хосту ПК). Этот ответ содержит MAC-адрес сетевой карты шлюза по умолчанию.
Почему перед первым эхо-запросом ПК отправляет широковещательную рассылку ARP? — ПК не может отправить запрос проверки связи на хост, пока не определит MAC-адрес назначения, чтобы он мог создать заголовок кадра для этого запроса проверки связи. Широковещательная рассылка ARP используется для запроса MAC-адреса хоста с IP-адресом, содержащимся в ARP.
Назовите MAC-адрес источника в первом кадре. — f0:1f:af:50:fd:c8
Назовите идентификатор производителя (OUI) сетевой платы источника в ответе ARP? — Netgear
Какая часть МАС-адреса соответствует OUI? — Первые 3 части MAC-адреса указывают OUI.
Назовите серийный номер сетевой интерфейсной платы (NIC) источника. – 99:с5:72
Часть 2. Перехват и анализ кадров Ethernet с помощью программы Wireshark
Шаг 1. Определяем IP-адрес шлюза по умолчанию на своем ПК.
Открываем окно командной строки и вводим ipconfig.
Назовите IP-адрес шлюза ПК по умолчанию. – 192.168.64.1
Шаг 2. Начинаем захват трафика на сетевой интерфейсной плате своего ПК.
a. Открываем программу Wireshark и начинаем захват данных.
b. Наблюдаем за трафиком в окне списка пакетов.
Шаг 3. С помощью фильтров программы Wireshark отображаем на экране только трафик ICMP.
Чтобы скрыть ненужный трафик, устанавливаем соответствующий фильтр Wireshark. (Рис. 5)
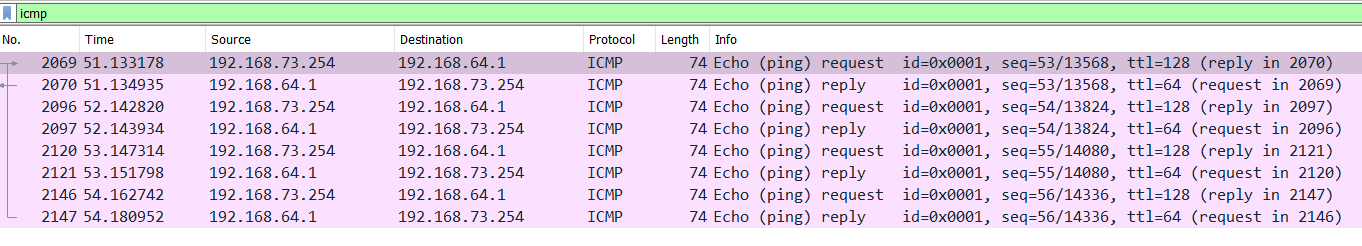
Рис. 5. Послали эхо-запрос и поставили нужный фильтр
Шаг 4. Из окна командной строки отправляем эхо-запрос на шлюз ПК по умолчанию.
Шаг 5. Останавливаем захват трафика на сетевой плате.
Шаг 6. Изучаем первый эхозапрос в программе Wireshark.
a. На панели списка пакетов (верхний раздел) выбираем первый указанный кадр. В столбце Info (Информация) появляется значение Echo (ping) request (Эхо-запрос с помощью команды ping). Теперь линия выделена.
b. Изучаем первую строку на панели сведений о пакете в средней части экрана. В этой строке показана длина кадра.
c. Вторая строка на панели сведений о пакете показывает, что это кадр Ethernet II. Также отображаются MAC-адреса источника и назначения. (Рис. 6)
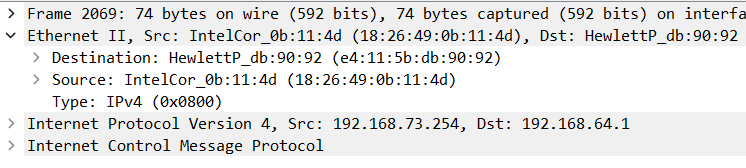
Рис. 6. Отображаем MAC-адрес
Назовите отображающийся тип кадра. – IPv4(0x0800)
e. Последние две строки среднего раздела содержат информацию о поле данных кадра.
Назовите IP-адрес источника. – 192.168.73.254
Назовите IP-адрес назначения. – 192.168.64.1
f. Для того, чтобы выделить эту часть кадра (в шестнадцатеричной системе и в кодировке ASCII) на панели Packet Bytes (Последовательность байтов пакета) (нижний раздел), щелкаем по любой строке в среднем разделе. Щелкаем по строке Internet Control Message Protocol (Протокол ICMP) в среднем разделе и смотрим, что будет выделено на панели Packet Bytes (Последовательность байтов пакета). (Рис. 7)
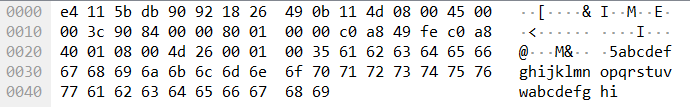
Рис. 7. Последовательность байтов пакета
Какое слово образуют последние два выделенных октета? — hi
g. Нажмите следующий кадр в верхнем разделе и изучите кадр эхоответа. Обратите внимание на то, что МАС-адреса источника и назначения поменялись местами, поскольку маршрутизатор, который служит шлюзом по умолчанию, отправил этот кадр в ответ на первый эхозапрос.
Какое устройство и MAC-адрес отображаются в качестве адреса назначения? – 192.168.73.254
Шаг 7. Захват пакетов для удаленного узла.
a. Нажмите пиктограмму Start Capture (Начать перехват), чтобы начать новый перехват данных в программе Wireshark. Откроется всплывающее окно с предложением сохранить предыдущие перехваченные пакеты в файл перед началом нового перехвата. Нажмите Continue without Saving (Продолжить без сохранения).
Откройте окно командной строки Windows.
b. Через окно командной строки отправьте эхо-запрос на веб-сайт www.cisco.com.
Закройте окно командной строки Windows.
c. Остановите захват пакетов.
d. Изучите новые данные на панели списка пакетов в программе Wireshark. (Рис. 8, 9)
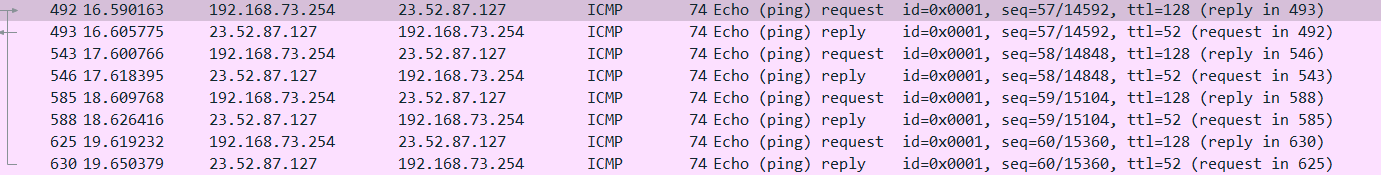
Рис. 8. Эхо-запрос вебсайту
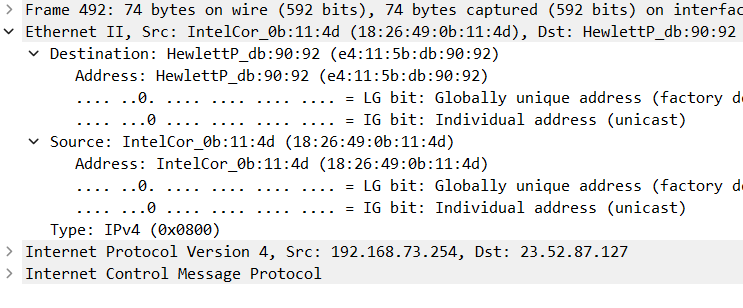
Рис. 9. Панель сведений о пакете
Назовите IP-адреса источника и назначения в первом кадре эхозапроса.
Назовите MAC-адреса источника и назначения в поле данных кадра.
Почему IP-адрес назначения изменился, а MAC-адрес назначения остался прежним? — Кадры уровня 2 никогда не покидают локальную сеть. При отправке эхо-запроса на удаленный хост источник будет использовать MAC-адрес шлюза по умолчанию для назначения кадра. Шлюз по умолчанию получает пакет, удаляет информацию кадра уровня 2 из пакета, а затем создает новый заголовок кадра с MAC-адресом следующего перехода. Этот процесс продолжается от маршрутизатора к маршрутизатору, пока пакет не достигнет своего IP-адреса назначения.
Вопрос для повторения
Что содержит преамбула? — Поле преамбулы содержит семь октетов чередующихся последовательностей 1010 и один октет, сигнализирующий о начале кадра, 10101011.
ARP: Нюансы работы оборудования Cisco и интересные случаи. Часть 1
Привет habr! Каждый будущий инженер в процессе изучения сетевых технологий знакомится с протоколом ARP (Address Resolution Protocol, далее ARP). Основная задача протокола – получить L2 адрес устройства при известном L3 адресе устройства. На заре профессиональной карьеры начинающий специалист, как мне кажется, редко сталкивается с ситуациями, когда нужно вспомнить про существование ARP. Создаётся впечатление, что ARP – это некоторый автономный сервис, не требующий никакого вмешательства в свою работу, и при появлении каких-либо проблем со связью многие по неопытности могут забыть проверить работу ARP.
Я помню свой порядок мыслей, когда я начинал работать сетевым инженером: «Так, интерфейс поднялся, ошибок по физике вроде как не видно. Маршрут, куда слать пакеты, я прописал. Списков доступа никаких нет. Так почему же не идёт трафик? Что маршрутизатору ещё не хватает?» Рано или поздно каждый сетевой инженер столкнётся с проблемой, причина которой будет лежать именно в особенностях работы/настройки ARP на сетевом оборудовании. Простейший пример: смена шлюза на границе сети (например, вместо сервера MS TMG устанавливаем маршрутизатор). При этом конфигурация маршрутизатора была проверена заранее в лабораторных условиях. А тут, при подключении к провайдеру никакая связь не работает. Возвращаем MS TMG — всё работает. Куда смотреть после проверки канального и физического уровня? Наиболее вероятный ответ – проверить работу ARP.
В данной заметке я не буду подробно описывать принципы работы ARP и протоколов этого семейства (RARP, InARP, UnARP и т.д.). На эту тему уже существует уйма статей в Интернете (например, здесь не плохо описаны разновидности ARP). Единственный теоретический момент, на котором я заострю чуть больше внимания, – механизм Gratuitous ARP (GARP).
Статья будет состоять из двух частей. В первой части будет немного теории и особенности работы ARP на маршрутизаторах Cisco, связанные с правилами NAT и с функцией Proxy ARP. Во второй части опишу отличия в работе ARP между маршрутизаторами Cisco и межсетевыми экранами Cisco ASA, а также поделюсь несколькими интересными случаями из практики, связанными с работой ARP.
Чуть-чуть теории
Ниже представлен пример обмена ARP-запросом/ARP-ответом в программе-сниффере Wireshark:
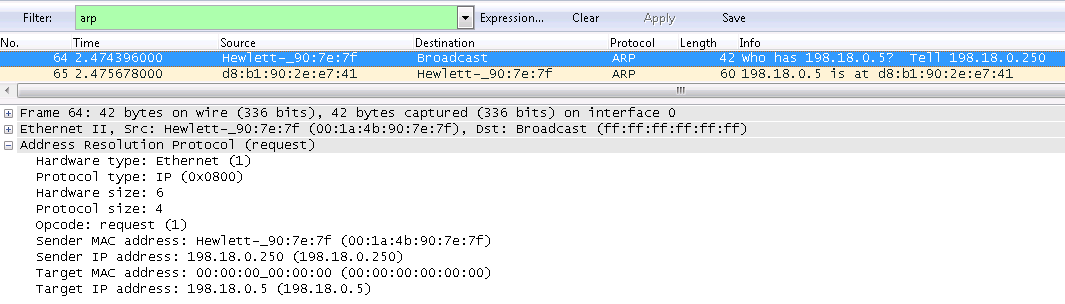
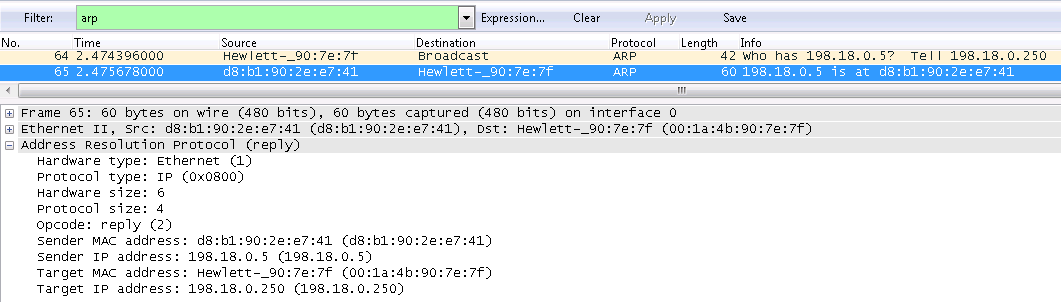
ARP-запрос отправляется на широковещательный MAC-адрес ff:ff:ff:ff:ff:ff. В теле ARP-запроса поле с неизвестным значением Target MAC Address заполняется нулями.
ARP-ответ отправляется на MAC-адрес получателя, отправившего ARP-запрос. В поле Sender MAC Address указывается запрашиваемый MAC-адрес устройства.
Поле opcode в заголовке ARP может принимает значение 1 для ARP-запроса и значение 2 для ARP-ответа.
Чтобы два устройства могли начать передавать трафика между собой, в их ARP-таблицах должна существовать соответствующая запись о соседнем устройстве. Логично предположить, чтобы ARP-запись появилась в таблицах, для каждого устройства должна отработать процедура ARP-запрос/ARP-ответ. То есть перед передачей трафика в сети должны пройти по два ARP-запроса и два ARP-ответа (ARP-запрос/ARP-ответ для первого компьютера и ARP-запрос/ARP-ответ для второго компьютера). Однако, данное предположение верно не для всех случаев. Сетевое оборудование Cisco добавляет новую запись в ARP-таблицу сразу по приходу ARP-запроса от удалённого устройства.
Рассмотрим пример. В широковещательный домен добавляется новое устройство с адресом 198.18.0.200. Запустим пинг с нового устройства и посмотрим debug arp на маршрутизаторе Cisco:
Как видно, сразу по пришествии ARP-запроса от неизвестного IP-адреса (rcvd req src 198.18.0.200), маршрутизатор создаёт соответствующую запись в своей ARP-таблице (creating entry for IP address: 198.18.0.200, hw: 64e9.50c8.d6cd).
Для текущей статьи я не проводил подробного исследования по вопросу, какое именно сетевое оборудование добавляет ARP-запись по пришествии ARP-запроса. Однако, предполагаю, описанное поведение присуще не только сетевому оборудованию Cisco, но и сетевому оборудованию других производителей, так как данный механизм позволяет существенно сократить ARP-трафик в сети.
Описанное поведение присуще сетевому оборудованию. Конечное оборудование в большинстве случаев, получает запись в ARP-таблицу только после полноценной процедуры ARP-запрос/ARP-ответ. Для примера, я проверил процедуру на компьютере с операционной системой Windows 7. Ниже представлен дамп ARP-пакетов. В данном примере был очищен arp-cache на маршрутизаторе Cisco и на Windows-компьютере. После этого был запущен пинг от маршрутизатора к компьютеру.
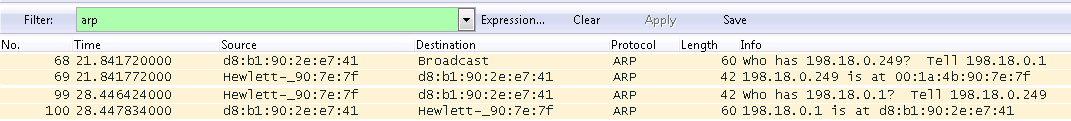
Из представленного дапма видно, что сперва маршрутизатор отправляет ARP-запрос и получает ARP-ответ. Но ARP-запрос от маршрутизатора не приводит к появлению требуемой записи в ARP-таблице Windows-компьютера, поэтому, в свою очередь, компьютер отправляет ARP-запрос и получает ARP-ответ от маршрутизатора.
Gratuitous ARP
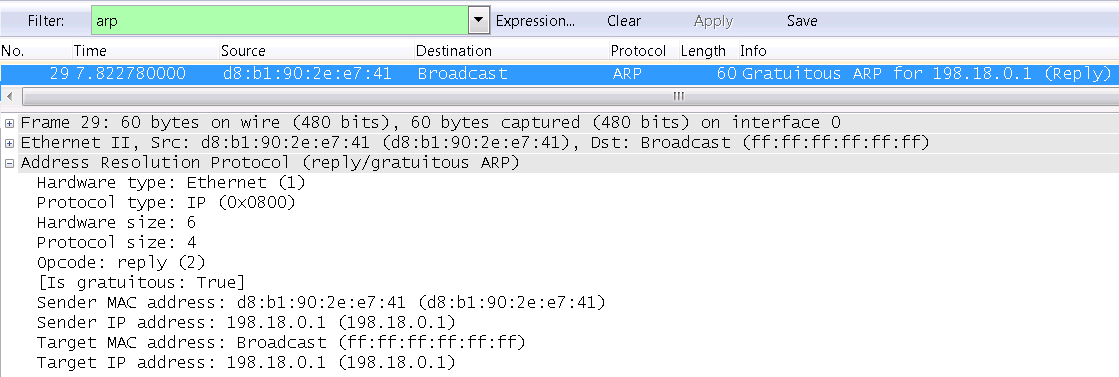
Механизм Gratuitous ARP используется для оповещения устройств в рамках широковещательного домена о появлении новой привязки IP-адреса и MAC-адреса. Когда сетевой интерфейс устройства получает настройки IP (вручную или по DHCP), устройство отправляет Gratuitous ARP сообщение, чтобы уведомить соседей о своём присутствии. Gratuitous ARP сообщение представляет собой особый вид ARP-ответа. Поле opcode принимает значение 2 (ARP-ответ). MAC-адрес получается как в заголовке Ethernet, так и в теле ARP-ответа является широковещательным (ff:ff:ff:ff:ff:ff). Поле Target IP Address в теле ARP-ответа совпадает с полем Sender IP Address.
Механизм Gratuitous ARP используется для многих целей. Например, с помощью Gratuitous ARP можно уведомить о смене MAC-адреса или обнаружить конфликты IP-адресов. Другой пример — использование протоколов резервирования первого перехода (First Hop Redundancy Protocols), например, HSRP у Cisco. Напомню, HSRP позволяет иметь виртуальный IP-адрес, разделённый между двумя или более сетевыми устройствами. В нормальном режиме работы обслуживание виртуального IP-адреса (ответы на ARP-запросы и т.д.) обеспечивает основное устройство. При отказе основного устройства обслуживание виртуального IP-адреса переходит ко второму устройству. Чтобы уведомить о смене MAC-адреса ответственного устройства, как раз отправляется Gratuitous ARP-сообщения.
В примере ниже представлено Gratuitous ARP сообщение при включении сетевого интерфейса маршрутизатора с настроенным IP-адресов 198.18.0.1.
Если на маршрутизаторе настроен secondary IP-адрес, при переходе интерфейса в состояние UP будут отправлены Gratuitous ARP уведомления для каждого IP-адреса интерфейса. В примере ниже представлены Gratuitous ARP сообщения, отправляемые при включении интерфейса маршрутизатора с основным IP-адресом 198.18.0.1 и secondary IP-адресом 198.18.2.1.
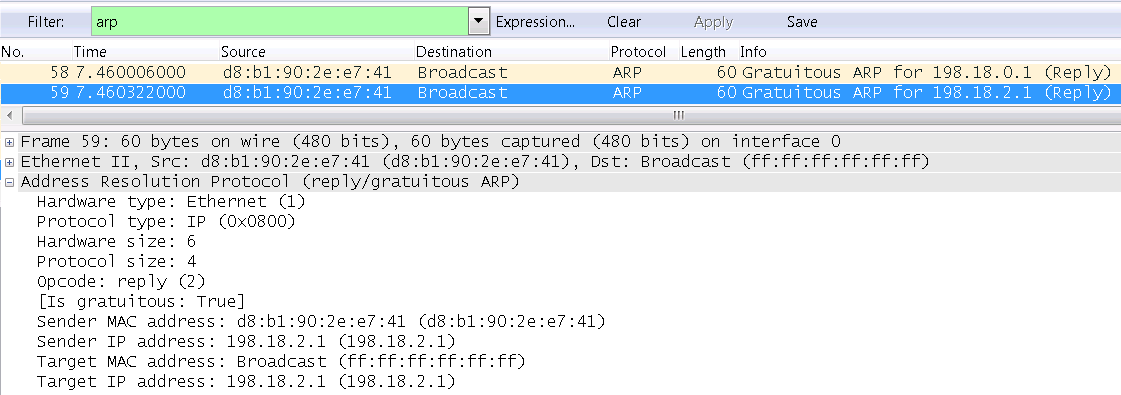
Безусловно, маршрутизатор будет отвечать на ARP-запросы как для основного, так и для secondary IP-адреса.
Логично предположить, что как только устройство получает Gratuitous ARP, сразу добавляется новая запись в ARP-таблицу. Однако это не так. Если в таблице устройства отсутствовала ARP-запись, связанная с IP-адресом из Gratuitous ARP сообщения, новая запись добавлена не будет. При необходимости отправить трафик будет сформирован ARP-запрос и получен ARP-ответ. Только после этой процедуры новая запись добавится в ARP-таблицу.
Пример на маршрутизаторе Cisco. Включим debug arp и подключим в широковещательный домен новое устройство с адресом 198.18.0.200. До подключения нового устройства ARP-таблица маршрутизатора выглядит следующим образом:
Включаем новое устройство с адресом 198.18.0.200. Получаем debug-сообщение о приходе Gratuitous ARP:
Новая запись не появилась. Делаем пинг до нового адреса:
Debug-сообщения показывают, что прошла процедура ARP-запрос/ARP-ответ. Проверяем ARP-таблицу:
Новая запись появилась.
ARP и NAT на маршрутизаторах Cisco
- Если внутренний глобальный адрес находится в той же IP-подсети, что и адрес интерфейса маршрутизатора, маршрутизатор будет отвечать на ARP-запросы к этому адресу. При этом в собственной arp-таблице маршрутизатора создаётся статическая запись для внутреннего глобального адреса.
- Если внутренний глобальный адрес находится в IP-подсети, отличной от адреса интерфейса маршрутизатора, маршрутизатор не будет отвечать на ARP-запросы к этому адресу. В собственной arp-таблице статическая запись не создаётся. Чтобы связь с таким IP-адресом заработала, требуется дополнительная настройка. Мы рассмотрим данный случай более подробно далее в статье.
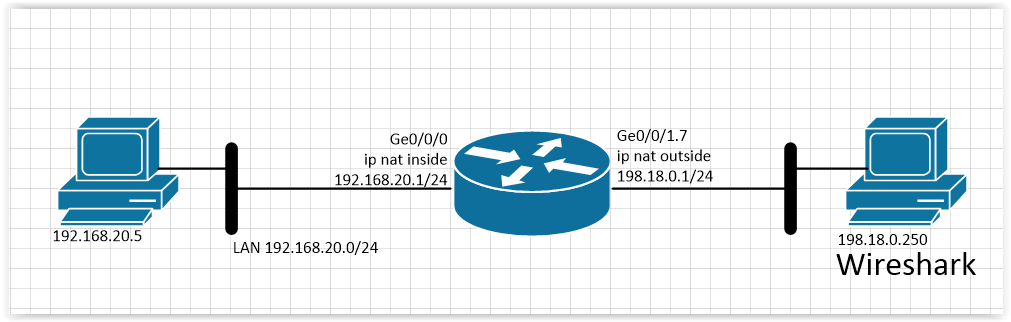
Примечание: для тестов использовался маршрутизатор C4321 с программным обеспечением 15.4(3)S3 и межсетевой экран Cisco ASA5505 c программным обеспечением 9.1(6)6.
Компьютер Wireshark с адресов 198.18.0.250 в нашем случае будет обозначать подключение к внешней сети (например, к Интернет-провайдеру). С помощью сниффера Wireshark будем просматривать обмен сообщениями ARP между маршрутизатором и компьютером.
Настройки интерфейсов маршрутизатора:
Добавим правило динамического NAT, чтобы транслировать адрес компьютера из LAN (192.168.20.5) во внутренний глобальный адрес 198.18.0.5 при обращении к компьютеру во вне (Wireshark). Добавим правило статического PAT для публикации TCP порта 3389 (RDP) компьютера из LAN под глобальным адресом 198.18.0.2.
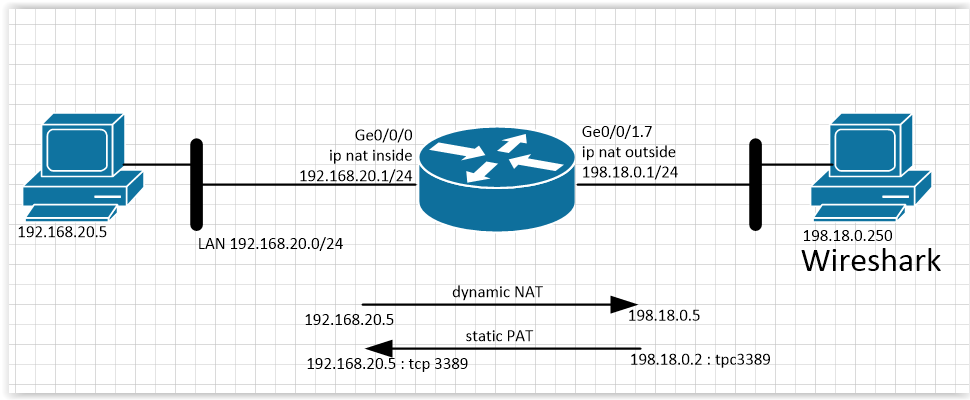
Посмотрим ARP-таблицу на маршрутизаторе:
Видим, что в ARP-таблице присутствуют статические записи как для внешнего интерфейса маршрутизатора (198.18.0.1), так и для внутренних глобальных адресов из правил динамического и статического NAT.
Сделаем clear arp-cache на маршрутизаторе и посмотрим в Wireshark, какие Gratuitous ARP уведомления будут отправлены с внешнего интерфейса:

Как видно, маршрутизатор уведомил о готовности обслуживать адрес интерфейса, адрес из правила динамического NAT и адрес из правила статического NAT.
А теперь представим ситуацию, когда провайдер расширяет пул публичных адресов, выданных клиенту, за счёт другой подсети. Предположим, дополнительно к IP-подсети 198.18.0.0/24 на внешнем интерфейсе маршрутизатора мы получаем от провайдера новый пул 198.18.99.0/24 и хотим публиковать наши внутренние сервисы под новыми IP-адресами. Для наглядности приведу схему с провайдером:
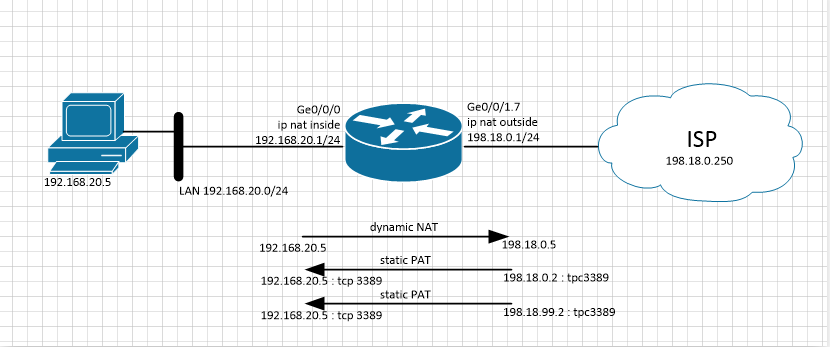
Добавим правило статического PAT для публикации TCP порта 3389 (RDP) компьютера из LAN под новым глобальным адресом 198.18.99.2:
Если снова посмотреть ARP-таблицу маршрутизатора командой show arp, увидим, что статическая запись для IP-адреса 198.18.99.2 не добавилась.
Чтобы иметь возможность отправлять ARP-запросы в новую сеть 198.18.99.0/24 с компьютера Wireshark, расширим маску его сетевых настроек до 255.255.0.0 (/16). Напомню, для нашего примера компьютер Wireshark выступает в роли маршрутизатора Интернет-провайдера.
После ввода clear arp-cache сниффер по-прежнему показывает Gratuitous ARP только для трёх IP-адресов: 198.18.0.1, 198.18.0.2, 198.18.0.5. Для нового адреса 198.18.99.2 Gratuitous ARP не срабатывает. Попробуем открыть tcp-порт 3389 адреса 198.18.99.2 и одновременно посмотреть сниффер:
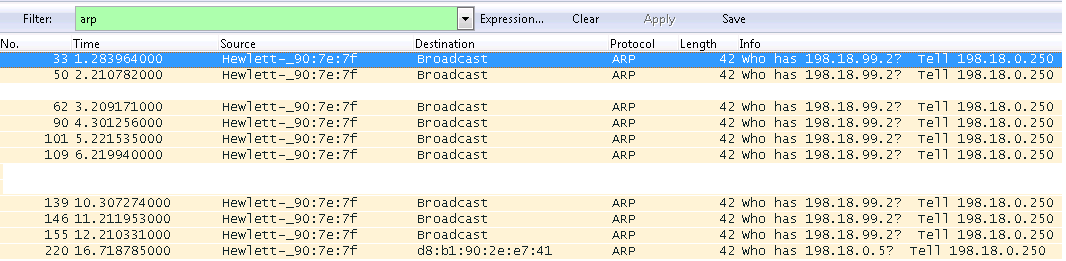
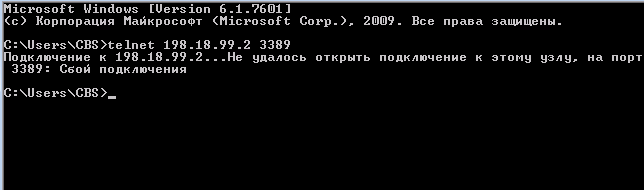
Неуспех. Проверим ARP-таблицу:
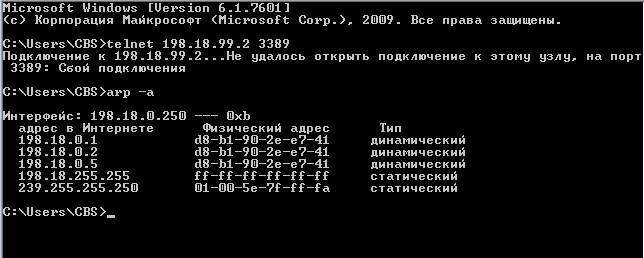
- Попросить провайдера прописать статические ARP-записи для каждого IP-адреса из нового диапазона. Это не очень удобно, если выдаётся широкий диапазон как в нашем примере.
- Попросить провайдера прописать статический маршрут. Часто, чтобы выдать дополнительный диапазон белых IP-адресов, провайдер прописывает на интерфейсе своего оборудования secondary IP-адрес. Вместо этого мы можем попросить провайдера прописать статический маршрут к новой IP-подсети через IP-адрес внешнего интерфейса маршрутизатора. В этом случае оборудование провайдера будет знать, что новая подсеть доступна через IP-адрес интерфейса маршрутизатора, а маршрутизатор, в свою очередь, будет отвечать на ARP-запросы, отправленные к собственному интерфейсу.
- Прописать secondary IP-адрес из нового диапазона на внешнем интерфейсе маршрутизатора. В этом случае любой IP-адрес нового диапазона будет принадлежать той же подсети, что и IP-адрес (пусть и secondary) интерфейса маршрутизатора. Маршрутизатор автоматически добавит статические записи в свою ARP-таблицу, будет слать Gratuitous ARP и отвечать на ARP-запросы.
- Использовать механизм Proxy Arp на маршрутизаторе. На этом варианте остановимся чуть более подробно.
- Целевой IP-адрес ARP-запроса находится в IP-подсети, отличной от IP-подсети, в которой ARP-запрос получен;
- Маршрутизатор имеет один или несколько маршрутов к целевому IP-адресу ARP-запроса;
- Маршруты к целевому IP-адресу ARP-запроса указывают на исходящий интерфейс, отличный от интерфейса, на который ARP-запрос был получен.
Настройка Proxy ARP на интерфейсе маршрутизатора:
Отключить Proxy ARP на всех интерфейсах маршрутизатора можно глобально:
Данная настройка имеет приоритет над настройками Proxy ARP, применёнными на интерфейсах.
Помимо команды ip proxy arp в настройках интерфейса существует команда ip local-proxy-arp. Данная команда работает только когда ip proxy arp включён на интерфейсе и позволяет маршрутизатору отвечать на ARP-запросы, даже если целевой IP-адрес находится в той же IP-подсети, откуда ARP-запрос поступил. Пример настройки:
Данная настройка может пригодится, если мы хотим, чтобы трафик в рамках одного широковещательного домена шёл через интерфейс нашего маршрутизатора. Данную задачу можно реализовать с использованием Protected port (PVLAN edge) настроек на L2-коммутаторе (switchport protected).
Включение Proxy ARP на внешнем интерфейсе маршрутизаторе позволит решить проблему с новым пулом адресов, выданных провайдером. Попробуем открыть tcp-порт 3389 адреса 198.18.99.2 после включения Proxy ARP на интерфейсе маршрутизатора и одновременно посмотреть сниффер:

Успех. Маршрутизатор отвечает на ARP-запрос и порт открывается. Таким образом, функциональность Proxy ARP также можно использовать при необходимости трансляции адресов в новый пул.
click fraud protection
Протокол разрешения адресов обычно используется для определения MAC-адреса. ARP — это протокол канального уровня, но он используется, когда IPv4 используется через Ethernet.
Зачем нам нужен ARP?
Давайте разберемся на простом примере.
У нас есть один компьютер [PC1] с IP-адресом 192.168.1.6, и мы хотим отправить эхо-запрос на другой компьютер [PC2], чей IP-адрес 192.168.1.1. Теперь у нас есть MAC-адрес ПК1, но мы не знаем MAC-адрес ПК2, и без MAC-адреса мы не можем отправить его. пакет.
А теперь давайте посмотрим шаг за шагом.
Примечание. Откройте команду в административном режиме.
Шаг 1: Проверьте существующий ARP на ПК1. Выполнять arp –a в командной строке, чтобы увидеть существующую запись ARP.
Шаг 2: Удалить запись ARP. Выполнять arp –d команда в командной строке. А затем выполнить arp –a чтобы убедиться, что записи ARP удалены.
Шаг 3: Откройте Wireshark и запустите его на ПК1.
Шаг 2: Выполните следующую команду на ПК1.
Шаг 3: Теперь пинг должен быть успешным.
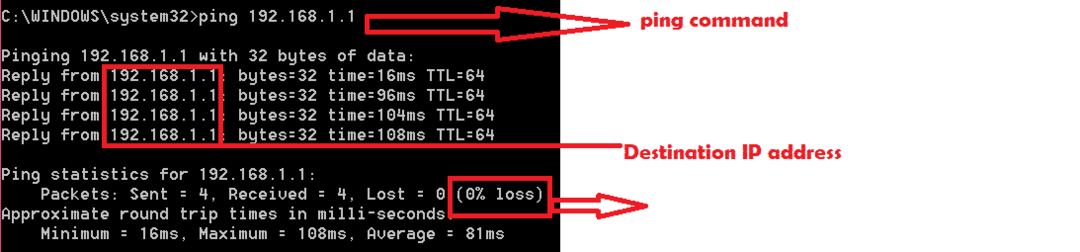
Шаг 4: Остановите Wireshark.
Теперь мы проверим, что происходит в фоновом режиме, когда мы удаляем запись arp и пингуем на новый IP-адрес.
На самом деле, когда мы пингуем 192.168.1.1, перед отправкой пакета запроса ICMP происходил обмен пакетами ARP Request и ARP response. Итак, ПК1 получил MAC-адрес ПК2 и смог отправить пакет ICMP.
Для получения дополнительной информации о ICMP см. здесь
Анализ на Wireshark:
Типы ARP-пакетов:
- Запрос ARP.
- ARP-ответ.
Существуют два других типа запроса RARP и ответа RARP, но они используются в определенных случаях.
Вернемся к нашему эксперименту.
Мы выполнили пинг до 192.168.1.1, поэтому перед отправкой запроса ICMP ПК1 должен отправить широковещательную рассылку. Запрос ARP и ПК2 должен отправлять одноадресную рассылку Ответ ARP.
Вот важные поля для запроса ARP.
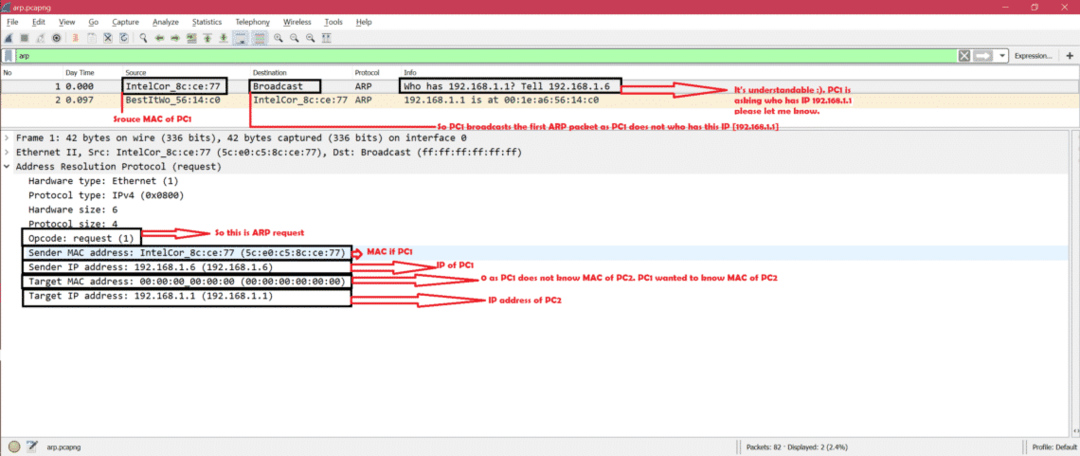
Итак, мы понимаем, что основная цель ARP-запроса — получить MAC-адрес ПК2.
Теперь посмотрим на ответ ARP в Wireshark.
Ответ ARP отправляется ПК2 после получения запроса ARP.
Вот важные поля ответа ARP.
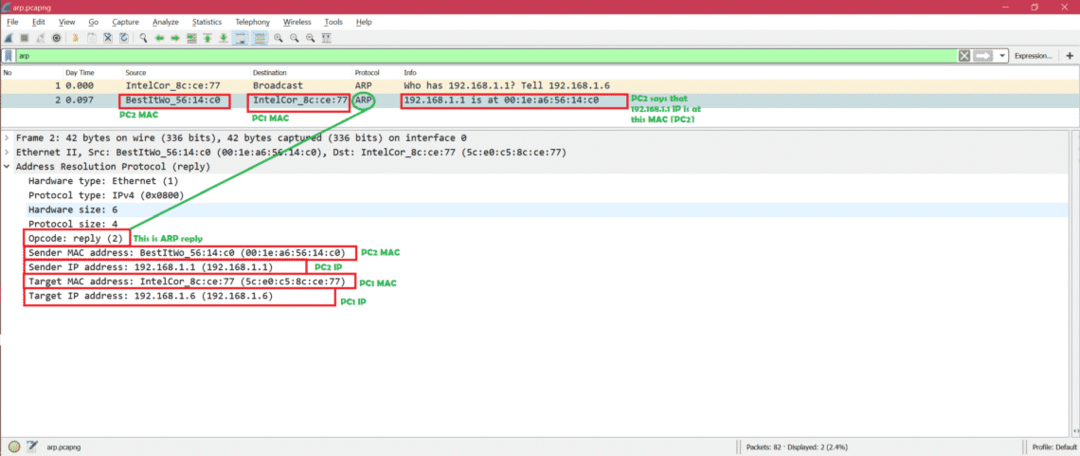
Из этого ответа ARP следует, что ПК1 получил MAC-адрес ПК2 и обновил таблицу ARP.
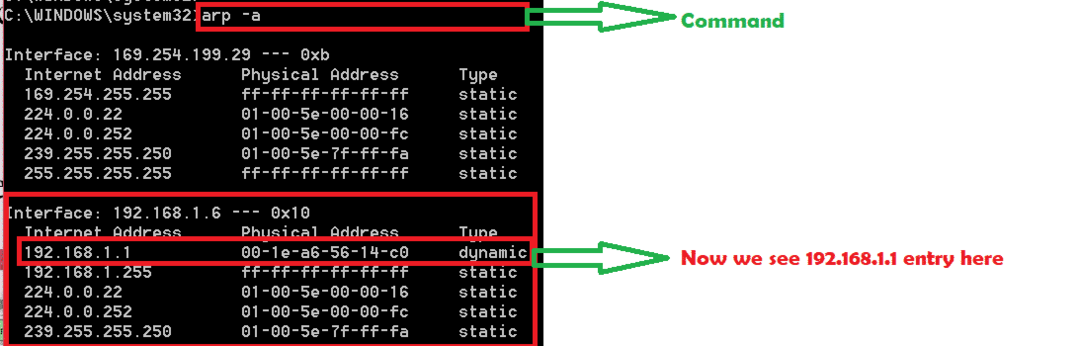
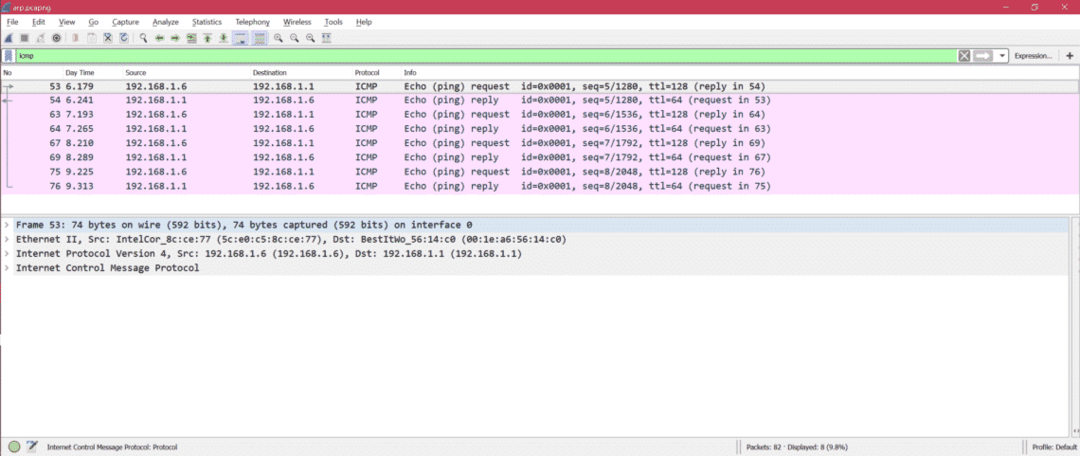
Теперь пинг должен быть успешным, поскольку ARP разрешен.
Вот пакеты ping
Другие важные пакеты ARP:
RARP: Это противоположность нормальному ARP, который мы обсуждали. Это означает, что у вас есть MAC-адрес ПК2, но нет IP-адреса ПК2. В некоторых конкретных случаях требуется RARP.
Бесплатный ARP: Когда система получает IP-адрес после этого, система может бесплатно отправить ARP-сообщение, информирующее сеть о том, что у меня есть этот IP-адрес. Это сделано для того, чтобы избежать конфликта IP-адресов в одной сети.
Прокси-ARP: Из названия мы можем понять, что когда одно устройство отправляет запрос ARP и получает ответ ARP, но не формирует фактическое устройство. Это означает, что кто-то отправляет ответ ARP о поведении исходного устройства. Это реализовано в целях безопасности.
Резюме:
ARP-пакеты обмениваются в фоновом режиме всякий раз, когда мы пытаемся получить доступ к новому IP-адресу.