Wifi web auth как пользоваться на русском
Автоматизировать входа в интернет Wi-Fi сети с проверкой подлинности.
WIFI Web Auth es una aplicación que permite automatizar el inicio de sesión de redes WIFI, tales como las de la universidad, el colegio, el trabajo, de un hotel, u otras que poseen un portal web de autenticación.
Configure solo una vez cuantas redes desee, WIFI Web Auth estará atento a que el dispositivo se conecte a una de las redes configuradas y hará el resto por usted, muy importante sin drenar batería.
WIFI Web Auth generará la configuración automáticamente mientras realizas el inicio de sesión por primera vez, pero también permite cambiar o eliminar cualquier paso de conexión, por ejemplo cuando se desee cambiar un nombre de usuario o su contraseña.
Pruebala y cuéntanos como te parece.
Что нового в последней версии 1.0.0
Last updated on 27/02/2017
Minor bug fixes and improvements. Install or update to the newest version to check it out!
простой способ веб-аутентификации пользователей сетей Wi-Fi
Это краткое руководство будет полезно начинающим сисадминам, перед которыми стоит задача быстро и с минимальными затратами развернуть систему Wi- Fi доступа с аутентификацией и авторизацией. Это может быть, например, небольшая беспроводная сеть, предоставляющая платную услугу использования интернета для мобильных абонентов. В интернет-кафе ставка обычно делается не на организацию безопасных каналов связи, а на простоту пользования услугой. Ничего удивительного нет – практика показывает, что значительная часть современных пользователей интернета вообще не предполагают, что в основе лежит некая среда передачи, протоколы и т.п. Они просто «заходят в интернет», то бишь открывают веб-браузер. Были случай, когда человек для доступа в интернет купил модем и уже, было, собрался окунуться в пучину всемирной паутины, как вдруг совершенно неожиданно для себя выяснил, что для этого еще и телефонная линия нужна! «Странно», — подумал мужик, — «а говорили, что нужен только модем».
Поэтому широкую популярность приобрела так называемая веб-аутентификация, которая является альтернативой более сложным VPN-туннелям и полностью отвечает юзерским представлениям – «браузер=интернет». Суть технологии в следующем: пользователь, подключившись к Wi-Fi сети, первоначально не имеет выхода в интернет. Открыв браузер и набрав произвольный URL в адресной строке, он попадает на страницу аутентификации, где ему предлагается ввести логин и пароль (или номер карты и пин-код). Доступ к интернет-ресурсам будет открыт только после успешной авторизации. В данном механизме на стороне клиента не требуется специального программного обеспечения или какой-либо предварительной настройки.
На сегодняшний день веб-аутентификацию поддерживают большинство точек доступа, однако использовать ее совместно с автоматизированной системой расчетов часто не представляется возможным из-за отсутствия полноценной поддержки RADIUS. Точки доступа, лишенные этого недостатка, как правило, стоят довольно дорого. Ниже описано решение, позволяющее реализовать веб-аутентификацию на UNIX-маршрутизаторе (том же сервере, где, например, установлена биллинговая система), что позволит сэкономить на выборе точек доступа.
Кроме стоимости, к недостаткам существующих решений, в полной мере поддерживающих RADIUS-аутентификацию (802.1х или встроенную поддержку RADIUS Web based auth) и позволяющих тарифицировать Wi-Fi соединения, стоит отнести функционирование этих решений на втором (канальном) уровне модели OSI. Из этого имеются исключения, например, решение Cisco Systems (LWAPP), которому, однако, в полной мере присущ первый недостаток — цена. Однако у большинства из изученных устройств имеется ограничение на расположение контроллера и выноса (у разных производителей под выносом понимаются одни и те же устройства, но по-разному именуемые: радио-порты (HP ProCurve Secure Access 700wl Series совместно с ProCurve Switch xl Access Controller Module), облегченные точки (SonicWall) и т.д. Такие решения чрезвычайно сложно развертывать в IP-сетях, где нет возможности поместить точку и контроллер в один Ethernet-сегмент.
Между сетью общего пользования и точкой доступа, работающей в режиме моста или маршрутизатора без NAT, вклинивается обычный PC-маршрутизатор. В нашем примере он будет работать под управлением Linux.
Все функции аутентификации Wi-Fi клиентов переносятся на сервер, что позволяет до минимума снизить требования к используемым точкам доступа. Если нужен сервис DHCP, то он может быть запущен как на AP (Access Point, точка доступа), так и на сервере. Второй вариант оправдан только в случае, когда необходимо централизованно раздавать IP-адреса в Wi-Fi сети, построенной на нескольких AP.
Функции пограничного UNIX-маршрутизатора:
— биллинговая система (например, LANBilling в комплектации LBcore, LBcd (Ethernet-агент);
— перенаправление HTTP/HTTPS-запросов на собственный веб-сервер и блокировка прочего трафика для неавторизованных пользователей;
— исполнение дополнительного скрипта аутентификации, работающего с базой данных биллинга;
— открытие доступа пользователям, прошедшим аутентификацию;
— блокировка пользователя при исчерпании баланса, по запросу или завершению сессии.
правила файрволла
Перенаправлять HTTP-трафик можно при помощи механизма iptables REDIRECT. При старте системы должны быть выполнены следующие условия: разрешены только DNS-запросы, весь веб-трафик перенаправляется на сервер, остальное, фигурально выражаясь, идет в /dev/null, то бишь заблокировано. Конфигурационный файл iptables для стартового состояния будет выглядеть примерно следующим образом (это файл, сохраненный iptables-save, так что пусть вас не смущают описания цепочек со счетчиками пакетов/байтов в квадратных скобках):
*nat
:PREROUTING ACCEPT [97569:16395666]
:POSTROUTING ACCEPT [26991:1834572]
:OUTPUT ACCEPT [27006:1835736]
-A PREROUTING -p udp -m udp --dport 53 -j ACCEPT
-A PREROUTING -p tcp -m tcp --dport 80 -j REDIRECT --to-ports 80
-A PREROUTING -p tcp -m tcp --dport 443 -j REDIRECT --to-ports 443
-A PREROUTING -j DROP
COMMIT
Как видим, все правила было решено задать в таблице nat, цепочке PREROUTING. Хоть это не единственный вариант записи (часть этих правил можно содержать и в FORWARD), так определенно удобнее с точки зрения администрирования.
Если кто не в курсе, используются такие «конфиги» совместно с программой iptables-restore. Впрочем, никто не мешает вам задавать правила файрволла способом, к которому вы привыкли.
Список заданных правил будет иметь следующий вид:
# iptables -t nat -nL PREROUTING
Chain PREROUTING (policy ACCEPT)
Target prot opt source destination
ACCEPT udp -- 0.0.0.0/0 0.0.0.0/0 udp dpt:53
REDIRECT tcp -- 0.0.0.0/0 0.0.0.0/0 tcp dpt:80 redir ports 80
REDIRECT tcp -- 0.0.0.0/0 0.0.0.0/0 tcp dpt:443 redir ports 443
DROP all -- 0.0.0.0/0 0.0.0.0/0
После успешной аутентификации пользователя, например, с IP-адресом 192.168.10.10, к правилам фильтра, относящимся к той же таблице nat и цепочке PREROUTING, в начало дописываем разрешающее правило (естественно, не руками дописываем, а поручаем это управляющему скрипту, пример которого см. ниже). В результате должно получиться приблизительно следующее:
# iptables -t nat -nL PREROUTING
Chain PREROUTING (policy ACCEPT)
target prot opt source destination
ACCEPT all -- 192.168.10.10/32 0.0.0.0/0
ACCEPT udp -- 0.0.0.0/0 0.0.0.0/0 udp dpt:53
REDIRECT tcp -- 0.0.0.0/0 0.0.0.0/0 tcp dpt:80 redir ports 80
REDIRECT tcp -- 0.0.0.0/0 0.0.0.0/0 tcp dpt:443 redir ports 443
DROP all -- 0.0.0.0/0 0.0.0.0/0
Добавление в начало цепочки разрешающего правила (ACCEPT) фактически останавливает просмотр остальных правил для адреса 192.168.10.10, и в результате перенаправление и блокировка трафика для него не работают.
управляющие скрипты
Для динамического управления правилами iptables необходимы 2 скрипта: script_start, добавляющий разрешающее правило для данного IP-адреса в начало цепочки, и script_stop, удаляющий правило.
#!/bin/bash
# param $1 — ip
# param $2 — netmask
/sbin/iptables -t nat -I PREROUTING 1 -s $1/$2 -j ACCEPT
#!/bin/bash
# param $1 — ip
# param $2 — netmask
/sbin/iptables -t nat -D PREROUTING -s $1/$2 -j ACCEPT
Как видите, значения IP-адреса и маски подсети поступают в скрипт как параметры коммандной строки — $1 и $2 соответственно.
Вобщем-то это может быть и один скрипт, принимающий аргументы start и stop на манер System V init.
Помимо динамического управления правилами файрволла для корректного начала и завершения пользовательской сессии в базе данных необходимо поддерживать актуальное соответствие между пользователем и его текущим IP-адресом. Поэтому вышеописанные скрипты нужно немного усложнить, либо создать промежуточные, выполняющие запросы к биллингу. Или переложить большую часть работы на биллинг, одна из подсистем которого будет вызывать описанные выше скрипты как внешние модули. Вариантов, в общем, бездна.
Собственно веб-аутентификацию будет выполнять некий CGI- или PHP-скрипт на стороне сервера. Его задача проста — проверить логин и пароль. Если такой логин не найден, он попытается активировать карту, рассматривая введенный логин как номер карты. Для удобства все служебные запросы, необходимые для проверки подлинности, можно вынести в хранимую SQL-процедуру.
Если авторизация успешно пройдена, скрипт должен инициировать запуск скрипта script_start. Как он это будет делать – вам решать. Не забудьте только, что изменение правил файрволла (чем, собственно, и занимается script_start) требует root-привилегий. Веб-скрипт может также открывать в браузере пользователя дополнительное окно с формой, позволяющей отправить запрос на завершение сессии.
настройка apache
Потребуется небольшое дополнение к основной конфигурации. В httpd.conf нужно добавить строку:
ErrorDocument 404 /authorize.php
«Почему ErrorDocument?» – спросите вы. А потому, что если юзер вводит любой URL – например http://www.vasya-
pupkin.info/bestbb/index.php?xxx=yyy, вряд ли на вашем сервере, куда был перенаправлен этот запрос, найдется данная страница (вот будет прикол,если найдется! ��
Кроме того, не мешает поправить DirectoryIndex в директории, описанной как DocumentRoot (если вы решили положить свой скрипт именно в корневую директорию):
Options Indexes FollowSymLinks
DirectoryIndex authorize.php
AllowOverride None
Order allow,deny
Allow from all
Все это необходимо для того, чтобы любой HTTP-запрос, перенаправленный на этот сервер, приводил к запуску скрипта аутентификации.
Можно, конечно, было привлечь к решению проблемы «тяжелую артиллерию» вроде mod_rewrite, но это имеет смысл только тогда, когда на данном веб- сервере есть какой-то другой, не относящийся к авторизации контент.
Необходимость прерывания пользовательской сессии возникает в следующих случаях:
— пользователь исчерпал свой баланс;
— административный запрос на блокировку.
— пользователь хочет закрыть сессию по окончании работы, дабы пресечь возможный несанкционированный доступ с использованием его IP-адреса; — разрыв сессии по таймауту при отсутствии активности с данного IP-адреса в течение заданного времени.
Во всех случаях для разрыва сессии необходимо запустить script_stop с нужными параметрами. Запуск скрипта в первых двух случаях должен инициироваться вашим биллингом. Пользовательский запрос (3-й случай) обычно выполняется через браузер (в предыдущем разделе упоминалось, что скрипт аутентификации должен открывать в браузере соотвествующее окно). Содержимое формы отправляется в тот же скрипт, он же может запускать и script_stop. Полагаю, что получение в PHP- или CGI-скрипте IP-адреса запрашивающего не является для вас проблемой.
Для обработки 4-го случая необходима переодическая проверка активных сессий. Для этих целей можно написать шелл-скрипт, который будет запускаться с заданным интервалом (через cron).
Alice D. Saemon, по материалам компании «Сетевые решения», производителя биллинговой системы LANBilling
Сетевые решения. Статья была опубликована в номере 09 за 2006 год в рубрике sysadmin
Исходное:
1)Cisco WLC 2504 Wireless Controller
https://www.cisco.com/c/en/us/support/wireless/2504-wireless-controller/model.html
прошивка firmware AIR-CT2500-K9-8-5-135-0.aes 8.5.135.0 ED искать на 4share
2)WinSCP — это графический клиент SFTP (SSH File Transfer Protocol) для Windows с открытым исходным кодом. https://winscp.net
3)PuTTY client https://www.chiark.greenend.org.uk/
sgtatham/putty/latest.html
4)Let’s Encrypt — Free SSL/TLS Certificates действует 90 дней есть WildCard *.5house.win https://letsencrypt.org/
6)TFTP server for Windows http://tftpd32.jounin.net/
Obtain the Final.pem File from a Third-Party CA
1)Правильный порядок и формат файла запрятан глубоко в недрах документации. Сначала нужно собрать все сертификаты в pem формате в один файл в следующем порядке:
——BEGIN CERTIFICATE——
<WLC cert Device
——END CERTIFICATE——
——BEGIN CERTIFICATE——
<Intermediate CA cert #1 *
——END CERTIFICATE——-
——BEGIN CERTIFICATE——
<Intermediate CA cert #2 *
——END CERTIFICATE——-
——BEGIN CERTIFICATE——
*Root CA cert *
——END CERTIFICATE——
2)Качаем Root CA cert https://letsencrypt.org/certificates/ https://letsencrypt.org/certs/isrgrootx1.pem.txt
3)Конвертация фйла .crt .cer .p7b в формат pem используя Openssl https://www.openssl.org/ win *unix
4)Собираем все сертификаты в pem формате в один файл All-certs.pem
5)Создаем контейнер сертификатов с приватным кличем и защитой паролем
6)Создаем финальный файл final.pem
теперь полученный файл final.pem, защищенный паролем, можно заливать в cisco wlc WiFi-controller.
7)Загрузка файла final.pem на WLC контроллер через web gui или cli ssh

transfer download mode tftp
>transfer download datatype webauthcert
>transfer download serverip
>transfer download path
>transfer download filename final.pem
Enter the password for the .pem file so that the operating system can decrypt the SSL key and certificate.
>transfer download certpassword password
(Cisco Controller) >transfer download start
Ждём
“File transfer operation completed successfully.”
Если ошибка с малопонятным сообщением ‘transfer failed’, в консоли при активированном дебаге “(Cisco Controller) >debug transfer all enable” ошибки будут не намного информативнее, а-ля:
RESULT_STRING: Error installing certificate.
RESULT_CODE:12
8)Для того чтобы загруженный сертификат активировался на портале web-auth и на странице портала, куда будет переброшен пользователь, нужно задать DNS имя для виртуального интерфейса, соответствующее тому на какой CN выдан сертификат. Делается это в настройках ‘Controller – Interfaces – virtual – DNS Host name’.

9)После изменения установок контроллер WLC необходимо перезагрузить.
10)настройка wlans cisco-wlc-2504-wlans-edit-Security-layer-3-Passthrough 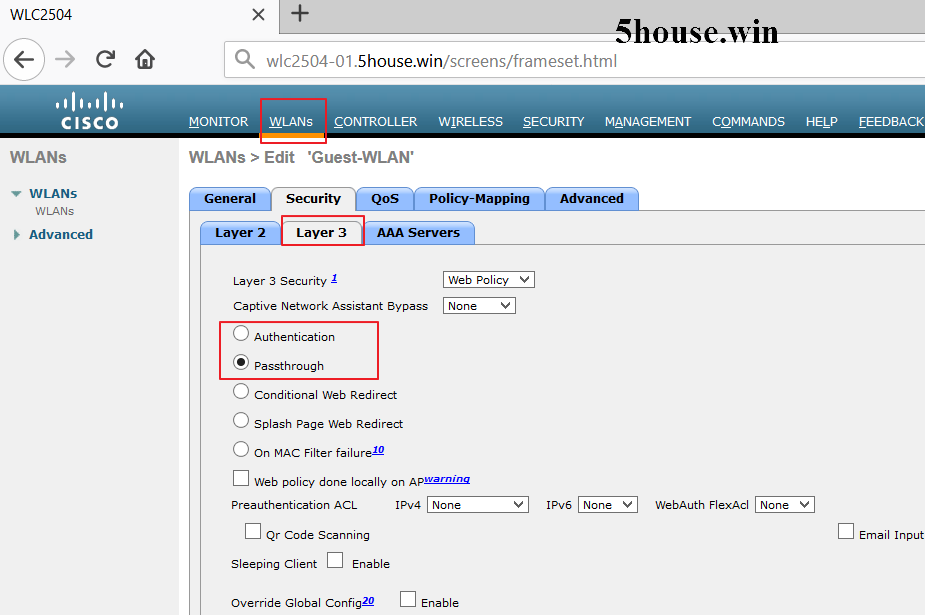
WIFI Web Auth
автоматизировать вход в Wi-Fi с помощью веб-аутентификации.
wifi web auth — это приложение, которое позволяет автоматизировать вход в сети Wi-Fi, такие как сети университета, школы, работы, гостиницы или другие, которые имеют веб-портал аутентификации.
configure только один раз столько сетей, сколько вы хотите, wifi web auth будет знать, что устройство подключится к одной из настроенных сетей и сделает все остальное за вас, что очень важно без разряда батареи.
wifi web auth будет автоматически генерирует настройки при первом входе в систему, но также позволяет вам изменять или удалять любые шаги подключения, например, когда вы хотите изменить имя пользователя или пароль.
Режим Web Auth
Настройка совместной работы WNAM и беспроводного контроллера Cisco WLC сводится к:
- Создании списков доступа (acl) для безусловного пропуска трафика пользователей к серверу авторизации
- Указанию ссылки редиректа сессии пользователя на страницу авторизации WNAM
- Включении дополнительно авторизации (Layer 3 security) для выбранной радио-сети
- Настройки взаимодействия с RADIUS-сервером для учёта сессий и трафика авторизовавшихся пользователей
- Настройки WNAM
Работа механизма веб-авторизации пользователей подробно описана на сайте производителя.
Сначала создаём список доступа с произвольным именем, в нашем случае welcome-wnam:
Затем добавляем в этот список разрешающие правила. Они должны обеспечивать трафик от пользователей до адреса веб-сервера, на котором работает программное обеспечение WNAM. В примере ниже IP адреса сервера WNAM — 10.20.30.36. Необходимо указать корректный TCP-порт веб-сервера. Он зависит от того, как установлен WNAM и как запущен tomcat — на порту 80 (HTTP, как в примере ниже), или 8080. Необходимо задать два правила — от клиента к серверу, и от сервера клиенту.
Теперь необходимо указать ссылку-редирект, куда встроенный в контроллер портал перехвата будет направлять пользовательскую сессию для продолжения авторизации. В данном примере — это встроенный компонент на сервере WNAM с адресом 10.20.30.36, и полная ссылка имеет вид:
При этом не имеет значение, какой механизм дальнейшей авторизации пользовательской сессии (прозрачный, с СМС-подтверждением, с кодом доступа и т.п.) настроен в WNAM. Ссылка на контроллере будет одна и та же.
Вы также можете указать URL перенаправления (Redirect URL after login), однако если соответствующий URL настроен и в WNAM, он будет иметь больший приоритет.
Теперь необходимо зайти в настройки контроллера через интерфейс командной строки, и ввести дополнительные команды.
Необходимо отключить HTTPS-шифрование для веб-авторизации:
config network web-auth secureweb disable
(настройка этого через GUI доступна только для версии контроллера 7.3 и выше)
Необходимо включить поддержку обхода Apple Captive Network Assistant (CNA) для корректной работы iOS устройств:
config network web-auth captive-bypass enable
Необходимо затем сохранить конфигурацию и перезагрузить контроллер. К сожалению, обе указанные выше команды этого требуют.
save config
reset system
После загрузки контроллера необходимо для выбранной беспроводной сети (WLAN) включить дополнительную авторизацию на уровне 3. Необходимо также указать созданный ранее список доступа (Preauthentication ACL IPv4).
Внимание! Если вы настраиваете сеть с точками доступа в режиме FlexConnect и параметром FlexConnect Local Switching, то описанный выше ACL необходимо создавать в меню "FlexConnect Access Control Lists", и ниже указывать его в "WebAuth FlexAcl". Такой список доступа работает не на уровне контроллера, а на уровне точки доступа.
При этом на 2 уровне вы можете оставить прозрачный (беспарольный) доступ к сети, либо использовать авторизацию WPA/WPA2 PSK.
Для корректной работы учёта сессий необходимо убедиться, что в соседней вкладке включено использование серверов авторизации и учёта (это RADIUS-сервера). Если в вашей сети используется несколько RADIUS-серверов (например, для обслуживания других SSID через WPS2 Enterprise), вы должны в этом окне явно указать сервера WNAM. Можно также включить отправку промежуточных сведений учёта (Interim update).
Теперь создаём записи о серверах авторизации и учёта. Это будет один и тот же сервер с адресом 10.20.30.36 (сервер WNAM), стандартные порты 1812 и 1813.
Обратите внимание на тип передаваемого идентификатора Called Station и разделитель в MAC-адресе.
Настройки FreeRADIUS (/etc/freeradius/clients.conf) должны содержать верный IP-адрес контроллера и такой же ключ (shared secret). Если вы хотите иметь возможность отключать работающего абонента через административный интерфейс WNAM, укажите в поле Support for RFC 3576 значение "Enable" (этим разрешается механизм Pacoet of Disconnect и Change of Authority).
Настройка закончена. Не забудьте сохранить конфигурационный файл контроллера.
При настройке в административном интерфейсе WNAM сервера доступа укажите все параметры:
IP адрес, указанный в настройке, должен совпадать с параметром RADIUS-сообщений "NAS-IP-Address", получаемых с контроллера (RADIUS-клиента). Логин и пароль нужны для обращения к контроллеру по протоколу telnet для получения перечня точек доступа (не обязательно). Порт и ключ (RADIUS-ключ) нужны для принудительного отключения активных абонентов.
Дополнительная настройка для безусловного пропуска известных абонентов
В случае, если вам требуется уже известных вашей системе абонентов (тех, кто ранее прошел идентификацию через СМС/звонок/ваучер/Госуслуги) беспроводный контроллер пускал в сеть автоматически и без всплывающих окон, рекламы и других действий со стороны пользователя, необходимо сделать следующее:
- Сменить пароль взаимодействия между FreeRADIUS и контроллером по протоколам RADIUS Auth и Acct на "password" (либо другой пароль, прописанный в wnam-freeradius-bridge.pl и wnam.properties). Пароль меняется, соответственно, в файле /etc/freeradius/clients.conf и в разделе Security-AAA-RADIUS-Authentication и затем Accounting.
- Изменить параметры MAC-авторизации на контроллере в разделе Security-MAC Filtering:
- Добавить параметр "MAC Filtering" в L2 настройке профиля Wi-Fi сети:
- Изменить параметр " Layer 3 Security " на " On MAC Filter failure " в L3 настройке профиля Wi-Fi сети:
- Перевести запись о пользователе, которому разрешен такой доступ, в категорию VIP (не забыть нажать "сохранить"):
На такой запрос WNAM отвечает OK или FAIL в зависимости от того, есть ли абонент с указанным адресом в базе данных, и выполнены ли условия допуска:
Если абонент присутствует, уже проходил идентификацию, срок её действия не закончился, статус абонента называется "VIP пользователь (без рекламы)", происходит автоматическое создание авторизованной сессии на контроллере, допуск абонента в сеть и аккаунтинг трафика (Acct Start). В таком случае WNAM сразу создает в своей базе запись о начавшейся сессии абонента и начинает учитывать трафик. Абонент не должен выполнять никаких дополнительных действий для входа в сеть.
В остальных случаях если при запросе типа "Call-Check" абонента в базе не найдено (не верный статус, идентификация истекла) и WNAM возвращает FAIL, то контроллер переводит сессию абонента в статус "WEBAUTH_REQD", то есть производится обычное перенаправление HTTP сессии абонента на страницу авторизации для входа в сеть, и работает обычная механика WNAM.
Исходное:
1)Cisco WLC 2504 Wireless Controller
https://www.cisco.com/c/en/us/support/wireless/2504-wireless-controller/model.html
прошивка firmware AIR-CT2500-K9-8-5-135-0.aes 8.5.135.0 ED искать на 4share
2)WinSCP — это графический клиент SFTP (SSH File Transfer Protocol) для Windows с открытым исходным кодом. https://winscp.net
3)PuTTY client https://www.chiark.greenend.org.uk/
sgtatham/putty/latest.html
4)Let’s Encrypt — Free SSL/TLS Certificates действует 90 дней есть WildCard *.5house.win https://letsencrypt.org/
6)TFTP server for Windows http://tftpd32.jounin.net/
Obtain the Final.pem File from a Third-Party CA
1)Правильный порядок и формат файла запрятан глубоко в недрах документации. Сначала нужно собрать все сертификаты в pem формате в один файл в следующем порядке:
——BEGIN CERTIFICATE——
<WLC cert Device
——END CERTIFICATE——
——BEGIN CERTIFICATE——
<Intermediate CA cert #1 *
——END CERTIFICATE——-
——BEGIN CERTIFICATE——
<Intermediate CA cert #2 *
——END CERTIFICATE——-
——BEGIN CERTIFICATE——
*Root CA cert *
——END CERTIFICATE——
2)Качаем Root CA cert https://letsencrypt.org/certificates/ https://letsencrypt.org/certs/isrgrootx1.pem.txt
3)Конвертация фйла .crt .cer .p7b в формат pem используя Openssl https://www.openssl.org/ win *unix
4)Собираем все сертификаты в pem формате в один файл All-certs.pem
5)Создаем контейнер сертификатов с приватным кличем и защитой паролем
6)Создаем финальный файл final.pem
теперь полученный файл final.pem, защищенный паролем, можно заливать в cisco wlc WiFi-controller.
7)Загрузка файла final.pem на WLC контроллер через web gui или cli ssh
transfer download mode tftp
>transfer download datatype webauthcert
>transfer download serverip
>transfer download path
>transfer download filename final.pem
Enter the password for the .pem file so that the operating system can decrypt the SSL key and certificate.
>transfer download certpassword password
(Cisco Controller) >transfer download start
Ждём
“File transfer operation completed successfully.”
Если ошибка с малопонятным сообщением ‘transfer failed’, в консоли при активированном дебаге “(Cisco Controller) >debug transfer all enable” ошибки будут не намного информативнее, а-ля:
RESULT_STRING: Error installing certificate.
RESULT_CODE:12
8)Для того чтобы загруженный сертификат активировался на портале web-auth и на странице портала, куда будет переброшен пользователь, нужно задать DNS имя для виртуального интерфейса, соответствующее тому на какой CN выдан сертификат. Делается это в настройках ‘Controller – Interfaces – virtual – DNS Host name’.
9)После изменения установок контроллер WLC необходимо перезагрузить.
10)настройка wlans cisco-wlc-2504-wlans-edit-Security-layer-3-Passthrough
Авторизация пользователей публичного Wi–Fi по закону: 6 способов
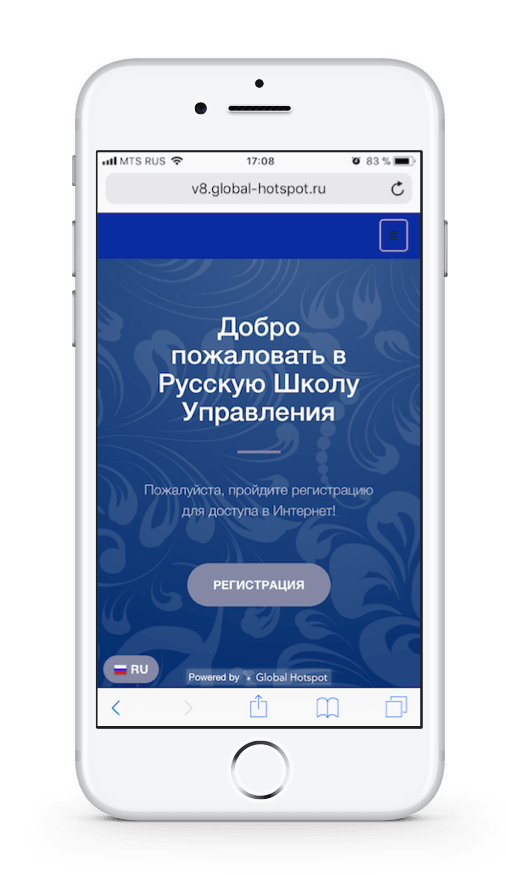
Авторизация пользователей публичного Wi–Fi регламентирована законодательством Российской Федерации. Для выполнения требований законодательства об обязательной идентификации пользователей публичных сетей Wi-Fi в соответствии с Постановлениями Правительства РФ и юридическое лицо или индивидуальный предприниматель, которые предоставляют доступ к своей сети Wi-Fi, будь то кафе, отель, клуб или кинотеатр, обязаны однозначно идентифицировать личность пользователей сети по паспорту или номеру телефона и хранить данные о подключавшихся пользователях сети на протяжении 12 месяцев. Сделать это можно с помощью портала авторизации (по-другому «captive portal», «hotspot»), который выпускает устройство в интернет после подтверждения связки данных «номер телефона — MAC-адрес устройства» несколькими способами.
1. Авторизация пользователей публичного Wi–Fi по SMS
Пользователь вводит свой номер телефона, получает sms-сообщение с кодом доступа, вводит код и выходит в интернет.
Этот способ привычен для пользователей, но затратен для собственника Wi-Fi сети. Одно сообщение стоит от 1,7 рублей. От чего зависит стоимость SMS читайте в «Вопросах и ответах». В тарифы включено до 200 SMS ежемесячно, этого хватит для некрупных заведений. Но если вы, например, организатор многотысячной конференции по бизнесу, то лучше выбрать авторизацию по звонку или по номеру билета.
2. Авторизация пользователей публичного Wi–Fi по звонку
2.1 Авторизация по исходящему звонку
Пользователь вводит свой номер телефона, звонит на бесплатный номер, звонок сбрасывается и открывается доступ в интернет. Авторизация по звонку бесплатная для пользователей и для вас.
2.2 Авторизация по входящему звонку
Пользователь вводит свой номер телефона и получает входящий звонок с рандомного номера. Ему нужно ввести 4 последних цифры этого номера в качестве кода доступа.
Сравнение авторизации по звонку и SMS
Мы сравнили эти два способа авторизации по нескольким параметрам и вот, что вышло:
Как видите, авторизация по звонку не только быстрее, т.к. SMS могут приходить с задержкой, если связь в заведении не очень хорошая, но и выгоднее, т.к. никаких дополнительных затрат в себе не несет. А если разницы нет, то зачем переплачивать?
3. Авторизация пользователей публичного Wi–Fi по ваучерам (паспорту)
Авторизация по ваучерам — это аналог авторизации по SMS или звонку. Она полностью выполняет требования законодательства в отношении доступа к публичному Wi–Fi. Ваучер — это электронная карточка, содержащая уникальные логин и пароль, номер телефона, паспортные данные и иные данные о пользователе. Система авторизации по ваучерам позволяет давать гостям доступ к Wi–Fi по уникальному логину и паролю. Логин и пароль автоматически генерирует система при создании нового ваучера. В системе хранятся данные о госте, которому будет выдан ваучер: номер комнаты, номер паспорта, номер телефона, дата заезда и выезда.
Этот способ Wi–Fi авторизации подходит для заведений с большим потоком посетителей: гостиниц, отелей, санаториев, баз отдыха и т.п. Авторизация по ваучерам сэкономит затраты на отправку SMS–сообщений. Также она пригодится для иностранных граждан, у которых нет возможности зарегистрироваться с помощью SMS или звонка из-за роуминга.
Так выглядит подключение к гостевому Wi-Fi со стороны пользователя по ваучерам:
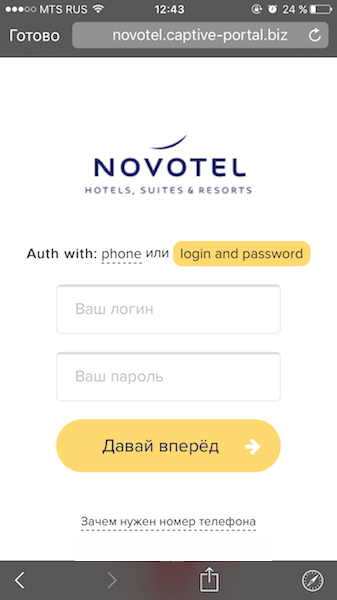
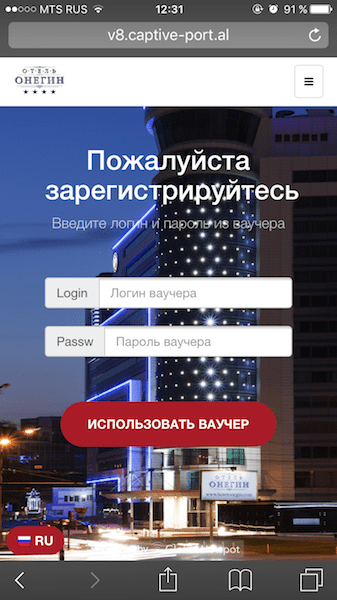
Подробнее о ваучерах и настройке авторизации по ваучерам. Стоимость интеграции для вашей гостиницы вы можете узнать на странице «Тарифы». Тариф начинается от 800 руб/месяц.
4. Авторизация пользователей публичного Wi–Fi через интеграцию с системой управления отелем
Обычно ваучеры создаются вручную администраторами на ресепшн, но есть и автоматический вариант при интеграции нашей системы с системой управления отелем. Интеграция экономит время сотрудников гостиницы, ведь логин и пароль для доступа — это любая пара данные из карточки гостя. Например, номер комнаты и дата рождения. Как только гость занесен в систему управления отелем, он сразу может воспользоваться Wi-Fi в гостинице. При этом паспортные данные гостя хранятся в системе управления гостиницей.
Так выглядит подключение к гостевому Wi-Fi при интеграции с системой управления отелем для пользователей:
Стоимость интеграции для вашей гостиницы вы можете узнать на странице «Тарифы». Интеграция через API (Travelline, Logus, Fidelio Suite8, Shelter, Edelweiss, 1С Отель, Interhotel (Отель 3), Frontdesk24) уже включена в стоимость тарифов, настройка бесплатно. Интеграция через коннектор (при невозможности использования API) оплачивается отдельно 1600 руб/месяц.
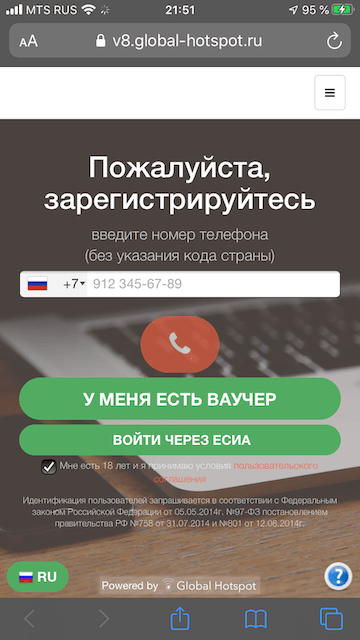
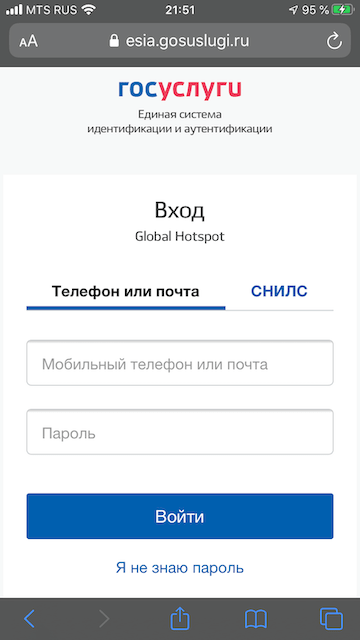
5. Авторизация пользователей публичного Wi–Fi через Госуслуги
Еще один способ идентификации пользователя — через данные учетной записи на сайте Госуслуг www.gosuslugi.ru. Этот способ также является одобренным законом.
6. Авторизация пользователей публичного Wi–Fi через интеграцию с CRM
Способ подходит, например, для конференций. Если у вас в CRM уже есть нужные данные о посетителе: ФИО, номер билета, номера телефона, e-mail и т.д. мы можем сделать доступ к Wi-Fi по этим данным. Например, по номеру билета и фамилии. Этот метод аналогичен интеграции с системой управления отелем, т.к. наша система будет проверять по API записи в вашей базе данных и при совпадении давать доступ в Интернет.
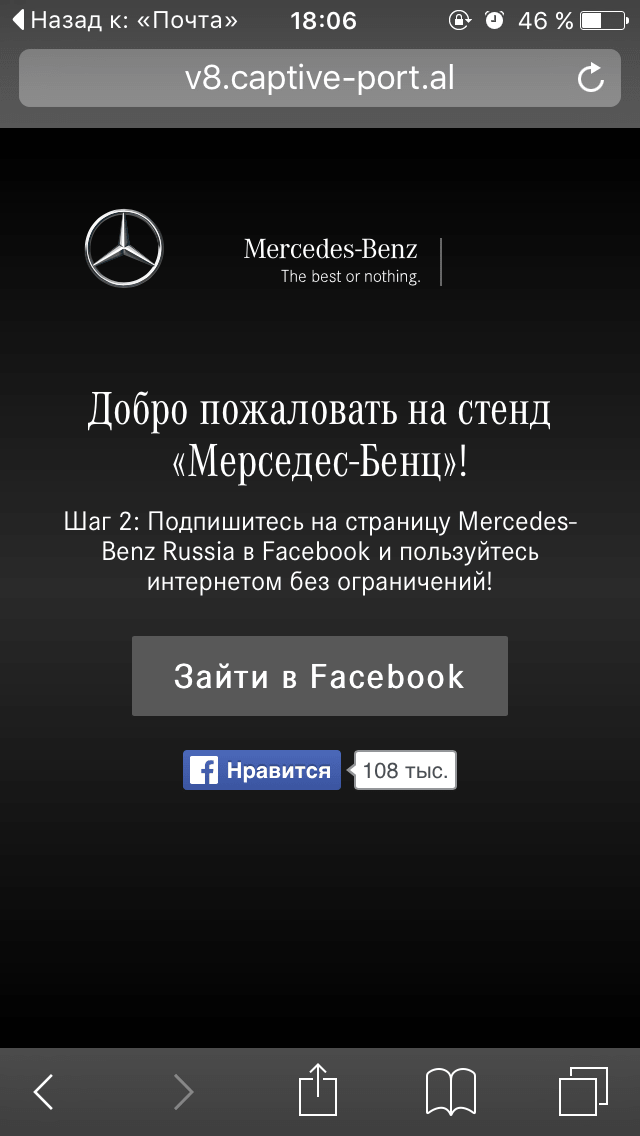
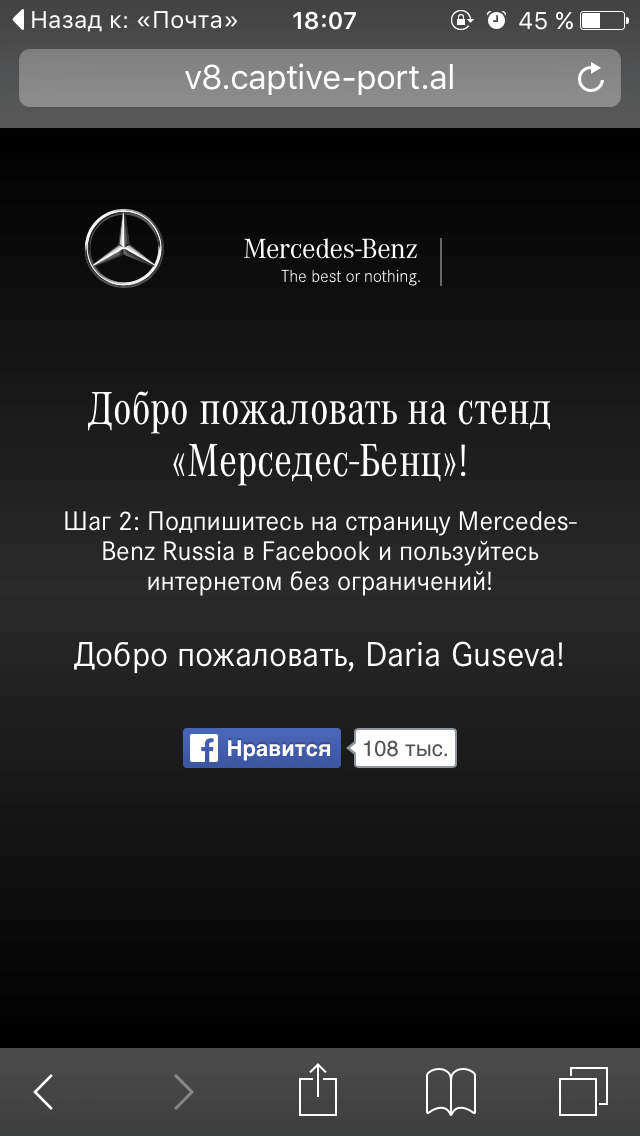
Доступ к Wi–Fi через социальные сети Facebook*, Vkontakte, Instagram*
Facebook* и Instagram* — продукты Meta Platforms* (признана в России экстремистской организацией и запрещена). Авторизация через социальные сети не выполняет требования закона РФ, но позволяет получить подписчиков в группы, лайки и репосты. Система собирает даты дней рождения гостей и выводит в административной панели. Можно поздравить гостя с днем рождения и подарить ему скидку. Авторизацию через соцсети можно использовать только в совокупности с авторизацией по номеру телефона или паспорту.
Реклама и опросы по Wi–Fi
Затраты на идентификацию должны отбиваться за счет клиентов, поэтому мы придумали, как ваш Wi–Fi может приносить прибыль. Показывайте рекламу своих товаров и услуг, расскажите свои клиентам про акции и скидки, повышайте средний чек. Читайте, как научить вай-фай приносить прибыль.

Выполняйте закон о Wi–Fi с минимальными затратами
Мы бесплатно настроим на вашем оборудовании сервис Авторизации пользователей публичного Wi–Fi. Цена на сервис идентификации начинается от 600 руб/месяц. Все тарифы указаны на странице «Цены». Коммерческое предложение со всеми тарифами можно скачать по ссылке.
Настройка авторизации на вашем Wi-Fi оборудовании
Чтобы подключить в заведении идентификацию пользователей Wi–Fi, выберите подходящий вам тариф на странице «Тарифы» и следуйте настройкам в разделе Инструкции. Бесплатный период 10 дней для тестирования сервиса. Техническая поддержка бесплатно поможет настроить ваше оборудование удаленно. Сервис работает без установки дополнительного оборудования, т.е. на вашем установленном оборудовании. Регистрируйте личный кабинет и попробуйте сервис Авторизация пользователей публичного Wi–Fi 10 дней бесплатно.