HEUR:Trojan.Multi.Generic (заявка № 226314)
Junior Member  Регистрация 01.02.2021 Сообщений 1 Вес репутации 10
HEUR:Trojan.Multi.Generic
Добрый день.
Пришли утром на работу и выяснилось, что в выходные дни (возможно) кто-то подключился к серверу (Windows 2012) либо открыли почту с файлом вируса.
Все файлы получили расширение — [[email protected]][specialr].[CD026106-0D405063]
В папках присутствовал файл — how_to_decrypt.hta
В папке music одного из пользователей были файлы backdoor и удаляющие записи в реестре о rdp, запускающие скрипты вируса и другое.
Очень требуется восстановить, подскажите что можно предпринять. База 1с так же зашифрована. Копии к ней и т.д.
Логи сканирования прилагаю !
- CollectionLog-2021.02.01-12.18.zip (83.4 Кб, 1 просмотров)
- how_to_decrypt.7z (2.0 Кб, 1 просмотров)
- Файлы оригинал и зашифрованый.7z (36.5 Кб, 1 просмотров)
Надоело быть жертвой? Стань профи по информационной безопасности, получай самую свежую информацию об угрозах и средствах защиты от ведущего российского аналитического центра Anti-Malware.ru:
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Cyber  Регистрация 11.05.2011 Сообщений 2,283 Вес репутации 375
Уважаемый(ая) koskv, спасибо за обращение на наш форум!
Помощь при заражении компьютера на VirusInfo.Info оказывается абсолютно бесплатно. Хелперы, в самое ближайшее время, ответят на Ваш запрос. Для оказания помощи необходимо предоставить логи сканирования утилитой Autologger, подробнее можно прочитать в правилах оформления запроса о помощи.
Информация
Если вы хотите получить персональную гарантированную помощь в приоритетном режиме, то воспользуйтесь платным сервисом Помогите+.
Если наш сайт окажется полезен Вам и у Вас будет такая возможность — пожалуйста, поддержите проект.
- Просмотр профиля
- Найти все сообщения
- Найти все темы
Helper Регистрация 11.11.2007 Сообщений 4,116 Вес репутации 149
Это Crylock 2.0.0.0, расшифровки нет.
Если нужна помощь в очистке следов, дополнительно:
Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.
Примечание: необходимо выбрать версию, совместимую с вашей операционной системой. Если вы не уверены, какая версия подойдет для вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на вашей системе.
Когда программа запустится, нажмите Yes для соглашения с предупреждением.
thanos Шифровальшик с форматом mxf1bd
Вы можете написать сейчас и зарегистрироваться позже. Если у вас есть аккаунт, авторизуйтесь, чтобы опубликовать от имени своего аккаунта.
Похожий контент
Ваши документы, базы данных и другие файлы были зашифрованы. Но не стоит переживать!
Мы все расшифруем и вернем на свои места.
Для расшифровки данных:
Напишите на почту — secure4353@msgsafe.io
*В письме указать Ваш личный идентификатор (Key Identifier)
*Прикрепите 2 файла до 2 мб для тестовой расшифровки.
мы их расшифруем, в качестве доказательства, что ТОЛЬКО МЫ можем расшифровать файлы.
Поймали вирус hopeandhonest@smime.ninja. Зашифровал файлы во всех сетевых папках.
Может можно что то сделать. Сам зараж комп переустановил на чистый диск. Вирусный снял.
вирус.rar
Trojan.Multi.BroSubsc.gen — срабатывает Касперский
Замучали сообщения от пользователей Касперский фри антивирус, вылезает окно о заражении «Trojan.Multi.BroSubsc.gen». Предлагает вылечить через перезагрузку, потом с долей вероятности опять повторяется, по кругу.
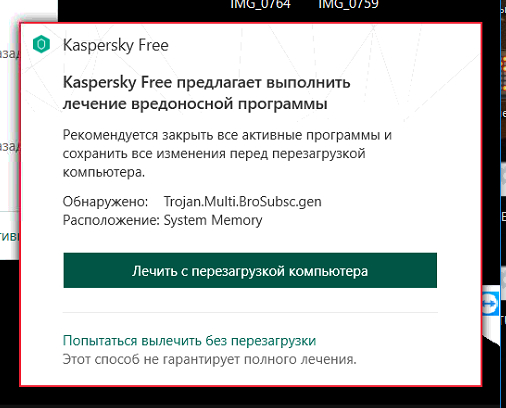
Как выяснилось, все просто…
Информация от техподдержки:
Пользователи часто жалуются на рекламные нотификации в браузере, которые у них появляются в результате необдуманных действий на сомнительных(да и не только) сайтах. В случае согласия на принятие нотификаций от сайта, в настройках браузера оказываются прописанными нежелательные ресурсы.
Вирус Trojan.Multi.BroSubsc.gen — что это, как удалить
Касперский указывает на наличие Trojan.Multi.BroSubsc.gen? Плохие новости, на вашем компьютере завелся «интересный» троян! Заразить ПК таким зловредом можно скачав непроверенный инстал, загрузив апдейт в непроверенном источнике или нажав не на ту кнопку на потенциально вредоносном сайте. В данном материале вы узнаете, как быстро удалить BroSubsc с компьютера.
Что это за вирус?
Trojan.Multi.BroSubsc.gen — это вредоносное ПО, которым активно пользуются злоумышленники для получения личной информации пользователей и показа рекламного спама на рабочем столе Windows. Есть вероятность заразиться этим вирусом, если переходить по внезапно всплывающим окнам, делая покупки онлайн на сомнительных сайтах и соглашаясь на установку плагинов и расширений в браузере.

Вирус Trojan.Multi.BroSubsc.gen обнаружен Касперским
Конкретно этим видом трояна можно заразиться, если подписаться на обновления на одном из вредоносных сайтов. Характерный симптом инфекции — это демонстрация рекламных баннеров там, где их быть не должно и регулярные уведомления о наличии инфекции от Касперского.
- Помимо выскакивающей рекламы, возможностей у трояна достаточно много, он может:
- Получать личную информацию пользователей, включая пароли от аккаунтов;
- Получать доступ к банковским картам и счетам;
- Следить за пользователем в фоновом режиме;
- Заражать и перезаписывать файлы;
- Взламывать систему (удаляя важные файлы в ней);
- Устанавливать другие приложения, способные нанести еще больший вред системе;
- Запускать в систему другое вредоносное ПО;
Это далеко не полный список того, что может сделать троянский вирус. Поэтому заподозрив, что на компьютере завелся зловред, следует немедленно проверить систему и решить проблему, иначе последствия могут быть крайне неприятными. Кроме «браузерного» трояна существует несколько других видов этого вируса, например Trojan.Cryptolocker и Trojan.ZeroAccess.
Если браузерный Троян поразил компьютер, то об этом вас будет регулярно уведомлять антивирусник, предлагая решить проблему несколькими путями. Конкретно об угрозе Trojan.Multi.BroSubsc.gen сигналит Касперский.
Конкретно Trojan.Multi.BroSubsc.gen проявляет себя в браузерных подписках на сайты. Он даже расшифровывается как Browser Subscription (браузерные подписки). Поймать такую инфекцию проще простого. Во время посещения многих страниц выскакивает предложение разрешить показ уведомлений сайта в отдельном окошке с изображением колокольчика. Согласившись на такое предложение, сайты начнут демонстрировать рекламу в нижнем углу рабочего стола (правом), а антивирус будет раз за разом показывать окошко с сообщением, в котором говорится, что был обнаружен вирус и для окончательного его удаления необходимо сделать перезагрузку.

Нажав на кнопку «Разрешить» вы даете доступ на трансляцию рекламы
После перезагрузки ситуация повторяется. Убрать уведомления с сайтов можно, если полазить в настройках браузера, однако антивирусная программа продолжит присылать надоедающие уведомления с предложением перезагрузить устройство — это и есть проделки Трояна.
Как удаляется вирус BroSubsc?
Избавиться от Trojan.Multi.BroSubsc.gen можно достаточно просто. Один из способов — это разрешить антивирусу Касперского удалить его. Также можно в ручном режиме очистить браузер от неинтересных оповещений. Например, вот как это делается в браузере Chrome:
- Откройте ваш Хром и в строку адреса просто копируйте этот путь к настройкам: chrome://settings/content/notifications.
- Откроется опция «Уведомления», прокрутите список в самый низ к меню «Разрешения».
- В конце этого списка будут находится все сайты, транслирующие рекламу прямо на Рабочем столе.
- Через три точки (правее) удалите все эти «левые» сайты.
По остальным браузерам достаточно ознакомится с видео-инструкцией по стиранию таких разрешений: