Как Узнать Пароль Пользователя 1с?
Пусть в 1С и дохлая защита, но, думаю, как таковой он не хранится, даже зашифрованный. А хранится его хэш-код.
Т.е. то, что позволяет сказать правильно ли введен пользователем. А обратное преобразование он дает.
хранится MD5 сумма. а обратного преобразования (из MD5 в незакодированный) нету.
- 06.07.2012
- #9
Обучение наступательной кибербезопасности в игровой форме. Начать игру!
Где хранятся пароли пользователей в 1С?
Пароли хранятся в ресурсе с типом ХранилищеЗначения в сжатом виде. Безопасное хранилище исключается из всех планов обмена, а доступ к нему возможен только в привилегированном режиме.
Как узнать логин и пароль от 1с?
Портал 1С логин и пароль Если вы ранее регистрировались на портале 1С (portal.1c.ru или же users.v8.1c.ru) и потеряли логин и пароль, то их можно посмотреть в самоё базе 1С. Точнее посмотреть можно логин от личного кабинета 1С, а вот пароль будет скрыт под звёздочками.
Как узнать пароль пользователя Битрикс?
Для текущего авторизованного пользователя MD5 от реального пароля можно получить с помощью метода $USER->GetParam(«PASSWORD_HASH»). Для произвольного пользователя MD5 от пароля можно получить с помощью метода CUser::GetByID (поле «PASSWORD»).
Где можно хранить все пароли?
4 способа безопасно хранить паролиФото: Pixabay.Бесплатный архиватор 7-Zip позволяет легко создать запароленный архивИнтерфейс KeePass предельно аскетичныйFeb 10, 2022
Что делать если пользователь забыл пароль 1С?
Простой интерфейс: меню «Настройки — Другие настройки — Администрирование — Настройки пользователей и прав — Пользователи — Восстановление паролей». Полный интерфейс: меню «Администрирование — Настройки пользователей и прав — Пользователи — Восстановление паролей».
Где Битрикс хранит пароли?
Пароли хранятся в зашифрованном виде на серверах Битрикс24 в рамках вашего портала.
Узнаем пароли пользователей 1С
Возможность тестировалась на платформе 1с версии 8.1.13.41 и 8.2.10.82 (думаю на 8.0 ситуация обстоит так же) на операционной системе Windows Server 2008 как 32 так и 64 битной под правами локального администратора в терминальной сессии. На самом деле и на операционных системах «постарее» можно узнать пароль, просто не так банально как на тестируемой ОС.
Для удачного теста необходимо, чтобы на терминальном сервере уже был хотя бы один пользователь удачно авторизировавшийся в информационной базе 1С (в режиме конфигуратора или предприятия).
Запустите диспетчер задач и нажмите на кнопку «Отображать процессы всех пользователей», далее в появившемся окне нажмите на кнопку «Продолжить». После выбираем пункт меню: «Вид» -> «Выбрать столбцы…» и в появившемся окне ставим галку напротив пункта «Командная строка» и нажимаем кнопку «Ок». Ищем глазами процесс 1cv8.exe и наблюдаем примерно такое: 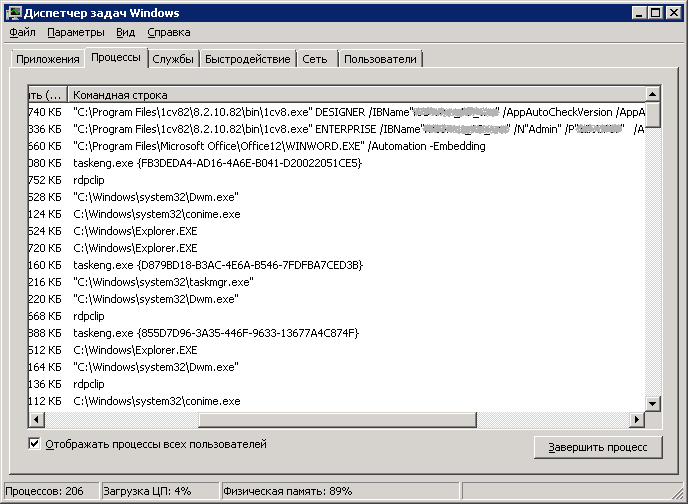
Для меня стало откровением то, что запуская 1С без таких параметров командной строки как логин и пароль, текущий процесс запускает новый с авторизационными параметрами командной строки, а потом уже завершает себя.
Не буду делать акцент на том, что у многих смертных один и тот же пароль используется не только для доступа к ИБ 1С и к каким последствиям может привести факт владения паролем другой стороной. Хочу лишь отметить, что все потуги самой 1С использовать алгоритмы шифрования AES, Triple DES, протокол SSL для доступа к ИБ, хранение паролей пользователей в таблице базы данных в специальном формате перечеркиваются вышеприведенным способом авторизации.
1С 8.3 Получить сохраненные пароли — Программист 1С Минск. Автоматизация бизнеса.

// Функция позволяет:
// получить пароль системной учетной записи 1С
// учетный данные для обмена 1С с интернет магазином
// внутренний адрес менеджера сервиса
// пароль интернет поддержки пользователей
// и другие учетные жданные 1С
ДанныеСтр = Новый Структура ();
Запрос = Новый Запрос ;
Запрос . Текст =
«ВЫБРАТЬ
| БезопасноеХранилищеДанных.Данные КАК Данные
|ИЗ
| РегистрСведений.БезопасноеХранилищеДанных КАК БезопасноеХранилищеДанных
|ГДЕ
| БезопасноеХранилищеДанных.Владелец = &Владелец» ;
//будет выведен не весь список, а по конкретному владельцу
//Запрос.УстановитьПараметр(«Владелец», Владелец);
РезультатЗапроса = Запрос . Выполнить (). Выбрать ();
Если РезультатЗапроса . Следующий () Тогда
Если ЗначениеЗаполнено ( РезультатЗапроса . Данные ) Тогда
ДанныеИзХранилища = РезультатЗапроса . Данные . Получить ();
Если ЗначениеЗаполнено ( ДанныеИзХранилища ) Тогда
ЗаполнитьЗначенияСвойств ( ДанныеСтр , ДанныеИзХранилища );
КонецЕсли;
КонецЕсли;
КонецЕсли;
Процедура Получить_сохраненные_пароли_БСП ( IDподсистемы ) Экспорт
ОбщегоНазначения . ПрочитатьДанныеИзБезопасногоХранилища ( IDподсистемы , «Пароль» );
Процедура Получить_сохраненные_пароль_и_логин_ИТС () Экспорт
Авторизация = ИнтернетПоддержкаПользователей . ДанныеАутентификацииПользователяИнтернетПоддержки ();
Логин_авторизация = «» ;
Пароль_авторизация = «» ;
Попытка
Для Каждого ЭлементАвторизации Из Авторизация Цикл
Сообщить ( ЭлементАвторизации . Ключ + » Логин» Тогда
Логин_авторизация = ЭлементАвторизации . Значение ;
Сообщить ( «Логин: » + Логин_авторизация );
ИначеЕсли ЭлементАвторизации . Ключ = «Пароль» Тогда
Пароль_авторизация = ЭлементАвторизации . Значение ;
Сообщить ( » Пароль : » + Пароль_авторизация );
КонецЕсли;
КонецЦикла;
Исключение
Сообщить ( «Регистрационные данные ИТС отсутствуют!» );
//Добавить свои данных в хранилище можно так:
//ОбщегоНазначения.ЗаписатьДанныеВБезопасноеХранилище(ИнтернетПоддержкаПользователей.ИдентификаторПодсистемы(), «Ваш логин от ИТС», «login»);
//ОбщегоНазначения.ЗаписатьДанныеВБезопасноеХранилище(ИнтернетПоддержкаПользователей.ИдентификаторПодсистемы(), «Ваш Пароль от ИТС», «password»);