Серый ip как сделать роутер видным из интернета
не хочу расстраивать, но думаю маловероятно что либо сделать. За выдачу адресов абонам отвечает узел под названием GGSN (или PGW, если речь про LTE), далее эти адреса притерпевают трансляцию (NAT) на пограничном маршрутизаторе (тот, что на аплинкеров смотрит), либо на межсетевых экранах (firewall), и разумеется порброску порта для Вас никто делать не будет. А без нее как Вы подключитесь-то? Да и адреса у Вас разные при каждой сессии, следовательно и пробросить-то порт не в кого.
доступ к локальной сети через серый ип
дома интернет через роутер,ип серый
хочу сделать доступ к домашней сети через интернет
есть комп в домашней сети с убунтой,есть впс с убунтой,версия роутера RT-N10LX и как я вижу там нет в настройках возможности создать впн куда либо
какое самое простое решение моего вопроса? кроме покупки белого ип у провайдера
Настраивай на роутере проброс портов к своему компу, но для этого нужен фиксированный белый адрес
Подними на VPS VPN сервер, подключайся к нему через VPN клиент на Ubuntu.
Далее если тебе достаточно SSH доступа, то подключившись аналогично к VPS посредством VPN ты сможешь подключиться по SSH к твоему ПК с Ubuntu в случае, если он подключен по VPN к VPS.
Если тебе нужен доступ ко всей локальной сети и не хочется тратить деньги, то:
- отключаешь на роутере DHCP
- на ПК с Ubuntu настраиваешь выход в Internet через роутер, прописывая на нём статический IP и IP роутера шлюзом
- на сетевую карту ПК на Ubuntu добавляешь второй IP из другой сети, чем на роутере
- поднимаешь на ПК с Ubuntu DHCP сервер чтобы он раздавал IP адреса в сеть
- настраиваешь NAT на ПК с Ubuntu, что бы он был шлюзом для локальной сети
- подключаешься к VPS через VPN
Не забудь оставить bridge на роутере между проводным и беспроводным интерфейсом, в таком случае DHCP сервер на ПК с Ubuntu будет выдавать IP адреса и клиентам wifi.
Всё теперь подключившись к VPS посредством VPN ты увидишь свой пк с Ubuntu и прописав маршрут до твоей локальной сети через IP адрес ПК с Ubuntu в VPN сети ты получишь доступ до твоей локальной сети.
Другое возможное решение — прошить OpenWRT или что-то аналогичное в роутер, если для него есть прошивка, то сможешь настроить подключение к VPN на VPS.
Если ты готов потратить деньги — купи mikrotik и замени свой роутер, настрой там VPN.
Ну либо купи действительно внешний IP у провайдера, стоит это не дорого, скорее всего, в районе 100 рублей в месяц сверху.
Дополню, если провайдер предоставляет каждый раз разный внешний IP, но с него доступен роутер, т.е. ты находишься не за NAT, а имеешь всё же прямой IP, хоть и случайный, то можно обойтись сервисом dyndns.
ип на роутере такого формата 10.100.139. и не совпадает с ип на 2ip.ru
написанный способ лично для меня сложноват
покупка более функционального роутера сможет упростить настройку?
если точнее то в локалке будет веб камера, и я хочу подключаться к ней из интернета

впс нинужен. комп в домашней сети с убунтой тоже
просто используй zerotier или tailscale
Я думаю, что если для тебя сложно снять галку для отключения DHCP на роутере, поднять DHCP сервер на Ubuntu и далее на ubuntu же настроить подключение к OpenVPN на VPS сервере, то настройку микротик ты тоже не осилишь.
Для тебя самым простым вариантом будет купить внешний IP у провайдера.
Если в твоём роутере есть проброс портов, то только покупки внешнего IP достаточно.
Если проброса портов нет, что вряд ли, то нужно ещё купить и простой роутер с этой функцией. Проброс портов ищи в веб интерфейсе твоего роутера в разделе NAT или firewall.
Я описание твоего роуетра не смотрел.
я почему переспросил- вроде же есть сервисы типа noip или хамачи, разве с ними не будет проще?
Возможно будет проще, но стоит вопрос доверия всем этим сервисам и доступности серверов этих сервисов.
Для себя я бы их не использовал, аналогично с предложенными вариантами Tailscale и второй.
Даже в случае использования Tailscale или второго предложенного варианта другим оратором или хамачи тебе нужно будет установить на компьютер с Ubuntu клиент.
Настроить компьютер с Ubuntu как шлюз для твоей камеры и/или настроить проброс портов на твою камеру.
А как он будет подключаться к камере? Даже если использовать любой из предложенных тобой сервисов ему нужна система, на которой он сможет настроить проброс портов до камеры либо через которую он сможет прокладывать маршрут до локальной сети.
noip для тебя не подойдёт, у тебя нет внешнего IP даже динамического, только может быть хамачи.
Прочти комментарии выше.
я тут подумал и возникла мысль- а если на комп установить тимвьювер, или аналог, и с телефона подключится к компу,и уже с компа в браузере открыть вебку
думаю что такой способ может сработать и без дополнительных настроек
Ну если тебя так устраивает — вперёд.
Разве что непосредственно видео ты может и не увидишь, может оказаться что ты увидишь вместо видео чёрный прямоугольник.
Но даже если и увидишь изображение, то производительность будет крайне низкой. Порядка 10 кадров в секунду.
Ну и плюс тебе нужно будет держать включённым компьютер.
На самом деле оптимальное решение — внешний IP и проброс порта камеры.
Но в любом случае решать тебе.
я тут подумал и возникла мысль- а если на комп установить тимвьювер, или аналог
Это точно сработает, самый простой и ленивый метод, насколько это будет надежный канал, если весь мир собрался на «удаленку» а я так понимаю это будет бесплатный (с/з поправьте коллеги) ну и готов ли ты своими данными поделиться с дядей Сэмом?
А где было про камеру? Я упустил. Ну еси че Дзюба не стесняется… а нам чЕ слабо? :)))))
камеру после уточнил,чтобы было ясно что доступ нужен не к самому компу,а к устройству из этой сети
на данный момент интересует быстрое решение без долгих установок и настроек и покупок
Уууу. Наконецто задача то вырисовывается. Это уже другая история.
что это меняет? или вебка может при желании транслировать в интернет?
Меняет то, что предложенные выше способы другим комментаторам обеспечивают доступ только до целевого компьютера или системы, на которую будет установлен клиент.
Если тебе нужно обеспечить доступ до камеры, то ты либо должен делать проброс порта на веб интерфейс камеры, либо подключаться к «рабочему столу» системы и уже с неё подключаться к камере.
Собственно, все возможные варианты тебе уже изложены.
Выбирай любой согласно твоим навыкам и знаниям.
Zerotier может роутить через себя, бриджевать сети итп, но комп тогда уже точно потребуется.
[DDNS] Как использовать функционал DDNS, выходя в сеть под серым WAN IP-адресом?
Отсканируйте QR-код, чтобы открыть эту страницу на вашем смартфоне.
[DDNS] Как использовать функционал DDNS, выходя в сеть под серым WAN IP-адресом?
Если выходите в сеть под белым публичным IP-адресом, то нужно просто зарегистрировать доменное имя DDNS через IP-адрес/IP-адрес WAN Вашего роутера (белые публичные IP-адреса). Подробную информацию можно получить в статьях:
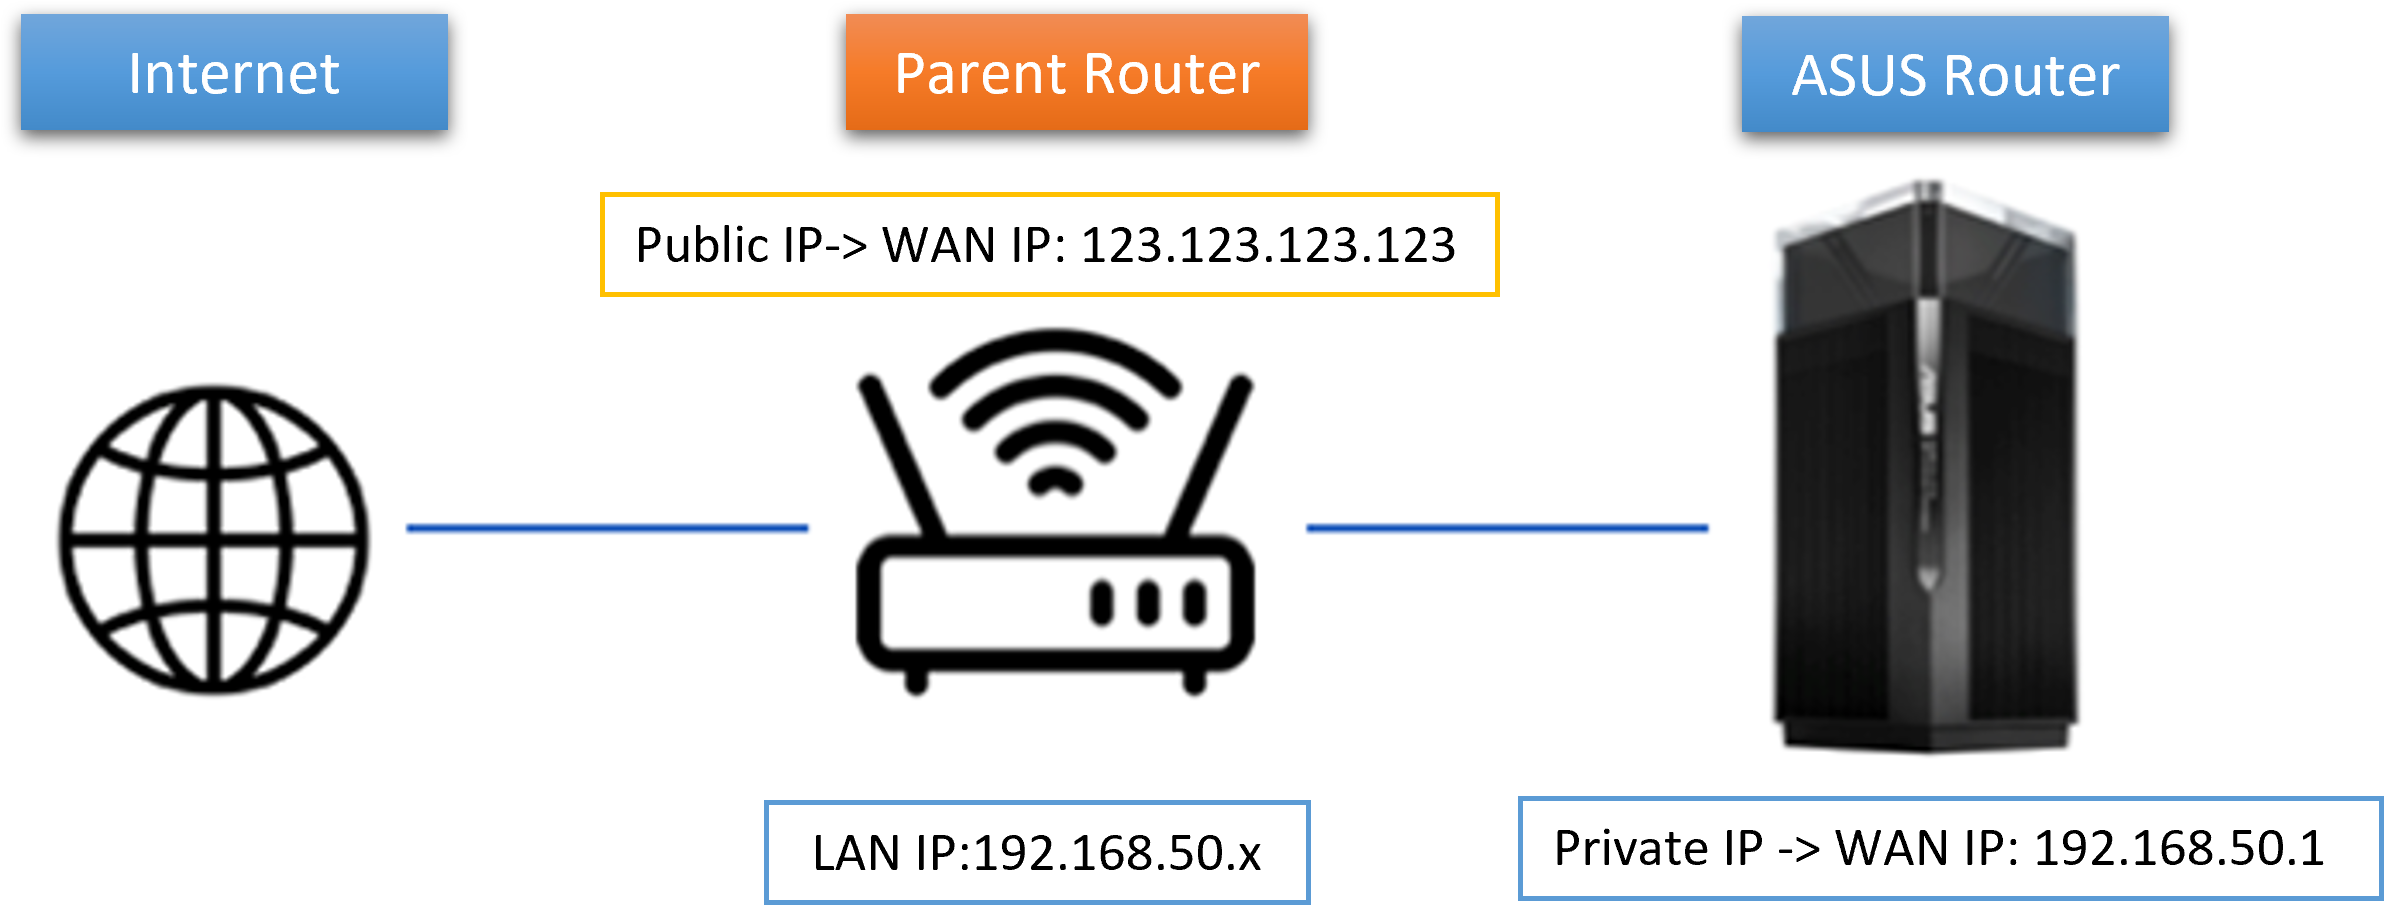
Но когда выходить в сеть приходится под серым непубличным IP-адресом, применяемое имя ASUS DDNS будет уже привязано к публичному IP-адресу Вашего роутера. В приведённом ниже примере имя привязано к IP-адресу 123.123.123.123.
Примечание:
1. Способ настройки, описанный в этой статье, требует обновления прошивки роутера ASUS до версии 3.0.0.4.388.xxxx или выше.
Подробнее в статьях:
2. На данный момент для родительского роутера поддерживается только адрес WAN протокола IPv4. Он не может работать в среде VPN и может плохо работать с некоторыми провайдерами DDNS или при использовании NAT, VPN-туннеля.
Однако, для того чтобы убедиться, что роутер с белым публичным IP-адресом может правильно направлять пакеты на устройство с частным IP-адресом в требуемой сети, Вам всё равно необходимо настроить «DMZ» или «Переадресацию портов» на родительском маршрутизаторе с белым публичным IP-адресом.
Пожалуйста, обратитесь к одному из следующих предложений:
Примечание:
(1) У вас должны быть права на настройку родительского маршрутизатора. Если привилегиями по настройке не обладаете, обратитесь к сетевому администратору
(2) Способ настройки каждого маршрутизатора отличается, если есть разница, см. инструкции Вашего родительского маршрутизатора.
а. Настройте DMZ в качестве IP-адреса WAN маршрутизатора.
б. Используйте DMZ для направления входящего пакета на маршрутизатор с частным IP-адресом.
в. Настройте переадресацию портов. Назначьте порт от маршрутизатора с общедоступным IP-адресом, подключившись к выбранному порту на маршрутизаторе с частным IP-адресом.
Если Ваш главный роутер — тоже от производителя ASUS, Вам пригодится информация из статей:
[WAN] DMZ — Введение и настройка
Часто задаваемые вопросы (FAQ)
1. В чём разница между белым публичным IP-адресом и серым непубличным IP-адресом?
Белый публичный IP-адрес назначается Вашей локальной сети провайдером (ISP) для подключения устройств (таких как модемы, маршрутизаторы), чтобы устройство могло выходить в глобальную сеть, а типы подключения, предоставляемые интернет-провайдерами — PPPoE и статический IP.
Под частным серым IP-адресом нельзя получить прямой доступ через Интернет, а можно пользоваться только внутренними сетями, например, IP-адрес (IP-адрес локальной сети), полученный при подключении мобильного телефона к маршрутизатору WiFi, является частным IP-адресом.
Доступ сетке за «серым» IP?
Ситуация следующая — имеется некоторый провайдер, который выдает только «серые» адреса. У клиента есть своя сетка, в которой работает NAS, несколько компьютеров, планшеты и т.п.
Требуется изредка каким-то образом подключаться к этой сетке для администрирования.
Понятно, если был бы «белый» адрес — можно было бы пробросить необходимые порты, поднять VPN-сервер на хранилище и т.п., а как быть с «серым» адресом?
Клиент в IT разбирается откровенно плохо, а находится далеко (т.е. вариант «подъехать» связан с авиаперелетом).
Подскажите, как можно осуществлять администрирование такой «недоступной» сетки?
- Вопрос задан более трёх лет назад
- 122956 просмотров
Оценить 1 комментарий
- Вконтакте
- Вконтакте
К сожалению, тот пров, что имеется — очень большой монополист (в общем-то, другого просто нет) и белые IP не дает (даже за деньги и куда существеннее 30 рублей, хотя в той стране рубли не очень ходят ;))
Спасибо всем, буду смотреть в сторону VPN.
- Вконтакте
Спасибо, думал про него, но для удобного варианта управления:
1. Нужно выделить под него какую-нибудь железку, которая будет всегда включена
2. Купить лицензию (чтобы без участия клиента можно было подключаться).
Рассматриваю этот вариант как запасной… может, еще какие-то варианты есть?
- Вконтакте

- Статический/Динамический IP — меняется ли он самопроизвольно (при подключении к провайдеру) или нет
- Серый/Белый IP — Серый IP — это адрес в локальной сети провайдера, аналогично 192.168.1.xxx, Белый IP — полноценный адрес в Интернет
Далее. Могут быть разные комбинации этих двух свойств. Самое главное, что, в общем случае, прямое подключение по Серому IP из Интернет не получится (без использования вспомогательного сервера с Белым IP). При этом прямое подключение к Динамическому Белому IP вполне возможно с использованием DynoDNS.
Оптимальный (но не самый простой) вариант решения проблемы с Серым IP — поднять VPN сервер на своем VDS, у которое есть Белый IP. Также, можно использовать различные платные и, возможно, бесплатные сервисы типа TeamViewer, Splashtop, LogMeIn-Hamachi, NetRouter, . (в зависимости от потребностей)
- Вконтакте
- Вконтакте
а так — все варианты связаны с железкой.
- Вконтакте
- Вконтакте
Это все просто и работало бы, если бы IP-адрес был бы реальным.
Вот, например, списочек адресов, которые засветились: 178.89.80.221, 178.89.82.93, 178.91.53.145, 178.91.53.173, 2.134.20.101, 2.134.20.159, 2.134.3.196, 95.58.101.131, 95.58.115.176, 95.58.115.51, 95.58.117.114, 95.58.124.112, 95.58.125.134
Ну дык у вас же IP не меняется каждую секунду, а только при переконекте, вы бы сначала ознакомились с тем, что такое DDNS, а уж затем меня минусовали.
На nas висит клиент, который при изменении IP отправляет этот самый IP на сервис DDNS, который в свою очередь работает как DNS, только указывает время кэша как 0, соотвественно другие DNS сервера данные не кэшируют и всегда запросы отправляют на DNS DDNS-сервиса.
Еще раз посмотрите на адреса? ничего не смущает? Это внутренние адреса провайдера, к которым нет доступа ни откуда, кроме как из сетки самого провайдера. Я же про это с самого начала говорю — «серые» адреса.
P.S. Динамические РЕАЛЬНЫЕ адреса меня ни сколько не смущают и как работает DDNS я знаю (и пользуюсь уже очень давно).
P.P.S. на моем собственном NAS висит DDNS на случай, если мой провайдер вдруг внезапно решит что-то перестроить в своей сети и сменить мой реальный IP (что уже один раз было и только из-за DDNS удалось оперативно получить доступ)
- Вконтакте
- Вконтакте

- Вконтакте

пробрасывать порты, ну и ставьте в сетке клиента «стукача/чей» (Программа которая периодически подключается на заведомо доступный узел, тем самым выдавая свое местоположение в сети. (узел естественно вами контролируемый)
Как стукача можно использовать олдскульный iperf в режиме клиента, и пускать его скриптом (хоть на каждом компе клиента, а если у него Windows 7 или же UNIX-way операционки то скрипт можно прямо таки без проблем повесить на события подключения/отключения от сети, это как раз тот момент когда может произойти смена адреса).
С сервера вы всегда буде знать текущий IP, ходите сколько угодно.
VPN — тоже идея неплохая, все зависит от того насколько плотно Вам аутсорсить. Если на тачки по RDP/VNC ходить, то оно того не стоит,
ежели надо сеть тестить, внутренние сервисы и т.д. то, только VPN.
PS: У гада-провайдера может быть еще и магистральный NAT (хотя это уже история но в некоторых городах и весях я еще встречаю местные локалки которые наружу смотрят через прямой NAT провайдера, являясь там внутри — вполне себе обособленными, но это Ад и садомия и не обсуждается)