Групповые политики в Windows 7
Групповые политики нужны для управления операционной системы Windows. Они применяются во время персонализации интерфейса, ограничения доступа к определенным ресурсам системы и многого другого. Используют данные функции преимущественно системные администраторы. Они создают однотипную рабочую среду на нескольких компьютерах, ограничивают доступ пользователям. В этой статье мы подробно разберем групповые политики в Windows 7, расскажем про редактор, его настройку и приведем некоторые примеры групповых политик.
Редактор групповой политики
В Windows 7 Домашняя Базовая/Расширенная и Начальная редактор групповых политик просто отсутствует. Разработчики позволяют использовать его только в профессиональных версиях Виндовс, например, в Windows 7 Максимальная. Если вы не обладаете этой версией, то те же действия вам придется выполнять через изменения параметров реестра. Давайте подробнее рассмотрим редактор.
Запуск редактора групповой политики
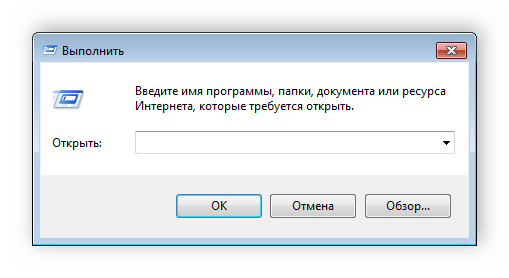
Переход к среде работы с параметрами и настройками осуществляется за несколько простых действий. Вам только необходимо:
-
Зажать клавиши Win + R, чтобы открыть «Выполнить».
Теперь можно приступать к работе в редакторе.
Работа в редакторе
Разделяется главное окно управления на две части. Слева располагается структурированные категории политик. Они в свою очередь делятся еще на две различные группы – настройка компьютера и настройка пользователя.

В правой части отображается информация о выбранной политике из меню слева.
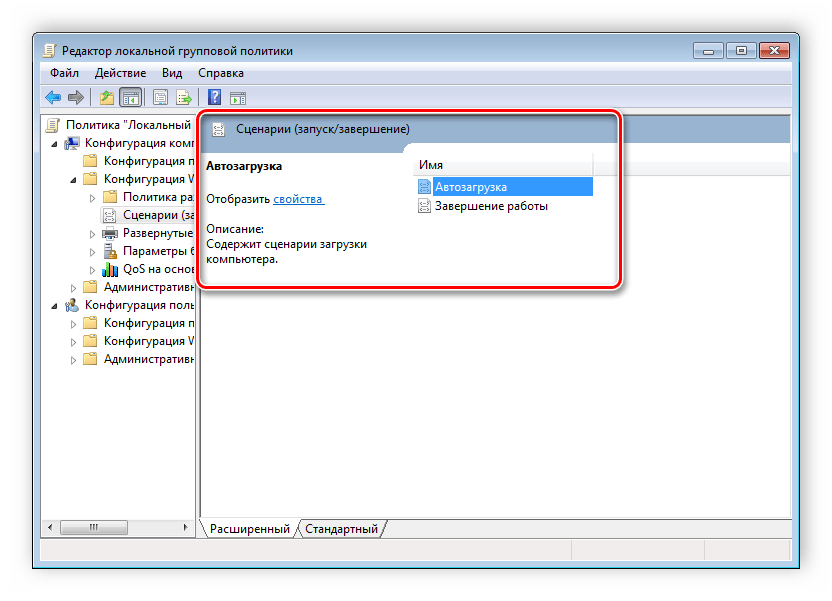
Из этого можно сделать вывод, что работа в редакторе осуществляется путем перемещения по категориям для поиска необходимой настройки. Выберите, например, «Административные шаблоны» в «Конфигурации пользователя» и перейдите в папку «Меню «Пуск» и диспетчер задач». Теперь справа отобразятся параметры и их состояния. Нажмите на любую строку, чтобы открыть ее описание.

Настройки политики
Каждая политика доступна для настройки. Открывается окно редактирования параметров по двойному щелчку на определенную строку. Вид окон может отличаться, все зависит от выбранной политики.
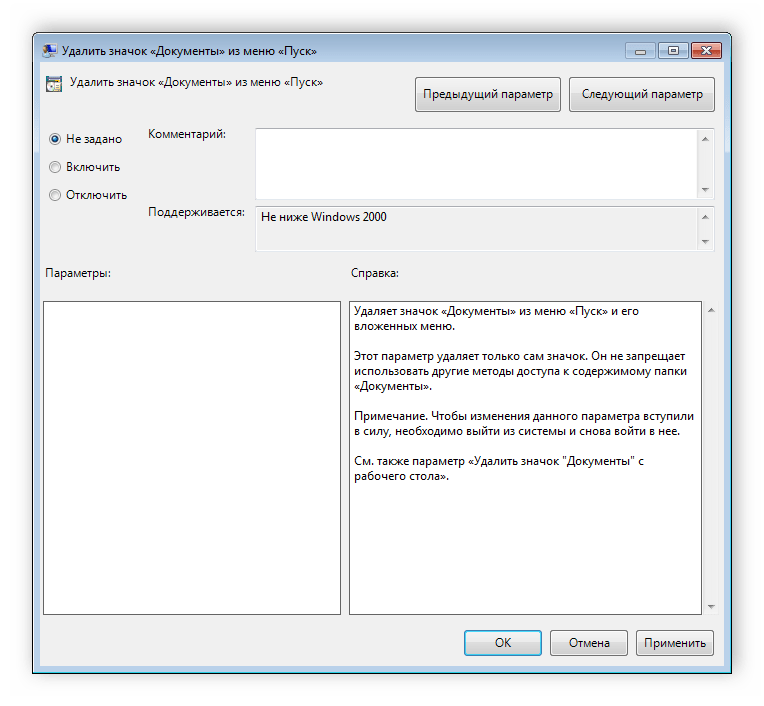
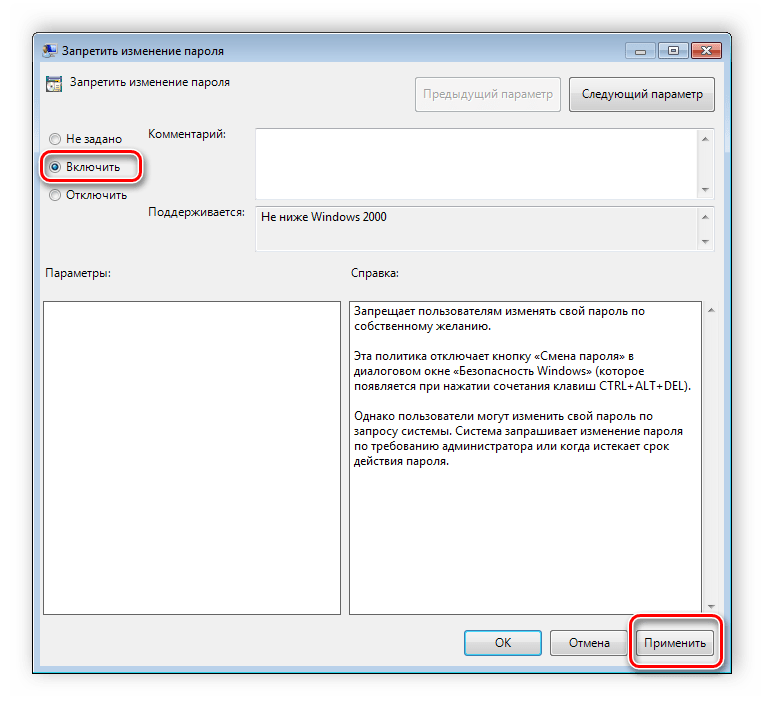
Стандартное простое окно имеет три различных состояния, которые настраиваются пользователем. Если точка стоит напротив «Не задано», то политика не действует. «Включить» – она будет работать и активируются настройки. «Отключить» – находится в рабочем состоянии, однако параметры не применяются.
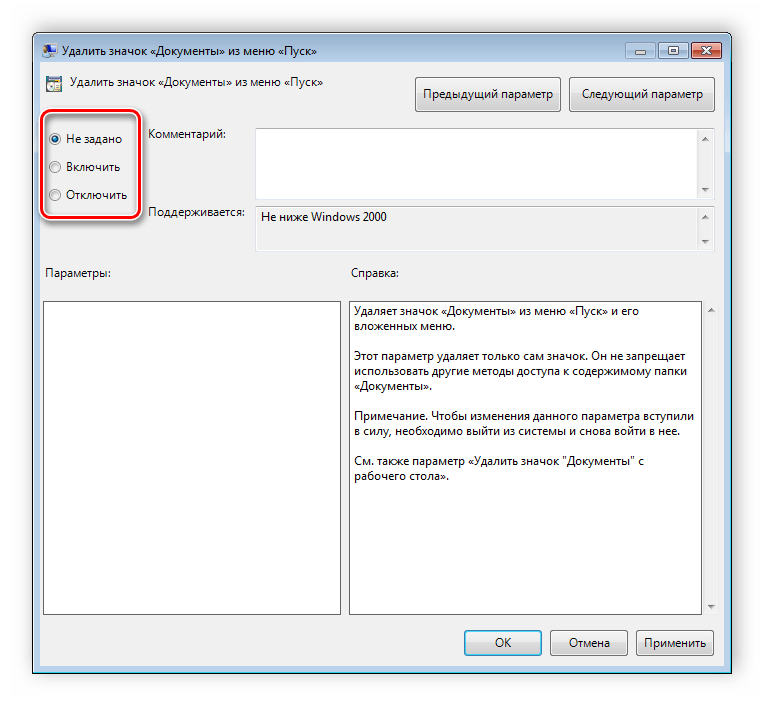
Рекомендуем обратить внимание на строку «Поддерживается» в окне, она показывает, на какие версии Windows распространяется политика.
Фильтры политик
Минусом редактора является отсутствие функции поиска. Существует множество различных настроек и параметров, их больше трех тысяч, все они разбросаны по отдельным папкам, а поиск приходится осуществлять вручную. Однако данный процесс упрощается благодаря структурированной группе из двух ветвей, в которых расположились тематические папки.
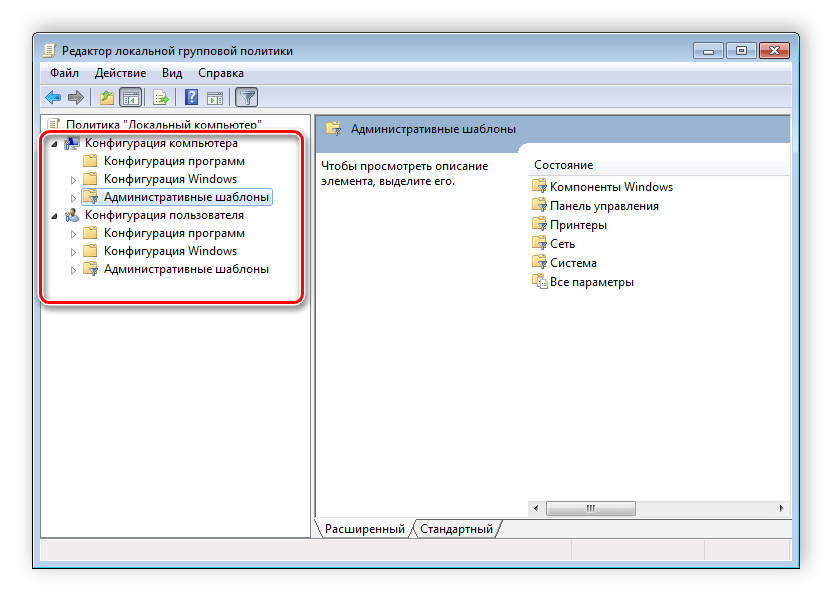
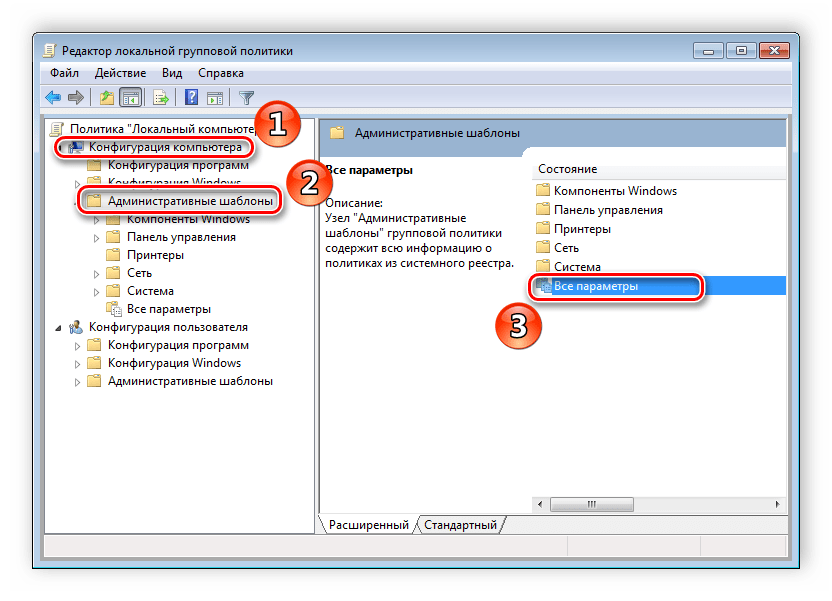
Например, в разделе «Административные шаблоны», в любой конфигурации, находятся политики, которые никак не связаны с безопасностью. В этой папке находится еще несколько папок с определенными настройками, однако можно включить полное отображение всех параметров, для этого нужно нажать на ветвь и выбрать пункт в правой части редактора «Все параметры», что приведет к открытию всех политик данной ветви.
Экспорт списка политик
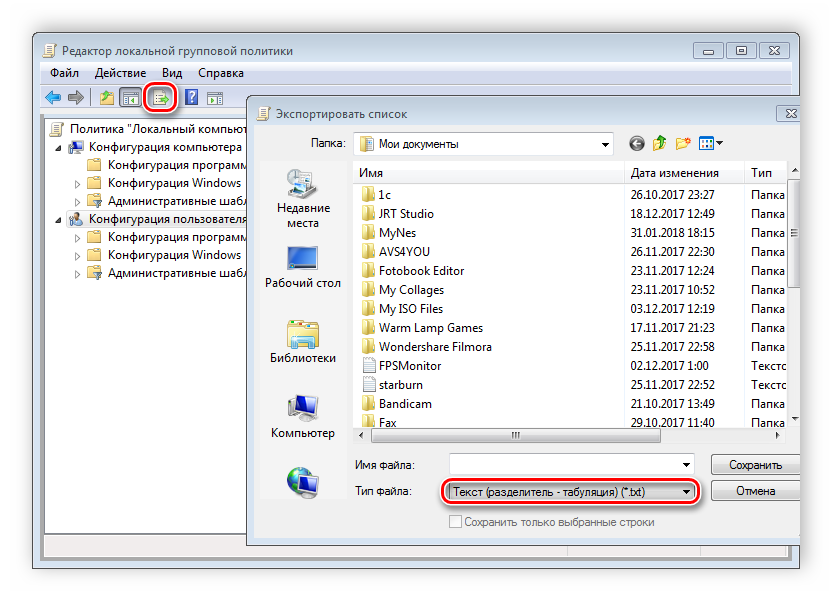
Если все-таки появляется необходимость найти определенный параметр, то сделать это можно только путем экспорта списка в текстовый формат, а потом уже через, например Word, осуществлять поиск. В главном окне редактора есть специальная функция «Экспорт списка», он переносит все политики в формат TXT и сохраняет в выбранном месте на компьютере.
Применение фильтрации
Благодаря появлению ветви «Все параметры» и улучшению функции фильтрации поиск практически не нужен, ведь лишнее откидывается путем применения фильтров, а отображаться будут только необходимые политики. Давайте подробнее рассмотрим процесс применения фильтрации:
- Выберите, например, «Конфигурация компьютера», откройте раздел «Административные шаблоны» и перейдите в «Все параметры».
- Разверните всплывающее меню «Действие» и перейдите в «Параметры фильтра».

- Поставьте галочку возле пункта «Включить фильтры по ключевым словам». Здесь имеется несколько вариантов подбора соответствий. Откройте всплывающее меню напротив строки ввода текста и выберите «Любой» – если нужно отображать все политики, которые соответствуют хотя бы одному указанному слову, «Все» – отобразит политики, содержащие текст из строки в любом порядке, «Точный» – только параметры, точно соответствующие заданному фильтру по словам, в правильном порядке. Флажками снизу строки соответствий отмечаются места, где будет осуществляться выборка.
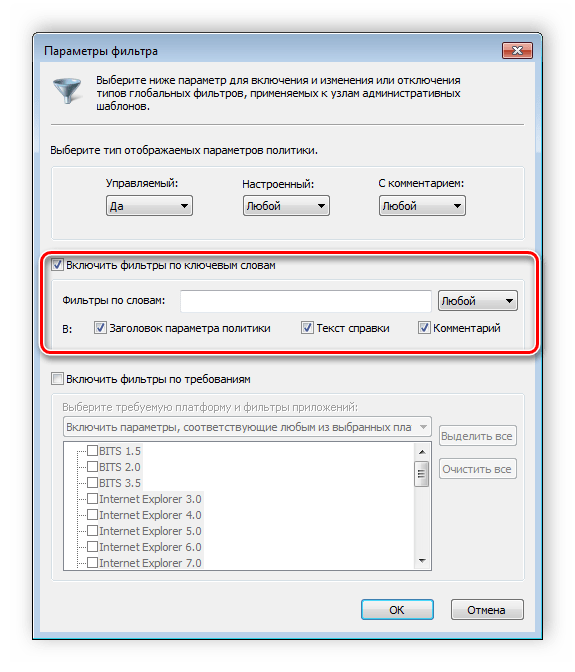
- Нажмите «ОК» и после этого в строке «Состояние» отобразятся только подходящие параметры.
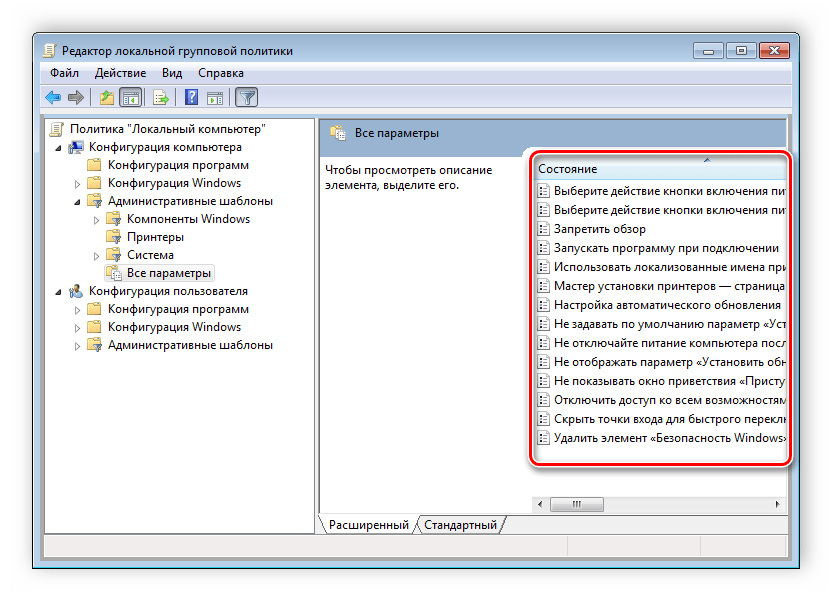
В том же всплывающем меню «Действие» ставится или убирается галочка напротив строки «Фильтр», если нужно применить или отменить заранее заданные настройки подбора соответствий.
Принцип работы с групповыми политиками
Рассматриваемый в этой статье инструмент позволяет применять множество самых разнообразных параметров. К сожалению, большинство из них понятно только профессионалам, использующим групповые политики в рабочих целях. Однако и обычному пользователю есть что настроить, используя некоторые параметры. Разберем несколько простых примеров.
Изменение окна безопасности Windows
Если в Виндовс 7 зажать сочетание клавиш Ctrl + Alt + Delete, то будет запущено окно безопасности, где осуществляется переход к диспетчеру задач, блокировка ПК, завершение сеанса системы, смена профиля пользователя и пароля.
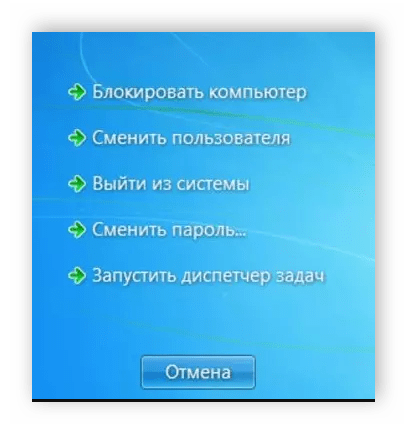
Каждая команда за исключением «Сменить пользователя» доступна для редактирования путем изменения нескольких параметров. Выполняется это в среде с параметрами или путем изменения реестра. Рассмотрим оба варианта.
- Откройте редактор.
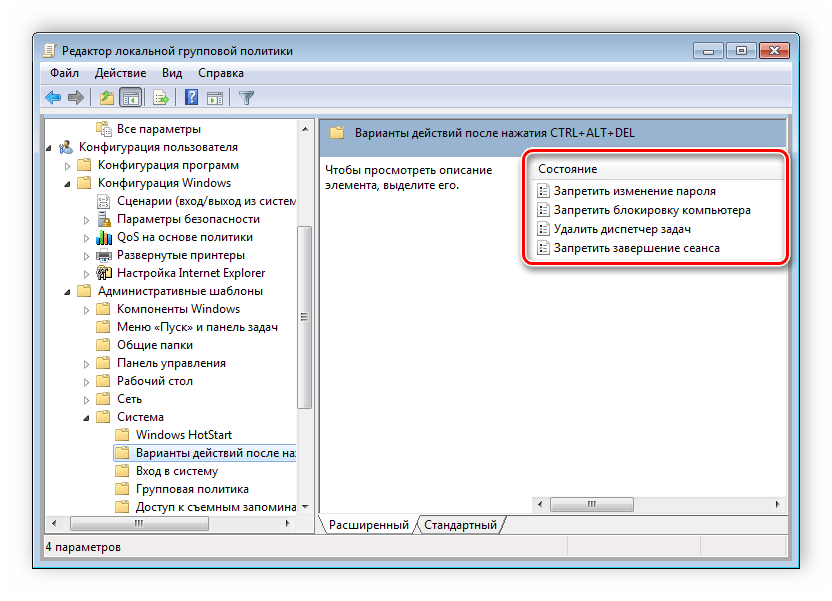
- Перейдите в папку «Конфигурация пользователя», «Административные шаблоны», «Система» и «Варианты действий после нажатия Ctrl + Alt + Delete».
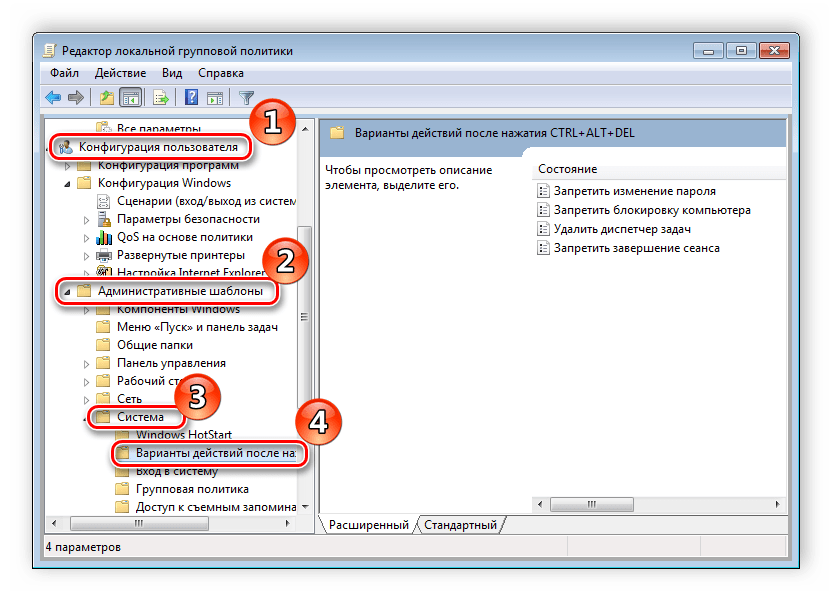
- Откройте любую необходимую политику в окне справа.
- В простом окне управления состоянием параметра поставьте галочку напротив «Включить» и не забудьте применить изменения.
Пользователям, у которых нет редактора политик, все действия нужно будет выполнять через реестр. Давайте рассмотрим все действия пошагово:
-
Перейдите к редактированию реестра.
После сохранения изменений деактивированные параметры больше не будут отображаться в окне безопасности Windows 7.
Изменения панели мест
Многие используют диалоговые окна «Сохранить как» или «Открыть как». Слева отображается навигационная панель, включая раздел «Избранное». Данный раздел настраивается стандартными средствами Windows, однако это долго и неудобно. Поэтому лучше воспользоваться групповыми политиками для редактирования отображения значков в данном меню. Редактирование происходит следующим образом:
- Перейдите в редактор, выберите «Конфигурация пользователя», перейдите к «Административные шаблоны», «Компоненты Windows», «Проводник» и конечной папкой будет «Общее диалоговое окно открытия файлов».
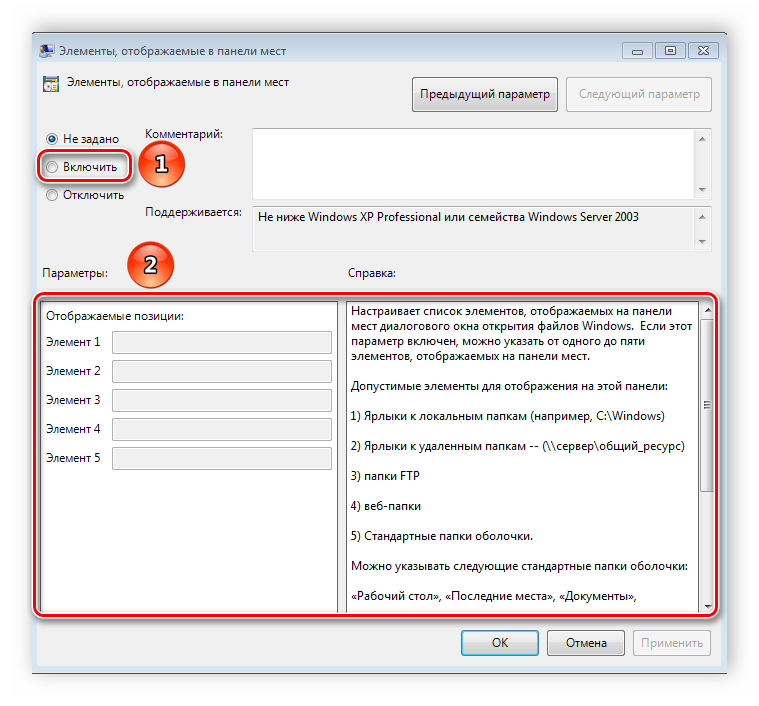
- Здесь вас интересует «Элементы, отображаемые в панели мест».

- Поставьте точку напротив «Включить» и добавьте до пяти различных путей сохранения в соответствующие строки. Справа от них отображается инструкция правильного указания путей к локальным или сетевым папкам.
Теперь рассмотрим добавление элементов через реестр для пользователей, у которых отсутствует редактор.
-
Перейдите по пути:
Слежение за завершением работы компьютера
Когда вы завершаете работу за компьютером, выключение системы происходит без показа дополнительных окон, что позволяет не быстрее выключить ПК. Но иногда требуется узнать почему происходит выключение или перезапуск системы. В этом поможет включение специального диалогового окна. Включается оно с помощью редактора или путем изменения реестра.
- Откройте редактор и перейдите к «Конфигурация компьютера», «Административные шаблоны», после чего выберите папку «Система».

- В ней нужно выбрать параметр «Отображать диалог слежения за завершением работы».
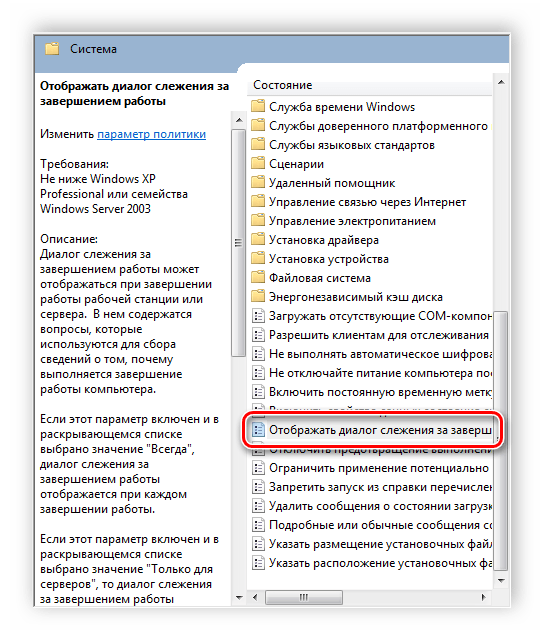
- Откроется простое окно настройки, где необходимо поставить точку напротив «Включить», при этом в разделе параметры во всплывающем меню необходимо указать «Всегда». После не забудьте применить изменения.
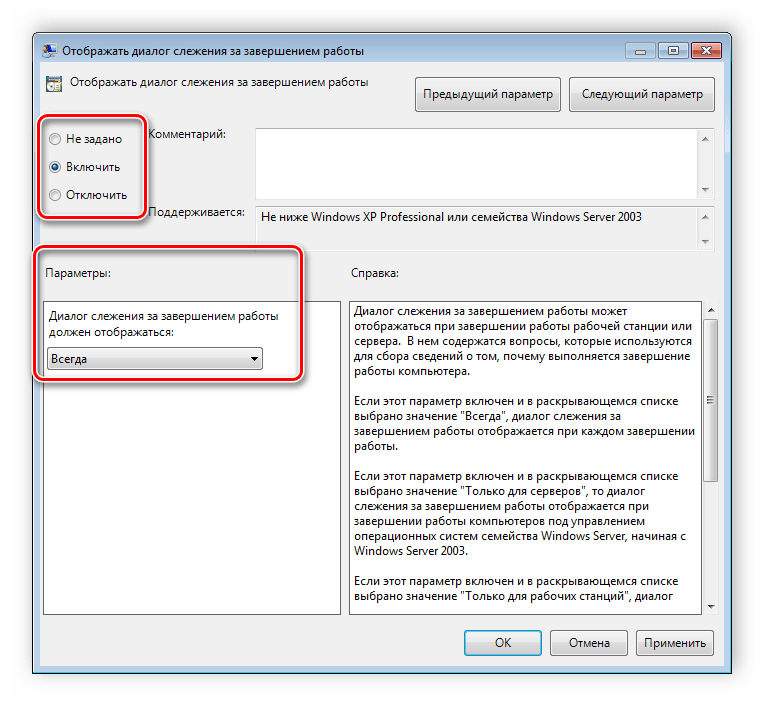
Данная функция включается и через реестр. Вам нужно совершить несколько простых действий:
-
Запустите реестр и перейдите по пути:
В этой статье мы разобрали основные принципы использования групповых политик Виндовс 7, объяснили значимость редактора и сравнили его с реестром. Ряд параметров предоставляет пользователям несколько тысяч различных настроек, позволяющие редактировать некоторые функции пользователей или системы. Работа с параметрами осуществляется по аналогии с приведенными выше примерами.
Что такое групповые политики windows
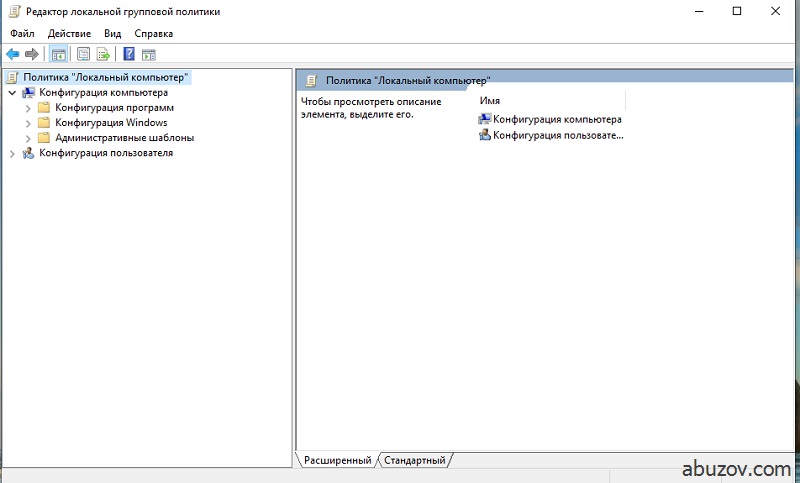
Цель этого материала – познакомить читателей с такой штукой как редактор локальной групповой политики в Windows 10.
Так же есть такое понятие как консоль управления групповыми политиками (MMC).
Microsoft Management Console (MMC) – это компонент Windows который представляет из себя графический интерфейс для настройки приложений и программ. Он появился в системах семейства Windows NT. Так же успешно работает в Windows 10.
Оснастка – это компонент для MMC, включающий набор параметров какого-либо модуля операционной системы (файловой системы, управления пользователями и т.д.) или прикладного приложения.
Набор параметров для прикладных программ может быть добавлен в оснастку при помощи административных шаблонов – особым образом структурированных файлов с расширением *.adm.
Групповая политика – это набор правил или настроек, в соответствии с которыми производится настройка рабочей среды Windows.
Консоль управления MMC
Наиболее популярные оснастки MMC это:
- Управление устройствами (Диспетчер устройств).
- Управление дисками.
Оснастку «Управление устройствами» (диспетчер устройств) в Windows 10 можно вызвать при помощи команды devmgmt.msc.
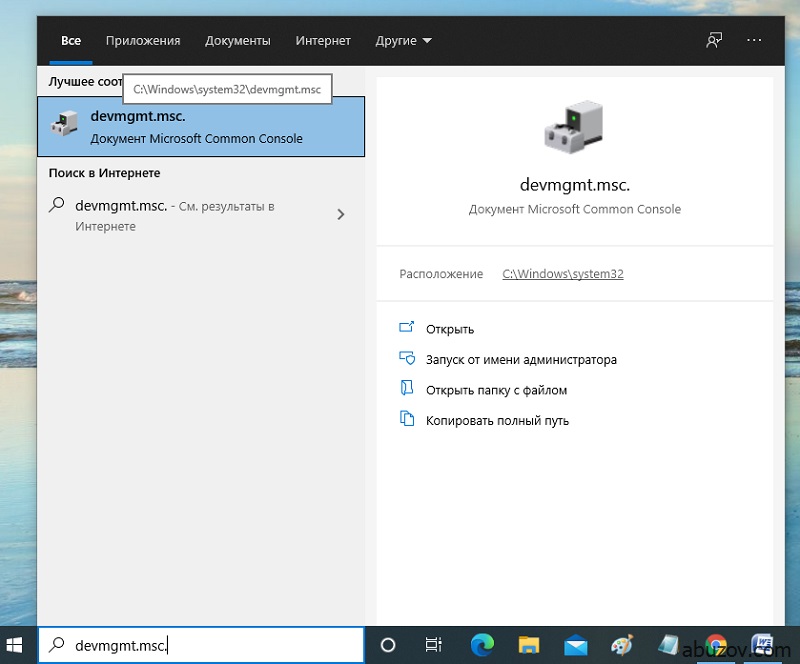
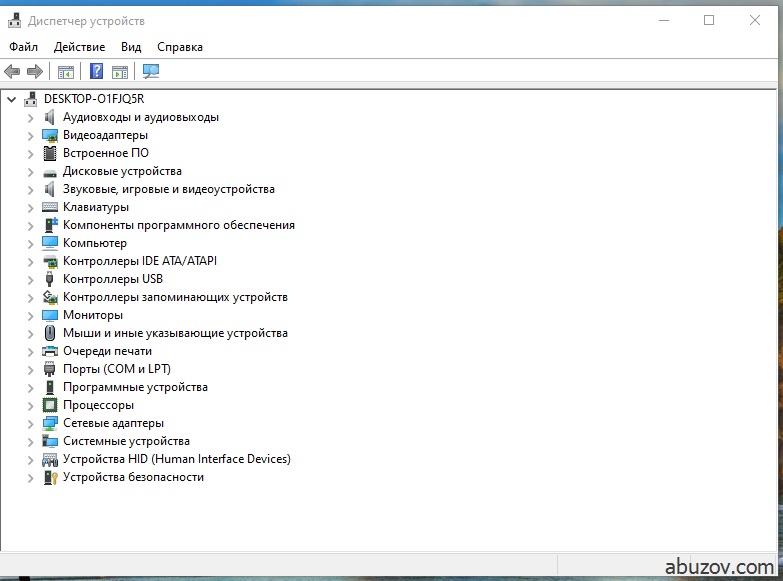
Откроется диспетчер устройств.
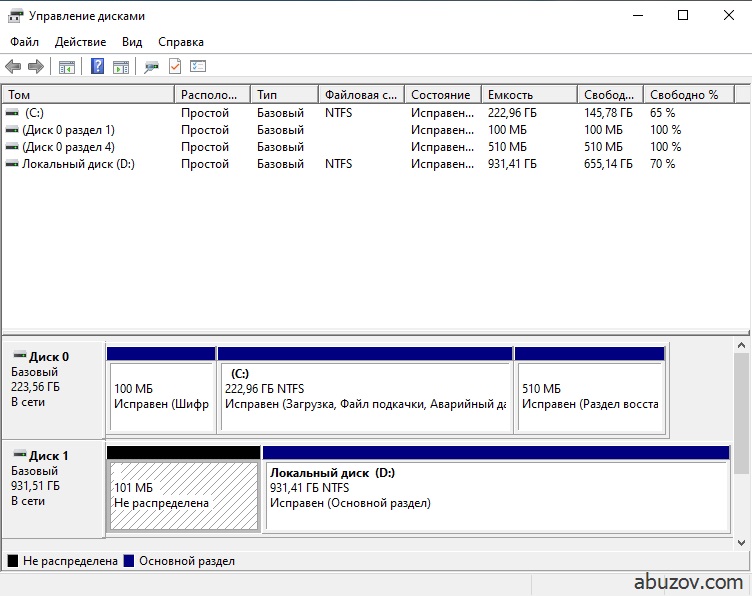
Оснастку «Управление дисками» можно вызвать с помощью команды diskmgmt.msc.
Если вы хотите создать новую консоль, с каким-либо набором команд введите в окно поиска команду mmc.exe.
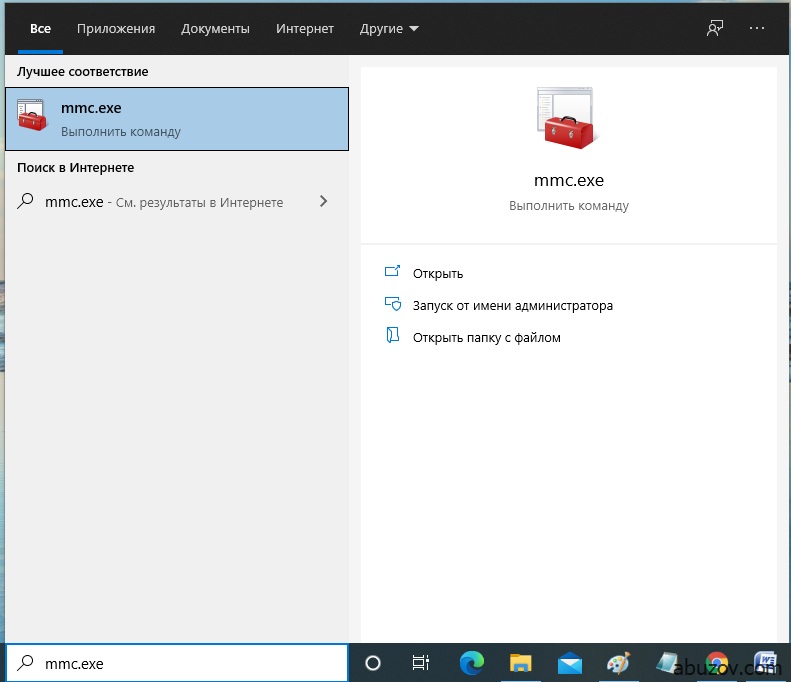
Вводите именно mmc.exe так как в Windows 10 команда mmc открывает приложение диспетчер Hyper-V. После ввода команды откроется новая консоль.
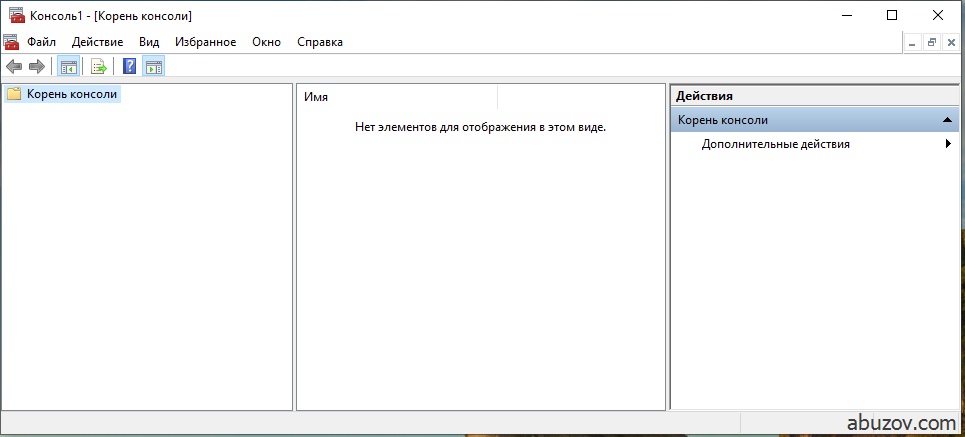
Что бы добавить в консоль оснастки нужно нажать «Файл»->«Добавить или удалить оснастку».
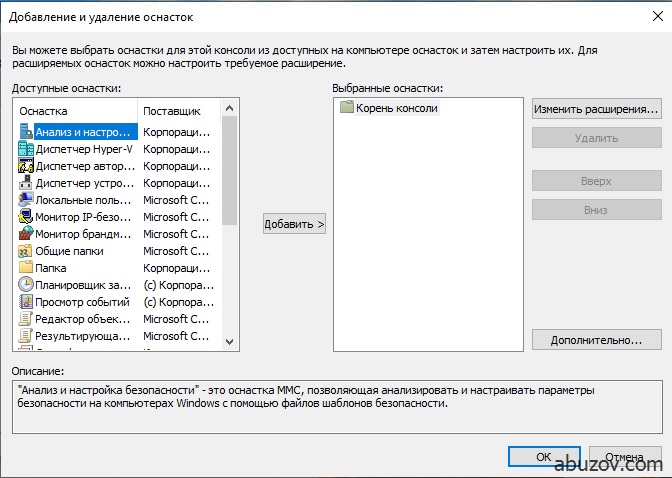
Для примера я добавлю «Анализ и настройка безопасности». Так же можно добавить «Управление дисками и другие оснастки».
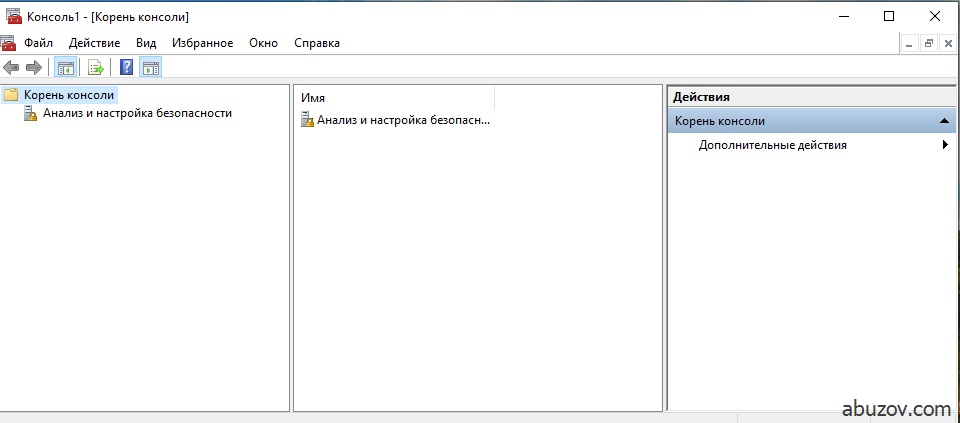
Перед сохранением консоли (Файл->Сохранить как) нужно указать параметры (Файл->Параметры).
В параметрах существует возможность установки режима работы пользователя с этой консолью: авторский режим, предоставляющий пользователю полный доступ ко всем функциям MMC, и пользовательский режим.
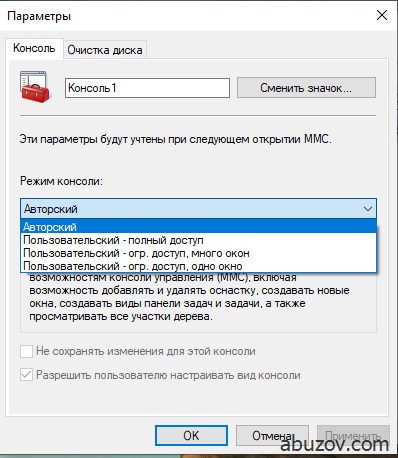
Существует три вида пользовательского режима:
- полный доступ (full access) даёт пользователю доступ ко всем командам MMC, но не позволяет добавлять или удалять оснастки, или изменять свойства консоли;
- ограниченный доступ, много окон (Limited Access Multiple Windows) позволяет пользователю осуществлять доступ только к областям дерева консоли, которые отображались при сохранении консоли, а также открывать новые окна;
- ограниченный доступ, одно окно (Limited Access Single Window) работает так же, как многооконный ограниченный доступ с той разницей, что пользователь не может открывать новые окна.
Перечень оснасток, которые можно добавить в консоль:
- «Анализ и настройка безопасности». Оснастка MMC, позволяющая анализировать и настраивать параметры безопасности на компьютерах Windows с помощью файлов шаблонов безопасности.
- Диспетчер Hyper-V. Предоставляет доступ к управлению платформой виртуализации.
- Диспетчер авторизации. Позволяет задавать ролевые разрешения для приложений, использующих диспетчер авторизации.
- Диспетчер устройств. Просмотр параметров оборудования и драйверов устройств, установленных на компьютере, а также управление ими.
- Локальные пользователи и группы. Управление локальными пользователями и группами
- Мониторинг IP безопасности. Оснастка монитора IP-безопасности используется для наблюдения за состоянием IP-безопасности.
- Мониторинг брандмауэра. Настройка политики для обеспечения расширенной сетевой безопасности компьютеров с Windows.
- Общие папки. Отображение общих папок, текущих сеансов и открытых файлов.
- Папка. Оснастка «Папка» позволяет добавить папку в дерево. Она может быть использована для упорядочивания консоли оснастки.
- Планировщик заданий. Расписание автоматически запускаемых заданий.
- Просмотр событий. Просмотр сообщений о системных и программных событиях Windows и других программ.
- Редактор объектов групповых политик. Эта оснастка позволяет редактировать объекты локальной групповой политики, хранимые на компьютере.
- Результирующая политика. Эта оснастка позволяет просматривать результирующую политику для пользователя на компьютере. Она используется как для просмотра уже применяемой политики, так и для прогноза того, какая политика будет применяться к пользователю компьютера.
- Сертификаты. Оснастка сертификатов позволяет просматривать содержимое хранилищ для поиска своих сертификатов, сертификатов служб или компьютеров.
- Системный монитор. Оснастка позволяет осуществлять контроль над производительностью приложений и оборудования.
- Службы. Запуск, остановка и настройка служб Windows.
- Службы компонентов. Средство управления службами компонентов (COM+).
- Ссылка на веб-ресурс. Оснастка «Ссылка на веб-ресурс» позволяет добавить узел консоли с отображением веб-страницы на панели результатов.
- Управление ТРМ. Оснастка управления доверенным платформенным модулем (TPM) позволяет настраивать оборудование безопасности TPM и управлять им.
- Управление дисками. Программы поддержки динамических дисков и управления томами предоставлены корпорации Майкрософт корпорацией VERITAS Software.
- Управление компьютером. Управление компьютером и соответствующие служебные программы.
- Управление печатью. «Управление печатью» является оснасткой консоли управления печатью (MMC) и используется для управления серверами печати принтерами.
- Управление IP-безопасностью. Администрирование безопасностью протокола IP (IPsec). Управление политиками IPsec для безопасного соединения с другими компьютерами.
- Управляющий элемент WMI. Позволяет настраивать и управлять службой WMI (Инструментарий управления Windows).
- Шаблоны безопасности. «Шаблоны безопасности» — это оснастка MMC, позволяющая изменять файлы шаблонов безопасности.
- Элемент ActiveX. Оснастка элемента управления ActiveX позволяет добавить узел MMC, содержащий элемент управления ActiveX на панели результатов.
Редактор локальных групповых политик
Для запуска оснастки используется команда gpedit.msc. После выполнения команды появляется окно редактора локальных групповых политик.
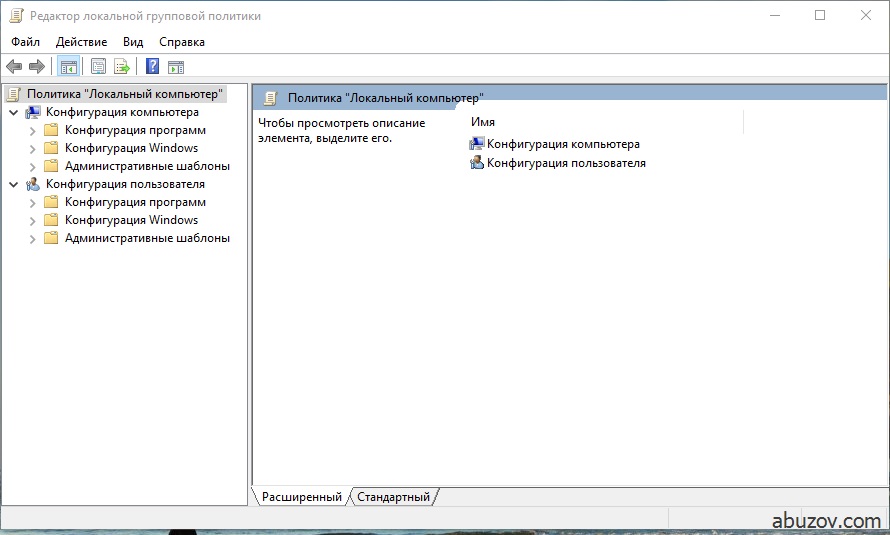
Оснастка состоит из двух базовых частей:
- Конфигурация компьютера.
- Конфигурация пользователя.
Конфигурация компьютера используется для настроек политики, которая применяется к компьютеру независимо от того какой пользователь работает на нем.
Конфигурация пользователя используется для настроек политики, которая применяется к пользователю независимо от того, на каком компьютере он работает. Созданная политика может быть перенесена на другой компьютер.
Для того чтобы произвести экспорт данных необходимо в оснастке «Групповая политика» выделить нужный узел и во вкладке «Действие» выбрать пункт «Экспортировать список». В появившемся окне выбрать путь сохранения и указать имя файла.
Групповые политики компьютера
Конфигурация компьютера состоит из:
- Конфигурации программ.
- Конфигурации
- Административных шаблонов.
В этой статья рассматриваются «Административные шаблоны».
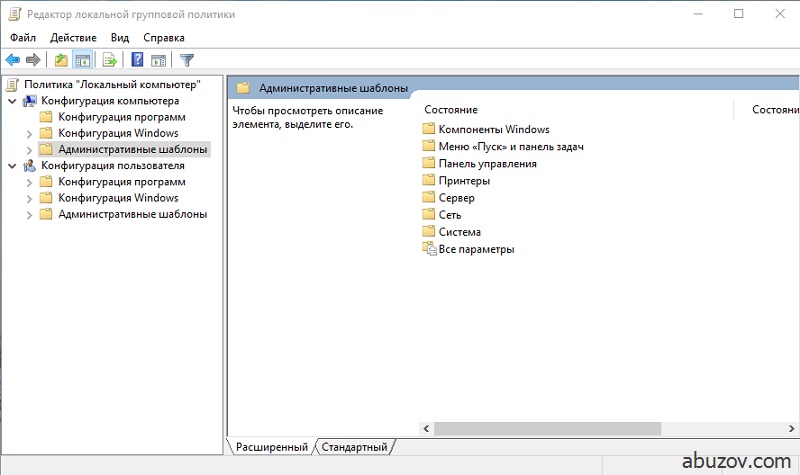
Пример. Как включить дисковые квоты в Windows 10 с помощью групповых политик?
Конфигурация компьютера -> Административные шаблоны -> Система -> Дисковые квоты -> Включить дисковые квоты -> Включено.
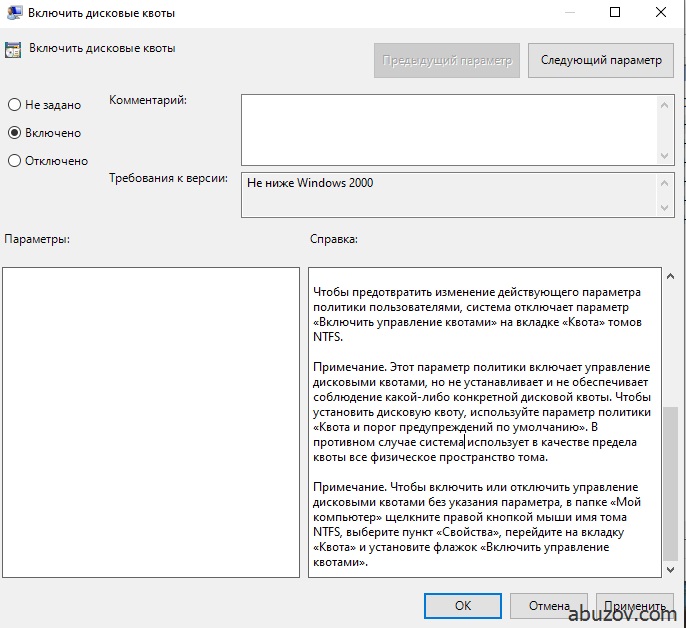
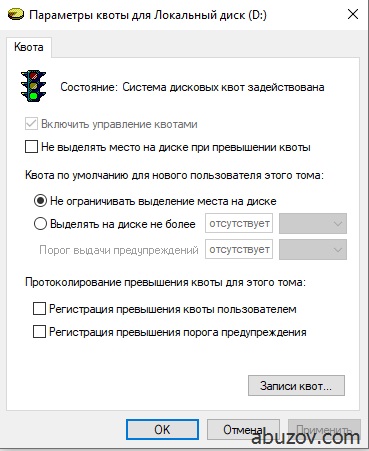
Подобным образом с помощью административных шаблонов можно выполнить множество настроек операционной системы.
Групповые политики пользователя
«Конфигурация пользователя» по умолчанию состоит из тех же разделов, что и «Конфигурация компьютера». Рассмотрим раздел «Административные возможности».
Например, при помощи групповой политики можно запретить доступ к дискам.
Административные шаблоны -> Компоненты Windows –> Проводник -> Запретить доступ к дискам через «Мой компьютер».
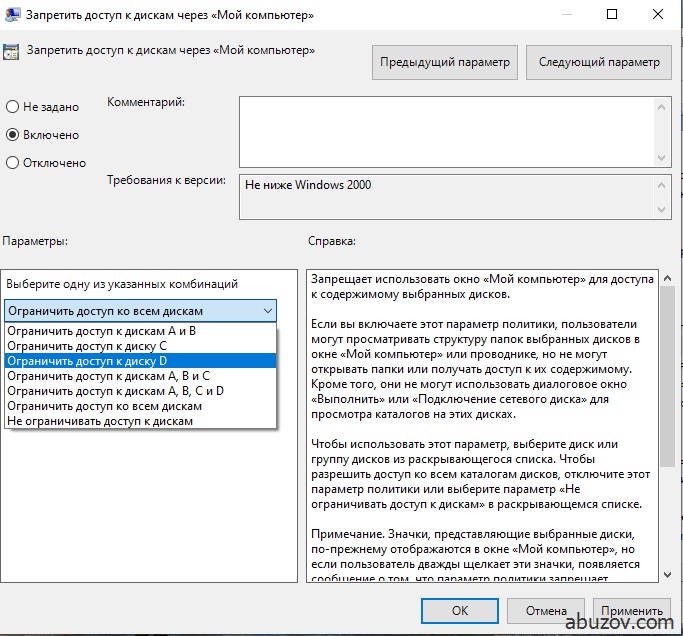
С помощью команды Административные шаблоны -> Панель управления -> Запретить доступ к панели управления и параметрам компьютера.
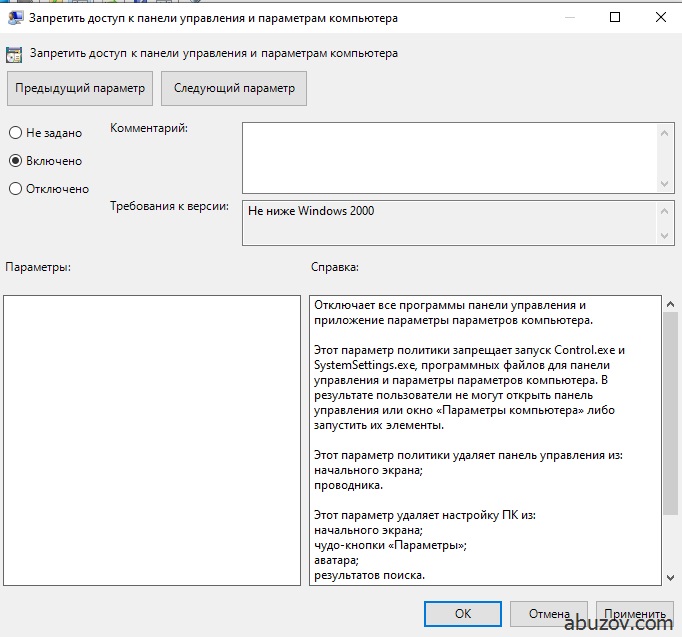
Можно, собственно, запретить доступ к панели управления и параметрам компьютера.
В этом разделе очень много настроек, описывать все можно до бесконечности, поэтому если вам интересно – посмотрите, что еще есть в разделе «Административные шаблоны» самостоятельно.
Управление административными шаблонами в групповых политиках
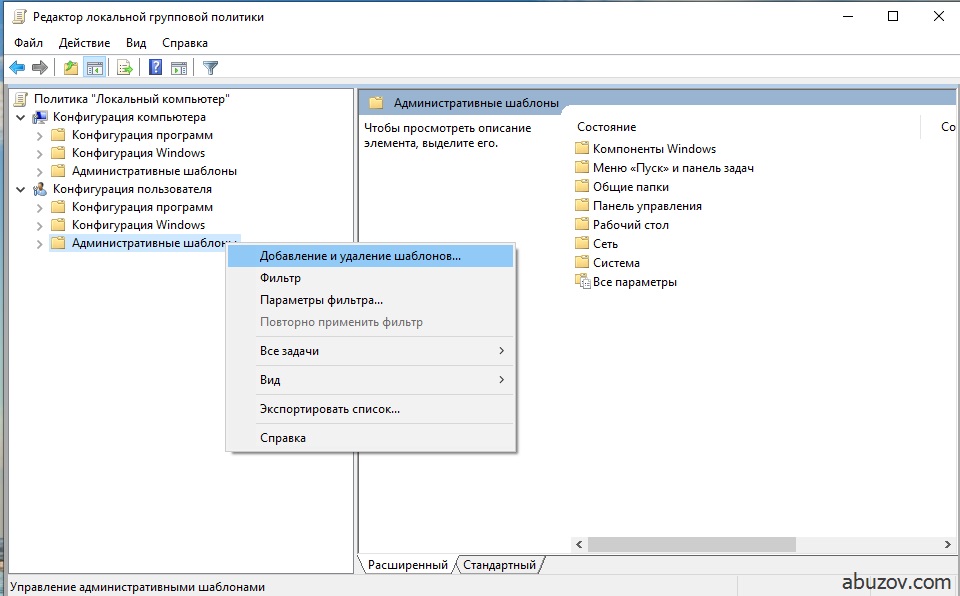
Добавлять и удалять шаблоны в разделе «Административные шаблоны» можно щелкнув правой кнопкой мыши по разделу и выбрав команду «Добавление и удаление шаблонов».
Например, вы можете добавить appbar.adm – административный шаблон Adobe Photoshop.
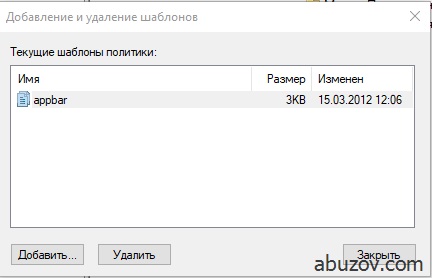
Так же существует шаблон system.adm – общие параметры системы и другие.
Итак, в целом мы рассмотрели, как работает редактор локальной групповой политики в Windows 10.
Вопросы и ответы для самоконтроля
- Для чего применяется MMC? Для настройки приложений и программ.
- Что такое оснастка? Это средство MMC для управления чем-либо (например, управлением жесткими дисками).
- Чем отличается авторский режим консоли MMC от пользовательского режима? Авторский режим разрешает полную настройку оснастки.
- Чем отличается пользовательский многооконный режим консоли MMC от пользовательского однооконного режима? Разница в том, что при однооконном режиме пользователь не может открывать новые окна.
- В чём состоит отличие конфигурации компьютера от конфигурации пользователя в групповой политике? Параметры, настроенные в конфигурации компьютера применяются ко ВСЕМ пользователям данного компьютера. А параметры пользователя применяются для конкретного пользователя, и их можно переносить на другой компьютер.
- Каким образом можно отключить автозапуск компакт-дисков чрез групповую политику? Система->Отключить автозагрузку (выбрать: во всех дисководах).
- Каким образом можно включить автозапуск программ через групповую политику? – Система: вход в систему: запускать указанные программы при входе в систему и выбрать полный путь к программе с расширением.
- Каким образом можно добавить новый шаблон в групповую политику? В Групповой политике нажать кнопку Действие->Добавление или удаление шаблонов.
- Для чего предназначена оснастка «Результирующая политика»? Для просмотра настроек пользователя или компьютера.

Обучаю HTML, CSS, PHP. Создаю и продвигаю сайты, скрипты и программы. Занимаюсь информационной безопасностью. Рассмотрю различные виды сотрудничества.
Групповые политики (GPO) Active Directory: разбираемся почему это важно и как ими управлять в GPOAdmin
Групповая политика — важный элемент любой среды Microsoft Active Directory (AD). Её основная цель — дать ИТ-администраторам возможность централизованно управлять пользователями и компьютерами в домене. Групповая политика, в свою очередь, состоит из набора политик, называемых объектами групповой политики (GPO). У Microsoft реализованы тысячи разных политик и настроек, в которых можно утонуть и потом не всплыть. Все они подробно описаны в справочной таблице.
В этой статье мы расскажем о работах по настройке групповых политик и удобном инструменте для упрощения управления ими — Quest GPOAdmin. Подробности под катом.
Как устроены групповые политики
При создании домена AD автоматически создаются два объекта групповой политики:
Политика домена по умолчанию устанавливает базовые параметры для всех пользователей и компьютеров в домене в трех плоскостях: политика паролей, политика блокировки учетных записей и политика Kerberos.
Политика контроллеров домена по умолчанию устанавливает базовые параметры безопасности и аудита для всех контроллеров домена в рамках домена.
Для вступления настроек в силу, объект групповой политики необходимо применить (связать) с одним или несколькими контейнерами Active Directory: сайт, домен или подразделение (OU). Например, можно использовать групповую политику, чтобы потребовать от всех пользователей в определённом домене использовать более сложные пароли или запретить использование съемных носителей на всех компьютерах только в финансовом подразделении данного домена.
Объект групповой политики не действует, пока не будет связан с контейнером Active Directory, например, сайтом, доменом или подразделением. Любой объект групповой политики может быть связан с несколькими контейнерами, и, наоборот, с конкретным контейнером может быть связано несколько объектов групповой политики. Кроме того, контейнеры наследуют объекты групповой политики, например, объект групповой политики, связанный с подразделением, применяется ко всем пользователям и компьютерам в его дочерних подразделениях. Аналогичным образом, объект групповой политики, применяемый к OU, применяется не только ко всем пользователям и компьютерам в этом OU, но и наследуется всем пользователям и компьютерам в дочерних OU.
Настройки различных объектов групповой политики могут перекрываться или конфликтовать. По умолчанию объекты групповой политики обрабатываются в следующем порядке (причем созданные позднее имеют приоритет над созданными ранее):
- Локальный (индивидуальный компьютер)
- Сайт
- Домен
- Организационная единица
Изменение последовательности GPO. Объект групповой политики, созданный позднее, обрабатывается последним и имеет наивысший приоритет, перезаписывая настройки в созданных ранее объектах. Это работает в случае возникновения конфликтов.
Блокирование наследования. По умолчанию дочерние объекты наследуют все объекты групповой политики от родительского, но вы можете заблокировать это наследование.
Принудительное игнорирование связи GPO. По умолчанию параметры родительских политик перезаписываются любыми конфликтующими политиками дочерних объектов. Вы можете переопределить это поведение.
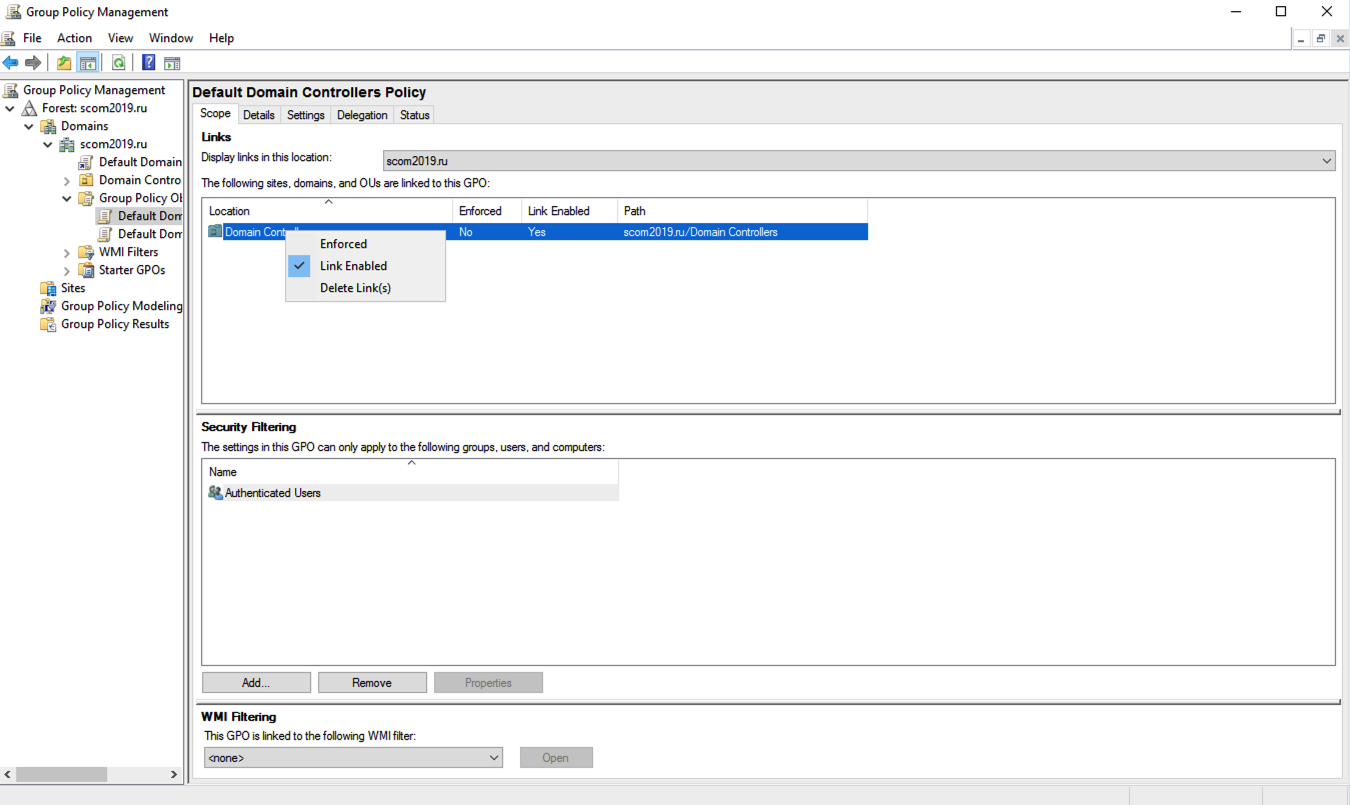
Отключение связей GPO. По умолчанию, обработка включена для всех связей GPO. Вы можете предотвратить применение объекта групповой политики для конкретного контейнера, отключив связь с объектом групповой политики этого контейнера.
Иногда сложно понять, какие политики фактически применяются к конкретному пользователю или компьютеру, определить т.н. результирующий набор политик (Resultant Set of Policy, RSoP). Microsoft предлагает утилиту командной строки GPResult, который умеет генерировать отчет RSoP.
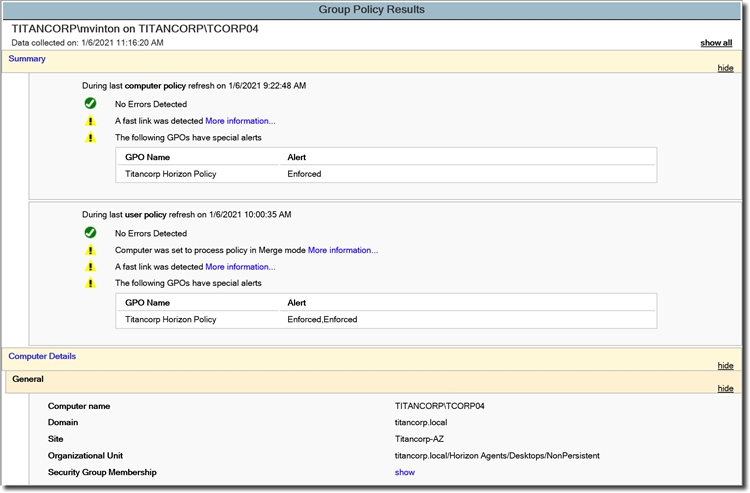
Для управления групповыми политиками Microsoft предоставляет консоль управления групповыми политиками (GPMC). Используя этот бесплатный редактор групповой политики, ИТ-администраторы могут создавать, копировать, импортировать, создавать резервные копии и восстанавливать объекты групповой политики, а также составлять отчеты по ним. Microsoft также предлагает целый набор интерфейсов GPMC, которые можно использовать для программного доступа ко многим операциям, поддерживаемым консолью.
По умолчанию любой член группы администраторов домена может создавать объекты групповой политики и управлять ими. Кроме того, существует глобальная группа под названием «Владельцы-создатели групповых политик»; его члены могут создавать объекты групповой политики, но они могут изменять только созданные ими политики, если им специально не предоставлены разрешения на редактирование других объектов групповой политики.
В этой же консоли можно делегировать вспомогательным ИТ-администраторам разрешения для различных действий: создание, редактирование и создание связей для определенных объектов групповой политики. Делегирование — ценный инструмент; например, можно предоставить группе, ответственной за управление Microsoft Office, возможность редактировать объекты групповой политики, используемые для управления настройками Office на рабочем столе пользователей.
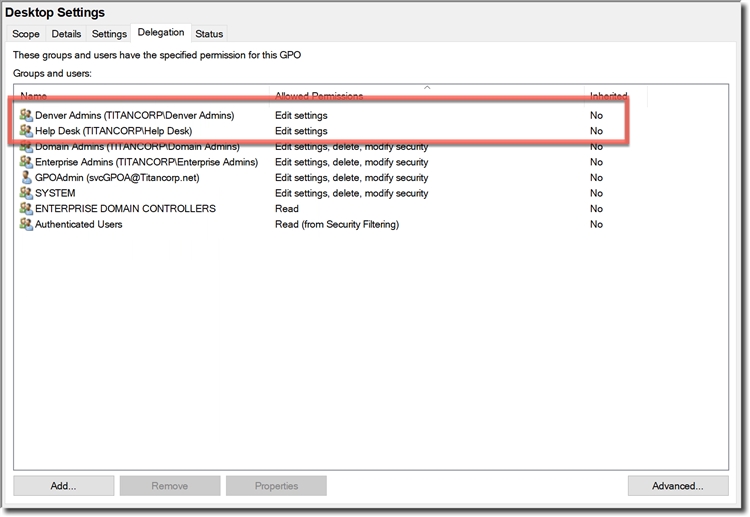
Управление групповой политикой и делегирование
Делегирование— та вещь, которая быстро выходит из-под контроля. Права делегируются то так то эдак и, в конце концов, не те люди могут получить не те права.
Ценность групповой политики заключается в ее силе. Одним махом вы можете применить политики в домене или подразделении, которые значительно укрепят безопасность или улучшат производительность бизнеса. Или наоборот.
Но этой властью также можно злоупотребить, намеренно или случайно. Одно неправильное изменение объекта групповой политики может привести к нарушению безопасности. Взломщик или злонамеренный администратор могут легко изменить объекты групповой политики, чтобы, например:
- Разрешить неограниченное количество попыток угадать пароль учетной записи.
- Включить возможность подключения съемных носителей для упрощения кражи данных.
- Развернуть вредоносное ПО на всех машинах в домене.
- Заменить сайты, сохранённые в закладках браузеров пользователей, вредоносными URL-адресами.
- Запустить вредоносный сценарий при запуске или завершении работы компьютера.
Почему встроенные инструменты работы с GPO недостаточно удобны
К сожалению, встроенные инструменты не всегда позволяют в удобном формате поддерживать безопасность и контроль групповой политики. Изменения, внесенные в объекты групповой политики, по умолчанию вступают в силу, как только окно закрывается — отсутствует кнопка «Применить», которая могла бы дать администраторам шанс остановиться, одуматься и выявить ошибки, прежде чем организация подвергнется атаке.
Из-за того, что разрешения безопасности основаны на объектах групповой политики, любой администратор домена может изменять любой параметр безопасности объекта групповой политики. И даже параметры, которые должны препятствовать злонамеренным действиям этого человека. Например, администратор может отключить объект групповой политики, который отвечает за разрешение входа в систему на определенном сервере, на котором размещены конфиденциальные данные. Ну, а дальше скопировать часть или весь ценный контент на свой компьютер и продать в даркнете.
Но самое ужасное во всей этой истории с безопасностью GPO — изменения настроек не отслеживаются в собственных журналах безопасности, нет предупреждений, следовательно, невозможно отслеживать такие нарушения, даже если использовать SIEM-систему.
Как обезопасить GPO (объекты групповой политики)
Лучший способ минимизировать риск неправильной настройки объектов групповой политики — это создать многоуровневую структуру безопасности, которая дополняет собственные инструменты. Для надёжной защиты групповой политики нужны решения, которые позволят:
- Понять, кто и к каким объектам групповой политики имеет доступ.
- Внедрить воркфлоу с опцией согласования и разделением обязанностей для управления изменениями в GPO.
- Отслеживать, выполнять мониторинг и оповещать об изменениях в GPO.
- Предотвратить изменение наиболее важных настроек GPO.
- Быстро откатывать нежелательные изменения в GPO.
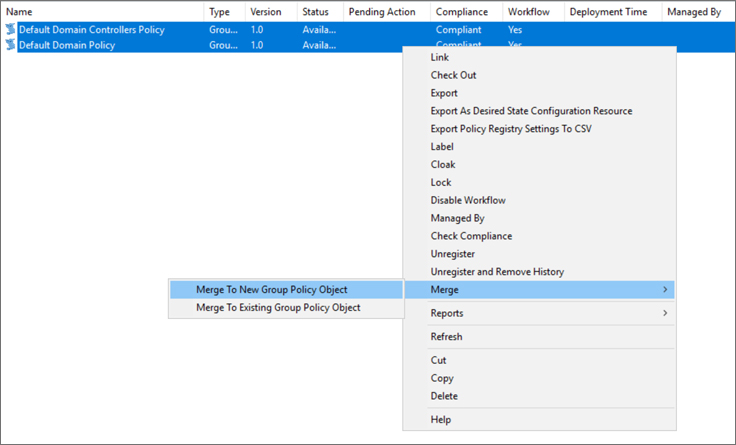
Консолидация GPO
В интерфейсе можно выбрать избыточные или конфликтующие параметры групповой политики и объединить их в один объект групповой политики или создать новый.
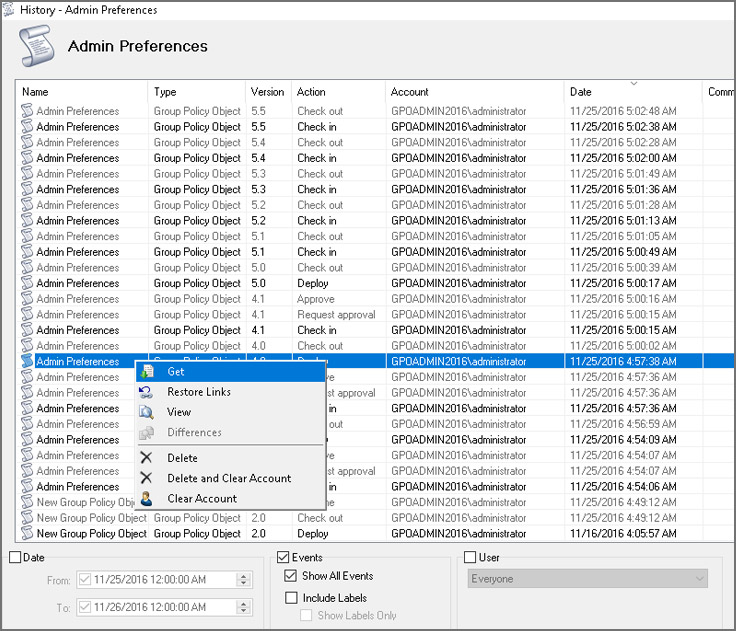
Откат. Можно легко откатиться к предыдущим версиям объектов групповой политики и устранить негативные последствия.
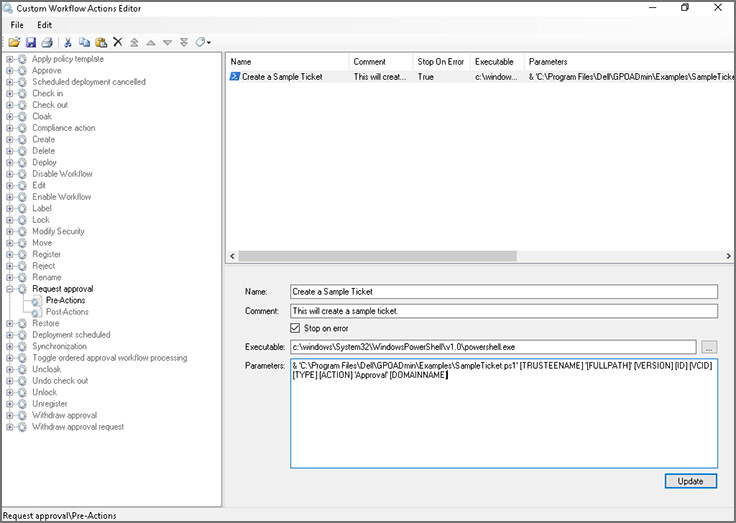
Настраиваемый воркфлоу. В интерфейсе GPOADmin можно заранее определить автоматические действия для различных сценариев.
Политики защищенных настроек. Определите список параметров, по которым проверяются разрешенные настройки для политик.

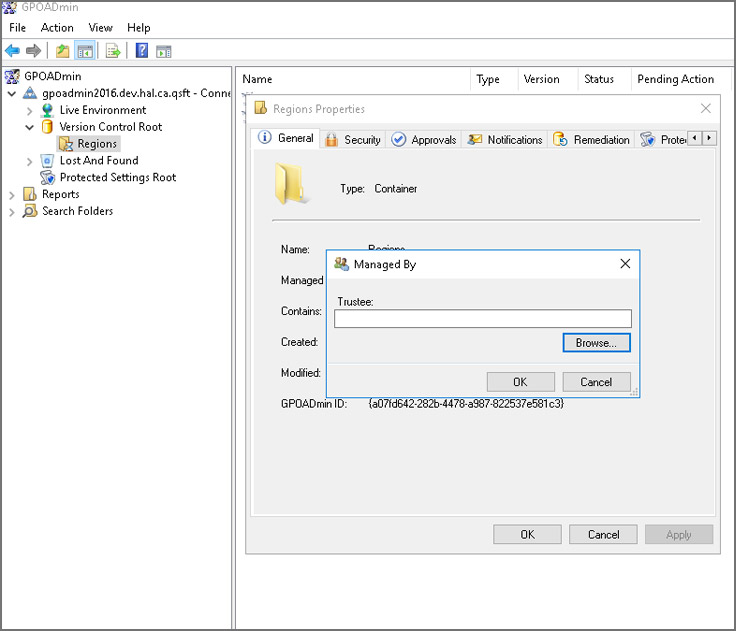
Управление объектами. В интерфейсе легко определить, кто отвечает за управление определенными политиками.
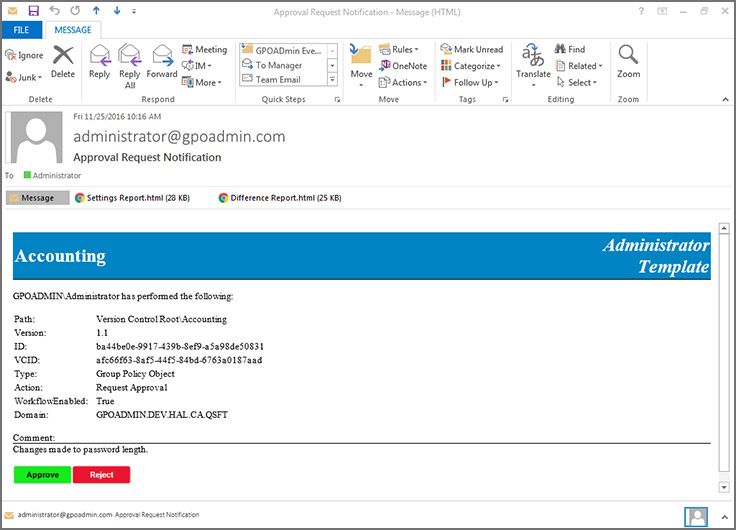
Подтверждение по электронной почте. Утверждать или отклонять запросы на изменение объекта групповой политики можно прямо из письма в почте.
Пользовательские шаблоны писем. Для определенных ролей шаблоны писем можно кастомизировать.

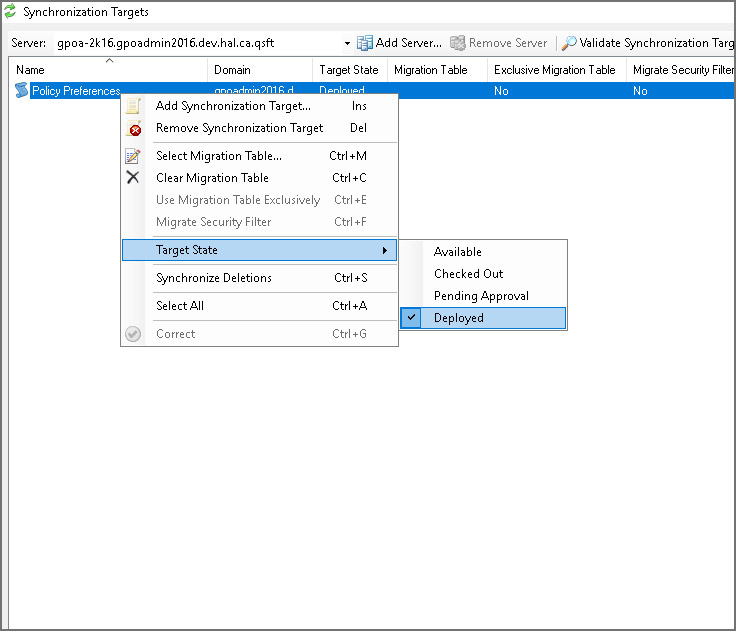
Синхронизация GPO. Доступна возможность синхронизации настроек между несколькими GPO.
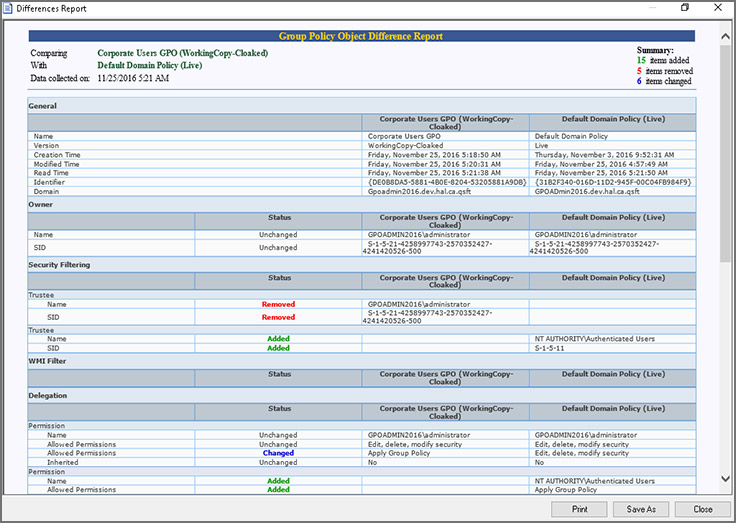
Сравнение GPO. Обеспечьте целостность настроек GPO и снизьте риск нарушения политики.
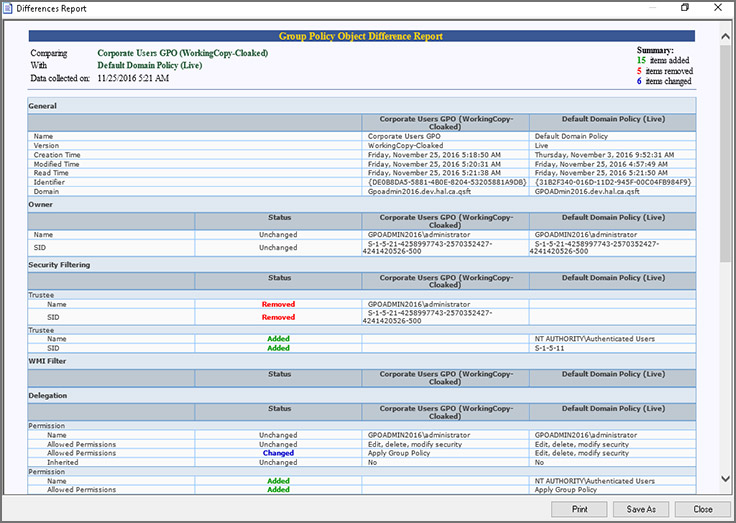
С GPOAdmin можно навести порядок в работе десятка администраторов, которые могут намеренно или случайно вносить неправильные изменения в объекты групповой политики. Теперь о каждом изменении будут знать все.
Мы готовы провести для вас демонстрацию или развернуть решение в вашей инфраструктуре, чтобы вы могли убедиться в ценности GPOAdmin для вашей организации. Решение, действительно, поможет уберечься от фатальных ошибок и навести порядок в домене. Свяжитесь с нами удобным для вас способом.
Локальная групповая политика Windows
 Групповая политика – это мощнейший инструмент администрирования Windows-компьютеров. С помощью этого инструмента системные администраторы с компьютеров на базе серверных редакций Windows могут централизовано управлять параметрами клиентских Windows-устройств сети. Локальная же групповая политика позволяет контролировать параметры, соответственно, текущих устройств – определять поведение операционной системы для всех пользователей и вносить отдельные настройки для каждой из учётных записей. В этой статье рассмотрим основы локальной групповой политики – что это за инструмент, в каких случаях может быть полезен, и как им пользоваться.
1. О локальной групповой политике
С помощью настроек локальной групповой политики можно расширить предустановленные возможности Windows, отключить ненужные или проблемные функции, а также ограничить других пользователей компьютера в определённых действиях. Что касается ограничивающего аспекта, безусловно, такой инструмент больше подходит для корпоративной среды. С его помощью сотрудников организаций можно ограничить во многом – от банального запрета изменения корпоративных обоев рабочего стола до блокировки подключаемых устройств и запускаемых программ.
На домашних компьютерах столь широкого размаха контроля, как правило, не требуется. Для защиты личного виртуального пространства каждого из членов семьи обычно хватает запароленной учётной записи, а контролировать детей вполне себе можно с помощью ПО типа родительского контроля. Но сколь бы ни было продвинуто такого рода ПО, у локальной групповой политики всё равно будут преимущества:
• Бесплатное использование, если мы сравниваем не со штатным функционалом родительского контроля Windows и бесплатными сторонними продуктами, а с платными мощными решениями;
• Огромное множество настраиваемых параметров.
2. Редактор gpedit.msc
Управление локальной групповой политикой осуществляется посредством штатного редактора gpedit.msc. Он может быть запущен только в учётной записи администратора. И только в редакциях Windows, начиная с Pro. Потенциально его можно запустить и в редакции Windows Home, но для этого в систему потребуется внедрить специальный патч от сторонних разработчиков. Запустить редактор можно, введя его название gpedit.msc в поле поиска по системе или в окно команды «Выполнить». Хейтеры ввода данных на латинице могут ввести в поисковик запрос «групповой».

В левой части окна редактора в древовидной структуре отображаются два равнозначных родительских каталога:
• «Конфигурация компьютера» — каталог, который содержит параметры, определяющие работу компьютера вне зависимости от того, кто из пользователей на нём работает;
• «Конфигурация пользователя» – каталог, предусматривающий параметры, которые могут быть применены как для всех, так и для отдельных учётных записей компьютера.
Оба родительских каталога предусматривают одинаковые подкаталоги:
• «Конфигурация программ» — ветка настройки параметров сторонних программ;
• «Конфигурация Windows» — ветка настройки сценариев, параметров безопасности и прочих моментов;
• «Административные шаблоны» — ветка настройки параметров штатного функционала системы. Именно здесь содержится большая часть возможностей по тонкой настройке Windows.

У родительских каталогов есть отличные параметры, но большая часть из них идентичны. Для конфликтующих настроек идентичных параметров высший приоритет будет иметь «Конфигурация компьютера».
3. Параметры
Параметры групповой политики каталогизированы по папкам компонентов системы, к которым они относятся, и отображаются в правой части окна редактора. Их представление можно отсортировать по двум критериям – комментарию, если он задан, и состоянию активности. Последний удобен при активной работе с групповой политикой: таким образом можно быстро выявить внесённые ранее изменения в случае необходимости отменить их.

Параметры запускаются двойным кликом. Непосредственно в окошке каждого из них можем почитать справку, детально разъясняющую специфику их применения, и с помощью опций «Включено» или «Отключено» (в зависимости от настраиваемой функции) активировать. А затем — настроить, если выбранный параметр предусматривает варианты выбора или какие-то дополнительные опции.

Вот перечень лишь части возможностей локальной групповой политики — самых востребованных параметров, к задействованию которых прибегают пользователи Windows:
• Отключение системных обновлений (смотрим как);
• Отключение Защитника Windows (читаем здесь);
• Отключение проверки подписи драйверов;
• Запрет автоматической установки драйверов;
• Блокировка доступа к съёмным носителям;
• Блокировка доступа к магазину Windows Store;
• Блокировка запуска десктопного ПО и процессов его установки;
• Блокировка доступа к панели управления, приложению «Параметры», прочим системным службам и компонентам;
• Блокировка сетевых подключений;
• Отключение принтеров;
• Ограничения профилей пользователей;
• И т.п.
Не все изменения, внесённые в редактор, вступают в силу немедленно, для некоторых нужен перезаход в систему или перезагрузка компьютера.
4. Настройка параметров для отдельных учётных записей
Параметры, настройка которых произведена непосредственно в окне редактора gpedit.msc, будут применены для всех пользователей компьютера – и для администраторов, и для стандартных учётных записей. Если нужно настроить поведение Windows только для отдельных пользователей, редактор нужно добавить в консоль mmc.exe, а в качестве объекта группой политики указать учётные записи этих самых отдельных людей. Как это сделать?
Запускаем с помощью команды «Выполнить» или системного поисковика консоль mmc.exe. В её окне жмём Ctrl+M. Добавляем оснастку редактора.

В окне выбора объектов кликаем кнопку обзора.

Переключаемся на вкладку «Пользователи» и указываем те учётные записи, для которых будет настраивается групповая политика. Можно указать как конкретных пользователей, так и выбрать категорию «Не администраторы». В последнем случае параметры будут применяться для всех стандартных учётных записей, которые имеются на компьютере.


Сохраняем файл консоли в удобном месте и с удобным названием.

Каждый раз запуская этот файл консоли, будем иметь доступ к редактору gpedit.msc, ограниченному в части предоставления возможности настройки параметров для выбранных пользователей.

При этом поведение Windows внутри учётной записи администратора не изменится.
5. Бэкап
Обычно перед различными экспериментами с настройками Windows рекомендуется обеспечивать возможность отката операционной системы. Это, конечно, никогда не будет лишним, но в плане сохранения настроек групповой политики можно обойтись обычным копированием папки в системном каталоге. Жмём Win+R и вводим:
C:\Windows\System32
В «System32» ищем папку «GroupPolicy» и копируем её куда-нибудь на несистемный раздел. А если создавалась консоль с оснасткой редактора для отдельных пользователей, то также копируем папку «GroupPolicyUsers». Копии этих папок и будут бэкапом.

При необходимости возврата в исходное состояние настроек групповой политики просто заменяем ранее скопированными папками их более поздние редакции по указанному выше пути. Если нужно вернуть исходные настройки для всего компьютера, заменяем бэкапом папку «GroupPolicy». А если необходимо откатить только настройки отдельных пользователей, подменяем папку «GroupPolicyUsers».
Кстати, по этому же принципу можем сохранять текущие настройки групповой политики перед переустановкой Windows. И путём замены папок внедрять сохранённые настройки в новую систему.