Закрыто Помогите в удалении Майнеров и других вирусов!! ��
В общем скачал я gta4 by xattab установил, на компе не было антивируса кроме дефендера, ну того я потушил чтобы не мешал, спустя 20 минут начались дикие фризы, не предал значение, на следующий день решил глянуть в чем проблема, мб драйвера слетели, переустановил на видеокарте, безрезультатно фризы-просад фпс.
Думаю открою процессы и температуру в покое занято было 80% системы и температуры видеокарты 80 градусов. Ошалел сходу побежал качать антивирус, скачивание было ещё той запарой, блок сайтов, блок открытия программы из-за отказанного в доступе прав, думаю приплыл. Получилось поставить антивирус, но профита не дал. Пытался поставить hitman pro не удалось.
Скачал Dr.web cureit. Раза с 10.
Он нашёл много интересных угроз среди которых Bat.hosts.187
Tool.BtcMine2665 2 штуки из разных мест
Trojan.Muldrop самое странное он их не удалять а в действии пишет переместить. Ещё нашёл два процесса ghost.exe в диспетчере пытался их отключить, раза с 5 получилось.
Один процесс realtekHd тоже появился новый. В итоге не знаю что делать.
adwcleaner тоже нашёл сюрпризы которые не видел веб
Помогите пожалуйста 
lucky525
Новый пользователь
- 15 Авг 2022
- #2
lucky525
Новый пользователь
- 15 Авг 2022
- #3
lucky525
Новый пользователь
- 15 Авг 2022
- #4
- 15 Авг 2022
- #5
Скачайте, распакуйте и запустите (от имени администратора) AV block remover.
По окончании всех процедур произойдет перезагрузка системы. Прикрепите созданный утилитой лог AV_block_remove.log к следующему сообщению.
Если не запускается, то переименуйте ее (например в AV_b_r.exe) или воспользуйтесь версией с случайным именем файла
После готовьте обычные логи
Правила оформления запроса о помощи
lucky525
Новый пользователь
- 15 Авг 2022
- #6
Вложения
- 15 Авг 2022
- #7
Хорошо, теперь
Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.
Примечание: необходимо выбрать версию, совместимую с вашей операционной системой. Если вы не уверены, какая версия подойдет для вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на вашей системе.
Когда программа запустится, нажмите Да (Yes) для соглашения с предупреждением.
Три способа обнаружения фарминг-атаки в Windows
Фарминг-атаки, при которых пользователь скрытно перенаправляется на фишинговые сайты, стабильно популярны. Фарминг-атаки осуществляются вредоносными программами преимущественно семейств VKHost , QHost и DNSChanger . Основными целями являются социальные сети, системы онлайн-банкинга и всевозможные веб-службы. 3 следующих простых шага позволят вам оперативно выявить факт фарминг-атаки и нейтрализовать ее последствия.
Шаг 1.Проверьте содержимое файла HOSTS
По умолчанию, файл HOSTS лежит в каталоге %SYSTEM%\drivers\etc . Так выглядит файл HOSTS, модифицированный вредоносной программой Trojan.Win32.QHost.mcc для перенаправления пользователя на фишинговые сайты социальных сетей «В Контакте», «Одноклассники», почтовых сервисов «Яндекс.Почта», «Рамблер.Почта».

Для восстановления работоспособности в файле HOSTS следует удалить все строчки, оставив только 127.0.0.1 localhost. Не забудьте сменить пароли ко всем веб-сервисам, которыми вы пользуетесь и фишинговые сайты которых были указаны в измененном файле HOSTS.
Шаг 2. Проверьте местоположение файла HOSTS
Изменение файла HOSTS широко используется вредоносными программами, однако такую модификацию легко обнаружить. В поисках путей повышения скрытности своих действий злоумышленники придумали изменять местоположение файла HOSTS. Путь к файлу HOSTS может быть изменен путем определения нового значения в ключе системного реестра DataBasePath ветки HKLM\System\ControlSet001\Services\tcpip\parameters (лучше посмотреть все ветки, начиная с CurrentControlSet и до ControlSet001/N). Так Trojan.BAT.Delude.e создает собственный файл HOSTS в каталоге %Windir%\Help и устанавливает путь к нему в системном реестре, а Trojan-Downloader.Win32.Esepor.z устанавливает путь %Windir%\NSDB к файлу HOSTS.

Если в данном ключе прописан путь, отличный от %SYSTEM%\drivers\etc , то проверьте файл HOSTS по указанному там пути, чтобы узнать, к каким сайтам имеет смысл менять пароли. Затем поменяйте путь на стандартный, а зловредный файл HOSTS удалите.
Шаг 3. Проверьте настройки DNS-серверов
Еще один метод фарминга заключается в указании DNS-серверов злоумышленника. Например, вредоносная программа Trojan.Win32.DNSChanger.pwf заменяет указанные в операционной системе DNS-сервера на DNS-сервера злоумышленников путем изменений в системном реестре.

Для обнаружения такого типа фарминг-атаки выполните команду IPconfig /all , которая выведет вам все настройки сетевых интерфейсов.
Если обнаружите, что DNS-сервера подменены, то восстановить корректные значения можно в настройках свойств TCP/IP.
Вместо заключения
Примечательно, что жертвами фарминг-атак могут стать даже пользователи, на чьих компьютерах нет вредоносных программ .
Как такое возможно и другие особенности фарминг-атак можно прочитать в 6-м выпуске AV-School Security Bulletin:
— Какие методы фарминга существуют;
— Какими вредоносными программами они осуществляются и каким образом;
— Как обнаружить фарминг-атаки на ранней стадии с использованием плагинов к Firefox и AVZ;
Бюллетень можно прочитать здесь, либо в PDF, или в XPS.
«Доктор Веб»: обзор вирусной активности в апреле 2022 года
В апреле анализ данных статистики Dr.Web показал уменьшение общего числа обнаруженных угроз на 3.17% по сравнению с мартом. При этом количество уникальных угроз также уменьшилось на 27.06%. Чаще всего пользователям угрожали нежелательные, рекламные программы и загрузчики стороннего ПО. В почтовом трафике в числе наиболее распространенных угроз оказались трояны-загрузчики, а также приложения, использующие уязвимости документов Microsoft Office.
Число обращений пользователей за расшифровкой файлов уменьшилось на 2.25% по сравнению с прошлым месяцем. Самым распространенным энкодером месяца вновь стал Trojan.Encoder.26996, на долю которого приходится 40% всех инцидентов.
Главные тенденции апреля
- Уменьшение количества уникальных угроз;
- Рекламные приложения остаются самой массовой угрозой;
- Распространение сайтов с поддельными установщиками популярного ПО.
По данным сервиса статистики «Доктор Веб»
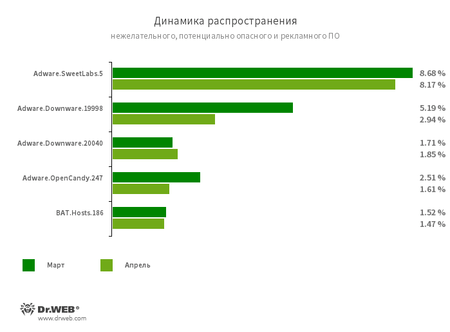
Угрозы прошедшего месяца:
Adware.SweetLabs.5 Альтернативный каталог приложений и надстройка к графическому интерфейсу Windows от создателей Adware.Opencandy. Adware.Downware.19998 Adware.Downware.20040 Рекламное ПО, выступающее в роли промежуточного установщика пиратских программ. Adware.OpenCandy.247 Семейство приложений, предназначенных для установки на компьютер различного дополнительного рекламного ПО. BAT.Hosts.186 Вредоносный скрипт, написанный на языке командного интерпретатора ОС Windows. Модифицирует файл hosts, добавляя в него определенный список доменов.
Статистика вредоносных программ в почтовом трафике
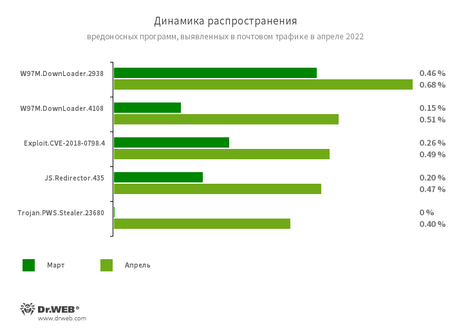
W97M.DownLoader.2938 X97M.DownLoader.4108 Семейство троянов-загрузчиков, использующих в работе уязвимости документов Microsoft Office. Они предназначены для загрузки на атакуемый компьютер других вредоносных программ. Exploit.CVE-2018-0798.4 Эксплойт, предназначенный для эксплуатации уязвимости в ПО Microsoft Office и позволяющий выполнить произвольный код. JS.Redirector.435 Вредоносный скрипт, перенаправляющий пользователя на подконтрольную злоумышленникам веб-страницу. Trojan.PWS.Stealer.23680 Троянская программа, предназначенная для кражи паролей и другой конфиденциальной информации пользователя.
Шифровальщики
По сравнению с мартом, в апреле число запросов на расшифровку файлов, затронутых шифровальщиками, уменьшилось на 2.25%.
Что такое HOST.BAT?
HOST.BAT — это веб-майнер, встроенный в сайт либо в плагин Java-скрипт, благодаря которому злоумышленник задействует мощности вашей машины с целью майнинга криптовалюты.
- HOST.BAT не размещает на компьютере жертвы вредоносных модулей, а потому трудноизлечим.
- HOST.BAT может быть встроен в любой плагин, особенно для браузера Chrome.
- HOST.BAT значительно снижает производительность компьютера, используя его ресурсы.
- HOST.BAT увеличивает энергопотребление вашего комппьютера или мобильного устройства вследствие повышения нагрузки на систему.
Как происходит заражение веб-майнером HOST.BAT?
Мы привыкли к тому, что вирусы, несмотря на различные проявления, неизменно имеют одно общее — попадают на компьютер и распространяют пораженные файлы по всей системе, многократно копируя себя. От этого весьма неожиданным новичку покажется новый тип зловредов — веб майнер.
По сути, это троян без привычного нам тела. Java-скрипт, встроенный в код сайта, а иногда внедряемый в любой сайт на лету плагином, работает на компьютере жертвы, генерируя криптовалюту в пользу злоумышленника.

Как избежать заражения вирусом HOST.BAT?
Разумеется, имеет смысл пользоваться антивирусом. Большинство антивирусов уже контролируют запуск скриптов.
Также имеет смысл отключать скрипты или контролировать их выполнение при помощи блокировщиков рекламы.
Ну и конечно, избегать плагинов. Чем меньше плагинов — тем лучше.
«Ну а конкретнее, как не столкнуться с вирусом HOST.BAT?», — спросите вы.
Без паники, сейчас я все объясню.
Инструкция по ручному удалению веб майнера HOST.BAT
Для того, чтобы самостоятельно избавиться от веб майнера HOST.BAT, вам необходимо последовательно выполнить все шаги, которые я привожу ниже:
-
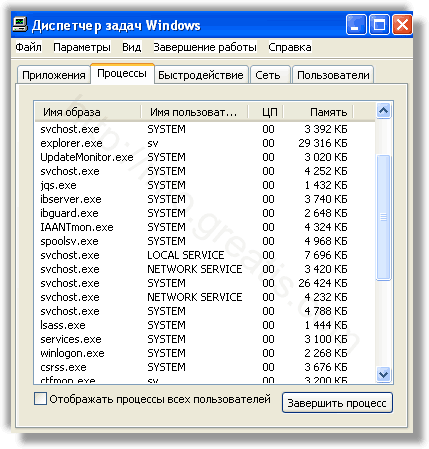
Открыть Диспетчер задач и выяснить, какой из процессов загружает все ресурсы вашего процессора. Это ваш браузер? Скорее всего, вы подверглись атаке веб майнера.
А можно поступить проще, установив UnHackMe.
Cуществует множество специализированного ПО, которое обеспечит вам защиту от зловредов, подобных веб майнеру HOST.BAT. Я рекомендую воспользоваться UnHackMe от Greatis Software, выполнив все по пошаговой инструкции.
Шаг 1. Установите UnHackMe. (1 минута)
Шаг 2. Запустите поиск вредоносных программ в UnHackMe. (1 минута)
Шаг 3. Удалите вредоносные программы. (3 минуты)
UnHackMe выполнит все указанные шаги, проверяя по своей базе, всего за одну минуту.
При этом UnHackMe скорее всего найдет и другие вредоносные программы, а не только HOST.BAT.
При ручном удалении могут возникнуть проблемы с удалением открытых файлов. Закрываемые процессы могут немедленно запускаться вновь, либо могут сделать это после перезагрузки. Часто возникают ситуации, когда недостаточно прав для удалении ключа реестра или файла.
UnHackMe легко со всем справится и выполнит всю трудную работу во время перезагрузки.
И это еще не все. Если после удаления HOST.BAT какие то проблемы остались, то в UnHackMe есть ручной режим, в котором можно самостоятельно определять вредоносные программы в списке всех программ.
Итак, приступим:
Шаг 1. Установите UnHackMe (1 минута).
- Скачали софт, желательно последней версии. И не надо искать на всяких развалах, вполне возможно там вы нарветесь на пиратскую версию с вшитым очередным мусором. Оно вам надо? Идите на сайт производителя, тем более там есть бесплатный триал. Запустите установку программы.
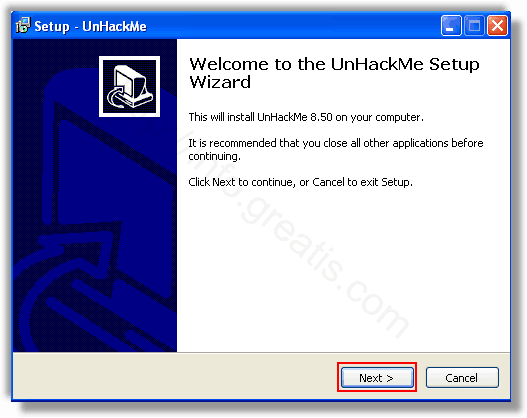
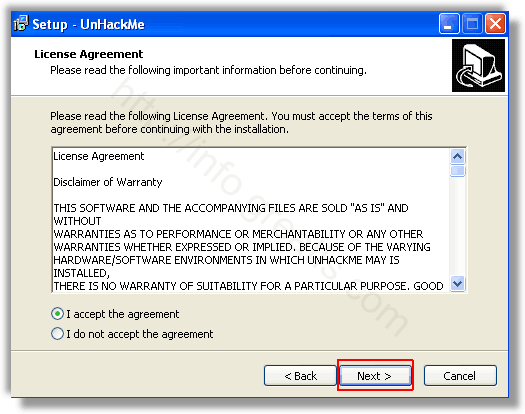
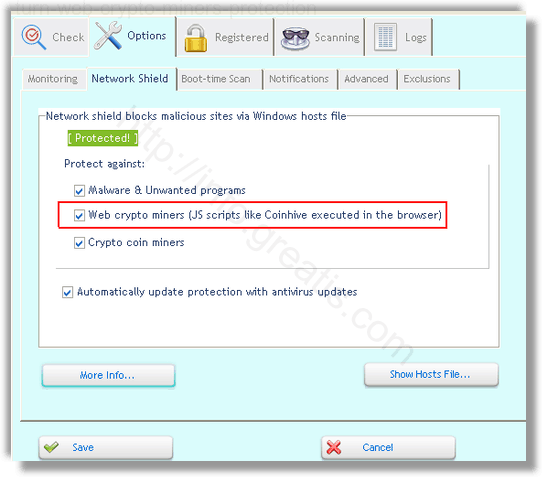
Шаг 2. Запустите поиск вредоносных программ в UnHackMe (1 минута).
- Итак, запускаем UnHackMe. Для начала рекомендую убедиться, что опция защиты от веб-майнеров включена.
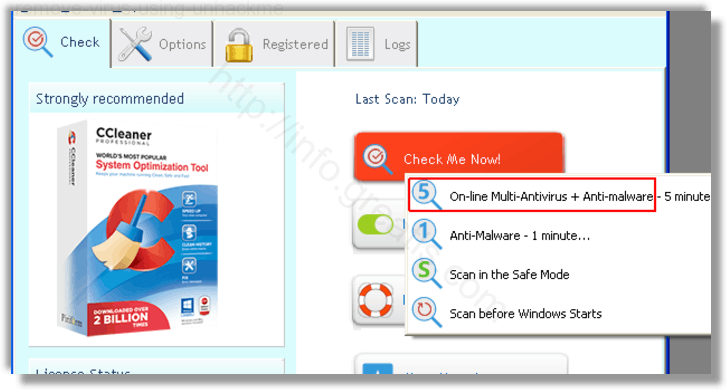
Шаг 3. Удалите вредоносные программы (3 минуты).
- Обнаруживаем что-то на очередном этапе. UnHackMe отличается тем, что показывает вообще все, и очень плохое, и подозрительное, и даже хорошее. Не будьте обезьяной с гранатой! Не уверены в объектах из разряда “подозрительный” или “нейтральный” — не трогайте их. А вот в опасное лучше поверить. Итак, нашли опасный элемент, он будет подсвечен красным. Что делаем, как думаете? Правильно — убить! Ну или в английской версии — Remove Checked. В общем, жмем красную кнопку.
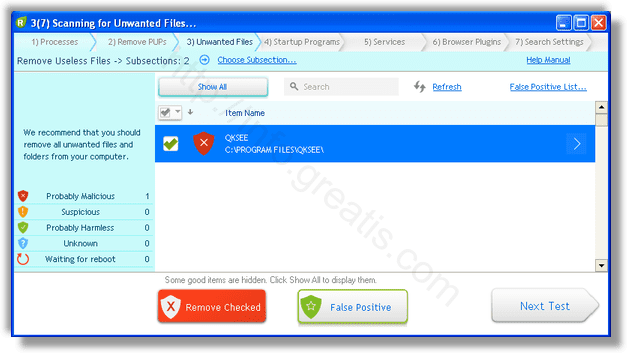
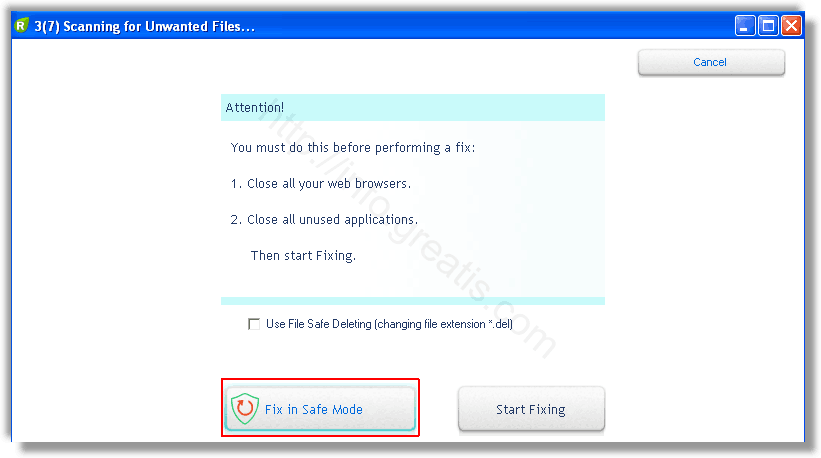
Итак, как вы наверное заметили, автоматизированное лечение значительно быстрее и проще! Лично у меня избавление от вируса HOST.BAT заняло 5 минут! Поэтому я настоятельно рекомендую использовать UnHackMe для лечения вашего компьютера от любых нежелательных программ!
Андрей «Вирусолог»
Андрей — обычный парень, который пользуется компьютером каждый день, и ненавидит, когда неприятности наполняют его жизнь. А еще он любит петь. Но не переживайте, его голос не будет досаждать вам. Только текст )
Об авторе

Андрей — обычный парень, который обожает компьютеры и пользуется ими каждый день. Он ненавидит, если в его размеренную жизнь врываются неприятности. Еще он очень любит петь. Но не переживайте, он не будет доставать вас своим пением. Только текстом.