Registry monitor что это в автозагрузке
Registry Monitor (или regmon для краткости) — незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Что делает RegMon?
Эта программа позволяет отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью Regmon. По-моему нет необходимости говорить о том, насколько такая информация может быть полезной. Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ;)? А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации. Посмотрите с помощью Regmon, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках.
Что RegMon не делает?
Возможности программы большие, но не безграничные. Программа только отслеживает обращения к реестру.
Где скачать?
Найти программу можно на сайте http://www.sysinternals.com
Как пользоваться RegMon?
Все обращения к реестру выводятся в основном окне программы в виде семи колонок. Я думаю, описывать их нет смысла, все и так понятно. Основные функции по работе с программой вынесены в виде кнопок на переднюю панель — нет ничего лишнего и все нужное под рукой. Пройдемся по всем этим кнопкам:
1. Save (Ctrl+S) — ну, тут все понятно — вы можете сохранить лог работы программы в отдельном файле, чтобы потом на досуге изучить его;
2. Capture (Ctrl+E) — временная приостановка/начало слежения за обращениями к реестру;
3. Autoscroll (Ctrl+A) — запрещение/разрешение слежения за последней записью. Если эта функция включена, то список обращений будет автоматически прокручиваться на экране таким образом, чтобы всегда была видна последняя строка;
4. Clear (Ctrl+X) — очистка списка (кто бы мог подумать?). Одно неприятно — если этот список достаточно большой, то он очень долго очищается, даже иногда виснет;
5. Time Format (Ctrl+T) — переключение между режимами отображения времени во втором столбце. Первый вариант — показывает системное время, в которое произошло обращение к реестру, второй вариант — время в секундах прошедшее с момента запуска regmon’a;
6. Filter/Highlight (Ctrl+L) — установка фильтров. Вы можете отслеживать обращения к реестру только конкретных программ, можете отключить слежение за определенными программами. Для установки фильтров надо указывать имя программы, при этом можно использовать маску. Так, например, фильтр «i*» будет применен и для icq, и для iexplore. Жаль нельзя использовать «?»;
7. History Depth (Ctrl+H) — устанавливает количество отображаемых на экране строк. Если значение равно 0, то ограничения нет;
8. Find (Ctrl+F) — поиск в списке;
9. Regedit Jump (Ctrl+J) — при выборе строки в списке обращений и нажатии на эту кнопку, будет открыт раздел в реестре, куда было обращение.
Registry monitor что это в автозагрузке
У меня так же есть такая папка, но удаление из неё вообще всех файлов и даже её самой ни к чему не привело. Макс всё равно не устанавливается и просит отключить monitor. В диспетчере его тоже нет и в msconfig тоже. Как быть?
Удалить из автозагрузки и удалить проще всего с помощью “Антивирусная утилита AVZ”: скачать её можно здесь: https://www.z-oleg.com/secur/avz/download.php здесь-же и подробное описание.
Запускаем утилиту,в разделе “Сервис” выбираем подраздел “Менеджер автозапуска” в открывшемся окне “менеджера автозапуска” выбираем раздел “Run”, снимаем галочку или вызываем проводник(правой клавишей мышки) и отправляем файл(в данном случаи)” С:\Windows\PixArt\PAC7302\Monitor.exe” между прочим это путь там где он находится(от куда его можно удалить на прямую), “Копировать в карантин”.
я делал так, удалял драйвер веб камеры, ставил мах а потом заново ставил дрова на вебку и все нормально работает.
Чтобы процесс Monitor.exe был виден в диспетчере – поставить галку “Отображать процессы всех пользователей”. Остановить процесс и ставить Max.
Друзья у меня тоже ничего не отображалось в процессах.Win10 в диспетчере задач во вкладке процессы ничего не показывал.Нашел этот процесс во вкладке подробнее.у всех по разному бывает у меня это была программа “эдвансет систем кер” (Advancet systemCare)завершил этот процесс и установка пошла.
Regmon — отслеживание обращений к реестру.
Regmon — программа от компании Sysinternals для наблюдения в реальном масштабе времени за выполнением обращений к системному реестру Windows. Авторы — Марк Руссинович (Mark Russinovich) и Брюс Когсуэлл (Bryce Cogswell)
После приобретения Sysinternals компанией Майкрософт, в разделе Microsoft TechNet появился подраздел Windows Sisinternals где можно найти описание и ссылки для скачивания большинства программных продуктов Sysinternals. Однако, Regmon , а также программа мониторинга обращений к файловой системе Windows Filemon были заменены одной программой Process Monitor , которая, при всех ее достоинствах, все же, менее удобна для выполнения именно мониторинга обращений к реестру . В среде операционных систем Windows 2000/XP многие пользователи по-прежнему предпочитают пользоваться утилитой Regmon. Если же, предполагается мониторинг обращений к реестру в среде операционных систем Windows Vista/Windows 7, то лучше перейти на страницу описания утилиты Process Monitor.
По своим функциональным возможностям последние версии Regmon мало чем отличаются друг от друга, по крайней мере, внешне. Здесь я разместил ссылки для скачивания версий Regmon, которыми пользовался лично.
Возможность скачивания последней версии Regmon с официального сайта на сегодняшний день отсутствует, и вместо нее предлагается скачать Process Monitor.
Более старая версия Regmon 6.06 работает в Windows 2000/XP, и даже может быть запущена в 32-битных Windows Vista/Windows 7. Правда, на практике выяснилось, что в этих ОС утилита работает нестабильно и может привести к зависанию системы.
Версия 7.04 также прекрасно работает в среде Windows 2K/XP, но при попытке запуска в Windows Vista и старше — выдаст сообщение о том, что система не поддерживается и предложит воспользоваться утилитой Process Monitor.
Программа не требует инсталляции, однако должна выполняться под учетной записью с правами администратора. В архиве также присутствует файл документации на английском языке regmon.hlp .
После запуска исполняемого файла regmon.exe , на экран выводится окно настроек фильтров перехвата обращений к реестру и после нажатия Ok программа начнет работу. О настройке фильтров Regmon подробно будет рассказано ниже.
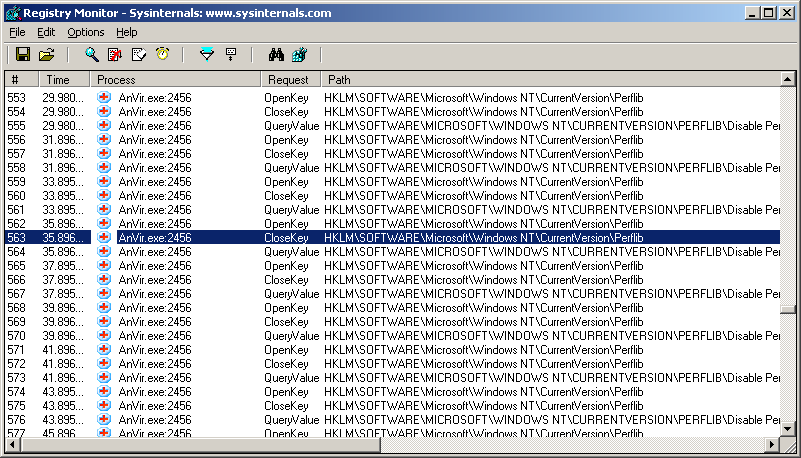
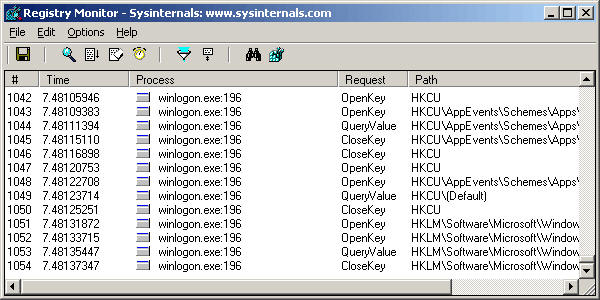
Интерфейс программы состоит из 3-х частей — строка меню (menu bar), панель инструментов (toolbar) и область вывода данных в виде таблицы, каждой строке которой соответствует запись об обращении к реестру. Для остановки процесса перехвата нужно щелкнуть мышкой по кнопке с лупой, так, чтобы ее изображение стало перечеркнутым красной линией. Повторный щелчок вернет режим перехвата.
Двойной щелчок на отдельной строке вызовет запуск редактора реестра с переходом на раздел или ключ, соответствующий данной записи. Порядок следования строк соответствует времени выполнения операций. Информация в окне вывода данных разделена на семь столбцов:
# — номер строки с начала сессии перехвата обращений к реестру .
Time — время обращения. Формат времени (часы или секундомер) можно задать с использованием меню Options- Clock Time . Для формата часов можно установить точность отображения времени с помощью — Options — Show Milliseconds
Process — имя и идентификатор процесса (PID), который вызвал обращение к реестру. Например — svchost.exe:792 — к реестру обращался процесс svchost.exe, идентификатор PID которого равен 792.
Request — тип запроса. Типы запросов отслеживаемые regmon:
OpenKey — Процесс открывает ключ для дальнейших операций над ним.
CloseKey — Процесс закрывает ключ. Для любых обращений к ключу реестра сначала всегда выполняется открытие ключа, а в конце работы с ним — закрытие
CreateKey — Процесс выполняет создание нового ключа реестра.
DeleteKey — Процесс выполняет удаление ключа реестра.
DeleteValueKey — Процесс выполняет удаление значение из ключа реестра.
EnumerateKey — С помощью этого запроса процесс определяет наличие и имена подключей данного ключа. Программа циклически выполняет запрос EnumerateKey до тех пор, пока не будут прочитаны все подключи.
EnumerateValue — С помощью этого запроса определяется значения ключа. Программа циклически выполняет запрос EnumerateValue до тех пор, пока не будут получены все значения ключа.
SetValue — Процесс создает новое значение ключа, или изменяет данные, которые содержат значение по указанному пути в реестре..
QueryKey — Процесс считывает информацию о ключе по указанному пути.
QueryValue — Процесс считывает данные ключа.
LoadKey — Процесс выполняет загрузку куста реестра (hiev).
UnloadKey — Процесс выполняет выгрузку куста реестра.
Path — путь к ключу реестра или обрабатываемому значеню ключа.
Result — Результат выполненного с реестром действия :
SUCCESS — выполнено успешно
NOTFOUND — Ключ или значение не найдено. Данный результат встречается довольно часто и как правило не является ошибкой. Обычно — это признак поиска процессом конкретных данных в реестре.
BUFOVRFLOW — Переполнение буфера. Программа запросила в реестре данные, которые должна получить в буфер определенного объема, но данные в буфер не помещаются. Во многих случаях, размер получаемых из реестра данных заранее неизвестен, поэтому многие приложения инициируют зарос к реестру с помощью функции, одно из значений которой установлено в 0 , и если запрашиваемое значение существует, то функция возвращает требующийся размер буфера с признаком BUFOVRFLOW. Поэтому этот результат, как правило, говорит не об ошибке, а о попытке приложения определить размер буфера для хранения данных из реестра.
ACCDENIED — Доступ запрещен. Обычно связано с недостатком полномочий для обращения к реестру по указанному пути.
NOMORE — программе необходимо было получить список вложенных ключей для указанного пути и выполнялось их перечисление по одному. Когда ключей или значений не осталось, был сформирован результат NOMORE
Other — дополнительная информация.
Информация, детализирующая конкретный тип запроса и результат его выполнения. Это могут быть данные, полученные из значения ключа, права доступа, найденные подключи.
Access — желательные права доступа. Наиболее часто используется Access:0x20019 — максимально разрешенный доступ.
SubKeys — после успешного выполнения запроса QueryKeys указывается количество подключей для данного ключа.
«text» — текстовое значение. Обычно данные, хранящиеся в строковых значениях (данные типа STRING)
0xN — шестнадцатеричное значение. (Данные типа DWORD)
Name: — текстовое имя ключа.
XX XX XX XX — шестнадцатеричные числа для двоичных значений (данные типа BINARY)
Основное меню Regmon .
Большинство пунктов основного меню утилиты Regmon продублированы в виде значков панели инструментов (Toolbar). Наиболее часто используемые действия можно выполнить с использованием комбинаций клавиш, которые указаны в названии пункта. Например — «Capture Events : CTRL+E». Нажатие CTRL+E изменит режим перехвата событий (включит, если он был выключен, или наоборот, выключит, если был включен)
Пункты основного меню File
Load — открыть из файла ранее сохраненный отчет и просмотреть его
Save — сохранить содержимое окна в файл отчета .
Save As — выбрать другое расположение и имя для файла отчета
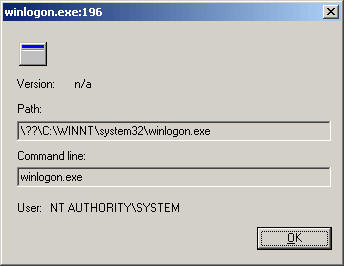
Process Properties — свойства процесса, инициировавшего обращение к реестру. (исполняемый файл, путь, параметры командной строки и т.п.)
Exit — завершить работу Regmon
Capture Events — CTRL+E — включить/выключить перехват обращений к реестру.
Пункты основного меню Edit
Copy — скопировать в буфер обмена выделенные строки.
Delete — удалить выделенные строки.
Include Process — добавить выделенный процесс в группу отслеживаемых
Exclude Process — исключить выделенный процесс из группы отслеживаемых
Include Path — добавляет путь из выделенной строки в список отслеживаемых
Exclude Path — исключить путь из выделенной строки из списка отслеживаемых. Find — поиск по всему содержимому буфера перехваченных данных, строки с заданным текстом.
Regedit Jump — быстрый переход в редактор реестра Windows Regedit, и открытие ключа , соответствующего указанному в колонке Path выбранной строки. Если путь недействителен, то переход будет выполнен лишь в той части пути, которая существует.
Clear Display — очистить список перехваченных данных. Удаляются все строки, записанные с момента начала перехвата.
Пункты основного меню Options
Font — выбор шрифта для окна
Highlight Colors — выбор цвета для фона и текста записей, выбранных в качестве подсвечиваемых (наиболее интересных для анализа). Можно задать цвет фона (BG) и текста (FG) выбрав нужный цветовой элемент и нажав кнопку Select под свои предпочтения.
Filter/Highlight — определение фильтров для записей, которые должны быть включены / исключены из перехваченных данных, и строк, выделяемых подсветкой. Более подробно о фильтрах — ниже по тексту.
History Depth — максимальное число перехватываемых событий. (0 — без ограничений).
Auto Scroll — включить/выключить автоматическую прокрутку содержимого окна, так чтобы всегда можно было видеть последнюю запись.
Clock Time — переключение формата времени (часы или секундомер)
Show Milliseconds — дополнительно в значении времени показывать миллисекунды.
Always On Top — окно программы всегда поверх всех остальных окон
Log Boot — отслеживать обращения к реестру в процессе загрузки Windows. После выбора этого пункта меню, программа выдаст сообщение, что Regmon сконфигурирован для записи обращений к реестру в файл журнала в процессе следующей перезагрузки ОС:
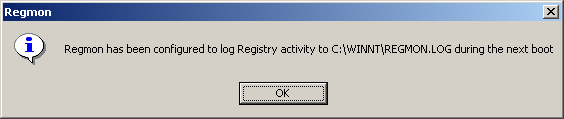
После перезагрузки, в корневом каталоге системы (C:\Windows) будет создан файл Regmon.log с данными мониторинга. Режим записи в журнал будет продолжаться до запуска Regmon.exe вошедшим в систему пользователем и выполняется только для одной перезагрузки. Regmon в режиме Log Boot инсталлируется в системе и, после перезагрузки, запускается в качестве драйвера, поэтому все обращения к реестру, произошедшие до его старта, не будут отслежены. Просмотр журнала мониторинга можно выполнить с использованием меню File — Open
Установка фильтров программы Regmon .
По умолчанию, утилита Regmon настроена на вывод информации об обращениях к реестру Windows, выполняемых всеми процессами и приложениями, но в программе предусмотрена возможность фильтровать выходные данные. Задать условия фильтрации можно сразу после старта утилиты или вызвав окно настройки фильтров ( Regmon Filters ) в любой момент времени c использованием меню программы или комбинации клавиш CTRL+L
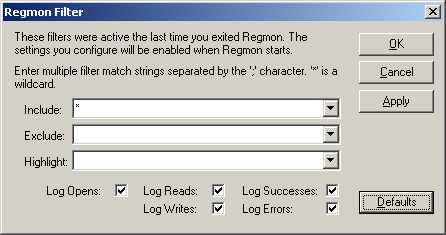
Фильтры позволяют ограничить вывод данных Regmon исходя из имени процесса, пути в реестре, типа запроса и результатов его выполнения. Для настройки фильтров можно использовать три текстовых поля. Фильтры разделяются друг от друга символом «точка с запятой». Возможно использование символа * (звездочка) в качестве шаблона (wildcard).
Include — только процессы и пути реестра, перечисленные в этом поле, будут выводиться в списке выходных данных Regmon.
Exclude — процессы и пути реестра, перечисленные в этом поле, не будут выводиться в списке выходных данных Regmon.
В поле Highlight указываются фильтры по которым определяются выделяемые из выходного списка строки.
В нижней части окна настройки фильтров имеется несколько флажков ( checkboxes ) фильтрации элементов списка по типу выполняемых действий. Если снять все флажки, никакой информации выводиться не будет. Установка флажка определяет, какие операции будут выводиться в окне данных.
Log Opens — выводить данные об операциях, связанных с открытием или закрытием ключей.
Log Reads — выводить данные об операциях чтения из реестра ( QueryKey и QueryValue ).
Log Writes -выводить данные об операциях записи в реестр ( SetValue ).
Log Errors — выводить данные об операциях, завершившихся с ошибкой . Надо учитывать, что ошибки при обращении к реестру далеко не всегда говорят о какой-либо проблеме с реестром, а чаще всего вызваны логикой работы процесса, обращающегося к реестру.
Log Successes — выводить данные об операциях, выполненных успешно .
Программа запоминает историю вводимых фильтров. При старте используется последний заданный фильтр. Для сброса критериев фильтрации в исходное значение используется кнопка Defaults в окне Regmon Filters На практике, для фильтрации выводимых данных, удобнее использовать меню, вызываемое правой кнопкой мышки на выбранной строке
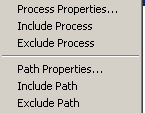
Include Process и Include Path — добавить в поле Include процесс или путь, отображаемый в текущей строке.
Exclude Process и Exclude Path — исключить из выходных данных Regmon процесс или путь, отображаемый в текущей строке.
Практика применения утилиты Regmon .
Для освоения работы с Regmon, проще всего начать с использования перехвата обращений к реестру той программы, логика работы которой вам известна. Например — редактор реестра Windows regedit.exe . Для фильтрации можно взять следующие значения:
Include — regedit
Exclude — оставляете пустым
Поле Highlihgts тоже можно оставить пустым. При необходимости, критерии подсвечивания и исключения можно всегда задать в ходе работы, когда начнется перехват обращений к реестру.
После начала отслеживания, попробуйте открыть раздел реестра и посмотреть как выглядит последовательность обращений и какие операции выполнялись в процессе выполнения данного действия. Что происходит при чтении или записи отдельных значений.
После приобретения начальных навыков работы с Regmon, попробуйте определить, например, где и в каком виде в реестре хранится информация о домашней странице обозревателя Internet Explorer (IE) . В качестве дополнительной информации:
— желательно определить имя процесса для Include-фильтра, чтобы уменьшить объем ненужной информации.
— проще всего найти данную настройку в реестре Windows, если вручную изменить домашнюю страницу IE на известное вам значение.
— включать режим перехвата обращений к реестру лучше непосредственно перед выполнением изменения домашней страницы IE, чтобы уменьшить объем анализируемой информации, не относящейся к искомой проблеме.
Ну, и если возникнут затруднения, попробуйте задать в фильтре HighLights текст соответствующий выводимому значению домашней страницы в настройках обозревателя.
Если вы желаете поделиться ссылкой на эту страницу в своей социальной сети, пользуйтесь кнопкой «Поделиться»
Реестр Windows для начинающих. Базовые понятия, мониторинг и уход.
Если операционная система была установлена на компьютер довольно давно и за все это время ни разу не переустанавливалась, то пользователи, как правило, отмечают снижение быстроты ее работы и возникновения периодических сбоев. Это может проявляться в медленной загрузке, длительном открытии каких-то программ, в появлении диалоговых окон о возникших ошибках. И чем дольше человек работает за компьютером, тем больше сбоев и неполадок он замечает, а со временем, работа на таком компьютере, может превратиться в сущий кошмар.
Виновником всех этих перечисленных проблем может стать системный реестр – очень важная составляющая операционной системы. Поэтому, даже начинающим пользователям не помешало бы знать его назначение, влияние на общую работу ОС, а также о средствах его мониторинга и ухода за ним.
Так что рано или поздно, перед пользователем встает вопрос — либо переустанавливать операционную систему со всеми программами и заново настраивать ее пользовательский интерфейс, либо попытаться «почистить» систему и вернуть ей былое быстродействие.
ОПИСАНИЕ И НАЗНАЧЕНИЕ
Реестр Windows – это по сути, древовидная база данных, которая содержит в себе информацию обо всех параметрах, которые требуются для правильной и бесперебойной работы операционной системы. В нем содержатся настройки для установленного аппаратного и программного обеспечения, личных профилей пользователей, имеющих доступ к компьютеру, типы файлов, которые программами могут быть созданы, а также информация о свойствах папок.
Значение, которое имеет реестр ОС Windows, переоценить сложно. От того, насколько корректна его информация, зависит то, насколько эффективно будут работать все узлы ПК, как программные, так и аппаратные. Если пользователь начинает замечать в работе своего компьютера какие-то неполадки, то это явный признак того, что в реестре произошел сбой и какие-то из его настроек сбились. Если сбой в системном реестре произошел серьезный, то загрузить Windows пользователю не удастся и операционную систему придется переустанавливать.
Хранится системный реестр по адресу X:\Windows\System32\сonfig, где X– буква системного диска.
КОРНЕВЫЕ РАЗДЕЛЫ СИСТЕМНОГО РЕЕСТРА
Реестр ОС Windows состоит из нескольких основных разделов:
- – HKEY_CURRENT_CONFIG (HKCC) – в разделе находится вся информация об аппаратном профиле, который используется на локальной машине во время запуска системы;
- – HKEY_CURRENT_USER (HKCU) – в разделе хранится информация о конкретном пользователе, который вошел в систему и работает в ней в настоящий момент времени. В этой ветви сохраняются его папки, настройки экрана, установленные параметры для панели управления;
- – HKEY_CLASSES_ROOT (HKCR) – в разделе содержатся данные о расширениях типов файлов и приложениях, которые при их запуске будут открываться;
- – HKEY_USERS (HKU) – в этой ветви хранится информация обо всех загруженных активных профилях пользователей конкретного ПК;
- – HKEY_LOCAL_MACHINE (HKLM) – ветвь для хранения сведений о загрузке ОС Windows, информации о драйверах устройств и аппаратном обеспечении компьютера;
- – HKEY_USERS (HKU) – ветвь хранит индивидуальные настройки профиля каждого пользователя, который зарегистрирован в системе. Здесь же хранится информация о профиле «по умолчанию» для создаваемых новых пользователей.
Каждый корневой раздел реестра содержит в себе множество подразделов, которые уже в свою очередь могут иметь свои множественные подразделы, в которых хранятся параметры системы. Иерархия реестра очень сложна, а количество разделов в нем просто огромно, поэтому в рамках этого материала, нам достаточно лишь понять сам принцип построения его структуры, что бы в случае необходимости вы смогли найти нужный вам параметр.
ВЛИЯНИЕ РЕЕСТРА НА РАБОТУ WINDOWS
Как уже было отмечено ранее, скорость работы системы и ее стабильность напрямую зависит от состояния реестра. Чаще всего система начинает «тормозить», когда реестр увеличивает свой размер. И чем он больше, тем дольше загружается компьютер, так как при запуске ОС системный реестр всегда проверяется на наличие ошибок, после чего делается его резервная копия. Причем, чем больше стоит на компьютере программного обеспечения, тем объемнее становится реестр.
При этом Windows так устроена, что работа любого программного обеспечения, будь то простенькая утилита или супер игра, всегда потребует взаимодействия с реестром системы для поиска нужных параметров, которые находить становится все сложнее и дольше, чем больше размер реестра и количество в нем веток.
Существует и еще один важный фактор, влияющий на скорость работы Windows, но перед тем, как рассказать о нем, сделаем небольшую ремарку. В компьютерах существует два основных вида памяти – ОЗУ (оперативно запоминающее устройство), она же оперативная память, и ПЗУ (постоянно запоминающее устройство), к которой относятся жесткие диски, флешки и прочие компоненты, хранящие ваши данные. ОЗУ является очень быстрой памятью, позволяющей мгновенно обмениваться информацией с центральным процессором, а вот ПЗУ, работает значительно медленнее.
Теперь, продолжим, замедление открытия программ очень часто вызывается тем, что для быстрого выполнения их загрузки, не хватает оперативной памяти. И часто, чтобы обеспечить необходимое количество объема памяти для какой-то программы, система его добирает из ее общего объема (совокупность ОЗУ и ПЗУ), начиная обращаться к пространству винчестера, т.е. происходит так называемое «свопирование» (часть информации записывается на жесткий диск). В результате, когда при загрузке или работе приложения, ему становится нужна необходимая записанная на диск информация, она считывается намного дольше, чем, если бы система брала их из оперативной памяти.
Чтобы такой ситуации не возникало, нужно исключить попадание всех лишних или редко используемых программ в оперативную память.
Но дело в том, что одним из основных источников замусоривания «оперативки» вашего компьютера, является реестр, данные из которого, система Windows загружает, при запуске, не разбираясь, понадобятся они вам или нет. Среди них, могут оказаться «следы» давно удаленных программ, приложений или их параметров, которые вам уже вряд ли понадобятся. Таким образом, если не уделять должного внимания состоянию реестра системы, весь этот мусор будет загромождать драгоценное место в оперативной памяти.
Очень часто в процессе эксплуатации компьютера перед пользователями начинают возникать диалоговые окна с всевозможными ошибками, возникающими в Windows. Многие из них, являются последствием некорректных изменений, внесенных в реестр, которые вступают в конфликт с настройками системы. Такое может происходить из-за замены стандартных библиотек на более старые версии или после их внезапного удаления, например, после вирусного заражения и последующей чистки компьютера.
СПОСОБЫ РЕДАКТИРОВАНИЯ РЕЕСТРА
Все проблемы с «раздутым» реестром пользователь может решить двумя путями: ручным или при помощи программ, но в любом из этих случаев в системный реестр будут вноситься изменения.
Неопытным пользователю вносить изменения вручную не стоит. В таком случае лучше воспользуется специальными программами, с помощью которых можно безболезненно для работы ОС изменить базу реестра. Благо таких утилит сейчас на рынке существует достаточно, при этом есть как платные программы, так и бесплатные, с вполне приличным функционалом. Основное назначение этих утилит — проводить поиск и удаление битых ключей, которые уже не используются, а только засоряют реестр, а так же производить его дефрагментацию.
И все же если вы решились внести изменения в реестр самостоятельно, то самым оптимальным решением будет воспользоваться встроенной в Windows утилитой Registry Editor. Для того, что бы попасть редактор реестра, существует специальная команда «regedit», которую необходимо ввести в окне Выполнить (вызывается нажатием клавиш Windows+ R).

Запустив утилиту, пользователь увидит окно, разделенное на две части, в одной из которых показываются разделы, подразделы и ветви системного реестра, а в другой – параметры элемента, который выбрал в реестре пользователь.

Так же в редакторе реестра, во вкладке Правка, существует опция поиска (вызываемая нажатием клавиш Ctrl+ F), которая ищет заданные слова в именах разделов, именах параметров и их значениях. Это очень удобная функция, позволяющая, например, очистить реестр от следов ненужной программы по ее названию.
Корректируя реестр вручную, нужно быть очень осторожным. Одно неверное действие и работоспособность системы будет нарушена окончательно, а Windows придется переустанавливать.
Пользователи, только начинающие разбираться в работе с компьютером, часто спрашивают, в каких случаях они могут сами внести изменения в реестр, а когда нужно обращаться к профессионалу за помощью. По возможности, специалиста, если возникают проблемы с реестром, нужно вызывать всегда или как минимум пригласить опытного знакомого. Вносить коррективы в действительные записи непрофессионалу крайне нежелательно. Кроме того, перед корректировкой нужно обязательно сделать резервную копию реестра, тогда в случае неправильных действий, которые приведут к неработоспособности системы, удастся восстановить реестр из бэкапа через ту же утилиту, которая использовалась для внесения изменений. Также необходимо помнить, что ни в коем случае нельзя заменять реестр одной версии Windows системным реестром другой версии.
Самыми распространенными ошибками и их последствиями при корректировке реестра дилетантами, можно назвать удаление или изменение нужных разделов и ключей, после чего могут перестать работать какие-то программы, не загружаться учетная запись пользователя или произойти полный отказ работы системы.
МОНИТОРИНГ РЕЕСТРА
Реестр Windows является отражением работы операционной системы. И чтобы понимать, что все в системе работает без перебоев, необходимо вести его постоянный мониторинг. Идеальный вариант использовать для мониторинга какую-нибудь популярную утилиту, которая создавалась специально с этой целью. Для чего ее нужно установить и пользоваться ею? Для того чтобы анализировать работу программ. Пользователь всегда сможет видеть, какие процессы происходят в системе, какие программы запущены и какие из них чаще всего обращаются к реестру, а если он увидит что-то подозрительное, то сможет принять меры по его устранению проблем.
Утилиты мониторинга довольно просты в применении. Разобраться в них сможет даже человек, который не имеет специального образования. И в этом их большой плюс, так как знать хотя бы приблизительно, что происходит в реестре ОС их компьютера, желательно все пользователям, как опытным, так и начинающим. Например, можно воспользоваться одной из наиболее популярных утилит мониторинга реестра — Registry Monitor (RegMon).
УХОД ЗА РЕЕСТРОМ
Устанавливая, а затем, удаляя различные программы, пользователь ОС Windows не всегда знает, что, как правило, полностью информация о них из реестра не удаляется. Всегда остаются какие-нибудь «хвосты», которые в дальнейшем тормозят работу системы. Чтобы такого не происходило необходимо проводить не только мониторинг реестра, но и обеспечивать уход за ним. Для этого не нужно самому выискивать в реестре оставшиеся записи, сделать это можно при помощи специальных программ, о существовании которых уже упоминалось выше. Хорошо с этой работой справляются программы jv16 PoverTools, CCleaner, Reg Organizer, RegCleaner и другие. С их помощью пользователь сможет не только почистить реестр от «мусора», но и дефрагментировать жесткий диск, отредактировать автозагрузку, очистить историю браузеров, удалить устаревшие файлы по восстановлению системы и пр.
ЗАКЛЮЧЕНИЕ
Умение обращаться с реестром, является огромным плюсом для пользователя любого уровня. В таком случае, не дожидаясь помощи со стороны, вы сможете самостоятельно улучшить или восстановить работоспособность своей операционной системы в случае возникновения серьезных проблем. Правда, еще важнее, не доводить свою рабочую операционную систему до плачевного состояния, осуществляя мониторинг реестра или как минимум его постоянную очистку от «мусора».
Вообще большинство проблем с Windows, возникающих из-за неполадок в реестре, можно решить самостоятельно с помощью советов специалистов, которые те благосклонно размещают в сети интернет. Правда, чтобы воспользоваться ими, вам в любом случае необходимо хотя бы в общих чертах, знать, что представляет собой реестр, и каким способом вносить в него изменения. Ну а если самостоятельно не удалось справиться с возникшими неполадками, ваши базовые знания помогут корректно объяснить суть возникшей проблемы специалисту компьютерной службы, что существенно ускорит процесс ее устранения.
Registry monitor что это в автозагрузке
Regmon — программа методично следит за обращением запускаемых или уже работающих программ к диску или системному реестру вашего компьютера и подробно «докладывают» обо всех событиях. Можно настроить фильтры, чтобы отслеживать обращения только к определенным ключам. Можно писать результат в файл.
Вместе с Filemon составляет просто сногсшибательное средство. Filemon следит за обращением программ к файловой системе компьютера, а Regmon — к системному реестру.
Reg Organizer — мощная программа, позволяющая следить за состоянием системного реестра и.
Autoruns — программа для контроля автоматической загрузки различных приложений, сервисов и компонентов, стартующих при загрузке операционной системы.
RegScanner — небольшая бесплатная утилита, которая в соответствии с заданными критериями.
Vit Registry Fix — полезный инструмент для очистки системного реестра от ошибок и устаревших.
Wise Registry Cleaner — инструмент для безопасной очистки системного реестра от некорректных и.
Windows Repair — инструмент для восстановления различных параметров Windows, с помощью которого.
Отзывы о программе Regmon
Сергей про Regmon 7.04 [20-10-2012]
А инструкция по работе с прогой есть?
2 | 5 | Ответить
5hadow про Regmon 7.04 [16-11-2010]
Нужно часи переставить на 20 лет вперед перед установкой :)))
2 | 2 | Ответить
Doping про Regmon 7.0.4 [03-02-2007]
BEDbMAK про Regmon [05-07-2004]
Без этой проги ни туды ни сюды если что крякнуть нуна. ��
3 | 2 | Ответить
Registry monitor что это в автозагрузке
Реестр Windows — настройки, сведения, утилиты
Registry Monitor
Registry Monitor (или regmon для краткости) — незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Что делает RegMon?
Эта программа позволяет отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью Regmon. По-моему нет необходимости говорить о том, насколько такая информация может быть полезной. Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ;)? А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации. Посмотрите с помощью Regmon, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках.
Что RegMon не делает?
Возможности программы большие, но не безграничные. Программа только отслеживает обращения к реестру.
Где скачать?
Найти программу можно на сайте http://www.sysinternals.com
Как пользоваться RegMon?
Все обращения к реестру выводятся в основном окне программы в виде семи колонок. Я думаю, описывать их нет смысла, все и так понятно. Основные функции по работе с программой вынесены в виде кнопок на переднюю панель — нет ничего лишнего и все нужное под рукой. Пройдемся по всем этим кнопкам:
1. Save (Ctrl+S) — ну, тут все понятно — вы можете сохранить лог работы программы в отдельном файле, чтобы потом на досуге изучить его;
2. Capture (Ctrl+E) — временная приостановка/начало слежения за обращениями к реестру;
3. Autoscroll (Ctrl+A) — запрещение/разрешение слежения за последней записью. Если эта функция включена, то список обращений будет автоматически прокручиваться на экране таким образом, чтобы всегда была видна последняя строка;
4. Clear (Ctrl+X) — очистка списка (кто бы мог подумать?). Одно неприятно — если этот список достаточно большой, то он очень долго очищается, даже иногда виснет;
5. Time Format (Ctrl+T) — переключение между режимами отображения времени во втором столбце. Первый вариант — показывает системное время, в которое произошло обращение к реестру, второй вариант — время в секундах прошедшее с момента запуска regmon’a;
6. Filter/Highlight (Ctrl+L) — установка фильтров. Вы можете отслеживать обращения к реестру только конкретных программ, можете отключить слежение за определенными программами. Для установки фильтров надо указывать имя программы, при этом можно использовать маску. Так, например, фильтр «i*» будет применен и для icq, и для iexplore. Жаль нельзя использовать «?»;
7. History Depth (Ctrl+H) — устанавливает количество отображаемых на экране строк. Если значение равно 0, то ограничения нет;
8. Find (Ctrl+F) — поиск в списке;
9. Regedit Jump (Ctrl+J) — при выборе строки в списке обращений и нажатии на эту кнопку, будет открыт раздел в реестре, куда было обращение.
Registry monitor что это в автозагрузке
Registry Monitor (или regmon для краткости) — незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Эта программа позволяет отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью Regmon. Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ;)? А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации. Посмотрите с помощью Regmon, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках.
Возможности программы большие, но не безграничные. Программа только отслеживает обращения к реестру.
Найти программу можно на сайте http://www.sysinternals.com
RegClean 4.1a
RegClean — это утилита от Майкрософт для работы с реестром. Рекомендуется для содержания реестра в надлежащем порядке
RegClean анализирует ключи реестра, расположенные в разделе HKEY_CLASSES_ROOT и находит ключи, содержащие ошибочные значения. RegClean записывает эти значения в файл Undo*.reg, имеющий следующий формат — после Undo записывается имя компьютера, дата и время:
Undo SASHA 20020721 110917.Reg
Затем RegClean удаляет ошибочные записи из реестра
RegClean не является универсальной программой для лечения и восстановления реестра и не способна находить и исправлять ошибки в других разделах
Скачать программу можно по адресу http://winchanger.narod.ru/regclean.zip стали возникать ошибки, и вы думаете, что это произошло из-за удаленных записей реестра, то можете восстановить прежние параметры, щелкнув два раза на сохраненном файле Undo.reg
RegShot
RegShot — маленькая утилита, позволяющая быстро сделать снимки рееста и сравнить их. Все изменения в реестре можно сохранить в файле. Удобно, если вы хотите знать, какие изменения в реестр вносит новая программа при инсталяции
Registry monitor что это в автозагрузке
Regmon — программа методично следит за обращением запускаемых или уже работающих программ к диску или системному реестру вашего компьютера и подробно «докладывают» обо всех событиях. Можно настроить фильтры, чтобы отслеживать обращения только к определенным ключам. Можно писать результат в файл.
Вместе с Filemon составляет просто сногсшибательное средство. Filemon следит за обращением программ к файловой системе компьютера, а Regmon — к системному реестру.
Reg Organizer — мощная программа, позволяющая следить за состоянием системного реестра и.
Autoruns — программа для контроля автоматической загрузки различных приложений, сервисов и компонентов, стартующих при загрузке операционной системы.
Registry Repair — это легкий в использовании инструмент для поиска и исправления ошибок в.
Vit Registry Fix — полезный инструмент для очистки системного реестра от ошибок и устаревших.
Autorun Organizer — бесплатный менеджер автозагрузки Windows. Позволяет усорить загрузку и работу системы.
Windows Repair — инструмент для восстановления различных параметров Windows, с помощью которого.
Отзывы о программе Regmon
Сергей про Regmon 7.04 [20-10-2012]
А инструкция по работе с прогой есть?
2 | 5 | Ответить
5hadow про Regmon 7.04 [16-11-2010]
Нужно часи переставить на 20 лет вперед перед установкой :)))
2 | 2 | Ответить
Doping про Regmon 7.0.4 [03-02-2007]
BEDbMAK про Regmon [05-07-2004]
Без этой проги ни туды ни сюды если что крякнуть нуна. ��
3 | 2 | Ответить
Registry monitor что это в автозагрузке
Registry Monitor (или regmon для краткости) — незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Что делает RegMon?
Эта программа позволяет отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью Regmon. По-моему нет необходимости говорить о том, насколько такая информация может быть полезной. Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ;)? А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации. Посмотрите с помощью Regmon, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках.
Что RegMon не делает?
Возможности программы большие, но не безграничные. Программа только отслеживает обращения к реестру.
Где скачать?
Найти программу можно на сайте http://www.sysinternals.com
Как пользоваться RegMon?
Все обращения к реестру выводятся в основном окне программы в виде семи колонок. Я думаю, описывать их нет смысла, все и так понятно. Основные функции по работе с программой вынесены в виде кнопок на переднюю панель — нет ничего лишнего и все нужное под рукой. Пройдемся по всем этим кнопкам:
1. Save (Ctrl+S) — ну, тут все понятно — вы можете сохранить лог работы программы в отдельном файле, чтобы потом на досуге изучить его;
2. Capture (Ctrl+E) — временная приостановка/начало слежения за обращениями к реестру;
3. Autoscroll (Ctrl+A) — запрещение/разрешение слежения за последней записью. Если эта функция включена, то список обращений будет автоматически прокручиваться на экране таким образом, чтобы всегда была видна последняя строка;
4. Clear (Ctrl+X) — очистка списка (кто бы мог подумать?). Одно неприятно — если этот список достаточно большой, то он очень долго очищается, даже иногда виснет;
5. Time Format (Ctrl+T) — переключение между режимами отображения времени во втором столбце. Первый вариант — показывает системное время, в которое произошло обращение к реестру, второй вариант — время в секундах прошедшее с момента запуска regmon’a;
6. Filter/Highlight (Ctrl+L) — установка фильтров. Вы можете отслеживать обращения к реестру только конкретных программ, можете отключить слежение за определенными программами. Для установки фильтров надо указывать имя программы, при этом можно использовать маску. Так, например, фильтр «i*» будет применен и для icq, и для iexplore. Жаль нельзя использовать «?»;
7. History Depth (Ctrl+H) — устанавливает количество отображаемых на экране строк. Если значение равно 0, то ограничения нет;
8. Find (Ctrl+F) — поиск в списке;
9. Regedit Jump (Ctrl+J) — при выборе строки в списке обращений и нажатии на эту кнопку, будет открыт раздел в реестре, куда было обращение.
Registry monitor что это за программа в автозагрузке
Registry Monitor (или regmon для краткости) – незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Registry Monitor
Registry Monitor (или regmon для краткости) – незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Что делает RegMon?
Эта программа позволяет отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью Regmon. По-моему нет необходимости говорить о том, насколько такая информация может быть полезной.
Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ;)? А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации… Посмотрите с помощью Regmon, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках.
Что RegMon не делает?
Возможности программы большие, но не безграничные. Программа только отслеживает обращения к реестру.
Где скачать?
Найти программу можно на сайте http://www.sysinternals.com
Как пользоваться RegMon?
Все обращения к реестру выводятся в основном окне программы в виде семи колонок. Я думаю, описывать их нет смысла, все и так понятно. Основные функции по работе с программой вынесены в виде кнопок на переднюю панель – нет ничего лишнего и все нужное под рукой. Пройдемся по всем этим кнопкам:
1. Save (Ctrl+S) – ну, тут все понятно – вы можете сохранить лог работы программы в отдельном файле, чтобы потом на досуге изучить его;
2. Capture (Ctrl+E) – временная приостановка/начало слежения за обращениями к реестру;
3. Autoscroll (Ctrl+A) – запрещение/разрешение слежения за последней записью. Если эта функция включена, то список обращений будет автоматически прокручиваться на экране таким образом, чтобы всегда была видна последняя строка;
4. Clear (Ctrl+X) – очистка списка (кто бы мог подумать?). Одно неприятно – если этот список достаточно большой, то он очень долго очищается, даже иногда виснет;
5. Time Format (Ctrl+T) – переключение между режимами отображения времени во втором столбце. Первый вариант – показывает системное время, в которое произошло обращение к реестру, второй вариант – время в секундах прошедшее с момента запуска regmon’a;
6. Filter/Highlight (Ctrl+L) – установка фильтров. Вы можете отслеживать обращения к реестру только конкретных программ, можете отключить слежение за определенными программами. Для установки фильтров надо указывать имя программы, при этом можно использовать маску. Так, например, фильтр “i*” будет применен и для icq, и для iexplore. Жаль нельзя использовать “?”;
7. History Depth (Ctrl+H) – устанавливает количество отображаемых на экране строк. Если значение равно 0, то ограничения нет;
8. Find (Ctrl+F) – поиск в списке;
9. Regedit Jump (Ctrl+J) – при выборе строки в списке обращений и нажатии на эту кнопку, будет открыт раздел в реестре, куда было обращение.
Для чего нужен процесс Registry
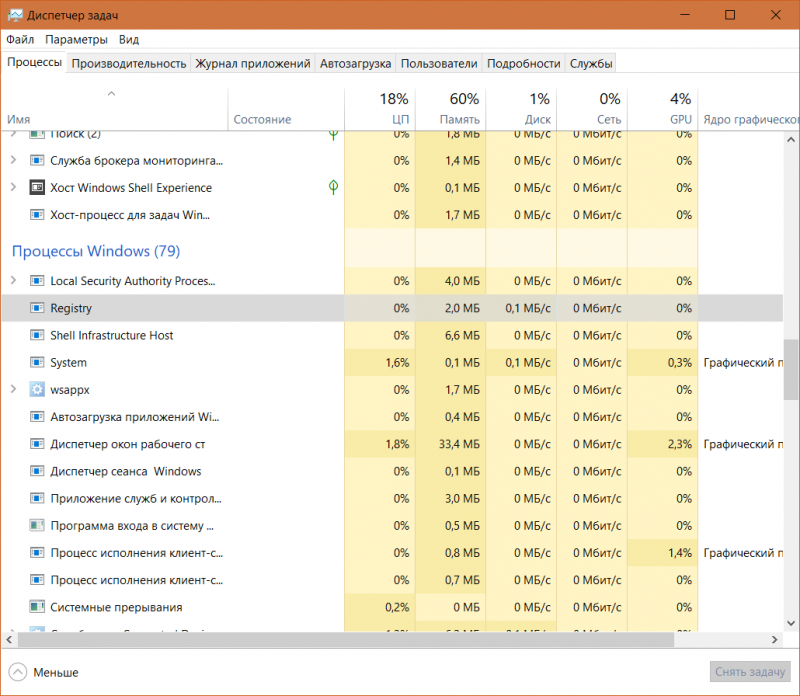
Сразу же стоит развеять сомнения и отметить, что процесс Registry не является вирусом. Он появился в вашей операционной системе из-за архитектурных изменений Window 10 1803. Microsoft постоянно пытается оптимизировать работу своего творения, улучшить его взаимодействие с железом компьютера и снизить потребление ресурсов. Появление процесса Registry обусловлено желанием компании оптимизировать использование памяти вашего ПК.
Обнаружить процесс Registry можно в двух местах. Для начала вам надо открыть Диспетчер задач и перейти на вкладку Процессы. Опуститесь немного ниже и в разделе Процессы Windows. Вы найдете тот самый процесс Registry. Объем занятой памяти не должен превышать несколько мегабайт, а нагрузка на процессор должна быть и вовсе нулевой.
Нахождение регистрационных данных в рееестре с помощью Process Monitor
Автозагрузка Windows в диспетчере задач и в реестре
Распространенные сообщения об ошибках в Monitor.exe
Наиболее распространенные ошибки Monitor.exe, которые могут возникнуть:
• «Ошибка приложения Monitor.exe».
• «Ошибка Monitor.exe».
• «Monitor.exe столкнулся с проблемой и должен быть закрыт. Приносим извинения за неудобства».
• «Monitor.exe не является допустимым приложением Win32».
• «Monitor.exe не запущен».
• «Monitor.exe не найден».
• «Не удается найти Monitor.exe».
• «Ошибка запуска программы: Monitor.exe».
• «Неверный путь к приложению: Monitor.exe».
Эти сообщения об ошибках .exe могут появляться во время установки программы, во время выполнения связанной с ней программы, IObit Advanced SystemCare 6, при запуске или завершении работы Windows, или даже во время установки операционной системы Windows. Отслеживание момента появления ошибки Monitor.exe является важной информацией при устранении неполадок.
Лучшие практики для исправления проблем с Monitor
Аккуратный и опрятный компьютер – это главное требование для избежания проблем с Monitor. Для этого требуется регулярная проверка компьютера на вирусы, очистка жесткого диска, используя cleanmgr и sfc /scannow, удаление программ, которые больше не нужны, проверка программ, которые запускаются при старте Windows (используя msconfig) и активация Автоматическое обновление Windows. Всегда помните о создании периодических бэкапов, или в крайнем случае о создании точек восстановления.
Если у вас актуальные проблемы, попробуйте вспомнить, что вы делали в последнее время, или последнюю программу, которую вы устанавливали перед тем, как появилась впервые проблема. Используйте команду resmon, чтобы определить процесс, который вызывает проблемы. Даже если у вас серьезные проблемы с компьютером, прежде чем переустанавливать Windows, лучше попробуйте восстановить целостность установки ОС или для Windows 8 и более поздних версий Windows выполнить команду DISM.exe /Online /Cleanup-image /Restorehealth. Это позволит восстановить операционную систему без потери данных.
Следующие программы могут вам помочь для анализа процесса Monitor.exe на вашем компьютере: Security Task Manager отображает все запущенные задания Windows, включая встроенные скрытые процессы, такие как мониторинг клавиатуры и браузера или записей автозагрузки. Уникальная оценка рисков безопасности указывает на вероятность процесса быть потенциально опасным – шпионской программой, вирусом или трояном. Malwarebytes Anti-Malware определяет и удаляет бездействующие программы-шпионы, рекламное ПО, трояны, кейлоггеры, вредоносные программы и трекеры с вашего жесткого диска.
Процесс может относится к другому ПО
К сожалению название процесса monitor.exe может быть общим для разных программ. На форуме Майкрософт указывается возможная принадлежность к одной из программ:
- Advanced SystemCare (пакет утилит для оптимизации системы).
- Фирменный софт для веб-камер ilook, Genius, Defender, Philips.
- Фирменный софт для ИБП (источник бесперебойного питания) фирмы Ippon, точнее — служба UPSmonitor.
- Программа PhotoExplorer (программа для просмотра фотографий).
- От софта PixArt Imaging Incorporation (возможно относится к драйверам для веб-камеры).
При наличии программ — можно попробовать их переустановить либо обновить, загрузив новую версию ПО с офф сайта производителя.
Regmon
Regmon (Registry Monitor) – бесплатная компьютерная утилита для 32-битных и 64-разрядных операционных систем семейства Microsoft Windows, разработанная Sysinternals, и затем приобретённая Microsoft Corporation, которая предоставляет пользователям мощный инструмент для мониторинга и слежения за обращением запускаемых или запущенных программ к жёсткому диску или системному реестру, а также предоставляет подробные описания событий в реальном времени.
Утилита Regmon предназначена для мониторинга системного реестра и регистрации всех действий, отображает, какие приложения обращаются к нему, какие разделы они читают или значения записывают, а также предоставляет детальную статистику внесённых изменений. Весь журнал событий можно сохранить в файл.
Это средство заменено программой Process Monitor.
Похожие программы

System Security Guard

VMware Workstation Player
что такое registry monitor в автозагрузке
Программа была написана программистами Mark Russinovich и Bryce Cogswell, за что им большое спасибо. Официальный сайт программы http://www.sysinternals.com. В данный момент для закачки доступна версия 4.32. Лично я пользуюсь версией 4.25, поэтому и описание буду давать именно по ней. Кстати, на сайте есть еще немало интересных программ, но речь сейчас не о них.
А начну я описание с рассказа о том, что же эта программа делает. А позволяет программа, всего-навсего, отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью regmon’a.
По-моему нет необходимости говорить о том, насколько такая информация может быть полезной. Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ;)?
А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации. Посмотрите с помощью regmon’a, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках.
Надеюсь, полезностью данной софтины вы уже прониклись, давайте теперь рассмотрим ее поподробнее.
Контроль реестра. Утилита Registry Monitor

Свободно распространяемая на www.sysinternals.com утилита Registry Monitor предоставляет возможность собрать информацию об обращениях к реестру Windows. Утилита RegMon записывает в log-файл абсолютно все обращения к реестру, включая обращения самой системы и всего программного обеспечения, которое работает на момент сбора данных. Программа имеет настраиваемый фильтр, при помощи которого можно собрать информацию об обращениях к реестру только одной или нескольких программ, либо исключить из наблюдения определенные программы.
Интерфейс утилиты RegMon достаточно прост и будет подробно рассмотрен в этой статье. Будут даны рекомендации по способам фильтрации собранной информации, по решению конкретных вопросов, связанных с определением конкретных разделов реестра, к которым обращается программа.
Внешний вид Registry Monitor показан на рисунке 1.
Интерфейс Registry Monitor
Информация о процессе
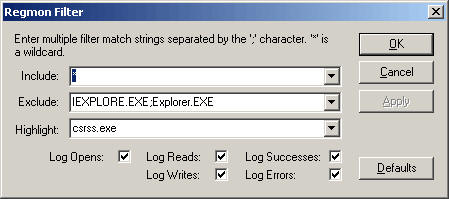
В данном примере собирается информация об обращениях к реестру всех процессов, за исключением IEXPLORE.EXE и Explorer.EXE, причем, все обращения к реестру процесса csrss.exe подсвечиваются в окне другим цветом. Галки внизу окна позволяют собирать только определенные события, как то:
В этом же окне кнопка Defaults сбрасывает все сделанные настроки фильтра в значения, при которых будут собираться все данные.
Пример работы с RegMon
RegMon может быть применен для решения практически любых задач, когда есть интерес узнать, куда, к каким ключам реестра программа обращается в ходе своей работы. Иногда требуется выяснить, где хранятся настройки программы, какие ключи используются в ходе ее работы. Это бывает полезно для решения проблем при настройке безопасности, при настройке экспорта ключей реестра для создания резервных копий настройки программного обеспечения, для внесения изменений в настройки программы, которые не документированы производителем, и доступ к которым есть только через реестр и т.д.
Для примера я решил выяснить, где Outlook Express хранит правила для сортировки сообщений. Это позволит настроить автоматический экспорт нужной ветки реестра и всегда иметь архивную копию правил сортировки. Наличие такой копии позволит восстановить правила сортировки за пару минут, что при большом количестве правил сэкономит очень много времени.
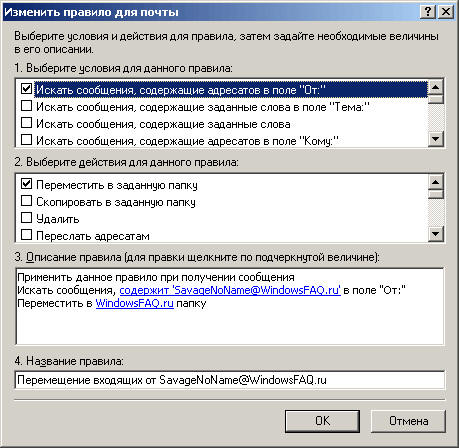
Правило в Outlook Express
После того, как правило настроено, нажмите OK в этом окне. Вы вернетесь в окно, показанное ниже.
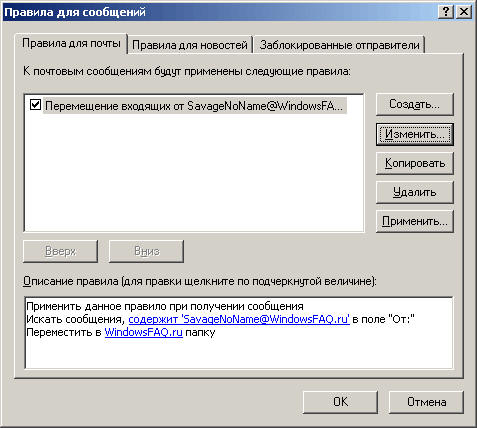
Правила в Outlook Express
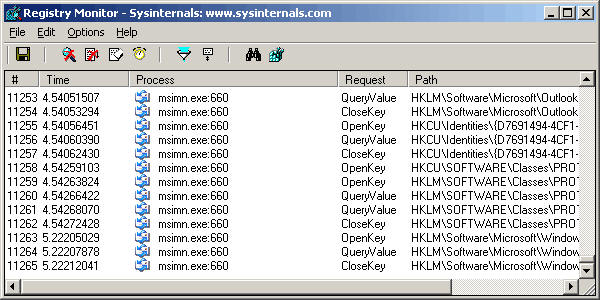
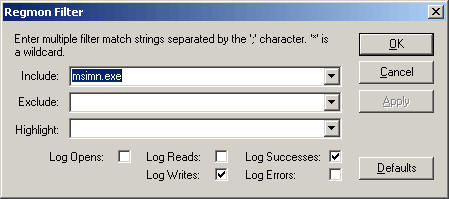
Теперь проверьте, что в Registry Monitor включен сбор данных и окно очищено от собранных ранее данных. После нажатия в окне, показанном на рисунке 4, кнопки OK Outlook Express запишет в реестр созданное правило. Нажмите OK. Registry Monitor соберет данные об успешной записи в реестр процессом msimn.exe информации. Окно RegMon-а с собранной информацией показано на следующем рисунке.
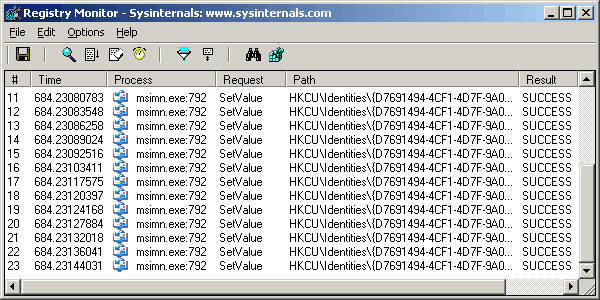
Таким образом, мы получили информацию о разделе, в котором Outlook Express хранит настройки правил. Сохранение одного правила потребовало записи 23 значений. Теперь нужно найти самый верхний раздел реестра из тех, имена которых сейчас находятся в столбце Path Registry Monitor. Подведите курсор поочереди к каждому значению в столбце Path и во всплывающей подсказке будет выведен путь к разделу реестра. Найдите самую короткую запись. В данном случае это
Щелкните в окне Registry Monitor по записи с самым коротким путем два раза левой кнопкой мыши. Откроется редактор реестра, в котором автоматически будет развернуто дерево разделов до раздела, по которому был выполнен двойной щелчок. Окно реестра показано на следующем рисунке.
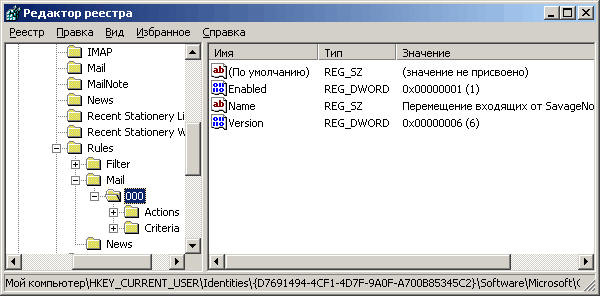
Таким образом, мы выяснили где Outlook Express хранит настройки правил. Теперь при написании скрипта для ежедневного бэкапа можно будет включить в него строку, которая выполнит экспорт правил Outlook Express в reg-файл, который затем будет помещен в резервную копию на сервер или на другой носитель.
Рассмотренный пример не самый сложный, он призван показать методику работы с Registry Monitor, поняв которую найти все ключи программы в реестре становится не такой уж и сложной задачей.
Монитор реестра (Registry Monitor)
Свободно распространяемая на www.sysinternals.com утилита Registry Monitor предоставляет возможность собрать информацию об обращениях к реестру Windows. Утилита RegMon записывает в log-файл абсолютно все обращения к реестру, включая обращения самой системы и всего программного обеспечения, которое работает на момент сбора данных. Программа имеет настраиваемый фильтр, при помощи которого можно собрать информацию об обращениях к реестру только одной или нескольких программ, либо исключить из наблюдения определенные программы.
Интерфейс утилиты RegMon достаточно прост и будет подробно рассмотрен в этой статье. Будут даны рекомендации по способам фильтрации собранной информации, по решению конкретных вопросов, связанных с определением конкретных разделов реестра, к которым обращается программа.
Интерфейс RegMon
Внешний вид Registry Monitor показан на рисунке 1.
Пример работы с RegMon
RegMon может быть применен для решения практически любых задач, когда есть интерес узнать, куда, к каким ключам реестра программа обращается в ходе своей работы. Иногда требуется выяснить, где хранятся настройки программы, какие ключи используются в ходе ее работы. Это бывает полезно для решения проблем при настройке безопасности, при настройке экспорта ключей реестра для создания резервных копий настройки программного обеспечения, для внесения изменений в настройки программы, которые не документированы производителем, и доступ к которым есть только через реестр и т.д.
Для примера я решил выяснить, где Outlook Express хранит правила для сортировки сообщений. Это позволит настроить автоматический экспорт нужной ветки реестра и всегда иметь архивную копию правил сортировки. Наличие такой копии позволит восстановить правила сортировки за пару минут, что при большом количестве правил сэкономит очень много времени.
После того, как правило настроено, нажмите OK в этом окне. Вы вернетесь в окно, показанное ниже.
Таким образом, мы выяснили где Outlook Express хранит настройки правил. Теперь при написании скрипта для ежедневного бэкапа можно будет включить в него строку, которая выполнит экспорт правил Outlook Express в reg-файл, который затем будет помещен в резервную копию на сервер или на другой носитель.
Рассмотренный пример не самый сложный, он призван показать методику работы с Registry Monitor, поняв которую найти все ключи программы в реестре становится не такой уж и сложной задачей.
Registry — что это за процесс? (Windows 10)
Приветствую друзья. Данный материал расскажет о компоненте Registry, который может содержать диспетчер задач операционки OS Windows 10.
Registry — что это за процесс?
Коротко ответ: системный процесс, содержащий часть данных реестра (например HKEY_LOCAL_MACHINESOFTWARE, HKEY_CURRENT_USER) в оперативной памяти (RAM) для более быстрого доступа к ним.
Простыми словами: компонент позволяет снизить потребление оперативки системным реестром, поэтому оперативки в теории должно стать немного больше. По факту скорее всего изменения незначительны, едва заметны.
Принцип работы: схож с механизмом компрессии данных оперативки, только сжимаются не страницы, а данные разделов реестра.
Процесс появился после апдейта Windows 10 April 2018 Update из-за архитектурных модификаций операционки.
Registry использует очень мало оперативки, не грузит процессор, ведет себя тихо.
Registry — вирус?
Стандартно компонент запускается от имени польхователя Система, описание содержит NT Kernel выбрав пункт расположение — откроется системная директория C:WindowsSystem32 с выделенным модулем ntroskrnl.exe:

Соответственно если открылась директория отличная от System32 — возможно под Registry скрывается вирус, необходимо просканировать ПК на наличие компьютерных угроз. Лучшие инструменты против угроз разных типов — Dr.Web CureIT (против опасных угроз), AdwCleaner/HitmanPro (против рекламных модулей).
Заключение
- ← что такое registry editor
- что такое registry в диспетчере задач →
Секреты Windows 7
Registry Monitor (или regmon для краткости) – незаменимый помощник всех исследователей реестра. Программа была написана программистами Mark Russinovich и Bryce Cogswell. Официальный сайт программы http://www.sysinternals.com.
Эта программа позволяет отследить ВСЕ обращения к реестру. Неважно, что вы делаете: устанавливаете какой-то софт, работаете с программами или просто запускаете их, Windows постоянно обращается к реестру. И все эти обращения можно зафиксировать с помощью Regmon. По-моему нет необходимости говорить о том, насколько такая информация может быть полезной.
Теперь, проведя любые изменения в настройках системы, вы сможете узнать, где именно в реестре они отражаются. А куда в реестре обращается при запуске ваша любимая программа? И не прописывает ли при установке свежескачанная утилитка какой-нибудь непонятный файл в автозагрузку ? А сколько раз бывало, что заканчивался срок работы триальной программы, и для дальнейшей работы она требовала регистрации… Посмотрите с помощью Regmon, куда она обращается при запуске, и вы без труда найдете в реестре параметр, где указана дата инсталляции. Ну, а дальше все в ваших руках…
Возможности программы большие, но не безграничные. Программа только отслеживает обращения к реестру.
Найти программу можно на сайте http://www. sysinternals. com
Все обращения к реестру выводятся в основном окне программы в виде семи колонок. Я думаю, описывать их нет смысла, все и так понятно. Основные функции по работе с программой вынесены в виде кнопок на переднюю панель – нет ничего лишнего и все нужное под рукой. Пройдемся по всем этим кнопкам:
1. Save (Ctrl+S) – ну, тут все понятно – вы можете сохранить лог работы программы в отдельном файле, чтобы потом на досуге изучить его;
2. Capture (Ctrl+E) – временная приостановка/начало слежения за обращениями к реестру;
3. Autoscroll (Ctrl+A) – запрещение/разрешение слежения за последней записью. Если эта функция включена, то список обращений будет автоматически прокручиваться на экране таким образом, чтобы всегда была видна последняя строка;
4. Clear (Ctrl+X) – очистка списка (кто бы мог подумать?). Одно неприятно – если этот список достаточно большой, то он очень долго очищается, даже иногда виснет;
5. Time Format (Ctrl+T) – переключение между режимами отображения времени во втором столбце. Первый вариант – показывает системное время, в которое произошло обращение к реестру, второй вариант – время в секундах прошедшее с момента запуска regmon’a;
6. Filter/Highlight (Ctrl+L) – установка фильтров. Вы можете отслеживать обращения к реестру только конкретных программ, можете отключить слежение за определенными программами. Для установки фильтров надо указывать имя программы, при этом можно использовать маску. Так, например, фильтр “i*” будет применен и для icq, и для iexplore. Жаль нельзя использовать “?”;
7. History Depth (Ctrl+H) – устанавливает количество отображаемых на экране строк. Если значение равно 0, то ограничения нет;
8. Find (Ctrl+F) – поиск в списке;
9. Regedit Jump (Ctrl+J) – при выборе строки в списке обращений и нажатии на эту кнопку, будет открыт раздел в реестре, куда было обращение.
Как удалить Monitor
Monitor.exe — это исполняемый файл (программа) для Windows. Расширение имени файла .exe — это аббревиатура от англ. слова executable — исполнимый. Необходимо запускать исполняемые файлы от проверенных производителей программ, потому что исполняемые файлы могут потенциально изменить настройки компьютера или нанести вред вашему компьютеру. Бесплатный форум с информацией о файлах может помочь вам разобраться является ли Monitor.exe вирусом, трояном, программой-шпионом, рекламой, которую вы можете удалить, или файл принадлежит системе Windows или приложению, которому можно доверять.
Вот так, вы сможете исправить ошибки, связанные с Monitor.exe
- Используйте программу Настройщик Windows, чтобы найти причину проблем, в том числе и медленной работы компьютера.
- Обновите программу Registry Monitor. Обновление можно найти на сайте производителя (ссылка приведена ниже).
- В следующих пунктах предоставлено описание работы Monitor.exe.
Информация о файле Monitor.exe
Описание: Monitor.exe устанавливается как часть операционной системы и работает вместе с диспетчером аппаратных средств. Она отслеживает в реальном времени все оборудование, включая жесткий диск, память, сетевой трафик, что позволяет администраторам предпринимать конструктивные меры для бесперебойной работы компьютера. Она требуется в основном на серверах, доступ к которым осуществляется со многих компьютеров.
Подробный анализ: Monitor.exe не является важным для Windows и часто вызывает проблемы. Файл Monitor.exe находится в подпапках «C:\Program Files». Известны следующие размеры файла для Windows 10/11/7 1,723,040 байт (5% всех случаев), 1,719,968 байт и еще 112 варианта .
Это не файл Windows. Это файл, подписанный Verisign. У процесса нет видимого окна. Поставлена цифровая подпись. Monitor.exe способен записывать ввод данных, мониторить приложения, манипулировать другими программами и подключится к интернету. Поэтому технический рейтинг надежности 28% опасности.
Вы можете удалить программу Acer Empowering Technology или forteManager, обновить её, или попросить помощи у Службы Поддержки Клиентов. Перейти к us.acer.com/ac/en/US/content/drivers или www.lg.com/us/support/index.jsp для обновления, перейти к support.acer.com/us/en/default.aspx или www.lg.com/us/support/index.jsp для обращения в Службу Поддержки Клиентов, или нажмите на Acer Empowering Technology или forteManager в Панели управления Windows (раздел Программы и компоненты) для удаления.
- Если Monitor.exe находится в подпапках C:\Windows, тогда рейтинг надежности 42% опасности. Размер файла 323,584 байт (55% всех случаев), 319,488 байт или 401,408 байт. Это не файл Windows. Приложение не видно пользователям. Процесс загружается во время процесса загрузки Windows (Смотрите ключ реестра: MACHINE\Run , TaskScheduler , DEFAULT\Runonce , MACHINE\User Shell Folders , Run ). Это заслуживающий доверия файл от Microsoft. Monitor.exe способен записывать ввод данных.
- Если Monitor.exe находится в подпапках «C:\Program Files\Common Files», тогда рейтинг надежности 41% опасности. Размер файла 90,112 байт (50% всех случаев), 95,504 байт и еще 6 варианта . Это не системный процесс Windows. У процесса нет видимого окна. Процесс загружается во время процесса загрузки Windows (Смотрите ключ реестра: MACHINE\Run , TaskScheduler , DEFAULT\Runonce , MACHINE\User Shell Folders , Run ). Monitor.exe способен записывать ввод данных, мониторить приложения и подключится к интернету.
- Если Monitor.exe находится на диске C:\, тогда рейтинг надежности 64% опасности. Размер файла 487,483 байт (38% всех случаев), 487,518 байт, 487,497 байт, 487,517 байт или 487,508 байт.
- Если Monitor.exe находится в подпапках «C:\Users\USERNAME», тогда рейтинг надежности 58% опасности. Размер файла 1,714,912 байт (28% всех случаев), 319,488 байт и еще 4 варианта .
- Если Monitor.exe находится в папке Windows для хранения временных файлов , тогда рейтинг надежности 50% опасности. Размер файла 1,714,912 байт.
- Если Monitor.exe находится в подпапках диска C:\, тогда рейтинг надежности 25% опасности. Размер файла 1,749,792 байт (50% всех случаев) или 2,302,464 байт.
- Если Monitor.exe находится в подпапках Windows для хранения временных файлов, тогда рейтинг надежности 70% опасности. Размер файла 1,791,264 байт.
Важно: Некоторые вирусы маскируют себя как Monitor.exe, особенно, если они расположены в каталогах c:\windows или c:\windows\system32. Таким образом, вы должны проверить файл Monitor.exe на вашем ПК, чтобы убедиться, что это угроза. Если Registry Monitor изменил поиск по умолчанию и начальную страницу в браузере, то вы можете восстановить ваши параметры следующим образом:
Изменение параметров по умолчанию для Internet-Explorer ▾
- В Internet Explorer, нажмите на комбинацию клавиш Alt + X, чтобы открыть меню Сервис.
- Нажмите Свойства браузера.
- Нажмите на вкладку Дополнительно.
- Выберите кнопку Сброс. .
- Выберите пункт Удалить личные настройки.
- Скопируйте chrome://settings/resetProfileSettings в адресную строку браузера Chrome.
- Нажмите кнопку Сбросить.
- Скопируйте about:support в адресную строку браузера Firefox.
- Нажмите кнопку Очистить Firefox.
Комментарий пользователя
| из-за него я не могу установить 3Д макс!Как его удалить-то?епт! Комбыч |
| У меня на компьютере есть файл «\WINDOWS\PixArt\Pac7302\Monitor.exe». Насколько смог понять этот файл как и сам каталог \WINDOWS\PixArt\Pac7302 устанавливается вместе с установкой WEB-камеры ilook от Genius. Антивирусник DrWeb не считает сей файл вредоносным. Сергей |
| У меня то же самое, он от камеры ilook от Genius. «С:\WINDOWS\PixArt\Pac7302\Monitor.exe» Татьяна |
| тоже установился с камерой илья |
| От PixArt — это точно фаил от камеры Genius. Запускает программу, которая в скрытом режиме записывает происходящее перед камерой. offyo |
| «D:\WINDOWS\PixArt\PAC7302\Monitor.exe» Появился после установки веб-камеры Genius eMessenger 310. Антивирь молчит Артур |
| перед установкой 3dmAX его нужно отключить в msconfig во вкладке «автозагрузка» |
| есть такой у меня файл. и есть вебкамера Genius. всё сходится. ничего страшного �� Dr.McArrow |
| У меня камера Defender и та же программа в автозапуске: X:\WINDOWS\PixArt\PAC7302\Monitor.exe Rigado |
| При установке 3Д макс можно в диспетчере задач завершить этот процесс и все отлично установится! После перезагрузки процесс опять запустится но на прогу он никакого влияния иметь не будет lmlalklslilml |
| у меня зд мах тоже не хочет устанавливатся аишет что то связанное с monitor.exe евгений |
| 100% от камеры Genius eMessenger 310, у меня тоже есть. Kit |
| у меня от графиеского планшета Genius, Monitor.exe появился. зараза, тоже не устанавливался 3дмакс. |
| а у меня он оказался сдесь C:\Program Files\Common Files\PAC7302 после установки драйверов на веб камеру defender, 3D max из-за него не устанавливался, в диспетчере удалил процесс и нет проблем, спасибо за совет) Александр |
| Запустите командную строку, в ней наберите msconfig в автозагрузке отключайте monitor.exe РЕПА |
| Мне тоже из-за него было не установить 3Д макс. В диспетчере задач отключил его и установка пошла дальше. Спасибо за совет помогло. Андрей Ордынец |
| +100500 Та же петрушка,появилось в автозагрузке после установки камеры гениус Дмитрий |
| Process PID: Monitor.exe Description: Registry Monitor Company Name: PixArt Imaging Incorporation Установилось с веб камерой Defender Focus Cam C-004 Служит для перехвата нажатия кнопки на камере. AFone |
| Монитор.exe Это прога для настройки монитора Ц!4к23 |
| появился после установки дров для веб камеры Philips. все сходится — ничего страшного. свой |
| 3-де Макс не хотел устанавливаться и что-то там писал в адрес этого monitor.exe. В Диспетчере задач завершил monitor.exe и установка Макса прошла успешно bitluha |
| До установки 3dmAX его следует отключить в Диспетчере(alt+ctrl+del), в процессах под именем monitor.exe . Ничего страшного не произойдет Александр |
| iLook Genius или Графический планшет Genius. Имею и то и то. И соответвственно имеется сабж. Andriy Burdyk |
| Удалил 01 |
| команда msconfig «в меню Пуск- выполнить» вкладка автозагрузка и снимаете галочку с Monitora hameleon |
| Спасибо. «При установке 3Д макс можно в диспетчере задач завершить этот процесс и все отлично установится! После перезагрузки процесс опять запустится но на прогу он никакого влияния иметь не будет lmlalklslilml» Сергей |
| monitor.exe я отключил его с автозагрузки а потом удалил с компа и проблема решена felixcat |
| спасибо большое. нужно просто открыть диспетчер задач и там нажать — и завершить его. Бобер — тусовщик �� |
| У меня следит за источником бесперебойного питания Иппон. Относится к службе UPSmonitor Находится в папке C:\Program Files\Ippon WinPower Вадимыч |
| Респект lmlalklslilml. Сработало. А то бился долго. Решение с диспетчером задач класс. Варенич |
| Эта фича «Monitor.exe» относится к проге PhotoExplorer\8.0_basic_V04 при установке которой прописывается и в папку и в реестр Автозагрузки, Мониторит входящие и исходящие «Пакетные Файлы» не опасен, но лучше убрать удалив его из всех Автозагрузок Valen |
| вэб камера genius, точно от него. Роман |
| Попробовал в диспечере отключить монитор и сразу заработало |
| у меня тоже не установливалась 3д мах и я удалила вот эту папку, она в комп было из за камеры леново. я же ее удалила ни че не случится. лашын |
| Я знаю что нужно делать Ctrl-Shift-Esс ну тоесть по очереди наживайте кнопки после этой процедуру нажимаем на ПРОЦЕСС там ищем такой файл monitor32 так и называется потом завершить процес ниже написано и не пугаитесь просто нуно на всплывшое окно кликнть снова и все нечего бояться не надо и экран ни куда не денеться я тожепо первости боялся. Илья Рязанов 14 лет |
| из-за него не устанавливался 3DS MAX. зашел в диспетчер задач (через alt+ctrl+del) и удалил его в закладке «Процессы» и установка пошла в штатном режиме �� Александр |
| У меня это часть ASUS GPU Tweak, а точнее его часть за мониторингом видеокарты. Юрий |
| Ребят реально не бойтесь убирать процесс он отвечает за камеру! Артём |
| Под него копируется вирус который при открытии 1 программы выделяет запуск 10 программ процессор в ступоре полном ! Сейчас борюсь с ним удалил в корневых см дальше но славу отечеству комп стал работать! Всё сделал через биос с командной строкой .Поддерку я имел в ввиду ком строки.Самое интересное то что он блокирует антивирус я этого не ожидал ! Через диспетчера задач он только останавливается но никуда не исчезает !И то только через перезапуск . После запуска чего либо всё начинается сначала .Самое интересное то что я спецом его скачал для проверки как с ним бороться ! Но надеюсь вы уже поняли как это сделать. Дополнительно!! Был прописан в 5 папках всё удалил ! И как то норм ! Николай |
| Не парьтесь основные дрова к 310 мессенжер нету у неё такого геморроя всё норм после установки обновления под вопросом .Я показал как бороться с вирусом который маскеруется ! Monitor.exe Удалите все эти фаилы и переустоновите с диска на вэб камеру дрова и не лезте в интернет после этого за обновой ! Николай |
| PAC7302\Monitor это PixArt. Отключается элементарно — запуск autoruns.exe от имени админа. Далее хоть вообще данный ключ из реестра выкинуть можно, хоть галку на запуск снять (чтобы потом включить можно было) (дополнительная информация) Иван |
| Друзья у меня тоже ничего не отображалось в процессах.Win10 в диспетчере задач во вкладке процессы ничего не показывал.Нашел этот процесс во вкладке подробнее.у всех по разному бывает у меня это была программа «эдвансет систем кер» (Advancet systemCare)завершил этот процесс и установка пошла. Валентин |
| если возникла проблема при установке 3 d max, остановите установку, зайдите в диспетчер задач — автозагрузки и отключите monitor.exe Александр |
| Monitor.exe*32 у меня находится в папке асус gpu tweak2 это работает прога для видеокарты Jeck |
| Да, и у меня не оказалось в диспетчере задач такого процесса, это тоже оказалась программа Advanced systemCare, закрыл ее и установка продолжилась Валерий |
Лучшие практики для исправления проблем с Monitor
Аккуратный и опрятный компьютер — это главное требование для избежания проблем с Monitor. Для этого требуется регулярная проверка компьютера на вирусы, очистка жесткого диска, используя cleanmgr и sfc /scannow, удаление программ, которые больше не нужны, проверка программ, которые запускаются при старте Windows (используя msconfig) и активация Автоматическое обновление Windows. Всегда помните о создании периодических бэкапов, или в крайнем случае о создании точек восстановления.
Если у вас актуальные проблемы, попробуйте вспомнить, что вы делали в последнее время, или последнюю программу, которую вы устанавливали перед тем, как появилась впервые проблема. Используйте команду resmon, чтобы определить процесс, который вызывает проблемы. Даже если у вас серьезные проблемы с компьютером, прежде чем переустанавливать Windows, лучше попробуйте восстановить целостность установки ОС или для Windows 8 и более поздних версий Windows выполнить команду DISM.exe /Online /Cleanup-image /Restorehealth. Это позволит восстановить операционную систему без потери данных.
Следующие программы могут вам помочь для анализа процесса Monitor.exe на вашем компьютере: Security Task Manager отображает все запущенные задания Windows, включая встроенные скрытые процессы, такие как мониторинг клавиатуры и браузера или записей автозагрузки. Уникальная оценка рисков безопасности указывает на вероятность процесса быть потенциально опасным — шпионской программой, вирусом или трояном. Malwarebytes Anti-Malware определяет и удаляет бездействующие программы-шпионы, рекламное ПО, трояны, кейлоггеры, вредоносные программы и трекеры с вашего жесткого диска.
Monitor сканер

Security Task Manager показывает все запущенные сервисы Windows, включая внедренные скрытые приложения (например, мониторинг клавиатуры или браузера, авто вход). Уникальный рейтинг надежности указывает на вероятность того, что процесс потенциально может быть вредоносной программой-шпионом, кейлоггером или трояном.
Бесплатный aнтивирус находит и удаляет неактивные программы-шпионы, рекламу, трояны, кейлоггеры, вредоносные и следящие программы с вашего жесткого диска. Идеальное дополнение к Security Task Manager.
Reimage бесплатное сканирование, очистка, восстановление и оптимизация вашей системы.